
Was ein IT-Grundschutz-Profil ist
Das BSI beschreibt Profile auf seiner Themenseite so: „IT-Grundschutz-Profile sind Muster für Sicherheitskonzepte, die anhand eines Anwendungsbeispiels die IT-Grundschutz Vorgehensweise darstellen.“ Ein Profil dokumentiert laut derselben Seite die Schritte eines Sicherheitsprozesses für einen definierten Anwendungsbereich: Festlegung des Anwendungsbereichs, eine verallgemeinerte Strukturanalyse, Schutzbedarfsfeststellung und Modellierung, Auswahl und Anpassung der Bausteine sowie spezifische Anforderungen und Maßnahmen. Wer ähnliche Rahmenbedingungen hat, überträgt diese Arbeit auf die eigene Institution, statt sie neu zu leisten.
Geschrieben werden Profile von Branchenverbänden, Arbeitskreisen, Behörden, dem BSI selbst und Einzelpersonen in Abschlussarbeiten. Den Aufbau beschreibt das BSI in der Strukturbeschreibung „IT-Grundschutz-Profile“, Version 1.0 vom 28.09.2018: formale Aspekte, Management Summary, Geltungsbereich, Abgrenzung des Informationsverbunds, Referenzarchitektur, zu erfüllende Anforderungen und umzusetzende Maßnahmen, Restrisikobetrachtung, Anwendungshinweise, unterstützende Informationen und Anhang (Strukturbeschreibung Kap. 2). Wer zwei Profile vergleicht, findet die Angaben deshalb meist an derselben Stelle.
Methodisch stehen alle Profile der Tabelle auf dem klassischen IT-Grundschutz: Sie modellieren mit Bausteinen einer Edition des IT-Grundschutz-Kompendiums, die genannten Editionen reichen von 2019 bis 2023. Ein Profil, das auf Grundschutz++ aufbaut, haben wir in den ausgewerteten Quellen (Stand 2. November 2026) nicht gefunden.
Alle IT-Grundschutz-Profile im Überblick
Die Tabelle enthält 23 Profile mit Dokument von der Profilliste des BSI, einen Listeneintrag ohne Dokument, das öffentliche Hinweisblatt zum Profil i-Kfz, vier KRITIS-IT-Grundschutz-Profile, die KRITIS-Schablone und drei Abschlussarbeiten, zusammen 33 Zeilen. Englische Fassungen und Anlagen haben keine eigene Zeile. Jeder Titel führt auf die Download-Seite beim BSI.
Version und Stand stammen aus der Versions- oder Änderungshistorie des Dokuments, ersatzweise aus den Formalien. Daneben steht das Datum der BSI-Download-Seite. Beide Daten weichen teils um Monate ab: Das Flughafenprofil trägt Version 1.0 vom 12.11.2024, die BSI-Seite das Datum 19.02.2025; die Masterarbeit zu Versicherungsunternehmen trägt den 09.12.2021, die BSI-Seite den 15.01.2026. Die Kompendium-Edition steht so in der Tabelle, wie das Dokument sie nennt, meist in den Formalien, sonst auf der Titelseite, im Text oder im Literaturverzeichnis. Nennt es keine, steht dort „nicht angegeben“. Wo die zugehörige Profilseite die Edition aus der Bausteinliste erschlossen hat, steht das Ergebnis als „erschlossen“ dahinter; das ist eine Folgerung, keine Angabe des Dokuments.
| Profil (Originaltitel) | Auf dieser Website | Herausgeber oder Verfasser | Version und Stand laut Dokument; Datum der BSI-Seite | Kompendium-Edition | Art |
|---|---|---|---|---|---|
| IT-Grundschutz-Profil zur Absicherung von 5G-Campusnetzen Eigenbetrieb (mit Anlagen) | 5G-Campusnetze | BSI; Autorenschaft SoftEd Systems GmbH | 1.0, Februar 2024 (Historie ohne Tag); BSI-Seite 16.02.2024 | 2023 | BSI-Profilliste |
| IT-Grundschutz-Profil zur Absicherung von 5G-Campusnetzen Fremdbetrieb (mit Anlagen 1 bis 4) | 5G-Campusnetze | BSI; Autorenschaft TU Dresden, SoftEd Systems GmbH | 2.0 vom 24.11.2023 (1.0 vom 25.10.2022); BSI-Seite 15.12.2023 | 2023 | BSI-Profilliste |
| IT-Grundschutz-Profil für Bundesgerichte | Bundesverwaltung, Bundesgerichte | Workshop von Informationssicherheitsbeauftragten der Bundesgerichte mit dem BSI | 1.0 vom 07.03.2023; BSI-Seite 04.05.2023 | 2023 | BSI-Profilliste |
| IT-Grundschutz-Profil „Chemie“ (Titel in den Formalien: für Produktionsanlagen der chemischen Industrie) | Chemie | BSI-Arbeitskreis; Version 1 mit dem NAMUR-Arbeitskreis 4.18 | 2.0.0 vom 15.01.2025 (1.0 vom 19.01.2023); BSI-Seite 08.09.2025 | 2023 (Kap. 8); die Bausteinliste entspricht dem Stand 2022 | BSI-Profilliste |
| Das IT-Grundschutz-Profil für die Nutzung der E-Akte Bund | Bundesverwaltung, E-Akte Bund | Anwendendengruppe (BSI-Liste: Anwenderkreis der E-Akte Bund) | 1.0 vom 11.07.2024; BSI-Seite 10.07.2024 | 2023 | BSI-Profilliste |
| IT-Grundschutz-Profil der Einnahmeverwaltung des Ministeriums der Finanzen Sachsen-Anhalt | Landesverwaltung | Informationssicherheitsbeauftragte/r des Ministeriums der Finanzen Sachsen-Anhalt | 1.0 vom 07.09.2023; BSI-Seite 02.10.2023 | 2022 (Stand Februar 2022) | BSI-Profilliste |
| IT-Grundschutz-Profil für kleine und mittlere Flughäfen | Flughäfen | Arbeitskreis GSP-KMF, vom BSI initiiert | 1.0 vom 12.11.2024; BSI-Seite 19.02.2025 | 2023 | BSI-Profilliste |
| IT-Grundschutz-Profil für Handwerksbetriebe (Eintrag auf der BSI-Profilliste) | nur diese Übersicht | Zentralverband des Deutschen Handwerks (laut BSI-Liste) | auf der BSI-Liste kein Dokument verlinkt | nicht prüfbar | BSI-Profilliste, ohne Dokument |
| IT-Grundschutz-Profil für Handwerkskammern | Handwerkskammern | Deutscher Handwerkskammertag (DHKT); Autorenschaft Handwerkskammern | 1.0 vom 11.07.2018; BSI-Seite 18.07.2018 | nicht angegeben; erschlossen: 2018 | BSI-Profilliste |
| IT-Grundschutz-Profil für Hochschulen | Hochschulen | Arbeitskreis Informationssicherheit des ZKI e. V. | 2022.0.0 vom 04.08.2022; BSI-Seite 15.12.2022 | 2022 | BSI-Profilliste |
| IT-Grundschutz-Profil „i-Kfz“ (Internetbasierte Kraftfahrzeugzulassung) | i-Kfz | Arbeitskreis i-Kfz (Zulassungsbehörden, technische Dienstleister, Kraftfahrt-Bundesamt) | öffentlich nur ein Hinweisblatt, Stand August 2023, 2 Seiten; BSI-Seite 05.12.2023 | nicht prüfbar, Volltext im geschützten Bereich des KBA | Hinweisblatt (BSI-Profilliste) |
| IT-Grundschutz-Profil Basis-Absicherung Kommunalverwaltung | Kommunen | Arbeitsgruppe kommunale Basis-Absicherung (AG koBA) mit Unterstützung der kommunalen Spitzenverbände | 4.0 vom 13.11.2023 (1.0 vom 08.05.2018); BSI-Seite 16.01.2024 | 2023 | BSI-Profilliste |
| IT-Grundschutz-Profil für Leitstellen | Leitstellen | Fachverband Leitstellen e. V. | 2.0 vom 12.02.2024 (1.0 vom 01.02.2021); BSI-Seite 18.03.2024 | 2023 | BSI-Profilliste |
| IT-Grundschutz-Profil für oberste Bundesbehörden | Bundesverwaltung, oberste Bundesbehörden | Workshop von Informationssicherheitsbeauftragten oberster Bundesbehörden mit dem BSI | 1.0, Historie ohne Datum; BSI-Seite 24.01.2024 | 2023 | BSI-Profilliste |
| IT-Grundschutz-Profil für die obersten Landesbehörden Deutschlands | Landesverwaltung | Raphael Grieger (FH Hagenberg) | 1.0 vom 31.05.2019; BSI-Seite 28.06.2019 | 2019 (Literaturverzeichnis) | BSI-Profilliste |
| IT-Grundschutz-Profil für Papierfabriken | Papierfabriken | Verband Deutscher Papierfabriken e. V. (VDP) | 1.0 vom 01.07.2019, veröffentlicht am 04.07.2019; BSI-Seite 04.07.2019 | nicht angegeben; erschlossen: 2019 | BSI-Profilliste |
| IT-Grundschutz-Profil für Reedereien - Mindest-Absicherung für den Landbetrieb | Reedereien | Verein Hanseatischer Transportversicherer e. V. (VHT) | 1.0 vom 18.12.2018; BSI-Seite 17.12.2018 | nicht angegeben | BSI-Profilliste |
| IT-Grundschutz-Profil für Reedereien - Mindest-Absicherung für den Schiffsbetrieb | Reedereien | Verein Hanseatischer Transportversicherer e. V. (VHT) | 1.0 vom 16.01.2020, veröffentlicht am 24.01.2020; BSI-Seite 31.01.2020 | 2019 | BSI-Profilliste |
| IT-Grundschutz-Profil für Ressort-Forschungseinrichtungen | Bundesverwaltung, Ressortforschung | Arbeitskreis Ressort-Forschungseinrichtungen (laut BSI-Liste); Autorinnen und Autoren aus Ressortforschungseinrichtungen und BSI | 1.0 vom 09.09.2024; BSI-Seite 23.09.2024 | 2023 | BSI-Profilliste |
| IT-Grundschutz-Profil für den Betrieb von UAS, Band 1: UAS-Betriebskategorie „Open (Offen)“ | Drohnen (UAS) | UAV DACH e. V. | 1.1 (Austausch des Logos), ohne Datum; BSI-Seite 29.01.2025 | nicht angegeben | BSI-Profilliste |
| IT-Grundschutz-Profil für den Betrieb von UAS, Band 2: UAS-Betriebskategorie „Specific (Speziell)“ | Drohnen (UAS) | UAV DACH e. V. | 1.0, ohne Datum; BSI-Seite 20.05.2026 | nicht angegeben | BSI-Profilliste |
| IT-Grundschutz-Profil für den Betrieb von Uncrewed Aircraft Systems in Behörden und Organisationen mit Sicherheitsaufgaben | UAS in BOS | UAV DACH e. V. | 1.2 vom 01.02.2026 (1.0 vom 20.10.2025); BSI-Seite 29.10.2025 | 2023 (Quellenverzeichnis, Anlage 6) | BSI-Profilliste |
| IT-Grundschutz-Profil für die Verkehrssteuerungs- und Leitsysteme der Bundesautobahn | Verkehrssteuerung Bundesautobahn | Die Autobahn GmbH des Bundes | 1.0 vom 22.06.2022; BSI-Seite 29.06.2022 | 2021 (Stand Februar 2021, Kap. 8.3) | BSI-Profilliste |
| IT-Grundschutz-Profil für Weltrauminfrastrukturen (BSI-Liste: Teil 1: Raumsegment) | Weltraum | BSI, OHB Digital Connect GmbH, Airbus CyberSecurity GmbH, Raumfahrtagentur im DLR | 1.0 vom 30.06.2022; BSI-Seite 30.06.2022 | 2022 | BSI-Profilliste |
| IT-Grundschutz-Profil für Weltraumsysteme - Teil 2: Bodensegment | Weltraum | BSI, ACS-Expertenkreis „Cybersicherheit im Weltraum“ | 1.0 vom 12.04.2024; BSI-Seite 23.04.2024 | 2023 | BSI-Profilliste |
| KRITIS-IT-Grundschutz-Profil für Mineralölfernleitungen | Mineralölfernleitung | BSI | 1.0 vom 05.12.2025; BSI-Seite 05.12.2025 | 2022 (Literaturverzeichnis) | KRITIS-Profil |
| KRITIS-IT-Grundschutz-Profil ÖSPV | ÖSPV | BSI | 1.0 vom 14.02.2025; BSI-Seite 14.02.2025 | 2022 (Stand Februar 2022) | KRITIS-Profil |
| KRITIS-IT-Grundschutz-Profil für Raffinerien | Raffinerien | BSI | 1.0 vom 05.12.2025; BSI-Seite 05.12.2025 | 2022 (Literaturverzeichnis) | KRITIS-Profil |
| KRITIS-IT-Grundschutz-Profil für Tankstellennetze | Tankstellennetze | BSI | 1.0 vom 05.12.2025; BSI-Seite 05.12.2025 | nicht angegeben; Indizien (KRITIS-Seite, Schablone, 2023 entfallene Bausteine) weisen auf 2022 | KRITIS-Profil |
| Schablone zur Erstellung von KRITIS-IT-Grundschutz-Profilen | Abschnitt „Eigenes Profil“ | BSI | ohne Versionsangabe, © 2023; BSI-Seite 17.10.2023 | 2022 | Schablone (KRITIS) |
| IT-Grundschutz-Profil für einen großen IT-Dienstleister | Rechenzentren und Cloud | Christoph Möhring (Autor und Herausgeber) | Working Draft, Version 0.1 vom 14.03.2018 (BSI-Liste: Version 1.0); BSI-Seite 17.05.2018 | keine Edition genannt; der Text bezieht sich auf das „im Oktober 2017 freigegebene“ Kompendium | Abschlussarbeit (BSI-Seite: Masterarbeit) |
| IT-Grundschutz-Profil für Versicherungsunternehmen der Privatwirtschaft | Versicherungen | Madlin Marisa Rech | 1.0 vom 09.12.2021; BSI-Seite 15.01.2026 | 2021 (Literaturverzeichnis) | Abschlussarbeit (Masterarbeit) |
| Erstellung eines IT-Grundschutz-Profils für ein Referenzunternehmen (kleines/mittelständisches Unternehmen, KMU) mit automatisierter Prozesssteuerung (Industrial Control System, ICS) | Abschnitt „Eigenes Profil“ | Sarah Fluchs, RWTH Aachen | Masterarbeit vom 18.06.2017; BSI-Seite 19.06.2017 | keine Edition; Entwürfe der modernisierten Standards von 2016 und 2017 | Abschlussarbeit (Masterarbeit) |
Was beim Lesen auffiel:
- Versionsangaben weichen ab. Das Profil für einen großen IT-Dienstleister nennt sich selbst „Working Draft, Version 0.1“, die BSI-Liste führt es als Version 1.0. Das Chemieprofil trägt Version 2.0 vom 15.01.2025; die BSI-Seite spricht von einer Aktualisierung im September 2025. Das UAS-Profil für BOS liegt in Version 1.2 vom 01.02.2026 vor, das Datum der BSI-Seite ist älter.
- Revisionszyklen sind verstrichen. Mehrere Profile nennen einen Zyklus von zwei oder drei Jahren, der seit der letzten Fassung abgelaufen ist, etwa Handwerkskammern (2018, zwei Jahre), Reedereien Landbetrieb (2018, drei Jahre), Papierfabriken (2019, zwei Jahre), Reedereien Schiffsbetrieb (2020, drei Jahre), Raumsegment und Bundesautobahn (2022, zwei Jahre). Eine neuere Fassung ist auf den BSI-Seiten nicht verlinkt (Stand 02.11.2026).
- Handwerksbetriebe: Die BSI-Liste nennt ein Profil des Zentralverbands des Deutschen Handwerks ohne Dokument und verweist ergänzend auf einen „Routenplaner“; dieser Link lieferte beim Abruf am 02.11.2026 den Fehler 404. Den Inhalt konnten wir deshalb nicht prüfen. Das Profil für Handwerkskammern ist ein anderes Dokument.
Veröffentlichte Profile, KRITIS-Profile und Abschlussarbeiten unterscheiden
Auf der Profilliste stehen Dokumente sehr unterschiedlicher Herkunft. Das BSI ist Herausgeber der beiden 5G-Profile und, gemeinsam mit Partnern, der Weltraumprofile; beim Chemie- und beim Flughafenprofil steht ein Copyright-Vermerk des BSI im Dokument. Andere Profile geben Verbände heraus (VDP, VHT, DHKT, Fachverband Leitstellen, UAV DACH, ZKI), eine Arbeitsgruppe der kommunalen Spitzenverbände, eine Bundesgesellschaft, ein Landesministerium oder Teilnehmende von Workshops mit dem BSI. Das Profil für die obersten Landesbehörden hat ein Einzelautor verfasst.
KRITIS-IT-Grundschutz-Profile sind eine eigene Reihe auf der KRITIS-Seite des BSI, alle vom BSI herausgegeben. Das BSI beschreibt sie als Dokumente, die „unter Berücksichtigung branchenspezifischer Besonderheiten und KRITIS-spezifischer Anforderungen den Stand der Technik für KRITIS in ihrem jeweiligen Geltungsbereich konkretisieren“. Die Vorgehensweise entspricht laut derselben Seite der Standard-Absicherung nach BSI-Standard 200-2 mit Ergänzungen, Grundlage ist das Kompendium 2022. Betreiber können ein passendes Profil verwenden, „müssen dieses jedoch noch an ihre jeweiligen spezifischen Gegebenheiten anpassen“. Seite und Profile begründen den Bedarf mit § 8a Abs. 1 BSIG; dieser Verweis bezieht sich auf das BSI-Gesetz in der alten Fassung.
Drei Dokumente liegen beim BSI im Bereich externer Abschlussarbeiten. Die Arbeit zu Versicherungsunternehmen sagt auf dem Titelblatt, das Profil sei „im Rahmen einer Masterarbeit erstellt“ worden; die Arbeit zu einem großen IT-Dienstleister führt das BSI als Masterarbeit, das Dokument selbst als Arbeitsentwurf mit dem Eintrag „Anerkennung durch BSI: in Diskussion“. Die dritte Arbeit erstellt ein Pilotprofil für die Wasserversorgung und Abwasserbeseitigung und erklärt die Methode dahinter.
Verlinkt heißt nicht anerkannt. Die HTML-Seiten des BSI zu Profilen und zur Anleitung beschreiben kein Anerkennungsverfahren. Ein solches Verfahren kündigt die Strukturbeschreibung von 2018 an: Ein einheitlicher Aufbau erleichtere „den Vergleich und die Anerkennung durch das BSI und die Aufnahme in das IT-Grundschutz-Profil Register“ (Kap. 2). In Kapitel 3 heißt es: „IT-Grundschutz-Profile können dann zukünftig zur Registrierung beim BSI eingereicht werden. Das BSI nimmt eine formale und stichprobenartige inhaltliche Prüfung vor.“ Ein öffentliches Register haben wir auf den BSI-Seiten nicht gefunden (Stand 02.11.2026).
Die Profile selbst zeigen, wie offen das geblieben ist. Die Profile für Papierfabriken und Reedereien (Landbetrieb) schreiben in das Feld Registrierungsnummer, sie werde „nach erfolgreichem Durchlaufen des Registrierungsverfahrens vom BSI vergeben“; eine Nummer tragen sie nicht. Das Profil für Handwerkskammern trägt die Nummer „HWK/2018/1.0“, ohne zu sagen, wer sie vergeben hat. Das UAS-Profil für BOS vermerkt zur Version 1.0 „Prüfung und Freigabe BSI“. Für Ihre Entscheidung folgt daraus: Die Liste beim BSI ist eine Fundstelle. Herausgeber, Stand und Eignung prüfen Sie am Dokument, mit der Prüfliste weiter unten.
Ein KRITIS-Profil ist außerdem kein branchenspezifischer Sicherheitsstandard (B3S): Die B3S führt das BSI in einer eigenen Übersicht, KRITIS-Profile stehen dort nicht (abgerufen am 02.11.2026). Ob ein Profil als Nachweis gegenüber einer Behörde dient, sagen weder Profil noch KRITIS-Seite. Wie Grundschutz++ zu den Pflichten nach dem heute geltenden BSI-Gesetz steht, beschreibt die Seite NIS2 und Grundschutz.
Profile in Grundschutz++: kein Begriff in 300-1, aber Nähe zu Blaupausen
BSI-Standard 300-1, Version 1.0, erwähnt IT-Grundschutz-Profile nicht; eine Volltextsuche nach „Profil“ ergibt im Standard keinen Treffer. Auch der Text von BSI-Standard 200-2 nennt sie nicht, Profile standen schon bisher neben den Standards. Für die Arbeit mit Grundschutz++ heißt das: Kein Kapitel von 300-1 sagt, wie ein Profil zu verwenden ist, und kein Profil ist Teil der Methodik.
Am nächsten liegt die Blaupause aus Kapitel 3.3: „Eine Blaupause ist ein vorgefertigter Katalog von Anforderungen.“ Blaupausen sind laut 300-1 auf Anwendungsszenarien zugeschnitten, treffen eine Vorauswahl von Anforderungen und geben Parameter vor; Auswahl, Version, Zuordnung und Anpassung sind nachvollziehbar zu dokumentieren. Das Wort Profil in der Stand-der-Technik-Bibliothek des BSI bezeichnet übrigens etwas anderes: das OSCAL-Dateiformat, mit dem dort Anforderungen aus Katalogen ausgewählt und angepasst werden. Mit IT-Grundschutz-Profilen hat es nichts zu tun.
| Merkmal | IT-Grundschutz-Profil | Blaupause nach 300-1 Kap. 3.3 |
|---|---|---|
| Inhalt | Muster-Sicherheitskonzept: Geltungsbereich, Referenzarchitektur, Schutzbedarf, Modellierung, Umsetzungshinweise, Restrisiko | vorgefertigter Katalog von Anforderungen |
| Grundlage | Bausteine einer Edition des IT-Grundschutz-Kompendiums | Anforderungen, mit denen eine „Vorauswahl“ für ein Anwendungsszenario getroffen wird |
| Parameter | keine Parameter im Sinn von 300-1 Kap. 3.5 | vorgegeben |
| Verbindlichkeit | Vorlage; die KRITIS-Seite verlangt ausdrücklich die Anpassung | „Es kann für bestimmte Institutionen verpflichtende Blaupausen geben“ |
| Dokumentation bei Nutzung | nicht geregelt | Auswahl mit Version, Zuordnung, Anpassung nachvollziehbar dokumentieren |
Ein Profil ist unter Grundschutz++ damit weder Blaupause noch Anforderungspaket. Es bleibt Arbeitsmaterial: Geltungsbereich, Prozesse, Zielobjekte, Begründungen für den Schutzbedarf und Umsetzungshinweise lassen sich nutzen, die Auswahl der Anforderungen entsteht neu. Welche Kataloge der Bibliothek heute die Merkmale einer Blaupause erfüllen und wie Sie Parameter festhalten, beschreibt die Seite Blaupausen und Parameter.
Ein Profil unter Grundschutz++ weiterverwenden
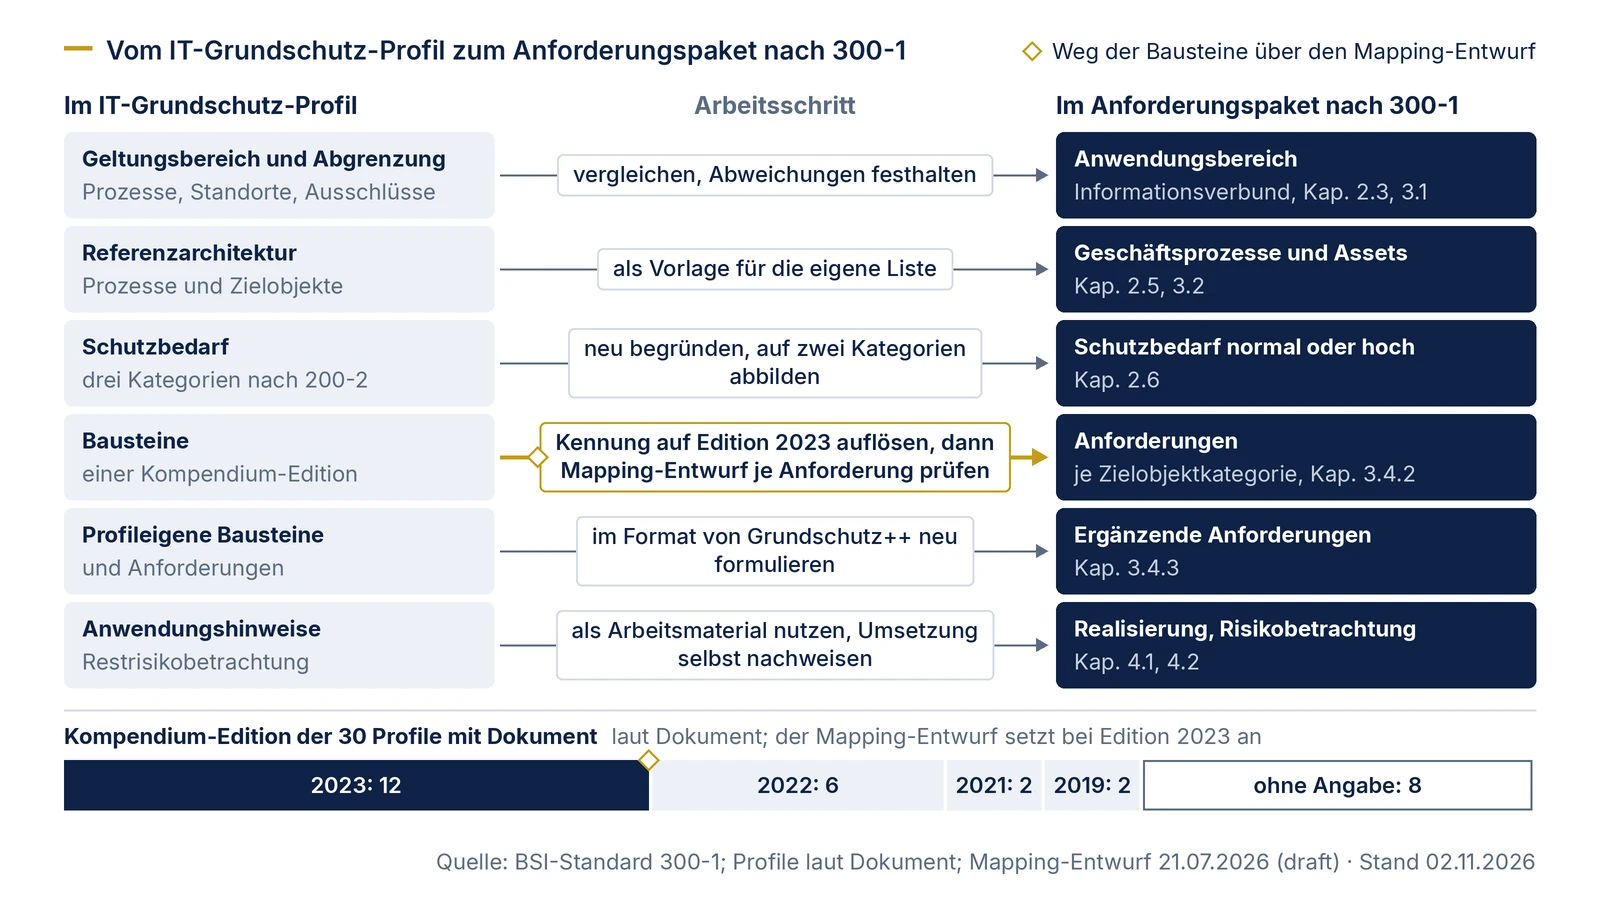
Wer ein Profil nach Grundschutz++ überträgt, stößt zuerst auf die Kompendium-Edition. Der Mapping-Entwurf des BSI ordnet Anforderungen der Edition 2023 den Anforderungen des Anwenderkatalogs zu; er steht auf Status „draft“ (Stand 21.07.2026). Für 12 der 30 Profile mit Dokument nennt das Dokument die Edition 2023; die Bausteinliste des Chemieprofils entspricht trotz dieser Angabe dem Stand 2022. Bei den übrigen klären Sie zuerst, ob die modellierten Bausteine in der Edition 2023 noch unter derselben Kennung stehen.
Ein Beispiel: Das Profil für Reedereien im Schiffsbetrieb (Edition 2019) modelliert unter anderem „OPS.2.1 Outsourcing für Kunden“ und „SYS.2.2.2 Clients unter Windows 8.1“. Beide Bausteine sind laut Kompendium 2023 entfallen, OPS.2.1 wird dort durch „OPS.2.3 Nutzung von Outsourcing“ ersetzt (Kompendium 2023, Abschnitt „Neues im IT-Grundschutz-Kompendium“). Die Bausteine INF.3 und INF.4, die dieses Profil und das Profil für oberste Landesbehörden modellieren, stehen im Inhaltsverzeichnis der Edition 2023 nicht mehr; Verkabelung behandelt dort INF.12. Wer solche Kennungen ungeprüft in das Mapping gibt, findet keine Zuordnung und hält die Lücke womöglich für eine Lücke im Mapping.
Die Prüfliste ordnet die Arbeit in elf Punkte. Sie ersetzt keine Migration des ganzen ISMS; diese beschreibt die Seite Migration nach Grundschutz++, und wie Sie einzelne Zuordnungen fachlich prüfen, die Seite zum Mapping.
| Nr. | Prüfpunkt | Wo Sie im Profil nachsehen | Bezug in 300-1 | Was Sie festhalten |
|---|---|---|---|---|
| 1 | Fassung und Herkunft: Ist das die neueste Fassung, wer hat sie herausgegeben, ist der Revisionszyklus verstrichen? | Versions- oder Änderungshistorie, Formale Aspekte, Download-Seite beim BSI | Kap. 2.9 (Dokumentation) | Titel, Version, Datum laut Historie, Herausgeber, Abrufdatum |
| 2 | Rechte: Dürfen Sie Texte und Tabellen in Ihr Sicherheitskonzept übernehmen? | Urheberrecht, Lizenz, Vertraulichkeit (etwa CC BY-SA 3.0 Deutschland beim Kommunalprofil, Weitergabe nur unverändert bei den UAS-Profilen) | keiner | Lizenz und Umfang der Übernahme |
| 3 | Geltungsbereich: Passen Prozesse, Standorte und Ausschlüsse des Profils zu Ihrem Anwendungsbereich? | Geltungsbereich, Abgrenzung des Informationsverbunds | Kap. 2.3, 3.1 | Abweichungen zwischen Profil und eigenem Anwendungsbereich |
| 4 | Geschäftsprozesse und Assets: Welche Prozesse und Zielobjekte der Referenzarchitektur gibt es bei Ihnen, welche fehlen? | Referenzarchitektur, Strukturanalyse, Netzplan | Kap. 2.5, 3.2 | eigene Prozessliste und Assets mit Herkunftsvermerk „aus Profil“ |
| 5 | Schutzbedarf: Passen die Einstufungen des Profils zu Ihren Prozessen? | Schutzbedarfsfeststellung, Schadensszenarien | Kap. 2.6: zwei Kategorien; eigene Kategorien sind auf „normal“ und „hoch“ abzubilden | Einstufung je Prozess mit eigener Begründung |
| 6 | Zielobjektkategorien: Welche Kategorie aus Anhang 1 passt zu jedem übernommenen Zielobjekt? | Modellierung, Zuordnung der Bausteine zu Zielobjekten | Kap. 3.4.2, Anhang 1 | Asset, Zielobjektkategorie, Begründung |
| 7 | Kennungen: Stehen die modellierten Bausteine in der Edition 2023 unter derselben Kennung? | Modellierungstabellen, Kompendium-Edition in den Formalien | keiner, Vorarbeit für das Mapping | alte Kennung, Kennung 2023 oder „entfallen“, Quelle |
| 8 | Mapping: Welche Grundschutz++-Anforderungen sind den Anforderungen 2023 zugeordnet, und wo bleibt eine Lücke? | Anforderungen der Bausteine, Umsetzungshinweise des Profils | Kap. 3.4 | Zuordnung je Anforderung mit Vermerk „Mapping-Entwurf, Status draft“; keine Zuordnung ganzer Bausteine |
| 9 | Profileigene Anforderungen: Welche Anforderungen oder benutzerdefinierten Bausteine hat das Profil selbst formuliert? | Abschnitte zu eigenen Bausteinen, Risikoanalyse, Anhänge | Kap. 3.4.3: ergänzende Anforderungen im Format von Grundschutz++ | neu formulierte ergänzende Anforderungen mit Herkunft |
| 10 | Rechtsbezüge: Welche Gesetze und Normen zitiert das Profil, und gelten sie in dieser Fassung noch? | Management Summary, Rahmenbedingungen, Literaturverzeichnis | Kap. 2.2 (Compliance-Management) | Verpflichtungen nach Prüfung durch Ihre Rechtsabteilung; veraltete Bezüge als historisch markiert |
| 11 | Restrisiko und Umsetzungshinweise: Was nehmen Sie als Material für Realisierung und Risikobetrachtung mit? | Restrisikobetrachtung, Anwendungshinweise | Kap. 4.1, 4.2 | übernommene Hinweise als Arbeitsmaterial; die Umsetzung weisen Sie selbst nach |
Das Beispiel im Einzelnen, mit allen Bausteinen beider Reedereiprofile, steht auf der Seite IT-Grundschutz-Profile für Reedereien.
Für die Dokumentation empfehlen wir, mit einem Profil so umzugehen, wie 300-1 Kapitel 3.3 es für Blaupausen verlangt: Version, Zuordnung und Anpassungen nachvollziehbar festhalten. Den ganzen Umstieg eines bestehenden ISMS beschreibt die Seite Migration nach Grundschutz++, die Prüfung einzelner Zuordnungen die Seite Mapping IT-Grundschutz 2023 prüfen.
Ein eigenes Profil erstellen
Für Profile auf der klassischen Methodik gibt es drei Hilfen. Die Strukturbeschreibung des BSI gibt Aufbau und Inhalte vor und erläutert jeden Abschnitt an einem Beispiel für eCommerce-Anbieter. Die Anleitungsseite des BSI nennt sie „zunächst als Community Draft“, das Dokument selbst führt Version 1.0 vom 28.09.2018 als finale Version. Laut derselben Seite hat es sich bewährt, „Branchenverbände und weitere übergeordnete Institutionen an dem Prozess zu beteiligen“; sie beschreibt außerdem ein Workshop-Konzept der Allianz für Cyber-Sicherheit und des IT-Grundschutz-Teams des BSI, mit dem Interessierte in drei Sitzungen ein Profil für ihre Branche erstellen. Mehrere Profile der Tabelle sind nach eigenen Angaben in Workshops entstanden, etwa Papierfabriken, Reedereien und Handwerkskammern.
Für KRITIS-Branchen gibt es die Schablone zur Erstellung von KRITIS-IT-Grundschutz-Profilen. Sie richtet sich an Betreiber, deren Verbände und das BSI, folgt der Standard-Absicherung nach BSI-Standard 200-2 mit KRITIS-spezifischen Ergänzungen und baut auf dem Kompendium 2022 auf. Als methodischen Hintergrund verlinkt das BSI die Masterarbeit von Sarah Fluchs (RWTH Aachen, 2017); laut BSI-Seite kann das darin entwickelte Pilotprofil „als Blaupause und Anleitung für die Erstellung von IT-Grundschutz-Profilen für weitere Branchen dienen“. Das Wort Blaupause ist dort umgangssprachlich gemeint, nicht im Sinn von 300-1, und die Arbeit stützt sich auf die Entwürfe der Standards von 2016 und 2017.
Alle drei Hilfen setzen BSI-Standard 200-2 und das Kompendium voraus. Eine Anleitung für Profile nach Grundschutz++ haben wir in den ausgewerteten Quellen nicht gefunden. Eine Branchenvorlage nach 300-1 bestünde im Kern aus Mustern für Geschäftsprozesse und Assets, begründeten Schutzbedarfen, der Zuordnung zu Zielobjektkategorien, ergänzenden Anforderungen und gesetzten Parametern. Das kommt der Blaupause aus Kapitel 3.3 nahe; ob das BSI solche Branchenvorlagen annimmt oder veröffentlicht, sagen die Quellen nicht.
Ob sich ein neues Profil auf der klassischen Methodik noch lohnt, hängt an Ihrem Zeitplan: Nach dem Meilensteinplan des BSI bleibt der klassische IT-Grundschutz bis zum 30. November 2031 zertifizierbar, Einzelheiten stehen auf der Seite Zeitplan. Die Abwägung zwischen sofortigem und späterem Umstieg beschreibt die Seite Umstieg entscheiden.
Was diese Übersicht nicht entscheidet
Die Tabelle gibt den Stand der BSI-Seiten und der Dokumente am 2. November 2026 wieder. Profile, die das BSI nicht verlinkt, und Fassungen, die nur Mitgliedern eines Verbands oder einer Behörde zugänglich sind, fehlen; beim Profil i-Kfz haben wir nur das öffentliche Hinweisblatt gelesen. Mehrere Profile kündigen eine vertrauliche Fassung für einen engeren Kreis an.
Ob ein Profil für Ihre Institution rechtlich gefordert ist, ob es eine Pflicht nach dem BSI-Gesetz, einem Fachgesetz oder einer Aufsichtsvorgabe erfüllt und ob eine Behörde oder eine Prüfstelle es als Nachweis anerkennt, beantwortet diese Seite nicht. Rechtsverweise in älteren Profilen, etwa auf § 8a BSIG in der alten Fassung, geben den Stand ihrer Entstehung wieder. Profile haben unterschiedliche Rechteinhaber und Lizenzen, und die meisten schließen eine Haftung der Autorinnen und Autoren aus; wer Inhalte übernimmt, prüft die Bedingungen am Dokument.
Wenn Sie ein Profil für Ihre Institution nach Grundschutz++ übertragen wollen, unterstützt das Team von Blackfort Technology beim Abgleich mit Ihrem Anwendungsbereich, beim Auflösen der Bausteinkennungen und beim Aufbau des Anforderungspakets; die Pakete stehen auf der Seite Beratung.
Rechtehinweis: Zitate von den BSI-Seiten zu IT-Grundschutz-Profilen, zur Anleitung und zu KRITIS-IT-Grundschutz-Profilen © Bundesamt für Sicherheit in der Informationstechnik, abgerufen am 02.11.2026. Zitate aus der Strukturbeschreibung © Bundesamt für Sicherheit in der Informationstechnik 2018 und aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle jeweils die verlinkten BSI-Seiten. Bausteintitel und Abschnittsnamen aus dem IT-Grundschutz-Kompendium, Edition 2023, © Bundesamt für Sicherheit in der Informationstechnik und Reguvis Fachmedien GmbH 2023, Quelle die verlinkte Kompendiumsseite des BSI. Zitate aus den Profilen: Rechte bei den Rechteinhabern, die das jeweilige Dokument nennt; bei den Profilen für Papierfabriken und Reedereien sind das laut Dokument die Teilnehmenden der Workshops, bei den Abschlussarbeiten die Verfasserinnen und Verfasser, sonst Herausgeber oder Verfasser laut Tabelle. Fundstelle in der Tabelle. Titel, Versionen und Daten sind Angaben aus den Dokumenten; Tabellen und Grafiken der Profile sind nicht übernommen.