
Steckbrief des Profils
| Originaltitel | „IT-Grundschutz-Profil für Leitstellen“ |
|---|---|
| Herausgeber | Fachverband Leitstellen e. V.; laut Vorwort gemeinsam mit dem BSI erarbeitet, mit der Arbeitsgruppe „Informationssicherheit“ des Fachverbands, dem Bundesverband Professioneller Mobilfunk e. V. (PMeV) sowie Beteiligten aus Leitstellen und Fachfirmen |
| Version und Datum | Version 2.0 vom 12.02.2024 laut Versionshistorie (Bausteine an das Kompendium 2023 angepasst, Hinweise zum Notfallmanagement auf BSI-Standard 200-4 aktualisiert); Erstveröffentlichung Version 1.0 am 01.02.2021. Die BSI-Seite zum Profil nennt das Datum 18.03.2024. |
| Revisionszyklus | „jährlich“ laut Deckblatt; eine neuere Fassung als 2.0 haben wir am 02.11.2026 auf der BSI-Seite nicht gefunden |
| Kompendium-Edition | IT-Grundschutz-Kompendium 2023 |
| Methodik | BSI-Standard 200-2, mindestens Standard-Absicherung, einzelne Anforderungen für erhöhten Schutzbedarf empfohlen (Kap. 2); drei Schutzbedarfskategorien normal, hoch, sehr hoch |
| Umfang | 38 Seiten (PDF, etwa 540 KB), 9 Kapitel, 39 Tabellen |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Profil, ohne Registrierung |
| Lizenz und Rechte | Das Dokument enthält keine Lizenzangabe. Wir zitieren deshalb nur kurz und mit Fundstelle und geben den Inhalt sonst in eigenen Worten wieder; Tabellen und Abbildungen des Profils bilden wir nicht nach. |
| Art | vom BSI veröffentlichtes IT-Grundschutz-Profil eines Fachverbands (kein KRITIS-Profil, keine Abschlussarbeit) |
| Fundstelle | BSI-Seite „IT-Grundschutz-Profil für Leitstellen“, abgerufen am 02.11.2026 |
Alle Profile im Überblick, mit Herausgeber, Stand und Kompendium-Edition, finden Sie auf der Seite IT-Grundschutz-Profile finden und weiterverwenden.
Geltungsbereich und Musterleitstelle
Das Profil wendet sich an „die für Informationstechnik verantwortlichen Entscheidungsträger“ aus dem Bereich der Leitstellen und soll zugleich Herstellern und Lieferanten von Leitstellentechnik sowie Fachplanern als Grundlage dienen (Profil Kap. 2). Es versteht sich als Schablone, um IT-Grundschutz in einer Leitstelle einzuführen und an deren Bedürfnisse anzupassen (Kap. 1). Für die Fachplanung heißt das: Das Profil eignet sich als Ausgangspunkt für Sicherheitsanforderungen in Planung und Beschaffung, weil es die Systemlandschaft einer Leitstelle durchgängig benennt.
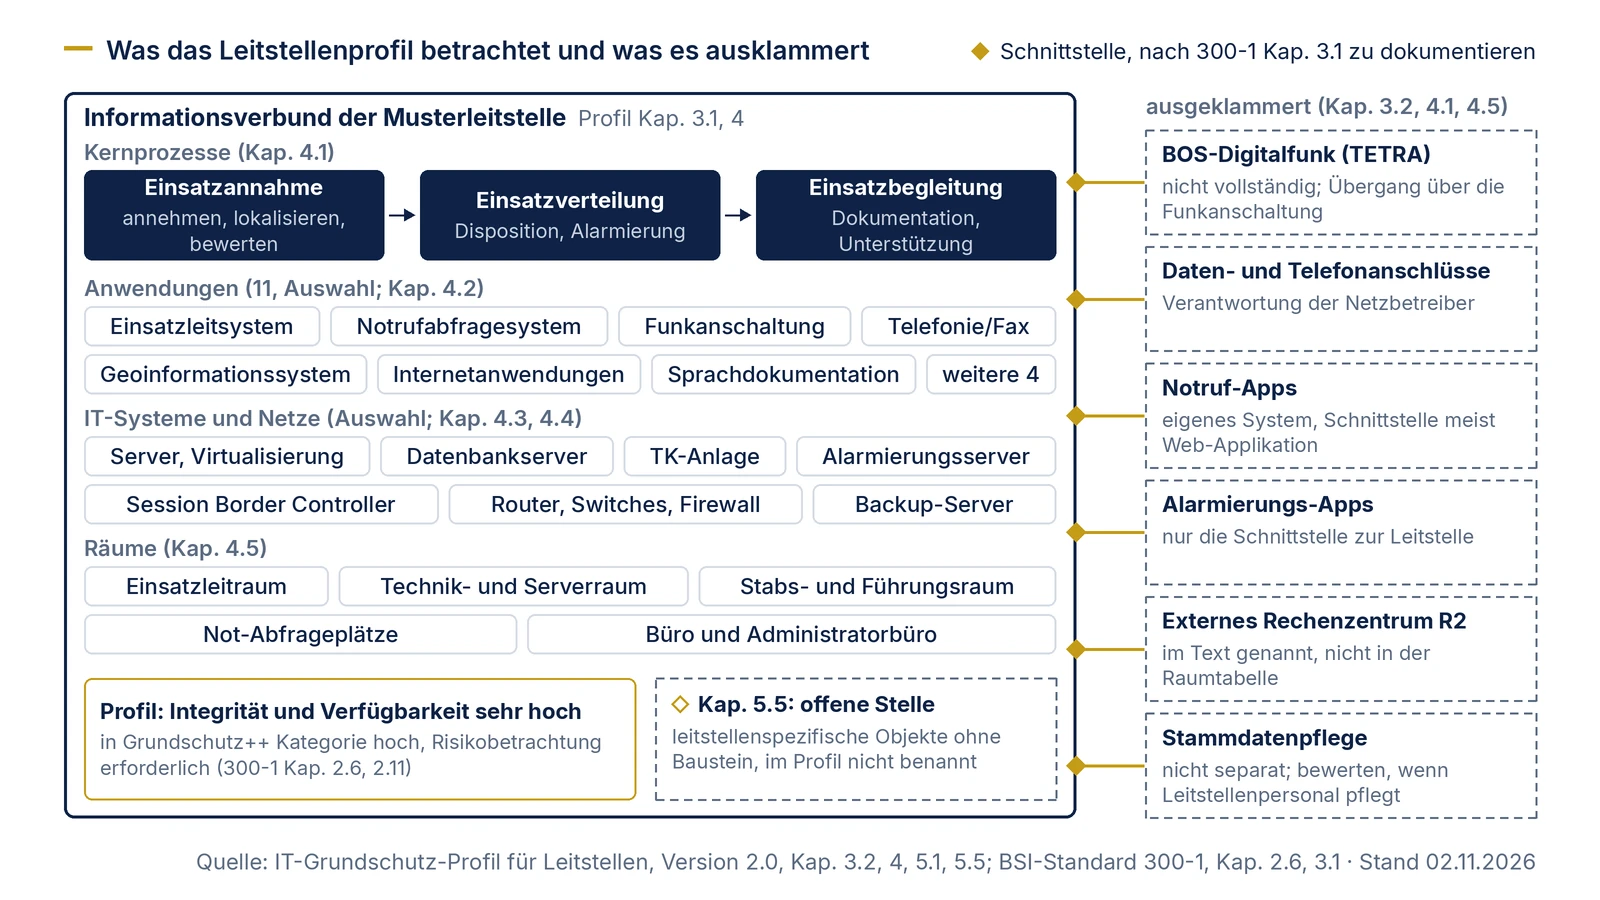
Die Referenzarchitektur beschreibt drei Kernprozesse: Einsatzannahme, Einsatzverteilung und Einsatzbegleitung, gegliedert in zehn Unterprozesse vom Priorisieren einer Meldung über Disposition und Alarmierung bis zur Nachbereitung (Kap. 4.1). Dazu kommen elf Anwendungen, darunter Einsatzleitsystem, Notrufabfragesystem, Funkanschaltung, Geoinformationssystem, standardisiertes Abfragesystem, Sprachdokumentation und das Modulare Warnsystem (Kap. 4.2), vierzehn Arten von IT-Systemen von Clients und Servern über TK-Anlage und Schnittstellenserver bis zu Alarmierungsserver und Alarm-Drucker (Kap. 4.3), die Netze samt Session Border Controller (Kap. 4.4) und die Räume vom Einsatzleitraum über Technik- und Serverraum bis zu Stabsraum und Not-Abfrageplätzen (Kap. 4.5). Der Netzplan zeigt ausdrücklich eine „gedachte Musterleitstelle“; Redundanzen sind darin der Übersicht halber weggelassen (Kap. 4.4.1).
Ausgeschlossen sind vier Bereiche (Kap. 3.2): der BOS-Digitalfunk nach TETRA-Standard wird nicht vollständig berücksichtigt, „weil dieser ein eigenständiges System darstellt, das lediglich Schnittstellen zu den Leitstellen bereitstellt“; die Daten- und Telefonanschlüsse liegen in der Verantwortung der Netzbetreiber; Notruf-Apps gelten als eigenständiges System, dessen Schnittstelle zur Leitstelle meist eine Web-Applikation im Browser ist; bei Alarmierungs-Apps der Feuerwehren und Hilfsorganisationen ist nur die Schnittstelle zwischen den Anwendungen der Leitstelle und der App zu betrachten. Außerdem behandelt das Profil die Stammdatenpflege nicht separat (Kap. 4.1), führt die Bausteine der Industriellen IT von vornherein nicht auf (Kap. 5.2) und erwähnt ein externes Rechenzentrum „R2“ nur im Text, nicht in der Raumtabelle (Kap. 4.5).
Weicht Ihre Leitstelle von der Musterleitstelle ab, verlangt das Profil, zusätzliche oder fehlende Objekte zu dokumentieren und die Anforderungen an den Schutzbedarf anzupassen; die Objekte sollen passenden Komponenten des Kompendiums zugeordnet werden (Kap. 4.6). Die Prüfliste weiter unten setzt genau dort an.
Passt das Profil zu Ihrer Leitstelle?
Das Profil passt, wenn …
- Ihre Leitstelle Einsatzleitsystem, Notrufabfrage, TK-Anlage und Server überwiegend selbst und am eigenen Standort betreibt, mit eigenem Technik- oder Serverraum;
- Sie ein Sicherheitskonzept nach BSI-Standard 200-2 mit dem Kompendium 2023 aufbauen oder fortführen und eine fertige Bausteinauswahl als Startpunkt suchen;
- Hersteller oder Dienstleister Ihre Leitstellensysteme per Fernwartung betreuen: Das Profil hält Fernwartung und Outsourcing-Nutzung für relevant (Tab. 32, 38);
- Sie als Fachplanung oder Hersteller Sicherheitsanforderungen für eine neue Leitstelle oder ein neues Einsatzleitsystem zusammenstellen; das Profil nennt diese Rolle ausdrücklich als Zielgruppe.
Das Profil passt nicht oder nur eingeschränkt, wenn …
- Ihr Einsatzleitsystem ganz oder teilweise im Rechenzentrum eines Dienstleisters oder als bezogener Dienst läuft: Das Profil geht von lokalem Betrieb aus und schließt Cloud-Nutzung aus (Tab. 32);
- mehrere Träger eine Leitstelle oder gemeinsame Technik betreiben: Das Profil behandelt keine Aufteilung von Zuständigkeiten zwischen mehreren Betreibern;
- Sie die Absicherung des Digitalfunks, von Alarmierungs-Apps oder Notruf-Apps selbst verantworten: Diese Systeme sind ausgeschlossen (Kap. 3.2);
- Sie mobile Arbeitsplätze, etwa im Einsatzleitwagen, oder Tablets für Haus- und Medientechnik betreiben: Die Bausteine dafür sind als nicht relevant markiert, mit dem Hinweis, dass sie dann relevant werden können (Tab. 35, 37);
- in Ihrer Leitstelle Verschlusssachen verarbeitet werden: Das Profil schließt den Baustein CON.11.1 mit der Begründung aus, Leitstellen unterlägen nicht der Verschlusssachenanweisung (Tab. 31); ob das für Sie zutrifft, klären Sie selbst;
- Sie direkt mit Grundschutz++ beginnen: Dann nutzen Sie das Profil als Fachquelle für Prozesse, Anwendungen und Hinweise; Schutzbedarfskategorien und Bausteinauswahl setzen Sie neu auf (siehe unten).
Was das Profil besonders macht
Schutzbedarf mit Ausfallzeiten: Das Profil übersetzt die sechs Schadensszenarien der Methodik in Leitstellenbegriffe, bis hin zu tolerierbaren Ausfallzeiten. Bei normalem Schutzbedarf liegt sie über 24 und unter 72 Stunden, bei hohem muss ein Ausfall innerhalb von 24 Stunden behoben sein, bei sehr hohem innerhalb von 4 Stunden (Tab. 11 bis 13). Integrität und Verfügbarkeit stuft das Profil für Einsatzannahme, Einsatzverteilung und die Unterstützung der Einsatzkräfte als sehr hoch ein, für Dokumentation und Nachbereitung als normal; die Vertraulichkeit ist wegen medizinischer Angaben fast überall hoch (Tab. 14 bis 16). Über das Maximumprinzip werden damit alle Anwendungen außer dem Einsatznachbearbeitungssystem, alle IT-Systeme, beide Netzobjekte und der Raumverbund der Leitstelle bei Integrität und Verfügbarkeit sehr hoch (Tab. 17 bis 28).
Bausteinauswahl nach Mindestprinzip: Das Profil geht alle Bausteine des Kompendiums 2023 außer der Industriellen IT durch und modelliert nur die, die „für eine Mehrheit der Leitstellen bedeutend sind“ (Kap. 5.2). Wir haben die Liste gegen das Kompendium 2023 abgeglichen: 104 Bausteine sind aufgeführt, keiner fehlt, 75 sind als relevant markiert, 29 begründet ausgeschlossen, darunter Cloud-Nutzung, Smartphones und Tablets, Mobile Device Management und Network Access Control.
Leitstellenbetrieb in den Hinweisen: Die Tabellen 38 und 39 kommentieren einzelne Anforderungen aus Sicht des Leitstellenbetriebs. Beispiele sind Wartungs- und Reparaturarbeiten in einsatzarmen Zeiten, etwa nachts (zu ORP.1 und OPS.1.1.2.A25), Patches nicht vor Wochenenden, Feiertagen oder Terminen mit hohem Einsatzaufkommen und mit erreichbarem Support (zu OPS.1.1.3.A7), die Rollentrennung, wenn Disponenten zugleich administrieren: „Der Disponent sollte nicht mit Administrationsrechten eingeloggt sein“ (zu OPS.1.1.2.A22), Virenschutz in Abstimmung mit den Herstellern der Leitstellensysteme (zu OPS.1.1.4.A5), Testsysteme ohne Patientendaten (zu OPS.1.1.6.A13), eine Ersatznotrufabfragestelle als entfernter Aufbewahrungsort für Datensicherungen (zu CON.3.A12) und der Zugriff auf Einsatzdaten des alten Systems nach einem Systemwechsel (zu OPS.1.2.2.A9).
Eigene, schärfere Vorgaben: An mehreren Stellen geht das Profil über den Wortlaut des Kompendiums hinaus. Hochverfügbare Strukturen mit mindestens 99,99 % Verfügbarkeit seien „zwingend vorzusehen“, mit Verweis auf die Handreichung Leitstellenplanung des Fachverbands (zu NET.1.1.A28); redundante Anschlüsse „insbesondere für Notruf-Leitungen“ ebenso (zu NET.4.1.A19); für VPN-Zugänge ist Multifaktor-Authentisierung zwingend (zu NET.3.3); die Firewall soll als Paketfilter, Application-Level-Gateway und Paketfilter aufgebaut sein (zu NET.1.1.A18); die Datensicherung mindestens täglich nach dem Generationenprinzip laufen (zu CON.3.A4). Ausdrücklich zur Umsetzung empfohlen werden außerdem Anforderungen für erhöhten Schutzbedarf, unter anderem APP.1.2.A12, APP.4.3.A21 bis A23 und A25 (A24 nur bei nicht lokaler Datenhaltung), APP.5.3.A10 bis A12, CON.6.A14, CON.9.A9, NET.1.2.A31 bis A38 (A34 ist in der Edition 2023 entfallen), NET.3.2.A27, INF.2.A26 und INF.8.A6.
Eine offene Stelle: Kapitel 5.5 hält fest, dass es leitstellenspezifische Objekte gibt, die mit den vorhandenen Bausteinen „nicht hinreichend modelliert werden“ und deshalb einer Risikoanalyse bedürfen, benennt aber kein einziges. Nach unserer Einschätzung sind die Kandidaten die Fachanwendungen der Referenzarchitektur, für die das Kompendium 2023 keinen eigenen Baustein hat, etwa Einsatzleitsystem, Notrufabfragesystem, Funkanschaltung und Alarmierungsserver. Diese Liste müssen Sie selbst aufstellen.
Beim Übernehmen achten Sie auf drei Unstimmigkeiten: Tabelle 39 kommentiert Bausteine, die Kapitel 5.2 ausschließt (Unified Communications, Network Access Control, mobiler Arbeitsplatz); der Hinweis zu Wechseldatenträgern verweist auf „SYS.3.4.A4“, Tabelle 35 auf SYS.4.5.A12; die Referenzarchitektur nennt Betriebssystemstände wie „Win10, 7“ (Tab. 6), die Sie gegen Ihren Bestand abgleichen.
Arbeitsmittel: Prüfliste für Abweichungen von der Musterleitstelle
Die Prüfliste deckt die Stellen ab, an denen eine reale Leitstelle typischerweise von der Musterleitstelle abweicht. Beantworten Sie jede Frage mit Ja oder Nein. Jedes Ja ist ein Objekt oder eine Schnittstelle, die Sie nach Profil Kap. 4.6 dokumentieren. Die rechte Spalte zeigt, wo das Ergebnis in Grundschutz++ landet: als Asset einer Zielobjektkategorie nach BSI-Standard 300-1 Anhang 1, als Schnittstelle, die nach Kap. 3.1 „organisatorisch, technisch sowie infrastrukturell“ zu dokumentieren ist, oder als ergänzende Anforderung nach Kap. 3.4.3.
| Nr. | Prüffrage | Was das Profil dazu sagt | Bei Ja: so führen Sie es in Grundschutz++ |
|---|---|---|---|
| 1 | Läuft das Einsatzleitsystem oder ein Teil der Leitstellentechnik in einem fremden Rechenzentrum oder als bezogener Dienst? | Cloud-Nutzung nicht relevant (Tab. 32); externes Rechenzentrum R2 nur im Text (Kap. 4.5) | Dienst als Asset der Kategorie Outsourcing oder Cloud-Dienste erfassen; Outsourcing-Abgrenzung nach Kap. 3.1 beantworten; Schutzbedarf der gestützten Prozesse gilt auch hier |
| 2 | Warten Hersteller oder Dienstleister Systeme per Fernwartung? | relevant, sobald Fernwartung genutzt wird (Tab. 32, 38) | Zugang als Schnittstelle nach außen dokumentieren; Personal des Herstellers kann zu den Nutzenden zählen (Anhang 1); Dienstleistung als Asset erfassen |
| 3 | Wie ist der BOS-Digitalfunk angebunden? | Digitalfunk nicht vollständig berücksichtigt, Funkanschaltung als Anwendung im Verbund (Kap. 3.2, 4.2); Leitstelle meist nur Nutzer kryptografischer Verfahren (Hinweis zu CON.1) | Funkanschaltung im Verbund, Digitalfunknetz als externes System; Schnittstelle mit Zuständigkeiten für Geräte und Schlüssel dokumentieren |
| 4 | Erhalten Alarmierungs-Apps von Feuerwehren oder Hilfsorganisationen Daten aus der Leitstelle? | nur die Schnittstelle zur App betrachten (Kap. 3.2) | Datenfluss dokumentieren: welche Angaben, welcher Weg, wer betreibt die App. Die Alarmierung hat laut Profil hohen Schutzbedarf bei der Vertraulichkeit (Tab. 14); prüfen Sie den Datenfluss in der Risikobetrachtung |
| 5 | Gehen Meldungen über Notruf-Apps, automatische Fahrzeugnotrufe oder Geräte mit automatischer Notfallerkennung ein? | Notruf-Apps ausgeschlossen, Schnittstelle meist eine Web-Applikation im Browser (Kap. 3.2); weitere Quellen nur im Vorwort | Web-Applikation als Asset (Webbrowser, Webanwendungen) erfassen; jeden eingehenden Datenweg als Schnittstelle dokumentieren |
| 6 | Übergibt die Leitstelle Daten an Stabsinformationssysteme, Kliniken oder andere Leitstellen? | im Vorwort als Entwicklung beschrieben, keine eigenen Objekte; Restrisiko durch begrenzten Einfluss auf Partner (Kap. 6) | Schnittstelle zu anderen Informationsverbünden oder externen Systemen dokumentieren; vertragliche oder dienstliche Regelungen zum Austausch zusammenstellen (Kap. 2.2) |
| 7 | Erhält die Leitstelle Daten aus Drohneneinsätzen von Behörden und Organisationen mit Sicherheitsaufgaben? | nicht behandelt | Schnittstelle dokumentieren; das IT-Grundschutz-Profil für UAS in BOS führt die Leitstelle als Anwendung im Informationsverbund des Drohnenbetriebs (dort Kap. 5.2, Tab. 1), beide Seiten sollten dieselbe Schnittstelle beschreiben |
| 8 | Pflegt Leitstellenpersonal Stammdaten selbst? | nicht separat berücksichtigt; dann „muss auch diese betrachtet und bewertet werden“ (Kap. 4.1) | als eigenen Geschäftsprozess mit eigener Schutzbedarfsfeststellung führen (300-1 Kap. 2.5, 2.6) |
| 9 | Gibt es mobile Arbeitsplätze, etwa im Einsatzleitwagen, in Befehlsstellen oder für die Administration? | mobiler Arbeitsplatz als nicht relevant markiert, aber mit Hinweisen in Tab. 39 (Tab. 37, 39) | Geräte der Kategorie Mobile Endgeräte zuordnen, Einsatzorte als Standorte betrachten |
| 10 | Bedienen Sie Haus- oder Medientechnik über Tablets oder Smartphones? | dann können Smartphones, Tablets und Apps relevant werden (Tab. 34, 35); Gebäudeautomation ist relevant (Tab. 37) | Geräte als Mobile Endgeräte erfassen; Trennung der Netze für Gebäude- und Medientechnik von den Leitstellensystemen festlegen |
| 11 | Haben Sie eine Ersatznotrufabfragestelle oder einen Ausweichstandort? | genannt als Aufbewahrungsort für Datensicherungen und bei Sicherheitsvorfällen (Tab. 38); Not-Abfrageplätze als Raum (Tab. 8) | als eigenen Standort mit Räumen und Systemen erfassen; Notfallvorsorge nach BSI-Standard 200-4, auf den das Profil in Kap. 8 verweist |
| 12 | Welche Objekte Ihrer Leitstelle deckt kein Baustein ausreichend ab? | Kap. 5.5 verlangt dafür eine Risikoanalyse, nennt aber keine Objekte | eigene Liste anlegen, Risikobetrachtung durchführen (Kap. 2.11, 4.2), daraus ergänzende Anforderungen im Format von Grundschutz++ formulieren (Kap. 3.4.3) |
Die Zuordnung zu Zielobjektkategorien ist unser Vorschlag; maßgeblich sind die Definitionen in Anhang 1 von 300-1. Wie Sie Grenzen und Schnittstellen allgemein festlegen, beschreibt die Seite Informationsverbund abgrenzen; das Verfahren für die Risikobetrachtung die Seite Risikoanalyse durchführen.
Weg nach Grundschutz++: was vom Profil übrig bleibt
Für Leitstellen ändert der Wechsel nach Grundschutz++ drei Dinge: Aus „sehr hoch“ wird hoch mit Pflicht zur Risikobetrachtung, was das Profil „zwingend“ nennt, wird nicht von selbst verbindlich, und von den 75 Bausteinen haben 386 Anforderungen einen Eintrag im Mapping-Entwurf. Eine Fassung des Profils für Grundschutz++ haben wir am 02.11.2026 nicht gefunden.
Erstens der Schutzbedarf. Grundschutz++ stellt ihn für Geschäftsprozesse fest und kennt zwei Kategorien, normal und hoch (300-1 Kap. 2.6). Eigene Kategorien sind erlaubt, sie „sind hierbei auf die Schutzbedarfskategorien des GS++ zu mappen“ (ebd.). Die Stufen „hoch“ und „sehr hoch“ des Profils fallen damit in die Kategorie hoch. Für die Kernprozesse einer Leitstelle folgt daraus fast überall hoher Schutzbedarf, und für Geschäftsprozesse mit hohem Schutzbedarf ist eine Risikobetrachtung erforderlich (Kap. 2.6, 2.11). Die Vererbung auf Anwendungen, Systeme, Netze und Räume aus den Tabellen 17 bis 28 des Profils ersetzen Sie durch die Zuordnung der Assets zu Prozessen; der Schutzbedarf des Prozesses bestimmt, welches Sicherheitsniveau Sie für die Anforderungen wählen (Kap. 3.4.2). Die Begründungen des Profils, etwa die Ausfallzeiten, können Sie als Begründung Ihrer eigenen Einstufung verwenden.
Zweitens die Anforderungen für erhöhten Schutzbedarf. Im Anwenderkatalog haben Anforderungen des Sicherheitsniveaus „erhöht“ das Modalverb KANN und „sind optional zu erfüllen“; sie dienen als Fundus für die Risikobetrachtung (300-1 Kap. 3.4.2). Was das Profil für Leitstellen als „zwingend“ bezeichnet oder zusätzlich zu den Basis- und Standard-Anforderungen verlangt, wird in Grundschutz++ also nicht von selbst verbindlich. Halten Sie an diesen Vorgaben fest, übernehmen Sie sie als Ergebnis der Risikobetrachtung oder als ergänzende Anforderung (Kap. 3.4.3).
Drittens die Bausteine. Für die 75 Bausteine, die das Profil als relevant markiert, haben wir den Mapping-Entwurf IT-Grundschutz 2023 → Grundschutz++ ausgezählt. Die Datei steht auf Status „draft“ (Stand 21.07.2026), die Ziele haben wir im Anwenderkatalog Build 2026-10-29 aufgelöst. Das Ergebnis ist ein Entwurf und keine amtliche Zuordnung.
Wie Sie eine Einstufung belegen, beschreibt die Seite Schutzbedarf begründet bewerten.
| Messgröße (75 Bausteine des Profils) | Wert |
|---|---|
| Anforderungskennungen im Kompendium 2023 | 1.467, davon 210 als entfallen gekennzeichnet, also 1.257 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 386 (rund 31 % der gültigen) |
| verschiedene Grundschutz++-Anforderungen als Ziel | 311; davon 310 im Katalog auflösbar, aus 18 Praktiken, die meisten in DET (75), ARCH (63), KONF (46) und TEST (34) |
| Bausteine ohne einen einzigen Eintrag | 11: ORP.4 Identitäts- und Berechtigungsmanagement, CON.2 Datenschutz, CON.3 Datensicherungskonzept, CON.6 Löschen und Vernichten, OPS.1.2.4 Telearbeit, SYS.1.2.2 Windows Server 2012, SYS.1.3 Server unter Linux und Unix, NET.4.3 Faxgeräte und Faxserver, INF.5 Raum sowie Schrank für technische Infrastruktur, INF.6 Datenträgerarchiv, INF.7 Büroarbeitsplatz |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 11 Verweise aus 8 Bausteinen, alle auf dieselbe Kennung VRB.1.2; im Build 2026-10-29 enthält VRB.1 nur VRB.1.1 |
Ein Eintrag im Mapping heißt nicht, dass die Anforderung vollständig abgedeckt ist; die Beziehungen reichen von gleichwertig bis zu teilweiser Überschneidung. Drei Anforderungen, die das Profil für Leitstellen hervorhebt, haben wir einzeln nachvollzogen:
| Profilstelle | Anforderung Kompendium 2023 | Ziel in Grundschutz++ (Katalog Build 2026-10-29) | Lücke |
|---|---|---|---|
| Tab. 39 zu NET.4.1: redundanter Anschluss „insbesondere für Notruf-Leitungen ist zwingend vorzusehen“ | NET.4.1.A19 „Redundanter Anschluss“ (erhöhter Schutzbedarf, SOLLTE; bei IP-basierten TK-Anlagen zusätzlich ein PSTN-Anschluss) | Mapping: Teilanforderung 1 gleich (equal-to), Teilanforderung 2 überschneidend (intersects-with) mit ARCH.8.2 „Redundante TK-Anbindung“, Sicherheitsniveau erhöht, KANN | In Grundschutz++ optional. Die Pflicht des Profils und der Bezug auf Notrufleitungen stehen nirgends im Katalog; als Ergebnis der Risikobetrachtung oder als ergänzende Anforderung führen |
| Tab. 39 zu NET.1.1: Einsatzleitsystem und KMS (so die Abkürzung im Profil) im internen Netz, besonders sensible Bereiche in eigenen Segmenten | NET.1.1.A5 „Client-Server-Segmentierung“ (Basis, MUSS) | Mapping: Teilanforderungen 1 und 2 gleichwertig (equivalent-to) mit ARCH.2.2.3 „Segmentierung von Servern und Clients“; weitere Teile auf ARCH.2.1 „Netzsegmente“, ARCH.2.2 „Einschränkung von Verbindungen zwischen Segmenten“ und ARCH.2.2.2 „Gastnetz“; alle normal-SdT, SOLLTE | Modalverb sinkt von MUSS auf SOLLTE. Die Trennung gerade der Leitstellensysteme ist eine eigene Festlegung; unser Vorschlag: in den Kriterien, die ARCH.2.2 als Parameter offenlässt, Einsatzleitsystem und KMS ausdrücklich benennen |
| Tab. 39 zu NET.3.3: „Für VPN-Zugänge sind zwingend Multifaktor-Authentifizierungen (MFA) vorzusehen.“ | NET.3.3 enthält keine Anforderung zur Mehr-Faktor-Authentisierung; sie steht in ORP.4.A21 „Mehr-Faktor-Authentisierung“ (erhöhter Schutzbedarf, SOLLTE) | Mapping: kein Eintrag, der ganze Baustein ORP.4 fehlt im Entwurf. Eigene Suche im Katalog: BER.5.8 „Mehr-Faktor-Authentisierung am Perimeter“ (normal-SdT, SOLLTE, phishing-resistent für alle von außen erreichbaren Schnittstellen), daneben BER.5.9 für weitreichende Berechtigungen | Die Zuordnung ist unsere, nicht die des Entwurfs. Grundschutz++ verlangt hier schon im normalen Sicherheitsniveau mehr als das Kompendium, aber als SOLLTE; die Pflicht des Profils halten Sie selbst fest |
Die Hinweise des Profils sind profileigene Vorgaben. Sie stehen in keinem Mapping, weil der Entwurf nur Anforderungen des Kompendiums verknüpft. Das betrifft die 99,99 % Verfügbarkeit, die tägliche Datensicherung nach dem Generationenprinzip, die Firewall-Struktur, die Zeitfenster für Patches und die übrigen Hinweise aus den Tabellen 38 und 39. Wenn Sie sie behalten wollen, schreiben Sie sie als ergänzende Anforderungen in Ihr Anforderungspaket. Wie Sie Zuordnungen aus dem Entwurf einzeln prüfen, beschreibt die Seite Mapping IT-Grundschutz 2023 prüfen.
Rechtehinweis: Zitate aus dem IT-Grundschutz-Profil für Leitstellen, Version 2.0, Herausgeber Fachverband Leitstellen e. V.; das Dokument enthält keinen Lizenz- oder Urheberrechtsvermerk. Quelle: BSI-Seite zum Profil, abgerufen am 02.11.2026. Die Zitate sind wortgetreu, die Zusammenfassungen unsere eigenen. Anforderungs- und Bausteintitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Diese Inhalte stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Das Profil nennt Landesgesetze zu Rettungsdienst, Feuerwehr, Katastrophenschutz und Leitstellen sowie Regelungen der Länder zur Speicherdauer von Notrufen (Tab. 11 bis 13, Hinweis zu CON.3.A3). Diese Vorgaben legen wir nicht aus; welche für Ihre Leitstelle gelten, ergibt sich aus dem jeweiligen Landesrecht und Ihrer Trägerschaft. Dasselbe gilt für die technische Richtlinie Notruf und die Handreichung Leitstellenplanung, auf die das Profil verweist (Tab. 39 zu NET.4.2 und NET.1.1): Wir nennen sie, haben ihren Inhalt aber nicht geprüft.
Laut Kapitel 2 berücksichtigt das Profil Vorgaben aus der DSGVO und dem BSI-Gesetz. Das bezieht sich auf die Rechtslage bei Erscheinen im Februar 2024; das BSI-Gesetz ist seitdem neu gefasst worden. Ob und mit welchen Pflichten das heutige BSI-Gesetz für Ihre Leitstelle gilt, entscheidet diese Seite nicht.
Die Umsetzung des Profils ist kein Nachweis gegenüber einer Aufsicht und keine Zertifizierung. Das Profil selbst sieht sich als Hilfestellung; die ermittelten Anforderungen sind laut Kapitel 7 in das Gesamtsicherheitskonzept zu integrieren. Dass das BSI das Profil veröffentlicht und an ihm mitgearbeitet hat, macht es nicht zu einer Vorgabe für Ihre Leitstelle.
Wie Grundschutz und die Pflichten nach NIS2 allgemein zusammenhängen, beschreibt die Seite NIS2 und Grundschutz.
Unterstützung beim Übertrag
Wenn Sie ein Sicherheitskonzept nach dem Leitstellenprofil auf Grundschutz++ umstellen oder das Profil für eine neue Leitstelle anpassen wollen, unterstützt das Team von Blackfort Technology bei Abweichungsanalyse, Schutzbedarf und Anforderungspaket. Ablauf und Leistungsumfang stehen auf der Seite Beratung zu IT-Grundschutz und Grundschutz++. Weitere Profile anderer Branchen und den allgemeinen Übertragungsweg finden Sie in der Übersicht der IT-Grundschutz-Profile.