
Beratung
Grundschutz-Beratung zu IT-Grundschutz und Grundschutz++
Die Grundschutz-Beratung von Blackfort Technology begleitet Institutionen beim Umstieg auf Grundschutz++ nach BSI-Standard 300-1, beim Aufbau oder der Migration eines ISMS nach IT-Grundschutz und bei der Vorbereitung auf das Audit. Beraten wird im Team. Umfang und Preis legen wir nach einem kostenlosen Erstgespräch in einem verbindlichen Angebot fest.
Wann sich Beratung lohnt
Mit Version 1.0 vom 20. Oktober 2026 liegt die Methodik zu Grundschutz++ als BSI-Standard 300-1 vor. Ab dem 1. Januar 2027 können laut Meilensteinplan des BSI Zertifizierungen nach ISO 27001 auf Basis von Grundschutz++ beantragt werden, der klassische IT-Grundschutz bleibt bis zum 30. November 2031 zertifizierbar. Damit steht für Institutionen mit Grundschutz-Bezug eine Entscheidung an: weiterführen, umstellen oder neu aufbauen, und zu welchem Zeitpunkt.
Der Standard verlangt dabei einige Umstellungen, die sich nicht nebenbei erledigen lassen: Schutzbedarf je Geschäftsprozess mit zwei Kategorien, Modellierung über Zielobjektkategorien, ein Umsetzungsstatus ohne „teilweise“, MUSS-Anforderungen ohne Ausnahme und eine Risikomethode, die 35 Mindestkriterien erfüllt. Das Mapping des BSI vom Kompendium 2023 auf Grundschutz++ steht noch auf Entwurf, und der Anwenderkatalog weicht im Stand vom 29. Oktober 2026 an einzelnen Stellen vom Standard ab.
Anlässe für eine Anfrage sind zum Beispiel: eine Einrichtung der Bundesverwaltung, die ihre Grundschutz-Arbeit auf den neuen Stand bringen will; ein Dienstleister, dessen öffentlicher Auftraggeber einen Grundschutz-Nachweis erwartet; eine Institution mit Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz, deren Re-Zertifizierung ansteht; eine Organisation, die ein ISMS erst aufbaut und gleich nach 300-1 beginnen möchte.
Fünf Pakete
Die Pakete folgen den Prozessschritten von BSI-Standard 300-1, damit Sie sehen, welcher Teil der Methodik nach einem Paket erledigt ist. Sie lassen sich einzeln beauftragen oder hintereinander.
Paket A
Entscheidung und Übergangsplanung
Entscheidungsvorlage für die Leitung: klassischer IT-Grundschutz, ISO 27001 ohne Grundschutz-Bezug oder Grundschutz++, und ab wann, mit Blick auf Ihre Re-Zertifizierungstermine bis 2031. Die Vorgaben und Auftraggeberforderungen, die Sie uns nennen oder die in Ihren Unterlagen stehen, ordnen wir fachlich ein; ob und wie sie rechtlich für Sie gelten, prüft Ihre Rechtsabteilung.
Umstieg entscheidenPaket B
Readiness und Migrationskonzept
Bestandsbewertung eines ISMS nach Kompendium 2023 oder ISO 27001 gegen 300-1: Methodik-Delta, Abgleich über die Zuordnungstabellen des BSI, Prüfung der Risikomethode gegen die 35 Mindestkriterien, Migrationsplan mit Reihenfolge und Zuständigkeiten.
Leistungsumfang Paket BPaket C
Umsetzung und Migration
Neuaufbau nach 300-1 ab dem ersten Geschäftsprozess oder Überführung eines bestehenden ISMS nach Kompendium 2023 oder ISO 27001: Geschäftsprozesse und Schutzbedarf, Anforderungspaket, Umsetzungsstatus, Risikomethode nach Anhang 3, Umsetzungs- und Nachweisplan. Welche Nachweise sich aus Werkzeugen belegen lassen, die in Ihrem Betrieb schon laufen, legen wir mit Ihnen im Nachweisplan fest.
Migration nach Grundschutz++Paket D
ISMS-Betrieb und externer ISB
Laufender Betrieb des ISMS mit Fortschrittsverfolgung, Risikoüberprüfung und Leitungsberichten, auf Wunsch mit der Rolle des externen Informationssicherheitsbeauftragten. Diese Leistung beschreibt Blackfort Technology auf der Firmenseite.
Externer InformationssicherheitsbeauftragterPaket E
Prüfung und Auditvorbereitung
Interne Audits nach Kapitel 5.2 von 300-1, Durchsicht der Unterlagen vor dem Zertifizierungsaudit, Begleitung während des Audits und Bearbeitung von Abweichungen. Ein ISMS, das wir selbst mit aufgebaut haben, auditieren wir intern nicht.
Zertifizierung verstehen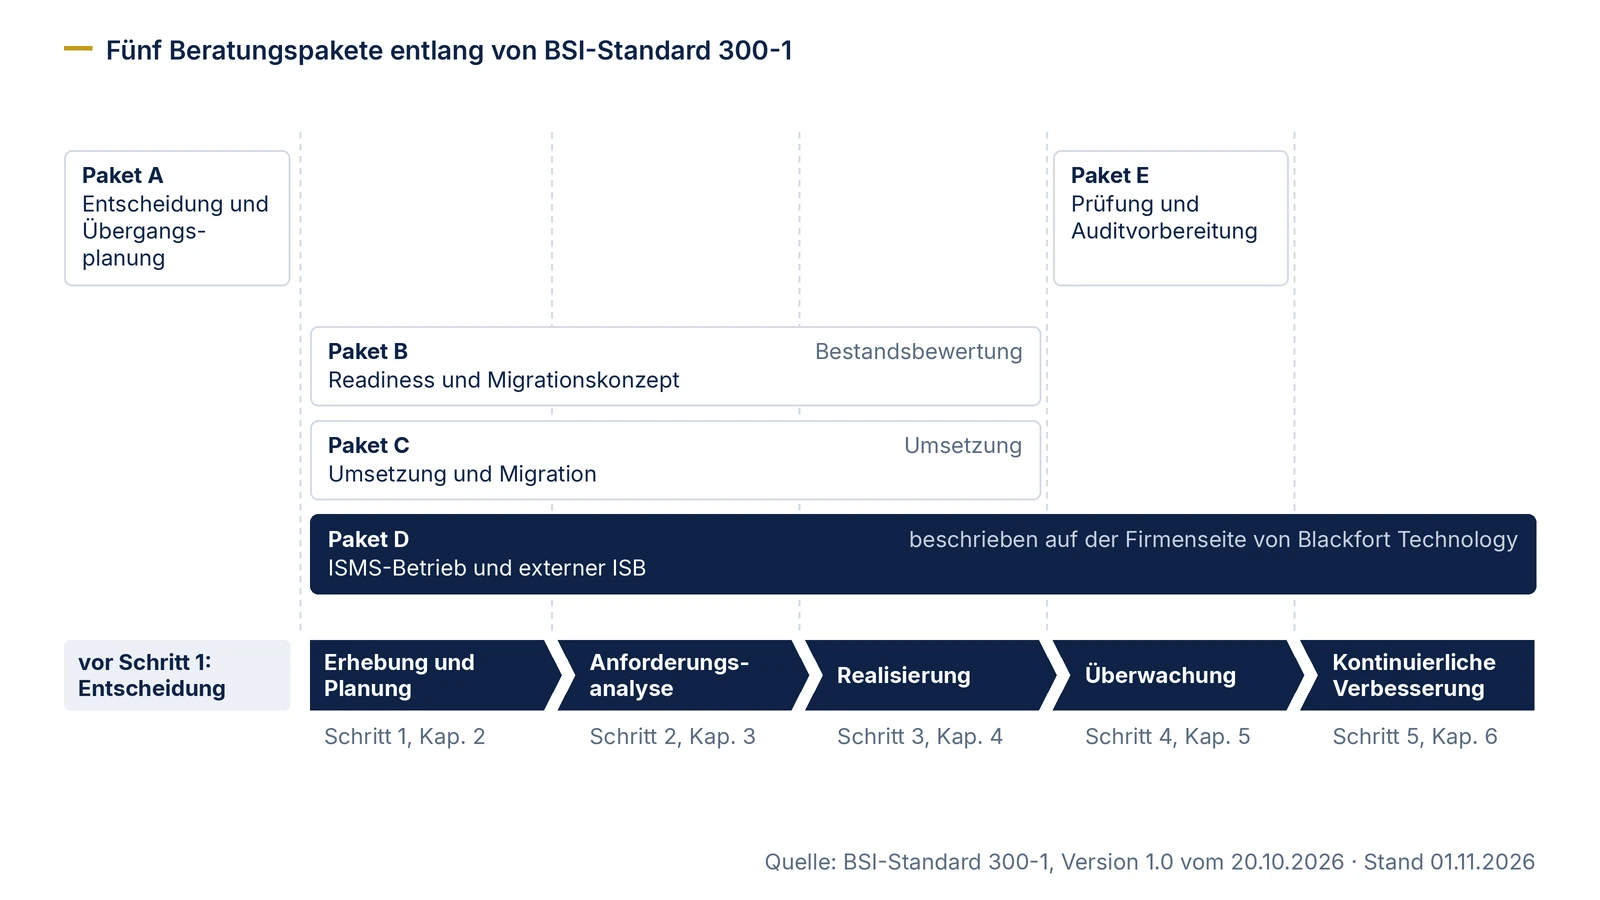
Was Sie in der Hand haben
Jedes Paket endet mit Unterlagen, die Sie selbst weiterführen können. Sie sind auf den Text von 300-1 bezogen, mit Kapitelangabe.
01
Entscheidungsvorlage
Rahmen, Zeitpunkt, Ressourcenbedarf und offene Punkte auf wenigen Seiten, als Vorlage für die Leitung nach Kapitel 2.10.
02
Delta-Liste und Migrationsplan
Was gleich bleibt, was sich ändert und was neu hinzukommt, mit Aufwandsstufe und Reihenfolge.
03
Anforderungspaket und Umsetzungsplan
Paket mit konkretisierten Parametern, Status je Anforderung, Maßnahmen mit Zuständigkeit und Frist.
04
Nachweisplan
Zuordnung von Anforderung, Maßnahme und Nachweis mit liefernder und prüfender Rolle und Termin nach Kapitel 4.3.
05
Risikomethode mit Kriteriennachweis
Verfahren, Rollen, Kriterien und Register, mit einer Zeile je Mindestkriterium aus Anhang 3.
06
Auditbericht und Mängelliste
Ergebnis des internen Audits oder der Unterlagendurchsicht vor dem Zertifizierungsaudit, mit Feststellungen und Empfehlungen.
Welches Paket zu Ihrer Ausgangslage passt
Die Tabelle ist eine Orientierung. Den Zuschnitt klären wir im Erstgespräch.
| Ausgangslage | Typische Frage | Einstieg | Danach |
|---|---|---|---|
| Kein ISMS, Auftraggeber erwartet einen Grundschutz-Nachweis | Womit fangen wir an und wie groß wird der erste Schritt? | Paket A | Paket C ab dem ersten Geschäftsprozess |
| ISMS nach Kompendium 2023 mit Zertifikat | Wann stellen wir um und was ändert sich für uns? | Paket B | Paket C zur nächsten Re-Zertifizierung, dann Paket E |
| ISMS nach ISO 27001 ohne Grundschutz-Bezug | Wie weit decken wir Grundschutz++ schon ab? | Paket A oder B | Paket C |
| Einrichtung der Bundesverwaltung | Wie bringen wir unsere Grundschutz-Arbeit auf den Stand von 300-1? | Paket A | Paket B oder C |
| ISMS nach Grundschutz++ im Aufbau, Audit geplant | Sind wir bereit für das Audit? | Paket E | - |
| ISMS vorhanden, ISB-Rolle unbesetzt | Wer führt das ISMS im Alltag? | Paket D (Firmenseite) | - |
Orientierung ohne Gewähr für den Einzelfall. Die rechtliche Einordnung Ihrer Pflichten gehört zur Prüfung durch Ihre Rechtsabteilung.
So arbeiten wir
Von der ersten Anfrage bis zur Abnahme in vier Schritten.
1
Erstgespräch
Kostenlos und unverbindlich: Ausgangslage, Ziel, Termine. Danach wissen Sie, welches Paket passt.
2
Scoping und Angebot
Wir sichten vorhandene Unterlagen und legen den Umfang fest, etwa Zahl der Geschäftsprozesse, Standorte, Betriebsmodelle und wesentlichen Dienstleister. Sie erhalten ein verbindliches Angebot.
3
Durchführung
Arbeit in Workshops und am Material, mit festen Abnahmepunkten und einer benannten Ansprechperson auf Ihrer Seite.
4
Abnahme und Übergabe
Ergebnisgespräch, Korrekturrunde, Abnahme. Ihre interne Koordination kann die Unterlagen danach selbst fortschreiben.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihre Anfrage nimmt Christian Gebhardt, Gründer und Geschäftsführer von Blackfort Technology, gern persönlich entgegen. Im kostenlosen Erstgespräch klären Sie gemeinsam, was Sie brauchen; die Beratung übernimmt das Team von Blackfort Technology.
Erfahrung
Im Team von Blackfort Technology liegt Projekterfahrung mit dem Aufbau eines ISMS nach den BSI-Standards 200-1, 200-2 und 200-3 bis zur Erstzertifizierung, einschließlich der Begleitung durch das Audit, und mit der Rolle des externen Informationssicherheitsbeauftragten. Kundennamen nennen wir nicht.
Zu Grundschutz++ arbeiten wir am Normtext und an den Katalogdaten des BSI: Wir zählen den Anwenderkatalog selbst aus (zuletzt den Build vom 29. Oktober 2026), prüfen Aussagen gegen den Wortlaut von 300-1 und dokumentieren, wo Katalog und Standard noch auseinanderliegen. Die Fachseiten dieser Website zeigen, wie wir dabei vorgehen.
Was wir von Ihnen brauchen
Eine Ansprechperson
Eine interne Koordination, die Termine abstimmt, Unterlagen beschafft und die Ergebnisse später fortführt.
Vorhandene Unterlagen
Leitlinie, Strukturanalyse oder Asset-Daten, Schutzbedarfsfeststellung, Modellierung, Ergebnisse des IT-Grundschutz-Checks, Risikoanalysen, gegebenenfalls Export aus Ihrem ISMS-Werkzeug.
Fachbereiche
Die Verantwortlichen der Geschäftsprozesse, denn der Schutzbedarf wird nach 300-1 je Geschäftsprozess festgestellt.
IT-Betrieb
Zugang zu Berichten und Konfigurationsständen, aus denen technische Nachweise entstehen.
Die Leitung
Termine für Entscheidungen und Freigaben. Die Verantwortung für das ISMS liegt nach 300-1 bei der Institutionsleitung und ist nicht delegierbar.
Was nicht dazugehört
Damit klar ist, was Sie erwarten können:
- Keine Rechtsberatung. Ob und wie Vorgaben rechtlich für Sie gelten, prüft Ihre Rechtsabteilung.
- Kein Zertifizierungsaudit. Wer berät, auditiert dieselbe Institution nicht; das Audit führt eine unabhängige Auditorin oder ein unabhängiger Auditor durch.
- Keine internen Audits über ein ISMS, das wir selbst mit aufgebaut haben.
- Die technische Umsetzung in Ihren Systemen liegt bei Ihrem IT-Betrieb oder Ihren Dienstleistern; wir planen, prüfen und dokumentieren.
- Keine Schulungen zur Personenzertifizierung als Praktiker oder Berater.
- ISMS nach ISO 27001 ohne Grundschutz-Bezug, NIS2-Umsetzung und BSI C5: siehe die Leistungsseiten von Blackfort Technology unter „Zum Weiterlesen“.
Preise nennen wir auf dieser Website nicht. Sie erhalten nach dem Erstgespräch ein verbindliches Angebot für den vereinbarten Umfang.
Häufige Fragen
Was kostet eine Grundschutz-Beratung?
Das hängt vom Umfang ab, etwa von der Zahl der Geschäftsprozesse, Standorte und Betriebsmodelle, den wesentlichen Dienstleistern und der Qualität der vorhandenen Dokumentation. Nach dem kostenlosen Erstgespräch erhalten Sie ein verbindliches Angebot.
Beraten Sie auch zum klassischen IT-Grundschutz nach BSI-Standard 200-2?
Ja. Der klassische IT-Grundschutz bleibt laut Meilensteinplan des BSI bis zum 30. November 2031 zertifizierbar. Wir begleiten bestehende ISMS nach 200-2 und planen mit Ihnen, ob und wann eine Umstellung auf Grundschutz++ sinnvoll ist.
Übernehmen Sie auch das Zertifizierungsaudit?
Nein. Wer eine Institution berät, auditiert sie nicht. Wir bereiten die Unterlagen vor, führen auf Wunsch eine Durchsicht vor dem Audit durch und begleiten Sie im Audit; das Zertifizierungsaudit selbst führt eine unabhängige Auditorin oder ein unabhängiger Auditor durch.
Können Sie auch den externen Informationssicherheitsbeauftragten stellen?
Ja, als Paket D. Die Leistung beschreibt Blackfort Technology auf ihrer Firmenseite; der Link steht in der Paketkarte D und unter „Zum Weiterlesen“.
Zum Weiterlesen
Kontakt aufnehmen
Erstgespräch zu Ihrem Grundschutz-Vorhaben
Schildern Sie kurz Ihre Ausgangslage: vorhandenes ISMS, Zertifikat, Termine. Im kostenlosen Erstgespräch klären wir, welches Paket passt.
Erstgespräch anfragenQuellen
- BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 (Fassung 20.10.2026), abgerufen am 01.11.2026
- BSI-Themenseite Grundschutz++ mit Meilensteinplan (Stand Oktober 2026), abgerufen am 01.11.2026
- BSI Stand-der-Technik-Bibliothek, Anwenderkatalog Grundschutz++ (Build 2026-10-29) und Mapping IT-Grundschutz 2023 → Grundschutz++ (Status draft) (Fassung 29.10.2026), abgerufen am 01.11.2026
Zitate aus BSI-Standards und BSI-Webseiten sind © Bundesamt für Sicherheit in der Informationstechnik (BSI) und wortgetreu, in Anführungszeichen und mit Quellennachweis wiedergegeben. Unabhängiges Angebot, kein Angebot des BSI.
- Stand
- 01.11.2026
- Fachlich geprüft am
- 01.11.2026
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zu IT-Grundschutz und Grundschutz++ und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG). Sie ersetzen weder die Prüfung durch eine Auditorin oder einen Auditor noch eine Entscheidung der Zertifizierungsstelle.