
Wozu die Mindestkriterien da sind
BSI-Standard 300-1 lässt das Verfahren für Risikoidentifikation, Risikobewertung und Risikobehandlung offen. Anwenderinnen und Anwender können es selbst wählen, sofern die in Anhang 3 festgelegten verbindlichen Mindestkriterien erfüllt werden; gängige Standards wie ISO/IEC 27005 oder ISO 31000 dürfen genutzt werden (Kap. 2.11). Die Kriterien sollen sicherstellen, dass die gewählte Methodik vergleichbar und überprüfbar ist, etwa im Rahmen einer Zertifizierung. Kapitel 4.2 verweist für die Initiierung und die Durchführung der Risikobetrachtung auf dieselben verbindlichen Kriterien.
Die Kriterien prüfen das Verfahren und seine Anwendung. Ob ein einzelnes Risiko richtig bewertet ist, beantworten sie nicht. Wie ein Risikofall nach diesen Regeln abläuft, zeigt die Seite Risikoanalyse mit einem durchgerechneten Beispiel.
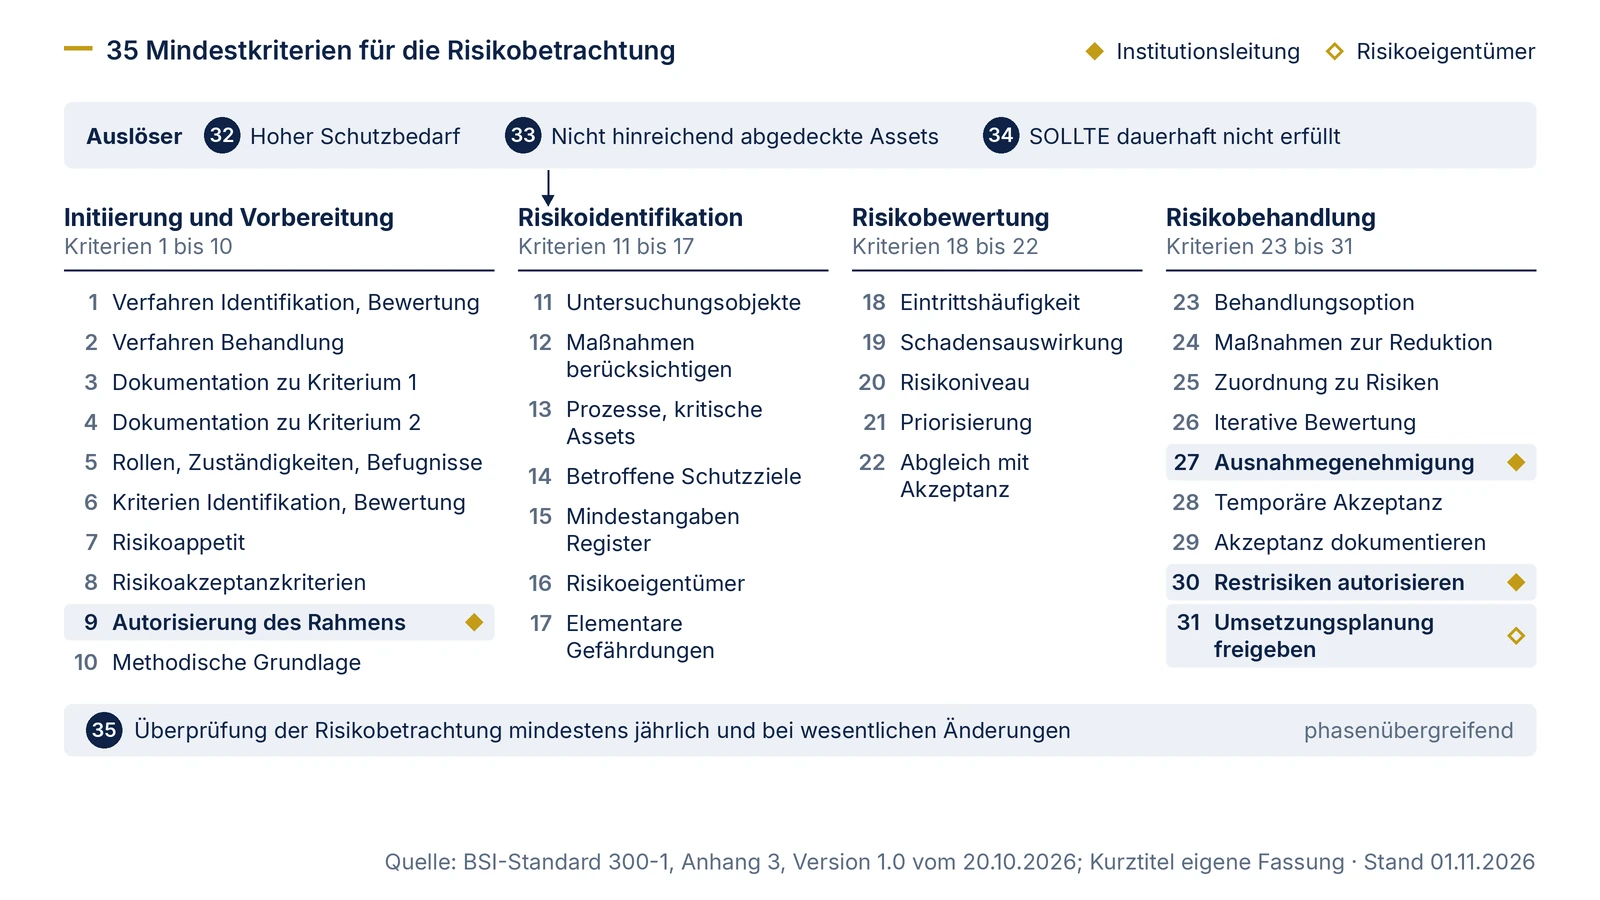
Nach unserer Lesart betreffen die Kriterien 1 bis 10 jede Institution, die nach Grundschutz++ arbeitet. Die Initiierung der Risikobetrachtung steht in Prozessschritt 1 (Kap. 2.11), und die Anforderungen RISK.1.1, RISK.1.3, RISK.1.5 und RISK.1.10 stehen ohne Zielobjektkategorie im Anwenderkatalog und gehören damit verpflichtend in jedes Anforderungspaket (Kap. 3.4.1). Die Kriterien 11 bis 31 greifen, sobald ein Anlass nach den Kriterien 32 bis 34 vorliegt.
So ist die Referenz aufgebaut
Die Tabellen folgen der Gliederung von Anhang 3: vier Phasen und ein Block phasenübergreifender Anforderungen. Der Standard schreibt dazu selbst (300-1, Anhang 3, S. 36): „Die Nummerierung der Kriterien dient ausschließlich der eindeutigen Referenzierung und stellt keinen zeitlichen oder zwingend sequenziellen Ablauf der Risikobetrachtung dar.“ und „Die Zuordnung der Kriterien zu den einzelnen Phasen dient der Strukturierung. Einzelne Kriterien können phasenübergreifend wirken und daher auch Bezüge zu anderen Phasen der Risikobetrachtung aufweisen.“
Normtext und Erläuterung sind getrennt. Die zweite Spalte nennt den Titel jedes Kriteriums wörtlich, in Anführungszeichen, und nennt in wenigen eigenen Worten, worum es geht; den Inhalt des Kriteriums gibt sie nicht wieder. Wörtlich zitiert sind nur die Stellen, die diese Seite erörtert, jeweils mit Fundstelle. Den vollständigen Wortlaut finden Sie in BSI-Standard 300-1, Version 1.0 vom 20.10.2026, Anhang 3, S. 36-39; für die Prüfung Ihres Verfahrens gilt dieser Wortlaut. Die dritte und vierte Spalte sind unsere Erläuterung: Prüffrage und Beleg stammen nicht vom BSI und sind keine zusätzlichen Anforderungen des Standards. Sie zeigen, woran wir in der Praxis erkennen, ob ein Verfahren ein Kriterium abdeckt.
Rechtehinweis: Zitate aus BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++; kurze Zitate aus BSI-Standard 200-3 „Risikoanalyse auf der Basis von IT-Grundschutz“, Version 1.0, © Bundesamt für Sicherheit in der Informationstechnik 2017, Quelle: BSI-Seite zu BSI-Standard 200-3. Diese Zitate stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten der Stand-der-Technik-Bibliothek.
Initiierung und Vorbereitung: Kriterien 1 bis 10
Diese zehn Kriterien beschreiben den Rahmen, der stehen muss, bevor das erste Risiko bewertet wird. Sie entsprechen den drei Ebenen aus Kapitel 2.11: strategisch der Risikoappetit und die Akzeptanzkriterien (7, 8), methodisch Verfahren, Kriterien und methodische Grundlage (1 bis 4, 6, 10), organisatorisch die Rollen (5). Kriterium 9 verlangt, dass die Institutionsleitung den Rahmen autorisiert.
| Nr. | Kriterium nach BSI-Standard 300-1, Anhang 3 (Titel wörtlich, Gegenstand in eigenen Worten) | Prüffrage (unsere Erläuterung) | Benötigter Beleg (unsere Erläuterung) |
|---|---|---|---|
| 1 | „Verfahren zur Risikoidentifikation und Risikobewertung“ Gegenstand: einheitliches Verfahren für Identifikation und Bewertung | Gibt es ein für den gesamten Anwendungsbereich einheitliches Verfahren für Identifikation und Bewertung, und ist es verbindlich eingeführt? | In Kraft gesetzte Risikorichtlinie mit Geltungsbereich; Risikobetrachtungen, die erkennbar nach diesem Verfahren laufen |
| 2 | „Verfahren zur Risikobehandlung“ Gegenstand: einheitliches Verfahren für die Behandlung | Ist der Ablauf der Behandlung (Optionen, Entscheidungswege, Freigaben) einheitlich geregelt und eingeführt? | Abschnitt Risikobehandlung in der Richtlinie; Behandlungsentscheidungen, die diesem Ablauf folgen |
| 3 | „Dokumentation des Verfahrens zur Risikoidentifikation und Risikobewertung“ Gegenstand: schriftliche Fassung des Verfahrens aus Kriterium 1 | Ist das Verfahren so beschrieben, dass eine fachkundige dritte Person es ohne Rückfragen anwenden kann? | Gelenktes Dokument mit Version, Freigabe und Gültigkeit (Dokumentenlenkung nach 300-1, Kap. 2.9) |
| 4 | „Dokumentation des Verfahrens zur Risikobehandlung“ Gegenstand: schriftliche Fassung des Verfahrens aus Kriterium 2 | Ist der Behandlungsablauf ebenso schriftlich und gelenkt festgehalten? | Gelenktes Dokument, ggf. derselbe Text wie zu Kriterium 3 |
| 5 | „Rollen, Zuständigkeiten und Befugnisse“ Gegenstand: Rollen samt Befugnissen, vor allem der Risikoeigentümer | Sind alle Rollen im Risikoprozess benannt, und ist insbesondere festgelegt, was ein Risikoeigentümer entscheiden darf? | Rollenbeschreibung oder Zuständigkeitsmatrix mit Entscheidungsbefugnissen; Benennungen der Personen |
| 6 | „Kriterien für Risikoidentifikation und Risikobewertung“ Gegenstand: Maßstäbe für Identifikation und Bewertung | Sind Skalen und Definitionen für Eintrittshäufigkeit, Schadensauswirkung und Risikoniveau festgelegt, ebenso Kriterien, wann etwas als Risiko erfasst wird? | Skalendefinitionen, Risikomatrix oder Berechnungsregel, Erfassungskriterien |
| 7 | „Risikoappetit“ Gegenstand: Festlegung des Risikoappetits | Gibt es eine ausdrückliche Aussage, wie viel Risiko die Institution eingehen will, getrennt von den Akzeptanzkriterien? | Festlegung des Risikoappetits durch die Leitung, z. B. je Schutzziel oder Informationsart |
| 8 | „Risikoakzeptanzkriterien“ Gegenstand: Akzeptanzkriterien mit Bezug zum Risikoappetit | Sind Akzeptanzkriterien je Risikoniveau festgelegt, und ist erkennbar, wie sie aus dem Risikoappetit folgen? | Akzeptanzkriterien mit Bezug auf den Risikoappetit und mit Angabe, wer akzeptieren darf |
| 9 | „Autorisierung von Verfahren, Rollen, Kriterien und Risikoappetit“ Gegenstand: Inkraftsetzung des Rahmens durch die Institutionsleitung | Hat die Institutionsleitung alle vier Elemente in der geltenden Fassung autorisiert? | Beschluss oder Unterschrift der Institutionsleitung mit Datum und Versionsangabe der autorisierten Dokumente |
| 10 | „Methodische Grundlage der Risikoidentifikation“ Gegenstand: Ausgangspunkt der Identifikation, etwa Gefährdungen oder Szenarien | Ist festgelegt, worauf die Identifikation aufsetzt, etwa Bedrohungen und Schwachstellen oder Risikoszenarien? | Methodenbeschreibung, z. B. Nutzung der elementaren Gefährdungen G 0.1 bis G 0.47 als Ausgangskatalog |
Risikoidentifikation: Kriterien 11 bis 17
Die sieben Kriterien legen fest, was je Risiko festgehalten wird und auf welcher Ebene identifiziert wird. Kriterium 15 ist zugleich die Feldliste für das Risikoregister.
| Nr. | Kriterium nach BSI-Standard 300-1, Anhang 3 (Titel wörtlich, Gegenstand in eigenen Worten) | Prüffrage (unsere Erläuterung) | Benötigter Beleg (unsere Erläuterung) |
|---|---|---|---|
| 11 | „Untersuchungsobjekte“ Gegenstand: die jeweils untersuchten Objekte | Steht für jede Risikobetrachtung fest und schriftlich, welche Geschäftsprozesse und Assets untersucht wurden? | Steckbrief oder Kopf jeder Risikobetrachtung mit Untersuchungsobjekten und Abgrenzung |
| 12 | „Berücksichtigung vorhandener und geplanter Maßnahmen“ Gegenstand: Einbezug vorhandener und geplanter Maßnahmen | Schreibt das Verfahren vor, umgesetzte und geplante Maßnahmen samt Status einzubeziehen, und geschieht das in den Einträgen? | Verfahrensregel; Feld „berücksichtigte Maßnahmen mit Umsetzungsstatus“ in Register oder Arbeitsblatt |
| 13 | „Risikoidentifikation auf Ebene der Geschäftsprozesse und kritischer Assets“ Gegenstand: Ebene, auf der Risiken gesucht werden. Wortlaut: „Risiken sollten auf Ebene der Geschäftsprozesse und, soweit im Einzelfall erforderlich, ergänzend auf Ebene der für die Risikosituation kritischen Assets identifiziert werden.“ (300-1, Anhang 3, S. 37) | Setzt die Identifikation beim Geschäftsprozess an, und ist begründet, warum einzelne Assets zusätzlich betrachtet werden? | Risikoeinträge mit Bezug zum Geschäftsprozess; Begründung für jedes einzeln betrachtete kritische Asset; Abhängigkeitsdokumentation nach 300-1, Kap. 3.2 |
| 14 | „Zuordnung der betroffenen Schutzziele“ Gegenstand: Schutzziele je Risiko | Hat jedes Risiko eine Angabe, welche Schutzziele es betrifft, mit mindestens Vertraulichkeit, Integrität und Verfügbarkeit als Auswahl? | Pflichtfeld Schutzziele im Risikoregister |
| 15 | „Mindestangaben im Risikoregister“ Gegenstand: Pflichtfelder des Risikoregisters | Enthält das Register alle genannten Felder, und sind sie in den Einträgen gefüllt? | Feldstruktur des Registers; Stichprobe vollständiger Einträge |
| 16 | „Zuweisung des Risikoeigentümers“ Gegenstand: Risikoeigentümer je Risiko, Vorgabe Prozesseigentümer | Hat jedes Risiko einen Risikoeigentümer, und gibt es für jede Abweichung vom Geschäftsprozesseigentümer eine Festlegung? | Feld Risikoeigentümer; Liste der Geschäftsprozesseigentümer; abweichende Festlegungen |
| 17 | „Elementare Gefährdungen bei dauerhaft nicht erfüllten SOLLTE-Anforderungen“ Gegenstand: Gefährdungen der nicht erfüllten Anforderung | Werden bei dauerhaft nicht erfüllten SOLLTE-Anforderungen die Gefährdungen herangezogen, die der Katalog der Anforderung zuordnet? | Einträge mit Kennung der Anforderung und ihren G0-Kennungen, mit Angabe des Katalogstands |
Risikobewertung: Kriterien 18 bis 22
Die Bewertung verlangt zwei Einschätzungen mit festgelegten Kriterien, ein daraus kombiniertes Risikoniveau, eine Priorität und den Abgleich mit den Akzeptanzkriterien. Ob qualitativ, quantitativ oder hybrid bewertet wird, lässt der Standard offen (Kap. 4.2.2).
| Nr. | Kriterium nach BSI-Standard 300-1, Anhang 3 (Titel wörtlich, Gegenstand in eigenen Worten) | Prüffrage (unsere Erläuterung) | Benötigter Beleg (unsere Erläuterung) |
|---|---|---|---|
| 18 | „Festlegung der Eintrittshäufigkeit“ Gegenstand: Häufigkeit mit Zeitbezug | Bezieht sich die Skala der Eintrittshäufigkeit auf einen festgelegten Zeitraum, und wird sie so angewendet? | Skala mit Zeitbezug; Einschätzung je Risiko |
| 19 | „Festlegung der Schadensauswirkung“ Gegenstand: begründete Schadenseinschätzung | Ist jede Einschätzung der Schadensauswirkung begründet und an der Skala festgemacht? | Schadensskala; Begründungsfeld je Risiko |
| 20 | „Festlegung des Risikoniveaus“ Gegenstand: Niveau aus Häufigkeit und Auswirkung | Ergibt sich das Risikoniveau nachvollziehbar aus beiden Werten? | Risikomatrix oder Rechenregel; Register mit Häufigkeit, Auswirkung und Ergebnis |
| 21 | „Priorisierung zu behandelnder Risiken“ Gegenstand: Rangfolge der zu behandelnden Risiken | Gibt es eine Regel für die Priorität, und hat jedes zu behandelnde Risiko eine? | Priorisierungsregel; Feld Priorität |
| 22 | „Abgleich mit den Risikoakzeptanzkriterien“ Gegenstand: Abgleich mit den Akzeptanzkriterien | Ist für jedes Risiko festgehalten, ob es die Akzeptanzkriterien erfüllt? | Feld Abgleichsergebnis je Risiko |
Risikobehandlung: Kriterien 23 bis 31
Hier liegen die Freigabepunkte. Die Institutionsleitung autorisiert Ausnahmen (27) und Restrisiken (30), der Risikoeigentümer die Umsetzungsplanung (31). Temporär akzeptierte Risiken brauchen eine Befristung (28).
| Nr. | Kriterium nach BSI-Standard 300-1, Anhang 3 (Titel wörtlich, Gegenstand in eigenen Worten) | Prüffrage (unsere Erläuterung) | Benötigter Beleg (unsere Erläuterung) |
|---|---|---|---|
| 23 | „Festlegung der Risikobehandlungsoption“ Gegenstand: Wahl einer von vier Behandlungsoptionen | Hat jedes zu behandelnde Risiko genau eine dieser Optionen? | Feld Behandlungsoption mit festem Wertebereich |
| 24 | „Maßnahmen zur Risikoreduktion“ Gegenstand: Herleitung der Reduktionsmaßnahmen | Ist erkennbar, an welcher Ursache oder Gefährdung aus der Bewertung jede Maßnahme ansetzt? | Begründung je Maßnahme; Bezug auf Anforderungen mit Niveau „erhöht“ oder eigene Anforderungen |
| 25 | „Zuordnung von Maßnahmen zu Risiken“ Gegenstand: Verknüpfung von Risiken und Maßnahmen | Lässt sich vom Risiko zur Maßnahme und von der Maßnahme zum Risiko gehen? | Gegenseitige Verweise in Risikoregister und Umsetzungsplan |
| 26 | „Iterative Risikobewertung und Risikobehandlung“ Gegenstand: Wiederholung von Bewertung und Behandlung | Wird ein Risiko außerhalb der Kriterien nach der Behandlung neu bewertet? | Bewertungshistorie je Risiko mit Wert vor und nach der Behandlung |
| 27 | „Autorisierung nicht weiter behandelter Risiken (Ausnahmegenehmigung)“ Gegenstand: Ausnahme durch die Institutionsleitung. Hinweis im Standard: „Die Überschneidung mit Kriterium 34 ist bewusst belassen.“ (300-1, Anhang 3, S. 38) | Hat die Institutionsleitung jedes Risiko autorisiert, das außerhalb der Kriterien liegt und nicht weiter behandelt wird? | Ausnahmegenehmigung mit Begründung, Datum und Unterschrift der Institutionsleitung |
| 28 | „Temporäre Risikoakzeptanz“ Gegenstand: Frist bei temporärer Akzeptanz | Hat jedes temporär akzeptierte Risiko ein Ablaufdatum? | Feld Befristung; Wiedervorlage zum Ablaufdatum |
| 29 | „Dokumentation akzeptierter Risiken“ Gegenstand: Nachweis akzeptierter Risiken | Sind alle akzeptierten Risiken mit Datum und akzeptierender Rolle erfasst? | Registereinträge mit Status „akzeptiert“ |
| 30 | „Autorisierung der Restrisiken“ Gegenstand: Freigabe der Restrisiken durch die Leitung. Hinweis im Standard: „Die Überschneidung mit Kriterium 31 ist bewusst belassen. Kriterium 31 regelt ausdrücklich die Ausnahmegenehmigung.“ (300-1, Anhang 3, S. 38) | Hat die Institutionsleitung die Restrisiken autorisiert? | Leitungsvorlage mit Restrisikoliste und Freigabevermerk mit Datum |
| 31 | „Freigabe der Umsetzungsplanung“ Gegenstand: Freigabe der Umsetzungsplanung durch den Risikoeigentümer | Hat der Risikoeigentümer die Umsetzungsplanung für seine Risiken autorisiert? | Freigabevermerk im Umsetzungsplan mit Datum und Name des Risikoeigentümers |
Phasenübergreifende Anforderungen: Kriterien 32 bis 35
Die Kriterien 32 bis 34 sind die drei Anlässe für eine Risikobetrachtung, Kriterium 35 die Pflicht zur Überprüfung. Sie wirken auf alle Phasen.
| Nr. | Kriterium nach BSI-Standard 300-1, Anhang 3 (Titel wörtlich, Gegenstand in eigenen Worten) | Prüffrage (unsere Erläuterung) | Benötigter Beleg (unsere Erläuterung) |
|---|---|---|---|
| 32 | „Risikobetrachtung bei hohem Schutzbedarf“ Gegenstand: Anlass hoher Schutzbedarf | Gibt es für jeden Geschäftsprozess mit hohem Schutzbedarf eine Risikobetrachtung? | Abgleich der Schutzbedarfsliste mit der Liste der Risikobetrachtungen |
| 33 | „Nicht hinreichend abgedeckte Assets“ Gegenstand: Anlass nicht hinreichend abgedecktes Asset | Gibt es einen Prüfschritt, der nicht hinreichend abgedeckte Assets erkennt, und eine Risikobetrachtung für jedes davon? | Prüfschritt in der Modellierung; Liste der betroffenen Assets mit Verweis auf die Risikobetrachtung |
| 34 | „Dauerhafte Nichterfüllung einer SOLLTE-Anforderung“ Gegenstand: Anlass dauerhaft nicht erfüllte SOLLTE-Anforderung | Führt jede dauerhafte Nichterfüllung einer SOLLTE-Anforderung zu einer Risikobetrachtung? | Abgleich der als dauerhaft eingeordneten Anforderungen mit den Einträgen im Risikoregister |
| 35 | „Überprüfung der Risikobetrachtung“ Gegenstand: jährliche und anlassbezogene Überprüfung | Wird die Risikobetrachtung jährlich überprüft, und ist festgelegt, welche geplanten oder eingetretenen Änderungen eine Überprüfung auslösen? | Protokoll der letzten Überprüfung; Liste der Auslöser für wesentliche Änderungen |
Stellen im Normtext, die Fragen aufwerfen
Beim Abgleich mit dem Volltext sind uns drei Stellen aufgefallen. Die Bewertung ist unsere; es gilt in jedem Fall der Kriterientext.
- Querverweise in den Hinweisen zu 27 und 30. Der Hinweis zu Kriterium 30 sagt, Kriterium 31 regele „ausdrücklich die Ausnahmegenehmigung“ (300-1, Anhang 3, S. 38). Kriterium 31 regelt aber die Freigabe der Umsetzungsplanung; die Ausnahmegenehmigung steht in Kriterium 27. Wir lesen diesen Verweis als redaktionelles Versehen. Der Hinweis zu Kriterium 27 nennt eine bewusste Überschneidung mit Kriterium 34; sie ergibt Sinn, wenn eine dauerhaft nicht erfüllte SOLLTE-Anforderung als Risiko außerhalb der Akzeptanzkriterien unbehandelt bleiben soll.
- Kriterium 13 mit „sollten“ (300-1, Anhang 3, S. 37). Alle anderen Kriterien sind als Pflicht formuliert („ist … zu verankern“, „ist festzulegen“, „sind … zuzuweisen“), Kriterium 13 mit „sollten“. Kapitel 4.2.1 formuliert dagegen im Indikativ: Bei hohem Schutzbedarf „werden die Risiken vorrangig auf Ebene der Geschäftsprozesse identifiziert“. Wir behandeln Kriterium 13 deshalb wie die übrigen und begründen jede Abweichung.
- Temporäre Nichterfüllung: offene Auslegungsfrage. Anhang 3 enthält kein Kriterium zur temporären Nichterfüllung einer SOLLTE-Anforderung; Kriterium 28 betrifft temporär akzeptierte Risiken, nicht temporär nicht erfüllte Anforderungen. Kapitel 2.11 verlangt für eingeplante, noch nicht erfüllte SOLLTE-Anforderungen eine Restrisikobetrachtung mit Freigabe durch die Institutionsleitung. Kapitel 4.1.2 sagt, eine temporäre Nichterfüllung löse keine Risikobetrachtung aus. Wie beide Stellen zusammen zu lesen sind, beantwortet der Standard nicht; die Frage ist offen, bis das BSI sie klärt. Wie wir bis dahin damit umgehen, steht auf der Seite Anforderungen bewerten, Abweichungen dokumentieren.
Mindestkriterien und Anwenderkatalog
Im Anwenderkatalog Grundschutz++ (Build 2026-10-29) stehen nur vier Anforderungen der Praktik Risikomanagement: RISK.1.1 „Methodik für das Risikomanagement“, RISK.1.3 „Risikoeigentümer“, RISK.1.5 „Freigabe des Risikomanagements“ und RISK.1.10 „Freigabe der Umsetzungsplanung“. Das Profil des Katalogs übernimmt aus dem Quellkatalog „BSI Anforderungen zum Risikomanagement“ (Stand 22.10.2026) genau diese vier. Der Quellkatalog enthält zehn Anforderungen, darunter RISK.1.2 „Einhaltung der BSI-Kriterien“ mit dem Text „Risikomanagement MUSS die Einhaltung des BSI-Kriterienkatalogs bei der Methodenauswahl anweisen.“, RISK.1.4 „Risikoappetit“ und RISK.1.8 „Kriterien für die Risikoakzeptanz“.
Für die Praxis heißt das: Wer sein Risikoverfahren nur gegen den Anwenderkatalog prüft, findet in der Praktik Risikomanagement vier Anforderungen und in der Methodik einige weitere, etwa GC.12.1 „Methodik für das Risikomanagement“, GC.7.2 „Geschäftsprozesse mit hohem Schutzbedarf“ und STM.4.1 „Durchführung der Risikobetrachtung“, aber keine Entsprechung für alle 35 Kriterien. Prüfen Sie gegen den Wortlaut von Anhang 3. Nach unserer Zuordnung entsprechen die vier Katalog-Anforderungen am ehesten den Kriterien 1 bis 4 (RISK.1.1), 5 und 16 (RISK.1.3), 9 (RISK.1.5) und 31 (RISK.1.10). Wo Katalog und Standard sonst auseinanderliegen, beschreibt die Seite Anwenderkatalog Grundschutz++.
Checkliste zum Ausdrucken
Die Checkliste fasst die 35 Kriterien in Kurzform zusammen. Drucken Sie die Seite aus oder speichern Sie sie über die Druckfunktion Ihres Browsers als PDF, legen Sie Ihre Risikorichtlinie und Ihr Risikoregister daneben und kreuzen Sie je Kriterium an. Jedes „unklar“ und jedes „fehlt“ wird zu einer Aufgabe mit zuständiger Person und Termin. Titel und Prüffragen ersetzen nicht den Wortlaut von Anhang 3.
| Nr. | Kriterium (Titel wörtlich nach 300-1, Anhang 3) | Prüffrage (unsere Erläuterung) | In unserem Verfahren | Fundstelle oder Notiz |
|---|---|---|---|---|
| 1 | Verfahren zur Risikoidentifikation und Risikobewertung | Gibt es ein für den gesamten Anwendungsbereich einheitliches Verfahren für Identifikation und Bewertung, und ist es verbindlich eingeführt? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 2 | Verfahren zur Risikobehandlung | Ist der Ablauf der Behandlung (Optionen, Entscheidungswege, Freigaben) einheitlich geregelt und eingeführt? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 3 | Dokumentation des Verfahrens zur Risikoidentifikation und Risikobewertung | Ist das Verfahren so beschrieben, dass eine fachkundige dritte Person es ohne Rückfragen anwenden kann? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 4 | Dokumentation des Verfahrens zur Risikobehandlung | Ist der Behandlungsablauf ebenso schriftlich und gelenkt festgehalten? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 5 | Rollen, Zuständigkeiten und Befugnisse | Sind alle Rollen im Risikoprozess benannt, und ist insbesondere festgelegt, was ein Risikoeigentümer entscheiden darf? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 6 | Kriterien für Risikoidentifikation und Risikobewertung | Sind Skalen und Definitionen für Eintrittshäufigkeit, Schadensauswirkung und Risikoniveau festgelegt, ebenso Kriterien, wann etwas als Risiko erfasst wird? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 7 | Risikoappetit | Gibt es eine ausdrückliche Aussage, wie viel Risiko die Institution eingehen will, getrennt von den Akzeptanzkriterien? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 8 | Risikoakzeptanzkriterien | Sind Akzeptanzkriterien je Risikoniveau festgelegt, und ist erkennbar, wie sie aus dem Risikoappetit folgen? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 9 | Autorisierung von Verfahren, Rollen, Kriterien und Risikoappetit | Hat die Institutionsleitung alle vier Elemente in der geltenden Fassung autorisiert? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 10 | Methodische Grundlage der Risikoidentifikation | Ist festgelegt, worauf die Identifikation aufsetzt, etwa Bedrohungen und Schwachstellen oder Risikoszenarien? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 11 | Untersuchungsobjekte | Steht für jede Risikobetrachtung fest und schriftlich, welche Geschäftsprozesse und Assets untersucht wurden? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 12 | Berücksichtigung vorhandener und geplanter Maßnahmen | Schreibt das Verfahren vor, umgesetzte und geplante Maßnahmen samt Status einzubeziehen, und geschieht das in den Einträgen? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 13 | Risikoidentifikation auf Ebene der Geschäftsprozesse und kritischer Assets | Setzt die Identifikation beim Geschäftsprozess an, und ist begründet, warum einzelne Assets zusätzlich betrachtet werden? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 14 | Zuordnung der betroffenen Schutzziele | Hat jedes Risiko eine Angabe, welche Schutzziele es betrifft, mit mindestens Vertraulichkeit, Integrität und Verfügbarkeit als Auswahl? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 15 | Mindestangaben im Risikoregister | Enthält das Register alle genannten Felder, und sind sie in den Einträgen gefüllt? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 16 | Zuweisung des Risikoeigentümers | Hat jedes Risiko einen Risikoeigentümer, und gibt es für jede Abweichung vom Geschäftsprozesseigentümer eine Festlegung? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 17 | Elementare Gefährdungen bei dauerhaft nicht erfüllten SOLLTE-Anforderungen | Werden bei dauerhaft nicht erfüllten SOLLTE-Anforderungen die Gefährdungen herangezogen, die der Katalog der Anforderung zuordnet? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 18 | Festlegung der Eintrittshäufigkeit | Bezieht sich die Skala der Eintrittshäufigkeit auf einen festgelegten Zeitraum, und wird sie so angewendet? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 19 | Festlegung der Schadensauswirkung | Ist jede Einschätzung der Schadensauswirkung begründet und an der Skala festgemacht? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 20 | Festlegung des Risikoniveaus | Ergibt sich das Risikoniveau nachvollziehbar aus beiden Werten? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 21 | Priorisierung zu behandelnder Risiken | Gibt es eine Regel für die Priorität, und hat jedes zu behandelnde Risiko eine? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 22 | Abgleich mit den Risikoakzeptanzkriterien | Ist für jedes Risiko festgehalten, ob es die Akzeptanzkriterien erfüllt? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 23 | Festlegung der Risikobehandlungsoption | Hat jedes zu behandelnde Risiko genau eine dieser Optionen? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 24 | Maßnahmen zur Risikoreduktion | Ist erkennbar, an welcher Ursache oder Gefährdung aus der Bewertung jede Maßnahme ansetzt? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 25 | Zuordnung von Maßnahmen zu Risiken | Lässt sich vom Risiko zur Maßnahme und von der Maßnahme zum Risiko gehen? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 26 | Iterative Risikobewertung und Risikobehandlung | Wird ein Risiko außerhalb der Kriterien nach der Behandlung neu bewertet? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 27 | Autorisierung nicht weiter behandelter Risiken (Ausnahmegenehmigung) | Hat die Institutionsleitung jedes Risiko autorisiert, das außerhalb der Kriterien liegt und nicht weiter behandelt wird? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 28 | Temporäre Risikoakzeptanz | Hat jedes temporär akzeptierte Risiko ein Ablaufdatum? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 29 | Dokumentation akzeptierter Risiken | Sind alle akzeptierten Risiken mit Datum und akzeptierender Rolle erfasst? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 30 | Autorisierung der Restrisiken | Hat die Institutionsleitung die Restrisiken autorisiert? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 31 | Freigabe der Umsetzungsplanung | Hat der Risikoeigentümer die Umsetzungsplanung für seine Risiken autorisiert? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 32 | Risikobetrachtung bei hohem Schutzbedarf | Gibt es für jeden Geschäftsprozess mit hohem Schutzbedarf eine Risikobetrachtung? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 33 | Nicht hinreichend abgedeckte Assets | Gibt es einen Prüfschritt, der nicht hinreichend abgedeckte Assets erkennt, und eine Risikobetrachtung für jedes davon? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 34 | Dauerhafte Nichterfüllung einer SOLLTE-Anforderung | Führt jede dauerhafte Nichterfüllung einer SOLLTE-Anforderung zu einer Risikobetrachtung? | ☐ vorgesehen ☐ unklar ☐ fehlt | |
| 35 | Überprüfung der Risikobetrachtung | Wird die Risikobetrachtung jährlich überprüft, und ist festgelegt, welche geplanten oder eingetretenen Änderungen eine Überprüfung auslösen? | ☐ vorgesehen ☐ unklar ☐ fehlt |
Wo bestehende Verfahren typischerweise Lücken haben
Wer bereits ein Risikoverfahren hat, etwa nach BSI-Standard 200-3 oder angelehnt an ISO/IEC 27005, bringt einen Teil des Rahmens schon mit. 200-3 verlangt bereits eine von der Leitung verabschiedete Richtlinie zum Umgang mit Risiken, unter anderem mit Methodik, Risikoakzeptanzkriterien, Zuständigkeiten und Aktualisierungszeitraum (200-3, Kap. 2). Damit sind mehrere Kriterien der Initiierung angelegt. Beim Abgleich von 200-3 und gängigen Verfahren mit Anhang 3 fallen vor allem diese Punkte auf:
- Risikoappetit getrennt von den Akzeptanzkriterien und beides autorisiert (7, 8, 9). 200-3 behandelt den Risikoappetit in einem Anhang (Kap. 9.1); 300-1 verlangt ihn als eigene Festlegung.
- Ebene Geschäftsprozess (13). Verfahren, die je Zielobjekt arbeiten, brauchen einen Schritt, der beim Geschäftsprozess ansetzt und kritische Assets begründet herausgreift.
- Risikoeigentümer je Risiko, als Vorgabe der Geschäftsprozesseigentümer (5, 16).
- Zeitbezug der Eintrittshäufigkeit (18). Die Beispielskala in 200-3 bringt ihn mit („höchstens alle fünf Jahre“ bis „mehrmals im Monat“, Kap. 5.1); Skalen, die nur „unwahrscheinlich“ oder „wahrscheinlich“ unterscheiden, haben keinen.
- Begründung der Schadensauswirkung je Risiko (19).
- Befristung temporärer Akzeptanz (28) und Autorisierung der Umsetzungsplanung durch den Risikoeigentümer (31).
- Elementare Gefährdungen der Anforderung bei dauerhaft nicht erfüllten SOLLTE-Anforderungen (17).
- Überprüfung auch bei geplanten Änderungen (35), nicht erst nach eingetretenen.
Wenn Sie Ihr Verfahren gegen alle 35 Kriterien abgleichen lassen wollen, liefert das Team von Blackfort Technology eine Lückenliste mit Vorschlägen für Richtlinie und Register; die Leistungen stehen auf der Seite Beratung. Den Ablauf an einem Beispiel zeigt die Seite Risikoanalyse, die Katalogseite Anwenderkatalog Grundschutz++ die übrigen Abweichungen zwischen Katalog und Standard.