
Risikoanalyse oder Risikobetrachtung?
BSI-Standard 300-1 spricht von Risikobetrachtung und meint damit Risikoidentifikation, Risikobewertung und Risikobehandlung (Kap. 4.2). Der ältere BSI-Standard 200-3 heißt „Risikoanalyse auf der Basis von IT-Grundschutz“. In der Suche ist „Risikoanalyse“ der gebräuchliche Begriff; gemeint ist auf dieser Seite immer die explizite Risikobetrachtung nach 300-1.
Davon zu unterscheiden ist die allgemeine Risikobetrachtung, die das BSI selbst vorgenommen hat. Sie steckt im Anwenderkatalog Grundschutz++ und beruht auf einer angenommenen typischen Gefährdungslage. Deshalb müssen Anwender bei normalem Schutzbedarf keine eigene Risikobetrachtung durchführen (300-1, Kap. 2.11 und Anhang 4). Die den Anforderungen zugrunde liegenden elementaren Gefährdungen stehen in den Metadaten des Katalogs und lassen sich für die eigene Analyse verwenden.
Wann eine Risikoanalyse Pflicht ist
300-1 nennt drei Auslöser für eine explizite Risikobetrachtung (Kap. 2.11) und verankert sie als Mindestkriterien 32 bis 34 in Anhang 3. Dazu kommt eine kleinere Pflicht für eingeplante, noch nicht erfüllte SOLLTE-Anforderungen.
| Anlass | Fundstelle | Untersuchungsobjekt | Typisches Beispiel |
|---|---|---|---|
| Geschäftsprozess mit hohem Schutzbedarf bei mindestens einem Schutzziel | Kap. 2.6, 2.11; Mindestkriterium 32 | der Geschäftsprozess, ergänzend kritische Assets | Verarbeitung von Gesundheitsdaten |
| Relevantes Asset, das die Zielobjektkategorien und ihre Anforderungen nicht hinreichend abdecken | Kap. 2.11, 3.4.3; Mindestkriterium 33 | das Asset | Spezialgerät mit eigenem Betriebssystem, dessen Besonderheiten keine Anforderung erfasst |
| Anwendbare SOLLTE-Anforderung, dauerhaft nicht erfüllt | Kap. 4.1.2; Mindestkriterien 17 und 34 | die Anforderung mit ihren zugeordneten elementaren Gefährdungen | Altanwendung kann Verschlüsselung nicht |
| SOLLTE-Anforderung eingeplant, aber noch nicht erfüllt | Kap. 2.11 (Restrisiko), 4.1.1 | das offene Risiko bis zur Umsetzung | Einführung läuft, Abschluss in vier Monaten |
Bei normalem Schutzbedarf, hinreichend abgedeckten Assets und erfüllten Anforderungen gibt es keinen Anlass; für eingeplante, noch nicht erfüllte SOLLTE-Anforderungen bleibt die Restrisikobetrachtung aus der letzten Zeile. Wie sich diese Pflicht aus Kap. 2.11 zu Kap. 4.1.2 verhält, das für die temporäre Nichterfüllung keine Risikobetrachtung vorsieht, ist eine offene Auslegungsfrage. Die Initiierung der Risikobetrachtung gehört aber zu Prozessschritt 1 und ist damit für jede Institution Teil des ISMS-Aufbaus (Kap. 2.11).
Vorbereitung: der Rahmen muss vor dem ersten Risiko stehen
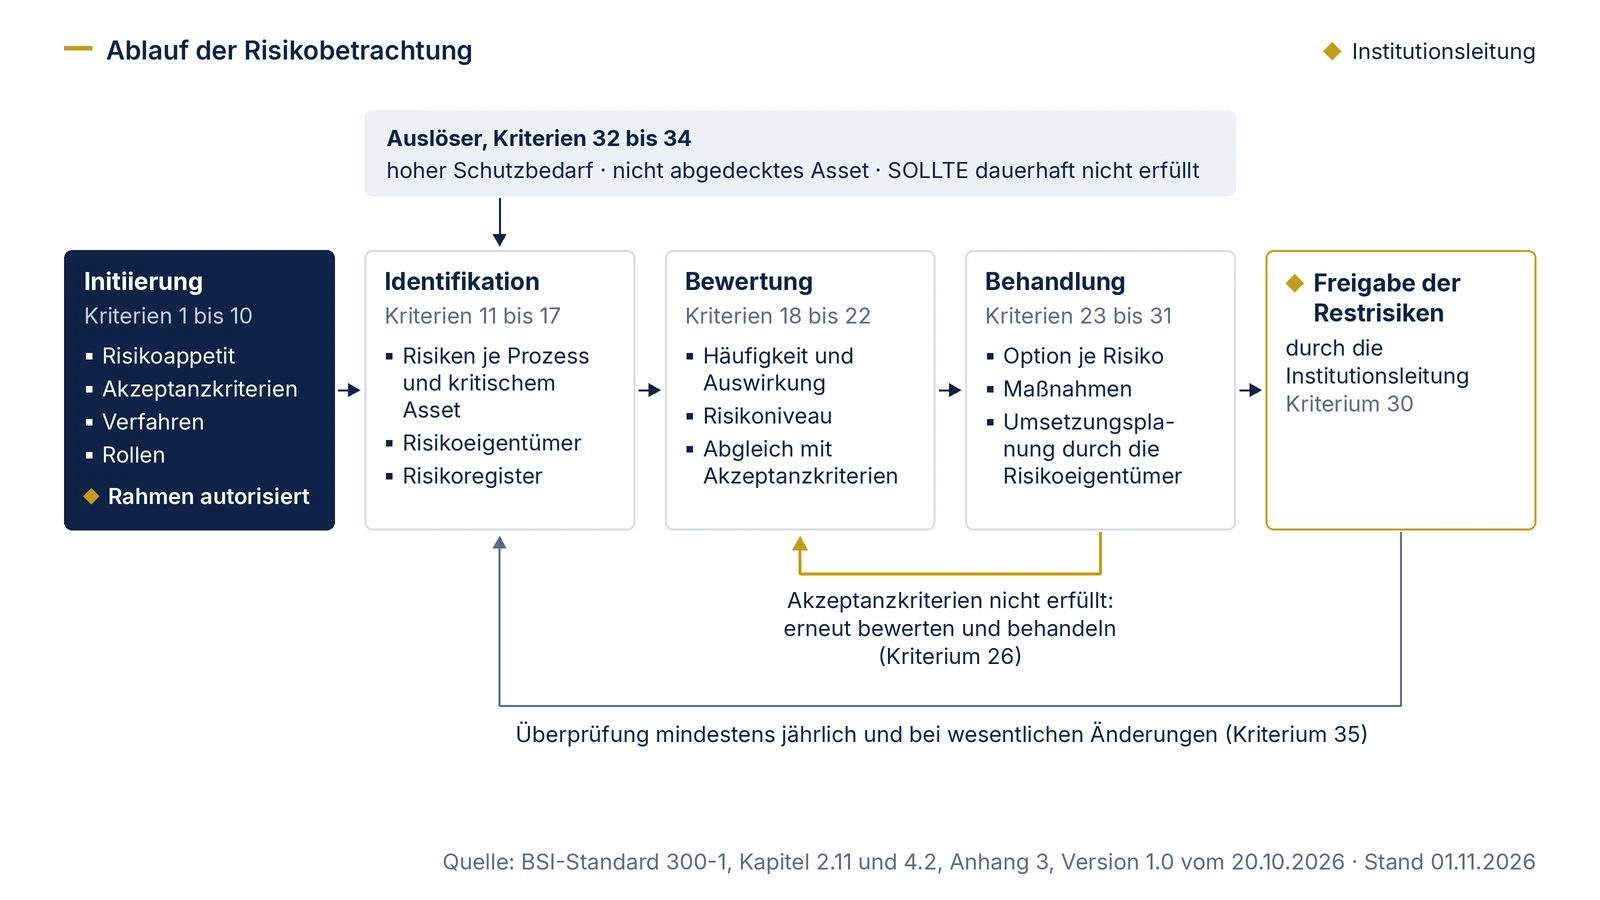
Bevor das erste Risiko bewertet wird, braucht die Institution einen Rahmen auf drei Ebenen (300-1, Kap. 2.11). Strategisch: wie viel Risiko sie eingehen will und ab welchem Niveau ein Risiko hinnehmbar ist. Methodisch: nach welchem Verfahren und mit welchen Skalen sie Risiken findet, bewertet und behandelt, und ob sie dabei von Gefährdungen oder von Szenarien ausgeht. Organisatorisch: wer welche Rolle hat und wer als Risikoeigentümer entscheidet.
Diesen Rahmen setzt die Institutionsleitung in Kraft (Anhang 3, Kriterium 9). Ohne diese Autorisierung fehlt dem ersten bewerteten Risiko der Maßstab. Ob Ihr Rahmen alle Vorgaben aus Anhang 3 abdeckt, prüfen Sie Kriterium für Kriterium auf der Seite Risiko-Mindestkriterien. Bei der Wahl des Verfahrens dürfen Sie auf gängige Standards wie ISO/IEC 27005 oder ISO 31000 zurückgreifen (Kap. 2.11).
Der Ablauf in drei Schritten
| Schritt | Was dabei entsteht | 300-1 |
|---|---|---|
| Risikoidentifikation | Risiken je Geschäftsprozess, bei hohem Schutzbedarf zuerst auf dieser Ebene, ergänzt um kritische Assets entlang des Ressourcenpfads; jedes Risiko mit Eigentümer im Register. Ohne andere Festlegung ist das der Prozesseigentümer, bei mehreren Prozessen einer von ihnen federführend. | Kap. 3.2, 4.2.1 |
| Risikobewertung | Je Risiko eine begründete Einschätzung von Häufigkeit und Auswirkung, das daraus folgende Niveau, der Vergleich mit den Akzeptanzkriterien und eine Rangfolge. Ob mit Stufen, Zahlen oder beidem gearbeitet wird, entscheidet die Institution. | Kap. 4.2.2 |
| Risikobehandlung | Je Risiko eine Behandlungsoption, bei Reduktion die Maßnahmen. Die Leitung gibt die Restrisiken frei, der Risikoeigentümer die Umsetzungsplanung. Überprüft wird mindestens jährlich und nach wesentlichen Änderungen. | Kap. 4.2.3 |
Der Fall (fiktiv): Beihilfeanträge mit externem Scan-Dienstleister
Ein fiktives Landesamt bearbeitet Beihilfeanträge von Beschäftigten. Papieranträge mit Arztrechnungen digitalisiert ein externer Scan-Dienstleister, der die Bilder über eine verschlüsselte Verbindung an die Fachanwendung des Amtes übergibt. Der Geschäftsprozess hat die Kennung GP-07. Alle Namen, Werte und Entscheidungen sind erfunden; die Skalen für Eintrittshäufigkeit und Schaden übernehmen wir aus BSI-Standard 200-3 (Kap. 5.1), die Matrix und die Akzeptanzkriterien sind eigene Beispielwerte.
Anlass. Die Schutzbedarfsfeststellung ergibt für GP-07 bei der Vertraulichkeit „hoch“, weil eine Offenlegung von Gesundheitsdaten das informationelle Selbstbestimmungsrecht der Antragstellenden beeinträchtigt und einen erheblichen Reputationsschaden auslösen würde; das ist eines der Schadensszenarien, die 300-1 als Hilfe für hohen Schutzbedarf nennt (Kap. 2.6). Integrität und Verfügbarkeit sind „normal“. Damit ist nach Mindestkriterium 32 eine Risikobetrachtung auszuführen.
Rahmen, von der Amtsleitung autorisiert. Das Amt hat vor dem Fall Folgendes festgelegt:
| Festlegung (fiktiv) | Inhalt | Mindestkriterium |
|---|---|---|
| Verfahren | Szenariobasiertes Verfahren für Identifikation und Bewertung; Behandlung mit vier Optionen; beides in der Risikorichtlinie beschrieben | 1 bis 4 |
| Methodische Grundlage | Risikoszenarien, gebildet aus den elementaren Gefährdungen G 0.1 bis G 0.47 | 10 |
| Rollen | Risikoeigentümer ist die Referatsleitung Beihilfe als Geschäftsprozesseigentümerin; der ISB moderiert und führt das Register | 5, 16 |
| Risikoappetit | Geringe Risikobereitschaft für die Vertraulichkeit von Gesundheitsdaten; Verzögerungen der Bearbeitung bis zehn Arbeitstage sind hinnehmbar | 7 |
| Akzeptanzkriterien | „gering“: akzeptiert. „mittel“: befristet akzeptierbar, höchstens zwölf Monate, mit Begründung. „hoch“ und „sehr hoch“: zu behandeln; andernfalls Ausnahmegenehmigung durch die Amtsleitung | 8, 27, 28 |
| Eintrittshäufigkeit | selten: „höchstens alle fünf Jahre“; mittel: „einmal alle fünf Jahre bis einmal im Jahr“; häufig: „einmal im Jahr bis einmal pro Monat“; sehr häufig: „mehrmals im Monat“ (200-3, Kap. 5.1, Tabelle 8) | 6, 18 |
| Schadensauswirkung | vernachlässigbar, begrenzt, beträchtlich, existenzbedrohend (nach 200-3, Tabelle 9), für GP-07 ergänzt um Beispiele je Stufe | 6, 19 |
| Autorisierung | Richtlinie, Rollen, Kriterien und Risikoappetit von der Amtsleitung unterzeichnet | 9 |
Risikomatrix (eigenes Beispiel)
| Eintrittshäufigkeit | vernachlässigbar | begrenzt | beträchtlich | existenzbedrohend |
|---|---|---|---|---|
| selten | gering | gering | mittel | hoch |
| mittel | gering | mittel | hoch | sehr hoch |
| häufig | gering | mittel | hoch | sehr hoch |
| sehr häufig | mittel | hoch | sehr hoch | sehr hoch |
Die Matrix ist nicht aus 200-3 übernommen. 200-3 zeigt eine eigene Matrix ausdrücklich nur zur Veranschaulichung und empfiehlt, sie anzupassen (Kap. 5.2).
Identifikation und Bewertung im Fall
Untersuchungsobjekte. Untersucht wird GP-07, ergänzend als kritisches Asset die Scan-Dienstleistung (Zielobjektkategorie Outsourcing), weil ihre Risikosituation in der Betrachtung des Geschäftsprozesses allein nicht hinreichend erfasst wird (Mindestkriterien 11 und 13). Der Ressourcenpfad: Posteingang, Scan-Dienstleister, Übertragung über den externen Netzanschluss, Fachanwendung, Server, Serverraum.
Vorhandene Maßnahmen. Berücksichtigt werden die bereits umgesetzten Maßnahmen samt Status (Mindestkriterium 12): Vertrag mit Vertraulichkeitsverpflichtung, verschlüsselte Übertragung, die Anforderungen mit Niveau „normal-SdT“ für Outsourcing sind im Anforderungspaket und erfüllt. Offen ist, wie lange der Dienstleister die Bilder speichert und ob er die Daten mehrerer Auftraggeber getrennt hält.
Daraus ergeben sich zwei Risiken. Das erste betrifft die Vertraulichkeit und ist der Kern des Falls, das zweite die Verfügbarkeit und zeigt den Weg einer befristeten Akzeptanz.
| Angabe im Risikoregister | R-07-01 | R-07-02 |
|---|---|---|
| Untersuchungsobjekt | GP-07, Asset Scan-Dienstleistung | GP-07, Asset Scan-Dienstleistung |
| Risikobeschreibung | Gesundheitsdaten aus Antragsbildern werden beim Dienstleister unbefugt einsehbar, weil Bilder unbegrenzt gespeichert und Mandanten auf einer gemeinsamen Plattform nicht nachweislich getrennt sind | Ausfall des Dienstleisters stoppt die Digitalisierung, Anträge bleiben liegen |
| Elementare Gefährdungen | G 0.19 Offenlegung schützenswerter Informationen, G 0.32 Missbrauch von Berechtigungen | G 0.11 Ausfall oder Störung von Dienstleistern |
| Schutzziele | Vertraulichkeit | Verfügbarkeit |
| Risikoeigentümer | Referatsleitung Beihilfe | Referatsleitung Beihilfe |
| Eintrittshäufigkeit mit Begründung | mittel: gemeinsame Plattform, Daten liegen dauerhaft vor, Zugriff durch wechselndes Personal des Dienstleisters | mittel: einmal in drei Jahren ein mehrtägiger Ausfall beim Dienstleister |
| Schadensauswirkung mit Begründung | beträchtlich: Offenlegung bei vielen Antragstellenden, erheblicher Reputationsschaden | begrenzt: Verzögerung bis zehn Arbeitstage, Papieranträge bleiben verfügbar |
| Risikoniveau | hoch | mittel |
| Abgleich mit Akzeptanzkriterien | nicht akzeptabel | befristet akzeptierbar |
| Priorität | 1 | 2 |
Diese Felder decken die Mindestangaben ab, die Kriterium 15 für das Risikoregister verlangt; Behandlungsoption und Verweis auf die Maßnahmen folgen im nächsten Schritt. Die Kriterien 14, 18, 19, 20, 21 und 22 sind mit Schutzziel, Häufigkeit, Auswirkung, Niveau, Priorität und Abgleich erfüllt.
Behandlung und Freigabe im Fall
R-07-01: Risikoreduktion. Als Option wählt die Risikoeigentümerin Risikoreduktion (Mindestkriterium 23). Die Maßnahmen leitet sie aus der Bewertung ab (Kriterium 24). Als Fundus dienen zuerst die Anforderungen mit Sicherheitsniveau „erhöht“, die 300-1 für genau diesen Zweck vorsieht (Kap. 3.4.2). Wo der Katalog nichts Passendes enthält, formuliert das Amt eine eigene Anforderung im Format des Katalogs und nimmt sie in das Anforderungspaket auf (Kap. 3.4.3).
| Maßnahme (fiktiv) | Herkunft | adressiert (Gefährdung aus dem Risikoregister) | G0 laut Katalog | Nachweis |
|---|---|---|---|---|
| M-07-01 Mandantentrennung beim Dienstleister vertraglich festlegen und vor Ort prüfen | BES.4.5.2 „Mandantentrennung“ (KANN, erhöht): „Beschaffungsmanagement für Outsourcing KANN eine festgelegte Mandantentrennung vereinbaren.“ | R-07-01 (G 0.19, G 0.32) | G 0.14, G 0.19, G 0.20, G 0.29 | Vertragsnachtrag, Prüfbericht der Vor-Ort-Prüfung |
| M-07-02 Bilder fünf Arbeitstage nach bestätigter Übergabe löschen, Löschprotokoll monatlich | Eigene Anforderung EIG-BES-01: „Beschaffungsmanagement für Outsourcing SOLLTE die Löschung übergebener Antragsdaten beim Dienstleister nach {{fünf Arbeitstagen}} vereinbaren.“ | R-07-01 (G 0.19) | eigene Anforderung, keine Zuordnung | Vertragsnachtrag, monatliches Löschprotokoll |
| M-07-03 Löschung aller Daten bei Vertragsende regeln | BES.6.2.1 „Löschverfahren“ (KANN, erhöht): Verfahren zur nicht wiederherstellbaren Löschung für den Fall einer Kündigung vereinbaren | R-07-01 (G 0.19) | G 0.18, G 0.20 | Vertragsklausel |
Erneute Bewertung. Nach den Maßnahmen schätzt das Amt die Eintrittshäufigkeit auf „selten“, die Auswirkung bleibt „beträchtlich“. Das Risikoniveau sinkt auf „mittel“. Weil das erste Niveau „hoch“ die Akzeptanzkriterien nicht erfüllte, waren Bewertung und Behandlung erneut auszuführen (Kriterium 26). „Mittel“ ist nach den Kriterien des Amtes befristet akzeptierbar.
Freigaben. Das Restrisiko „mittel“ wird befristet bis zur Überprüfung in zwölf Monaten akzeptiert (Kriterium 28), im Register dokumentiert (Kriterium 29) und von der Amtsleitung autorisiert (Kriterium 30). Die Umsetzungsplanung für M-07-01 bis M-07-03 zeichnet die Risikoeigentümerin ab (Kriterium 31). Im Register stehen Behandlungsoption und Verweis auf die Maßnahmen (Kriterien 15 und 25).
R-07-02: befristete Risikoakzeptanz. Das Niveau „mittel“ liegt innerhalb der Kriterien. Die Risikoeigentümerin wählt Risikoakzeptanz, befristet auf zwölf Monate; danach wird geprüft, ob ein zweiter Dienstleister nötig ist. Auch dieses Restrisiko autorisiert die Amtsleitung.
Was ohne Maßnahmen passiert wäre. Hätte das Amt M-07-01 bis M-07-03 abgelehnt, bliebe R-07-01 auf „hoch“ und damit außerhalb der Akzeptanzkriterien. Ein solches Risiko darf nur unbehandelt bleiben, wenn die Institutionsleitung es als Ausnahme autorisiert (Kriterium 27).
Varianten: dauerhaft nicht erfüllte SOLLTE-Anforderung und nicht abgedecktes Asset
Ist der Anlass eine dauerhaft nicht erfüllte SOLLTE-Anforderung, beginnt die Identifikation bei der Anforderung selbst. Beispiel: KONF.14.1.1 „Obligatorische Verschlüsselung“ kann eine Altanwendung auf absehbare Zeit nicht erfüllen. Der Katalog ordnet ihr die Gefährdungen G 0.43 „Einspielen von Nachrichten“ und G 0.15 „Abhören“ zu. Diese sind nach Mindestkriterium 17 in der Risikobetrachtung zu berücksichtigen. Der weitere Ablauf entspricht dem Fall oben, die Restrisiken gibt die Institutionsleitung frei (Kap. 4.1.2). Wie Sie die Nichterfüllung vorher richtig einordnen, steht auf der Seite Anforderungen bewerten, Abweichungen dokumentieren.
Ist der Anlass ein Asset, das die Zielobjektkategorien nicht hinreichend abdecken, steht das Asset im Mittelpunkt. 300-1 geht davon aus, dass jedes Asset mindestens einer Zielobjektkategorie zugeordnet werden kann (Kap. 3.4.2); die Lücke liegt dann bei den Anforderungen, die zu den Besonderheiten des Assets fehlen. Ergebnis der Risikobetrachtung sind in diesem Fall meist ergänzende eigene Anforderungen im Anforderungspaket (Kap. 3.4.3).
Und der BSI-Standard 200-3?
300-1 schreibt kein bestimmtes Verfahren vor. 200-3 kommt als Verfahren in Betracht, wenn es die 35 Mindestkriterien erfüllt; im Fall oben haben wir seine Skalen übernommen. 200-3 kennt dieselben vier Behandlungsoptionen wie Mindestkriterium 23: Risikovermeidung, Risikoreduktion, Risikotransfer und Risikoakzeptanz (200-3, Kap. 6.1).
Beim Übertrag eines 200-3-Verfahrens fallen typischerweise drei Unterschiede auf. 200-3 arbeitet mit Zielobjekten, deren Schutzbedarf hoch oder sehr hoch ist, und lässt die Analyse auch auf Ebene der Geschäftsprozesse zu; in 300-1 ist der Geschäftsprozess mit hohem Schutzbedarf die Regelebene. 200-3 fragt in der Risikorichtlinie, ob Risiken Risikoeigentümern zugeordnet sind (Kap. 2); 300-1 verlangt einen Risikoeigentümer je Risiko und setzt den Geschäftsprozesseigentümer als Vorgabe. Und 300-1 verlangt Risikoappetit und Risikoakzeptanzkriterien als getrennte, von der Leitung autorisierte Festlegungen. 200-3 behandelt den Risikoappetit in einem Anhang (Kap. 9.1).
Wohin die Ergebnisse gehen
- Anforderungspaket: eigene Anforderungen aus der Risikobetrachtung ergänzen das Paket (300-1, Kap. 3.4 und 3.4.3).
- Umsetzungsplan: Maßnahmen mit Zuordnung zu Anforderungen und Risiken, Datum, zuständiger Person und Nachweis (Kap. 4.3 und 4.4).
- Managementbewertung: der Status der Risikobehandlung gehört zu den Punkten, die die Institutionsleitung bewertet (Kap. 5.3).
- Überwachung: neue Schwachstellen und Bedrohungen fließen über die Monitoring-Verfahren in die Risikobetrachtung zurück (Kap. 5.4).
- Überprüfung: einmal im Jahr und zusätzlich, wenn sich Wesentliches ändert oder ändern soll, im Fall etwa ein Wechsel des Dienstleisters (Mindestkriterium 35).
Wie die Risikoergebnisse mit den übrigen Unterlagen zu einem Konzept zusammenfinden, zeigt die Seite Sicherheitskonzept. Wenn Sie eine Risikobetrachtung für einen Geschäftsprozess mit hohem Schutzbedarf vorbereiten oder moderieren lassen wollen, unterstützt Sie das Team von Blackfort Technology, siehe Beratung.
Rechtehinweis: Kurze Zitate aus BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++; aus BSI-Standard 200-3 „Risikoanalyse auf der Basis von IT-Grundschutz“, Version 1.0, © Bundesamt für Sicherheit in der Informationstechnik 2017, Quelle: BSI-Seite zu BSI-Standard 200-3. Diese Zitate stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.