
Ausgangslage: was 300-1 zur Migration sagt
BSI-Standard 300-1 enthält keine Übergangsregeln. Er erwähnt weder die BSI-Standards 200-1 bis 200-3 noch das IT-Grundschutz-Kompendium. Die Version 1.0 vom 20.10.2026 richtet sich nach ihrer Einleitung (Kap. 1) „in erster Linie“ an „‚Early Adopters‘, also erfahrene Institutionen, die den Grundschutz++ zu einem frühen Zeitpunkt implementieren möchten“. Eine Migration ist deshalb Projektarbeit: Sie legen selbst fest, welche Unterlagen Sie übernehmen, welche Sie anpassen und welche Sie neu erstellen, und halten das nachvollziehbar fest.
Den zeitlichen Rahmen setzt der Meilensteinplan des BSI (Stand Oktober 2026). Ab dem 01.01.2027 können Zertifizierungsanträge für ISO 27001 auf Basis von Grundschutz++ gestellt werden. Die Zertifizierbarkeit des klassischen IT-Grundschutz endet am 30.11.2031. Der Termin betrifft die Zertifizierung; eine gesetzliche Frist folgt daraus nicht. Für Dezember 2026 kündigt das BSI ein Anwendungsbeispiel anhand der fiktiven Beispielbehörde „BDIT“ an.
Auch der Katalog ist in Bewegung. Im Anwenderkatalog vom 29.10.2026 beschreibt die Erläuterung zu UMS.1.1 noch einen zweiwertigen Umsetzungsstatus („umgesetzt“, „nicht umgesetzt“), der Standard kennt drei Werte. Die Erläuterung zu STM.2.1.5 sieht vor, nicht relevante Anforderungen ohne Zielobjektkategorie aus dem Paket zu streichen, der Standard verlangt ihre Aufnahme. Wer jetzt migriert, sollte sich am Standard orientieren und den Katalog-Build bei jedem Arbeitspaket mit Datum festhalten.
Termine im Überblick: Zeitplan zu Grundschutz++. Entscheidung über Weg und Zeitpunkt: Umstieg entscheiden. Die Änderungen zwischen beiden Welten im Überblick: Vergleich IT-Grundschutz 2023 und Grundschutz++.
Was übernehmen, was neu: Bestand für Bestand
Die Tabelle geht die typischen Unterlagen eines Grundschutz-ISMS durch. „Übernehmen“ heißt: Inhalt bleibt, wird gegen 300-1 geprüft und bei Lücken ergänzt. „Neu“ heißt: Das Ergebnis entsteht nach der neuen Methodik, der Bestand dient als Datenquelle.
| Bestand (klassisch) | Umgang | Prüfpunkt nach 300-1 |
|---|---|---|
| Leitlinie zur Informationssicherheit (200-2 Kap. 3.4) | übernehmen | Verpflichtung der Leitung, konkrete und messbare Ziele, Strategie, Sicherheitsorganisation; Freigabe durch die Leitung, Kommunikation an alle Mitarbeitenden (Kap. 2.7) |
| Sicherheitsorganisation, Rollen (200-2 Kap. 4) | übernehmen | Qualifikationen, Vermeidung von Interessenkonflikten (IT-Leitung und ISB, DSB und ISB), Einbindung des ISB in sicherheitsrelevante Projekte (Kap. 2.8) |
| Rahmenbedingungen und Geltungsbereich (200-2 Kap. 3.2.1, 3.3.4) | überarbeiten | Kontext innen und außen (Kap. 2.1), Compliance (Kap. 2.2), interessierte Parteien (Kap. 2.4); Anwendungsbereich und Informationsverbund getrennt festlegen (Kap. 2.3, 3.1) |
| Liste der Geschäftsprozesse (200-2 Kap. 8.1.2) | übernehmen | Felder nach Anhang 2: Kennung, Name, Verantwortliche, Kurzbeschreibung, wesentliche Anwendungen; die Felder aus 200-2 decken das weitgehend ab |
| Strukturanalyse, Netzplan (200-2 Kap. 8.1) | als Datenquelle übernehmen | Abhängigkeiten nach Schutzbedarf des Prozesses dokumentieren (Kap. 3.2) |
| Schutzbedarfsfeststellung (200-2 Kap. 8.2) | neu | je Geschäftsprozess, zwei Kategorien, Leitungsfreigabe (Kap. 2.6, 2.10); Objekt-Einstufungen nur als Hinweise |
| Modellierung mit Bausteinen (200-2 Kap. 8.3) | neu | Zuordnung zu Zielobjektkategorien mit Vererbung, Anforderungspaket (Kap. 3.4); alte Tabelle liefert die Asset-Liste |
| IT-Grundschutz-Check mit „ja“, „teilweise“, „nein“, „entbehrlich“ (200-2 Kap. 8, 8.4) | neu erheben | Status „erfüllt“, „nicht erfüllt“, „nicht anwendbar“ mit Begründung (Kap. 4.1.1); vorhandene Nachweise wiederverwenden |
| Risikoanalyse nach 200-3 | Methode übernehmen, Rahmen ergänzen | Methode frei, wenn die Mindestkriterien aus Anhang 3 erfüllt sind (Kap. 2.11); neue Anlässe für die explizite Risikobetrachtung |
| Realisierungsplan (200-2 Kap. 9) | überführen | jede Maßnahme mit Anforderung, Datum und dokumentierender bzw. prüfender Person verknüpft; Nachweise zuordnen (Kap. 4.3, 4.4) |
| Revisionen, Managementberichte | übernehmen, erweitern | internes Auditprogramm (Kap. 5.2), Managementbewertung mit den genannten Punkten (Kap. 5.3) |
| Notfallmanagement nach BSI-Standard 200-4 | bleibt | 300-1 löst 200-4 nicht ab; nach Kap. 2.5 kann ein bestehendes BCMS als Quelle für die Identifizierung der Geschäftsprozesse dienen |
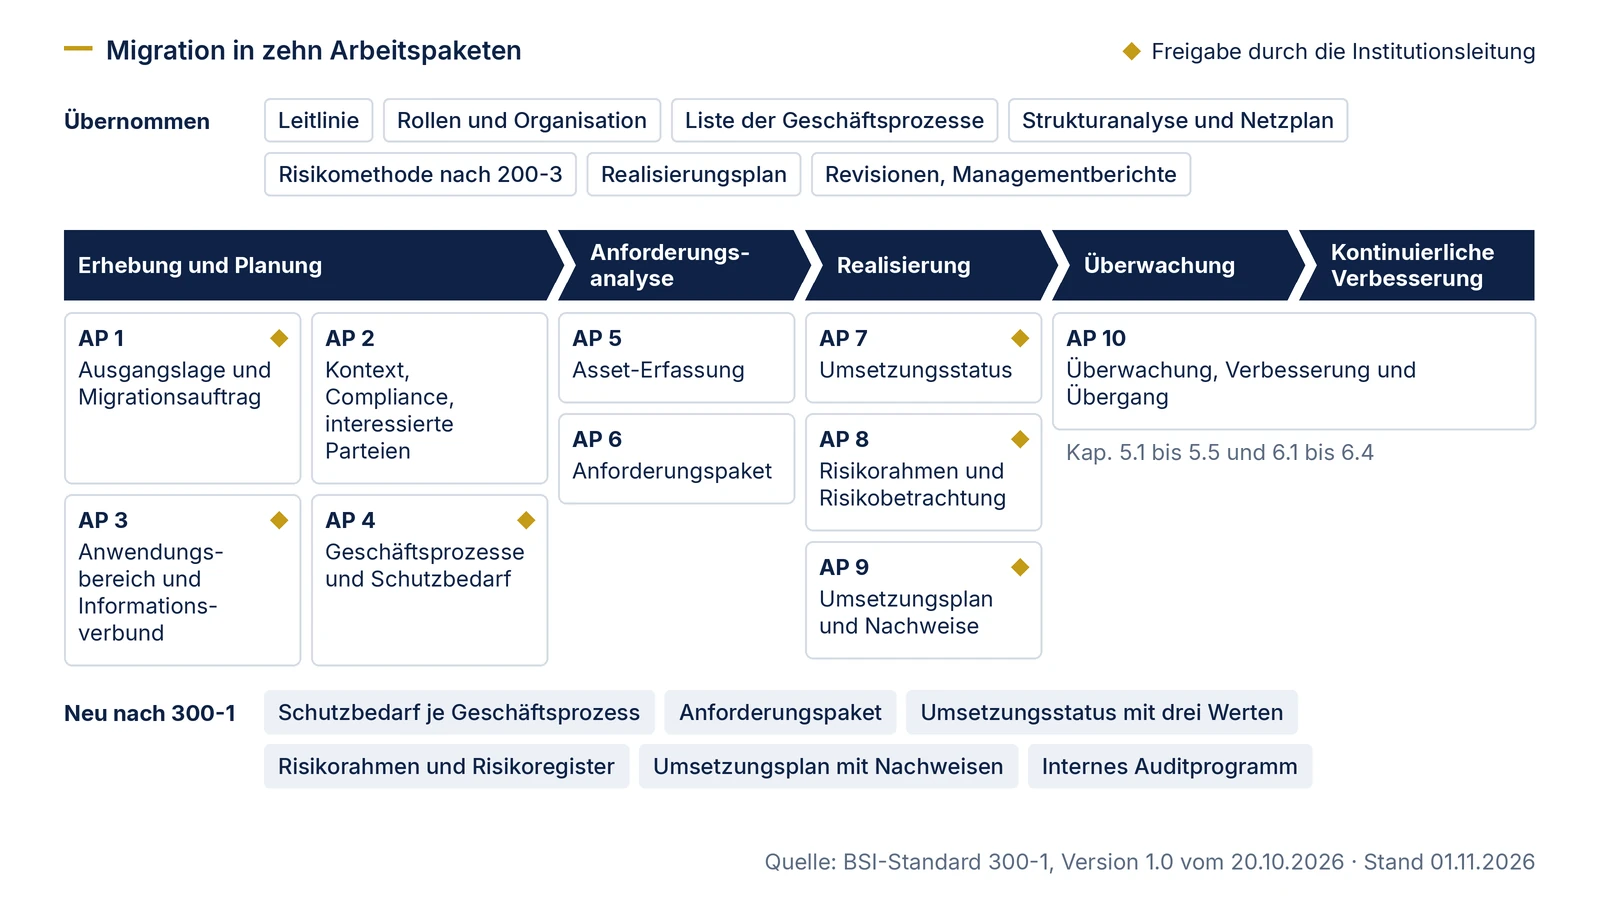
Zehn Arbeitspakete mit Abnahmepunkten
Die Arbeitspakete folgen den fünf Prozessschritten von 300-1. Jedes hat Eingaben aus dem Bestand, ein prüfbares Ergebnis und einen Abnahmepunkt. Wo 300-1 eine Freigabe durch die Institutionsleitung verlangt, ist sie als Abnahme eingetragen; die übrigen Abnahmen sind unser Vorschlag. AP 2 bis 4 lassen sich teilweise parallel bearbeiten, AP 5 setzt den freigegebenen Schutzbedarf voraus.
| AP | Inhalt | Eingaben | Ergebnis | Abnahme | 300-1 |
|---|---|---|---|---|---|
| 1 | Ausgangslage und Migrationsauftrag | Sicherheitskonzept, Zertifikat und Audittermine, offene Feststellungen | Bestandsaufnahme nach der Tabelle oben, Migrationsplan, Ressourcenbedarf | Freigabe der Ressourcen durch die Leitung | Kap. 2.10 |
| 2 | Kontext, Compliance, interessierte Parteien | Rahmenbedingungen aus 200-2, Rechtskataster, Vertragsübersicht | dokumentierte Einflussfaktoren, Pflichtenliste, Stakeholder mit Anforderungen | Festlegung der verbindlichen Verpflichtungen mit der Leitung | Kap. 2.1, 2.2, 2.4 |
| 3 | Anwendungsbereich und Informationsverbund | alter Geltungsbereich, Organigramm, Standortliste | Anwendungsbereich, Informationsverbünde, Schnittstellenliste | Festlegung des Anwendungsbereichs durch die Leitung | Kap. 2.3, 2.10, 3.1 |
| 4 | Geschäftsprozesse und Schutzbedarf | Prozessliste aus der Strukturanalyse, alte Schutzbedarfstabellen | Prozessliste nach Anhang 2, Schutzbedarf je Prozess, Reihenfolge | Freigabe des Schutzbedarfs und der Reihenfolge durch die Leitung | Kap. 2.5, 2.6, 2.10 |
| 5 | Asset-Erfassung | alte Strukturanalyse, CMDB, Netzplan, Vertragsübersicht | Assets mit Abhängigkeiten in der vom Schutzbedarf geforderten Tiefe | Plausibilitätsprüfung durch Fachbereich und IT | Kap. 3.1, 3.2 |
| 6 | Anforderungspaket | Asset-Liste, alte Modellierungstabelle, Katalog-Build mit Datum, Zuordnungstabelle als Prüfhilfe | Zuordnung zu Zielobjektkategorien, Paket mit Methodik-Anforderungen, Anforderungen ohne Kategorie, Blaupausen, Ergänzungen, Parametern | Review durch ISB, Dokumentation der gewählten Blaupausen mit Version | Kap. 3.3, 3.4, 3.5 |
| 7 | Umsetzungsstatus | alter IT-Grundschutz-Check, vorhandene Nachweise, Prüfberichte von Werkzeugen | Status je Anforderung, Begründungen für „nicht anwendbar“, Einordnung nicht erfüllter SOLLTE-Anforderungen als temporär oder dauerhaft | Mitteilung der Risiken aus geplanten, noch nicht erfüllten Anforderungen an die Leitung | Kap. 4.1 |
| 8 | Risikorahmen und Risikobetrachtung | Risikomethode und Risikoanalysen nach 200-3 | Risikoappetit, Akzeptanzkriterien, Rollen, Risikoregister, Risikobetrachtungen für die Pflichtfälle | Autorisierung des Rahmens und Freigabe der Restrisiken durch die Leitung | Kap. 2.11, 4.2, Anhang 3 |
| 9 | Umsetzungsplan und Nachweise | Realisierungsplan, Ticketsystem | Maßnahmen je Anforderung mit Zuständigkeit, Frist, Nachweis | Freigabe des Vorgehens durch die Leitung | Kap. 4.3, 4.4, 4.5 |
| 10 | Überwachung, Verbesserung und Übergang | Revisionsplan, Managementberichte, offene Feststellungen | internes Auditprogramm, Managementbewertung, Plan für die Validierung der Anforderungen, Verfahren für Nicht-Konformitäten mit Korrektur- und Verbesserungsplan | Managementbewertung nach Abschluss des ersten Zyklus | Kap. 5.1-5.5, 6.1-6.4 |
Umsetzungsstatus: der aufwendigste Teil
Den alten IT-Grundschutz-Check können Sie nicht eins zu eins übertragen. Er bezieht sich auf Baustein-Anforderungen, das neue Paket auf Grundschutz++-Anforderungen. Außerdem passen die Statuswerte nicht zusammen. 200-2 kennt „entbehrlich“, „ja“, „teilweise“ und „nein“. 300-1 kennt in Kapitel 4.1.1 nur „erfüllt“, „nicht erfüllt“ und „nicht anwendbar“, und für jede Anforderung muss der Status vollständig überprüft werden.
Drei Regeln helfen beim Übertrag. Ein altes „teilweise“ wird zu „nicht erfüllt“, solange nicht die ganze Anforderung erfüllt ist; die fehlenden Anteile gehören in den Umsetzungsplan. Für temporär nicht erfüllte SOLLTE-Anforderungen ist 300-1 nicht eindeutig. Kapitel 2.11 sagt: „Für SOLLTE-Anforderungen, die in der Umsetzungsplanung enthalten, aber noch nicht erfüllt sind, muss eine Restrisikobetrachtung durchgeführt werden.“ Kapitel 4.1.2 sagt: „Eine temporäre Nichterfüllung löst keine Risikobetrachtung aus.“ Wie beide Stellen zusammenpassen, ist eine offene Auslegungsfrage. Ein altes „entbehrlich“ wird nur dann zu „nicht anwendbar“, wenn eine der beiden Bedingungen aus Kapitel 4.1.1 zutrifft, also „wenn die Anforderung funktional nicht erfüllt werden kann oder die zugrunde liegende Komponente nicht im Informationsverbund existiert“. Ein altes „ja“ dient nur als Hinweis: Prüfen Sie, ob der damalige Nachweis die neue Anforderung abdeckt.
Nachweise lassen sich oft weiterverwenden. 300-1 verlangt in Kapitel 4.3, dass Nachweise der jeweiligen Maßnahme eindeutig zugeordnet werden. Bei automatisierter Prüfung sind das eingesetzte Werkzeug, der Prüfzeitpunkt und das Ergebnis zu dokumentieren. Wer bisher Nachweise in Ordnern je Baustein gesammelt hat, ordnet sie jetzt Maßnahmen und Anforderungen zu.
Mehr zu Status und Abweichungen: Anforderungen bewerten und Abweichungen dokumentieren. Nachweise planen: Nachweisplan.
Risikoanalyse nach 200-3 weiterverwenden
300-1 lässt die Methode der Risikobetrachtung offen, solange die verbindlichen Mindestkriterien aus Anhang 3 erfüllt sind (Kapitel 2.11). Die Erläuterung zur Katalog-Anforderung GC.7.2 nennt ISO 27005, ISO 31000 und BSI-Standard 200-3 als gängige Grundlagen. Eine Methode nach 200-3 ist damit nicht verbraucht. Sie muss aber gegen die Mindestkriterien geprüft werden; der Rahmen mit Risikoappetit, Akzeptanzkriterien und Rollen wird von der Leitung autorisiert.
Neu sind die Anlässe. Kapitel 2.11 nennt drei Fälle für eine explizite Risikobetrachtung: hoher Schutzbedarf eines Geschäftsprozesses in mindestens einem Schutzziel, ein Asset, das keine Zielobjektkategorie hinreichend abdeckt, und eine SOLLTE-Anforderung, die auf Dauer nicht erfüllt wird. Bei normalem Schutzbedarf ist keine eigene Risikobetrachtung nötig, solange keiner der beiden anderen Anlässe vorliegt, weil dem Anwenderkatalog eine allgemeine Risikobetrachtung des BSI zugrunde liegt. Alte Risikoanalysen für Zielobjekte mit hohem Schutzbedarf liefern Material. Nach Kapitel 4.2.1 werden Risiken aber vorrangig auf Ebene der Geschäftsprozesse identifiziert; kritische Assets kommen hinzu, soweit erforderlich.
Durchführung: Risikoanalyse. Prüfung des Verfahrens: Risiko-Mindestkriterien.
Die Zuordnungstabelle 2023 zu Grundschutz++ als Prüfhilfe
In der Stand-der-Technik-Bibliothek liegt eine maschinenlesbare Zuordnung von Anforderungen der IT-Grundschutz-Edition 2023 auf Grundschutz++. Nach unserer Zählung enthält sie 1.185 Zuordnungen, davon 1.013 auf technische und organisatorische Anforderungen und 172 auf Methodik-Anforderungen. Sie steht auf dem Status „draft“, also Entwurf, und ist auf den 21.07.2026 datiert. Die Zuordnungen sind als Beziehungen typisiert, etwa Teilmenge, Obermenge, Überschneidung oder Gleichwertigkeit.
Für die Migration ist die Tabelle eine Prüfhilfe in AP 6 und AP 7: Sie zeigt, welche alten Anforderungen und damit welche alten Nachweise für eine neue Anforderung in Frage kommen. Sie ersetzt weder die Modellierung noch die Statusprüfung, und solange sie Entwurf ist, ist jede Zuordnung als Entwurf zu kennzeichnen. Eine eigene Seite zur fachlichen Prüfung der Zuordnungen folgt.
Fehler, die eine Migration angreifbar machen
- Schutzbedarf stillschweigend herabgestuft. Wer alte „hoch“-Einstufungen auf normal setzt, braucht eine Begründung und die Freigabe der Leitung (Kap. 2.10). Wie die Prüfung aussieht: Schutzbedarfsfeststellung.
- Anforderungen ohne Zielobjektkategorie aus dem Paket gestrichen. 300-1 verlangt ihre Aufnahme (Kap. 3.4.1). Trifft eine der beiden Bedingungen aus Kap. 4.1.1 zu, existiert also die zugrunde liegende Komponente nicht im Informationsverbund oder lässt sich die Anforderung funktional nicht erfüllen, wird sie mit Begründung als „nicht anwendbar“ geführt; sonst ist sie „erfüllt“ oder „nicht erfüllt“.
- Altes „teilweise“ als „erfüllt“ übernommen. Der Status kennt keinen Zwischenwert (Kap. 4.1.1).
- Katalog-Build nicht festgehalten. Der Anwenderkatalog ändert sich laufend; ohne Datum ist das Paket nicht reproduzierbar.
- Geltungsbereich eins zu eins als Informationsverbund übernommen. 300-1 trennt Anwendungsbereich und Informationsverbund; die Schnittstellen sind nach Kap. 3.1 zu dokumentieren. Siehe Informationsverbund abgrenzen.
- Bausteinstruktur als Asset-Liste missverstanden. Assets sind Werte, die der Prozess braucht; die Zuordnung zu Kategorien erfolgt funktionsorientiert. Siehe Modellierung mit Zielobjektkategorien und Strukturanalyse.
Unterstützung bei der Migration
Blackfort Technology unterstützt Migrationen von der Bestandsbewertung und dem Migrationskonzept bis zur Umsetzung der Arbeitspakete.
Bestandsbewertung und Migrationskonzept beauftragen: Readiness und Migrationskonzept. Überblick über die Leistungen: Beratung.
Allgemeine ISMS- und ISO-27001-Beratung ohne Grundschutz-Bezug finden Sie auf der Firmenseite https://www.blackfort-tec.de.
Rechtehinweis: Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/Grundschutz-in-der-Informationssicherheit/Grundschutz-Plus-Plus/grundschutz-plus-plus_node.html. Begriffe aus BSI-Standard 200-2 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Standard 200-2 „IT-Grundschutz-Methodik“, Version 1.0, https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/BSI-Standards/BSI-Standard-200-2-IT-Grundschutz-Methodik/bsi-standard-200-2-it-grundschutz-methodik_node.html. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.