
Die Kurzantwort
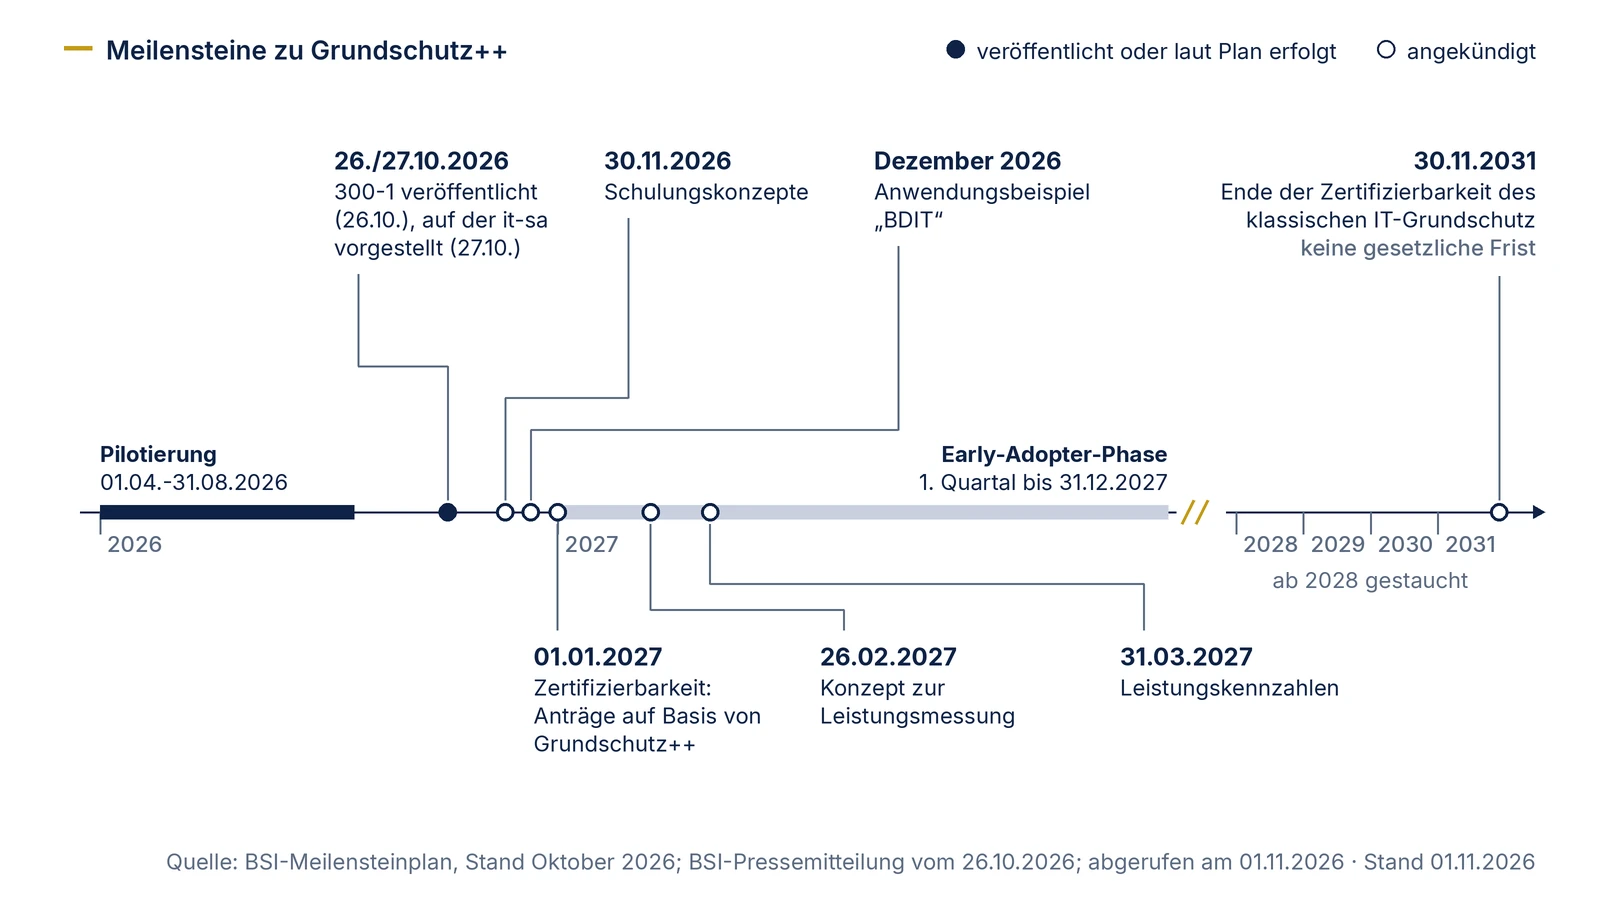
Drei Daten bestimmen die meisten Planungen. Version 1.0 von 300-1 hat das Datum 20.10.2026 und ist laut Änderungshistorie die „Initiale Veröffentlichung der ersten anwendbaren Version“; veröffentlicht hat das BSI sie laut Pressemitteilung am 26.10.2026, vorgestellt laut Meilensteinplan am 27.10.2026 auf der it-sa. Ab dem 01.01.2027 können laut Meilensteinplan Zertifizierungsanträge nach ISO 27001 auf Basis von Grundschutz++ gestellt werden, ebenso Anträge auf Zertifizierung als GS++-Berater und GS++-Auditteamleiter. Am 30.11.2031 endet die Zertifizierbarkeit des klassischen IT-Grundschutz, nach Angabe des BSI fünf Jahre nach Veröffentlichung von Grundschutz++.
Dazwischen liegen Termine, an denen weitere Teile des Gesamtwerks nachgeliefert werden: Schulungskonzepte, ein Anwendungsbeispiel, das Konzept zur Leistungsmessung und Kennzahlen. Wer jetzt plant, sollte diese Termine als Prüfpunkte setzen, weil sie Vorlagen und Nachweise beeinflussen können.
Das BSI weist selbst darauf hin, dass der Meilensteinplan „stetig angepasst“ wird. Alle Angaben auf dieser Seite haben den Stand Oktober 2026 des Meilensteinplans, abgerufen am 01.11.2026.
Terminregister Grundschutz++
Status: veröffentlicht heißt, das Dokument oder Ereignis liegt vor; Versionsdatum heißt, das Datum steht im Dokument selbst; laut Plan erfolgt heißt, der Termin liegt in der Vergangenheit und steht so im Meilensteinplan, ohne dass wir ihn gesondert geprüft haben; angekündigt heißt, das BSI plant ihn; gesetzlich heißt, das Datum steht im Gesetz. Die Spalte „Folge“ ist unsere fachliche Einschätzung.
| Datum | Ereignis | Status (01.11.2026) | Quelle | Folge für Ihre Planung |
|---|---|---|---|---|
| 01.01.2026 | Frist für das BSI, den IT-Grundschutz zu modernisieren und fortzuentwickeln | gesetzlich | § 44 Abs. 1 Satz 6 BSIG | Für Einrichtungen der Bundesverwaltung bleibt die Frage, welche Fassung als „jeweils geltende Fassung“ anzuwenden ist; das BSI veröffentlicht sie nach § 44 Abs. 1 Satz 3 BSIG auf seiner Internetseite. |
| 01.04.2026 | Start der Pilotierungsphase mit Partnern aus öffentlicher Verwaltung und freier Wirtschaft | laut Plan erfolgt | BSI-Meilensteinplan | Keine eigene Folge; erklärt, warum 300-1 bereits erprobt ist. |
| 21.07.2026 | Stand der Zuordnungstabelle IT-Grundschutz 2023 auf Grundschutz++ | veröffentlicht, Status „draft“ | Stand-der-Technik-Bibliothek | Für einen ersten Abgleich nutzbar, jede Zuordnung als Entwurf prüfen. |
| 31.08.2026 | Ende der Pilotierungsphase | laut Plan erfolgt | BSI-Meilensteinplan | Keine eigene Folge. |
| 20.10.2026 | Datum der Version 1.0 von BSI-Standard 300-1 „Methodik Grundschutz++“ | Versionsdatum | 300-1, Änderungshistorie | Für Verweise das Versionsdatum 20.10.2026 verwenden. |
| 26.10.2026 | Veröffentlichung von BSI-Standard 300-1 (Version 1.0) | veröffentlicht | BSI-Pressemitteilung vom 26.10.2026 | Ab hier lässt sich nach Grundschutz++ arbeiten. Die Version richtet sich in erster Linie an „Early Adopters“. |
| 27.10.2026 | Vorstellung von 300-1 auf der it-sa in Nürnberg | laut Plan erfolgt | BSI-Meilensteinplan | Keine eigene Folge. |
| 29.10.2026 | Aktueller Build des Anwenderkatalogs Grundschutz++ | veröffentlicht, wird laufend neu gebaut | Stand-der-Technik-Bibliothek | Katalogstand für die eigene Arbeit festlegen und mit Datum und Commit dokumentieren. |
| 30.11.2026 | Schulungskonzepte für GS++-Praktiker und GS++-Berater | angekündigt | BSI-Meilensteinplan | Schulungsplanung für das eigene Team erst danach festlegen. |
| Dezember 2026 | Anwendungsbeispiel anhand der fiktiven Beispielbehörde „BDIT“ | angekündigt | BSI-Meilensteinplan | Eigene Vorlagen danach gegen das Beispiel prüfen. |
| 01.01.2027 | Grundschutz++ zertifizierbar: Anträge für ISO 27001 auf Basis von Grundschutz++ sowie für GS++-Berater und GS++-Auditteamleiter | angekündigt | BSI-Meilensteinplan | Frühester Antragstermin für ein Zertifikat auf Basis von Grundschutz++. |
| 1. Quartal 2027 | Gesonderte Fortbildung für bereits zertifizierte IT-Grundschutz-Berater und Auditteamleiter zum GS++-Berater und GS++-Auditteamleiter | angekündigt | BSI-Meilensteinplan | Wer ein Audit nach Grundschutz++ plant, sollte die Verfügbarkeit von Auditteamleitern mit GS++-Zertifizierung früh klären. |
| 1. Quartal 2027 | Start der Early-Adopter-Phase für die Anwendung von 300-1 | angekündigt | BSI-Meilensteinplan | Frühe Anwender sammeln Erfahrungen, die laut 300-1 in die Weiterentwicklung einfließen; mit Änderungen am Standard rechnen. |
| 26.02.2027 | Konzept zur Leistungsmessung des ISMS in die Methodik integriert | angekündigt | BSI-Meilensteinplan; 300-1 Kap. 5.1 | Bis dahin ist die Leistungsbewertung frei gestaltbar; eigene Festlegungen als solche kennzeichnen. |
| 31.03.2027 | Leistungskennzahlen für jede Anforderung aus den Methodik-Praktiken | angekündigt | BSI-Meilensteinplan | Managementbericht und Kennzahlensystem danach anpassen. |
| 31.12.2027 | Ende der Early-Adopter-Phase | angekündigt | BSI-Meilensteinplan | Ob und wann danach eine überarbeitete Fassung des Standards folgt, sagt der Plan nicht. |
| 2027 ff. | Internationalisierung von Grundschutz++, Integration anderer Managementsysteme | angekündigt, ohne Datum | BSI-Meilensteinplan | Keine Planungsgrundlage; beobachten. |
| 30.11.2031 | Ende der Zertifizierbarkeit des klassischen IT-Grundschutz | angekündigt | BSI-Meilensteinplan | Danach ist der klassische IT-Grundschutz laut BSI nicht mehr zertifizierbar. Keine gesetzliche Frist. |
Was die Termine bedeuten
Anwendbar und zertifizierbar sind zwei verschiedene Dinge. Seit Oktober 2026 kann eine Institution ihr ISMS nach 300-1 aufbauen und betreiben. Ein Zertifikat nach ISO 27001 auf Basis von Grundschutz++ lässt sich laut Meilensteinplan erst ab dem 01.01.2027 beantragen. Wer jetzt beginnt, arbeitet also auf einen Termin hin, an dem das Verfahren erst startet. Erfahrungswerte aus Audits nach Grundschutz++ gibt es bis dahin naturgemäß nicht.
Die Early-Adopter-Phase läuft laut Plan vom ersten Quartal bis zum 31.12.2027. Der Standard selbst nennt als Zielgruppe der Version 1.0 in erster Linie erfahrene Institutionen, die früh umsetzen wollen, und kündigt an, dass deren Erfahrungen in die weitere Entwicklung einfließen. Daraus folgt, dass Standard und Katalog sich in dieser Zeit noch ändern können. Der Anwenderkatalog wird schon jetzt laufend neu gebaut; im Build vom 29.10.2026 ist er in einzelnen Punkten noch nicht an 300-1 angeglichen.
Zwei Termine füllen Lücken im Standard. Kapitel 5.1 von 300-1 sagt ausdrücklich, dass einheitliche Vorgaben zur Leistungsbewertung noch ausstehen und die Institutionen bis dahin frei in der Ausgestaltung sind. Das Konzept zur Leistungsmessung ist für den 26.02.2027 angekündigt, Leistungskennzahlen für jede Methodik-Anforderung für den 31.03.2027. Wer vorher ein Kennzahlensystem aufsetzt, sollte damit rechnen, es anzupassen.
Für Personen gibt es drei Termine: Schulungskonzepte für GS++-Praktiker und GS++-Berater am 30.11.2026, Anträge auf Zertifizierung als GS++-Berater und GS++-Auditteamleiter ab dem 01.01.2027 und eine gesonderte Fortbildung für bereits zertifizierte IT-Grundschutz-Berater und Auditteamleiter ab dem ersten Quartal 2027. Wer ein Audit nach Grundschutz++ plant, sollte früh klären, ab wann Auditteamleiter mit GS++-Zertifizierung verfügbar sind; das lässt sich heute nicht sagen.
Der 30.11.2031 ist ein Termin des BSI für sein eigenes Zertifizierungsverfahren. Er sagt, bis wann der klassische IT-Grundschutz zertifizierbar bleibt. Er ist keine gesetzliche Frist und verpflichtet niemanden, vorher umzustellen. Ob eine Institution aus anderen Gründen früher umstellen muss, etwa wegen eines Vertrags, ist eine eigene Frage.
Was der Meilensteinplan nicht regelt
- Bestehende Zertifikate: Wie mit Zertifikaten nach ISO 27001 auf Basis von IT-Grundschutz umzugehen ist, die vor dem 30.11.2031 erteilt wurden, etwa bei Überwachungsaudits nach diesem Datum, steht nicht im Meilensteinplan. Fragen Sie Ihre Zertifizierungsstelle oder das BSI, bevor Sie Ihre Planung darauf stützen.
- BSI-Standards 200-1 bis 200-3: Ob und wann sie formal zurückgezogen werden, sagen weder der Meilensteinplan noch 300-1. Der BSI-Standard 200-4 zum Business Continuity Management wird durch 300-1 nicht abgelöst. Was die für 2027 und später angekündigte Integration anderer Managementsysteme für 200-4 bedeutet, sagt der Plan nicht.
- Bundesverwaltung: § 44 Abs. 1 BSIG verweist auf die BSI-Standards und das Grundschutzkompendium in den „jeweils geltenden Fassungen“, die das BSI auf seiner Internetseite veröffentlicht. Auf der Themenseite Grundschutz++ und in 300-1 findet sich keine ausdrückliche Festlegung, ab wann Grundschutz++ in diesem Sinn gilt. Der Anwenderkatalog nennt in seinen Metadaten „§ 44 Abs. 1 BSIG“ als umgesetzte Norm; ein Datum, ab dem er als geltende Fassung anzuwenden ist, steht dort nicht. § 43 Abs. 1 BSIG verlangt außerdem, dass Einrichtungen der Bundesverwaltung dem BSI die Erfüllung der Anforderungen spätestens fünf Jahre nach Inkrafttreten des Gesetzes nachweisen. Die rechtliche Bewertung für Ihre Einrichtung ist Sache Ihrer Rechtsabteilung.
- Unternehmen nach § 30 BSIG: Für besonders wichtige und wichtige Einrichtungen schreibt § 30 BSIG kein Rahmenwerk vor. Die Termine des Meilensteinplans betreffen für sie nur den Weg über ein Grundschutz-Zertifikat.
- Blaupausen: 300-1 sieht vor, dass es für bestimmte Institutionen verpflichtende Blaupausen geben kann. Wann welche veröffentlicht werden, ist nicht terminiert.
Termine in die eigene Planung übernehmen
Ein Zeitplan nutzt nur, wenn er zu den eigenen Terminen passt. Wir empfehlen, vom Zieltermin rückwärts zu planen und die BSI-Termine als Prüfpunkte einzubauen:
- Zieltermin festlegen. Ein Zertifikat auf Basis von Grundschutz++ ist frühestens ab dem 01.01.2027 beantragbar. Bei einem bestehenden Grundschutz-Zertifikat richtet sich der sinnvolle Zeitpunkt nach Ihren eigenen Audit- und Rezertifizierungsterminen.
- Leitungsentscheidung einholen. 300-1 legt die Freigabe von Anwendungsbereich, Schutzbedarf, Reihenfolge der Geschäftsprozesse, Ressourcen und Leitlinie in die Hand der Institutionsleitung (Kap. 2.10). Der Zieltermin gehört in dieselbe Vorlage.
- Katalogstand einfrieren. Für die Erstellung des Anforderungspakets einen Build des Anwenderkatalogs festlegen und dokumentieren. Spätere Builds bei der Validierung der Anforderungen einarbeiten (Kap. 5.5).
- Prüfpunkte setzen. Nach dem 30.11.2026 Schulungskonzepte sichten, nach Dezember 2026 das Anwendungsbeispiel mit den eigenen Vorlagen vergleichen, nach Februar und März 2027 Leistungsbewertung und Kennzahlen anpassen.
- Meilensteinplan beobachten. Das BSI passt den Plan laufend an. Legen Sie fest, wer ihn in welchem Abstand prüft und wie Änderungen in die Planung einfließen.
Welcher Weg und welcher Zeitpunkt zu Ihrer Ausgangslage passen, ordnet die Seite Umstieg entscheiden. Wie ein Zertifizierungsverfahren abläuft und welche Unterlagen das Audit braucht, steht unter Zertifizierung. Die Arbeitspakete einer Überführung beschreibt die Seite Migration, den Standard selbst die Seite BSI-Standard 300-1.