
Jetzt oder später: die Kurzantwort
Drei Tatsachen begrenzen den Spielraum. Erstens ist Grundschutz++ seit Oktober 2026 anwendbar: BSI-Standard 300-1 liegt in Version 1.0 vom 20.10.2026 vor, laut Änderungshistorie die erste anwendbare Version, und wurde vom BSI am 26.10.2026 veröffentlicht und am 27.10.2026 auf der it-sa vorgestellt. Zweitens sind Zertifizierungsanträge nach ISO 27001 auf Basis von Grundschutz++ laut Meilensteinplan erst ab dem 01.01.2027 möglich. Drittens endet die Zertifizierbarkeit des klassischen IT-Grundschutz am 30.11.2031. Das ist ein Termin des BSI-Verfahrens, keine gesetzliche Frist.
Daraus ergibt sich ein Fenster von knapp fünf Jahren, in dem beide Wege nebeneinander zertifizierbar sind. Wer in diesem Fenster nach dem klassischen Verfahren neu anfängt und auch nach 2031 ein Zertifikat braucht, baut absehbar zweimal. Wer schon zertifiziert ist, muss nicht sofort wechseln, sollte den Wechsel aber nicht bis kurz vor 2031 schieben, weil dann viele Institutionen gleichzeitig Auditkapazität brauchen könnten. Das ist unsere Einschätzung, keine Aussage des BSI.
Gegen einen sehr frühen Wechsel spricht, dass Grundschutz++ in Teilen noch nicht fertig ist. Leistungsmessung und Kennzahlen kündigt das BSI für Februar und März 2027 an, ein Anwendungsbeispiel für Dezember 2026, und der Anwenderkatalog ist im Build vom 29.10.2026 noch nicht in allen Punkten an 300-1 angeglichen. Wer früh umsteigt, sollte diese Punkte einplanen.
Fünf Fragen, die den Weg bestimmen
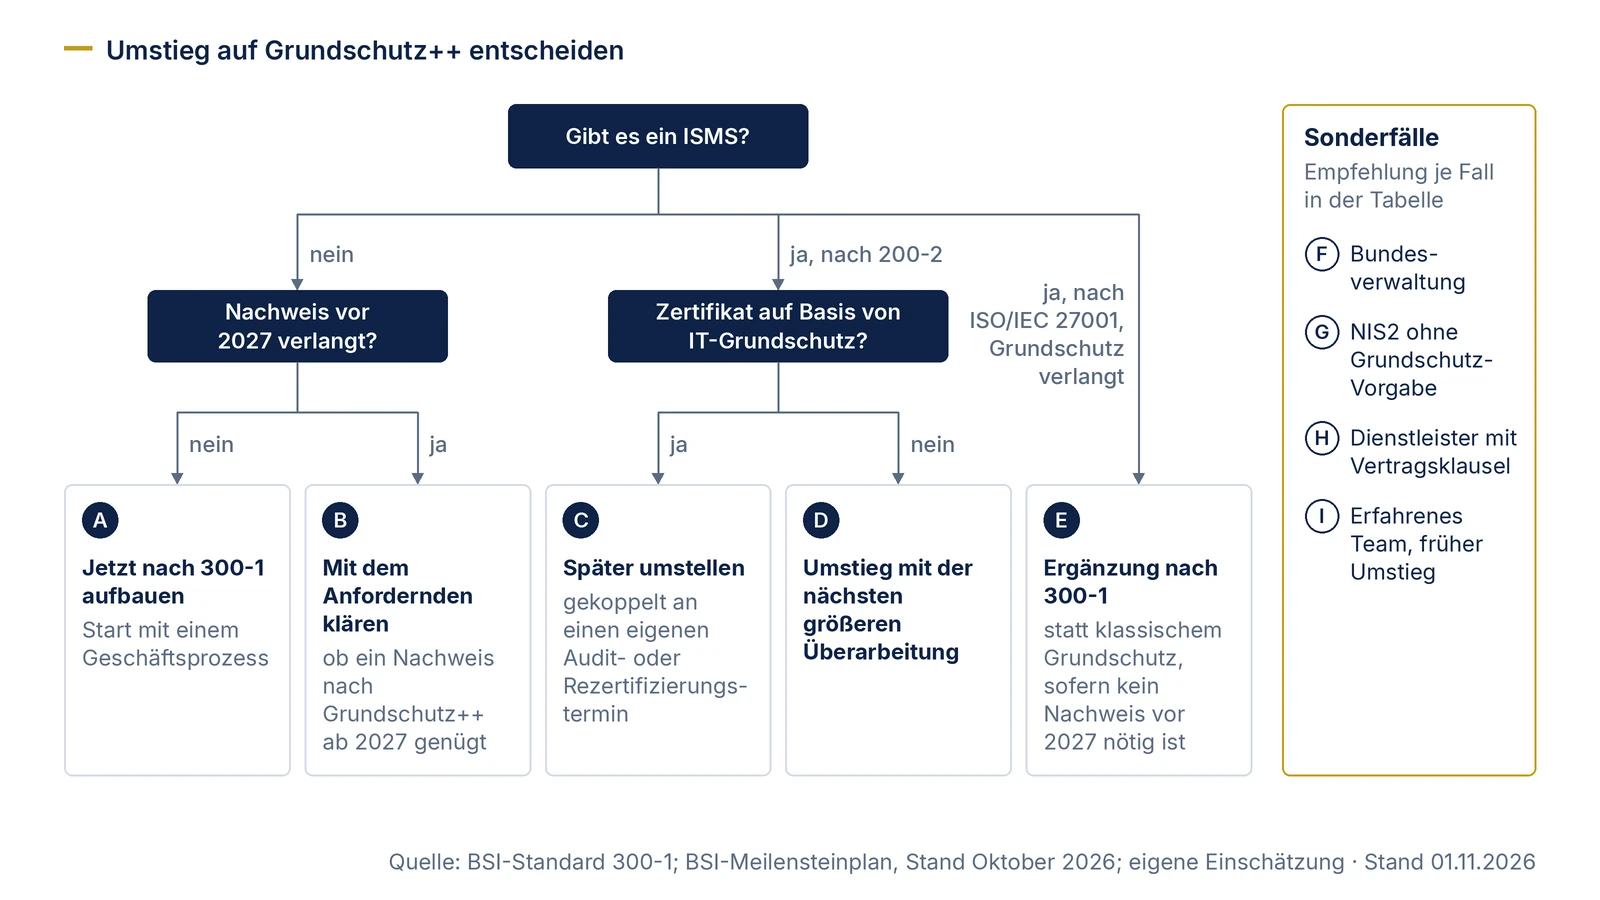
- Was ist vorhanden? Kein ISMS, ein ISMS nach BSI-Standard 200-2 (mit oder ohne Zertifikat) oder ein ISMS nach ISO/IEC 27001 ohne Grundschutz-Bezug.
- Wer verlangt welchen Nachweis bis wann? Die eigene Leitung, ein Auftraggeber, ein Vertrag, eine Behörde. Es kommt darauf an, ob ein Nachweis vor oder nach dem 01.01.2027 gebraucht wird und ob ausdrücklich der klassische IT-Grundschutz genannt ist.
- Wann sind Ihre eigenen Termine? Überwachungs- und Rezertifizierungsaudits, geplante Überarbeitung des Sicherheitskonzepts, größere Änderungen am Informationsverbund.
- Gibt es Geschäftsprozesse mit hohem Schutzbedarf? Dann ist nach 300-1 eine explizite Risikobetrachtung nach den 35 Mindestkriterien aus Anhang 3 nötig. Ob Ihr bisheriges Verfahren diese Kriterien erfüllt, beeinflusst den Aufwand des Umstiegs.
- Wie viel Bewegung verträgt das Vorhaben? Die Version 1.0 richtet sich laut 300-1 in erster Linie an „Early Adopters“, die Early-Adopter-Phase läuft laut Meilensteinplan bis 31.12.2027. Wer feste Vorlagen braucht, plant mehr Puffer für Anpassungen ein.
Entscheidungstabelle je Ausgangslage
Die Empfehlungen sind unsere fachliche Einschätzung für die typische Lage. Sie ersetzen keine Prüfung Ihrer Verträge oder Ihrer rechtlichen Pflichten; diese ist Sache Ihrer Rechtsabteilung.
| Ausgangslage | Empfehlung | Begründung | Nächste Schritte |
|---|---|---|---|
| A. Kein ISMS, Nachweis 2027 oder später | Jetzt nach 300-1 aufbauen. | Wer nach 200-2 neu aufbaut und auch nach dem 30.11.2031 ein Zertifikat braucht, muss vorher noch einmal umstellen. 300-1 erlaubt den Start mit einem Geschäftsprozess. | Geschäftsprozesse nach Anhang 2 erfassen, Schutzbedarf je Prozess, Startprozess wählen, Anwendungsbereich und Ressourcen freigeben lassen. |
| B. Kein ISMS, Nachweis vor 2027 verlangt | Mit dem Anfordernden klären, ob ein Nachweis nach Grundschutz++ ab 2027 genügt. Ein Nachweis bis Ende 2026 ist ohne vorhandenes ISMS kaum erreichbar (unsere Einschätzung); gibt es keine Alternative, Fristverlängerung und klassischen Weg mit geplanter Migration besprechen. | Vor dem 01.01.2027 ist laut Meilensteinplan kein Zertifizierungsantrag auf Basis von Grundschutz++ möglich. | Anforderung schriftlich klären, beide Varianten mit Zeitplan der Leitung vorlegen. |
| C. Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz | Später umstellen, gekoppelt an einen eigenen Audit- oder Rezertifizierungstermin; jetzt vorbereiten. | Kein Sofortzwang aus dem Meilensteinplan; der Wechsel lässt sich mit ohnehin geplanter Auditvorbereitung verbinden. | Bestand gegen 300-1 abgleichen, Risikoverfahren gegen Anhang 3 prüfen, Zielaudit für den Wechsel festlegen. |
| D. ISMS nach 200-2 ohne Zertifikat, etwa Basis-Absicherung | Umstieg mit der nächsten größeren Überarbeitung. | Ohne Zertifikat gibt es keinen Auditzyklus, an den der Wechsel gebunden wäre. Die Vorgehensweisen Basis-, Kern- und Standard-Absicherung beschreibt 300-1 nicht. | Vorhandene Geschäftsprozessliste auf die Mindestangaben nach Anhang 2 bringen, Schutzbedarf je Geschäftsprozess in die zwei Kategorien von 300-1 überführen, vorhandene Asset- und Netzdaten übernehmen, Statuswerte auf „erfüllt“, „nicht erfüllt“, „nicht anwendbar“ umstellen. |
| E. ISMS nach ISO/IEC 27001, Auftraggeber verlangt Grundschutz | Grundschutz++ statt klassischem Grundschutz, sofern kein Nachweis vor 2027 nötig ist. | 300-1 ordnet seine ersten beiden Prozessschritte Kapiteln der ISO/IEC 27001 zu; der Managementrahmen ist der Ausgangspunkt. Ein späterer zweiter Umstieg entfällt. | Mit dem Auftraggeber klären, welcher Nachweis gemeint ist; Geschäftsprozesse, Zielobjektkategorien und Statuslogik ergänzen. |
| F. Einrichtung der Bundesverwaltung | Vorbereitung jetzt beginnen; Zeitpunkt an der vom BSI veröffentlichten geltenden Fassung ausrichten. | § 44 Abs. 1 BSIG verweist auf die BSI-Standards und das Grundschutzkompendium (IT-Grundschutz) in den jeweils geltenden Fassungen, die das BSI auf seiner Internetseite veröffentlicht. Eine ausdrückliche Festlegung, ab wann Grundschutz++ die geltende Fassung ist, fanden wir auf der Themenseite und in 300-1 nicht; der Anwenderkatalog nennt in seinen Metadaten „§ 44 Abs. 1 BSIG“ als umgesetzte Norm, ohne Datum. | Geltende Fassung durch die zuständige Stelle prüfen lassen; Geschäftsprozesse, Schutzbedarf und Risikoverfahren unabhängig davon vorbereiten. |
| G. NIS2-Einrichtung ohne Grundschutz-Vorgabe | Kein Umstiegsdruck aus dem Grundschutz-Zeitplan; Rahmenwerk nach eigenem Bedarf wählen. | § 30 BSIG verlangt Maßnahmen nach dem Stand der Technik, schreibt aber kein Rahmenwerk vor. | Technisch einschätzen, ob Grundschutz++ zu Ihren Abläufen passt. Zur NIS2-Umsetzung selbst: https://www.blackfort-tec.de. |
| H. Dienstleister mit Grundschutz-Klausel im Vertrag | Vertragstext entscheidet; Umstieg erst nach Klärung des vereinbarten Stands. | Ein Vertrag kann einen bestimmten Stand oder die jeweils geltende Fassung vereinbaren. Das ist eine Rechtsfrage. | Vertrag zur Prüfung an die Rechtsabteilung geben; mit dem Auftraggeber den Zielnachweis und den Zeitpunkt abstimmen. |
| I. Erfahrenes Team, will früh umsteigen | Jetzt, als Early Adopter, mit festem Katalogstand. | 300-1 Version 1.0 richtet sich genau an diese Gruppe. Der Katalog wird laufend neu gebaut und weicht in Einzelpunkten noch vom Standard ab. | Build mit Datum und Commit festhalten, Abweichungen zwischen Katalog und Standard dokumentieren, im Zweifel dem Standard folgen, BSI-Termine als Prüfpunkte setzen. |
Was Sie unabhängig vom Zeitpunkt jetzt tun können
Einige Arbeiten lohnen sich in jeder Ausgangslage, weil sie für Grundschutz++ gebraucht werden und auch im klassischen Verfahren nicht schaden.
- Geschäftsprozessliste anlegen. Anhang 2 von 300-1 verlangt je Prozess Kennung, Name, fachlich verantwortliche Person, Rolle oder Organisationseinheit, Kurzbeschreibung und wesentliche Anwendungen. Eine Tabelle genügt.
- Risikoverfahren gegen die Mindestkriterien prüfen. Ob 200-3, ISO/IEC 27005 oder eigenes Verfahren: Anhang 3 nennt 35 Kriterien, darunter Risikoappetit, Risikoakzeptanzkriterien, Risikoeigentümer, Mindestangaben im Risikoregister und Befristung temporär akzeptierter Risiken. Die Kriterien im Einzelnen stehen auf der Seite Risiko-Mindestkriterien.
- „Teilweise“ auflösen. 300-1 kennt nur „erfüllt“, „nicht erfüllt“ und „nicht anwendbar“. Jede bisher teilweise erfüllte Anforderung braucht eine Entscheidung, wie sie künftig bewertet wird.
- Bestandsdaten aufbereiten. 300-1 erlaubt, CMDBs, Asset-Register, Betriebshandbücher, Netzpläne und Service Maps zu nutzen. Je sauberer diese Daten sind, desto weniger Erhebungsarbeit fällt an.
- Nachweise aus dem Betrieb vorbereiten. Automatisierte Prüfungen sind zulässig, wenn Werkzeug, Zeitpunkt und Ergebnis dokumentiert und der Anforderung zugeordnet werden (Kap. 4.3).
- Zuordnungstabelle sichten. Die Zuordnung des BSI vom Kompendium 2023 auf Grundschutz++ hilft beim ersten Abgleich, hat aber den Status „draft“ (Stand 21.07.2026).
Was für und gegen einen frühen Umstieg spricht
| Für einen frühen Umstieg | Gegen einen frühen Umstieg |
|---|---|
| Kein zweiter Umbau vor 2031. | Leistungsmessung und Kennzahlen folgen erst im Februar und März 2027; eigene Festlegungen müssen dann angepasst werden. |
| Start mit dem wichtigsten Geschäftsprozess möglich, das ISMS wächst schrittweise. | Der Anwenderkatalog ist noch nicht in allen Punkten an 300-1 angeglichen (Statuswerte, Streichung von Anforderungen ohne Zielobjektkategorie). |
| Bei normalem Schutzbedarf keine eigene Risikobetrachtung, solange alle Assets abgedeckt sind und keine SOLLTE-Anforderung dauerhaft offen bleibt; Dokumentation der Abhängigkeiten nur im geforderten Umfang. | Welche Blaupausen für welche Institutionen verpflichtend werden, ist noch offen. |
| Maschinenlesbarer Katalog, automatisierte Nachweise ausdrücklich zulässig. | Erfahrungen aus Audits nach Grundschutz++ gibt es vor 2027 nicht; das Anwendungsbeispiel des BSI ist für Dezember 2026 angekündigt. |
| Frühe Anwender bringen ihre Erfahrungen in die Weiterentwicklung ein (300-1, Einleitung). | Die Version 1.0 richtet sich in erster Linie an erfahrene Institutionen. |
Die Entscheidung der Leitung vorlegen
Nach 300-1 liegt die Verantwortung für das ISMS bei der Institutionsleitung und kann nicht delegiert werden; ihr werden unter anderem Anwendungsbereich, Schutzbedarf der Geschäftsprozesse, Reihenfolge der Abarbeitung, Ressourcen und Leitlinie zur Freigabe vorgelegt (Kap. 2.10). Die Umstiegsentscheidung gehört in dieselbe Vorlage. Eine Entscheidungsvorlage sollte mindestens enthalten:
- Ausgangslage und Zeile der Entscheidungstabelle, die zutrifft
- gewählter Weg und Zieltermin, mit Begründung
- Anwendungsbereich und erster Geschäftsprozess
- benötigte interne Ressourcen und externe Unterstützung
- offene Punkte aus dem BSI-Zeitplan mit Prüfterminen
- Termin, zu dem die Entscheidung überprüft wird
Die Arbeitspakete nach der Entscheidung beschreibt die Seite Migration nach Grundschutz++, alle Termine stehen im Zeitplan, die Unterschiede im Vergleich. Wenn Sie die Bewertung Ihres Bestands und einen Migrationsplan beauftragen möchten: Bestandsbewertung und Migrationskonzept. Beraten wird im Team von Blackfort Technology; einen Überblick gibt die Seite Beratung.