
Beratung
Grundschutz++ Readiness: Bestandsbewertung und Migrationskonzept
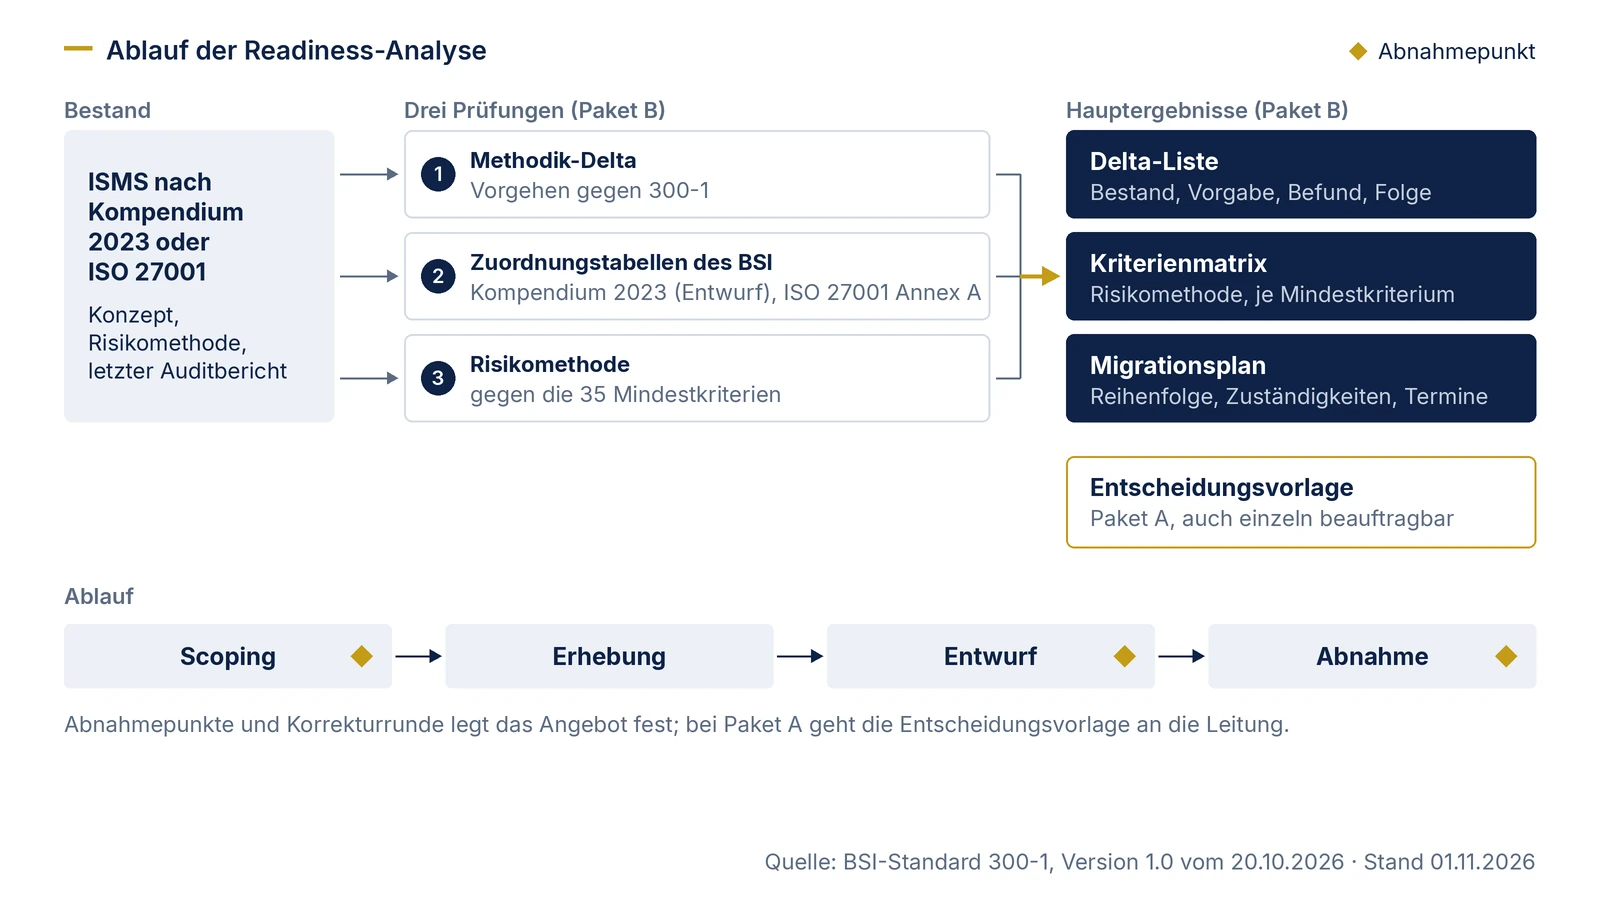
Die Grundschutz++ Readiness-Analyse bewertet Ihr bestehendes ISMS gegen BSI-Standard 300-1 und den Anwenderkatalog Grundschutz++ und plant den Weg dorthin. Paket B liefert die Gap-Analyse als Delta-Liste, eine Prüfung Ihrer Risikomethode gegen die 35 Mindestkriterien und ein Migrationskonzept mit Reihenfolge und Zuständigkeiten. Paket A liefert die Entscheidungsvorlage für Ihre Leitung zu Rahmen und Umstiegszeitpunkt.
Ausgangslage
Sie betreiben ein ISMS nach dem IT-Grundschutz-Kompendium 2023 oder nach ISO 27001 und wollen wissen, was ein Umstieg auf Grundschutz++ für Sie bedeutet und wann er sich lohnt. Die Methodik steht im BSI-Standard 300-1, Version 1.0 vom 20. Oktober 2026, Zertifizierungen auf Basis von Grundschutz++ sind laut Meilensteinplan ab dem 1. Januar 2027 beantragbar, der klassische IT-Grundschutz bleibt bis zum 30. November 2031 zertifizierbar.
Die Änderungen betreffen die Grundlagen Ihrer Dokumentation: Schutzbedarf je Geschäftsprozess mit zwei statt drei Kategorien, Modellierung über 39 Zielobjektkategorien, ein Umsetzungsstatus ohne „teilweise“ und „entbehrlich“, MUSS-Anforderungen ohne Ausnahmegenehmigung und eine Risikomethode, die die Mindestkriterien aus Anhang 3 erfüllt. Die Zuordnungstabelle des BSI vom Kompendium 2023 auf Grundschutz++ steht auf Entwurf; ihre Zuordnungen sind fachlich zu prüfen, bevor Sie Nachweise darüber übertragen.
Leistungsumfang
Beide Pakete lassen sich einzeln beauftragen. Die Entscheidungsvorlage für die Leitung gehört zu Paket A; Delta-Liste, Prüfung der Risikomethode und Migrationskonzept gehören zu Paket B.
Paket A
Entscheidung und Übergangsplanung
Rahmenwahl zwischen klassischem IT-Grundschutz, ISO 27001 ohne Grundschutz-Bezug und Grundschutz++; Zeitplan bis 2031 mit Ihren Re-Zertifizierungsterminen; Empfehlung zum Umstiegszeitpunkt. Die Vorgaben und Auftraggeberforderungen, die Sie uns nennen oder die in Ihren Unterlagen stehen, ordnen wir fachlich ein; ob und wie sie rechtlich für Sie gelten, prüft Ihre Rechtsabteilung.
Paket B
Methodik-Delta
Abgleich Ihrer Vorgehensweise mit 300-1: Geschäftsprozesse und Schutzbedarf, Abbildung von drei auf zwei Kategorien, Modellierung von Bausteinen auf Zielobjektkategorien, Statusmodell, Umgang mit MUSS- und SOLLTE-Anforderungen.
Paket B
Abgleich über die Zuordnungstabellen
Erste Abdeckung über die Zuordnungstabellen des BSI vom Kompendium 2023 und von ISO/IEC 27001:2022 Annex A auf Grundschutz++. Zuordnungen, auf die Sie Nachweise stützen wollen, prüfen wir fachlich einzeln, weil das Kompendium-Mapping auf Entwurf steht.
Paket B
Prüfung der Risikomethode
Ihr Verfahren nach BSI-Standard 200-3, ISO/IEC 27005 oder einer eigenen Methode gegen die 35 Mindestkriterien aus Anhang 3, je Kriterium mit Befund und benötigtem Beleg.
Die 35 MindestkriterienPaket B
Migrationskonzept
Reihenfolge ab dem Startprozess, Arbeitspakete mit Eingaben und Ergebnissen, Zuständigkeiten, Termine und Abnahmepunkte, abgestimmt auf Ihren Re-Zertifizierungstermin.
Migration nach Grundschutz++Ergebnisformat
Alle Ergebnisse erhalten Sie in bearbeitbaren Formaten, mit Kapitelbezug zu 300-1 und Angabe des verwendeten Katalog-Builds.
01
Entscheidungsvorlage (Paket A)
Drei bis fünf Seiten für die Leitung: Rahmen, Zeitpunkt, Ressourcen, offene Punkte, Beschlussvorschlag.
02
Delta-Liste (Paket B)
Je Bereich und Praktik: Bestand, Vorgabe nach 300-1, Befund, Folge; Aufwand nach der Aufwandsstufe, die der Katalog im Feld effort_level je Anforderung angibt.
03
Kriterienmatrix Risikomethode (Paket B)
35 Zeilen, je Mindestkriterium: vorgesehen, unklar oder fehlt, mit Fundstelle in Ihrem Verfahren und benötigtem Beleg.
04
Geprüfte Zuordnungen (Paket B)
Liste der Zuordnungen aus den BSI-Tabellen, auf die Sie sich stützen, mit unserem fachlichen Befund je Zuordnung.
05
Migrationsplan (Paket B)
Arbeitspakete, Reihenfolge, Zuständigkeiten, Termine und Abnahmepunkte bis zum Ziel.
Auszug aus einer Delta-Liste
Fiktives Beispiel mit erfundenen Zahlen. Es zeigt, wie ein Befund zu einer Folge im Migrationsplan wird.
| Bereich | Bestand nach 200-2 und Kompendium 2023 | Vorgabe nach 300-1 | Befund | Folge im Migrationsplan |
|---|---|---|---|---|
| Schutzbedarf | drei Kategorien, je Zielobjekt vererbt | zwei Kategorien je Geschäftsprozess (Kapitel 2.6) | zwei Prozesse bisher „sehr hoch“ | Abbildung auf „hoch“, explizite Risikobetrachtung für beide Prozesse |
| Umsetzungsstatus | 14 Anforderungen auf „teilweise“ | „erfüllt“, „nicht erfüllt“ oder „nicht anwendbar“ (Kapitel 4.1.1) | Status neu zu bewerten | Neubewertung; nicht erfüllte SOLLTE-Anforderungen als temporär oder dauerhaft einordnen |
| Entbehrlichkeit | 9 Anforderungen auf „entbehrlich“ | „nicht anwendbar“, wenn die Anforderung funktional nicht erfüllbar ist oder die Komponente fehlt; Begründung je Anforderung (Kapitel 4.1.1) | 3 Begründungen passen nicht zur neuen Definition | Maßnahmen planen oder Risikobetrachtung bei dauerhafter Nichterfüllung |
| Risikomethode | Verfahren nach 200-3, Risikoappetit beschrieben, nicht autorisiert | Autorisierung durch die Leitung (Anhang 3, Kriterium 9) | Lücke | Vorlage zur Autorisierung in der nächsten Leitungssitzung |
| Modellierung | Bausteine des Kompendiums 2023 | Zielobjektkategorien nach Anhang 1; Mapping des BSI auf Entwurf | 41 Zuordnungen geprüft, 6 weichen fachlich ab | eigene Zuordnung dokumentieren und begründen |
Fiktives Beispiel. Kapitelangaben beziehen sich auf BSI-Standard 300-1, Version 1.0 vom 20.10.2026.
Ablauf und Abnahme
Feste Punkte, an denen Sie Ergebnisse sehen und freigeben.
1
Scoping
Erstgespräch, Sichtung der Unterlagen, Festlegung von Informationsverbund und Umfang; danach verbindliches Angebot.
2
Erhebung
Durchsicht der Dokumentation und Workshops mit ISB, IT-Betrieb und Verantwortlichen der Geschäftsprozesse.
3
Entwurf
Die beauftragten Ergebnisse (Paket B: Delta-Liste, Kriterienmatrix, Migrationsplan; Paket A: Entscheidungsvorlage) als Entwurf an Ihre Ansprechperson.
4
Abnahme
Ergebnisgespräch, Korrekturrunde, Abnahme durch Ihre Ansprechperson; bei Paket A geht die Entscheidungsvorlage an die Leitung.
Die Abnahmepunkte und den Umfang der Korrekturrunde legt das Angebot fest.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihre Anfrage nimmt Christian Gebhardt, Gründer und Geschäftsführer von Blackfort Technology, gern persönlich entgegen. Im kostenlosen Erstgespräch klären Sie gemeinsam, was Sie brauchen; die Beratung übernimmt das Team von Blackfort Technology.
Was wir von Ihnen brauchen
Unterlagen
Leitlinie, Strukturanalyse, Schutzbedarfsfeststellung, Modellierung, Ergebnisse des IT-Grundschutz-Checks, Risikoanalysen und Risikomethode, letzter Auditbericht; bei ISO 27001 Erklärung zur Anwendbarkeit und Risikobehandlungsplan.
Werkzeug-Export
Falls Sie ein ISMS-Werkzeug nutzen: einen Export von Modellierung und Umsetzungsstatus.
Ansprechperson
Eine interne Koordination für Termine, Rückfragen und die Abnahme.
Fachbereiche und IT-Betrieb
Je ein Termin mit den Verantwortlichen der wichtigsten Geschäftsprozesse und mit dem IT-Betrieb.
Leitung
Bei Paket A ein Termin zur Vorstellung der Entscheidungsvorlage.
Ausschlüsse
Die Readiness-Analyse bewertet und plant. Nicht enthalten sind:
- Die Umsetzung der Maßnahmen und die Neumodellierung selbst; das ist Paket C „Umsetzung und Migration“.
- Eine Aussage, ob Sie ein Zertifizierungsaudit bestehen. Die Analyse ist keine Zertifizierungsprognose und kein Audit.
- Ein Gesamtwert in Prozent oder ein Siegel. Sie erhalten Befunde je Bereich und Kriterium.
- Rechtsberatung. Ob und wie Vorgaben rechtlich für Sie gelten, prüft Ihre Rechtsabteilung.
- Die Auswahl oder Einführung eines ISMS-Werkzeugs.
- Laufender Betrieb und externer ISB (Paket D); Link unter „Zum Weiterlesen“.
Preise nennen wir auf dieser Website nicht. Nach dem Erstgespräch erhalten Sie ein verbindliches Angebot für den vereinbarten Umfang.
Häufige Fragen
Was ist eine Grundschutz++ Readiness-Analyse?
Eine Bestandsbewertung Ihres ISMS gegen BSI-Standard 300-1 und den Anwenderkatalog Grundschutz++. Sie zeigt, was Sie übernehmen können, was sich ändert und was neu hinzukommt, und mündet in einen Migrationsplan (Paket B). Die Entscheidungsvorlage für die Leitung ist Paket A.
Worin unterscheiden sich Gap-Analyse und Migrationskonzept?
Die Gap-Analyse stellt fest, wo Ihr Bestand von 300-1 abweicht, als Delta-Liste mit Befunden. Das Migrationskonzept legt fest, in welcher Reihenfolge, mit welchen Zuständigkeiten und bis wann Sie die Abweichungen schließen.
Können wir das Mapping des BSI vom Kompendium 2023 auf Grundschutz++ einfach übernehmen?
Als erste Abdeckung ist es nützlich. Die Zuordnungstabelle steht aber im Repository des BSI auf Entwurf („draft“). Zuordnungen, auf die Sie Nachweise stützen, sollten fachlich geprüft und die Prüfung dokumentiert werden.
Bekommen wir am Ende einen Reifegrad in Prozent?
Nein. Sie erhalten Befunde je Bereich und Kriterium und einen Plan, wie Sie die Lücken schließen. Ein Prozentwert würde verdecken, dass 300-1 je Anforderung nur „erfüllt“, „nicht erfüllt“ oder „nicht anwendbar“ kennt und MUSS-Anforderungen keine Ausnahme zulassen.
Zum Weiterlesen
Kontakt aufnehmen
Readiness-Analyse anfragen
Nennen Sie uns Ihre Grundlage (Kompendium 2023 oder ISO 27001), den Informationsverbund und Ihren nächsten Audittermin. Im kostenlosen Erstgespräch klären wir den Umfang.
Erstgespräch anfragenQuellen
- BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 (Fassung 20.10.2026), abgerufen am 01.11.2026
- BSI-Standard 200-2 „IT-Grundschutz-Methodik“, abgerufen am 01.11.2026
- BSI-Themenseite Grundschutz++ mit Meilensteinplan (Stand Oktober 2026), abgerufen am 01.11.2026
- BSI Stand-der-Technik-Bibliothek, Anwenderkatalog Grundschutz++ (Build 2026-10-29, Commit c3f37859) und Mapping IT-Grundschutz 2023 → Grundschutz++ (Status draft, Stand 21.07.2026) (Fassung 29.10.2026), abgerufen am 01.11.2026
Zitate aus BSI-Standards und BSI-Webseiten sind © Bundesamt für Sicherheit in der Informationstechnik (BSI) und wortgetreu, in Anführungszeichen und mit Quellennachweis wiedergegeben. Unabhängiges Angebot, kein Angebot des BSI.
- Stand
- 01.11.2026
- Fachlich geprüft am
- 01.11.2026
- Katalogstand
- Grundschutz++ Anwenderkatalog, Build 2026-10-29 (Commit c3f37859); Mapping IT-Grundschutz 2023 → Grundschutz++ Stand 2026-07-21, Status draft
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zu IT-Grundschutz und Grundschutz++ und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG). Sie ersetzen weder die Prüfung durch eine Auditorin oder einen Auditor noch eine Entscheidung der Zertifizierungsstelle.