
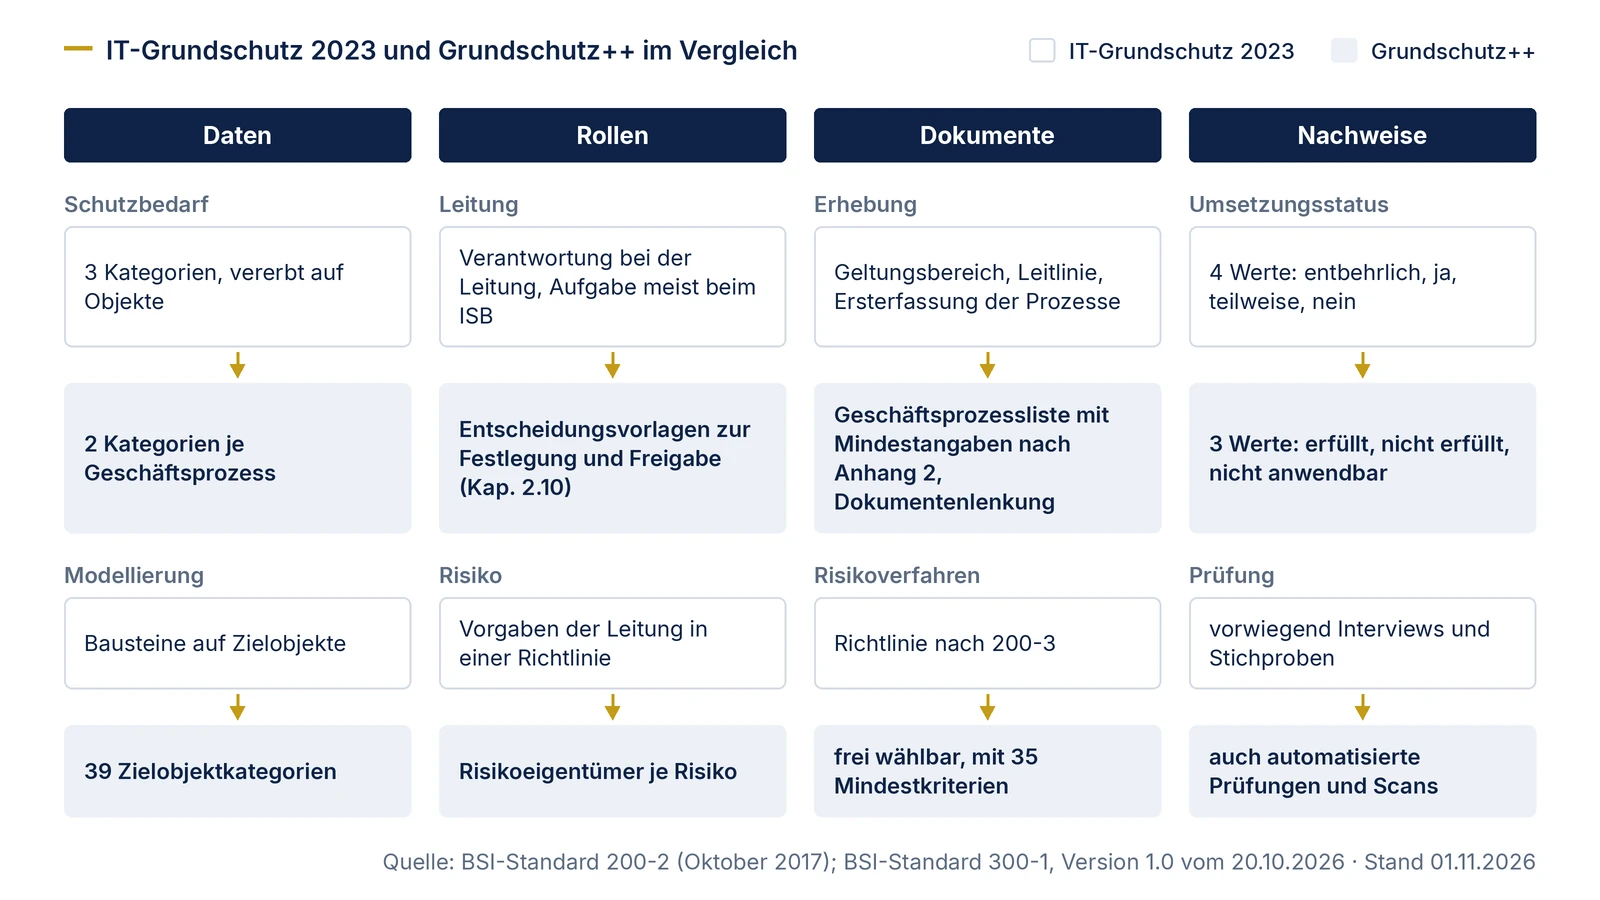
Die Unterschiede in Kürze
Verglichen werden zwei Stände. Auf der einen Seite der klassische IT-Grundschutz: BSI-Standard 200-2 „IT-Grundschutz-Methodik“ und 200-3 „Risikoanalyse auf der Basis von IT-Grundschutz“, jeweils Version 1.0 vom Oktober 2017, zusammen mit dem IT-Grundschutz-Kompendium in der Edition 2023. Auf der anderen Seite Grundschutz++: BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, und der Anwenderkatalog Grundschutz++ in der Stand-der-Technik-Bibliothek, hier im Build vom 29.10.2026.
Vieles bleibt vertraut. Beide Methoden arbeiten mit einem Informationsverbund, mit Schutzbedarf für Vertraulichkeit, Integrität und Verfügbarkeit, mit einer Leitlinie, einer Sicherheitsorganisation und den 47 elementaren Gefährdungen. Beide gehen davon aus, dass das BSI für den normalen Schutzbedarf die Gefährdungs- und Risikobewertung vorab übernommen hat. Neu sind vor allem das Datenmodell (Geschäftsprozess, Asset, Zielobjektkategorie, Anforderungspaket), die Bewertungslogik und die ausdrückliche Zulassung automatisierter Prüfungen als Nachweis.
Wie man ein bestehendes ISMS Schritt für Schritt überführt, beschreibt die Seite zur Migration. Diese Seite bleibt beim Was: welche Arbeitsergebnisse sich ändern und wie stark.
Änderungstabelle: Daten, Rollen, Dokumente, Nachweise
Die Tabelle stellt je Thema die Regel nach 200-2/200-3 der Regel nach 300-1 gegenüber. Die Spalte „Folge“ ist unsere fachliche Einschätzung. Kapitelangaben beziehen sich auf den jeweiligen Standard.
| Bereich | IT-Grundschutz 2023 (200-2, 200-3, Kompendium) | Grundschutz++ (300-1, Anwenderkatalog) | Folge für Ihre Arbeit |
|---|---|---|---|
| Daten: Regelwerk | IT-Grundschutz-Kompendium mit Bausteinen in den Schichten ISMS, ORP, CON, OPS, DER, INF, NET, SYS, APP, IND, dazu Umsetzungshinweise (200-2, Kap. 2.4, 8.3.1). | Anwenderkatalog in der Stand-der-Technik-Bibliothek, OSCAL im JSON-Format; im Build vom 29.10.2026 1.000 Anforderungen in 20 Praktiken. Die Bibliothek löst laut BSI das Kompendium ab. | Katalogstand mit Build-Datum festhalten. Verweise auf Anforderungs-IDs des Kompendiums (etwa APP.3.6.A1) gelten für Grundschutz++ nicht mehr. |
| Daten: Einstieg | Drei Vorgehensweisen: Basis-, Kern- und Standard-Absicherung (200-2, Kap. 3.3). | Keine Vorgehensweisen dieser Art im Text. Empfehlung: mit dem wichtigsten Geschäftsprozess der höchsten Schutzbedarfskategorie beginnen, danach alle Prozesse des Anwendungsbereichs schrittweise (Kap. 2.6). | Die Reihenfolge der Geschäftsprozesse wird zur Leitungsentscheidung (Kap. 2.10). |
| Daten: Schutzbedarf | Drei Kategorien „normal“, „hoch“, „sehr hoch“. Zuerst für Geschäftsprozesse und Anwendungen, dann vererbt auf IT-Systeme, Räume und Kommunikationsverbindungen nach Maximumprinzip, mit Kumulations- und Verteilungseffekt (200-2, Kap. 8.2). | Zwei Kategorien „normal“ und „hoch“, festzustellen für jeden Geschäftsprozess. Eigene zusätzliche Kategorien sind erlaubt, müssen aber auf diese beiden abgebildet werden (Kap. 2.6). | Alte Einstufungen „sehr hoch“ und objektbezogene Schutzbedarfstabellen sind neu zu ordnen. Die Begründung je Prozess wird zum zentralen Dokument. |
| Daten: Struktur | Strukturanalyse mit Geschäftsprozessen, Anwendungen, Netzplan, IT-Systemen, ICS, sonstigen Geräten und Räumen; Gruppenbildung zur Vereinfachung (200-2, Kap. 8.1). | Assets mit Abhängigkeiten. Bei hohem Schutzbedarf Zugehörigkeit und Abhängigkeiten zum Geschäftsprozess, bei normalem mindestens Anwendung zu IT-System und IT-System zu Raum. Vorhandene CMDBs, Asset-Register und Netzpläne dürfen genutzt werden (Kap. 3.1, 3.2). | Bestandsdaten aus dem Betrieb werden zur Quelle. Die Dokumentationstiefe richtet sich nach dem Schutzbedarf des Prozesses. |
| Daten: Modellierung | Bausteine werden Zielobjekten zugeordnet; Anforderungen gegliedert in Basis-, Standard- und Anforderungen bei erhöhtem Schutzbedarf (200-2, Kap. 8.3). | Assets werden 39 Zielobjektkategorien zugeordnet, übergeordnete Kategorien gelten mit. Anforderungen ohne Zielobjektkategorie und Methodik-Anforderungen kommen immer ins Paket. Dazu Blaupausen und Parameter wie „regelmäßig“ (Kap. 3.3 bis 3.5). | Das Modellierungsergebnis heißt jetzt Anforderungspaket. Parameter sind festzulegen und zu dokumentieren. |
| Daten: Anforderungsarten | Basis- und Standard-Anforderungen stellen zusammen den Stand der Technik dar und sind für die Zertifizierung zu erfüllen; Anforderungen bei erhöhtem Schutzbedarf sind Vorschläge (200-2, Kap. 2.7, 8.3.1). | Sicherheitsniveau „normal-SdT“ oder „erhöht“. „Erhöht“ hat das Modalverb KANN und ist optional (Kap. 3.4.2). Im Build vom 29.10.2026: 149 MUSS-, 627 SOLLTE- und 224 KANN-Anforderungen; drei der 227 „erhöht“-Anforderungen haben dort noch SOLLTE (BES.1.4, DET.4.12.1, REA.2.5). | Die Trennung Basis/Standard entfällt. Was Pflicht ist, ergibt sich aus Modalverb und Sicherheitsniveau. |
| Rollen: Leitung | Die Verantwortung für Informationssicherheit verbleibt bei der obersten Managementebene, die Aufgabe wird typischerweise an den ISB delegiert (200-2, Kap. 2.3). | Die Verantwortung liegt bei der Institutionsleitung und kann nicht delegiert werden. Ihr werden Anwendungsbereich, Schutzbedarf der Geschäftsprozesse, Reihenfolge der Abarbeitung, Ressourcen und Leitlinie zur Freigabe vorgelegt (Kap. 2.10). | Mehr ausdrückliche Leitungsfreigaben mit Datum. Entscheidungsvorlagen gehören in die Dokumentenlenkung. |
| Rollen: Sicherheitsorganisation | ISB, IS-Management-Team, Bereichs- und Projekt-Sicherheitsbeauftragte, ICS-ISB, IS-Koordinierungsausschuss, Datenschutzbeauftragter (200-2, Kap. 4). | Rollen mit Qualifikationen und Kompetenzen, Vermeidung von Interessenkonflikten (IT-Leitung und ISB, DSB und ISB), festgelegte Beteiligung des ISB an sicherheitsrelevanten Projekten (Kap. 2.8). Trennung von Umsetzung und Fortschrittsverfolgung (Kap. 4.5). | Rollenbeschreibungen um Konfliktprüfung und Projektbeteiligung ergänzen. |
| Rollen: Risiko | Risikoanalyse nach 200-3; die Grundvoraussetzungen gibt die Institutionsleitung vor, die Vorgehensweise steht in einer von ihr verabschiedeten Richtlinie (200-2, Kap. 8.5). 200-3 fragt bei den Vorarbeiten, ob Risiken den Risikoeigentümern zugeordnet sind (Kap. 2). | Risikoeigentümer je Risiko, im Regelfall der Geschäftsprozesseigentümer; bei mehreren Prozessen ein federführender Risikoeigentümer. Die Risikoeigentümer autorisieren die Umsetzungsplanung (Kap. 4.2, Anhang 3 Nr. 16 und 31). | Die Informationseigentümer nach 200-2 (Kap. 3.2.1) werden in der Regel zu Risikoeigentümern und autorisieren die Umsetzungsplanung. |
| Dokumente: Erhebung und Planung | Rahmenbedingungen mit Geschäftsprozessen, Stakeholdern (relevanten internen und externen Parteien), internen und externen Einflussfaktoren und gesetzlichen Rahmenbedingungen (Kap. 3.2.1), Sicherheitsziele, Ersterfassung der Prozesse (Kap. 3.2.4), Geltungsbereich, Leitlinie; Mindestangaben zu Kennzeichnung, Version und Freigabe von Dokumenten (Kap. 5.2.3). | Dieselben Themen als eigene Schritte nach ISO/IEC 27001 Kap. 4 und 5: Kontext der Institution, Compliance-Management, Analyse der interessierten Parteien, dokumentierte Geschäftsprozesse mit Mindestangaben nach Anhang 2 (Kennung, Name, Verantwortliche, Kurzbeschreibung, wesentliche Anwendungen), ausdrücklich ein Verfahren zur Dokumentenlenkung (Kap. 2.1 bis 2.9). | Vorhandene Unterlagen zu Rahmenbedingungen und Geschäftsprozessen weiterverwenden und nach der Gliederung von 300-1 ordnen; Compliance-Übersicht ergänzen, Geschäftsprozessliste auf die Mindestangaben nach Anhang 2 bringen. |
| Dokumente: Risiko | Richtlinie zur Risikoanalyse, Gefährdungsübersicht, Risikoeinstufung mit Matrix aus Eintrittshäufigkeit und Schadenshöhe, Risikobehandlung (200-3). | Frei gewähltes Verfahren, das die 35 Mindestkriterien aus Anhang 3 erfüllt: unter anderem Risikoappetit, Risikoakzeptanzkriterien, Risikoregister mit Mindestangaben, Befristung temporärer Akzeptanz, jährliche Überprüfung. 200-3 ist im Text von 300-1 nicht genannt; ISO/IEC 27005 und ISO 31000 sind als mögliche Grundlagen erwähnt (Kap. 2.11). | Eine bestehende 200-3-Richtlinie Kriterium für Kriterium gegen Anhang 3 prüfen. |
| Nachweise: Umsetzungsstatus | IT-Grundschutz-Check als Soll-Ist-Vergleich mit den Werten „entbehrlich“, „ja“, „teilweise“, „nein“, vorwiegend über Interviews und Stichproben (200-2, Kap. 8.4). | „Erfüllt“, „nicht erfüllt“, „nicht anwendbar“; jede Nichtanwendbarkeit wird begründet. Verfahren von Interviews und Dokumentenprüfungen bis zu automatisierten Konfigurationsprüfungen und technischen Scans (Kap. 4.1). | Alle „teilweise“-Einträge auflösen. „Entbehrlich“ wegen Alternativmaßnahmen ist im neuen Schema nicht vorgesehen. |
| Nachweise: nicht erfüllte Anforderungen | SOLLTE: normalerweise zu erfüllen, Abweichung sorgfältig abwägen und stichhaltig begründen (200-2, Kap. 2.7). | MUSS: keine Ausnahmegenehmigung, keine Risikoakzeptanz. SOLLTE temporär: Begründung, Umgang mit dem Risiko nach Kap. 2.11 und 4.1.2 unterschiedlich geregelt (offene Auslegungsfrage); SOLLTE dauerhaft: Risikobetrachtung, Restrisiko zur Leitungsfreigabe (Kap. 2.11, 4.1). | Ausnahmeregister nach Modalverb trennen. Häufen sich dauerhafte Nichterfüllungen, kann laut 300-1 in einer Zertifizierung eine erhebliche Abweichung festgestellt werden. |
| Nachweise: Zuordnung | Realisierungsplan mit Zielobjekt, Baustein, Anforderung, Maßnahme, Termin- und Budgetplanung und Verantwortlichen (200-2, Kap. 9.4). | Jede Maßnahme mit zugehöriger Anforderung, Datum der Umsetzung oder Überprüfung und dokumentierender beziehungsweise prüfender Person. Bei automatisierter Prüfung Werkzeug, Zeitpunkt und Ergebnis, Prüfbericht zur Anforderung; Historie empfohlen (Kap. 4.3). | Nachweise werden pro Anforderung geführt und lassen sich aus Werkzeugen des Betriebs speisen. |
| Nachweise: Überwachung | Überprüfung anhand von Kennzahlen und Reifegradmodell, Überprüfung der Umsetzung (200-2, Kap. 10.1). | Leistungsbewertung (frei, bis einheitliche Vorgaben vorliegen), internes Auditprogramm, Managementbewertung, Verfahren für Vorfallerkennung, Schwachstellen und neue Bedrohungen, Validierung der Anforderungen (Kap. 5). | Bestehende Kennzahlen weiterführen, aber als eigene Festlegung kennzeichnen, bis die BSI-Vorgaben (angekündigt Februar und März 2027) vorliegen. |
| Nachweise: Zertifikat | ISO 27001 auf Basis von IT-Grundschutz für Standard- und grundsätzlich Kern-Absicherung; Basis-Absicherung reicht nicht (200-2, Kap. 11). | ISO 27001 auf Basis von Grundschutz++, Anträge laut Meilensteinplan ab 01.01.2027. Zertifizierbarkeit des klassischen IT-Grundschutz endet am 30.11.2031. | Zeitpunkt des Wechsels an den eigenen Zertifizierungsterminen ausrichten. |
Daten: vom Zielobjekt zum Anforderungspaket
Geschäftsprozesse gab es schon in 200-2. Dort wird zuerst der Schutzbedarf der Geschäftsprozesse und Anwendungen bestimmt und dann auf IT-Systeme, Räume und Kommunikationsverbindungen vererbt, im Wesentlichen nach dem Maximumprinzip (200-2, Kap. 8.2.2). Neu in 300-1 ist, dass der Schutzbedarf je Geschäftsprozess in zwei Stufen festgestellt wird. Eine eigene Schutzbedarfsfeststellung für IT-Systeme oder Räume beschreibt 300-1 nicht. An den Assets zählt das Sicherheitsniveau, das sich aus dem Schutzbedarf des betrachteten Geschäftsprozesses ergibt: „normal-SdT“ oder „erhöht“ (Kap. 3.4.2).
Als Hilfe für die Einstufung „hoch“ nennt 300-1 fünf Schadensszenarien, darunter Gesetzesverstöße mit existenzbedrohender Konsequenz, Beeinträchtigung der persönlichen Unversehrtheit und finanzielle Auswirkungen existenzbedrohenden Ausmaßes. 200-2 kannte sechs Schadensszenarien mit Tabellen für alle drei Kategorien, einschließlich der Beeinträchtigung der Aufgabenerfüllung mit Ausfallzeiten. Wer seine Schutzbedarfstabellen aus 200-2 weiterverwendet, muss sie auf die beiden Kategorien von 300-1 abbilden; für ein zertifizierbares ISMS ist in der niedrigsten Kategorie stets der Stand der Technik einzuhalten (Kap. 2.6).
Bei der Modellierung ersetzt die Zielobjektkategorie das Zusammenspiel von Baustein und Zielobjekt. Anhang 1 von 300-1 definiert 39 Kategorien von Standorten über Nutzende, Netze und IT-Systeme bis zu Anwendungen; Cloud-Dienste stehen unter Outsourcing. Die übergeordneten Kategorien gelten jeweils mit. Eine Besonderheit, die oft übersehen wird: Anforderungen ohne Zielobjektkategorie sind nach Kap. 3.4.1 verpflichtend in das Anforderungspaket aufzunehmen. Der Katalog im Build vom 29.10.2026 beschreibt in der Erläuterung zu STM.2.1.5 noch, nicht relevante Anforderungen dieser Art mit Begründung aus dem Paket zu streichen. Für die eigene Dokumentation empfehlen wir, dem Standard zu folgen, die Anforderung im Paket zu lassen und, wo sie nicht greift, den Status „nicht anwendbar“ mit einem der beiden Gründe aus Kap. 4.1.1 zu belegen: Die Anforderung kann funktional nicht erfüllt werden, oder die zugrunde liegende Komponente existiert im Informationsverbund nicht. Passt keiner der beiden Gründe, ist die Anforderung zu bewerten wie jede andere.
Die Anforderungen selbst liegen als Daten vor. Sie haben im Katalog Eigenschaften wie Sicherheitsniveau, Aufwandsstufe und Schutzziele; 901 der 1.000 Anforderungen haben eine Zuordnung zu elementaren Gefährdungen (eigene Auszählung, Build 29.10.2026). Das erlaubt Filter, Auswertungen und Abgleiche, die mit dem Kompendium nur über Werkzeuge oder Handarbeit möglich waren.
Bewertung: Status, Modalverben und Risiko
Die Statuslogik ist strenger geworden. 300-1 verlangt, für jede Anforderung den Umsetzungsstatus vollständig zu prüfen, und kennt nur „erfüllt“, „nicht erfüllt“ und „nicht anwendbar“ (Kap. 4.1.1). „Nicht anwendbar“ ist zulässig, wenn die Anforderung funktional nicht erfüllt werden kann oder die zugrunde liegende Komponente im Informationsverbund nicht existiert, und immer zu begründen. Der Wert „teilweise“ aus dem IT-Grundschutz-Check entfällt, ebenso „entbehrlich“ mit Verweis auf Alternativmaßnahmen. Im Build vom 29.10.2026 beschreibt die Erläuterung zu UMS.1.1 im Katalog grundsätzlich nur „umgesetzt“ und „nicht umgesetzt“; der Katalog hinkt hier dem Standard nach.
Was bei einer nicht erfüllten Anforderung folgt, hängt vom Modalverb ab (Kap. 4.1.2). Bei MUSS sind Maßnahmen zur Erfüllung festzulegen; eine Risikobetrachtung kann die Erfüllung nicht ersetzen, Ausnahmegenehmigung und Risikoakzeptanz sind ausgeschlossen. Bei SOLLTE wird zwischen temporärer und dauerhafter Nichterfüllung unterschieden. Temporär heißt, die Erfüllung ist vorgesehen; die Nichterfüllung ist stichhaltig zu begründen. Wie mit dem Risiko in dieser Zeit umzugehen ist, regelt 300-1 an zwei Stellen unterschiedlich: Nach Kap. 4.1.2 löst eine temporäre Nichterfüllung keine Risikobetrachtung aus; nach Kap. 2.11 ist für SOLLTE-Anforderungen, die in der Umsetzungsplanung enthalten, aber noch nicht erfüllt sind, eine Restrisikobetrachtung durchzuführen und das Risiko von der Institutionsleitung freizugeben (ähnlich Kap. 4.1.1). Das ist eine offene Auslegungsfrage, die sich mit Ihrer Zertifizierungsstelle klären lässt. Dauerhaft heißt, die Anforderung wird auf absehbare Zeit oder endgültig nicht erfüllt; dann ist eine Risikobetrachtung durchzuführen und das Restrisiko der Leitung zur Freigabe vorzulegen. KANN-Anforderungen sind optional.
Die Auslöser für eine eigene Risikobetrachtung haben sich verschoben. Nach 200-2 und 200-3 war sie unter anderem erforderlich bei hohem oder sehr hohem Schutzbedarf eines Zielobjekts, bei Zielobjekten, die mit Bausteinen nicht hinreichend modelliert werden können, und bei Einsatzszenarien, die der IT-Grundschutz nicht vorsieht. Nach 300-1 ist sie erforderlich, wenn ein Geschäftsprozess bei mindestens einem Schutzziel hohen Schutzbedarf hat, wenn ein relevantes Asset durch die Zielobjektkategorien nicht hinreichend abgedeckt ist und wenn eine anwendbare SOLLTE-Anforderung dauerhaft nicht erfüllt wird (Kap. 2.11). Der dritte Auslöser ist als ausdrücklicher Fall neu; 200-2 verlangte für nicht oder teilweise erfüllte Anforderungen, das damit verbundene Risiko in geeigneter Form zu ermitteln und zu dokumentieren (Kap. 8.4.3).
Das Verfahren selbst ist freier geworden, aber an Mindestkriterien gebunden. 200-3 beschreibt eine Matrix aus vier Häufigkeitsstufen (selten bis sehr häufig) und vier Schadensstufen (vernachlässigbar bis existenzbedrohend) und lässt alternativ andere etablierte Verfahren zu. 300-1 überlässt die Methode der Institution, verlangt aber die 35 Kriterien aus Anhang 3. Ein 200-3-Verfahren kann diese Kriterien erfüllen, muss aber geprüft werden, etwa auf Risikoappetit, Risikoeigentümer, Befristung temporärer Akzeptanz und Mindestangaben im Risikoregister.
Rollen, Dokumente und Nachweise im Alltag
Für die Rollen bringt 300-1 zwei Neuerungen, die im Alltag spürbar sind. Erstens den Risikoeigentümer: Jedes Risiko wird einem Risikoeigentümer zugewiesen, im Regelfall dem Eigentümer des Geschäftsprozesses (Kap. 4.2.1). In der Praxis werden das oft die Fachbereiche sein, die nach 200-2 schon als Informationseigentümer benannt sind (unsere Einschätzung). Sie autorisieren als Risikoeigentümer die Umsetzungsplanung; die Restrisiken gibt weiterhin die Institutionsleitung frei. Zweitens die Freigaben: Die Institutionsleitung gibt Anwendungsbereich, Schutzbedarf, Reihenfolge, Ressourcen und Leitlinie frei, die Risikoeigentümer autorisieren die Umsetzungsplanung.
Bei den Dokumenten gliedert 300-1 den Einstieg nach ISO/IEC 27001: Den ersten Prozessschritt ordnet er den Kapiteln 4 und 5 der Norm zu, mit Kontext der Institution, Compliance-Management und interessierten Parteien als eigenen Schritten. Vieles davon kannte 200-2 schon unter „Ermittlung von Rahmenbedingungen“ (Kap. 3.2.1), und Kap. 5.2.3 regelte Kennzeichnung, Version und Freigabe von Dokumenten. 300-1 verlangt zusätzlich ausdrücklich ein Verfahren zur Lenkung aller ISMS-relevanten Dokumente (Kap. 2.9). Den Begriff „Sicherheitskonzept“ verwendet 300-1 nicht; die Ergebnisse heißen Anforderungspaket, Umsetzungsplan und Risikoregister. Wie man daraus eine prüffähige Unterlage zusammenstellt, beschreibt die Seite zum Sicherheitskonzept.
Bei den Nachweisen ist die größte Änderung die Zuordnung pro Anforderung. Nach Kap. 4.3 sind für jede umzusetzende Maßnahme mindestens „die zugehörige Anforderung, das Datum der Umsetzung oder Überprüfung sowie die dokumentierende beziehungsweise prüfende Person“ festzuhalten. Automatisierte Prüfungen sind ausdrücklich vorgesehen. Das ändert die Planung: Statt einmal im Jahr Interviews zu führen, lassen sich Nachweise technischer Anforderungen laufend aus vorhandenen Werkzeugen ziehen, mit Werkzeug, Zeitpunkt und Ergebnis.
Was der Vergleich nicht klärt
- Verhältnis zu 200-1 bis 200-3: 300-1 erwähnt diese Standards nicht und sagt nicht, ob sie formal zurückgezogen werden. Bis zum 30.11.2031 bleibt der klassische IT-Grundschutz laut Meilensteinplan zertifizierbar.
- Basis- und Kern-Absicherung: 300-1 beschreibt diese Vorgehensweisen nicht. Ob es Entsprechungen geben wird, ist offen.
- BSI-Standard 200-4: Das Business Continuity Management nach 200-4 wird durch 300-1 nicht abgelöst. 300-1 nennt ein BCMS nur als mögliche Quelle für die Identifizierung von Geschäftsprozessen (Kap. 2.5).
- Zuordnung alt zu neu: Das BSI stellt eine maschinenlesbare Zuordnung vom Kompendium 2023 auf Grundschutz++ bereit. Sie hat den Status „draft“ (Stand 21.07.2026, 1.185 Zuordnungen in zwei Tabellen). Jede Zuordnung daraus ist als Entwurf zu behandeln und fachlich zu prüfen.
- Katalogstand: Der Anwenderkatalog ist noch nicht in allen Punkten an 300-1 angeglichen (Statuswerte, Streichung statt Aufnahmepflicht). Für die Methodik gilt der Standard.
Wie man ein ISMS nach dem klassischen Grundschutz geordnet überführt, mit Arbeitspaketen und Abnahmepunkten, steht auf der Seite Migration nach Grundschutz++. Ob und wann sich der Umstieg für Ihre Ausgangslage lohnt, zeigt Umstieg entscheiden. Vertiefungen zu einzelnen Zeilen der Tabelle: Schutzbedarfsfeststellung, Modellierung mit Zielobjektkategorien, Anforderungen bewerten und Abweichungen dokumentieren, Risiko-Mindestkriterien, Sicherheitskonzept, Nachweisplan und Zertifizierung.