
Was BSI-Standard 300-1 verlangt
Kapitel 2.6 von 300-1 regelt die Schutzbedarfsfeststellung. Bewertet wird jeder Geschäftsprozess einzeln, getrennt nach Vertraulichkeit, Integrität und Verfügbarkeit. Maßstab sind die Schäden, die eine Beeinträchtigung des Prozesses auslösen kann, und die Informationen, die er verarbeitet. Das Ergebnis wird je Prozess dokumentiert.
Der Standard gibt zwei Kategorien vor: „Normal (die Auswirkungen sind begrenzt und überschaubar)“ und „Hoch (die Auswirkungen können beträchtlich sein)“ (BSI-Standard 300-1, Kap. 2.6). Als Hilfe für die Einstufung hoch nennt er fünf Schadensszenarien, die die Matrix unten als K1 bis K5 aufgreift: Rechtsverstöße mit existenzbedrohender Folge, Eingriffe in das informationelle Selbstbestimmungsrecht mit erheblichem Reputationsschaden, Gefahr für die persönliche Unversehrtheit, nachhaltiger Reputationsschaden und existenzbedrohende finanzielle Folgen.
Wer feiner unterscheiden will, darf eigene Kategorien bilden, muss sie aber auf normal und hoch abbilden. Dazu hält Kapitel 2.6 fest: „Im Ergebnis muss, für ein zertifizierbares ISMS, in der niedrigsten Kategorie stets der Stand der Technik eingehalten werden.“ Der Schutzbedarf der Geschäftsprozesse wird der Institutionsleitung zur Freigabe vorgelegt (Kapitel 2.10).
Der Anwenderkatalog setzt das in der Methodik-Anforderung GC.7.1.2 um: „Governance und Compliance MUSS eine Einstufung des Schutzbedarfs der relevanten Geschäftsprozesse oder Informationen unter Berücksichtigung der Geschäftsziele und in Absprache mit der Institutionsleitung festlegen.“ Die Erläuterung dazu nennt zwei weitere Anhaltspunkte für hoch: folgenschwere Auswirkungen einer Verletzung der Sicherheitsziele auf die Geschäftsziele oder bestehende Verpflichtungen, und Informationen im Prozess, die als besonders vertraulich eingestuft sind. Welcher Prozess der wichtigste ist, entscheidet laut Erläuterung die Institutionsleitung.
Was sich gegenüber BSI-Standard 200-2 ändert
Wer bisher nach 200-2 gearbeitet hat, kennt die Schutzbedarfsfeststellung als mehrstufiges Verfahren über alle Zielobjekte. 300-1 ist deutlich schmaler. Die Tabelle stellt die Punkte gegenüber, die für die Einstufung zählen. Die vollständige Änderungsübersicht zwischen beiden Welten steht auf der Seite zum Vergleich IT-Grundschutz 2023 und Grundschutz++.
| Punkt | BSI-Standard 200-2 | BSI-Standard 300-1 |
|---|---|---|
| Bezugsobjekt | Geschäftsprozesse und Anwendungen; daraus abgeleitet IT-Systeme, Räume und Kommunikationsverbindungen (Kap. 8.2, 8.2.2) | jeder Geschäftsprozess, mit Blick auf die darin verarbeiteten Informationen (Kap. 2.6) |
| Kategorien | normal, hoch, sehr hoch (Kap. 8.2.1) | normal, hoch; eigene Kategorien nur mit Mapping auf diese beiden (Kap. 2.6) |
| Schadensszenarien | sechs, darunter Beeinträchtigung der Aufgabenerfüllung, mit Grenzwert-Tabellen je Kategorie (Kap. 8.2.1) | fünf Szenarien als Hilfestellung für hoch; die Beeinträchtigung der Aufgabenerfüllung steht nicht in der Liste (Kap. 2.6) |
| Ableitung auf Objekte | Vererbung nach Maximumprinzip, Beachtung von Abhängigkeiten, Kumulations- und Verteilungseffekt (Kap. 8.2.2) | keine Ableitung auf Objekte beschrieben; die Begriffe kommen nicht vor |
| Folge eines erhöhten Schutzbedarfs | bei hoch oder sehr hoch Prüfung, ob höherwertige Maßnahmen nötig sind, dann Risikoanalyse (Kap. 8, Überblick) | bei hoch in mindestens einem Grundwert explizite Risikobetrachtung erforderlich (Kap. 2.6, 2.11) |
| Folge für die Dokumentation | in Kap. 8.2 nicht geregelt | Tiefe der Abhängigkeitsdokumentation hängt am Schutzbedarf des Prozesses (Kap. 3.2) |
| Reihenfolge | in Kap. 8.2 nicht geregelt | Empfehlung: Start mit dem wichtigsten Prozess der höchsten Kategorie; alle Prozesse des Anwendungsbereichs sukzessive (Kap. 2.6) |
Ein Detail verdient Aufmerksamkeit: Die Definition von hoch („die Auswirkungen können beträchtlich sein“) ist in beiden Standards fast gleich. Die Hilfsszenarien in 300-1 setzen bei mehreren Szenarien aber an existenzbedrohenden Folgen an, die 200-2 in seinen Tabellen der Kategorie sehr hoch zuordnet. Eine alte Einstufung „hoch“ lässt sich deshalb nicht ungeprüft übernehmen, siehe die Prüffragen unten.
Bewertungsmatrix je Geschäftsprozess
Die Matrix fasst die Hilfsszenarien aus 300-1 Kapitel 2.6 und die Anhaltspunkte aus der Erläuterung zu GC.7.1.2 in prüfbare Fragen. Sie wird je Geschäftsprozess und je Grundwert ausgefüllt. Unsere Arbeitsregel: Trifft für einen Grundwert mindestens ein Kriterium plausibel zu, wird dieser Grundwert mit hoch bewertet und die Begründung festgehalten. Trifft keines zu, prüfen Sie zusätzlich die Definition aus Kapitel 2.6: Können die Auswirkungen beträchtlich sein, bleibt der Grundwert hoch; nur wenn sie begrenzt und überschaubar sind, ist er normal. Die Kriterien sind also keine abschließende Liste. Der Standard schreibt diese Regel nicht vor; er nennt die Szenarien als Hilfestellung. Die Erläuterung zu GC.7.1.2 ist strenger: Bei existenzbedrohenden finanziellen oder Reputationsschäden sowie in den Fällen K6 und K7 „ist der Schutzbedarf des Prozesses als hoch einzustufen“. Die Regel macht die Entscheidung aber für die Leitung und für ein Audit nachvollziehbar.
| Nr. | Kriterium für hoch | Leitfrage | Herkunft |
|---|---|---|---|
| K1 | Verstoß gegen Gesetze, Vorschriften, Verträge | Kann eine Verletzung des Grundwerts zu einem Rechts- oder Vertragsverstoß mit existenzbedrohender Konsequenz für die Institution führen? | 300-1 Kap. 2.6 |
| K2 | informationelles Selbstbestimmungsrecht | Werden personenbezogene Daten so beeinträchtigt, dass ein erheblicher Reputationsschaden entsteht? | 300-1 Kap. 2.6 |
| K3 | persönliche Unversehrtheit | Kann die Verletzung Menschen körperlich gefährden? | 300-1 Kap. 2.6 |
| K4 | Innen- oder Außenwirkung | Wird die Reputation der Institution nachhaltig geschädigt? | 300-1 Kap. 2.6 |
| K5 | finanzielle Auswirkungen | Erreicht der finanzielle Schaden ein existenzbedrohendes Ausmaß? | 300-1 Kap. 2.6 |
| K6 | Geschäftsziele und Verpflichtungen | Hat die Verletzung folgenschwere Auswirkungen auf Geschäftsziele, gesetzlichen Auftrag oder bestehende Verpflichtungen? | Erläuterung zu GC.7.1.2 |
| K7 | besonders vertrauliche Informationen | Verarbeitet der Prozess Informationen, die nach Ihrer Klassifizierung als besonders vertraulich gelten? (nur Vertraulichkeit) | Erläuterung zu GC.7.1.2 |
Ergebniszeile je Prozess: Vertraulichkeit normal/hoch, Integrität normal/hoch, Verfügbarkeit normal/hoch, jeweils mit den zutreffenden Kriterien K1 bis K7 und einem Satz Begründung. Für die Verfügbarkeit fehlt in 300-1 ein Szenario zur Aufgabenerfüllung. Wer tolerierbare Ausfallzeiten bisher als Maßstab genutzt hat, ordnet sie über K6 ein und legt die Grenze selbst fest.
Ausgefüllte Szenarien
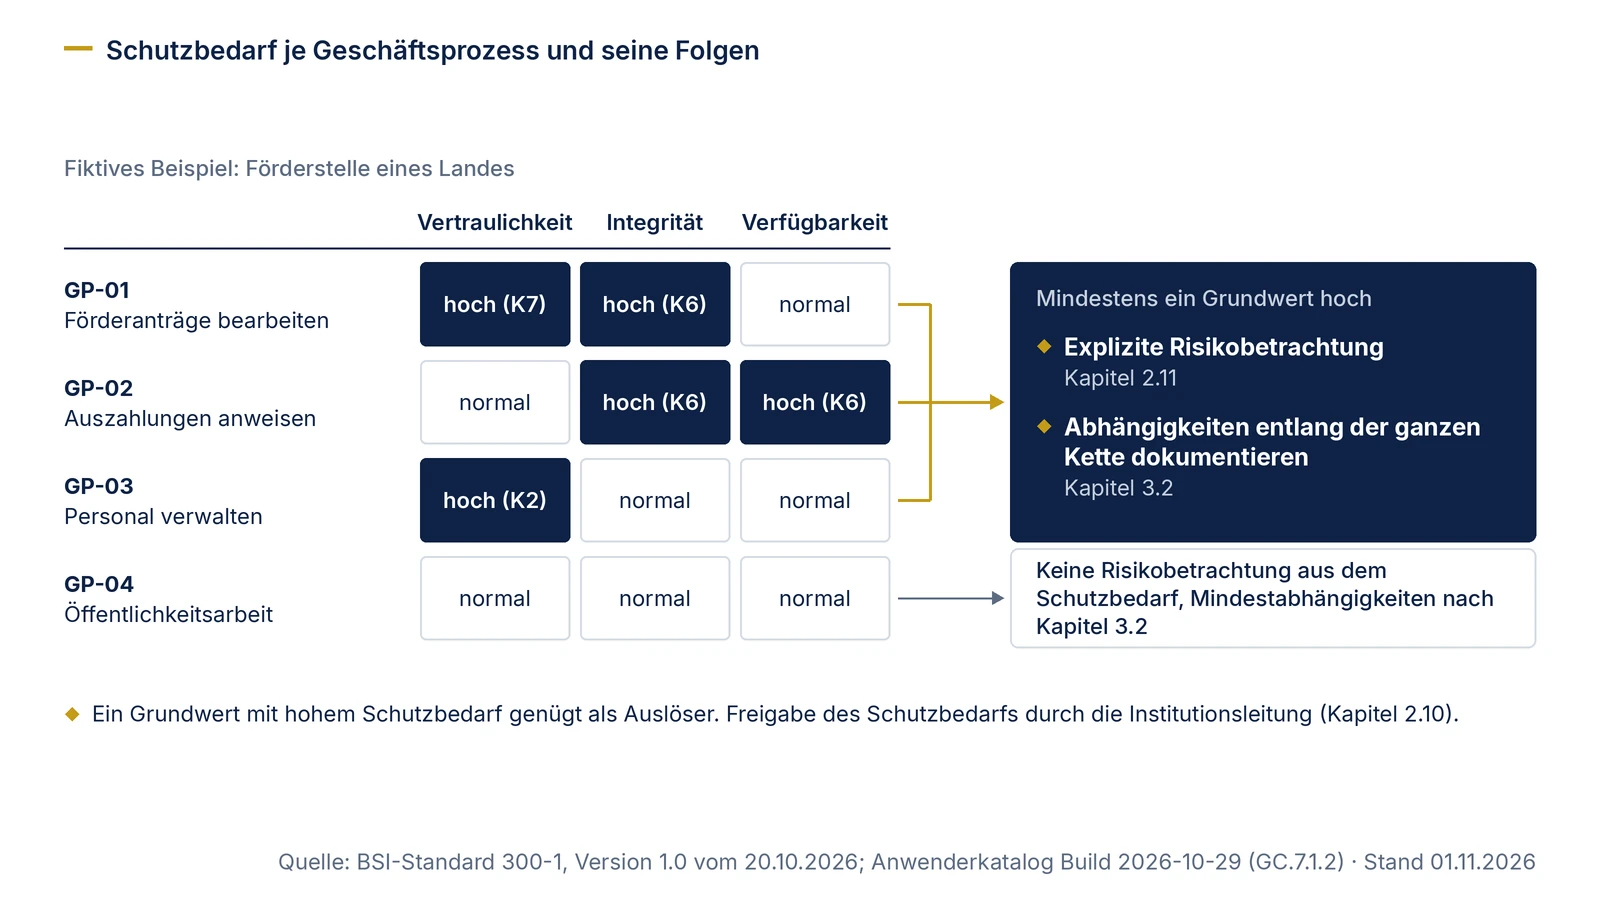
Fiktives Beispiel: eine Förderstelle eines Landes mit vier Geschäftsprozessen. Die Begründungen zeigen, wie die Kriterien angewendet werden. Prozesse, Informationen und Einschätzungen sind erfunden und ersetzen keine Bewertung in Ihrer Institution.
| Prozess | Vertraulichkeit | Integrität | Verfügbarkeit | Begründung | Folge |
|---|---|---|---|---|---|
| GP-01 Förderanträge bearbeiten | hoch (K7) | hoch (K6) | normal | Anträge enthalten Geschäftsgeheimnisse der Antragsteller und sind intern als „vertraulich“ klassifiziert; diese Stufe ist in der Klassifizierungsrichtlinie der Förderstelle als besonders vertraulich festgelegt und auf hoch abgebildet. Manipulierte Bewilligungsdaten führen zu Fehlbewilligungen und gefährden den Förderauftrag. Ein Ausfall von einigen Tagen ist über Fristverlängerungen auffangbar. | explizite Risikobetrachtung; Abhängigkeiten bis zum Raum dokumentieren; Startprozess |
| GP-02 Auszahlungen anweisen | normal | hoch (K6) | hoch (K6) | Verfälschte Zahlungsdaten führen zu Fehlzahlungen und gefährden die ordnungsgemäße Mittelverwendung, zu der die Förderstelle verpflichtet ist. Auszahlungstermine sind durch Förderbedingungen gebunden. | explizite Risikobetrachtung; zweiter Prozess |
| GP-03 Personal verwalten | hoch (K2) | normal | normal | Personalakten enthalten Gesundheits- und Beurteilungsdaten. Ein Abfluss würde die Betroffenen erheblich beeinträchtigen und das Vertrauen in die Förderstelle nachhaltig beschädigen. | explizite Risikobetrachtung für die Vertraulichkeit |
| GP-04 Öffentlichkeitsarbeit | normal | normal | normal | Veröffentlichte Inhalte sind öffentlich. Eine verfälschte Meldung wäre unangenehm, ließe sich aber schnell richtigstellen; kein Kriterium trifft zu, und die Auswirkungen bleiben begrenzt und überschaubar. | keine Risikobetrachtung aus dem Schutzbedarf (andere Anlässe nach Kap. 2.11 bleiben); Mindestabhängigkeiten dokumentieren |
Bei GP-02 zeigt sich ein typischer Punkt: Der Prozess hat bei der Vertraulichkeit normalen Schutzbedarf, bei Integrität und Verfügbarkeit hohen. Nach Kapitel 2.11 genügt ein Grundwert mit hohem Schutzbedarf, um die explizite Risikobetrachtung auszulösen. Es liegt nahe, sie auf die betroffenen Grundwerte zu konzentrieren; 300-1 legt das nicht fest. Wie die Risikobetrachtung abläuft, zeigt die Seite Risikoanalyse.
Prüffragen: von drei Kategorien zu zwei
Wer aus einem bestehenden Sicherheitskonzept nach 200-2 kommt, hat Einstufungen für Prozesse, Anwendungen, IT-Systeme, Räume und Verbindungen in drei Kategorien. Die folgenden Prüffragen helfen, daraus eine Einstufung nach 300-1 zu machen, ohne Begründungen zu verlieren. Sie sind unsere Arbeitshilfe; wo eine Frage auf eine Vorgabe des Standards zurückgeht, ist die Fundstelle genannt.
- Liegt für jeden Geschäftsprozess im Anwendungsbereich eine eigene Einstufung vor? 300-1 verlangt sie je Prozess (Kap. 2.6). Einstufungen, die nur für Anwendungen oder IT-Systeme existieren, reichen nicht.
- Ist die Prozessliste aktuell und vollständig? Mindestangaben nach Anhang 2: Kennung, Name, fachlich verantwortliche Person, Rolle oder Organisationseinheit, Kurzbeschreibung, wesentliche Anwendungen.
- Alt „sehr hoch“: wird hoch. Eine höhere Kategorie kennt 300-1 nicht. Wenn Sie die Unterscheidung behalten wollen, führen Sie „sehr hoch“ als eigene Kategorie und mappen sie auf hoch (Kap. 2.6).
- Alt „hoch“: neu begründen. Prüfen Sie jeden Grundwert gegen die Kriterien K1 bis K7 und gegen die Definition aus Kap. 2.6. Nur wenn kein Kriterium zutrifft und die Auswirkungen begrenzt und überschaubar sind, kann der Prozess normal werden. Dokumentieren Sie die Herabstufung mit Begründung und legen Sie sie der Leitung vor.
- Alt „normal“: stichprobenartig gegen K1 bis K7 prüfen, vor allem K6 und K7, die nicht wörtlich den Szenarien von 200-2 entsprechen.
- Hing die alte Einstufung an der Aufgabenerfüllung oder an tolerierbaren Ausfallzeiten? Dieses Szenario fehlt in 300-1. Ordnen Sie es über K6 ein und halten Sie die eigene Grenze fest.
- Wurde der Schutzbedarf eines Objekts wegen Redundanz herabgesetzt (Verteilungseffekt)? 200-2 nennt das selbst einen Vorgriff auf die Risikoanalyse (Kap. 8.2.2). In Grundschutz++ gehört diese Überlegung in die Risikobetrachtung des Prozesses.
- Wurden Objekte wegen Kumulation höher eingestuft, etwa ein zentraler Server? Die Einstufung entfällt, die Erkenntnis bleibt wertvoll: Halten Sie den Server bei der Asset-Erfassung als Abhängigkeit mehrerer Prozesse fest und nehmen Sie ihn in die Risikobetrachtung der Prozesse mit hohem Schutzbedarf auf.
- Gibt es eigene Klassifizierungsstufen, etwa offen, intern, vertraulich, geheim? Legen Sie fest, welche Stufen auf normal und welche auf hoch abgebildet werden (Kap. 2.6), und prüfen Sie, ob Vorgaben für Verschlusssachen gesondert zu beachten sind.
- Gibt es eine Kategorie unterhalb von normal, etwa „unkritisch“? Für ein zertifizierbares ISMS gilt auch dort der Stand der Technik (Kap. 2.6).
- Ist die neue Einstufung der Leitung zur Freigabe vorgelegt? Die Freigabe des Schutzbedarfs ist eine Leitungsentscheidung (Kap. 2.10).
Ablauf, Rollen und Freigabe
Die Schutzbedarfsfeststellung steht in 300-1 im ersten Prozessschritt, zwischen der Identifizierung der Geschäftsprozesse (Kapitel 2.5) und der Festlegung des Informationsverbunds im zweiten Schritt. Die Reihenfolge hat Folgen: Der Schutzbedarf bestimmt, mit welchem Prozess Sie beginnen, wie tief Sie die Assets dokumentieren und ob eine explizite Risikobetrachtung nötig wird. Kapitel 2.5 sagt dazu: „Geschäftsprozesse bilden die Grundlage für die Schutzbedarfsfeststellung, die Identifizierung der Assets der Institution sowie für die Risikobetrachtung.“
Aus unserer Sicht eignet sich eine kurze Sitzung je Prozess mit der fachlich verantwortlichen Stelle, dem ISB und bei Bedarf dem Datenschutz. Die Fachseite kennt die Folgen eines Ausfalls oder einer Verfälschung, der ISB sorgt dafür, dass die Kriterien gleich angewendet werden. Das Ergebnis geht als Entscheidungsvorlage an die Institutionsleitung, zusammen mit dem Vorschlag, mit welchem Prozess begonnen wird. Gibt es mehrere Prozesse mit hohem Schutzbedarf, wählt nach Kapitel 2.6 grundsätzlich die Leitung den wichtigsten aus.
Die Einstufung ist nicht endgültig. 200-2 beschreibt die Schutzbedarfsfeststellung in Kapitel 8.2.2 als iterativen Prozess, der nach Risikoanalysen erneut zu prüfen ist. 300-1 nennt in Kapitel 5.5 Änderungen im Informationsverbund als Gegenstand der regelmäßigen Validierung. Planen Sie die Überprüfung der Einstufung deshalb in den jährlichen Zyklus ein und lösen Sie sie bei neuen Prozessen, neuen Informationsarten oder geänderten rechtlichen Pflichten aus.
Angrenzende Schritte:
- Welche Prozesse und Bereiche überhaupt betrachtet werden: Informationsverbund abgrenzen
- Assets und Abhängigkeiten passend zum Schutzbedarf erfassen: Strukturanalyse und Asset-Erfassung
- Was ein hoher Schutzbedarf für das Anforderungspaket bedeutet: Modellierung mit Zielobjektkategorien
- Risikobetrachtung für Prozesse mit hohem Schutzbedarf: Risikoanalyse
Blackfort Technology moderiert Schutzbedarfssitzungen und bereitet die Freigabe durch die Leitung vor, siehe Beratung.
Rechtehinweis: Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/Grundschutz-in-der-Informationssicherheit/Grundschutz-Plus-Plus/grundschutz-plus-plus_node.html. Zitate aus BSI-Standard 200-2 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Standard 200-2 „IT-Grundschutz-Methodik“, Version 1.0, https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/BSI-Standards/BSI-Standard-200-2-IT-Grundschutz-Methodik/bsi-standard-200-2-it-grundschutz-methodik_node.html. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.