
Strukturanalyse in 200-2 und Asset-Erfassung in 300-1
In BSI-Standard 200-2 ist die Strukturanalyse (Kapitel 8.1) der erste Erhebungsschritt der Standard-Absicherung: Sie stellt zusammen, welche Geschäftsprozesse, Informationen, Anwendungen, IT- und ICS-Systeme, Räume und Netze zum Geltungsbereich gehören. Die Teilaufgaben sind die Erfassung der Geschäftsprozesse, Anwendungen und Informationen, die Netzplanerhebung, die Erhebung von IT-, ICS- und IoT-Systemen und die Erfassung von Räumen und Gebäuden. Ähnliche Objekte sollen zu Gruppen zusammengefasst werden.
BSI-Standard 300-1 verwendet das Wort Strukturanalyse nicht. Die Aufgabe steckt in Kapitel 3.1 (Festlegung und Abgrenzung des Informationsverbunds) und Kapitel 3.2 (Erfassung der Assets). Der Anwenderkatalog führt sie als Methodik-Anforderung STM.2.1.2 in der Praktik Strukturmodellierung: „Strukturmodellierung MUSS alle relevanten Assets für die betrachteten Geschäftsprozesse festlegen.“ Wer nach „Strukturanalyse“ sucht und mit Grundschutz++ arbeitet, landet also bei der Asset-Erfassung.
Drei Unterschiede prägen die Arbeit. Erstens richtet sich die Reihenfolge der Erfassung nach der Priorisierung der Geschäftsprozesse aus der Schutzbedarfsfeststellung (Kapitel 3.2); mit den Geschäftsprozessen begann auch die Strukturanalyse nach 200-2 schon (Kapitel 8.1.2). Zweitens hängt die Dokumentationstiefe der Abhängigkeiten vom Schutzbedarf des Prozesses ab. Drittens erlaubt der Standard ausdrücklich, vorhandene Quellen wie CMDBs, Asset-Register, Betriebshandbücher, Netzpläne oder Service Maps zu nutzen, um Doppelarbeit zu vermeiden. Die Darstellung ist frei wählbar, etwa als Tabelle, CMDB, Service Map, Netzplan oder Abhängigkeitsübersicht.
Abhängigkeiten: was bei normalem und hohem Schutzbedarf gefordert ist
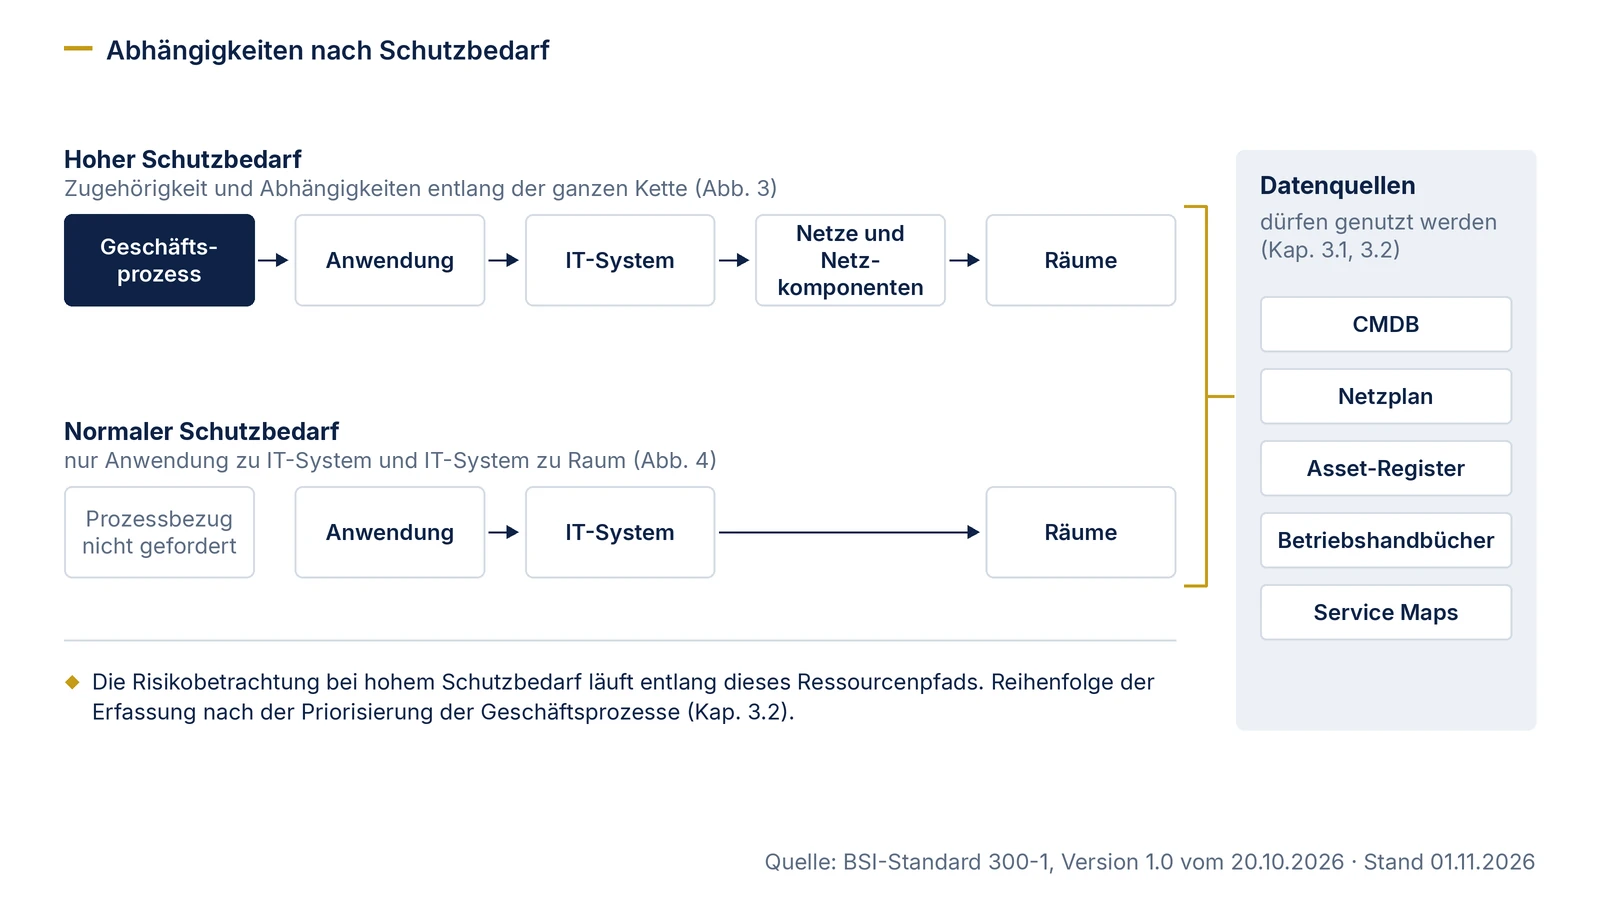
Kapitel 3.2 unterscheidet zwei Dokumentationsstufen. Die Tabelle stellt sie nebeneinander. Den Schutzbedarf selbst legen Sie vorher je Geschäftsprozess fest, siehe Schutzbedarfsfeststellung.
| Schutzbedarf des Geschäftsprozesses | Mindestens zu dokumentieren | Fundstelle |
|---|---|---|
| normal | Abhängigkeiten zwischen Anwendungen und IT-Systemen (physisch und virtuell) sowie zwischen IT-Systemen und Räumen. Die Zugehörigkeit der Assets zum Geschäftsprozess ist nicht erforderlich. | 300-1 Kap. 3.2, Abb. 4 |
| hoch | Zugehörigkeit und Abhängigkeit der Assets zum Geschäftsprozess entlang der Kette Geschäftsprozess, Anwendung, IT-System, Netze und Netzkomponenten, Räume. Der Standard dazu: „Die bei hohem Schutzbedarf dokumentierten Abhängigkeiten dienen als Orientierung. Entscheidend ist, dass die wesentlichen Abhängigkeiten nachvollziehbar dokumentiert werden.“ | 300-1 Kap. 3.2, Abb. 3 |
Der Grund für die tiefere Dokumentation bei hohem Schutzbedarf steht im Standard: Die Risikobetrachtung wird auf Ebene des Geschäftsprozesses und entlang des Ressourcenpfads durchgeführt (Kap. 3.2). Für einen Prozess mit hohem Schutzbedarf ist sie nach Kap. 2.11 Pflicht, siehe Risikoanalyse. Ohne Ressourcenpfad fehlt ihr die Grundlage.
Wie Sie den Schutzbedarf je Prozess festlegen, steht auf der Seite Schutzbedarfsfeststellung.
Erhebungsmodell: welche Felder jedes Asset braucht
Die Erläuterung zur Katalog-Anforderung STM.2.1.2 nennt die Angaben, die je Asset festgehalten werden: eine eindeutige Bezeichnung oder ID, eine kurze Beschreibung und der Zweck, die Zuordnung zu Geschäftsprozessen, eine verantwortliche Rolle oder ein Asset-Owner, gegebenenfalls der Standort oder die logische Einordnung, außerdem Abhängigkeiten zwischen Assets. Wir ergänzen Felder aus 200-2, die für Gruppen und für den späteren Abgleich nützlich sind. Das Modell gilt für alle Asset-Arten aus Kapitel 3.1: Geschäftsprozess, Informationen, Systeme und Anwendungen, Netz- und Kommunikationskomponenten, infrastrukturelle und physische sowie personelle und organisatorische Assets.
| Feld | Inhalt | Herkunft | Typische Datenquelle |
|---|---|---|---|
| Asset-ID | eindeutige, stabile Kennung | STM.2.1.2 (Erläuterung) | CMDB-Schlüssel, Inventarnummer |
| Bezeichnung und Kurzbeschreibung | was das Asset ist und wofür es dient | STM.2.1.2 (Erläuterung) | CMDB, Betriebshandbuch |
| Geschäftsprozess(e) | Kennung der Prozesse, für die das Asset gebraucht wird | STM.2.1.2 (Erläuterung); bei hohem Schutzbedarf 300-1 Kap. 3.2 | Prozessverzeichnis, Interviews mit Fachbereich |
| Verantwortliche Rolle | Asset-Owner bzw. zuständige Rolle | STM.2.1.2 (Erläuterung) | CMDB, Organigramm |
| Standort oder logische Einordnung | Gebäude und Raum oder Netzsegment, Anwendungskontext | STM.2.1.2 (Erläuterung) | Netzplan, Raumbuch |
| Abhängigkeiten | auf welchen anderen Assets es läuft oder von welchen es Daten bezieht | 300-1 Kap. 3.1, 3.2 | Service Map, CMDB-Beziehungen, Netzplan |
| Gruppe und Anzahl | bei gruppierten Assets: Gruppenname und Zahl der Einzelobjekte | 300-1 Kap. 3.2 (Gruppierung möglich); 200-2 Kap. 8.1.1 | Inventar, Client-Management |
| Plattform | Betriebssystem, Hardware- oder Virtualisierungsplattform | 200-2 Kap. 8.1.5 | CMDB, Systemmanagement |
| Status | in Betrieb, im Test, in Planung | 200-2 Kap. 8.1.5 | CMDB, Change-Verwaltung |
| Betrieb | lokal oder ausgelagert, Cloud-Dienst, Dienstleister | 300-1 Kap. 3.1 Frage 4 | Vertragsübersicht |
| Zielobjektkategorie(n) | wird im nächsten Schritt vergeben | 300-1 Kap. 3.2, 3.4.2 | Ergebnis der Modellierung |
Die Zuordnung zur Zielobjektkategorie gehört fachlich zum nächsten Schritt. Wir führen das Feld trotzdem schon in der Erhebung, damit die Zuordnung später in derselben Tabelle steht. Wie sie funktioniert, zeigt Modellierung mit Zielobjektkategorien.
Gruppen bilden ohne Informationsverlust
300-1 erlaubt in Kapitel 3.2 eine Gruppierung, wenn sich Eigenschaften und Einsatzzweck von Assets ähneln. Konkreter ist 200-2 in Kapitel 8.1.1: Objekte können in eine Gruppe, wenn sie „vom gleichen Typ sind, ähnliche Aufgaben haben, ähnlichen Rahmenbedingungen unterliegen und den gleichen Schutzbedarf aufweisen“. Für technische Objekte nennt 200-2 weitere Merkmale, darunter Konfiguration und Netzanbindung. Der Nutzen liegt in der Prüfung: Ist die Gruppe sauber gebildet, steht eine Stichprobe nach 200-2 in der Regel für den Sicherheitszustand der ganzen Gruppe.
Für Grundschutz++ ist eine Anpassung nötig: Der Schutzbedarf hängt dort am Geschäftsprozess. Als Gruppenkriterium nehmen wir deshalb zusätzlich auf, dass alle Gruppenmitglieder denselben Geschäftsprozessen dienen oder zumindest Prozessen derselben Schutzbedarfskategorie. Eine Gruppe aus Clients, von denen ein Teil einen Prozess mit hohem Schutzbedarf unterstützt, ist zu teilen. Typ und Anzahl der zusammengefassten Objekte werden vermerkt, wie es die Aktionspunkte zu 200-2 Kapitel 8.1.1 vorsehen.
Bei virtualisierten Umgebungen und Cloud-Plattformen ist eine Strukturaufnahme ohne Gruppen kaum handhabbar. Nach 200-2 Kapitel 8.1.1 dürfen dabei auch VMs auf unterschiedlichen Hosts zusammen eine Gruppe bilden, solange Aufgabe, Konfiguration und Schutzbedarf übereinstimmen. Kapitel 8.1.4 verlangt, dass erkennbar bleibt, auf welchem Host welche virtuelle Maschine läuft; 300-1 nennt in Kapitel 3.2 ausdrücklich physische und virtuelle IT-Systeme.
Prüfliste: Datenqualität von CMDB und Netzplan
Bestandsdaten sparen Arbeit, wenn sie stimmen. 200-2 weist in Kapitel 8.1.4 darauf hin, dass Netzpläne in der Praxis oft nur bei größeren Änderungen aktualisiert werden und vor der Nutzung mit der tatsächlich vorhandenen IT-Struktur abzugleichen sind. Das Ergebnis automatischer Erkennung ist darauf zu prüfen, ob wirklich alle relevanten Komponenten ermittelt wurden. Die folgende Prüfliste ist unsere Arbeitshilfe für diesen Abgleich. Jede Frage mit „nein“ ist ein Nacharbeitspunkt, bevor die Daten in die Asset-Erfassung übernommen werden.
| Nr. | Prüffrage | Warum |
|---|---|---|
| 1 | Gibt es zu jedem Eintrag eine eindeutige, stabile ID und eine verantwortliche Rolle? | ID und Owner verlangt die Erläuterung zu STM.2.1.2 |
| 2 | Ist das Datum der letzten Pflege je Eintrag oder je Datenbestand bekannt? | ohne Stand kein Nachweis, dass der Abgleich mit der Realität stattfand (200-2 Kap. 8.1.4) |
| 3 | Wurde der Netzplan in den letzten Monaten mit dem Ist abgeglichen, etwa mit Discovery-Daten oder Firewall-Regeln? | 200-2 Kap. 8.1.4: Abgleich vor Nutzung |
| 4 | Sind virtuelle Systeme ihren Hosts zugeordnet? | 200-2 Kap. 8.1.4; 300-1 Kap. 3.2 (physisch und virtuell) |
| 5 | Lassen sich Anwendungen den IT-Systemen zuordnen, auf denen sie laufen? | Mindestabhängigkeit bei normalem Schutzbedarf (300-1 Kap. 3.2) |
| 6 | Lassen sich IT-Systeme Räumen zuordnen, auch bei Cloud- und Housing-Leistungen? | Mindestabhängigkeit bei normalem Schutzbedarf (300-1 Kap. 3.2) |
| 7 | Gibt es einen Bezug von Anwendungen zu Geschäftsprozessen? | Pflicht bei hohem Schutzbedarf (300-1 Kap. 3.2) |
| 8 | Sind ausgelagerte Leistungen und Cloud-Dienste enthalten, nicht nur eigene Hardware? | 300-1 Kap. 3.1 Frage 4 |
| 9 | Sind externe Schnittstellen erkennbar, etwa Übergänge zu Partnern, Dienstleistern und anderen Verbünden? | 300-1 Kap. 3.1, Dokumentation der Schnittstellen |
| 10 | Sind nicht vernetzte Systeme, mobile Datenträger und Papierbestände mit Schutzbedarf erfasst? | fehlen in Discovery-Daten; 200-2 Kap. 8.1.3 und 8.1.5 |
| 11 | Gibt es Dubletten oder Systeme im Status „außer Betrieb“, die noch als aktiv geführt werden? | verfälschen die Zuordnung und später das Anforderungspaket |
| 12 | Erfüllen bestehende Gruppen die Gruppenkriterien, einschließlich gleicher Prozesse bzw. gleicher Schutzbedarfskategorie? | 200-2 Kap. 8.1.1; 300-1 Kap. 3.2 |
Mini-Inventar: ein durchgearbeitetes Beispiel
Fiktives Beispiel: Eine Förderstelle eines Landes erfasst die Assets für den Geschäftsprozess GP-01 „Förderanträge bearbeiten“. Der Prozess hat hohen Schutzbedarf (Herleitung auf der Seite Schutzbedarfsfeststellung). Deshalb wird die Zugehörigkeit jedes Assets zu GP-01 und der Ressourcenpfad dokumentiert. Alle Namen und Zahlen sind erfunden.
| ID | Asset | Art (300-1 Kap. 3.1) | Gruppe/Anzahl | Owner | Ort/Einordnung | hängt ab von | Betrieb |
|---|---|---|---|---|---|---|---|
| GP-01 | Förderanträge bearbeiten | Geschäftsprozess | - | Referatsleitung Förderung | - | A-01, A-02, A-03 | intern |
| A-01 | Förderportal (Antragseingang) | Systeme und Anwendungen | 1 | Fachadministration | Cloud, Segment DMZ | A-09, A-11 | IaaS-Dienstleister |
| A-02 | Fachverfahren Förderung | Systeme und Anwendungen | 1 | Fachadministration | Serverraum, Segment Fachverfahren | A-04 | intern |
| A-03 | Antragsdaten und Bescheide | Informationen | - | Referatsleitung Förderung | in A-02 | A-02 | intern |
| A-04 | VM-Gruppe Fachverfahren (App, DB) | Systeme und Anwendungen | 4 VMs | IT-Betrieb | auf A-05 | A-05 | intern |
| A-05 | Virtualisierungsplattform | Systeme und Anwendungen | 3 Hosts | IT-Betrieb | Serverraum A-06 | A-06, A-12 | intern |
| A-06 | Serverraum | Infrastrukturelle und physische Assets | 1 | Haustechnik | Dienstgebäude, UG | - | intern |
| A-07 | Notebooks Sachbearbeitung | Systeme und Anwendungen | 40 | IT-Betrieb | Büros, mobiles Arbeiten | A-12 | intern |
| A-08 | Fachadministration | Personelle und organisatorische Assets | 3 Personen | Referatsleitung IT | - | - | intern |
| A-09 | Portal-Hosting (IaaS) | Personelle und organisatorische Assets (Dienstleistung, ausgelagert) | 1 Vertrag | Beschaffung | Rechenzentrum des Anbieters | - | extern |
| A-10 | E-Mail-Benachrichtigung an Antragsteller | Systeme und Anwendungen | 1 | IT-Betrieb | Serverraum | A-05 | intern |
| A-11 | Internetanbindung | Netz- und Kommunikationskomponenten | 2 Leitungen | IT-Betrieb | Übergabe Serverraum | A-06 | Provider |
| A-12 | Verwaltungsnetz (LAN, Segmente) | Netz- und Kommunikationskomponenten | 1 | IT-Betrieb | Dienstgebäude | A-06 | intern |
A-09 steht für den Hosting-Vertrag; die Systeme beim Anbieter sind über A-01 erfasst, die Zuordnung zur Zielobjektkategorie Cloud-Dienste folgt auf der Seite Modellierung. Der Ressourcenpfad für die Risikobetrachtung lässt sich aus der Spalte „hängt ab von“ ablesen, zum Beispiel GP-01 → A-02 → A-04 → A-05 → A-12 → A-06. Bei einem Prozess mit normalem Schutzbedarf verlangt 300-1 (Kap. 3.2) die Zuordnung der Assets zum Prozess nicht; Pflicht sind dann nur die Beziehungen Anwendung zu IT-System und IT-System zu Raum. Die Erläuterung zu STM.2.1.2 im Katalog sieht die Zuordnung zu Geschäftsprozessen dagegen für jedes Asset vor. Wir empfehlen, sie immer zu führen.
Das Inventar ist ein erster Stand. Bei der Zuordnung zu Zielobjektkategorien zeigt eine Vollständigkeitsprüfung, dass noch Assets fehlen, im Beispiel unter anderem die Sachbearbeitung, das Dienstgebäude und der Verzeichnisdienst. Wie dieselben Assets auf Zielobjektkategorien abgebildet werden und welches Anforderungspaket daraus entsteht, rechnet die Seite Modellierung mit Zielobjektkategorien durch.
Vorgehen in fünf Schritten
- Geschäftsprozesse festhalten. Wo keine Prozesslandkarte existiert, genügt nach Anhang 2 von 300-1 eine Tabelle mit Kennung, Name, fachlich verantwortlicher Stelle, Kurzbeschreibung und wesentlichen Anwendungen. Als Quellen nennt Anhang 2 unter anderem Organigramme, Geschäftsverteilungspläne, das Verzeichnis von Verarbeitungstätigkeiten, CMDB und Vertragsübersichten.
- Reihenfolge festlegen. Die Erfassung folgt der Priorisierung aus der Schutzbedarfsfeststellung (Kap. 3.2). Beginnen Sie mit dem Prozess, den die Leitung als ersten freigegeben hat.
- Bestandsdaten prüfen und übernehmen. CMDB, Netzplan, Asset-Register und Vertragsübersicht mit der Prüfliste oben abgleichen und dann in das Erhebungsmodell überführen.
- Lücken in Gesprächen schließen. 200-2 empfiehlt in Kapitel 8.1.3 eine gemeinsame Sitzung von Fachabteilung, Anwendungsverantwortlichen und IT, um Abhängigkeiten zu erfassen. Das passt auch zu Grundschutz++; Standardsoftware wie E-Mail wird nach 200-2 in Interviews oft nicht mehr ausdrücklich genannt.
- Abhängigkeiten nach Schutzbedarf dokumentieren und die Schnittstellen nach außen festhalten, wie es Kapitel 3.1 verlangt. Danach folgt die Zuordnung zu Zielobjektkategorien.
Wer aus einem bestehenden Grundschutz-ISMS kommt, kann die alte Strukturanalyse als Datenquelle nutzen. Was sich dabei übernehmen lässt, steht auf der Seite Migration nach Grundschutz++. Blackfort Technology unterstützt bei der Auswertung von Bestandsdaten, mehr unter Beratung.
Rechtehinweis: Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/Grundschutz-in-der-Informationssicherheit/Grundschutz-Plus-Plus/grundschutz-plus-plus_node.html. Zitate aus BSI-Standard 200-2 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Standard 200-2 „IT-Grundschutz-Methodik“, Version 1.0, https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/BSI-Standards/BSI-Standard-200-2-IT-Grundschutz-Methodik/bsi-standard-200-2-it-grundschutz-methodik_node.html. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.