
Die Regeln aus BSI-Standard 300-1
Im zweiten Prozessschritt, der Anforderungsanalyse, werden die identifizierten Assets des Informationsverbunds Zielobjektkategorien zugeordnet. Kapitel 3 beschreibt Zielobjektkategorien als „standardisierte Klassen (z. B. Anwendungen, IT-Systeme) zu den im GS++ beschriebenen Anforderungen“. Kapitel 3.4.2 regelt die Zuordnung: Sie ordnen jedem Asset mindestens eine Kategorie zu und nehmen alle darüberliegenden Kategorien mit; an jeder dieser Kategorien hängen Anforderungen.
Der Anwenderkatalog führt diese Schritte als Methodik-Anforderungen der Praktik Strukturmodellierung. STM.2.1.3 verlangt: „Strukturmodellierung MUSS allen relevanten Assets eine oder mehrere Zielobjektkategorien zuweisen.“ Die Erläuterung dazu verlangt eine funktionsorientierte Zuordnung: Es zählt, wie das Asset im Geschäftsprozess wirkt, technische Merkmale allein genügen nicht. Schwer zuordenbare Assets werden in der Risikobetrachtung analysiert. STM.2.1.4.1 regelt die Vererbung: Die in der Hierarchie übergeordneten Kategorien werden dem Asset ebenfalls zugewiesen. Laut Erläuterung werden dabei alle Elternknoten bis zur Wurzel einbezogen; die Vererbung ist deterministisch und lässt sich automatisieren.
Anforderungen, die über mehrere Assets oder mehrere Kategorien mehrfach auftreten, sind nach Kapitel 3.4 nur einmal im Anforderungspaket zu berücksichtigen. Im Katalog steht dafür STM.2.1.4.2 „Konsolidierung und Redundanzprüfung“. Wir empfehlen, im Paket die Zuordnung zu allen betroffenen Assets zu behalten, damit Sie bei der späteren Prüfung des Umsetzungsstatus wissen, wo Sie nachsehen müssen.
Drei Arten von Anforderungen im Paket
Kapitel 3.4 unterscheidet drei Arten von Anforderungen. Die Zahlen in der Tabelle stammen aus unserer eigenen Zählung im Anwenderkatalog Grundschutz++, Build vom 29.10.2026, rekursiv über alle Ebenen verschachtelter Anforderungen. Sie ändern sich mit jedem Build.
| Art | Regel in 300-1 | Anzahl im Build 2026-10-29 |
|---|---|---|
| Anforderungen aus den Methodik-Praktiken | gelten für alle Institutionen und jeden Informationsverbund, ohne Zielobjektkategorie (Kap. 3.4, 3.4.1) | 95 (Praktiken GC, STM, UMS, VRB, PERF) |
| technische und organisatorische Anforderungen ohne Zielobjektkategorie | verpflichtend in das Anforderungspaket aufzunehmen (Kap. 3.4, 3.4.1) | 265 |
| Anforderungen der Praktik Risikomanagement (RISK), im Katalog eine eigene Klasse | ohne Zielobjektkategorie, damit wie die vorige Zeile immer im Paket | 4 |
| technische und organisatorische Anforderungen mit Zielobjektkategorie | anzuwenden, soweit Assets der Kategorie zugeordnet wurden (Kap. 3.4) | 636, davon 39 mit zwei Kategorien |
| Summe | 1.000 |
Damit stehen 364 Anforderungen unabhängig von der Modellierung im Paket. Die Modellierung entscheidet über den Anteil aus den 636 Anforderungen mit Zielobjektkategorie. Dazu kommen nach Kapitel 3.3 und 3.4.3 Anforderungen aus Blaupausen und eigene Ergänzungen, etwa aus dem Compliance-Management oder für Assets, die keine Kategorie hinreichend abdeckt.
Die 39 Zielobjektkategorien und ihre Hierarchie
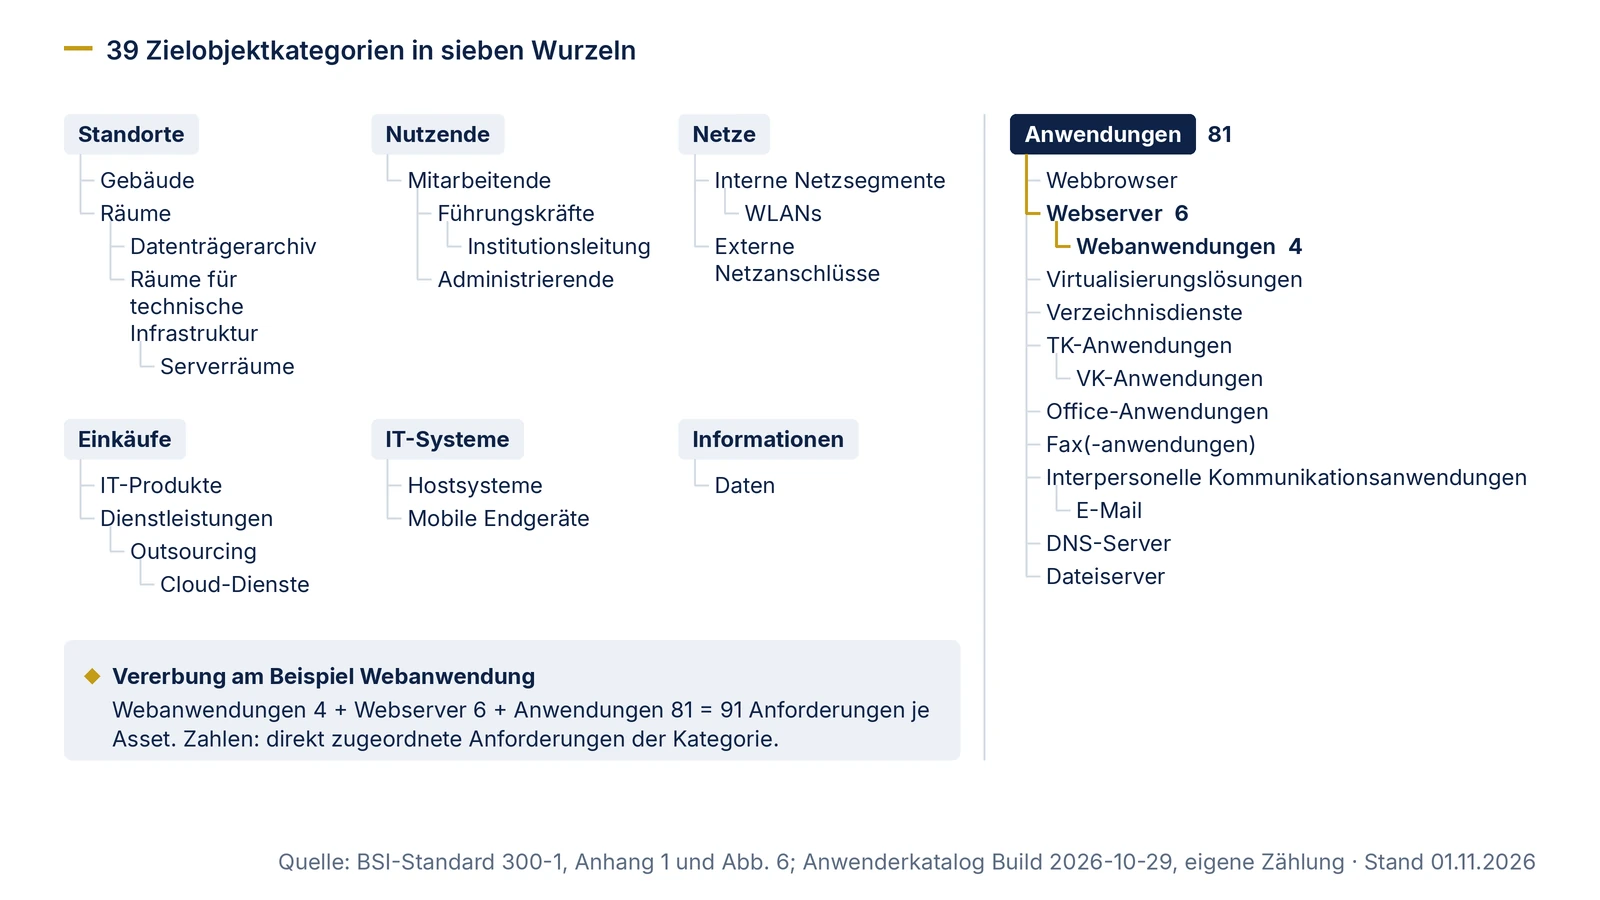
Anhang 1 von 300-1 definiert 39 Zielobjektkategorien, Abbildung 6 zeigt ihre Hierarchie: sieben Wurzelknoten, bis zu vier Ebenen. Die Tabelle gibt je Kategorie den Pfad bis zur Wurzel und die Zahl der Anforderungen an, die im Katalog direkt dieser Kategorie zugeordnet sind. Über die Vererbung erhält ein Asset zusätzlich die Anforderungen aller übergeordneten Kategorien. Drei Namen weichen zwischen Standard und Katalog ab: Datenträgerarchiv heißt im Katalog „Archiv“, Fax(-anwendungen) „Faxanwendungen“, Interpersonelle Kommunikationsanwendungen „Interpersonelle Kommunikation“. Abbildung 6 nennt die Mobilen Endgeräte verkürzt „Endgeräte“.
| Wurzel | Kategorie mit Pfad | Ebene | direkt zugeordnete Anforderungen |
|---|---|---|---|
| Standorte | Standorte | 1 | 59 |
| Standorte > Gebäude | 2 | 2 | |
| Standorte > Räume | 2 | 6 | |
| Standorte > Räume > Datenträgerarchiv | 3 | 2 | |
| Standorte > Räume > Räume für technische Infrastruktur | 3 | 3 | |
| Standorte > Räume > Räume für technische Infrastruktur > Serverräume | 4 | 4 | |
| Nutzende | Nutzende | 1 | 81 |
| Nutzende > Mitarbeitende | 2 | 11 | |
| Nutzende > Mitarbeitende > Führungskräfte | 3 | 2 | |
| Nutzende > Mitarbeitende > Führungskräfte > Institutionsleitung | 4 | 1 | |
| Nutzende > Mitarbeitende > Administrierende | 3 | 9 | |
| Netze | Netze | 1 | 34 |
| Netze > Interne Netzsegmente | 2 | 3 | |
| Netze > Interne Netzsegmente > WLANs | 3 | 4 | |
| Netze > Externe Netzanschlüsse | 2 | 16 | |
| IT-Systeme | IT-Systeme | 1 | 93 |
| IT-Systeme > Hostsysteme | 2 | 9 | |
| IT-Systeme > Mobile Endgeräte | 2 | 15 | |
| Informationen | Informationen | 1 | 5 |
| Informationen > Daten | 2 | 31 | |
| Einkäufe | Einkäufe | 1 | 39 |
| Einkäufe > IT-Produkte | 2 | 14 | |
| Einkäufe > Dienstleistungen | 2 | 31 | |
| Einkäufe > Dienstleistungen > Outsourcing | 3 | 29 | |
| Einkäufe > Dienstleistungen > Outsourcing > Cloud-Dienste | 4 | 9 | |
| Anwendungen | Anwendungen | 1 | 81 |
| Anwendungen > Webbrowser | 2 | 14 | |
| Anwendungen > Webserver | 2 | 6 | |
| Anwendungen > Webserver > Webanwendungen | 3 | 4 | |
| Anwendungen > Virtualisierungslösungen | 2 | 4 | |
| Anwendungen > Verzeichnisdienste | 2 | 3 | |
| Anwendungen > TK-Anwendungen | 2 | 9 | |
| Anwendungen > TK-Anwendungen > VK-Anwendungen | 3 | 5 | |
| Anwendungen > Office-Anwendungen | 2 | 2 | |
| Anwendungen > Fax(-anwendungen) | 2 | 3 | |
| Anwendungen > Interpersonelle Kommunikationsanwendungen | 2 | 10 | |
| Anwendungen > Interpersonelle Kommunikationsanwendungen > E-Mail | 3 | 14 | |
| Anwendungen > DNS-Server | 2 | 5 | |
| Anwendungen > Dateiserver | 2 | 3 |
Hierarchie nach 300-1 Abbildung 6, Namen nach Anhang 1, Zahlen eigene Zählung im Anwenderkatalog Build 2026-10-29. Die Summe der direkten Zuordnungen ist 675, weil 39 Anforderungen zwei Kategorien haben, etwa Nutzende und Standorte oder Nutzende und Interpersonelle Kommunikation. Wir zählen eine Anforderung mit zwei Kategorien für ein Asset, sobald eine der beiden Kategorien dem Asset zugeordnet ist; der Katalog legt diese Lesart nicht ausdrücklich fest.
Auffällig ist die Verteilung: An den Wurzeln hängen die meisten Anforderungen. Kapitel 3.4.2 beschreibt die Anforderungen der höchsten Stufe als überwiegend konzeptionell („Verfahren verankern“ und Ähnliches), die speziellen Kategorien weiter unten haben wenige, konkretere Anforderungen. Die Webanwendungen zum Beispiel haben vier direkt zugeordnete Anforderungen: KONF.11.4 „Erraten von Zugriffslinks“, KONF.12.1.7 „Filtern schädlicher Webinhalte“, KONF.12.1.10 „HTTP-Response-Header“ und KONF.12.10 „Cookie-Attribute“. Den größeren Teil bekommt eine Webanwendung über Webserver und Anwendungen.
Durchgerechnetes Beispiel: Zuordnung mit Vererbung
Fiktives Beispiel: Die Förderstelle eines Landes modelliert den Geschäftsprozess GP-01 „Förderanträge bearbeiten“ mit hohem Schutzbedarf. Die Assets A-01 bis A-12 stammen aus dem Mini-Inventar auf der Seite zur Strukturanalyse. Die Spalte „Anforderungen je Asset“ zählt die Anforderungen aller zugeordneten und vererbten Kategorien, jeweils für dieses Asset allein. Alle Zahlen sind mit dem Katalog-Build vom 29.10.2026 gerechnet.
| ID | Asset | zugeordnete Kategorie(n) | vererbt | Anforderungen je Asset |
|---|---|---|---|---|
| A-01 | Förderportal | Webanwendungen | Webserver, Anwendungen | 91 |
| A-02 | Fachverfahren Förderung | Anwendungen | - | 81 |
| A-03 | Antragsdaten und Bescheide | Daten | Informationen | 36 |
| A-04 | VM-Gruppe Fachverfahren | Hostsysteme | IT-Systeme | 102 |
| A-05 | Virtualisierungsplattform | Virtualisierungslösungen; Hostsysteme | Anwendungen; IT-Systeme | 184 |
| A-06 | Serverraum | Serverräume | Räume für technische Infrastruktur, Räume, Standorte | 72 |
| A-07 | Notebooks Sachbearbeitung | Mobile Endgeräte | IT-Systeme | 108 |
| A-08 | Fachadministration | Administrierende | Mitarbeitende, Nutzende | 101 |
| A-09 | Portal-Hosting (IaaS) | Cloud-Dienste | Outsourcing, Dienstleistungen, Einkäufe | 108 |
| A-10 | E-Mail-Benachrichtigung | Interpersonelle Kommunikationsanwendungen, Anwendungen | 105 | |
| A-11 | Internetanbindung | Externe Netzanschlüsse | Netze | 50 |
| A-12 | Verwaltungsnetz | Interne Netzsegmente | Netze | 37 |
Die Virtualisierungsplattform A-05 erhält zwei Kategorien, weil sie zugleich Software (Hypervisor) und Hardware (Hosts) ist. STM.2.1.3 erlaubt ausdrücklich eine oder mehrere Kategorien je Asset.
Konsolidierung nach Runde 1: Die zwölf Assets bringen zusammen 1.075 Zuordnungen von Anforderungen. Nach Abzug der Mehrfachnennungen bleiben 576 verschiedene Anforderungen mit Zielobjektkategorie. Der Unterschied entsteht vor allem durch gemeinsame Wurzeln: Vier Assets erhalten die 81 Anforderungen der Kategorie Anwendungen, drei die 93 der Kategorie IT-Systeme; im Paket stehen sie je einmal.
Vollständigkeitsprüfung: welche Kategorien fehlen noch?
Nach der ersten Runde lohnt ein Blick auf die Kategorien, denen weder direkt noch über Vererbung ein Asset zugeordnet ist. Im Beispiel waren das 14 von 39. Für jede wird entschieden, ob ein Asset fehlt oder ob die Kategorie im Verbund tatsächlich nicht vorkommt. Diese Prüfung schreibt 300-1 nicht als eigenen Schritt vor; sie ist ein Vorschlag, um vergessene Assets zu finden, bevor ein Audit sie findet.
| Kategorie ohne Asset | Entscheidung im fiktiven Beispiel | Ergebnis |
|---|---|---|
| Gebäude | Das Dienstgebäude fehlte; der Serverraum allein erbt die Gebäude-Anforderungen nicht, weil Gebäude und Räume Geschwister unter Standorte sind. | A-14 Dienstgebäude: 61 Anforderungen, 1 neu |
| Verzeichnisdienste | Die Anmeldung am Fachverfahren läuft über den zentralen Verzeichnisdienst. | A-15 Verzeichnisdienst: 84 Anforderungen, 3 neu |
| Office-Anwendungen, Webbrowser | Bescheide werden mit Büro-Software erstellt, das Portal wird im Browser geprüft. | A-16 Büro-Software und Browser auf den Notebooks: 97 Anforderungen, 14 neu |
| Führungskräfte, Institutionsleitung | Die Leitung zeichnet Bescheide ab einer Wertgrenze und gibt Restrisiken frei. | A-17 Leitung der Förderstelle: 95 Anforderungen, 3 neu |
| Datenträgerarchiv | Akten werden nur elektronisch im Fachverfahren geführt. | nicht zugeordnet, Begründung dokumentiert |
| WLANs | Im Dienstgebäude gibt es kein WLAN. | nicht zugeordnet, Begründung dokumentiert |
| Fax(-anwendungen), TK- und VK-Anwendungen | Für GP-01 werden keine Antragsdaten per Fax, Telefon oder Videokonferenz verarbeitet. | nicht zugeordnet, im nächsten Zyklus erneut prüfen |
| DNS-Server, Dateiserver | Namensauflösung stellt das Landesnetz bereit (Schnittstelle), Dateiablagen nutzt GP-01 nicht. | nicht zugeordnet, Schnittstelle dokumentiert |
| IT-Produkte | Förderportal, Fachverfahren und Notebooks sind beschaffte IT-Produkte im Sinne von Anhang 1; die Kategorie wird ihnen zusätzlich zugeordnet. Ihre Anforderungen gelten auch für künftige Ersatzbeschaffungen. | A-01, A-02 und A-07 erhalten zusätzlich IT-Produkte (vererbt: Einkäufe): 14 Anforderungen neu |
Eine Kategorie kann abgedeckt sein, obwohl ein Asset fehlt. Im Beispiel war die Sachbearbeitung nicht erfasst; die Kategorie Mitarbeitende war trotzdem belegt, weil A-08 Fachadministration sie erbt. Ergänzt wurde A-13 Sachbearbeitung (Gruppe, 25 Personen) mit 92 Anforderungen, davon keine neue. Für das Paket ändert das nichts, für die spätere Prüfung schon: Die Anforderungen an Mitarbeitende gelten auch für die Sachbearbeitung und müssen dort geprüft werden.
Ergebnis nach Runde 2: 17 Assets, 1.663 Zuordnungen, nach Konsolidierung 611 verschiedene Anforderungen mit Zielobjektkategorie. Die fünf zusätzlichen Assets und die zusätzliche Kategorie IT-Produkte haben 35 neue Anforderungen gebracht (21 und 14). Ohne Asset bleiben sieben Kategorien, jede mit dokumentierter Begründung. Das zeigt, wie stark die Vererbung wirkt: Die Masse kommt über die Wurzelkategorien, die meisten Assets ergänzen nur wenige spezielle Anforderungen. Eine vergessene Kategorie fällt deshalb in Zahlen kaum auf und muss gezielt gesucht werden.
Das Anforderungspaket im Beispiel
Zu den 611 Anforderungen aus der Modellierung kommen die 364 Anforderungen ohne Zielobjektkategorie. Das Paket für GP-01 umfasst damit 975 der 1.000 Anforderungen des Builds. Für die Umsetzung zählt die Aufteilung nach Sicherheitsniveau und Modalverb.
| Teil des Pakets | Anzahl | Bedeutung |
|---|---|---|
| Sicherheitsniveau normal-SdT, MUSS | 149 | verpflichtend; keine Ausnahme und keine Risikoakzeptanz (300-1 Kap. 4.1.2) |
| Sicherheitsniveau normal-SdT, SOLLTE | 603 | zu erfüllen; dauerhafte Nichterfüllung nur mit Risikobetrachtung und Freigabe des Restrisikos (Kap. 4.1.2); zur temporären Nichterfüllung siehe den Hinweis unter der Tabelle |
| Sicherheitsniveau erhöht, KANN | 220 | optional; Fundus für die Risikobetrachtung bei hohem Schutzbedarf (Kap. 3.4.2) |
| Sicherheitsniveau erhöht, SOLLTE | 3 | BES.1.4, DET.4.12.1, REA.2.5; im Build auf SOLLTE, obwohl Kap. 3.4.2 für „erhöht“ KANN vorsieht |
| Summe | 975 |
Für temporär nicht erfüllte SOLLTE-Anforderungen ist 300-1 nicht eindeutig. Kapitel 2.11 sagt: „Für SOLLTE-Anforderungen, die in der Umsetzungsplanung enthalten, aber noch nicht erfüllt sind, muss eine Restrisikobetrachtung durchgeführt werden.“ Kapitel 4.1.2 sagt: „Eine temporäre Nichterfüllung löst keine Risikobetrachtung aus.“ Wie beide Stellen zusammenpassen, ist eine offene Auslegungsfrage.
Weil GP-01 hohen Schutzbedarf hat, ist die explizite Risikobetrachtung Pflicht (Kap. 2.11). Die 223 Anforderungen mit Sicherheitsniveau „erhöht“ sind dafür die erste Quelle zusätzlicher Maßnahmen. Wie mit nicht erfüllten MUSS-, SOLLTE- und KANN-Anforderungen umzugehen ist, beschreibt die Seite Anforderungen bewerten und Abweichungen dokumentieren; die Risikobetrachtung selbst steht unter Risikoanalyse.
Die Zahlen gelten für diesen Build. Prüfen Sie vor jeder Neuberechnung, welcher Build gilt, siehe Anwenderkatalog Grundschutz++.
Abweichung zwischen Standard und Katalog: Streichen oder aufnehmen?
An einer Stelle widersprechen sich Standard und Katalog im aktuellen Build. 300-1 sagt in Kapitel 3.4.1: „Alle weiteren Anforderungen ohne zugewiesene Zielobjektkategorie sind verpflichtend in das Anforderungspaket aufzunehmen.“ Die Erläuterung zur Katalog-Anforderung STM.2.1.5 beschreibt dagegen eine Relevanzentscheidung je Anforderung; nicht relevante Anforderungen werden mit Begründung aus dem Paket gestrichen. Auch der Umsetzungsstatus weicht ab: Der Standard kennt in Kapitel 4.1.1 „erfüllt“, „nicht erfüllt“ und „nicht anwendbar“, die Erläuterung zu UMS.1.1 im Katalog nur „umgesetzt“ und „nicht umgesetzt“.
Wir empfehlen, dem Standard zu folgen: alle Anforderungen ohne Zielobjektkategorie ins Paket aufnehmen und ihren Status nach Kapitel 4.1.1 erheben. Existiert die zugrunde liegende Komponente nicht im Informationsverbund oder lässt sich die Anforderung funktional nicht erfüllen, wird sie mit Begründung als „nicht anwendbar“ geführt; sonst ist sie „erfüllt“ oder „nicht erfüllt“. Eine bloß fehlende Relevanz ist keiner dieser Fälle. So steht die Begründung dort, wo ein Audit sie sucht, und das Paket bleibt mit dem Katalog vergleichbar, wenn das BSI ihn angleicht.
Modellierung nach 200-2 und nach 300-1
Nach BSI-Standard 200-2 Kapitel 8.3 wird der Informationsverbund mit den Bausteinen des IT-Grundschutz-Kompendiums nachgebildet. Die Zuordnung von Bausteinen zu Zielobjekten wird in einer Tabelle mit Baustein, Relevanz, Zielobjekt, Begründung und Ansprechpartner dokumentiert (Kapitel 8.3.4). Laut BSI-Themenseite löst die Stand-der-Technik-Bibliothek das Kompendium ab, und der Anwenderkatalog beschreibt nur noch Anforderungen, die nicht auf spezifische IT-Lösungen abzielen. Produktbezogene Bausteine wie im Kompendium kennt er nicht; an ihre Stelle treten Zielobjektkategorien mit Vererbung.
Für die Arbeit heißt das: Gefragt wird nach der Funktion eines Assets im Prozess, die Suche nach dem passenden Baustein entfällt. Eine alte Modellierungstabelle bleibt trotzdem nützlich. Die Spalte „Zielobjekt“ liefert die Asset-Liste, die Spalte „Begründung“ bei nicht relevanten Bausteinen liefert Material für die Vollständigkeitsprüfung oben. Für den Abgleich alter Baustein-Anforderungen mit Grundschutz++-Anforderungen gibt es im BSI-Repository eine Zuordnungstabelle, die noch den Status Entwurf hat; was sie leistet, beschreibt die Seite zur Migration.
Weiter mit:
- Assets und Abhängigkeiten als Grundlage der Modellierung: Strukturanalyse und Asset-Erfassung
- Schutzbedarf, der über das Sicherheitsniveau entscheidet: Schutzbedarfsfeststellung
- Bestehende Modellierung überführen: Migration nach Grundschutz++
Blackfort Technology unterstützt bei der Modellierung und rechnet Anforderungspakete aus den Katalogdaten nach, siehe Beratung.
Rechtehinweis: Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/Grundschutz-in-der-Informationssicherheit/Grundschutz-Plus-Plus/grundschutz-plus-plus_node.html. Zitate aus BSI-Standard 200-2 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Standard 200-2 „IT-Grundschutz-Methodik“, Version 1.0, https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/IT-Grundschutz/BSI-Standards/BSI-Standard-200-2-IT-Grundschutz-Methodik/bsi-standard-200-2-it-grundschutz-methodik_node.html. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.