Was BSI-Standard 300-1 zu Nachweisen verlangt
Die Vorgaben stehen verteilt in Kapitel 4 des Standards (Prozessschritt Realisierung). Zusammengezogen ergeben sie die Pflichtfelder eines Nachweisplans:
| Angabe | Vorgabe in 300-1 | Fundstelle |
|---|---|---|
| Status jeder Anforderung | „Für jede Anforderung muss der aktuelle Umsetzungsstatus vollständig überprüft werden“. Zulässige Werte: erfüllt, nicht erfüllt, nicht anwendbar; jede Nichtanwendbarkeit wird begründet. | Kapitel 4.1.1 |
| Prüfverfahren | Ein strukturiertes Verfahren wird empfohlen. Genannt sind Interviews, Dokumentenprüfungen, automatisierte Konfigurationsprüfungen und technische Scans. | Kapitel 4.1 |
| Maßnahme zur Anforderung | „Für jede Anforderung muss eindeutig erkennbar sein, welche Maßnahme/-n ihr zugeordnet sind.“ Deckt eine Maßnahme mehrere Anforderungen ab, werden alle Zuordnungen ausgewiesen. | Kapitel 4.3 |
| Mindestangaben je Maßnahme | „die zugehörige Anforderung, das Datum der Umsetzung oder Überprüfung sowie die dokumentierende beziehungsweise prüfende Person“ | Kapitel 4.3 |
| Nachweis zur Maßnahme | „Die zur Beurteilung herangezogenen Nachweise sind der jeweiligen Maßnahme eindeutig zuzuordnen“. | Kapitel 4.3, „Nachweis der Umsetzung“ |
| Automatisierte Prüfung | Werkzeug, Prüfzeitpunkt und Ergebnis festhalten; einen Prüfbericht des Werkzeugs der Maßnahme und der Anforderung zuordnen. | Kapitel 4.3 |
| Änderungen und Historie | Bei geänderter Zuordnung, geändertem Umsetzungsstand oder neuem Prüfergebnis die Dokumentation nachziehen; empfohlen ist eine Historie mit Zeitpunkt, verantwortlicher Person und Werkzeug. | Kapitel 4.3, „Dokumentation“ |
| Zuständigkeit und Frist | Zuständigkeiten und Fristen stehen im Umsetzungsplan, zum Beispiel in einem Projektmanagement- oder Ticketsystem; bei komplexen Maßnahmen getrennt nach fachlicher und operativer Zuständigkeit. | Kapitel 4.4 |
| Trennung der Rollen | Umsetzung und Fortschrittsverfolgung sind so auf Rollen zu verteilen, dass kein Interessenkonflikt entsteht. | Kapitel 4.5 |
Der Methodik-Teil des Anwenderkatalogs fasst einen Teil davon als Anforderungen: UMS.1.1 („Umsetzung MUSS den Umsetzungsstatus der Anforderungen im Anforderungspaket vollständig [regelmäßig] überprüfen“), UMS.3.1 (Zuständige für die Umsetzung bisher nicht erfüllter Anforderungen „eindeutig zuweisen“) und UMS.4.1 („ein realistisches Zieldatum“ festlegen). Ein gepflegter Nachweisplan ist die Unterlage, mit der Sie diese drei Anforderungen belegen: Er zeigt, wann der Status zuletzt geprüft wurde, wer für offene Anforderungen zuständig ist und bis wann sie erfüllt sein sollen.
Welche Nachweisarten es gibt und was der Katalog dazu angibt
300-1 nennt als Spanne möglicher Verfahren Interviews, Dokumentenprüfungen, automatisierte Konfigurationsprüfungen und technische Scans (Kapitel 4.1). Für den Plan hilft es, je Anforderung die Art festzulegen, bevor die Arbeit verteilt wird. Eine organisatorische Anforderung wie die Freigabe der Leitlinie belegt ein Dokument mit Freigabevermerk. Eine technische Anforderung wie die Überwachung des Patchstands belegt am besten ein Bericht aus dem Werkzeug, das ohnehin läuft.
Der Anwenderkatalog gibt dafür einen Anhaltspunkt. Im Build vom 29. Oktober 2026 enthalten 961 der 1.000 Anforderungen in ihrer Anforderungsformulierung eine Angabe im Feld documentation aus dem Namensraum documentation_guidelines, mit 62 verschiedenen Werten (eigene Auszählung). Am häufigsten sind „Konfigurationshistorie“ (183 Anforderungen), „IT-Betriebskonzept“ (116), „Beschaffungskriterien“ (70), „Detektions-Konzept“ (61), „Arbeitsanweisung“ und „Schulungsplan“ (je 60). 300-1 erläutert das Feld nicht. Nach seinem Namen gibt es an, in welcher Art von Dokument die Umsetzung festgehalten wird. Nutzen Sie es als Vorschlag für den Ablageort des Nachweises; vorgeschrieben ist es im Standard nicht.
Praxisregel: Ein Nachweis gehört zu einer Maßnahme, die Maßnahme zu einer oder mehreren Anforderungen. Wer Nachweise direkt an Anforderungen hängt und die Maßnahme überspringt, kann später nicht zeigen, welche Maßnahme welche Anforderung erfüllt, und genau diese Zuordnung verlangt Kapitel 4.3.
Matrix: Anforderung, Nachweis, Verantwortung, Termin
Fiktives Beispiel. Die Anforderungen und ihre Katalogangaben stammen aus dem Anwenderkatalog Grundschutz++ (Build 2026-10-29), Parameter in eckigen Klammern. Maßnahmen, Rollen, Werkzeuge und Termine sind erfunden und zeigen nur, wie die Spalten gefüllt werden.
| Anforderung (Modalverb, Zielobjektkategorie) | Maßnahme | Nachweis (Art, Katalogangabe documentation) | Liefert | Prüft | Termin oder Turnus | Status |
|---|---|---|---|---|---|---|
| GC.5.1.4 Freigabe der Sicherheitsleitlinie: die festgelegte Sicherheitsleitlinie durch die Institutionsleitung autorisieren (MUSS, ohne Zielobjektkategorie) | M-01 Leitlinie in der Leitungssitzung beschließen | Leitlinie mit Freigabevermerk und Sitzungsprotokoll (Dokumentenprüfung; Informationssicherheitsleitlinie) | ISB | Internes Audit | einmalig, erneut bei jeder Änderung der Leitlinie | erfüllt |
| UMS.1.1 Ermittlung des Umsetzungsstatus: Umsetzungsstatus der Anforderungen im Anforderungspaket vollständig [regelmäßig] überprüfen (MUSS, ohne Zielobjektkategorie) | M-02 Statusprüfung aller Anforderungen; Parameter „regelmäßig“ festgelegt auf vierteljährlich | Statusliste mit Datum und prüfender Person je Anforderung (Dokumentenprüfung; ohne Angabe im Katalog) | ISB | Institutionsleitung nimmt Kenntnis, internes Audit prüft | vierteljährlich | erfüllt |
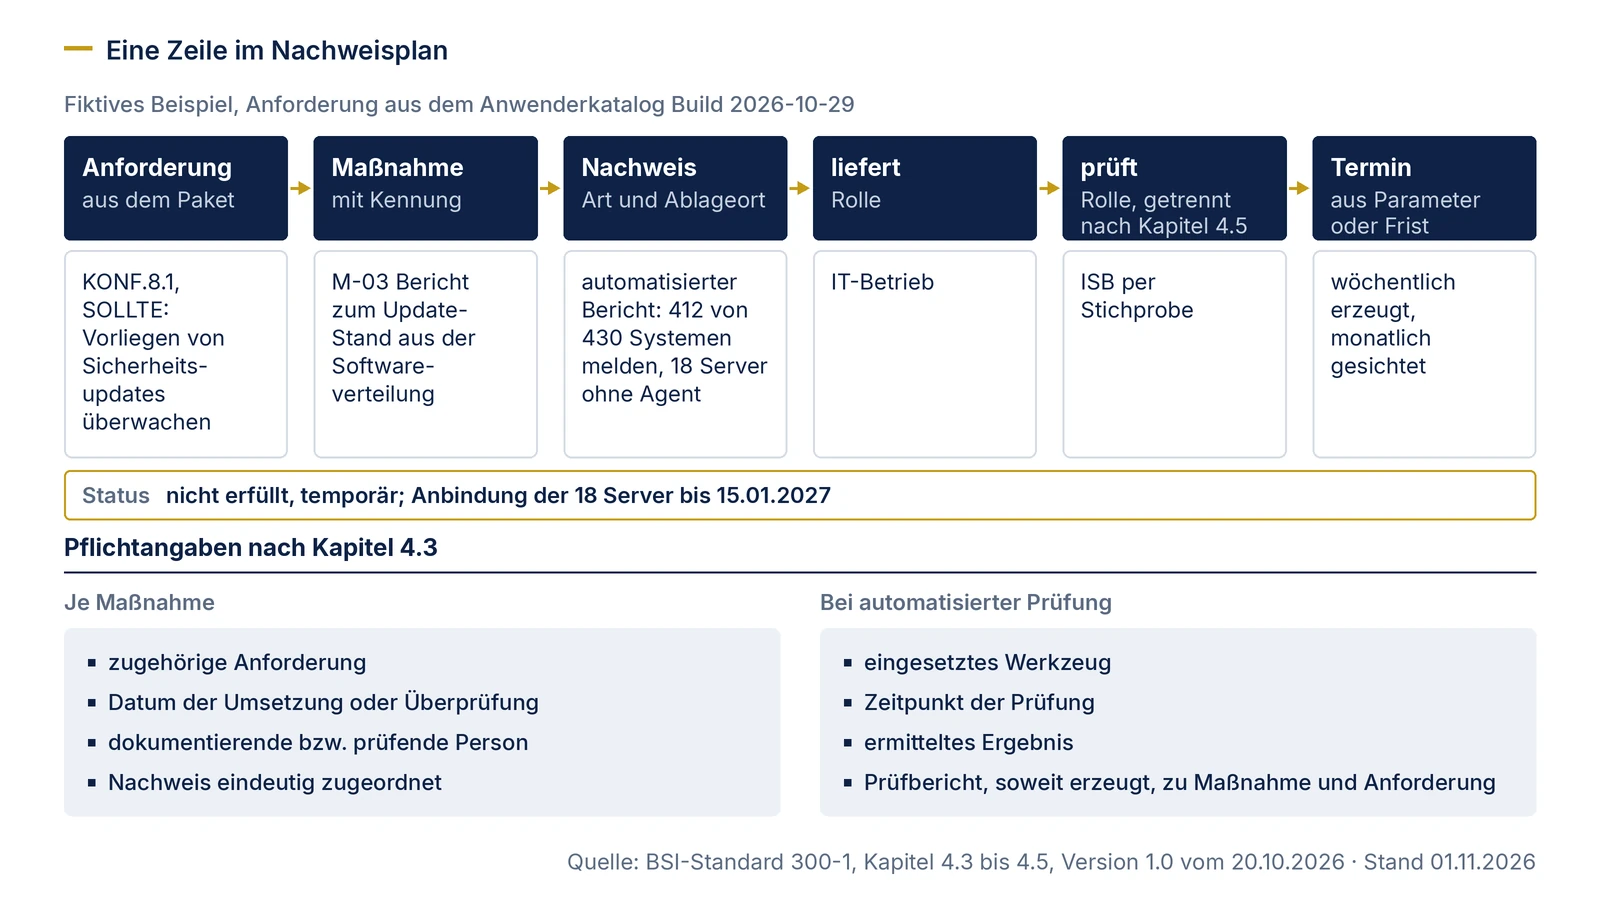
| KONF.8.1 Automatische Überprüfung: das Vorliegen von Sicherheitsupdates überwachen (SOLLTE, IT-Systeme) | M-03 Bericht zum Update-Stand aus der Softwareverteilung | Automatisierter Bericht mit Werkzeug, Zeitpunkt und Ergebnis, abgeglichen mit dem Inventar der IT-Systeme: 412 von 430 Systemen melden, 18 Server ohne Agent (Konfigurationsprüfung; Konfigurationshistorie) | IT-Betrieb | ISB per Stichprobe | wöchentlich erzeugt, monatlich gesichtet; Anbindung der 18 Server bis 15.01.2027 | nicht erfüllt, temporär; Restrisiko identifiziert, der Leitung mitgeteilt und von ihr befristet bis 15.01.2027 freigegeben (siehe Hinweis unter der Tabelle) |
| DET.3.1.1 Authentifizierungen: Authentifizierungen bei Erfolg und Fehlschlag protokollieren (SOLLTE, IT-Systeme) | M-04 Zentrale Protokollierung der Anmeldeereignisse | Export der Protokollkonfiguration und ein Stichproben-Logeintrag je Systemgruppe (Konfigurationsprüfung; Audit Log) | IT-Betrieb Server | ISB | monatlich | erfüllt |
| BER.3.17 Gruppenkonten - MFA: für Gruppenkonten die Mehr-Faktor-Authentisierung aktivieren (SOLLTE, ohne Zielobjektkategorie) | M-05 MFA für die verbliebenen drei Gruppenkonten | Export der Kontoeinstellungen aus dem Identitätsdienst (Konfigurationsprüfung; IT-Betriebskonzept) | Team Identitäten und Berechtigungen | ISB | Umsetzungsfrist 31.03.2027 | nicht erfüllt, temporär; Restrisiko identifiziert, der Leitung mitgeteilt und von ihr befristet bis 31.03.2027 freigegeben (siehe Hinweis unter der Tabelle) |
| BER.5.9 Mehr-Faktor-Authentisierung für weitreichende Berechtigungen: Mehr-Faktor-Authentisierung für weitreichende Berechtigungen aktivieren (SOLLTE, ohne Zielobjektkategorie) | M-11 MFA für alle Administrationskonten im Verzeichnisdienst | Export der Kontoeinstellungen mit Werkzeug, Zeitpunkt und Ergebnis: 25 von 27 Konten mit MFA, zwei Notfallkonten bewusst ohne MFA (Konfigurationsprüfung; IT-Betriebskonzept) | IT-Betrieb Identitäten | ISB | Überprüfung spätestens in zwölf Monaten | nicht erfüllt, dauerhaft für die Notfallkonten; Risikobetrachtung durchgeführt, Restrisiko der Leitung zur Freigabe in der nächsten Managementbewertung vorgelegt |
| NOT.4.16.1 Test der Wiederherstellung: die Wiederherstellung mindestens anhand von repräsentativen Stichproben [regelmäßig] überprüfen (SOLLTE, Daten) | M-06 Wiederherstellungstest für drei ausgewählte Datenbestände; Parameter festgelegt auf halbjährlich | Testprotokoll mit Datum, Umfang und Ergebnis: ein Bestand nicht vollständig wiederhergestellt (Dokumentenprüfung; Datensicherungskonzept) | Verantwortliche Person Datensicherung | ISB | halbjährlich; Nachtest bis 31.01.2027 | nicht erfüllt, temporär; Restrisiko identifiziert, der Leitung mitgeteilt und von ihr befristet bis 31.01.2027 freigegeben (siehe Hinweis unter der Tabelle) |
| SENS.2.8 Melden von Ereignissen: zum Melden von sicherheitsrelevanten Ereignissen anweisen (SOLLTE, Nutzende) | M-07 Unterweisung bei Eintritt und jährlich | Teilnahmeliste aus der Lernplattform, Unterweisungsunterlage (Dokumentenprüfung; Arbeitsanweisung) | Personalentwicklung | ISB | jährlich und bei Eintritt | erfüllt |
| PERF.4.1 Eignungsprüfung: Ergebnisse der Überprüfungen der Eignung, Angemessenheit und Wirksamkeit des ISMS [regelmäßig] sowie anlassbezogen in einem Managementbericht dokumentieren (MUSS, ohne Zielobjektkategorie) | M-08 Managementbericht; Parameter „regelmäßig“ festgelegt auf halbjährlich | Managementbericht und Protokoll der Managementbewertung (Dokumentenprüfung; Managementbericht) | ISB | Institutionsleitung | halbjährlich und anlassbezogen | erfüllt |
Hinweis zur temporären Nichterfüllung: Kapitel 4.1.2 sagt, eine temporäre Nichterfüllung löse keine Risikobetrachtung aus. Kapitel 2.11 verlangt für SOLLTE-Anforderungen, die in der Umsetzungsplanung enthalten, aber noch nicht erfüllt sind, eine Restrisikobetrachtung und die Freigabe des Risikos durch die Institutionsleitung; Kapitel 4.1.1 verlangt, das Risiko zu identifizieren und der Leitung mitzuteilen. Wie beide Stellen zusammenpassen, ist eine offene Auslegungsfrage. Wer auf der sicheren Seite bleiben will, identifiziert das Restrisiko, teilt es der Leitung mit und lässt es von ihr freigeben.
Drei Angaben fehlen in der Tabelle aus Platzgründen und gehören in Ihren Plan: die Ablage des Nachweises (Pfad, Ticket- oder Berichtsnummer), das Datum der letzten Prüfung mit Ergebnis und die Person, die geprüft hat. Erst damit sind die Mindestangaben aus Kapitel 4.3 vollständig.
Wer liefert, wer prüft
Im Nachweisplan sollten zwei Zuständigkeiten getrennte Spalten bekommen: wer umsetzt und den Nachweis liefert, und wer den Fortschritt verfolgt und prüft. Für das Verhältnis der beiden gibt Kapitel 4.5 vor, einen möglichen Interessenkonflikt „durch eine angemessene Rollenverteilung zu verhindern“. In kleinen Institutionen, in denen der IT-Betrieb fast alles umsetzt, lässt sich das so lösen: Der ISB prüft die Nachweise des Betriebs, und seine eigenen Nachweise prüft das interne Audit.
Für komplexe Maßnahmen empfiehlt Kapitel 4.4, eine fachliche und eine operative Zuständigkeit zu benennen und Teilaufgaben mit eigenen Verantwortlichkeiten und Fristen zu bilden. Im Plan heißt das: Die fachlich zuständige Stelle entscheidet, ob der Nachweis die Anforderung belegt; die operativ zuständige Stelle erzeugt ihn. Die Umsetzungsplanung für Maßnahmen aus der Risikobehandlung autorisieren nach Kapitel 4.2.3 die zuständigen Risikoeigentümer, das Vorgehen als Ganzes gibt nach Kapitel 4.4 die Institutionsleitung frei, weil sie die Ressourcen bereitstellen muss.
Planen Sie mit Rollen, nicht mit Namen: Personen wechseln, Rollen bleiben. Wer eine Prüfung tatsächlich durchgeführt hat, halten Sie dagegen namentlich im Prüfeintrag fest, denn Kapitel 4.3 verlangt „die dokumentierende beziehungsweise prüfende Person“.
Termine aus Parametern und Fristen ableiten
Termine im Nachweisplan haben zwei Quellen. Die erste sind die Parameter der Anforderungen. Im Build vom 29. Oktober 2026 haben 211 Anforderungen Parameter, 68 davon den Parameter „regelmäßig“ (eigene Auszählung). Den Wert legt die Institution bei oder nach der Erstellung des Anforderungspakets fest (Kapitel 3.5); er ist zugleich der Turnus, in dem der Nachweis neu entstehen muss. Wer „regelmäßig“ als „jährlich“ festlegt, braucht jedes Jahr einen neuen Nachweis, und das muss im Plan stehen.
Die zweite Quelle sind Umsetzungsfristen für Anforderungen, die noch nicht erfüllt sind. Kapitel 4.4 verlangt realistische Fristen, UMS.4.1 ein realistisches Zieldatum. Bei temporär nicht erfüllten SOLLTE-Anforderungen ist die Frist zugleich ein sinnvoller Termin, um die Einordnung als „temporär“ zu überprüfen.
Ereignisgesteuerte Termine kommen dazu: Ändern sich Zuordnung, Umsetzungsstand oder Prüfergebnis einer Maßnahme, ist die Dokumentation zu aktualisieren (Kapitel 4.3). Die Risikobetrachtung ist mindestens jährlich sowie bei wesentlichen Änderungen zu überprüfen (Anhang 3, Kriterium 35). Legen Sie die Turnusse so, dass die Nachweise vor dem internen Audit und vor der Managementbewertung vorliegen; beide greifen auf sie zurück (Kapitel 5.2 und 5.3).
Automatisierte Nachweise im Plan
Kommt ein Nachweis aus einem Werkzeug, gehören nach Kapitel 4.3 drei Angaben dazu: welches Werkzeug, wann geprüft, mit welchem Ergebnis. Einen Bericht des Werkzeugs hängen Sie an Maßnahme und Anforderung. In der empfohlenen Historie sehen Sie später, wer wann mit welchem Werkzeug geprüft hat.
Im Plan bedeutet das: Der Eintrag „Bericht aus der Softwareverteilung“ reicht nicht. Halten Sie fest, welches Werkzeug in welcher Version den Bericht erzeugt, welche Systeme es erfasst und wer den Bericht abnimmt. Deckt ein Werkzeug nur einen Teil der Assets einer Zielobjektkategorie ab, gehört die Lücke in den Plan, mit einem zweiten Nachweis oder einer Begründung. Ein technischer Bericht sagt außerdem nur etwas über den Zeitpunkt seiner Erzeugung; der Turnus im Plan muss zum Parameter der Anforderung passen.
Wie Sie Prüfziel, Methode, Ergebnis und Einschränkung eines solchen Nachweises festhalten, zeigt die Seite Automatisierte Nachweise.
Wo der Nachweisplan im ISMS steht
Der Nachweisplan gehört zum Umsetzungsplan aus Kapitel 4.3. In der Praxis lohnt es sich, ihn als eigene Sicht zu führen, weil er von anderen gelesen wird: Der IT-Betrieb will wissen, was er bis wann liefert, das interne Audit will wissen, wo es nachsehen kann, und die Leitung will sehen, wie viele Nachweise fehlen.
- Woher die Anforderungen kommen, regelt das Anforderungspaket; wie ein Status vergeben und eine Abweichung dokumentiert wird, steht unter Anforderungen bewerten und Abweichungen dokumentieren.
- Wie der Plan mit den übrigen Unterlagen zu einem Sicherheitskonzept zusammenkommt, beschreibt Sicherheitskonzept.
- Welche Unterlagen für ein Audit bereitliegen sollten, zeigt die Seite Zertifizierung.
- Für dauerhaft nicht erfüllte SOLLTE-Anforderungen ersetzt der Plan die Risikobetrachtung nicht; siehe Risikoanalyse.
In sechs Schritten zum Nachweisplan
- Anforderungspaket exportieren. Jede Anforderung bekommt eine Zeile, auch die nicht anwendbaren; deren Begründung ist ihr Nachweis.
- Maßnahmen zuordnen. Je Anforderung mindestens eine Maßnahme mit eigener Kennung; Maßnahmen, die mehrere Anforderungen abdecken, mit allen Zuordnungen.
- Nachweisart festlegen, etwa Interview, Dokumentenprüfung, Konfigurationsprüfung oder Scan; die Katalogangabe im Feld
documentationals Vorschlag für den Ablageort. - Rollen eintragen. Liefernde und prüfende Rolle getrennt, bei komplexen Maßnahmen fachlich und operativ.
- Termine ableiten. Turnus aus dem Parameter, Frist für nicht erfüllte Anforderungen, Ereignisse, die eine Aktualisierung auslösen.
- Freigeben und nachhalten. Vorgehen von der Leitung freigeben lassen (Kapitel 4.4), Fortschritt kontinuierlich verfolgen (Kapitel 4.5), Ergebnis in den Managementbericht.