
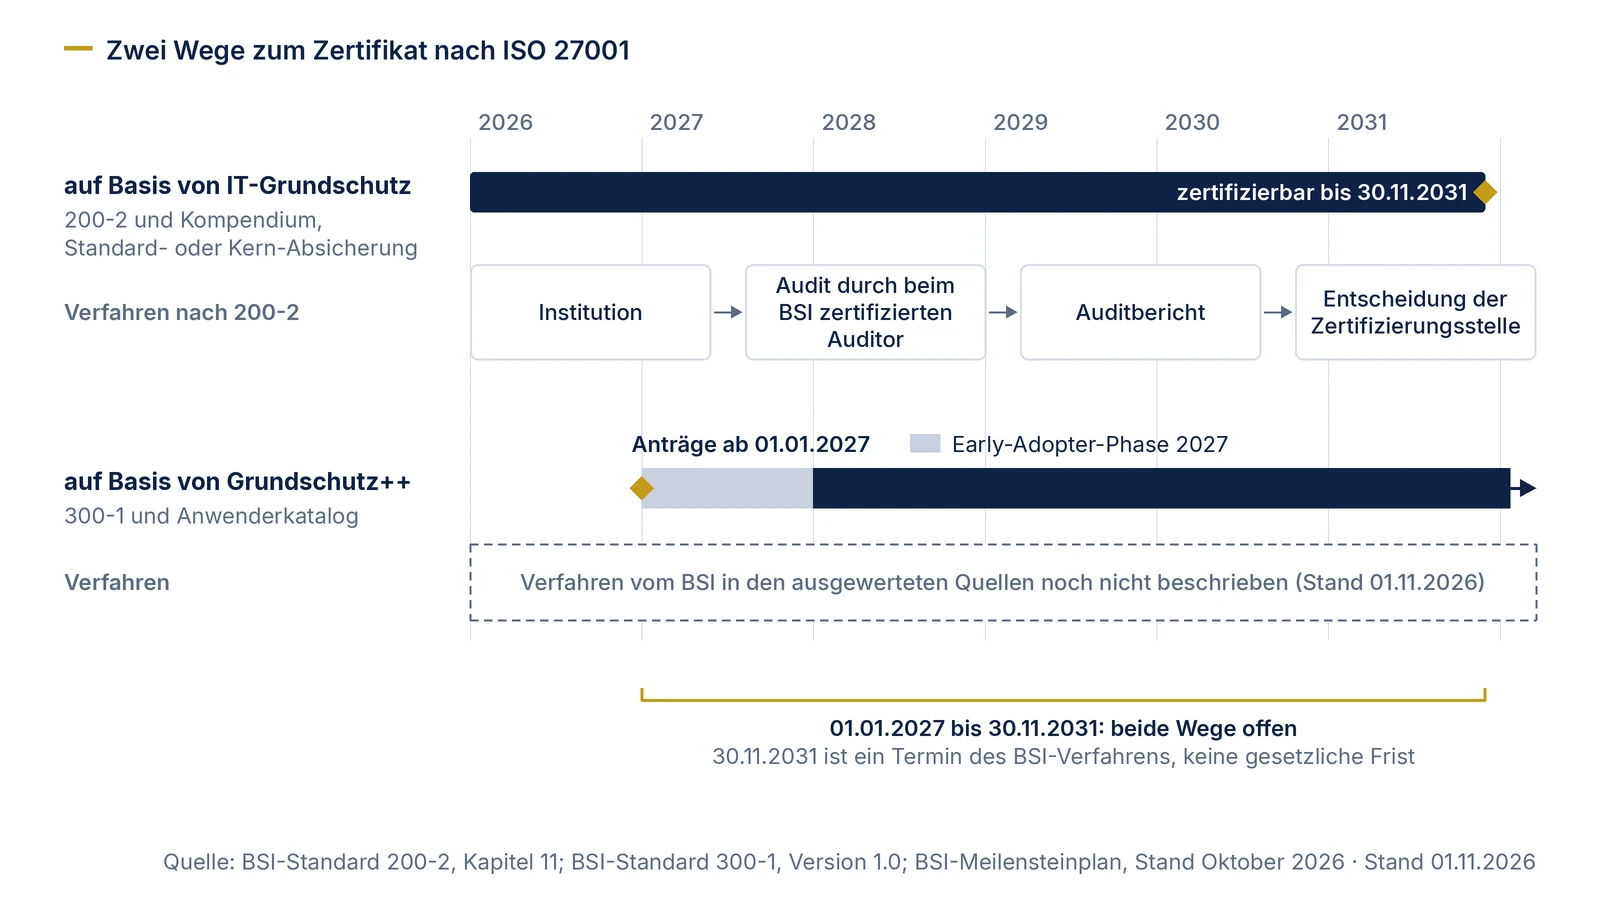
Verfahrenslandkarte: zwei Wege zum Zertifikat
| Merkmal | ISO 27001 auf Basis von IT-Grundschutz (klassisch) | ISO 27001 auf Basis von Grundschutz++ |
|---|---|---|
| Methodik | BSI-Standards 200-x, Vorgehensweise nach 200-2 | BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026 |
| Anforderungen | IT-Grundschutz-Kompendium | Anwenderkatalog Grundschutz++ der Stand-der-Technik-Bibliothek |
| Kriterienwerke laut BSI | ISO 27001, IT-Grundschutz-Vorgehensweise nach 200-2 und IT-Grundschutz-Kompendium (200-2, Kapitel 11) | Zertifizierung nach ISO 27001 auf Basis von GS++ (Meilensteinplan); Kriterienwerke und Prüfschema hat das BSI in den ausgewerteten Quellen noch nicht beschrieben |
| Zulässige Vorgehensweise | vorgesehen für die Standard-Absicherung, grundsätzlich möglich für die Kern-Absicherung; die reine Basis-Absicherung reicht nicht aus | 300-1 kennt diese Vorgehensweisen nicht; Einstieg mit dem wichtigsten Geschäftsprozess der höchsten Schutzbedarfskategorie empfohlen (Kapitel 2.6) |
| Prüfung | Audit durch einen externen, beim BSI zertifizierten Auditor; Auditbericht an die Zertifizierungsstelle | Personenzertifizierung als GS++-Auditteamleiter ab 01.01.2027 beantragbar, gesonderte Fortbildung für bereits zertifizierte Auditteamleiter ab dem 1. Quartal 2027 |
| Entscheidung | Zertifizierungsstelle im BSI | in den ausgewerteten Quellen nicht ausdrücklich beschrieben |
| Zeitraum laut Meilensteinplan | zertifizierbar bis 30.11.2031 | Anträge ab 01.01.2027; Early-Adopter-Phase im Jahr 2027 |
Zwischen dem 1. Januar 2027 und dem 30. November 2031 stehen damit beide Wege offen. Das Ende der Zertifizierbarkeit ist eine Festlegung im Meilensteinplan des BSI, keine gesetzliche Frist; der Meilensteinplan wird vom BSI laufend angepasst. Alle Termine mit ihrem Status stehen im Terminregister.
Eine Zertifizierung nach ISO/IEC 27001 ohne Grundschutz-Bezug ist ein dritter Weg, den diese Seite nicht behandelt; dazu informiert Blackfort Technology auf https://www.blackfort-tec.de/consulting-pages/iso-27001-beratung. Ein Testat erwähnt 300-1 nicht; was es mit Testat und Zertifikat im klassischen IT-Grundschutz auf sich hat, steht auf der Seite IT-Grundschutz.
So läuft das klassische Verfahren
Das klassische Verfahren beschreibt BSI-Standard 200-2 in Kapitel 11. Geprüft wird gegen drei Kriterienwerke: die Norm ISO 27001, die IT-Grundschutz-Vorgehensweise nach 200-2 und das IT-Grundschutz-Kompendium. Das Audit übernimmt eine externe Auditorin oder ein externer Auditor mit Zertifizierung durch das BSI und fasst das Ergebnis in einem Auditbericht zusammen. Auf dieser Grundlage entscheidet die Zertifizierungsstelle über das Zertifikat.
Für das Audit braucht die Institution bestimmte Unterlagen, die sie erstellt und aktuell hält; Auditoren und die Zertifizierungsstelle im BSI bewerten sie (200-2, Kapitel 5). Welche das sind, steht in der Liste der Referenzdokumente auf der Website des BSI. Als Beispiele nennt 200-2 Richtlinien zur Risikoanalyse, zur Dokumentenlenkung, zum internen Audit des ISMS und zu Korrektur- und Vorbeugungsmaßnahmen. Was Kapitel 5 sonst als bewährte Dokumentationspraxis beschreibt, ist bei einer Zertifizierung Pflicht.
Das Zertifikat bezieht sich auf den betrachteten Informationsverbund und auf einen Zeitpunkt. 200-2 beschreibt es als Nachweis, dass IT-Grundschutz in diesem Verbund umgesetzt ist und „zu einem bestimmten Zeitpunkt ein definiertes Sicherheitsniveau erreicht wurde“.
Was 300-1 für eine Zertifizierung festlegt
BSI-Standard 300-1 ist eine Methodik und beschreibt kein Zertifizierungsverfahren. An vier Stellen zieht er aber eine Linie, die im Audit eine Rolle spielt.
Erstens hält 300-1 fest: „Im Ergebnis muss, für ein zertifizierbares ISMS, in der niedrigsten Kategorie stets der Stand der Technik eingehalten werden“, auch wenn eine Institution eigene Kategorien neben „normal“ und „hoch“ einführt (Kapitel 2.6). Zweitens sollen die 35 Mindestkriterien die gewählte Risikomethode im Audit vergleichbar und prüfbar machen (Kapitel 2.11 und Anhang 3). Drittens sind MUSS-Anforderungen ohne Ausnahmegenehmigung oder Risikoakzeptanz zu erfüllen; häufen sich dauerhafte Nichterfüllungen von SOLLTE-Anforderungen, droht laut Standard „eine erhebliche Abweichung“ in der Zertifizierung (Kapitel 4.1.2). Viertens verlangt der Prozessschritt Überwachung ein internes Auditprogramm und eine Managementbewertung (Kapitel 5.2 und 5.3).
Die Methodik-Anforderungen bilden laut Standard die Kapitel 4 bis 10 der DIN EN ISO/IEC 27001 ab (Kapitel 3.4). Wie Auditorinnen und Auditoren Grundschutz++ im Einzelnen prüfen, etwa mit welchen Stichproben und welcher Einstufung von Abweichungen, hat das BSI in den ausgewerteten Quellen noch nicht veröffentlicht. Planen Sie deshalb mit dem Standard und prüfen Sie vor dem Antrag, welche Prüfunterlagen das BSI bis dahin bereitgestellt hat.
Rollen im Verfahren
| Rolle | Aufgabe | Quelle |
|---|---|---|
| Institutionsleitung | hat die Verantwortung für das ISMS und kann sie nicht delegieren; gibt Anwendungsbereich, Schutzbedarf, Reihenfolge, Ressourcen und Leitlinie frei; autorisiert den Risikorahmen und die Restrisiken | 300-1, Kapitel 2.10 und 2.11; Anhang 3, Kriterien 9 und 30 |
| Informationssicherheitsbeauftragte oder -beauftragter (ISB) | Teil der Sicherheitsorganisation mit festgelegten Zuständigkeiten; Interessenkonflikte mit IT-Leitung oder Datenschutzbeauftragten sind zu vermeiden | 300-1, Kapitel 2.8 |
| Internes Auditteam | führt das interne Auditprogramm durch; Auswahl so, dass Objektivität und Unparteilichkeit gesichert sind; berichtet an die Leitungsebene | 300-1, Kapitel 5.2 |
| Externe Auditorin, externer Auditor | auditiert das ISMS und erstellt den Auditbericht; im klassischen Verfahren beim BSI zertifiziert | 200-2, Kapitel 11 |
| Zertifizierungsstelle | bewertet Auditbericht und Referenzdokumente und entscheidet über das Zertifikat; im klassischen Verfahren die Zertifizierungsstelle im BSI | 200-2, Kapitel 5 und 11 |
| Beraterin, Berater | unterstützt die Institution bei Aufbau und Vorbereitung; wer als IT-Grundschutz-Berater zugleich Auditteamleiter ist, darf die Institution nicht auditieren, die er zuvor beraten hat | BSI-Programm IT-Grundschutz-Berater, Version 2.1 |
Für die Rollen bei Grundschutz++ hat das BSI die Personenzertifizierungen als GS++-Berater und GS++-Auditteamleiter angekündigt; Anträge sind laut Meilensteinplan ab dem 1. Januar 2027 möglich. Die Zulassungsvoraussetzungen sind noch nicht veröffentlicht.
Audit-Unterlagencheck für Grundschutz++
Die Liste leitet aus BSI-Standard 300-1 ab, welche Unterlagen ein nach Grundschutz++ aufgebautes ISMS vorweisen kann, wenn es ins Audit geht. Sie ist eine eigene Ableitung aus dem Normtext und keine Liste des BSI; für das klassische Verfahren gilt die Liste der Referenzdokumente des BSI.
| Nr. | Unterlage | Prüffrage | 300-1 |
|---|---|---|---|
| 1 | Anwendungsbereich mit ausgeschlossenen Bereichen | Von der Leitung festgelegt und freigegeben? Geschäftsprozesse vollständig enthalten? | 2.3, 2.10 |
| 2 | Liste der Geschäftsprozesse | Je Prozess Kennung, Name, verantwortliche Stelle, Kurzbeschreibung, wesentliche Anwendungen? | 2.5, Anhang 2 |
| 3 | Schutzbedarfsfeststellung je Geschäftsprozess | Kategorie „normal“ oder „hoch“ je Schutzziel begründet, eigene Kategorien abgebildet, von der Leitung freigegeben? | 2.6, 2.10 |
| 4 | Informationssicherheitsleitlinie | Ziele und Strategie enthalten, von der Leitung freigegeben, allen Mitarbeitenden kommuniziert? | 2.7 |
| 5 | Rollen und Zuständigkeiten der Sicherheitsorganisation | Qualifikationen festgelegt, Interessenkonflikte vermieden, Beteiligung des ISB an Projekten geregelt? | 2.8 |
| 6 | Verfahren zu Kommunikation und Dokumentenlenkung | Für alle ISMS-relevanten Dokumente eingerichtet und verankert? | 2.9 |
| 7 | Rahmen der Risikobetrachtung | Risikoappetit, Akzeptanzkriterien, Verfahren und Rollen von der Leitung autorisiert? | 2.11, Anhang 3 Kriterium 9 |
| 8 | Beschreibung des Informationsverbunds und Asset-Übersicht | Schnittstellen dokumentiert, Abhängigkeiten dem Schutzbedarf entsprechend erfasst? | 3.1, 3.2 |
| 9 | Auswahl der Blaupausen | Auswahl mit Version, Zuordnung und Anpassung nachvollziehbar dokumentiert? | 3.3 |
| 10 | Anforderungspaket | Methodik-Anforderungen, alle Anforderungen ohne Zielobjektkategorie und die der zugeordneten Kategorien enthalten, Parameter konkretisiert? | 3.4, 3.5 |
| 11 | Umsetzungsstatus | Für jede Anforderung erfüllt, nicht erfüllt oder nicht anwendbar, jede Nichtanwendbarkeit begründet? | 4.1.1 |
| 12 | Risikoregister und Freigaben | Mindestangaben je Risiko vorhanden, Restrisiken von der Leitung autorisiert, letzte Überprüfung höchstens ein Jahr alt? | 4.2, Anhang 3 Kriterien 15, 30, 35 |
| 13 | Umsetzungsplan mit Nachweisen | Je Maßnahme Anforderung, Datum und prüfende Person; Nachweise zugeordnet, bei automatisierter Prüfung Werkzeug, Zeitpunkt, Ergebnis? | 4.3, 4.4 |
| 14 | Internes Auditprogramm und Auditberichte | Ziele, Umfang und Auditteam festgelegt, Berichte geprüft und an die Leitungsebene berichtet? | 5.2 |
| 15 | Managementbericht und Managementbewertung | Auditergebnisse, Leistungsbewertung, Vorfälle, Status der Risikobehandlung und früherer Entscheidungen berücksichtigt? | 5.3 |
| 16 | Validierung der Anforderungen | Änderungen im Verbund, in der Stand-der-Technik-Bibliothek und in Blaupausen geprüft und dokumentiert? | 5.5 |
| 17 | Nicht-Konformitäten und Korrektur- und Verbesserungsplan | Ursachen analysiert, Plan in den Umsetzungsplan aufgenommen, Wirksamkeit evaluiert? | 6.1, 6.3, 6.4 |
Wie die Nachweise in Zeile 13 entstehen, zeigt der Nachweisplan; wie die Unterlagen zu einem Sicherheitskonzept zusammenkommen, die Seite Sicherheitskonzept.
Für Zertifikatsinhaber: was jetzt zu klären ist
Wer heute ein Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz hat, muss nach dem Meilensteinplan des BSI nicht sofort umstellen: Der klassische IT-Grundschutz bleibt bis zum 30. November 2031 zertifizierbar. Was der Stichtag für laufende Zertifikate, Überwachungsaudits und eine Re-Zertifizierung kurz davor bedeutet, hat das BSI in den ausgewerteten Quellen nicht näher beschrieben. Klären Sie das rechtzeitig mit Ihrer Auditorin oder Ihrem Auditor.
Aus unserer Sicht spricht viel dafür, die Umstellung mit dem nächsten Re-Zertifizierungszyklus zu planen. Für die Planung helfen fünf Fragen:
- Termin: Wann ist die nächste Re-Zertifizierung, und liegt sie vor oder nach dem Ende der Early-Adopter-Phase am 31.12.2027?
- Schutzbedarf: Welche Geschäftsprozesse hatten bisher „hoch“ oder „sehr hoch“, und wie bilden Sie drei Kategorien auf zwei ab?
- Status: Wie viele Anforderungen stehen im IT-Grundschutz-Check auf „teilweise“ oder „entbehrlich“? Beide Werte gibt es in 300-1 nicht mehr.
- Risikomethode: Erfüllt Ihr Verfahren nach 200-3 oder ISO/IEC 27005 die 35 Mindestkriterien aus Anhang 3?
- Zuordnung: Haben Sie geprüft, welche Zuordnungen aus dem Mapping des BSI vom Kompendium 2023 auf Grundschutz++ für Ihre Bausteine passen? Das Mapping steht auf Entwurf („draft“).
Welcher Weg zu Ihrer Ausgangslage passt, behandelt Umstieg entscheiden; die Arbeitspakete der Überführung beschreibt Migration nach Grundschutz++.
Zertifikat und gesetzliche Pflicht sind zweierlei
Ein Zertifikat belegt gegenüber Dritten, dass ein ISMS zu einem Zeitpunkt geprüft wurde. Aus §§ 30, 43 und 44 BSIG folgt keine ausdrückliche Pflicht zur Zertifizierung; ob für Betreiber kritischer Anlagen weitere Nachweispflichten gelten, behandelt diese Seite nicht. § 30 BSIG verlangt von wichtigen und besonders wichtigen Einrichtungen Maßnahmen nach dem Stand der Technik und schreibt kein Rahmenwerk vor. Für Einrichtungen der Bundesverwaltung verweist § 44 Abs. 1 BSIG auf die Mindestanforderungen aus BSI-Standards, IT-Grundschutz und Mindeststandards. Nach § 43 Abs. 1 BSIG ist die Leitung einer Einrichtung der Bundesverwaltung dafür verantwortlich, die Voraussetzungen zur Gewährleistung der Informationssicherheit zu schaffen; die Einrichtung weist dem BSI die Erfüllung spätestens fünf Jahre nach Inkrafttreten des Gesetzes und danach regelmäßig nach dessen Vorgaben nach. Ein ISO-27001-Zertifikat nennen §§ 43 und 44 BSIG nicht ausdrücklich.
Ob in Ihrem Fall ein Zertifikat vertraglich oder durch einen Auftraggeber verlangt wird, ist eine Frage des Einzelfalls und gehört zur Prüfung durch Ihre Rechtsabteilung. Diese Seite gibt eine fachliche Einordnung und keine Rechtsberatung.
Vorbereitung auf das Audit
Unabhängig vom Verfahren lohnt sich vor dem Antrag ein Durchgang durch die eigene Dokumentation mit den Augen der Auditorin oder des Auditors: Lässt sich jede Anforderung bis zum Nachweis verfolgen? Ist jede Freigabe der Leitung datiert und auffindbar? Passt der Anwendungsbereich im Antrag zum Informationsverbund in den Unterlagen? Das interne Audit nach Kapitel 5.2 ist dafür das vorgesehene Werkzeug; es soll Verbesserungspotenziale zeigen und dient der Selbstkontrolle der Institution.
Die Leistungsbewertung nach Kapitel 5.1 dürfen Institutionen derzeit frei gestalten, weil einheitliche Vorgaben noch ausstehen; das BSI hat das Konzept zur Leistungsmessung für den 26. Februar 2027 und Kennzahlen je Methodik-Anforderung für den 31. März 2027 angekündigt. Wer vorher ins Audit geht, dokumentiert seine eigene Ausgestaltung und begründet sie.
Wenn Sie Unterstützung bei der Vorbereitung suchen, finden Sie die Leistungen von Blackfort Technology unter Beratung zu IT-Grundschutz und Grundschutz++.