
Was IT-Grundschutz ist
IT-Grundschutz ist die Methodik des BSI für ein ISMS. Sie besteht aus den BSI-Standards 200-1 (Managementsystem), 200-2 (Vorgehen) und 200-3 (Risikoanalyse) sowie dem IT-Grundschutz-Kompendium. 200-2 liegt in Version 1.0 vom Oktober 2017 vor, hat 100-2 abgelöst und baut auf 200-1 und ISO 27001 auf (200-2, Kap. 1.1 und 1.2).
Der Kerngedanke: Für typische Prozesse, Anwendungen und Komponenten hat das BSI die Gefährdungslage vorab bewertet und daraus Anforderungen abgeleitet. Das hat laut 200-3 den Vorteil, „dass Anwender des IT-Grundschutzes für einen Großteil des Informationsverbundes keine individuelle Bedrohungs- und Schwachstellenanalyse durchführen müssen, weil diese bereits vorab vom BSI durchgeführt wurde“ (200-3, Kap. 1.2). Organisation, Personal, Gebäude und Technik werden dabei gemeinsam betrachtet, Industriesteuerungen und IoT-Geräte eingeschlossen.
Vorausgesetzt wird ein IT-Betrieb mit festgelegten Rollen, gleich wie groß er ist (200-2, Kap. 1.3). Angesprochen sind vor allem die Personen, die das Sicherheitsmanagement verantworten oder beraten.
Begriffskarte IT-Grundschutz
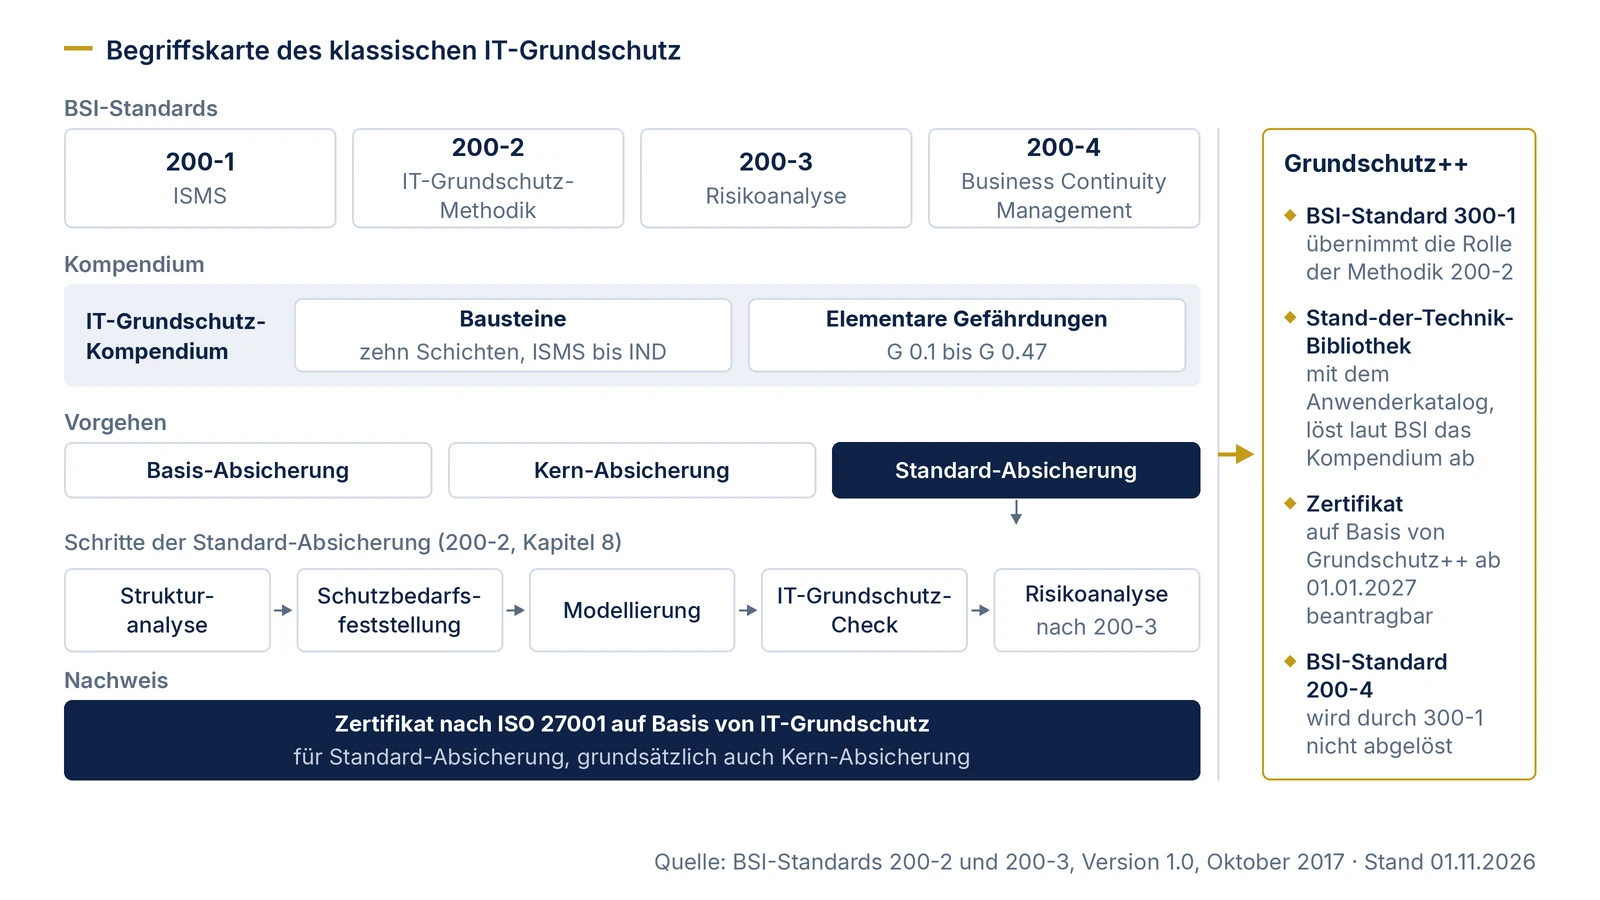
Die Begriffe des klassischen IT-Grundschutz, geordnet nach Standards, Methodik, Kompendium, Vorgehensweisen und Nachweisen. Die letzte Spalte sagt, was mit Grundschutz++ daraus wird.
| Begriff | Was es ist | Wo es steht | Bezug zu Grundschutz++ |
|---|---|---|---|
| BSI-Standard 200-1 | Managementsysteme für Informationssicherheit (ISMS): allgemeiner Rahmen, wie Informationssicherheit initiiert und gesteuert wird. | 200-1; Verweis in 200-2, Kap. 1.2 und 1.4 | Von 300-1 nicht erwähnt; ob er formal zurückgezogen wird, ist offen. |
| BSI-Standard 200-2 | IT-Grundschutz-Methodik: Schritt-für-Schritt-Vorgehen mit drei Vorgehensweisen. | 200-2, Version 1.0, Oktober 2017 | Die Rolle der Methodik übernimmt BSI-Standard 300-1; 300-1 nennt 200-2 nicht. |
| BSI-Standard 200-3 | Risikoanalyse auf der Basis von IT-Grundschutz: Gefährdungsübersicht, Risikoeinstufung nach Eintrittshäufigkeit und Schadenshöhe, Risikobehandlung. | 200-3, Version 1.0, Oktober 2017 | Grundschutz++ lässt die Methode frei, verlangt aber 35 Mindestkriterien (300-1, Anhang 3). |
| BSI-Standard 200-4 | Business Continuity Management (BCM). | 200-4 | Durch 300-1 nicht abgelöst; die für 2027 und später angekündigte Integration anderer Managementsysteme ist noch nicht beschrieben. |
| IT-Grundschutz-Kompendium | Sammlung der Bausteine mit Gefährdungslage und Sicherheitsanforderungen; beim BSI herunterladbar oder beim Bundesanzeiger Verlag erhältlich. | 200-2, Kap. 8.3.1; auf die Edition 2023 bezieht sich die BSI-Zuordnungstabelle zu Grundschutz++ | Wird laut BSI durch die Stand-der-Technik-Bibliothek abgelöst. |
| Baustein | Bündel von Sicherheitsanforderungen zu einem Thema oder einer Komponente, mit Beschreibung, Abgrenzung und Gefährdungslage; sortiert in prozessorientierte Schichten (ISMS, ORP, CON, OPS, DER) und systemorientierte Schichten (INF, NET, SYS, APP, IND). | 200-2, Kap. 2.4, 8.3.1 | Ersetzt durch Praktiken (Themengruppen) und Zielobjektkategorien. |
| Basis-, Standard-Anforderung, erhöhter Schutzbedarf | Basis-Anforderungen sind vorrangig zu erfüllen, Standard-Anforderungen adressieren den normalen Schutzbedarf, Anforderungen bei erhöhtem Schutzbedarf sind Vorschläge. Basis und Standard zusammen stellen den Stand der Technik dar. | 200-2, Kap. 2.7, 8.3.1 | Ersetzt durch Sicherheitsniveau „normal-SdT“ oder „erhöht“ und die Modalverben MUSS, SOLLTE, KANN. |
| Umsetzungshinweise | Hilfestellungen mit Maßnahmenbeschreibungen, wie Anforderungen erfüllt werden können; keine verbindlichen Vorgaben. | 200-2, Kap. 2.7 | Im Anwenderkatalog haben 998 von 1.000 Anforderungen eine Erläuterung (guidance, Build 29.10.2026); Umsetzungshinweise im bisherigen Sinn beschreibt 300-1 nicht. |
| Elementare Gefährdungen | 47 abstrakte Gefährdungen G 0.1 bis G 0.47, Grundlage der Bausteine und der Risikoanalyse. | 200-3, Kap. 3 | Bleiben erhalten (300-1, Anhang 4); im Katalog steht die Kennung als Metadatum an der Anforderung, im Build vom 29.10.2026 bei 901 von 1.000 Anforderungen. |
| Informationsverbund | Gesamtheit der infrastrukturellen, organisatorischen, personellen und technischen Komponenten eines Anwendungsbereichs; der Geltungsbereich der Sicherheitskonzeption. | 200-2, Kap. 3.3.4 | Begriff bleibt, besteht jetzt aus Assets; daneben steht der Anwendungsbereich des ISMS. |
| Strukturanalyse | Erhebung von Geschäftsprozessen, Anwendungen, Netzplan, IT-Systemen, ICS, sonstigen Geräten und Räumen, mit Gruppenbildung. | 200-2, Kap. 8.1 | Erfassung der Assets mit Abhängigkeiten, Tiefe nach Schutzbedarf. |
| Schutzbedarfsfeststellung | Einstufung in „normal“, „hoch“, „sehr hoch“, ausgehend von Geschäftsprozessen und Anwendungen, vererbt auf IT-Systeme, Räume und Verbindungen (Maximumprinzip). | 200-2, Kap. 8.2 | Zwei Kategorien je Geschäftsprozess. |
| Modellierung | Auswahl der Bausteine und Zuordnung zu den Zielobjekten des Informationsverbunds. | 200-2, Kap. 8.3 | Zuordnung der Assets zu 39 Zielobjektkategorien, Ergebnis ist das Anforderungspaket. |
| IT-Grundschutz-Check | Soll-Ist-Vergleich je Anforderung mit den Werten „entbehrlich“, „ja“, „teilweise“, „nein“, meist über Interviews und Stichproben. | 200-2, Kap. 8.4 | Ersetzt durch die Ermittlung des Umsetzungsstatus mit „erfüllt“, „nicht erfüllt“, „nicht anwendbar“. |
| Risikoanalyse | Erforderlich unter anderem bei hohem oder sehr hohem Schutzbedarf, bei nicht hinreichend modellierbaren Zielobjekten und bei nicht vorgesehenen Einsatzszenarien; Verfahren nach 200-3 empfohlen. | 200-2, Kap. 8.5; 200-3, Kap. 1.2 | Pflicht bei hohem Schutzbedarf, nicht abgedeckten Assets und dauerhaft nicht erfüllten SOLLTE-Anforderungen. |
| Basis-Absicherung | Einstiegsvorgehensweise: breite Erst-Absicherung über alle relevanten Geschäftsprozesse mit den Basis-Anforderungen. | 200-2, Kap. 3.3.1, 6 | In 300-1 nicht beschrieben. |
| Kern-Absicherung | Einstiegsvorgehensweise für wenige, besonders gefährdete Geschäftsprozesse und Assets („Kronjuwelen“). | 200-2, Kap. 3.3.2, 7 | In 300-1 nicht beschrieben; ähnlich ist der Start mit dem wichtigsten Geschäftsprozess. |
| Standard-Absicherung | Vom BSI präferierte, umfassende Vorgehensweise; Ziel jeder Anwendung des IT-Grundschutz. | 200-2, Kap. 3.3.3, 8 | In 300-1 nicht beschrieben; 300-1 hat ein einheitliches Vorgehen in fünf Prozessschritten. |
| Testat | Begriff, der neben dem Zertifikat verwendet wird. | In 200-2 und 300-1 nicht geregelt | Nicht Gegenstand von 300-1. Verfahren, ausstellende Stelle und Abgrenzung behandelt die Seite Zertifizierung. |
| Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz | Zertifizierung nach dem BSI-Schema mit ISO 27001, IT-Grundschutz-Vorgehensweise und Kompendium als Kriterienwerken; Audit durch einen externen, beim BSI zertifizierten Auditor, Entscheidung durch die Zertifizierungsstelle. Vorgesehen für Standard-Absicherung, grundsätzlich möglich für Kern-Absicherung, nicht ausreichend bei reiner Basis-Absicherung. | 200-2, Kap. 11 | Laut Meilensteinplan bis 30.11.2031; ab 01.01.2027 Anträge auf Basis von Grundschutz++. |
| IT-Grundschutz-Berater, Auditteamleiter | Personenzertifizierungen des BSI. | BSI-Meilensteinplan | Gesonderte Fortbildung zum GS++-Berater und GS++-Auditteamleiter ab dem ersten Quartal 2027. |
Wie der Sicherheitsprozess nach 200-2 abläuft
200-2 beschreibt den Sicherheitsprozess in Phasen: Initiierung mit Übernahme der Verantwortung durch die Leitungsebene, Konzeption und Planung, Bereitstellung von Ressourcen und Entscheidung für eine Vorgehensweise; dann die Leitlinie zur Informationssicherheit, der Aufbau der Organisation, die Erstellung und Umsetzung der Sicherheitskonzeption und schließlich Aufrechterhaltung und kontinuierliche Verbesserung (Kap. 2.6). Nach 200-2 „verbleibt“ die Verantwortung für Informationssicherheit „in jedem Fall bei der obersten Managementebene“; die Aufgabe wird typischerweise an einen Informationssicherheitsbeauftragten (ISB) delegiert (Kap. 2.3).
In der Standard-Absicherung folgt die Sicherheitskonzeption einer festen Reihenfolge. Die Strukturanalyse erhebt Geschäftsprozesse, Anwendungen, Netzplan, IT-Systeme und Räume und fasst gleichartige Objekte zu Gruppen zusammen. Die Schutzbedarfsfeststellung bewertet zuerst Geschäftsprozesse und Anwendungen und leitet daraus den Schutzbedarf der übrigen Objekte ab. Die Modellierung ordnet den Zielobjekten die passenden Bausteine zu. Der IT-Grundschutz-Check vergleicht die Anforderungen mit dem Ist-Zustand. Wo der Schutzbedarf hoch oder sehr hoch ist oder Objekte sich nicht modellieren lassen, schließt sich eine Risikoanalyse nach 200-3 an. Danach werden die Maßnahmen konsolidiert, geplant und umgesetzt (Kap. 8 und 9).
Das Ergebnis ist ein Sicherheitskonzept, das auf die Anforderungen im Kompendium verweist und deshalb vergleichsweise kompakt bleibt (Kap. 2.7). Die Aufrechterhaltung umfasst die Überprüfung anhand von Kennzahlen, ein Reifegradmodell, die Überprüfung der Umsetzung und gegebenenfalls die Erweiterung der Vorgehensweise, etwa von Basis- auf Standard-Absicherung (Kap. 10).
Basis-, Kern- und Standard-Absicherung
Der klassische IT-Grundschutz bietet drei Vorgehensweisen. Die Basis-Absicherung ist für Institutionen gedacht, deren Informationssicherheit noch am Anfang steht, deren Geschäftsprozesse kein deutlich erhöhtes Gefährdungspotenzial haben und für die kleinere Sicherheitsvorfälle tolerierbar sind. Sie erzielt eine breite, grundlegende Erst-Absicherung, liegt im Sicherheitsniveau aber deutlich unter der Standard-Absicherung (200-2, Kap. 1.2 und 3.3.1).
Die Kern-Absicherung konzentriert sich auf einen kleinen, aber sehr wichtigen Teil des Informationsverbunds, die „Kronjuwelen“. Sie passt, wenn eine Institution wenige Geschäftsprozesse mit deutlich erhöhtem Schutzbedarf zügig identifizieren und abgrenzen kann (Kap. 3.3.2). Die Standard-Absicherung entspricht im Wesentlichen der klassischen Vorgehensweise nach 100-2 und ist laut BSI die Vorgehensweise, die grundsätzlich angestrebt werden sollte (Kap. 3.3.3).
Basis- und Kern-Absicherung sind ausdrücklich als Einstieg gedacht; „Ziel muss es sein, mittelfristig ein vollständiges Sicherheitskonzept gemäß der Standard-Absicherung zu erstellen“ (200-2, Kap. 3.3). Welche Vorgehensweise für welchen Bereich gilt, entscheidet die Leitung und dokumentiert es mit Zeitplan (Kap. 3.3.5). Für ein Zertifikat ist die Standard-Absicherung die Grundlage, die Kern-Absicherung grundsätzlich möglich, die Basis-Absicherung allein reicht nicht (Kap. 11).
Testat und Zertifikat
Das in 200-2 beschriebene Nachweisverfahren ist die Zertifizierung nach ISO 27001 auf Basis von IT-Grundschutz. Prüfgrundlage sind ISO/IEC 27001, die BSI-Standards 200-x und das Kompendium. Ein externer, beim BSI zertifizierter Auditor prüft, die Zertifizierungsstelle entscheidet auf Grundlage seines Auditberichts (200-2, Kap. 11). Was das Zertifikat belegt, sagt 200-2 so: Es zeigt, dass „ein funktionierendes IS-Management vorhanden ist“ und dass „zu einem bestimmten Zeitpunkt ein definiertes Sicherheitsniveau erreicht wurde“ (Kap. 11).
Neben dem Zertifikat ist in der Praxis vom Testat die Rede. 200-2 regelt kein Testat. Welche Nachweisformen es gibt, wer sie ausstellt und welche Unterlagen ein Audit braucht, ordnet die Seite zur Zertifizierung.
Als Anlässe für ein Zertifikat nennt 200-2 unter anderem den Nachweis gegenüber Kunden und Partnern und den Anschluss an ein gemeinsames Netz; umgekehrt können Institutionen ein solches Zertifikat von ihren Partnern verlangen (Kap. 1.4, 11).
Wo IT-Grundschutz verlangt wird
Für Einrichtungen der Bundesverwaltung verweist § 44 Abs. 1 BSIG auf Mindestanforderungen, die sich aus den BSI-Standards und dem Grundschutzkompendium (IT-Grundschutz) sowie aus den Mindeststandards des Bundes in den jeweils geltenden Fassungen ergeben. Nach § 44 Abs. 2 BSIG ist mit ihrer Umsetzung die Erfüllung der Vorgaben nach § 30 BSIG gewährleistet, soweit kein weitergehender Durchführungsrechtsakt der EU-Kommission nach der NIS-2-Richtlinie greift. Ab wann Grundschutz++ die „jeweils geltende Fassung“ ist, legen die Themenseite des BSI und 300-1 nicht ausdrücklich fest; das prüft die zuständige Stelle der Einrichtung.
Für besonders wichtige und wichtige Einrichtungen außerhalb der Bundesverwaltung schreibt § 30 BSIG kein Rahmenwerk vor. Die Maßnahmen sollen den Stand der Technik einhalten und die einschlägigen europäischen und internationalen Normen berücksichtigen. IT-Grundschutz ist dort ein möglicher Weg. Häufig kommt die Anforderung aus Verträgen, etwa wenn ein öffentlicher Auftraggeber einen Grundschutz-Nachweis verlangt. Ob eine Pflicht besteht, ist eine Rechtsfrage zur Prüfung durch Ihre Rechtsabteilung.
Was sich mit Grundschutz++ ändert
Mit dem BSI-Standard 300-1 „Methodik Grundschutz++“ (Version 1.0 vom 20.10.2026, vom BSI am 26.10.2026 veröffentlicht und am 27.10.2026 auf der it-sa vorgestellt) hat das BSI die Methodik neu gefasst. Die Anforderungen stehen im Anwenderkatalog Grundschutz++ der Stand-der-Technik-Bibliothek, die laut BSI das IT-Grundschutz-Kompendium ablöst. Laut Meilensteinplan sind Zertifizierungsanträge auf Basis von Grundschutz++ ab dem 01.01.2027 möglich; die Zertifizierbarkeit des klassischen IT-Grundschutz endet am 30.11.2031. Das ist ein Verfahrenstermin des BSI und keine gesetzliche Frist.
Wer heute nach dem klassischen IT-Grundschutz arbeitet, muss also nicht sofort umstellen, sollte den Umstieg aber planen. Was Grundschutz++ ist, steht auf der Startseite, die Unterschiede im Einzelnen im Vergleich IT-Grundschutz 2023 und Grundschutz++, die Termine im Zeitplan und die Wahl des richtigen Zeitpunkts unter Umstieg entscheiden. Zu Schutzbedarf, Strukturanalyse und Risikoanalyse gibt es eigene Seiten: Schutzbedarfsfeststellung, Strukturanalyse, Risikoanalyse.
Für die Beratung zu IT-Grundschutz und Grundschutz++ siehe Beratung. ISMS-Beratung nach ISO 27001 ohne Grundschutz-Bezug bietet Blackfort Technology auf https://www.blackfort-tec.de an.