
Was § 30 BSIG verlangt und was nicht
Die Pflichten für besonders wichtige und wichtige Einrichtungen stehen im BSI-Gesetz (BSIG); § 30 nimmt dabei ausdrücklich Bezug auf die NIS-2-Richtlinie. Ausgenommen sind nach § 28 Abs. 5 und 6 BSIG unter anderem Betreiber öffentlicher Telekommunikationsnetze und Anbieter öffentlich zugänglicher Telekommunikationsdienste, Betreiber von Energieversorgungsnetzen und Energieanlagen, die den §§ 5c bis 5e des Energiewirtschaftsgesetzes unterliegen, sowie Finanzunternehmen im Anwendungsbereich der Verordnung (EU) 2022/2554 (DORA). Für sie gelten unter anderem §§ 30, 32, 38 und 39 BSIG nicht; ihre Pflichten stehen in den jeweiligen Fachregelungen. § 28 Abs. 5 enthält dazu Rückausnahmen. Ob eine Ausnahme greift, gehört zur rechtlichen Einordnung, die diese Seite nicht vornimmt. Für das ISMS ist § 30 der Kern. Er verpflichtet diese Einrichtungen zu „geeignete[n], verhältnismäßige[n] und wirksame[n] technische[n] und organisatorische[n] Maßnahmen“ (§ 30 Abs. 1 Satz 1 BSIG). Drei Punkte daraus bestimmen, was ein Rahmenwerk leisten muss:
- Verhältnismäßigkeit: Zu berücksichtigen sind das Ausmaß der Risikoexposition, die Größe der Einrichtung, die Umsetzungskosten, die Eintrittswahrscheinlichkeit und Schwere von Sicherheitsvorfällen sowie ihre gesellschaftlichen und wirtschaftlichen Auswirkungen (Abs. 1 Satz 2).
- Dokumentation: „Die Einhaltung der Verpflichtung nach Satz 1 ist durch die Einrichtungen zu dokumentieren.“ (Abs. 1 Satz 3)
- Stand der Technik und Normen: Die Maßnahmen „sollen den Stand der Technik einhalten, die einschlägigen europäischen und internationalen Normen berücksichtigen und müssen auf einem gefahrenübergreifenden Ansatz beruhen“ (Abs. 2 Satz 1). Danach folgen zehn Bereiche, die die Maßnahmen „zumindest“ umfassen müssen.
Ein bestimmtes Rahmenwerk nennt § 30 nicht, weder IT-Grundschutz noch ISO/IEC 27001. Grundschutz++ ist damit für Unternehmen ein möglicher Weg, die Maßnahmen zu strukturieren und zu dokumentieren; vorgeschrieben ist er nicht. Für einige Einrichtungsarten, etwa Cloud-Computing-Dienstleister, Rechenzentrumsdienste und Managed Service Provider, hat nach Abs. 3 der Durchführungsrechtsakt der Europäischen Kommission nach Art. 21 Abs. 5 der NIS-2-Richtlinie Vorrang. Wer zu diesen Arten gehört, gleicht zuerst diesen Rechtsakt ab und nutzt Grundschutz++ als Arbeitsrahmen darum herum.
Sonderfall Bundesverwaltung: Nach § 44 Abs. 1 BSIG müssen die Einrichtungen der Bundesverwaltung Mindestanforderungen erfüllen, die sich aus den BSI-Standards, dem Grundschutzkompendium (IT-Grundschutz) und den Mindeststandards des Bundes ergeben. Nach § 44 Abs. 2 ist mit deren Umsetzung die Erfüllung der Vorgaben nach § 30 gewährleistet, soweit kein Durchführungsrechtsakt nach Art. 21 Abs. 5 Unterabsatz 2 der NIS-2-Richtlinie weitergehende Anforderungen stellt. Diese Verbindung von Grundschutz und § 30 gilt nur für die Bundesverwaltung.
Wo 300-1 NIS2 selbst aufgreift
BSI-Standard 300-1 erwähnt NIS-2 an einer Stelle ausdrücklich: Bei der Feststellung des Kontextes zählt Kapitel 2.1.1 rechtliche und regulatorische Rahmenbedingungen zu den Faktoren, die von außen auf die Institution einwirken, und nennt NIS-2 und DORA als Beispiele. Daraus folgt kein eigenes NIS2-Modul. Der Standard behandelt gesetzliche Pflichten über das Compliance-Management: Nach Kapitel 2.2 sind Rechtskataster, Gesetze und Anforderungskataloge zu analysieren, gesetzliche Verpflichtungen zu dokumentieren und vertragliche Verpflichtungen zusammenzustellen. Die daraus folgenden Anforderungen fließen in das Anforderungspaket ein (Kapitel 3.4.3).
Im Anwenderkatalog steht dasselbe als Methodik-Anforderung. GC.3.1.1 verlangt, gesetzliche Verpflichtungen zu analysieren, welche die Verarbeitung von Informationen durch die Institution betreffen (MUSS). STM.2.1.7 verlangt, für das individuelle Compliance-Umfeld zusätzliche Anforderungen in das Anforderungspaket aufzunehmen (MUSS). Für NIS2 heißt das: Was § 30 verlangt und der Anwenderkatalog nicht schon enthält, ergänzen Sie als eigene Anforderung. Sie müssen sie dann im Format des Katalogs formulieren, wie es Kapitel 3.4.3 vorsieht.
Ein zweiter Berührungspunkt ist die Risikobetrachtung. § 30 Abs. 2 Nr. 1 verlangt Konzepte zur Risikoanalyse. Grundschutz++ setzt für den normalen Schutzbedarf auf die im Katalog bereits enthaltene allgemeine Risikobetrachtung des BSI und verlangt eine eigene, explizite Risikobetrachtung in drei Fällen: bei hohem Schutzbedarf eines Geschäftsprozesses, bei Assets, die die Zielobjektkategorien nicht hinreichend abdecken, und bei dauerhaft nicht erfüllten SOLLTE-Anforderungen (Kapitel 2.11). Für noch nicht erfüllte SOLLTE-Anforderungen kommt eine Restrisikobetrachtung hinzu. Ob dieses Modell die Verhältnismäßigkeitsprüfung nach § 30 Abs. 1 Satz 2 für Ihre Einrichtung abbildet, sollten Sie mit Ihrer Rechtsabteilung klären. Für die Arbeit selbst gibt der Standard mit den 35 Mindestkriterien aus Anhang 3 einen prüfbaren Rahmen vor.
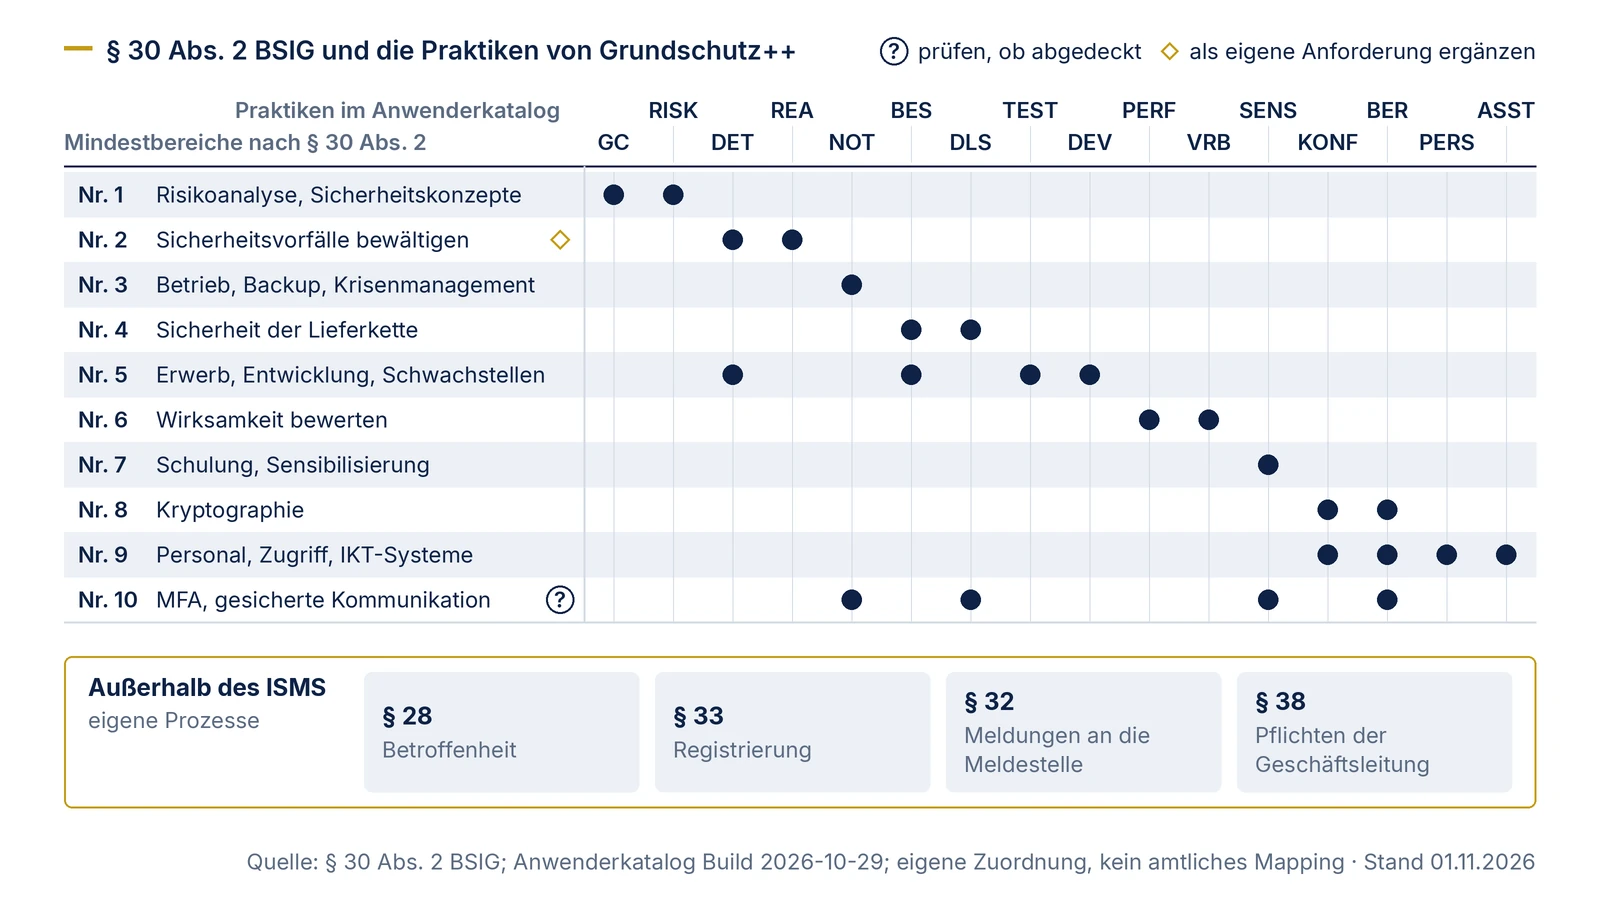
Abgleich: die zehn Bereiche aus § 30 Abs. 2 und Grundschutz++
Eigene Zuordnung, kein amtliches Mapping. Das BSI hat in den ausgewerteten Quellen (Stand 01.11.2026) keine Zuordnung von § 30 BSIG zu Grundschutz++ veröffentlicht. Die Tabelle ordnet jedem Bereich die Stellen in 300-1 und Beispiele aus dem Anwenderkatalog (Build 2026-10-29) zu, die inhaltlich dazu passen. Ob die Umsetzung dieser Stellen die gesetzliche Pflicht erfüllt, entscheidet die Tabelle nicht. Anforderungstexte gekürzt.
| § 30 Abs. 2 Satz 2 BSIG | Stellen in BSI-Standard 300-1 | Beispiele im Anwenderkatalog | Was Sie zusätzlich klären |
|---|---|---|---|
| Nr. 1 Konzepte zur Risikoanalyse und zur Sicherheit in der Informationstechnik | Kap. 2.11 und 4.2 (Risikobetrachtung), Anhang 3 (35 Mindestkriterien), Kap. 2.7 (Leitlinie) | RISK.1.1 einheitliche Methoden nach einem anerkannten Standard verankern (MUSS); GC.5.1.3 Sicherheitsleitlinie festlegen (MUSS) | Ob Ihre Risikomethode die Verhältnismäßigkeitskriterien aus Abs. 1 Satz 2 sichtbar macht |
| Nr. 2 Bewältigung von Sicherheitsvorfällen | Kap. 5.4 (Verfahren zur Erkennung von Sicherheitsvorfällen) | Praktiken DET (82 Anforderungen) und REA (23); REA.1.1 Verfahren zur Behandlung von Sicherheitsvorfällen (MUSS), REA.2.1 Meldungen eine Priorität zuweisen (SOLLTE) | Die Meldung an die gemeinsame Meldestelle nach § 32 BSIG mit ihren Fristen ist eine eigene gesetzliche Pflicht; sie gehört als ergänzte Anforderung in das Paket. Anknüpfungspunkt im Katalog ist REA.2.6.2 (Kommunikation bei Vorfällen unter Berücksichtigung von Compliance-Verpflichtungen, SOLLTE); Fristen und Meldeinhalte nach § 32 enthält sie nicht. |
| Nr. 3 Aufrechterhaltung des Betriebs, Backup-Management, Wiederherstellung, Krisenmanagement | keine eigene Methodikstelle; BCM regelt BSI-Standard 200-4, den 300-1 nicht ablöst | Praktik NOT (37); NOT.1.1 Vorsorge für Notfälle (MUSS), NOT.2.1 Besondere Aufbauorganisation für Notfälle und Krisen (SOLLTE), NOT.1.1.4 BCMS nach BSI-Standard 200-4 (KANN, Sicherheitsniveau erhöht) | Ob ein BCMS nötig ist oder die Notfallvorsorge im ISMS ausreicht |
| Nr. 4 Sicherheit der Lieferkette | Kap. 2.3 und 3.1 (Dienstleister und Outsourcing beim Abgrenzen) | Praktiken BES (109) und DLS (18); BES.3.1 Lieferantenbeziehungen einer Klasse zuweisen (SOLLTE), DLS.1.1 Steuerung und Beendigung von Dienstleistungsverträgen (MUSS) | Welche unmittelbaren Anbieter und Diensteanbieter erfasst werden |
| Nr. 5 Sicherheit bei Erwerb, Entwicklung und Wartung, Schwachstellenmanagement und -offenlegung | Kap. 5.4 (Verfahren für den Umgang mit Schwachstellen) | Praktiken BES, TEST (36), DEV (34); DET.5.1 Erkennung und Behandlung von Schwachstellen (SOLLTE), TEST.1.1 Management von Neueinführungen und Änderungen (MUSS), DEV.1.1 Entwicklung von IT-Produkten (MUSS) | Ob und wie Sie Schwachstellen offenlegen |
| Nr. 6 Bewertung der Wirksamkeit der Risikomanagementmaßnahmen | Kap. 5.1 (Leistungsbewertung), 5.2 (internes Audit), 5.3 (Managementbewertung), 6.4 (Evaluation) | Praktiken PERF (24) und VRB (10); PERF.1.1 Messung und Bewertung der Leistung des ISMS (MUSS), PERF.2.1 Einhaltung von Verpflichtungen prüfen (SOLLTE) | Das Konzept zur Leistungsmessung kündigt das BSI für den 26.02.2027 an, Leistungskennzahlen für die Methodik-Anforderungen für den 31.03.2027; bis dahin legen Sie die Leistungsbewertung selbst fest |
| Nr. 7 Schulungen und Sensibilisierung | Kap. 2.7 (Leitlinie allen Mitarbeitenden kommunizieren) | Praktik SENS (87); SENS.1.1 rollenspezifische Schulung und Sensibilisierung (MUSS), SENS.11.1 Sensibilisierung der Institutionsleitung (SOLLTE) | Die Schulungspflicht der Geschäftsleitung nach § 38 Abs. 3 BSIG ist eigenständig und geht über eine SOLLTE-Anforderung hinaus |
| Nr. 8 Kryptographie | keine eigene Methodikstelle | KONF.2.2 kryptographische Verfahren nach anerkannten Standards (SOLLTE), BER.5.4 nur etablierte Kryptographie bei Authentifizierungsmitteln (SOLLTE) | Ob die verstreuten Anforderungen als „Konzept“ im Sinne von Nr. 8 reichen oder ein eigenes Kryptokonzept nötig ist |
| Nr. 9 Personalsicherheit, Zugriffskontrolle, Verwaltung von IKT-Systemen | Kap. 2.8 (Rollen und Zuständigkeiten) | Praktiken PERS (30), BER (92), ASST (58), KONF (157); PERS.1.1 Personalmanagement (MUSS), BER.1.1 Identitäts- und Berechtigungsmanagement (MUSS) | Abgleich mit Personal- und Betriebsprozessen außerhalb des Informationsverbunds |
| Nr. 10 Multi-Faktor-Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation, Notfallkommunikation | keine eigene Methodikstelle | BER.5.9 MFA für weitreichende Berechtigungen (SOLLTE) und weitere MFA-Anforderungen in BER und DLS; zur Kommunikation einzelne Anforderungen wie SENS.7.17 (Sensibilisierung gegen unverschlüsseltes Telefonieren, SOLLTE); zur Notfallkommunikation NOT.3.5 Ausweich-Telekommunikationsdienste verankern (SOLLTE) und NOT.2.1.2 Alarmierung der BAO verankern (SOLLTE) | Ob Ausweich-Telekommunikation und Alarmierung die gesicherte Notfallkommunikation abdecken oder eine ergänzte Anforderung nötig ist |
Die Zahlen in Klammern sind die Anforderungen je Praktik im Build vom 29.10.2026 (eigene Auszählung über alle Ebenen, zusammen 1.000). Wie Sie Assets den Zielobjektkategorien zuordnen und daraus das Paket bilden, zeigt Modellierung und Zielobjektkategorien.
Was Grundschutz bei NIS2 nicht abdeckt
Ein ISMS nach Grundschutz++ ordnet Maßnahmen, Zuständigkeiten und Nachweise. Mehrere NIS2-Pflichten liegen außerhalb davon und brauchen eigene Prozesse:
| Pflicht | Fundstelle | Verhältnis zu Grundschutz++ |
|---|---|---|
| Einordnung als besonders wichtige oder wichtige Einrichtung | § 28 BSIG | Kommt im Standard nicht vor. Die Einordnung ist eine Rechtsfrage und liegt vor jeder ISMS-Arbeit. |
| Registrierung beim BSI, spätestens drei Monate nach erstmaliger Einordnung | § 33 BSIG | Kommt im Standard nicht vor. Einzelne Angaben, etwa öffentliche IP-Adressbereiche, finden Sie gegebenenfalls in Ihrer Bestandsdokumentation. |
| Meldungen erheblicher Sicherheitsvorfälle: frühe Erstmeldung unverzüglich, spätestens 24 Stunden nach Kenntniserlangung; Meldung spätestens nach 72 Stunden; Abschlussmeldung spätestens einen Monat nach dieser Meldung, bei andauerndem Vorfall zunächst eine Fortschrittsmeldung | § 32 BSIG | REA und DET liefern Erkennung und Behandlung; REA.2.6.2 (Kommunikation bei Vorfällen, SOLLTE) ist der Anknüpfungspunkt. Meldeweg, Fristen und Meldeinhalte nehmen Sie als ergänzte Anforderung auf (Kap. 3.4.3). |
| Umsetzung und Überwachung durch die Geschäftsleitung, Haftung, regelmäßige Schulungen der Geschäftsleitung | § 38 BSIG | 300-1 legt die nicht delegierbare Verantwortung der Institutionsleitung fest (Kap. 2.10) und sieht Managementbewertungen vor (Kap. 5.3). Die gesetzliche Haftung und die Schulungspflicht regelt nur das Gesetz. |
| Nachweise für Betreiber kritischer Anlagen durch Sicherheitsaudits, Prüfungen oder Zertifizierungen, zu einem vom BSI festgelegten Zeitpunkt und danach alle drei Jahre | § 39 BSIG | Gilt nur für Betreiber kritischer Anlagen. Welche Nachweise geeignet sind, kann das BSI festlegen (§ 39 Abs. 2). Ein Zertifikat nach ISO 27001 auf Basis von Grundschutz++ ist laut Meilensteinplan ab dem 01.01.2027 beantragbar; ob es als Nachweis anerkannt wird, ergibt sich aus diesen Festlegungen. |
Für diese Fragen ist die Seite NIS2-Umsetzung auf https://www.blackfort-tec.de der richtige Einstieg. Wir ordnen die Vorgaben ein, die Sie nennen oder die in Ihren Unterlagen stehen; ob sie rechtlich gelten, prüft Ihre Rechtsabteilung.
Für Krankenhäuser enthält § 391 SGB V eigene Vorgaben zur IT-Sicherheit. Wie sie sich zu den Pflichten aus dem BSI-Gesetz verhalten, ordnet die Seite IT-Grundschutz im Krankenhaus ein, zusammen mit der Arbeit an klinischen Abhängigkeiten.
Dokumentationspflicht: was ein Grundschutz-ISMS liefert
§ 30 Abs. 1 Satz 3 verlangt, die Einhaltung zu dokumentieren, sagt aber nicht, in welcher Form. Ein ISMS nach 300-1 erzeugt mehrere Unterlagen, die Sie dafür heranziehen können: den festgelegten Anwendungsbereich (Kap. 2.3), die dokumentierten Geschäftsprozesse mit Schutzbedarf (Kap. 2.5 und 2.6), das Anforderungspaket (Kap. 3.4), den Umsetzungsstatus jeder Anforderung mit Begründung bei „nicht anwendbar“ (Kap. 4.1.1), den Umsetzungsplan mit Maßnahmen, Nachweisen und Zuständigkeiten (Kap. 4.3 und 4.4), das Risikoregister (Anhang 3, Kriterium 15) sowie Auditberichte und Managementberichte (Kap. 5.2 und 5.3).
Hilfreich für den Abgleich ist die Zuordnung, die 300-1 ohnehin verlangt: Jede Maßnahme ist den Anforderungen zugeordnet, die sie adressiert, und jeder Nachweis der Maßnahme (Kap. 4.3). Wenn Sie die zehn Bereiche aus § 30 Abs. 2 als Kennzeichen an die Anforderungen im Paket hängen, sehen Sie je Bereich, welche Maßnahmen und Nachweise vorliegen. Den Aufbau einer solchen Matrix zeigt die Seite Nachweisplan.
Grenzen sollten Sie kennen. Das Statusmodell von 300-1 kennt nur erfüllt, nicht erfüllt und nicht anwendbar; „nicht anwendbar“ ist nur zulässig, wenn die zugrunde liegende Komponente im Informationsverbund nicht existiert oder die Anforderung funktional nicht erfüllbar ist (Kap. 4.1.1). Fehlende Relevanz ist kein Grund. Wer eine NIS2-Anforderung mit diesem Argument auf „nicht anwendbar“ setzt, hat eine Lücke in der Dokumentation. Für KANN-Anforderungen mit dem Sicherheitsniveau „erhöht“ gilt: Sie sind optional (Kap. 3.4.2). Ein Bereich aus § 30, der im Katalog nur mit KANN-Anforderungen belegt ist, ist mit dem Paket allein noch nicht erfasst.
So nutzen Sie Grundschutz++ als Rahmen für § 30
- Rechtliche Einordnung abschließen. Ob Ihre Einrichtung unter § 28 fällt und ob ein Durchführungsrechtsakt nach § 30 Abs. 3 Vorrang hat, klärt Ihre Rechtsabteilung. Das Ergebnis geht als Compliance-Verpflichtung in die Kontextanalyse (300-1, Kap. 2.1 und 2.2).
- Anwendungsbereich passend schneiden. Der Scope nach Kap. 2.3 sollte die Dienste umfassen, für die § 30 gilt. Wie Sie abgrenzen, zeigt Informationsverbund.
- Paket bilden und ergänzen. Anforderungspaket aus dem Anwenderkatalog erzeugen, dann die Pflichten ergänzen, die der Katalog nicht abbildet, etwa Meldewege nach § 32 (STM.2.1.7, Kap. 3.4.3).
- Bereiche kennzeichnen. Jede Anforderung bekommt den Bereich aus § 30 Abs. 2, zu dem sie gehört. Bereiche ohne MUSS- oder SOLLTE-Anforderung sind Kandidaten für Ergänzungen.
- Risikobetrachtung an den gesetzlichen Kriterien ausrichten. Die Methode wählen Sie selbst, solange sie die 35 Mindestkriterien erfüllt (Kap. 2.11, Risiko-Mindestkriterien). Nehmen Sie die Kriterien aus § 30 Abs. 1 Satz 2 in Ihre Bewertungskriterien auf.
- Wirksamkeit messen. Leistungsbewertung, internes Audit und Managementbewertung (Kap. 5) decken Nr. 6 ab. Die Ergebnisse sind zugleich Ihre Unterlage für die Geschäftsleitung nach § 38.
Blackfort Technology unterstützt beim Aufbau oder bei der Migration des ISMS nach Grundschutz++, siehe Beratung. Die NIS2-Umsetzung als eigenes Vorhaben beschreibt https://www.blackfort-tec.de/consulting-pages/nis2-umsetzung.
Grundschutz++ oder ISO 27001 für NIS2?
§ 30 Abs. 2 verlangt, einschlägige europäische und internationale Normen zu berücksichtigen, und verweist damit auf keine bestimmte Norm. ISO/IEC 27001 ist eine solche internationale Norm. 300-1 beschreibt Grundschutz++ als anschlussfähig daran: Die Methodik-Anforderungen bilden laut Standard die Kapitel 4 bis 10 der DIN EN ISO/IEC 27001 ab (Kap. 3.4), und das BSI nennt ein nach Grundschutz++ implementiertes ISMS „zur ISO/IEC 27001 kompatibel“ (Pressemitteilung vom 26.10.2026).
Das Gesetz gibt kein Rahmenwerk vor; die Wahl richtet sich nach Ihrem Nachweisziel und Ihrer Ausgangslage. Welche Kriterien dabei zählen, zeigt die Entscheidungsmatrix auf der Seite ISO 27001 oder Grundschutz.
Zur Entscheidungsmatrix: ISO 27001 oder IT-Grundschutz: Nachweispfad wählen. Zum Nachweisplan: Nachweisplan.