
Was § 391 SGB V und das BSI-Gesetz vorgeben, kurz eingeordnet
§ 391 Abs. 1 SGB V verpflichtet Krankenhäuser, „nach dem Stand der Technik angemessene organisatorische und technische Vorkehrungen zur Vermeidung von Störungen der Verfügbarkeit, Integrität und Vertraulichkeit ihrer informationstechnischen Systeme, Komponenten oder Prozesse zu treffen, die für die Funktionsfähigkeit des jeweiligen Krankenhauses und den Schutzbedarf der verarbeiteten Patienteninformationen maßgeblich sind.“ Nach Absatz 2 gehören verpflichtende Maßnahmen zur Steigerung der Security-Awareness der Mitarbeitenden dazu, nach Absatz 3 sind die Vorkehrungen angemessen, wenn der Aufwand nicht außer Verhältnis zu den Folgen eines Ausfalls oder einer Beeinträchtigung des Krankenhauses oder zum Schutzbedarf der Patienteninformationen steht.
Einen bestimmten Rahmen schreibt § 391 nicht vor. Absatz 4 nennt einen Weg ausdrücklich: Krankenhäuser können die Pflichten „insbesondere“ erfüllen, indem sie einen branchenspezifischen Sicherheitsstandard anwenden, dessen Eignung das BSI nach § 30 Abs. 8 BSIG festgestellt hat. IT-Grundschutz oder Grundschutz++ nennt die Vorschrift nicht. Nach Absatz 5 gilt die Pflicht für alle Krankenhäuser, soweit sie nicht ohnehin als Betreiber kritischer Anlagen nach §§ 30, 31 und 39 BSIG Vorkehrungen zu treffen haben.
Das BSI führt den „B3S Krankenhaus“ der Deutschen Krankenhausgesellschaft in Version 1.3.1 mit Ablauf der Eignungsfeststellung im November 2028. Auf der Übersichtsseite des BSI steht er im Abschnitt der Standards, die bis zum 05.12.2025 nach § 8a Abs. 2 BSIG in der alten Fassung eignungsfestgestellt wurden. § 391 Abs. 4 SGB V verweist auf eine Feststellung nach § 30 Abs. 8 BSIG in der neuen Fassung. Ob die Feststellung nach altem Recht für Absatz 4 genügt, ist eine Rechtsfrage, die diese Seite nicht beantwortet. Zur Erarbeitung schreibt das BSI: „Eine gesetzliche Pflicht zur Erarbeitung eines B3S besteht nicht.“
Ob Ihr Krankenhaus Betreiber einer kritischen Anlage ist oder als besonders wichtige oder wichtige Einrichtung nach § 28 BSIG gilt, klärt Ihre Rechtsabteilung. Für den Begriff der kritischen Anlage verweist § 2 Nr. 22 BSIG auf das KRITIS-Dachgesetz; nach § 66 BSIG ist diese Fassung aber erst anzuwenden, wenn eine Rechtsverordnung nach § 4 Abs. 3 und § 5 Abs. 1 des KRITIS-Dachgesetzes in Kraft getreten ist, bis dahin gilt § 2 Nr. 22 in der bis einschließlich 16. März 2026 geltenden Fassung weiter. Für Betreiber kritischer Anlagen verlangt § 39 BSIG Nachweise durch Sicherheitsaudits, Prüfungen oder Zertifizierungen; § 31 Abs. 2 verlangt Systeme zur Angriffserkennung. § 61 BSIG regelt Aufsichtsmaßnahmen gegenüber besonders wichtigen Einrichtungen. Nach Absatz 3 Satz 5 kann das BSI dabei gegenüber zugelassenen Krankenhäusern nach § 108 SGB V Nachweise frühestens fünf Jahre nach Inkrafttreten des Gesetzes anordnen, soweit nicht eine Rechtsverordnung nach § 56 Abs. 6 BSIG einen früheren Zeitpunkt bestimmt. Wir ordnen die Vorgaben ein, die Sie nennen oder die in Ihren Unterlagen stehen; ob sie rechtlich gelten, prüft Ihre Rechtsabteilung.
Was das für die Methodik heißt: Die Vorgaben, die Ihre Rechtsabteilung festgestellt hat, gehören nach BSI-Standard 300-1 in das Compliance-Management (Kap. 2.2) und ergänzen das Anforderungspaket (Kap. 3.4.3). Wie Grundschutz++ zu den Risikomanagementmaßnahmen nach § 30 BSIG passt, beschreibt die Seite NIS2 und Grundschutz. Zur NIS2-Umsetzung selbst informiert Blackfort Technology auf der Firmenseite: https://www.blackfort-tec.de/consulting-pages/nis2-umsetzung.
Schutzbedarf von Behandlungsprozessen festlegen
Grundschutz++ setzt beim Geschäftsprozess an. Unter Geschäftsprozessen „können Abläufe, Verwaltungsverfahren und Fachverfahren verstanden werden“ (300-1 Kap. 2.5); im Krankenhaus sind das neben Verwaltung und Abrechnung vor allem die Behandlungsprozesse, etwa Aufnahme, Diagnostik, Medikation, Operation und Entlassung. Der Schutzbedarf wird je Prozess für Vertraulichkeit, Integrität und Verfügbarkeit festgelegt, in den Kategorien „normal“ und „hoch“. Hoch bedeutet nach Kapitel 2.6, dass die Auswirkungen beträchtlich sein können. Als Hilfestellung nennt der Standard Schadensszenarien, darunter die „Beeinträchtigung der persönlichen Unversehrtheit“. Die Szenarien sind eine Hilfestellung; die Einstufung trifft die Institution und gibt die Leitung frei (Kap. 2.10).
Für Behandlungsprozesse liegt der Gedanke nahe, dass eine verfälschte Medikationsangabe oder ein nicht verfügbarer Befund die Unversehrtheit von Patientinnen und Patienten beeinträchtigen kann. Wird ein Prozess deshalb mit „hoch“ eingestuft, folgen zwei Pflichten. Erstens ist eine explizite Risikobetrachtung erforderlich, wenn ein Geschäftsprozess bei mindestens einem Schutzziel hohen Schutzbedarf hat (Kap. 2.11). Zweitens sind die Zugehörigkeit und Abhängigkeit der Assets zu diesem Prozess zu dokumentieren (Kap. 3.2). Der Standard empfiehlt, beim erstmaligen Aufbau mit dem wichtigsten Geschäftsprozess aus der höchsten Schutzbedarfskategorie zu beginnen (Kap. 2.6); sukzessive sind alle Prozesse im Anwendungsbereich zu untersuchen.
Den Anwendungsbereich legt die Institutionsleitung fest. Er kann das ganze Krankenhaus oder einen Teilbereich umfassen (300-1 Kap. 2.3). Gehört das Krankenhaus zu einem Verbund mit mehreren Standorten, einer zentralen IT-Gesellschaft oder einem Medizinischen Versorgungszentrum, sind diese Grenzen und ihre Schnittstellen bei der Abgrenzung zu klären.
Wie die Einstufung im Einzelnen abläuft, beschreibt die Seite Schutzbedarfsfeststellung; wie Sie den Informationsverbund abgrenzen, die Seite Informationsverbund abgrenzen.
Abhängigkeiten dokumentieren: der Ressourcenpfad eines Behandlungsprozesses
BSI-Standard 300-1 unterscheidet bei der Dokumentation der Assets nach Schutzbedarf. Bei normalem Schutzbedarf reichen die Abhängigkeiten zwischen Anwendungen und IT-Systemen sowie zwischen IT-Systemen und Räumen. Bei hohem Schutzbedarf sind Zugehörigkeit und Abhängigkeit der Assets zum Geschäftsprozess zu dokumentieren; die Dokumentation ist laut Kapitel 3.2 „unter anderem für die spätere Risikobetrachtung erforderlich, da diese auf Ebene des Geschäftsprozesses und entlang des Ressourcenpfades durchgeführt wird.“ Die Form ist frei: Tabelle, CMDB, Service-Map, Netzplan oder Abhängigkeitsübersicht.
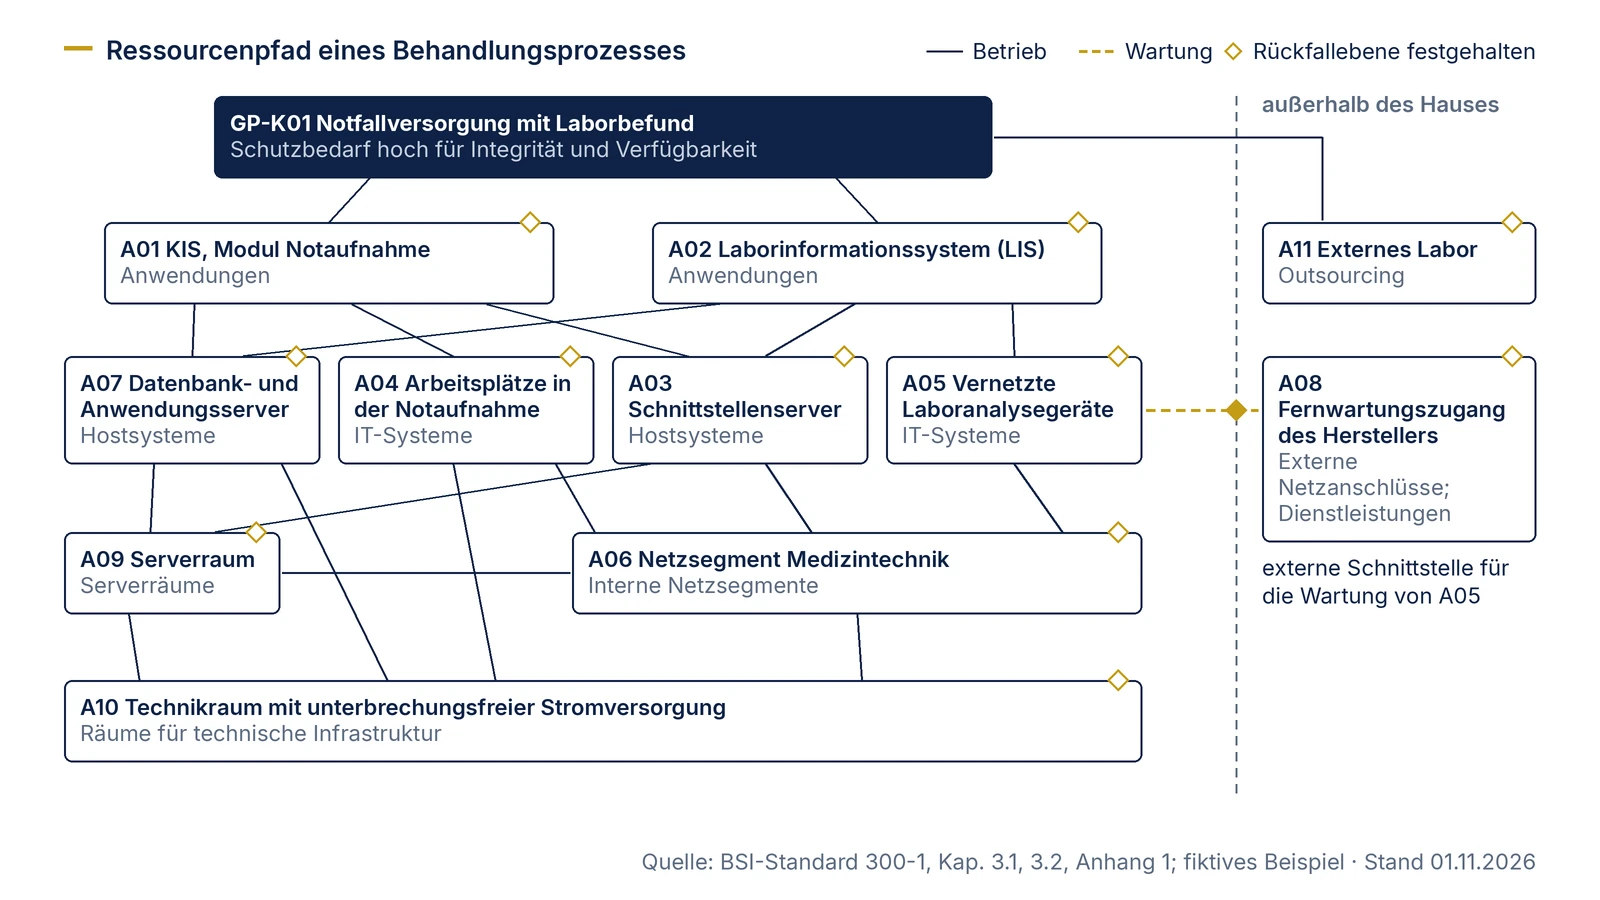
Für das Krankenhaus heißt das: Der Pfad endet nicht am Krankenhausinformationssystem. Zu einem Behandlungsprozess gehören auch Schnittstellen zwischen Systemen, vernetzte Geräte, die Netzsegmente, in denen sie hängen, Fernwartungszugänge der Hersteller, Serverräume, die Stromversorgung und externe Dienstleister. Kapitel 3.1 verlangt außerdem, die Schnittstellen des Informationsverbunds zu externen Prozessen und Systemen eindeutig zu dokumentieren, organisatorisch, technisch und infrastrukturell. Die Abhängigkeitskarte unten zeigt den Pfad an einem fiktiven Beispiel, mit der Zielobjektkategorie aus Anhang 1 von 300-1 und dem Katalogbezug je Asset.
Abhängigkeitskarte: Notaufnahme mit Laborbefund (fiktiver Ausschnitt)
Das Beispiel ist fiktiv: ein Krankenhaus der Regelversorgung mit eigener Notaufnahme, Zentrallabor und Krankenhausinformationssystem. Der Geschäftsprozess „GP-K01 Notfallversorgung mit Laborbefund“ ist für Integrität und Verfügbarkeit mit „hoch“ eingestuft, weil ein verfälschter oder verspäteter Befund die Behandlung beeinträchtigen kann. Bezeichnungen, Abhängigkeiten und Rückfallebenen sind Annahmen für das Beispiel. Die Karte ist ein vereinfachter Ausschnitt: Telefonanlage, Drucker, Anmeldedienst, Probentransport und weitere Ressourcen fehlen. Die Spalte „hängt ab von“ unterscheidet Abhängigkeiten im Betrieb von Abhängigkeiten für Wartung. Die Karte betrachtet vor allem Ausfälle; für die Integrität gehört ein zweiter Fall dazu: Die Systeme laufen, aber Befunde oder Zuordnungen zu Patientinnen und Patienten könnten verfälscht sein. Halten Sie fest, wer dann die Nutzung der betroffenen Informationen einschränkt, ihre Verlässlichkeit prüfen lässt und sie wieder freigibt.
Jedes Asset bekommt nach der Erläuterung zur Methodik-Anforderung STM.2.1.2 eine verantwortliche Rolle oder einen Asset-Owner. Für Behandlungsprozesse gehört die klinische Seite dazu: Ausfallfolgen, Rückfallebenen und die Rückkehr zum Regelbetrieb bestätigen die ärztliche und pflegerische Leitung des Bereichs und die Laborleitung, nicht IT oder Medizintechnik allein. Diese Aufteilung ist unser Vorschlag.
| Nr. | Asset (fiktiv) | Zielobjektkategorie (300-1 Anhang 1) | hängt ab von | Folge bei Ausfall für GP-K01 (Annahme) | Rückfallebene, die Sie festhalten | Bezug im Katalog |
|---|---|---|---|---|---|---|
| A01 | Krankenhausinformationssystem (KIS), Modul Notaufnahme | Anwendungen | Betrieb: A03, A04, A07 | Laboranforderung und Befundeinsicht nicht elektronisch möglich | Papieranforderung, telefonische Befundübermittlung mit Rückruf; dafür Telefonanlage und Formulare selbst als Assets prüfen | NOT.3.1 (SOLLTE) Wiederanlaufplan; NOT.3.2 (KANN) Geschäftsfortführungsplan |
| A02 | Laborinformationssystem (LIS) | Anwendungen | Betrieb: A03, A05, A07 | Angenommen ist eine Störung der Übermittlung: Befunde entstehen, erreichen das KIS aber nicht. Fällt die Befundfunktion selbst aus, braucht es eine andere Rückfallebene. | Ausdruck im Labor, Botengang oder Fax nach festgelegter Liste; Drucker und Faxweg mit eigenen Abhängigkeiten | NOT.3.1; NOT.4.15 (SOLLTE) Vorgehen zur Wiederherstellung |
| A03 | Schnittstellenserver zwischen KIS, LIS und Geräten | Hostsysteme | Betrieb: A06, A09 | Aufträge und Befunde stauen sich; Zuordnung zu Patientinnen und Patienten unsicher | Nach Wiederanlauf Abgleich von Patient, Probe und Auftrag, Umgang mit zwischengespeicherten Nachrichten, Vermeidung doppelter Aufträge, Nachtragen der auf Papier oder telefonisch übermittelten Befunde; technische Wiederherstellung und klinische Freigabe des Regelbetriebs getrennt dokumentieren | ASST.2.2 (SOLLTE) Inventar der Systeme; NOT.4.17 (KANN) Anwendungstest nach Wiederherstellung |
| A04 | Arbeitsplätze in der Notaufnahme | IT-Systeme | Betrieb: A06, A10 | Keine Erfassung am Behandlungsplatz | Reservegeräte, Papierdokumentation | ASST.2.2 |
| A05 | Vernetzte Laboranalysegeräte (Medizinprodukte) | IT-Systeme; Zuordnung begründen | Betrieb: A06; Wartung: A08 | Angenommen ist eine Störung der Anbindung: Analysen laufen, Ergebnisse gehen nicht automatisch ans LIS. Fällt das Gerät aus, greift ein Ersatzgerät oder das externe Labor. | Manuelle Übertragung mit Vier-Augen-Prüfung | ARCH.2.2.5 (SOLLTE) OT-Systeme, wenn Sie die Geräte so einordnen; BES.2.1.6 (SOLLTE) Support- und Wartungsverträge |
| A06 | Netzsegment Medizintechnik | Interne Netzsegmente | Betrieb: A09, A10 | Geräte und Schnittstellenserver getrennt | Wiederanlaufplan für das Segment | ARCH.2.1 (SOLLTE) Netzsegmente; ARCH.2.2.7 (SOLLTE) Management-Netz |
| A07 | Datenbank- und Anwendungsserver von KIS und LIS | Hostsysteme | Betrieb: A09, A10 | KIS, LIS und Schnittstellen fallen gemeinsam aus | Wiederanlauf in festgelegter Reihenfolge nach Notfallhandbuch | NOT.4.2 (SOLLTE) Sicherung des Systems; NOT.4.16 (SOLLTE) Test der Datensicherung |
| A08 | Fernwartungszugang des Geräteherstellers | Externe Netzanschlüsse; Dienstleistungen | Betrieb: A06 | Kein unmittelbarer Ausfall des Prozesses; Fehlerbehebung an A05 verzögert sich; Risiko eines unbefugten Zugriffs auf A05 | Zugang nur nach Freischaltung, Abschaltung im Vorfall | KONF.4.3, KONF.4.4 (SOLLTE) Fernwartung authentifizieren und einschränken, zugeordnet über A05 (IT-Systeme); ASST.5.6 (KANN) Beaufsichtigung externer Wartung |
| A09 | Serverraum | Serverräume | Betrieb: A10 | Ausfall aller Server im Raum | Ausweichbetrieb nach Notfallhandbuch | Anforderungen der Zielobjektkategorie Serverräume und der übergeordneten Kategorien |
| A10 | Technikraum mit unterbrechungsfreier Stromversorgung | Räume für technische Infrastruktur | Betrieb: Gebäudetechnik, Netzersatzanlage | Ausfall aller abhängigen Assets nach Überbrückungszeit | Abschaltreihenfolge, Ansprechpartner Haustechnik | siehe Seite Gebäude und Notfallvorsorge |
| A11 | Externes Labor für Spezialanalysen | Outsourcing | Betrieb: Probentransport, Befundübermittlung | Spezialbefunde verzögert | Vereinbarter Ersatzweg für die Befundübermittlung | DLS.3.1.1 (SOLLTE) Audit oder Zertifikat |
| A12 | Personal der Notaufnahme und des Labors | Nutzende; Mitarbeitende | - | Rückfallebene wird nicht angewendet, wenn sie unbekannt ist | Unterweisung und Übung der Rückfallebene | NOT.3.3 (SOLLTE) Sensibilisierung zum Vorgehen im Notfall; SENS.1.1 (MUSS) Verfahren und Regelungen |
Die Zuordnung der Kategorien und Katalogbezüge ist unser Vorschlag. Eine Rückfallebene hilft nur, wenn sie im betrachteten Ausfall selbst funktioniert; erfassen Sie deshalb auch die Abhängigkeiten von Telefon, Fax, Druckern und Reservegeräten. Über die Vererbung nach 300-1 Kap. 3.4.2 kommen bei jedem Asset die Anforderungen der übergeordneten Kategorien hinzu; die Spalte nennt nur Beispiele. Anforderungen, die mehreren Assets derselben Kategorie zugeordnet sind, stehen nur einmal im Anforderungspaket (Kap. 3.4). Wie Sie Assets erfassen und Kategorien zuordnen, beschreiben die Seiten Strukturanalyse und Modellierung mit Zielobjektkategorien.
Medizintechnik, Fernwartung und Hersteller im Anforderungspaket
Anhang 1 von 300-1 kennt keine eigene Zielobjektkategorie für Medizingeräte. Vernetzte Geräte lassen sich der Kategorie IT-Systeme zuordnen, die der Standard als „Informationstechnische Systeme zur elektronischen Datenverarbeitung“ definiert. Ob die Anforderungen dieser Kategorie ein Gerät hinreichend abdecken, prüfen Sie je Gerätetyp. Ist das nicht der Fall, verlangt Kapitel 2.11 eine explizite Risikobetrachtung, „wenn ein für den Informationsverbund relevantes Asset durch die bestehenden Zielobjektkategorien und die ihnen zugeordneten Anforderungen nicht hinreichend abgedeckt wird“. Kapitel 3.4.3 sieht dafür ergänzende Anforderungen im Format des Katalogs vor. Pflichten aus dem Medizinprodukterecht sind nicht Gegenstand dieser Seite.
Kann eine Anforderung an einem Gerät nicht umgesetzt werden, etwa weil der Hersteller keine Änderung der Konfiguration zulässt, ist „nicht anwendbar“ nach 300-1 Kapitel 4.1.1 nur mit einem der beiden dort genannten Gründe zulässig: Die zugrunde liegende Komponente existiert im Informationsverbund nicht, oder die Anforderung kann funktional nicht erfüllt werden. Die Begründung ist zu dokumentieren. Bleibt eine anwendbare SOLLTE-Anforderung auf absehbare Zeit unerfüllt, folgt nach Kapitel 2.11 ebenfalls eine explizite Risikobetrachtung.
Wie Sie solche Fälle bewerten, beschreibt die Seite Anforderungen bewerten und Abweichungen behandeln.
Im Anwenderkatalog (Build 2026-10-29) setzen vor allem diese Anforderungen bei Medizintechnik und Herstellerzugängen an:
| Kennung | Titel | Modalverb | Bezug zur Medizintechnik (unsere Einordnung) |
|---|---|---|---|
| ASST.2.2 | Inventar der Systeme | SOLLTE | Die Erläuterung nennt neben Endgeräten auch IoT-Geräte, sofern sie Daten aus dem Informationsverbund verarbeiten. Vernetzte Geräte gehören damit ins Inventar. |
| ARCH.2.1 | Netzsegmente | SOLLTE | Unterteilung des internen Netzes nach Anforderungen und Schutzbedarf; die Erläuterung nennt operative Technologien und Hausleittechnik als Beispiele. |
| ARCH.2.2.5 | OT-Systeme | SOLLTE | Verbindungen zwischen OT-Systemen und anderen IT-Systemen einschränken. Ob Sie Medizingeräte als OT-Systeme behandeln, legen Sie fest und begründen es. |
| ARCH.2.2.7 | Management-Netz | SOLLTE | Administration und Wartung über ein eigenes Netz. |
| KONF.4.3 | Authentifizierung von Fernwartungsfunktionen | SOLLTE | Fernwartung durch Hersteller nur nach Authentifizierung nach den Regeln der Praktik BER. |
| KONF.4.4 | Einschränkung von Fernwartungsfunktionen | SOLLTE | Funktionen der Fernwartung auf das Nötige begrenzen. |
| BES.2.1.6 | Support- und Wartungsverträge | SOLLTE | Bedarf an Support- und Wartungsverträgen nach dem Schutzbedarf für Verfügbarkeit dokumentieren. |
| ASST.5.6 | Wartung durch Externe | KANN | Beaufsichtigung durch internes Personal bei Wartung durch Externe ohne Sicherheitsüberprüfung, Sicherheitsniveau „erhöht“. |
KANN-Anforderungen haben das Sicherheitsniveau „erhöht“ und sind optional; sie können in der Risikobetrachtung herangezogen werden (300-1 Kap. 3.4.2). Wie Beschaffung und Dienstleistersteuerung zusammenspielen, zeigt die Seite Praxis: Beschaffung und Dienstleister; Sollkonfiguration und Bestand die Seite Praxis: Konfiguration und Assets.
Notbetrieb, Wiederanlauf und Sensibilisierung
Die Spalte „Rückfallebene“ der Abhängigkeitskarte führt zur Notfallplanung. Der Anwenderkatalog verlangt einen Wiederanlaufplan für zeitkritische Systeme und Anwendungen (NOT.3.1, SOLLTE). Laut Erläuterung legt er fest, wie eine ausgefallene Ressource innerhalb einer Wiederanlaufzeit auf ein vorgesehenes Notbetriebsniveau gebracht wird; ohne BCMS lassen sich die zeitkritischen Ressourcen über die Schutzbedarfsfeststellung mit hohem Schutzbedarf für Verfügbarkeit bestimmen. Ein Geschäftsfortführungsplan für zeitkritische Geschäftsprozesse ist im Katalog eine KANN-Anforderung (NOT.3.2). Die Erläuterung nennt als Beispiel für einen Notbetrieb ausdrücklich, dass ein digital unterstützter Prozess wieder analog durchgeführt wird, und ordnet Geschäftsfortführungspläne der Verantwortung eines BCMS zu.
Die Einstufung „hoch“ ersetzt keine zeitliche Planung. Wie lange ein Prozess unterbrochen sein darf, welches Notbetriebsniveau mindestens nötig ist und wie lange der manuelle Betrieb durchgehalten werden kann, legen Sie mit den klinisch Verantwortlichen fest; der Wiederanlaufplan nach NOT.3.1 setzt solche Wiederanlaufzeiten voraus. Besteht ein BCMS, entstehen sie in der Business-Impact-Analyse nach BSI-Standard 200-4 Kapitel 7. Für ein Krankenhaus bedeutet das außerdem: Die Papierformulare, Telefonlisten und Botengänge aus der Abhängigkeitskarte sind erst dann eine Rückfallebene, wenn sie dokumentiert, verteilt und geübt sind. Der Katalog verlangt, Nutzende zur Vorgehensweise in Notfällen und Krisen zu sensibilisieren (NOT.3.3, SOLLTE), und als MUSS-Anforderung ein Verfahren zur rollenspezifischen Schulung und Sensibilisierung (SENS.1.1). Damit gibt es einen Anknüpfungspunkt für die Awareness-Maßnahmen nach § 391 Abs. 2 SGB V; ob Ihre Maßnahmen die gesetzliche Pflicht erfüllen, ist eine Rechtsfrage.
Ein Notfallmanagement nach BSI-Standard 200-4 ersetzt Grundschutz++ nicht; 200-4 ist durch 300-1 nicht abgelöst. Wie Sie beides verbinden, beschreibt die Seite BSI-Standard 200-4; den Ausfall eines Standorts als durchgehenden Fall die Seite Praxis: Gebäude und Notfallvorsorge. Wie Sie Unterweisungen planen und ihre Wirkung prüfen, steht auf der Seite Praxis: Sensibilisierung.
B3S Krankenhaus und Grundschutz++ nebeneinander
Ein Krankenhaus, das den B3S anwendet oder anwenden will, kann trotzdem nach Grundschutz++ arbeiten wollen, etwa weil der Träger mehrere Einrichtungen nach einer einheitlichen Methodik führt oder ein Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz anstrebt. Eine Zuordnung zwischen dem B3S Krankenhaus und dem Anwenderkatalog Grundschutz++ hat das BSI in den ausgewerteten Quellen (Stand 1. November 2026) nicht veröffentlicht. Wer beides nutzt, stellt die Zuordnung selbst her und kennzeichnet sie als eigene.
Den Inhalt des B3S beschreibt diese Seite nicht; er steht laut BSI auf der Website der Deutschen Krankenhausgesellschaft zum Download bereit. Methodisch lassen sich Vorgaben aus dem B3S wie jede andere vertragliche oder branchenbezogene Verpflichtung behandeln: Sie gehören in das Compliance-Management (300-1 Kap. 2.2), und was der Anwenderkatalog nicht abbildet, ergänzt das Anforderungspaket (Kap. 3.4.3). Welcher Rahmen für Ihr Haus der führende ist und ob er die Pflichten aus § 391 SGB V oder dem BSI-Gesetz erfüllt, entscheiden Leitung und Rechtsabteilung.
Die Abwägung zwischen ISO-Pfad und Grundschutz-Pfad beschreibt die Seite ISO 27001 oder IT-Grundschutz.
Vorgehen für ein Krankenhaus
Die Schritte folgen den Prozessschritten aus 300-1; die Reihenfolge und die Verbindung zur Abhängigkeitskarte sind unser Vorschlag.
- Vorgaben feststellen lassen: Die Rechtsabteilung hält fest, welche Pflichten aus § 391 SGB V und dem BSI-Gesetz gelten und ob ein B3S angewendet wird. Das Ergebnis geht ins Compliance-Management (300-1 Kap. 2.2).
- Anwendungsbereich und Prozesse: Die Leitung legt den Anwendungsbereich fest und gibt den Schutzbedarf der Prozesse frei (Kap. 2.3, 2.10). Einen Behandlungsprozess mit hohem Schutzbedarf als ersten wählen (Kap. 2.6).
- Rollen klären: ISB, IT-Leitung, Medizintechnik, Haustechnik, Datenschutz sowie die klinisch Verantwortlichen der betrachteten Prozesse (ärztliche und pflegerische Leitung, Laborleitung) mit Zuständigkeiten und Schnittstellen benennen; Interessenkonflikte zwischen IT-Leitung und ISB sowie zwischen DSB und ISB vermeiden (Kap. 2.8). Hilfe bietet die Seite Rollen und Verantwortlichkeiten.
- Abhängigkeitskarte erstellen: Für den gewählten Prozess den Ressourcenpfad bis zu Geräten, Netzsegmenten, Fernwartung, Räumen und Dienstleistern dokumentieren (Kap. 3.1, 3.2). Vorhandene Quellen wie Medizingeräte-Bestand, CMDB und Netzpläne nutzen.
- Anforderungspaket bilden: Assets den Zielobjektkategorien zuordnen, nicht hinreichend abgedeckte Geräte kennzeichnen und ergänzende Anforderungen formulieren (Kap. 3.4.2, 3.4.3).
- Risikobetrachtung und Rückfallebenen: Explizite Risikobetrachtung für den Prozess und für nicht abgedeckte Assets durchführen (Kap. 2.11); Rückfallebenen in den Wiederanlaufplan übernehmen und üben (NOT.3.1, NOT.3.3). Verfahren und Mindestkriterien beschreibt die Seite Risikoanalyse.
Blackfort Technology unterstützt Krankenhäuser bei Abgrenzung, Abhängigkeitskarte, Anforderungspaket und Risikobetrachtung nach Grundschutz++; die Pakete stehen auf der Seite Beratung. Zum allgemeinen Aufbau eines ISMS und zu ISO 27001 informiert die Firmenseite unter https://www.blackfort-tec.de/consulting-pages/isms-beratung und https://www.blackfort-tec.de/consulting-pages/iso-27001-beratung, zum externen Informationssicherheitsbeauftragten unter https://www.blackfort-tec.de/consulting-pages/externer-informationssicherheitsbeauftragter. Gehört das Krankenhaus zu einer Hochschule, beschreibt die Seite IT-Grundschutz an der Hochschule die Abgrenzung auf Seiten der Hochschule.
Rechtehinweis: Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Themenseite Grundschutz++. Zitat und Angaben zu B3S © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite Branchenspezifische Sicherheitsstandards und BSI-Seite B3S Krankenhaus, abgerufen am 01.11.2026. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.