
Was KONF und ASST im Katalog abdecken
Eigene Auszählung im Anwenderkatalog Grundschutz++, Build 2026-10-29, rekursiv über alle Verschachtelungsebenen:
| Praktik | Teilpraktiken | Anforderungen | MUSS / SOLLTE / KANN | ohne Zielobjektkategorie | Zielobjektkategorien mit den meisten Anforderungen |
|---|---|---|---|---|---|
| KONF Konfiguration | 15 | 157 | 5 / 110 / 42 | 8 | IT-Systeme 55, Anwendungen 26, Webbrowser 13, E-Mail 12, Mobile Endgeräte 8 |
| ASST Informationen und Assets | 7 (Grundlagen, Inventarisierung, Regelungen zum Gebrauch, Regelungen zum Transfer, Wartung, Rücknahme von Assets, Löschen und Vernichten) | 58 | 5 / 37 / 16 | 17 | Daten 20, IT-Systeme 10, Informationen 3 |
Vier KONF-Anforderungen sind zwei Kategorien zugeordnet und hier bei beiden gezählt.
Die beiden Praktiken verhalten sich gegensätzlich. KONF hängt fast vollständig an Zielobjektkategorien: Nur 8 der 157 Anforderungen gelten ohne Zuordnung, der Rest kommt erst über die Modellierung ins Paket (Kapitel 3.4.1 und 3.4.2 von BSI-Standard 300-1). Welche Konfigurationsanforderungen Sie erfüllen müssen, entscheidet also die Frage, welche Assets Sie als IT-Systeme, Anwendungen, Webbrowser oder E-Mail modelliert haben. Und 146 der 157 KONF-Anforderungen haben im Feld documentation den Wert „Konfigurationshistorie“. Der Nachweis für KONF ist damit fast immer derselbe: die versionierte Grundkonfiguration und die Ergebnisse der Prüfungen dagegen.
Der Fall: eine technische Landesbehörde (fiktiv)
Die Technische Prüfstelle Nordtal (TPN) ist erfunden, ebenso alle Zahlen und Ergebnisse; Kennungen und Anforderungen stammen aus dem Katalog. Die TPN betreibt 380 Notebooks, 64 Server (davon 52 virtuell), drei Messdaten-Gateways als Appliances und 41 Fachanwendungen. Die Notebooks sind in der Modellierung als Gruppe den Zielobjektkategorien Mobile Endgeräte und IT-Systeme zugeordnet, die Server als Hostsysteme und IT-Systeme; Kapitel 3.2 von 300-1 erlaubt die Gruppierung von Assets mit ähnlichen Eigenschaften und gleichem Einsatzzweck.
Konfiguriert wird über eine zentrale Konfigurationsverwaltung für Notebooks und Windows-Server und über eine Versionsverwaltung mit Skripten für die Linux-Server. Das Inventar der IT-Systeme liegt in einer CMDB, das Inventar der Anwendungen in einer Softwareliste. Beides war bisher gepflegt, aber nie gegeneinander und gegen das Netz geprüft.
Schritt 1: Sollkonfiguration festlegen und versionieren
KONF.2.1 (SOLLTE, IT-Systeme) und KONF.10.1 (SOLLTE, Anwendungen) verlangen je eine dokumentierte Grundkonfiguration. Nach der Katalogerläuterung zu KONF.2.1 ist das ein dokumentierter Ausgangszustand, der „als verbindlicher Referenzpunkt für den Betrieb und die Härtung dient“. KONF.2.1.1 und KONF.10.1.1 (SOLLTE) verlangen, vorherige Konfigurationen zu versionieren. Die TPN legt fest (fiktiv):
| Systemgruppe | Grundkonfiguration | Darin enthalten (Auswahl, mit Anforderung) | Ablage und Version |
|---|---|---|---|
| Notebooks | GK-NB, Version 3.2 | Speicherverschlüsselung (KONF.3.2), lokale Firewall (KONF.7.15), Ausführung nur autorisierter Anwendungen (KONF.7.10), keine nicht benötigten Funktionen (KONF.2.4) | Richtlinienexport der Konfigurationsverwaltung, versioniert |
| Windows-Server | GK-WS, Version 2.0 | Default-Zugangsdaten geändert (KONF.2.3), alte Protokolle und nicht benötigte Dienste deaktiviert (KONF.2.4) | Richtlinienexport, versioniert |
| Linux-Server | GK-LS, Version 1.4 | wie GK-WS, dazu Konfigurationsgeheimnisse nur verschlüsselt (KONF.1.5) | Repository der Versionsverwaltung, jede Änderung als Commit |
| Messdaten-Gateways | GK-MG, Version 1.0 | Herstellerempfehlung für den sicheren Betrieb (aus BES.7.4.3 bei der Beschaffung geliefert), abgeglichen mit KONF.2.3 und KONF.2.4 | Konfigurationsexport als Datei mit Prüfsumme |
| Fachanwendungen | je Anwendung eine GK-A, insgesamt 41 | Benutzerrechte, Protokollierung, aktivierte Schnittstellen (KONF.10.1, KONF.10.4) | Anwendungsdokumentation, versioniert |
Drei Anforderungen ohne Zielobjektkategorie gehören dazu: KONF.1.3 verlangt, die Konfigurationswerkzeuge mit Verwendungszweck und Herkunft zu dokumentieren, KONF.1.4 den Zugriff auf dokumentierte Konfigurationen einzuschränken und KONF.1.5 Konfigurationsgeheimnisse zu verschlüsseln. Für die TPN heißt das konkret: Die beiden Werkzeuge stehen mit Zweck und Bezugsquelle im IT-Betriebskonzept, das Repository ist nur für die Administrierenden der Linux-Server lesbar, und Passwörter in Skripten werden durch Verweise auf einen Tresor ersetzt.
Schritt 2: Bestand führen
Ohne Bestand ist der Abgleich lückenhaft: Ein System, das nicht im Inventar steht, prüft auch niemand gegen seine Grundkonfiguration. ASST liefert dafür die Anforderungen (alle SOLLTE):
- ASST.2.2 (ohne Zielobjektkategorie): Inventar der IT-Systeme einschließlich Identifikationsbezeichnung und letztem bekannten Verbleib. Die TPN führt dafür in der CMDB je System Inventarnummer, DNS-Name, Standort oder Virtualisierungshost und die zuständige Person.
- ASST.2.3 (ohne Zielobjektkategorie): Inventar der Anwendungen einschließlich Produktname, Versionsstand, Herkunft und Lizenzierung; ASST.2.3.1 (IT-Systeme): die Nutzung von Anwendungen auf IT-Systemen durch [eine zuständige Person oder Rolle] autorisieren. Die TPN legt den Parameter auf die Leitung des IT-Betriebs fest.
- ASST.2.3.2 (Anwendungen): die Software Bill of Materials (SBOM) dokumentieren. Für die 41 Fachanwendungen liegen bisher 12 SBOMs vor, alle aus Beschaffungen der letzten zwei Jahre.
- ASST.2.2.1 (Netze): das Aufdecken unautorisierter IT-Systeme verankern. Die Erläuterung nennt aktive Netzscans und passive Analysen des Netzwerkverkehrs als Mittel und als Behandlung, dass gefundene Systeme „aus dem Netz entfernt, in eine Quarantäne verschoben oder nach Überprüfung autorisiert werden“.
Mit dem Inventar der Strukturanalyse ist dieser Bestand nicht dasselbe. Die Strukturanalyse erfasst Assets und Abhängigkeiten, damit ein Anforderungspaket entsteht; ASST.2.2 verlangt ein Inventar als laufende Betriebsunterlage. In der Praxis ist es sinnvoll, beides aus derselben Quelle zu speisen. Wie Bestandsdaten in die Strukturaufnahme kommen, zeigt die Strukturanalyse.
Schritt 3: Abgleich von Soll, Bestand und Ist
KONF.2.5 (SOLLTE, IT-Systeme) und KONF.10.5 (SOLLTE, Anwendungen) verlangen, die Übereinstimmung der tatsächlichen Konfiguration mit dem Referenzzustand [regelmäßig] zu überprüfen; die TPN hat den Parameter auf monatlich festgelegt. Die Erläuterung nennt als Zweck die Vermeidung von Configuration Drift, also „dass Systeme schleichend von der definierten Soll-Konfiguration abweichen“. Die automatische Überprüfung durch [einen automatisierten Mechanismus] ist mit KONF.2.5.1 eine KANN-Anforderung (Sicherheitsniveau erhöht); die TPN nutzt ihre Konfigurationsverwaltung trotzdem dafür, weil sie vorhanden ist.
Abgleichprotokoll der TPN für einen Monat, fiktive Zahlen:
| Prüfpunkt | Soll-Quelle | Ist-Quelle | Ergebnis | Einordnung | Folge |
|---|---|---|---|---|---|
| Netz gegen Bestand | CMDB | Netzscan und DHCP-Protokoll | 9 Geräte im Netz ohne CMDB-Eintrag: 4 Mietdrucker, 3 Test-VMs, 2 unbekannt | Bestand unvollständig; 2 Geräte unautorisiert | Drucker und Test-VMs nach Prüfung autorisiert und eingetragen; die 2 unbekannten Geräte in Quarantäne und als Ereignis an die Detektion gemeldet |
| Bestand gegen Netz | CMDB | Konfigurationsverwaltung, letzte Meldung | 14 Notebooks seit mehr als 60 Tagen ohne Meldung | letzter bekannter Verbleib (ASST.2.2) unklar | Abfrage bei den zuständigen Personen; 11 im Lager, 3 nicht auffindbar und nach dem Verfahren für abhandengekommene Assets behandelt (ASST.6.1) |
| Notebooks gegen GK-NB 3.2 | GK-NB 3.2 | Konfigurationsverwaltung | 343 konform, 23 mit eigener Firewall-Ausnahme, 14 ohne aktuelle Meldung (siehe Zeile Bestand gegen Netz) | Ist ohne Autorisierung abgewichen | Ausnahmen zurückgesetzt; Ursache: lokale Administrationsrechte bei einer Projektgruppe, Übergabe an die Berechtigungsverwaltung |
| Server gegen GK-WS 2.0 und GK-LS 1.4 | GK-WS, GK-LS | Konfigurationsverwaltung, Skriptlauf | 59 konform; 2 Windows-Server mit aktiviertem Altprotokoll; 3 Linux-Server mit einer Änderung, die nach einer Störung direkt am System vorgenommen wurde | Altprotokoll: Ist abgewichen. Linux: Änderung war autorisiert, das Soll ist veraltet | Altprotokoll deaktiviert, Frist 30 Tage wegen einer abhängigen Fachanwendung; Linux: Änderung über das Änderungsverfahren in GK-LS 1.5 übernommen (ASST.5.4) |
| Messdaten-Gateways gegen GK-MG 1.0 | GK-MG | Konfigurationsexport | alle 3 mit einem herstellerseitigen Wartungskonto, dessen Zugangsdaten sich nicht ändern lassen | KONF.2.3 für diese Gruppe dauerhaft nicht erfüllbar | Risikobetrachtung, siehe unten |
| Fachanwendungen gegen GK-A | 41 GK-A | Konfigurationsexporte der Anwendungen | 38 konform, 3 mit zusätzlich aktivierter Schnittstelle | Ist ohne Autorisierung abgewichen | Schnittstellen deaktiviert, Ursache beim Fachverfahrensbetreuer geklärt |
| Anwendungen gegen Softwareliste | Softwareliste mit Autorisierung | Softwareinventur der Konfigurationsverwaltung | 3 nicht autorisierte Anwendungen auf 17 Notebooks | Ausführung nicht autorisierter Anwendungen nicht vollständig eingeschränkt (KONF.7.10) | deinstalliert; Ausführungsregel in GK-NB 3.3 verschärft |
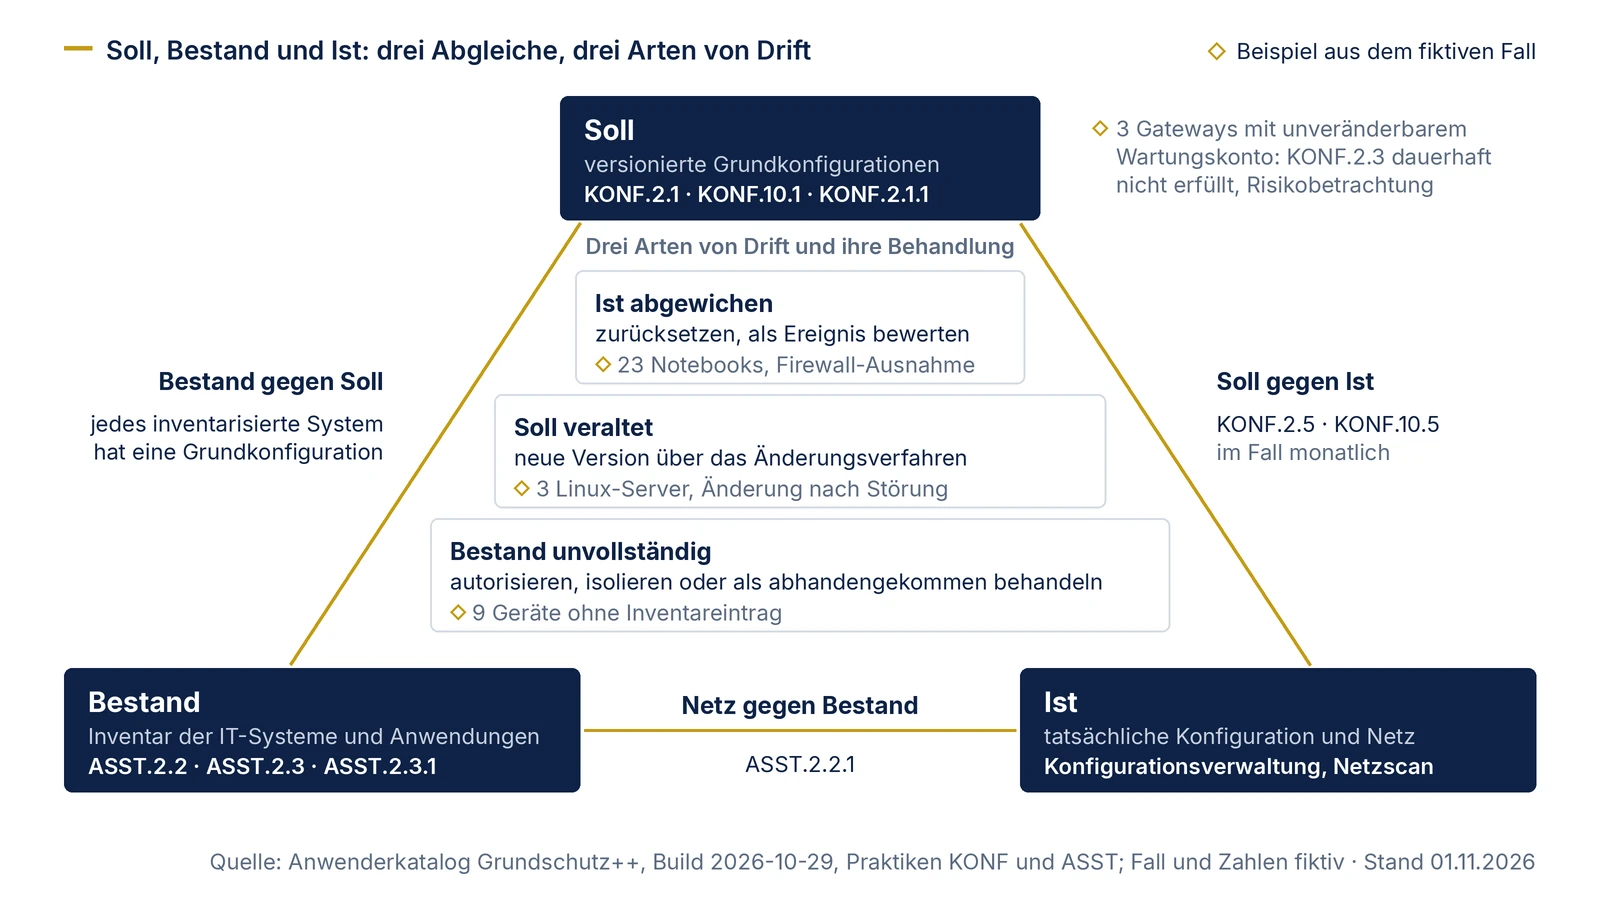
Aus dem Protokoll lassen sich drei Arten von Drift ablesen, die unterschiedlich behandelt werden. Das Ist ist abgewichen: zurücksetzen und die Ursache klären, bei fehlender Autorisierung auch als sicherheitsrelevantes Ereignis bewerten. Das Soll ist veraltet: Die Änderung war autorisiert, aber die Grundkonfiguration wurde nicht nachgezogen; dann wird eine neue Version der Grundkonfiguration angelegt, über das Änderungsverfahren der Praktik TEST (Änderungen und Tests). Der Bestand ist unvollständig: Ein System fehlt im Inventar oder ist nicht mehr auffindbar; dann wird es nach Prüfung autorisiert und eingetragen, isoliert oder als abhandengekommen behandelt.
Schritt 4: vom Abgleich zum Status der Anforderungen
Der Abgleich selbst ist eine Maßnahme zu KONF.2.5 und KONF.10.5. Nach unserer Lesart sind diese beiden Anforderungen erfüllt, wenn der Abgleich im festgelegten Turnus stattfindet und protokolliert ist, auch wenn er Abweichungen findet. Die Abweichungen zeigen sich im Status der Anforderungen, deren Inhalt abweicht. Nach Kapitel 4.1.1 von 300-1 wird der Status je Anforderung vergeben; die TPN nennt in der Begründung, welche Systeme betroffen sind. Statusentscheidungen im Fall (fiktiv):
| Anforderung | Status | Begründung und Folge |
|---|---|---|
| KONF.2.5 und KONF.10.5 Übereinstimmung mit dem Referenzzustand [regelmäßig] überprüfen (SOLLTE) | erfüllt | Abgleich monatlich mit Protokoll für IT-Systeme und Fachanwendungen; Nachweis nach Kapitel 4.3 mit Werkzeug, Prüfzeitpunkt und Ergebnis |
| KONF.2.4 nicht benötigte Systemfunktionen deaktivieren (SOLLTE, IT-Systeme) | nicht erfüllt, temporär | 2 Windows-Server mit Altprotokoll, Frist 30 Tage im Umsetzungsplan |
| KONF.2.3 Default-Zugangsdaten ändern (SOLLTE, IT-Systeme) | nicht erfüllt, dauerhaft | 3 Messdaten-Gateways, Wartungskonto herstellerseitig nicht änderbar; Risikobetrachtung |
| ASST.2.2 Inventar der IT-Systeme mit Identifikationsbezeichnung und letztem Verbleib (SOLLTE) | nicht erfüllt, temporär | 7 Geräte nach Prüfung nachgetragen, 2 unbekannte Geräte isoliert, 3 Notebooks nicht auffindbar; erneuter Abgleich im Folgemonat |
| ASST.2.2.1 Aufdecken unautorisierter IT-Systeme verankern (SOLLTE, Netze) | erfüllt | Netzscan und Auswertung des DHCP-Protokolls im monatlichen Abgleich, Behandlung beschrieben |
| ASST.2.3.2 SBOM dokumentieren (SOLLTE, Anwendungen) | nicht erfüllt, temporär | 12 von 41 SBOMs vorhanden; Anforderung über BES.7.4.4.1 (KANN) in künftige Beschaffungen und als Nachforderung an die Hersteller |
Die Gateways. Nach Kapitel 4.1.1 kann eine Anforderung als „nicht anwendbar“ gelten, „wenn die Anforderung funktional nicht erfüllt werden kann oder die zugrunde liegende Komponente nicht im Informationsverbund existiert“. Man könnte argumentieren, KONF.2.3 sei für die drei Gateways funktional nicht erfüllbar. Der Status wird aber je Anforderung vergeben, und für alle anderen IT-Systeme ist KONF.2.3 erfüllbar und erfüllt. Den Fall einer Anforderung, die nur für einen Teil der zugeordneten Assets funktional nicht erfüllbar ist, regelt 300-1 nicht ausdrücklich. Die TPN wählt die vorsichtige Wertung: dauerhafte Nichterfüllung einer SOLLTE-Anforderung, die nach Kapitel 2.11 und 4.1.2 eine Risikobetrachtung auslöst. Behandlung: Die Gateways stehen in einem eigenen Netzsegment, das Wartungskonto ist nur über einen Sprungserver erreichbar, Anmeldungen am Wartungskonto werden protokolliert und alarmiert. Das Restrisiko geht der Institutionsleitung zur Freigabe zu (Kapitel 4.2.3). Bei der nächsten Beschaffung wird die Änderbarkeit aller Zugangsdaten Beschaffungskriterium; wie das aussieht, zeigt Beschaffung und Dienstleister.
Temporäre Nichterfüllung. Für KONF.2.4, ASST.2.2 und ASST.2.3.2 gilt dieselbe offene Auslegungsfrage wie überall in Grundschutz++: Kapitel 4.1.2 sagt, eine temporäre Nichterfüllung löse keine Risikobetrachtung aus; Kapitel 2.11 verlangt für SOLLTE-Anforderungen in der Umsetzungsplanung eine Restrisikobetrachtung und die Freigabe durch die Institutionsleitung, Kapitel 4.1.1 das Identifizieren des Risikos und die Mitteilung an die Leitung. Die TPN beschreibt das Restrisiko je Anforderung kurz, teilt es mit und lässt es bis zur Frist freigeben.
Schritt 5: Außerbetriebnahme schließt den Kreis
Der Bestand bleibt nur richtig, wenn auch der Abgang geregelt ist. ASST.6.4 (SOLLTE, IT-Systeme) verlangt, ein zurückgenommenes System in einen definierten Ausgangszustand zurückzusetzen, ASST.7.1 (SOLLTE, Anwendungen) die Deinstallation nicht mehr benötigter Anwendungsinstanzen, ASST.7.3 (SOLLTE, Daten) das Löschen bei Erreichen der Aufbewahrungs- und Löschfrist durch [kryptografisches Löschen, Überschreiben oder Vernichten des Speichermediums], ASST.7.6 (SOLLTE) die Autorisierung von Veräußerungen durch [eine zuständige Person oder Rolle] und ASST.7.7 (SOLLTE) das Entfernen aller Beschriftungen, die der Institution zuzuordnen sind.
Bei der TPN schließt jeder dieser Schritte mit einem Eintrag in der CMDB: Status „ausgesondert“, Datum, Löschverfahren, autorisierende Person. Erst danach fällt das System aus dem monatlichen Abgleich heraus. Fehlt der Eintrag, taucht es im nächsten Abgleich als „Bestand ohne Meldung“ auf, und die Suche beginnt von vorn. Wartungen dokumentiert die TPN nach ASST.5.7 mit Asset, Anlass, Zeitpunkt, Beteiligten, Maßnahmen und Ergebnis; Änderungen bei einer Wartung laufen nach ASST.5.4 über das Änderungsverfahren und damit auch in die Grundkonfiguration.
Prüffragen zu Konfiguration und Bestand
- Hat jede Systemgruppe und jede Anwendung im Bestand eine dokumentierte und versionierte Grundkonfiguration (KONF.2.1, KONF.2.1.1, KONF.10.1, KONF.10.1.1)?
- Steht in der Grundkonfiguration, zu welcher Anforderung eine Einstellung gehört, damit der Abgleich den Status der richtigen Anforderung trifft?
- Sind Konfigurationswerkzeuge mit Zweck und Herkunft dokumentiert, der Zugriff auf Konfigurationen eingeschränkt und Konfigurationsgeheimnisse verschlüsselt (KONF.1.3 bis KONF.1.5)?
- Führt das Inventar Identifikationsbezeichnung und letzten bekannten Verbleib, und das Anwendungsinventar Produktname, Version, Herkunft und Lizenz (ASST.2.2, ASST.2.3)?
- Ist der Parameter „regelmäßig“ in KONF.2.5 und KONF.10.5 festgelegt, und liegt für jeden Turnus ein Protokoll vor?
- Wird auch in die andere Richtung geprüft, also Netz gegen Bestand (ASST.2.2.1)?
- Ist für jede Abweichung entschieden, ob das Ist abgewichen, das Soll veraltet oder der Bestand unvollständig ist?
- Gehen unautorisierte Abweichungen als Ereignis an die Detektion, und autorisierte Änderungen über das Änderungsverfahren in eine neue Version der Grundkonfiguration?
- Schließt die Außerbetriebnahme mit einem Bestandseintrag, damit ausgesonderte Systeme nicht als vermisst gelten (ASST.6.4, ASST.7.6)?
Blackfort Technology unterstützt Sie dabei mit Paket C der Umsetzung nach Grundschutz++: Statusermittlung je Anforderung, darunter KONF und ASST, und ein Nachweisplan, der Grundkonfigurationen, Inventar und die Berichte Ihrer vorhandenen Werkzeuge den Anforderungen zuordnet.
Übergaben und Einordnung
- An die Detektion: unbekannte Geräte und unautorisierte Abweichungen. Wie aus einem solchen Ereignis ein bewerteter Vorfall wird, zeigt Detektion und Vorfallsbearbeitung.
- An die Berechtigungsverwaltung: lokale Administrationsrechte, die Abweichungen erst möglich machen; siehe Berechtigungen und Personal.
- An die Beschaffung: Herstellerkonfiguration (BES.7.4.3), Komponentenbeschreibung (BES.7.4.4) und SBOM (BES.7.4.4.1) als Abnahmeunterlagen, damit Grundkonfiguration und Anwendungsinventar von Anfang an stimmen.
- An den Nachweisplan: Ein Abgleich aus der Konfigurationsverwaltung ist ein automatisierter Nachweis. Nach Kapitel 4.3 gehören Werkzeug, Prüfzeitpunkt und Ergebnis dazu; was ein solcher Nachweis nicht abdeckt, etwa Systeme ohne Agent, steht unter Automatisierte Nachweise. Die Zuordnung zu Maßnahme und Anforderung zeigt der Nachweisplan.
- An das Änderungsverfahren: autorisierte Änderungen, die eine neue Version der Grundkonfiguration brauchen; den Ablauf eines Changes zeigt Architektur, Änderungen und Entwicklung.
- Welche KONF-Anforderungen überhaupt ins Paket kommen, entscheidet die Zuordnung der Assets; siehe Modellierung und Zielobjektkategorien.