
Beratung
Grundschutz++ Umsetzung und Migration: ISMS nach BSI-Standard 300-1 aufbauen
Bei der Grundschutz++ Umsetzung bauen Sie Ihr ISMS nach BSI-Standard 300-1 neu auf oder überführen ein bestehendes ISMS dorthin. Paket C erarbeitet mit Ihnen Geschäftsprozesse und Schutzbedarf, Anforderungspaket, Umsetzungsplan, Risikomethode und Nachweisplan. Paket E prüft den Stand in internen Audits und bereitet Sie auf das Zertifizierungsaudit vor.
Ausgangslage
Sie haben entschieden, nach Grundschutz++ zu arbeiten, oder Ihre Readiness-Analyse liegt vor. Jetzt geht es um die Arbeit selbst: Die Methodik steht im BSI-Standard 300-1, Version 1.0 vom 20. Oktober 2026, die Anforderungen im Anwenderkatalog Grundschutz++. Zertifizierungsanträge für ISO 27001 auf Basis von Grundschutz++ sind laut Meilensteinplan des BSI ab dem 1. Januar 2027 möglich.
Für eine erstmalige Implementierung empfiehlt 300-1, mit dem wichtigsten Geschäftsprozess aus der höchsten Schutzbedarfskategorie zu beginnen (Kapitel 2.6). Wer aus dem IT-Grundschutz-Kompendium 2023 kommt, modelliert neu auf Zielobjektkategorien, bewertet jede Anforderung mit „erfüllt“, „nicht erfüllt“ oder „nicht anwendbar“ und stellt die Risikobetrachtung auf die Mindestkriterien aus Anhang 3 um. Die Zuordnungstabelle des BSI vom Kompendium 2023 auf Grundschutz++ steht auf Entwurf; Zuordnungen, auf die Sie Nachweise stützen, prüfen wir einzeln.
Arbeitspakete
Paket C folgt den Prozessschritten 1 bis 3 von 300-1, Paket E dem internen Audit aus Prozessschritt 4 (Kapitel 5.2) und der Vorbereitung auf das Zertifizierungsaudit. Sie können Paket C für einen Geschäftsprozess beginnen und weitere Prozesse später anschließen; Paket E lässt sich auch einzeln beauftragen.
Paket C
Erhebung und Planung
Kontext der Institution, Einbindung des Compliance-Managements, Anwendungsbereich, interessierte Parteien, Geschäftsprozesse und Schutzbedarf je Geschäftsprozess, Leitlinie, Rollen, Dokumentation und Rahmen der Risikobetrachtung. Dazu die Entscheidungsvorlagen, mit denen die Leitung Anwendungsbereich, Schutzbedarf, Reihenfolge, Ressourcen und Leitlinie festlegt und freigibt (Kapitel 2.10).
SchutzbedarfsfeststellungPaket C
Anforderungsanalyse
Informationsverbund abgrenzen, Assets mit Abhängigkeiten aus Ihren vorhandenen Bestandsdaten übernehmen, Blaupausen auswählen, Assets den Zielobjektkategorien zuordnen, Anforderungspaket bilden und Parameter wie „regelmäßig“ festlegen.
Modellierung mit ZielobjektkategorienPaket C
Realisierung
Umsetzungsstatus je Anforderung ermitteln, nicht erfüllte SOLLTE-Anforderungen als temporär oder dauerhaft einordnen, Risikobetrachtung in den Fällen nach Kapitel 2.11 durchführen, Umsetzungsplan mit Maßnahmen, Zuständigkeiten und Fristen aufstellen.
Anforderungen bewertenPaket C
Migration aus dem Kompendium 2023
Neumodellierung des bestehenden Informationsverbunds, Übertrag vorhandener Umsetzungsnachweise über die Zuordnungstabelle des BSI, abgeglichen über die UUID gegen den verwendeten Katalog-Build und fachlich geprüft je Zuordnung, Umstellung der Risikoanalyse und der Dokumentation auf 300-1. Ausgangspunkt ist die Delta-Liste aus Paket B oder eine eigene Bestandsaufnahme.
Migration nach Grundschutz++Paket C
Risikomethode nach Anhang 3
Vertiefend: eine bestehende oder neue Methode so aufsetzen, dass jedes der 35 Mindestkriterien belegt ist, mit Verfahren, Rollen, Kriterien, Risikoregister und Autorisierung des Rahmens durch die Leitung.
Die 35 MindestkriterienPaket C
Nachweisplan
Je Anforderung die Kette aus Maßnahme, Nachweis, Bewertung, Verantwortung, Termin und Entscheidung. Die Gliederung ist unsere; sie enthält die Angaben, die Kapitel 4.1 und 4.3 bis 4.5 verlangen. Welche Berichte aus Werkzeugen Ihres Betriebs als Nachweis dienen, legen wir mit Ihnen fest.
NachweisplanPaket E
Interne Audits
Auditprogramm nach Kapitel 5.2 mit Zielen, Risiken des Programms und Umfang, Durchführung der internen Audits und Auditbericht mit Feststellungen. Nur für ISMS, die wir nicht selbst mit aufgebaut haben, damit Objektivität und Unparteilichkeit gewahrt bleiben.
Paket E
Vorbereitung auf das Zertifizierungsaudit
Durchsicht der Unterlagen vor dem Audit mit Liste offener Punkte, Begleitung während des Audits und Bearbeitung der Abweichungen. Das Zertifizierungsaudit selbst führt eine unabhängige Auditorin oder ein unabhängiger Auditor durch.
Zertifizierung verstehen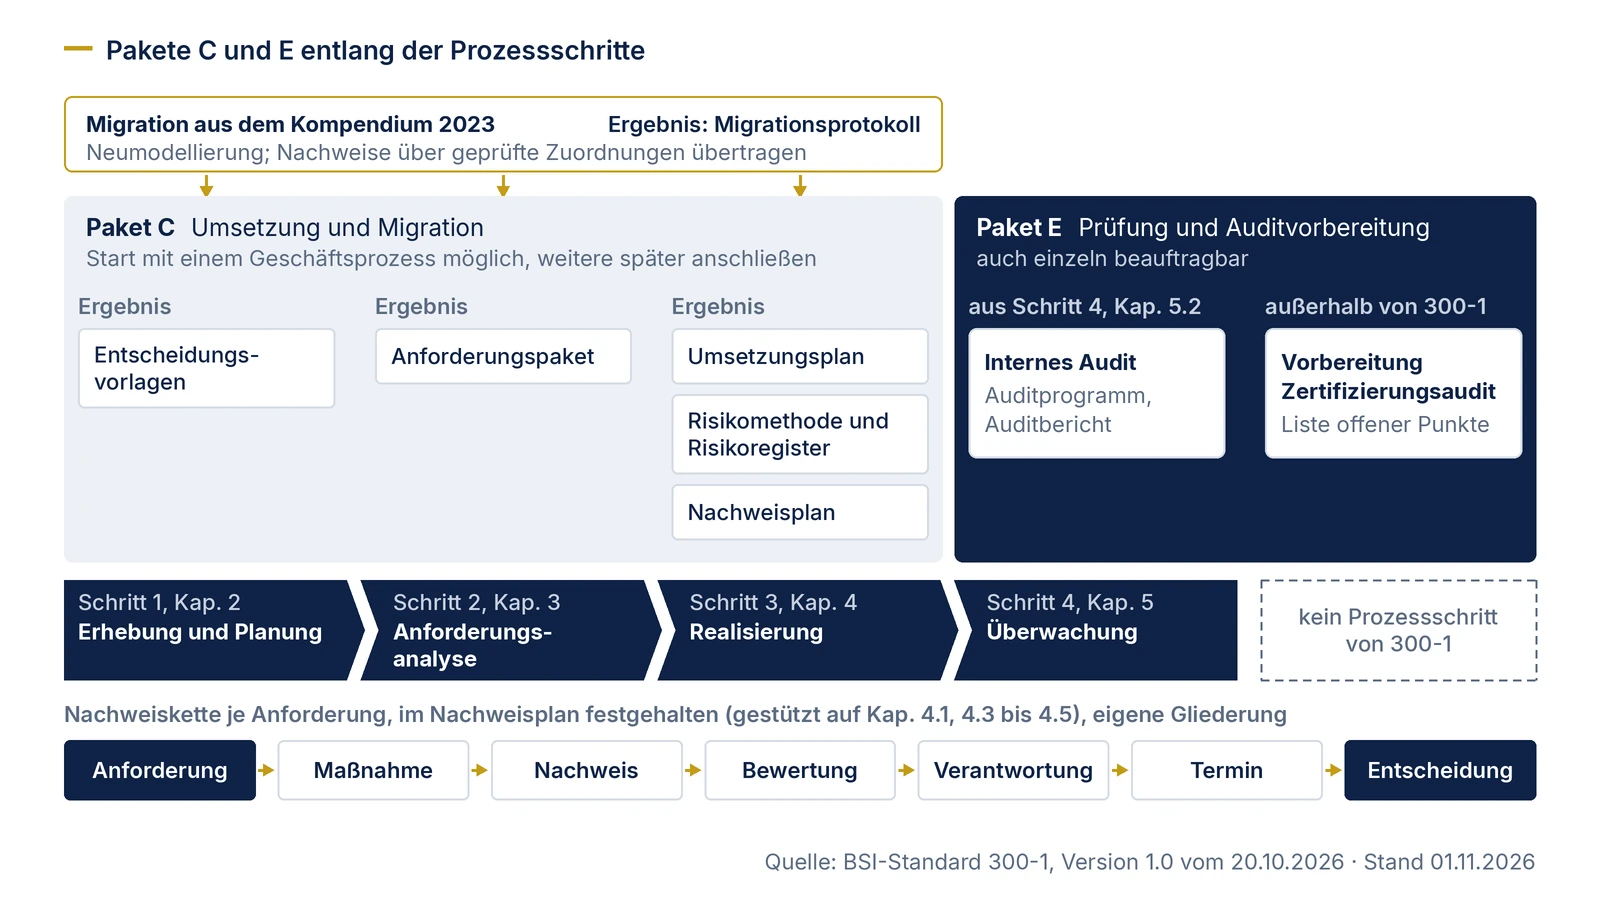
Ergebnisformat
Alle Unterlagen erhalten Sie in bearbeitbaren Formaten, mit Kapitelbezug zu 300-1 und Angabe des verwendeten Katalog-Builds, damit Ihre interne Koordination sie fortschreiben kann.
01
Entscheidungsvorlagen (Paket C)
Vorlagen zu Anwendungsbereich, Schutzbedarf der Geschäftsprozesse, Reihenfolge, Ressourcen und Leitlinie, je mit Beschlussvorschlag.
02
Anforderungspaket (Paket C)
Zuordnung der Assets zu Zielobjektkategorien, daraus abgeleitete Anforderungen und die festgelegten Parameterwerte.
03
Umsetzungsplan (Paket C)
Status je Anforderung, Begründung jeder Nichtanwendbarkeit, Maßnahmen mit Zuordnung zu Anforderungen, Zuständigkeit und Frist.
04
Risikomethode und Risikoregister (Paket C)
Methodendokument, Register mit den Pflichtfeldern und eine Zeile je Mindestkriterium mit Fundstelle.
05
Nachweisplan (Paket C)
Kette von der Anforderung bis zur Entscheidung, mit liefernder und prüfender Rolle; ein Auszug steht unten als Muster.
06
Migrationsprotokoll (Paket C)
Bei einer Migration: geprüfte Zuordnungen aus dem Kompendium 2023 mit Katalog-Build, Befund und übertragenen Nachweisen.
07
Auditprogramm und Auditbericht (Paket E)
Ziele, Umfang und Zeitplan des Programms; je Audit Feststellungen, Bewertung und Empfehlungen.
08
Liste offener Punkte (Paket E)
Ergebnis der Durchsicht vor dem Zertifizierungsaudit, mit Zuständigkeit und Termin je Punkt.
Muster-Nachweiskette
Fiktives Beispiel. Die Anforderungen stammen aus dem Anwenderkatalog Grundschutz++ (Build 2026-10-29), Maßnahmen, Rollen, Termine und Ergebnisse sind erfunden. Jede Zeile zeigt, wie aus einer Anforderung eine nachvollziehbare Entscheidung wird.
| Anforderung | Maßnahme | Nachweis | Bewertung | Verantwortung | Termin | Entscheidung |
|---|---|---|---|---|---|---|
| BER.5.9: Mehr-Faktor-Authentisierung für weitreichende Berechtigungen aktivieren (SOLLTE) | M-11 MFA für alle Administrationskonten im Verzeichnisdienst | Export der Kontoeinstellungen mit Werkzeug, Zeitpunkt und Ergebnis: 25 von 27 Konten mit MFA, zwei Notfallkonten bewusst ohne MFA | nicht erfüllt, dauerhaft für die Notfallkonten; Risikobetrachtung durchgeführt | liefert: IT-Betrieb Identitäten; prüft: ISB | Überprüfung spätestens in zwölf Monaten | Risikobetrachtung durchgeführt; Restrisiko der Leitung zur Freigabe in der nächsten Managementbewertung vorgelegt (Kapitel 4.1.2; Anhang 3, Kriterien 30 und 34) |
| KONF.8.1: das Vorliegen von Sicherheitsupdates überwachen (SOLLTE, IT-Systeme) | M-03 Wöchentlicher Bericht aus der Softwareverteilung | Bericht mit Werkzeug, Zeitpunkt und Ergebnis, abgeglichen mit dem Inventar der IT-Systeme: 412 von 430 Systemen melden, 18 Server ohne Agent | nicht erfüllt, temporär; Anbindung der 18 Server vorgesehen | liefert: IT-Betrieb Server; prüft: ISB | Anbindung bis 15.01.2027 | Restrisiko der Leitung mitgeteilt und von ihr befristet bis 15.01.2027 freigegeben; Wiedervorlage zur Frist |
| NOT.4.16.1: die Wiederherstellung mindestens anhand von repräsentativen Stichproben [regelmäßig] überprüfen (SOLLTE, Daten); Parameter festgelegt auf halbjährlich | M-06 Wiederherstellungstest für drei Datenbestände | Testprotokoll mit Datum, Umfang und Ergebnis: ein Bestand nicht vollständig wiederhergestellt | nicht erfüllt, temporär; Nachtest vorgesehen | liefert: Verantwortliche Person Datensicherung; prüft: ISB | Nachtest bis 31.01.2027 | Korrekturmaßnahme in den Umsetzungsplan aufgenommen; Restrisiko der Leitung mitgeteilt und von ihr befristet bis 31.01.2027 freigegeben; Wiedervorlage zur Frist |
| PERF.3.1.3: fachlich geeignete und unabhängige Auditoren zur Gewährleistung der Objektivität und Qualität der Audits anweisen (MUSS) | M-20 Auditteam für das interne Audit benennen, ohne Beteiligung am Aufbau | Benennung mit Kompetenznachweisen und Erklärung zur Unabhängigkeit | erfüllt | liefert: ISB; prüft: Institutionsleitung | vor jedem internen Audit | Benennung durch die Leitung bestätigt |
Fiktives Beispiel. Kapitelangaben beziehen sich auf BSI-Standard 300-1, Version 1.0 vom 20.10.2026. Zur zweiten und dritten Zeile: Wie Kapitel 2.11, 4.1.1 und 4.1.2 bei temporär nicht erfüllten SOLLTE-Anforderungen zusammenpassen, ist offen; die Zeilen zeigen den vorsichtigen Weg mit befristeter Freigabe durch die Leitung.
Ablauf und Abnahme
Jeder Prozessschritt endet mit einem Ergebnis, das Sie abnehmen, bevor der nächste beginnt.
1
Scoping und Angebot
Erstgespräch, Sichtung der Unterlagen, Festlegung von Startprozess, Informationsverbund und Paketumfang; danach verbindliches Angebot.
2
Erhebung und Planung
Workshops mit Leitung, Verantwortlichen der Geschäftsprozesse und ISB; Abnahme mit den Entscheidungsvorlagen und den Freigaben der Leitung.
3
Anforderungsanalyse
Arbeit an Bestandsdaten und Modellierung mit IT-Betrieb und Fachbereichen; Abnahme mit dem Anforderungspaket.
4
Realisierung
Statusermittlung, Risikobetrachtung, Umsetzungs- und Nachweisplan; Abnahme mit dem Plan und der Freigabe des Vorgehens durch die Leitung (Kapitel 4.4).
5
Prüfung (Paket E)
Internes Audit oder Durchsicht vor dem Zertifizierungsaudit; Abnahme mit Auditbericht oder Liste offener Punkte.
Abnahmepunkte, Korrekturrunden und den Umfang je Prozessschritt legt das Angebot fest.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihre Anfrage nimmt Christian Gebhardt, Gründer und Geschäftsführer von Blackfort Technology, gern persönlich entgegen. Im kostenlosen Erstgespräch klären Sie gemeinsam, was Sie brauchen; die Beratung übernimmt das Team von Blackfort Technology.
Wer was verantwortet
Institutionsleitung
Die Verantwortung für das ISMS liegt nach 300-1 bei ihr und ist nicht delegierbar (Kapitel 2.10). Sie gibt Anwendungsbereich, Schutzbedarf, Reihenfolge, Ressourcen und Leitlinie frei, autorisiert den Rahmen der Risikobetrachtung und gibt Restrisiken frei.
Interne Koordination oder ISB
Stimmt Termine ab, beschafft Unterlagen, verfolgt den Fortschritt und schreibt die Ergebnisse nach dem Projekt fort.
Verantwortliche der Geschäftsprozesse
Bewerten den Schutzbedarf ihres Prozesses und sind, sofern nichts anderes festgelegt ist, zugleich Risikoeigentümer (Kapitel 4.2.1).
IT-Betrieb und Dienstleister
Setzen technische Maßnahmen in Ihren Systemen um und liefern die Nachweise. Einen Interessenkonflikt zwischen Umsetzung und Fortschrittsverfolgung verhindert eine passende Rollenverteilung (Kapitel 4.5).
Blackfort Technology
Wir beraten im Team: Methodik, Moderation der Workshops, Entwürfe aller Unterlagen, fachliche Prüfung der Zuordnungen und Nachweise, in Paket E die Audits und die Auditvorbereitung.
Ausschlüsse
Damit klar ist, was die Pakete C und E nicht enthalten:
- Die technische Umsetzung in Ihren Systemen; sie liegt bei Ihrem IT-Betrieb oder Ihren Dienstleistern.
- Eine werkzeuggestützte Prüfung mit eigenen Werkzeugen von Blackfort Technology. Nachweise entstehen aus den Werkzeugen und Unterlagen Ihres Betriebs.
- Interne Audits über ein ISMS, das wir selbst mit aufgebaut haben.
- Das Zertifizierungsaudit und eine Aussage, ob Sie es bestehen.
- Rechtsberatung. Wir ordnen die Vorgaben ein, die Sie nennen oder die in Ihren Unterlagen stehen; ob sie rechtlich gelten, prüft Ihre Rechtsabteilung.
- Die Auswahl oder Einführung eines ISMS-Werkzeugs.
- Laufender Betrieb und externer ISB (Paket D); diese Leistung beschreibt die Firmenseite, Link unter „Zum Weiterlesen“.
Preise nennen wir auf dieser Website nicht. Nach dem Erstgespräch erhalten Sie ein verbindliches Angebot für den vereinbarten Umfang.
Häufige Fragen
Was gehört zur Umsetzung von Grundschutz++?
Die Prozessschritte 1 bis 3 von BSI-Standard 300-1: Erhebung und Planung mit Geschäftsprozessen und Schutzbedarf, Anforderungsanalyse mit Zielobjektkategorien und Anforderungspaket, Realisierung mit Umsetzungsstatus, Risikobetrachtung und Umsetzungsplan. Danach folgen Überwachung und kontinuierliche Verbesserung im laufenden Betrieb.
Müssen wir alle Geschäftsprozesse auf einmal angehen?
Nein. 300-1 empfiehlt für die erstmalige Implementierung, mit dem wichtigsten Geschäftsprozess aus der höchsten Schutzbedarfskategorie zu beginnen (Kapitel 2.6). Die Reihenfolge der weiteren Prozesse legt die Leitung fest (Kapitel 2.10).
Führen Sie auch das interne Audit durch?
Ja, als Paket E, aber nur für ein ISMS, das wir nicht selbst mit aufgebaut haben. 300-1 sieht vor, Objektivität und Unparteilichkeit des Auditprozesses durch die Auswahl des Auditteams sicherzustellen (Kapitel 5.2.2); der Anwenderkatalog fasst das als MUSS-Anforderung PERF.3.1.3. Haben wir Ihr ISMS aufgebaut, übernimmt eine andere, unabhängige Stelle das interne Audit.
Können Nachweise aus unseren Werkzeugen genutzt werden?
300-1 nennt automatisierte Konfigurationsprüfungen und technische Scans als mögliche Verfahren (Kapitel 4.1); dann sind Tool, Prüfzeitpunkt und Ergebnis zu dokumentieren (Kapitel 4.3). Im Nachweisplan legen wir mit Ihnen fest, welche Berichte aus Ihren Werkzeugen eine Anforderung belegen und wo sie nicht ausreichen. Mehr dazu auf der Seite „Automatisierte Nachweise“ unter „Zum Weiterlesen“.
Ab wann kann nach Grundschutz++ zertifiziert werden?
Laut Meilensteinplan des BSI können ab dem 1. Januar 2027 Zertifizierungsanträge für ISO 27001 auf Basis von Grundschutz++ gestellt werden. Der klassische IT-Grundschutz bleibt bis zum 30. November 2031 zertifizierbar.
Zum Weiterlesen
- BSI-Standard 300-1 in der Praxis
- Migration nach Grundschutz++
- Nachweisplan
- Automatisierte Nachweise
- Sicherheitskonzept
- Mindestkriterien für die Risikobetrachtung
- Zertifizierung verstehen
- Readiness-Analyse und Migrationskonzept (Pakete A und B)
- Alle Beratungspakete
- Externer Informationssicherheitsbeauftragter (Firmenseite)
Kontakt aufnehmen
Umsetzung oder Migration anfragen
Nennen Sie uns Ihre Ausgangslage (Neuaufbau, Kompendium 2023 oder ISO 27001), den geplanten Startprozess und gewünschte Termine. Im kostenlosen Erstgespräch klären wir den Umfang.
Erstgespräch anfragenQuellen
- BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, und Meilensteinplan (Stand Oktober 2026) auf der BSI-Themenseite Grundschutz++ (Fassung 20.10.2026), abgerufen am 01.11.2026
- BSI Stand-der-Technik-Bibliothek, Anwenderkatalog Grundschutz++ (Build 2026-10-29, Commit c3f37859), Lizenz CC BY-SA 4.0 (Fassung 29.10.2026), abgerufen am 01.11.2026
Zitate aus BSI-Standards und BSI-Webseiten sind © Bundesamt für Sicherheit in der Informationstechnik (BSI) und wortgetreu, in Anführungszeichen und mit Quellennachweis wiedergegeben. Unabhängiges Angebot, kein Angebot des BSI.
- Stand
- 01.11.2026
- Fachlich geprüft am
- 01.11.2026
- Katalogstand
- Grundschutz++ Anwenderkatalog, Build 2026-10-29 (Commit c3f37859); Mapping IT-Grundschutz 2023 → Grundschutz++ Status draft
Lizenzhinweis
Diese Seite enthält Auszüge aus Katalogdaten des Bundesamts für Sicherheit in der Informationstechnik (BSI), lizenziert unter CC BY-SA 4.0. Die Auszüge stehen unter derselben Lizenz. Die Lizenz gilt nur für diese Katalogauszüge; Zitate aus BSI-Standards sind © BSI und als Zitat mit Quellennachweis wiedergegeben.
- Anforderungstexte (statement) von BER.5.9, KONF.8.1, NOT.4.16.1 und PERF.3.1.3 mit Modalverb, als Infinitiv umformuliert und gekürzt: BSI Stand-der-Technik-Bibliothek, Anwenderkatalog Grundschutz++ (Build 2026-10-29, Commit c3f37859), Lizenz CC BY-SA 4.0, abgerufen am 01.11.2026. Von Blackfort Technology gekürzt oder bearbeitet.
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zu IT-Grundschutz und Grundschutz++ und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG). Sie ersetzen weder die Prüfung durch eine Auditorin oder einen Auditor noch eine Entscheidung der Zertifizierungsstelle.