
Was BES und DLS im Katalog abdecken
Eigene Auszählung im Anwenderkatalog Grundschutz++, Build 2026-10-29, rekursiv über alle Verschachtelungsebenen:
| Praktik | Teilpraktiken | Anforderungen | MUSS / SOLLTE / KANN | Zielobjektkategorien (Anzahl Anforderungen) |
|---|---|---|---|---|
| BES Beschaffungsmanagement | 8 (Grundlagen, Bedarfserfassung, Auswahl von Lieferanten, Auswahl von Produkten und Dienstleistungen, Zusammenarbeit, Kündigung, Abnahme, kompensierende Kontrollmechanismen) | 109 | 5 / 73 / 31 | Einkäufe 39, Outsourcing 22, Dienstleistungen 21, IT-Produkte 14, Cloud-Dienste 8; 5 ohne Zielobjektkategorie |
| DLS Dienstleistersteuerung | 4 (Grundlagen, Nutzung von digitalen Dienstleistungen, Kontrolle von Dienstleistern, Dekommissionierung) | 18 | 5 / 9 / 4 | Dienstleistungen 10, Outsourcing 6, Daten 2 |
Zwei Beobachtungen helfen bei der Arbeit. Erstens haben 70 der 109 BES-Anforderungen im Feld documentation den Wert „Beschaffungskriterien“. Die meisten Beschaffungsanforderungen landen also in einem einzigen Dokument, den Kriterien, die vor der Vergabe feststehen. Zweitens lautet das Verb in 84 der 109 Anforderungen „vereinbaren“ (52) oder „dokumentieren“ (32). Eine Anforderung mit „vereinbaren“ ist erfüllt, wenn die Vereinbarung im Vertrag steht. Ob der Anbieter sie einhält, prüft später DLS.
Die Zielobjektkategorien dieser Praktiken bauen aufeinander auf. Nach den Definitionen in Anhang 1 von BSI-Standard 300-1 sind IT-Produkte und Dienstleistungen jeweils Einkäufe, Outsourcing ist eine Dienstleistung und Cloud-Dienste sind Outsourcing. Kapitel 3.4.2 verlangt, einem Asset auch die übergeordneten Zielobjektkategorien zuzuordnen. Ein Cloud-Dienst erhält damit die Anforderungen für Cloud-Dienste, Outsourcing, Dienstleistungen und Einkäufe.
Der Fall: ein Förderportal als Cloud-Dienst (fiktiv)
Das Landesamt für Förderverfahren (LFV) ist erfunden, ebenso alle Namen, Zahlen und Ergebnisse dieses Falls; die Kennungen und Anforderungen stammen aus dem Katalog. Das LFV will den Geschäftsprozess GP-07 „Förderanträge bearbeiten“ von einer selbst betriebenen Fachanwendung auf eine Software-as-a-Service-Lösung umstellen. Anbieter P betreibt die Lösung im Rechenzentrum eines Unterauftragnehmers U1, den Second-Level-Support leistet ein zweiter Unterauftragnehmer U2. Die Institutionsleitung hat den Schutzbedarf von GP-07 in allen Schutzzielen als normal freigegeben (Freigabe des Schutzbedarfs nach Kapitel 2.10).
In der Modellierung entsteht das Asset A-31 „Förderportal (SaaS-Vertrag mit Anbieter P)“. Das LFV ordnet es der Zielobjektkategorie Cloud-Dienste zu und damit nach Kapitel 3.4.2 auch Outsourcing, Dienstleistungen und Einkäufe. Die Zuordnung zu IT-Produkten prüft das LFV und verwirft sie mit Begründung: Geliefert wird keine Software, die das LFV selbst installiert und betreibt. Die Antragsdaten sind als eigenes Asset D-12 der Zielobjektkategorie Daten zugeordnet.
Aus BES und DLS ergeben sich damit für das Förderportal: 5 MUSS-Anforderungen ohne Zielobjektkategorie (BES.1.1 mit Unteranforderungen und BES.1.2), die nach Kapitel 3.4.1 ohnehin verpflichtend im Paket stehen, 5 MUSS-Anforderungen der Dienstleistersteuerung (DLS.1.1 mit Unteranforderungen und DLS.1.2), 72 SOLLTE-Anforderungen mit Sicherheitsniveau normal-SdT, die SOLLTE-Anforderung BES.1.4 mit Sicherheitsniveau „erhöht“ (dazu unten) und 28 KANN-Anforderungen, die bei normalem Schutzbedarf optional bleiben. Über das Datenasset kommen DLS.2.2 (Transportverschlüsselung, SOLLTE) und DLS.2.3 (Vollverschlüsselung vor der Übertragung, KANN) hinzu. Die 14 Anforderungen für IT-Produkte gehören nicht ins Paket, weil das Asset dieser Kategorie nicht zugeordnet ist. Sie stehen gar nicht erst im Paket und brauchen deshalb auch keine Begründung als „nicht anwendbar“.
Beschafft das LFV später einen zweiten Cloud-Dienst, kommen dieselben Anforderungen nach Kapitel 3.4 nur einmal ins Paket. Wir empfehlen trotzdem, Belege je Vertrag zu führen, damit der Status einer Anforderung für jeden Cloud-Dienst nachvollziehbar bleibt.
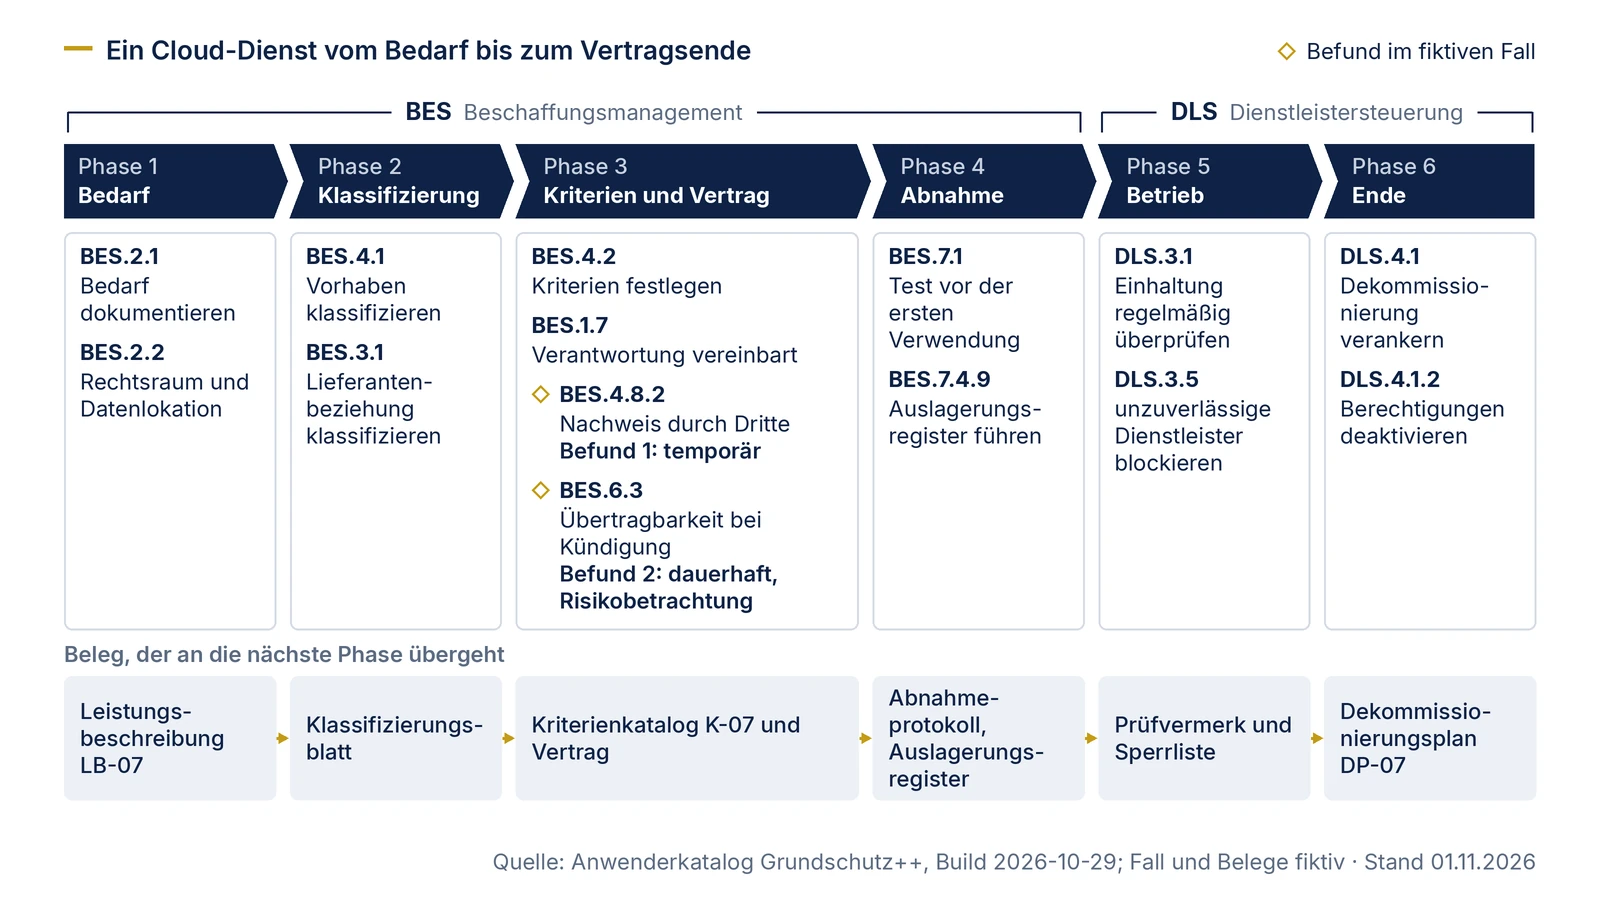
Ablauf mit Anforderungen, Prüffragen und Belegen
Fiktives Beispiel. Anforderungen aus dem Anwenderkatalog Grundschutz++ (Build 2026-10-29), als Infinitiv gekürzt, Parameter in eckigen Klammern. Prüffragen, Belege, Rollen und Ergebnisse sind erfunden. Die Tabelle ist eine Auswahl entlang des Ablaufs, keine vollständige Liste der 83 MUSS- und SOLLTE-Anforderungen mit Sicherheitsniveau normal-SdT im Paket des Falls.
| Phase | Anforderung (Modalverb, Zielobjektkategorie) | Prüffrage | Beleg im Fall | Übergabe an |
|---|---|---|---|---|
| 1 Bedarf | BES.2.1 Bedarf anhand einer Leistungsbeschreibung oder Umsetzungsstrategie dokumentieren (SOLLTE, Einkäufe) | Enthält die Leistungsbeschreibung auch nicht-funktionalen Bedarf wie Datensicherung und Einbindung ins Monitoring? | Leistungsbeschreibung LB-07, Abschnitt 4 „Sicherheit und Betrieb“ | Vergabestelle |
| 1 Bedarf | BES.2.1.2 Geschäftsprozessprofile ausgelagerter Prozesse mit Funktion, Informationen, Rahmenbedingungen, Schnittstellen, Abhängigkeiten, Schutzbedarf und Kritikalität dokumentieren (SOLLTE, Outsourcing) | Ist jede dieser Angaben für GP-07 vorhanden? | Prozessprofil GP-07 aus der Schutzbedarfsfeststellung, ergänzt um die Schnittstelle zur Haushaltsanwendung | ISB |
| 1 Bedarf | BES.2.2 Rechtsraum und Datenlokation dokumentieren (SOLLTE, Cloud-Dienste) | Wo liegen die Daten, welchem Recht unterliegt Anbieter P, und gilt das auch für U1 und U2? | Abschnitt „Rechtsraum und Datenlokation“ in LB-07; Bewertung durch die Rechtsabteilung liegt bei | Rechtsabteilung, Datenschutz |
| 1 Bedarf | BES.2.4 und BES.2.5 Nutzende und Administrierende bei der Bedarfserfassung anhören (SOLLTE, Einkäufe) | Wer wurde wann angehört, was wurde übernommen? | Zwei Workshop-Protokolle mit Teilnehmerliste | Fachbereich |
| 2 Klassifizierung | BES.4.1 Beschaffungsvorhaben einer Klasse zuweisen; BES.3.1 Lieferantenbeziehungen einer Klasse zuweisen (SOLLTE, Einkäufe) | Ergibt sich aus der Klasse, welche Kriterien und Nachweise verlangt werden? | Klassifizierungsblatt: Vorhaben Klasse 2 von 3, Lieferantenbeziehung „Cloud mit personenbezogenen Daten“ | Vergabestelle |
| 3 Kriterien und Vertrag | BES.4.2 [Kriterien] für die Beschaffung dokumentieren (SOLLTE, Einkäufe); BES.4.4 Kriterien für Outsourcing in einer standardisierten Vertragsrichtlinie dokumentieren (SOLLTE, Outsourcing) | Sind die Kriterien vor der Vergabe festgelegt und aus der Vertragsrichtlinie abgeleitet? | Kriterienkatalog K-07 (Anlage zur Vergabeunterlage), Vertragsrichtlinie Outsourcing in Fassung 2 | Vergabestelle, Bietende |
| 3 Kriterien und Vertrag | BES.1.5 bis BES.1.7 Bereitstellungsmodell autorisieren, mit geteilten Verantwortlichkeiten dokumentieren und mit dem Anbieter vereinbaren (SOLLTE, Cloud-Dienste) | Steht im Vertrag, welche Schutzmaßnahmen beim LFV und welche bei Anbieter P liegen? | Verantwortungsmatrix als Vertragsanlage 3, autorisiert durch die Leitung der IT | Anbieter P |
| 3 Kriterien und Vertrag | BES.4.7 ISMS beim Dienstleister vereinbaren (SOLLTE, Outsourcing); BES.4.8.2 Konformitätsnachweis durch Dritte vereinbaren (SOLLTE, Cloud-Dienste) | Deckt der Geltungsbereich des Nachweises den genutzten Dienst und die Unterauftragnehmer ab? | Vertragsklausel liegt vor; Nachweis erfasst U1, aber nicht U2 (Befund 1) | ISB |
| 3 Kriterien und Vertrag | BES.5.6 Regelungen für Unteraufträge und BES.5.6.1 Weitergabe der Beschaffungskriterien an Unterauftragnehmer vereinbaren (SOLLTE, Einkäufe) | Sind U1 und U2 benannt, und gelten K-07 und Anlage 3 auch für sie? | Vertrag § 9 mit Liste der Unterauftragnehmer | Vergabestelle |
| 3 Kriterien und Vertrag | BES.5.10.2 Pflicht zur unverzüglichen Information des Auftraggebers über ihn betreffende Vorfälle vereinbaren (SOLLTE, Einkäufe); BES.5.11 Recht auf Audit vereinbaren (SOLLTE, Outsourcing); BES.5.12 regelmäßige Information über die Wirksamkeit der Sicherheitsmaßnahmen vereinbaren (SOLLTE, Dienstleistungen) | Gibt es einen Meldeweg mit Erreichbarkeit, ein Prüfrecht und einen Berichtsturnus? | Vertrag § 11 bis § 13; Meldeadresse in den Betriebsprozess des LFV übernommen | Vorfallsbearbeitung des LFV |
| 3 Kriterien und Vertrag | BES.6.1 bis BES.6.3 für den Kündigungsfall Entzug der Zugangsberechtigungen, Löschung aller Daten und Übertragbarkeit von Daten, Konfigurationen und Funktionalität vereinbaren (SOLLTE, Dienstleistungen) | Ist der Export vollständig, also auch Konfigurationen und Funktionalität? | Vertrag § 15; Export nur für Antragsdaten und Dokumente vereinbart (Befund 2) | ISB, Risikoeigentümer |
| 4 Abnahme | BES.7.1 Leistungen anhand von [Kriterien zur Akzeptanz] vor der ersten Verwendung testen (SOLLTE, Einkäufe); BES.7.1.1 Kompatibilität von Schnittstellen, Netzanbindung, Administrationsmodell und Datenmanagementmodell testen (SOLLTE, Outsourcing) | Ist jedes Akzeptanzkriterium mit Ergebnis protokolliert? | Abnahmeprotokoll AP-07 mit 23 Akzeptanzkriterien aus K-07, davon 22 bestanden, eines mit Nachbesserung bestanden | IT-Betrieb |
| 4 Abnahme | BES.7.4.9 Auslagerungsregister führen (SOLLTE, Outsourcing); BES.7.4.10 Serviceprofil je Cloud-Dienst dokumentieren (SOLLTE, Cloud-Dienste); BES.7.4.6 Verteilung und Abgrenzung der Zuständigkeiten dokumentieren (SOLLTE, Dienstleistungen) | Ist der Vertrag mit Kritikalität, Vereinbarungen und späteren Änderungen eingetragen? | Eintrag A-31 im Auslagerungsregister; Serviceprofil SP-07 | Dienstleistersteuerung |
| 5 Betrieb | DLS.2.1 Mehr-Faktor-Authentifizierung beim Login in Online-Dienste aktivieren (SOLLTE, Dienstleistungen); DLS.2.2 Transport zum Anbieter nach [einem anerkannten Standard] verschlüsseln (SOLLTE, Daten) | Ist MFA für alle Konten des LFV im Portal aktiv, und ist der Transportstandard festgelegt? | Konfigurationsexport der Mandanteneinstellungen; Parameter für DLS.2.2 in der Festlegung der Parameter | IT-Betrieb |
| 5 Betrieb | DLS.3.1 Einhaltung der Sicherheitsvorgaben [regelmäßig] überprüfen (SOLLTE, Dienstleistungen); DLS.3.1.1 anhand eines [Audits, Zertifikates oder vergleichbaren Sicherheitsnachweises] [regelmäßig] überprüfen (SOLLTE, Outsourcing) | Liegt der aktuelle Nachweis vor, und wurde er ausgewertet? | Prüfvermerk im Auslagerungsregister; Parameter „regelmäßig“ auf jährlich festgelegt | ISB |
| 5 Betrieb | DLS.3.5 unzuverlässige Dienstleister oder Subdienstleister blockieren (SOLLTE, Dienstleistungen) | Gibt es eine Sperrliste, und wird sie bei jeder Beschaffung abgefragt? | Sperrliste im Beschaffungsprozess, Abfrage im Vergabevermerk | Vergabestelle |
| 6 Ende | DLS.4.1 Vorgehensweise zur Dekommissionierung vor Vertragsende verankern; DLS.4.1.2 für den Vertrag benötigte Berechtigungen bei Vertragsende unverzüglich deaktivieren (SOLLTE, Dienstleistungen); DLS.4.1.1 Unabhängigkeit der Verarbeitung vor der Außerbetriebnahme testen (SOLLTE, Outsourcing) | Ist die Dekommissionierung beschrieben, bevor sie gebraucht wird? | Dekommissionierungsplan DP-07 als Anlage zum Betriebshandbuch, Probelauf des Exports geplant | IT-Betrieb, Berechtigungsverwaltung |
Was die Tabelle aus Platzgründen nicht zeigt: Für jede Zeile gehören nach Kapitel 4.3 von 300-1 die zugeordnete Maßnahme, das Datum der Umsetzung oder Überprüfung und die prüfende Person in den Umsetzungsplan. Wie Sie das ordnen, zeigt der Nachweisplan.
Was im Fall nicht erfüllt ist und was daraus folgt
Befund 1, BES.4.8.2 (SOLLTE, Cloud-Dienste): Konformitätsnachweis durch Dritte. Die Vertragsklausel ist vereinbart. Die Erläuterung im Katalog verlangt aber mehr als den Nachweis selbst: „Hierbei ist zu prüfen, ob der Geltungsbereich und der Schutzbedarf die genutzten Clouddienste erfasst (Auswertung des Nachweises). Dies gilt auch für Subdienstleister.“ Bei der Auswertung zeigt sich, dass der Nachweis von Anbieter P das Rechenzentrum von U1 einschließt, den Support durch U2 aber nicht. Das LFV setzt den Status auf „nicht erfüllt“ und ordnet die Nichterfüllung als temporär ein: Anbieter P hat zugesagt, U2 bis zur nächsten Prüfung in den Geltungsbereich aufzunehmen, die Frist steht im Umsetzungsplan.
Ob eine temporär nicht erfüllte SOLLTE-Anforderung eine Risikobetrachtung auslöst, beantwortet 300-1 an zwei Stellen unterschiedlich. Kapitel 4.1.2 sagt: „Eine temporäre Nichterfüllung löst keine Risikobetrachtung aus.“ Kapitel 2.11 verlangt für SOLLTE-Anforderungen, die in der Umsetzungsplanung enthalten, aber noch nicht erfüllt sind, eine Restrisikobetrachtung; das identifizierte Risiko muss die Institutionsleitung freigeben. Kapitel 4.1.1 verlangt, das noch nicht mitigierte Risiko zu identifizieren und der Leitung mitzuteilen. Wie diese Stellen zusammenpassen, ist eine offene Auslegungsfrage. Das LFV geht den vorsichtigen Weg: Es beschreibt das Restrisiko (Supportzugriffe durch U2 ohne geprüften Nachweis), teilt es der Leitung mit und lässt es befristet bis zum Fristende freigeben.
Befund 2, BES.6.3 (SOLLTE, Dienstleistungen): Übertragbarkeit von Daten, Konfigurationen und Funktionalität für den Fall einer Kündigung. Vereinbart ist nur der Export der Antragsdaten und Dokumente. Die im Portal angelegten Workflows und Bescheidvorlagen lassen sich nicht übertragen, und Anbieter P lehnt eine Ergänzung ab. Die Erfüllung ist damit auf absehbare Zeit nicht vorgesehen: eine dauerhafte Nichterfüllung. Nach Kapitel 2.11 und 4.1.2 folgt daraus eine Risikobetrachtung. Risikoeigentümer ist nach Kapitel 4.2.1 der Eigentümer von GP-07, weil nichts anderes festgelegt ist. Für die Risikobehandlung zieht das LFV eine KANN-Anforderung heran, was Kapitel 3.4.2 ausdrücklich ermöglicht: BES.8.2 (KANN, Outsourcing) verlangt ein Verfahren zur Übertragung von Geschäftsprozessen für den Fall einer geplanten oder ungeplanten Vertragsbeendigung. Das LFV dokumentiert die Workflows und Vorlagen außerhalb des Portals und pflegt sie bei jeder Änderung nach. Das verbleibende Restrisiko geht der Leitung zur Freigabe zu (Kapitel 4.2.3). Wie das im Register aussieht, zeigt das Risikoregister; die Freigabe beschreibt Risikoakzeptanz und Restrisiko.
Ein MUSS-Befund hätte anders ausgesehen: Für nicht erfüllte MUSS-Anforderungen sind nach Kapitel 4.1.2 Maßnahmen festzulegen, eine Risikobetrachtung ersetzt sie nicht, und eine Ausnahmegenehmigung oder Risikoakzeptanz ist nicht möglich. Im Fall betrifft das zum Beispiel DLS.1.1 (MUSS, Dienstleistungen), das Verfahren zur Steuerung und geordneten Beendigung von Dienstleistungsverträgen. Ohne dieses Verfahren gäbe es für DP-07 keinen Rahmen.
Übergaben zwischen Beschaffung, Betrieb und ISMS
Die Phasen hängen an Unterlagen, die von einer Stelle zur nächsten wandern. Fehlt eine davon, fehlt der nächsten Phase die Prüfgrundlage:
- Kriterienkatalog → Abnahmeprotokoll. Die Akzeptanzkriterien für BES.7.1 sind die Beschaffungskriterien aus BES.4.2 oder deren Konkretisierung. Wer die Kriterien vor der Vergabe nicht festlegt, kann bei der Abnahme nichts dagegen testen.
- Vertrag → Auslagerungsregister. Was nach BES.5 vereinbart wurde, steht im Register (BES.7.4.9) und bildet dort die Liste dessen, was DLS.3.1 später prüft. Die Katalogerläuterung zu BES.7.4.9 sagt dazu: „Hierzu genügt ein zentrales Auslagerungsregister“.
- Prüfergebnis → Sperrliste. Stellt die Prüfung nach DLS.3.1 fest, dass künftig mit Verstößen zu rechnen ist, greift DLS.3.5. Die Erläuterung definiert einen Dienstleister als unzuverlässig, „wenn zukünftig mit Verstößen gegen die Schutzziele Vertraulichkeit, Verfügbarkeit oder Integrität durch ihn zu rechnen ist“. Die Sperrliste fragt die Vergabestelle bei jeder neuen Beschaffung ab (BES.3.3). Ob ein gelisteter Anbieter in einem Vergabeverfahren ausgeschlossen werden darf, richtet sich nach dem Vergaberecht; das prüfen Vergabestelle und Rechtsabteilung.
- Meldeweg → Vorfallsbearbeitung. Die Meldeadresse aus BES.5.10.2 gehört in das Meldeverfahren der Detektion, sonst landet die Meldung des Anbieters in einem Funktionspostfach ohne Zuständigkeit. Wie eine solche Meldung weiterläuft, zeigt Detektion und Vorfallsbearbeitung.
- Vertragsende → Berechtigungsverwaltung. DLS.4.1.2 verlangt, die für den Vertrag benötigten Berechtigungen unverzüglich zu deaktivieren. Das geht nur, wenn die Konten des Anbieterpersonals im Inventar der Berechtigungen stehen; den Ablauf für Eintritt, Wechsel und Austritt zeigt Berechtigungen und Personal.
- Befunde → Managementbewertung. Befund 1 und Befund 2 gehen mit Status, Frist und Risikoentscheidung in den Managementbericht; siehe Managementbewertung und Kennzahlen.
Katalogbefund: BES.1.4 mit SOLLTE und Sicherheitsniveau „erhöht“
BSI-Standard 300-1 sagt in Kapitel 3.4.2: „Anforderungen mit dem Sicherheitsniveau „erhöht“ beinhalten das Modalverb „KANN“ und sind optional zu erfüllen.“ Im Build vom 29. Oktober 2026 gilt das für 224 von 227 Anforderungen mit Sicherheitsniveau „erhöht“. Drei haben dagegen das Modalverb SOLLTE (eigene Auszählung): BES.1.4 „Outsourcing-Strategie“, DET.4.12.1 „Auslastung des Netzes“ und REA.2.5 „IT-Forensik“. BES.1.4 betrifft jeden Cloud-Dienst, weil die Anforderung der Zielobjektkategorie Outsourcing zugeordnet ist. Ihre Unteranforderung BES.1.4.1 (Freigabe der Strategie durch die Institutionsleitung) steht dagegen auf normal-SdT mit SOLLTE.
Kapitel 3.4.2 ordnet Anforderungen mit „erhöht“ als optional ein; für die Verbindung mit SOLLTE sieht der Standard keine eigene Regel vor. Bei normalem Schutzbedarf wählt das LFV die Anforderungen für das Sicherheitsniveau normal-SdT aus (Kapitel 3.4.2), behandelt BES.1.4 wie eine erhöhte Anforderung und vermerkt die Abweichung zum Standard. Es nimmt BES.1.4 freiwillig in das Paket auf: Ohne Strategie hätte die Leitung nach BES.1.4.1 nichts freizugeben.
Wie wir die drei Fälle grundsätzlich dokumentieren, steht auf der Seite Anwenderkatalog Grundschutz++. Halten Sie Ihre Entscheidung mit Begründung und Katalogstand fest und prüfen Sie sie bei jedem neuen Build, denn die Kataloge werden fortlaufend aktualisiert.
Prüffragen für Ihre nächste Beschaffung
- Zuordnung: Welchen Zielobjektkategorien ist das neue Asset zugeordnet, einschließlich der übergeordneten? Ist eine verworfene Zuordnung, etwa zu IT-Produkten, begründet?
- Parameter: Sind die Parameter der beteiligten Anforderungen festgelegt, zum Beispiel „regelmäßig“ in DLS.3.1 und DLS.3.1.1 oder [Kriterien zur Akzeptanz] in BES.7.1 (Kapitel 3.5)?
- Kriterien vor Vergabe: Stehen die Beschaffungskriterien fest, bevor Angebote eingehen, und folgen sie der Vertragsrichtlinie (BES.4.2, BES.4.4)?
- Geteilte Verantwortung: Ist die Verteilung der Schutzmaßnahmen im Vertrag vereinbart und nicht nur intern beschrieben (BES.1.7)?
- Unterauftragnehmer: Sind sie benannt, gelten die Kriterien auch für sie, und deckt der Nachweis sie ab (BES.5.6, BES.5.6.1, BES.4.8.2)?
- Ende mitdenken: Sind Löschung, Entzug der Zugänge und Übertragbarkeit für den Kündigungsfall vereinbart (BES.6.1 bis BES.6.3)?
- Abnahme: Ist jedes Akzeptanzkriterium mit Ergebnis protokolliert, bevor der Dienst produktiv genutzt wird (BES.7.1)?
- Betrieb: Steht der Vertrag im Auslagerungsregister mit Prüfturnus, und wird der Nachweis im festgelegten Turnus (Parameter „regelmäßig“ in DLS.3.1.1) ausgewertet und nicht nur abgelegt (BES.7.4.9, DLS.3.1.1)?
Blackfort Technology unterstützt Sie dabei mit Paket C der Umsetzung nach Grundschutz++: Statusermittlung je Anforderung, darunter BES und DLS, und ein Nachweisplan, der Kriterienkatalog, Abnahmeprotokoll und Auslagerungsregister miteinander verbindet. Vertragsklauseln bewerten wir technisch; die rechtliche Prüfung bleibt bei Ihrer Rechtsabteilung.
Wo die Beschaffung im ISMS steht
Die Beschaffung setzt Ergebnisse aus früheren Schritten voraus und liefert welche für spätere:
- Der Schutzbedarf von GP-07 kommt aus der Schutzbedarfsfeststellung; bei hohem Schutzbedarf wäre nach Kapitel 2.11 eine explizite Risikobetrachtung fällig, und die KANN-Anforderungen wie BES.4.8.1 (Zertifikat oder Testat nach [einem passenden Sicherheitsstandard]) würden dafür zur Auswahl stehen.
- Wie ein Asset den Zielobjektkategorien zugeordnet wird, beschreibt Modellierung und Zielobjektkategorien.
- Wie Status und Abweichungen vergeben werden, steht unter Anforderungen bewerten, Abweichungen dokumentieren.
- Wer Cloud-Anbieter nach dem Kriterienkatalog C5 bewerten will oder einen externen ISB sucht, findet das auf der Firmenseite https://www.blackfort-tec.de.