
Was 300-1 und der Katalog für die Managementbewertung verlangen
In der Managementbewertung prüft die Institutionsleitung nach Kapitel 5.3, ob das ISMS geeignet, angemessen und wirksam ist; Grundlage ist der Managementbericht. Kapitel 5.3 nennt die Punkte, die dabei zu berücksichtigen sind. Der Methodik-Teil des Anwenderkatalogs fasst den Managementbericht in der Praktik PERF als Anforderungen. Nebeneinandergestellt; die Zuordnung der Zeilen ist unsere:
| Punkt | 300-1 | Anforderung im Anwenderkatalog (Build 2026-10-29) |
|---|---|---|
| Managementbericht als Grundlage | Kapitel 5.3 | PERF.4.1 (MUSS): Ergebnisse der Überprüfungen der Eignung, Angemessenheit und Wirksamkeit des ISMS [regelmäßig] sowie anlassbezogen in einem Managementbericht dokumentieren |
| Bericht an die Leitung | Kapitel 5.3; Statusberichte an das Management auch nach Kapitel 4.5 | PERF.4.2 (MUSS): die Institutionsleitung über den Stand des Managementsystems [regelmäßig] anhand des Managementberichtes informieren |
| Status früherer Managemententscheidungen | Kapitel 5.3 | PERF.4.1.1 (SOLLTE): Status von Folgemaßnahmen vorangegangener Managementbewertungen |
| Änderungen in der Institution oder der Bedrohungslage | Kapitel 5.3 | PERF.4.1.2 (SOLLTE): veränderte Rahmenbedingungen mit Auswirkungen auf das Informationssicherheitsmanagement |
| Sicherheitsvorfälle | Kapitel 5.3 | PERF.4.1.3 (SOLLTE): bisherige Erfolge und Probleme, zum Beispiel Sicherheitsvorfälle |
| Ergebnisse von Audits | Kapitel 5.3 | PERF.4.1.4 (SOLLTE): Auditberichte |
| Ergebnisse der Leistungsbewertung | Kapitel 5.1 und 5.3 | PERF.1.1 (MUSS): Verfahren und Regelungen zur Messung und Bewertung der Leistung des ISMS verankern |
| Status der Risikobehandlung | Kapitel 5.3 | PERF.4.1.7 (SOLLTE): erfolgreiche Umsetzung von Maßnahmen und das damit verringerte Risiko (Status des Umsetzungsplans) |
| Eignung der Maßnahmen | - | PERF.4.1.5 (SOLLTE): Evaluation der Eignung umgesetzter Sicherheitsmaßnahmen zur Erreichung der Sicherheitsziele |
| Rückmeldungen | - | PERF.4.1.6 (SOLLTE): Bewertung von Rückmeldungen von Kunden, Geschäftspartnern, Mitarbeitern oder der Öffentlichkeit zu Sicherheitsaspekten |
| Verbesserungen | Kapitel 6.3 | PERF.4.1.8 (SOLLTE): aus der Überprüfung abgeleitete Verbesserungen des ISMS |
| Maßnahmenvorschläge | - | PERF.4.1.9 (MUSS): priorisierte Maßnahmenvorschläge mit realistischen Abschätzungen zum erwarteten Umsetzungsaufwand |
| Regelmäßigkeit | Kapitel 5.3 | Parameter „regelmäßig“ in PERF.4.1 und PERF.4.2; den Wert legt die Institution fest (Kapitel 3.5) |
Drei der Anforderungen zum Managementbericht (Gruppe PERF.4) sind MUSS-Anforderungen und lassen nach Kapitel 4.1.2 weder Ausnahme noch Risikoakzeptanz zu: der dokumentierte Managementbericht (PERF.4.1), die Information der Leitung (PERF.4.2) und die priorisierten Maßnahmenvorschläge mit Aufwand (PERF.4.1.9). Dazu kommt PERF.1.1 zur Leistungsmessung, ebenfalls MUSS. Ein Managementbericht ohne Maßnahmenvorschläge und Aufwandsschätzung erfüllt PERF.4.1.9 nicht. Zum Zweck der Bewertung schreibt Kapitel 5.3, die Institutionsleitung übernehme damit „sichtbar Verantwortung für das ISMS und dessen regelmäßige Verbesserung“.
Was das BSI zu Kennzahlen angekündigt hat
Zur Leistungsbewertung schreibt 300-1 in Kapitel 5.1: „Da die Entwicklung einheitlicher Vorgaben zur Leistungsbewertung im GS++ noch aussteht, sind die Institutionen frei in der Ausgestaltung.“ Vorgelegt werden sollte die Leistungsbewertung der Institutionsleitung nachvollziehbar. Der Meilensteinplan des BSI (Stand Oktober 2026) nennt zwei Termine:
| Datum | Meilenstein laut BSI | Was das für Ihre Kennzahlen heißt |
|---|---|---|
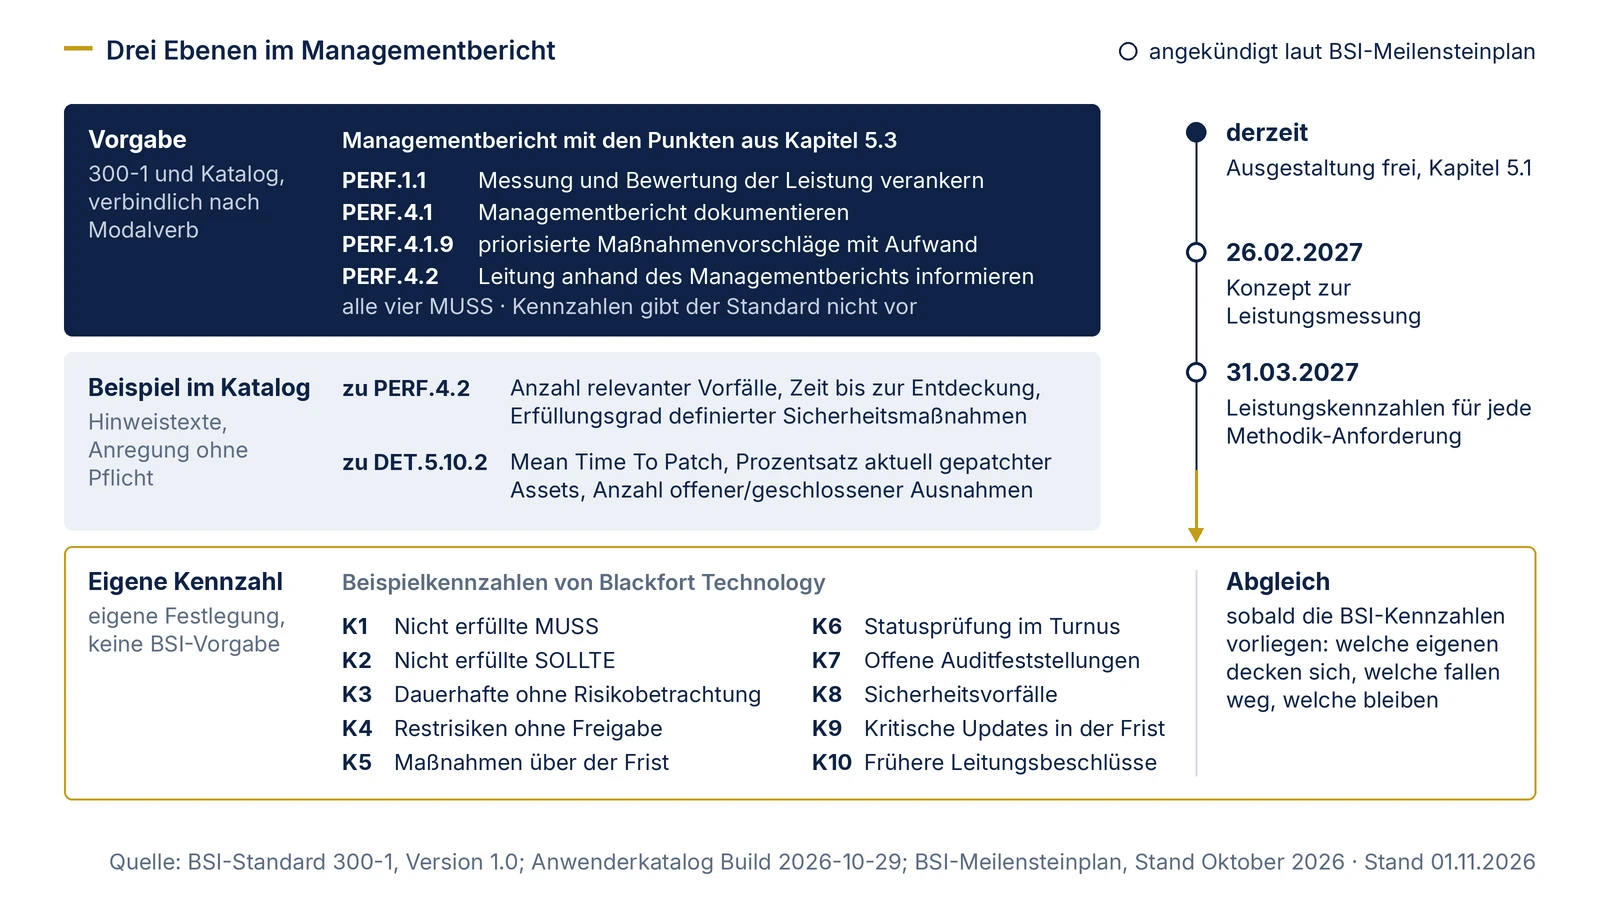
| 26. Februar 2027 | „Das Konzept zur Leistungsmessung des ISMS auf Basis des GS++ ist in die Methodik integriert und kann angewendet werden.“ | Ab dann gibt es eine Methode des BSI. Wie sie aussieht, ist vor der Veröffentlichung nicht bekannt. |
| 31. März 2027 | „Jede Anforderung aus den Methodik-Praktiken hat Leistungskennzahlen zur Leistungsmessung.“ | Kennzahlen kommen für die Methodik-Anforderungen. Zu Kennzahlen für die technischen und organisatorischen Anforderungen sagt der Meilenstein nichts. |
Zum Umfang: Der Methodik-Katalog der Stand-der-Technik-Bibliothek (Stand 22. Oktober 2026) enthält die Praktiken GC, STM, UMS, VRB und PERF mit zusammen 95 Anforderungen; im Anwenderkatalog vom 29. Oktober 2026 sind es ebenfalls 95 (eigene Auszählung). Nach Kapitel 3.4 beziehen sich die Methodik-Anforderungen auf den gesamten Informationsverbund und bilden die Kapitel 4 bis 10 der DIN EN ISO/IEC 27001 ab. Inhaltlich sind das Anforderungen an Verfahren, Rollen, Audits und Berichte. Welche Kennzahlen das BSI ihnen zuordnet, ist vor der Veröffentlichung nicht bekannt.
Bis Ende März 2027 gilt damit: Sie wählen Ihre Kennzahlen selbst. Wählen Sie sie so, dass Sie sie später neben die Kennzahlen des BSI legen und gegebenenfalls ablösen können, und kennzeichnen Sie sie in jedem Bericht als eigene, vorläufige Festlegung.
Vorgabe, Katalogbeispiel und eigene Kennzahl auseinanderhalten
In einem Managementbericht nach Grundschutz++ stehen derzeit drei Arten von Angaben nebeneinander. Damit niemand eine eigene Festlegung für eine Vorgabe des BSI hält, sollte jede Kennzahl erkennbar einer dieser Ebenen zugeordnet sein:
| Ebene | Beispiele | Verbindlichkeit |
|---|---|---|
| Vorgabe aus 300-1 und den Katalog-Anforderungen | Managementbericht mit den Punkten aus Kapitel 5.3; MUSS-Anforderungen PERF.1.1, PERF.4.1, PERF.4.1.9, PERF.4.2. Kennzahlen gibt der Standard nicht vor. | verbindlich nach Modalverb |
| Beispiel im Katalog (Hinweistexte zu Anforderungen) | Zu PERF.4.2 nennt der Hinweistext als mögliche Kennzahlen „Anzahl relevanter Vorfälle, Zeit bis zur Entdeckung, Erfüllungsgrad definierter Sicherheitsmaßnahmen“. Zu DET.5.10.2 nennt er „durchschnittliche Zeit bis zum Patch (Mean Time To Patch), Prozentsatz aktuell gepatchter Assets, Anzahl offener/geschlossener Ausnahmen“. | Anregung; die Anforderungen selbst schreiben diese Kennzahlen nicht vor |
| Eigene Kennzahl der Institution | Alles, was Sie zusätzlich festlegen, etwa die Beispielkennzahlen im nächsten Abschnitt. | eigene Festlegung, bis 2027 mit den BSI-Kennzahlen abzugleichen |
Für die Auswahl hilft ein Satz aus dem klassischen BSI-Standard 200-2, Kapitel 10.1.1: „Kennzahlen haben eine begrenzte Aussagekraft, da damit einzelne, meist wenige Bereiche der Informationssicherheit punktuell beleuchtet werden, nämlich meist diejenigen, in denen sich leicht Messwerte erzielen lassen.“ Wer nur Werte aus Werkzeugen berichtet, zeigt der Leitung den technischen Ausschnitt und verfehlt Punkte wie Auditergebnisse oder offene Risikoentscheidungen. Für Anwender des klassischen IT-Grundschutzes gilt weiter BSI-Standard 200-1 mit dem Abschnitt „Managementbewertungen“ in Kapitel 8.3 und im Kompendium 2023 die Anforderung ISMS.1.A12 „Management-Berichte zur Informationssicherheit“.
Eigene Beispielkennzahlen (keine BSI-Vorgabe)
Kennzeichnung: Die folgenden Kennzahlen sind Vorschläge von Blackfort Technology. Sie stammen weder aus BSI-Standard 300-1 noch aus dem Anwenderkatalog. Sie knüpfen an Begriffe des Standards an, damit sie sich aus dem Umsetzungsplan zählen lassen und neben die angekündigten Kennzahlen des BSI gelegt werden können.
| Eigene Kennzahl | Berechnung | Datenquelle | Anknüpfung in 300-1 | Grenze |
|---|---|---|---|---|
| K1 Nicht erfüllte MUSS-Anforderungen | Anzahl am Stichtag, mit Liste | Umsetzungsplan | Kapitel 4.1.2: keine Ausnahme, keine Risikoakzeptanz | sagt nichts über die Schwere der einzelnen Lücke |
| K2 Nicht erfüllte SOLLTE-Anforderungen | Anzahl, getrennt nach temporär und dauerhaft | Umsetzungsplan | Kapitel 4.1.2 | eine Summe ohne Trennung verdeckt die dauerhaften Fälle |
| K3 Dauerhafte Nichterfüllungen ohne abgeschlossene Risikobetrachtung | Anzahl | Umsetzungsplan, Risikoregister | Kapitel 2.11 und 4.1.2 | Soll ist null |
| K4 Restrisiken ohne Freigabe der Leitung | Anzahl, mit Alter | Risikoregister | Kapitel 4.2.3 | Soll ist null nach jeder Sitzung |
| K5 Maßnahmen mit überschrittener Frist | Anzahl und Anteil an allen offenen Maßnahmen | Umsetzungsplan, Ticketsystem | Kapitel 4.4 und 4.5 | verschobene Fristen tauchen nicht auf; Historie mitführen |
| K6 Statusprüfung im festgelegten Turnus | Anteil der Anforderungen, deren letzte Statusprüfung innerhalb des festgelegten Werts für „regelmäßig“ liegt | Nachweisplan | Kapitel 4.1.1; Anforderung UMS.1.1 | misst Aktualität, nicht Qualität der Prüfung |
| K7 Offene Auditfeststellungen | Anzahl, davon älter als 90 Tage | Auditberichte, Umsetzungsplan | Kapitel 5.2.2 | die Schwelle von 90 Tagen ist frei gewählt |
| K8 Sicherheitsvorfälle | Anzahl nach eigener Schwerestufe, Median der Zeit bis zur Erkennung | Vorfallsbearbeitung | Kapitel 5.3 und 5.4 | wenige Fälle, daher als Zahl und mit Kurzbeschreibung berichten |
| K9 Sicherheitsupdates innerhalb der Frist | Anteil der IT-Systeme, auf denen kritische Updates innerhalb der festgelegten Frist installiert sind | Softwareverteilung, Inventar | Kapitel 5.4; vgl. Hinweistext zu DET.5.10.2 | nur so gut wie die Abdeckung des Werkzeugs |
| K10 Umsetzung früherer Leitungsbeschlüsse | Anzahl erledigt, offen, verschoben | Protokolle der Managementbewertung | Kapitel 5.3 | - |
Wir haben bewusst keinen Gesamtwert in Prozent vorgesehen. 300-1 kennt je Anforderung nur „erfüllt“, „nicht erfüllt“ und „nicht anwendbar“, und eine nicht erfüllte MUSS-Anforderung lässt sich nicht mit vielen erfüllten SOLLTE-Anforderungen verrechnen. Wie technische Werte wie K9 belastbar entstehen, beschreibt die Seite Automatisierte Nachweise.
Sitzungsunterlage zur Managementbewertung
Fiktives Beispiel. Institution, Informationsverbund, Zahlen, Rollen und Termine sind erfunden. Die Gliederung folgt Kapitel 5.3 von 300-1 und den Anforderungen PERF.4.1 bis PERF.4.2; die Kennzahlen sind die eigenen Beispielkennzahlen aus dem vorigen Abschnitt.
Managementbewertung 1/2027, Informationsverbund „Fachverfahren und Online-Dienste“. Datenstand: 31.01.2027. Sitzung: 12.02.2027, 60 Minuten. Vorlage durch: ISB. Teilnehmende: Institutionsleitung, ISB, Leitung IT-Betrieb, Verantwortliche der zwei Geschäftsprozesse mit hohem Schutzbedarf.
Tagesordnung
| TOP | Inhalt | Grundlage | Ziel |
|---|---|---|---|
| 1 | Stand der Beschlüsse aus der Bewertung 2/2026 vom 12.11.2026 | Kapitel 5.3; PERF.4.1.1 | Kenntnis |
| 2 | Änderungen: neuer Cloud-Dienst für das Bürgerportal, geänderte Bedrohungslage für Webanwendungen | Kapitel 5.3; PERF.4.1.2 | Kenntnis |
| 3 | Sicherheitsvorfälle, Erfolge und Probleme im Berichtszeitraum | Kapitel 5.3; PERF.4.1.3 | Kenntnis |
| 4 | Ergebnis des internen Audits vom November 2026 | Kapitel 5.3; PERF.4.1.4 | Kenntnis |
| 5 | Leistungsbewertung mit den eigenen Kennzahlen K1 bis K10 | Kapitel 5.1 und 5.3; PERF.1.1 | Kenntnis |
| 6 | Status des Umsetzungsplans und der Risikobehandlung, Eignung der Maßnahmen | Kapitel 4.5 und 5.3; PERF.4.1.5, PERF.4.1.7 | Kenntnis |
| 7 | Restrisiken zur Freigabe | Kapitel 2.11, 4.1.1, 4.1.2, 4.2.3 | Beschluss |
| 8 | Priorisierte Maßnahmenvorschläge mit Aufwand, Verbesserungen | PERF.4.1.8, PERF.4.1.9 | Beschluss |
| 9 | Termin der nächsten Bewertung | Kapitel 5.3; PERF.4.2 | Beschluss |
Kennzahlen zu TOP 5 (eigene Beispielkennzahlen, keine Vorgabe des BSI; Anforderungspaket mit 640 Anforderungen)
| Kennzahl | 31.01.2027 | 31.10.2026 | Soll | Kommentar |
|---|---|---|---|---|
| K1 Nicht erfüllte MUSS-Anforderungen | 3 | 7 | 0 | Maßnahmen mit Frist bis 30.04.2027 geplant |
| K2 Nicht erfüllte SOLLTE, temporär / dauerhaft | 41 / 4 | 58 / 3 | - | neue dauerhafte Nichterfüllung: BER.5.9 für zwei Notfallkonten |
| K3 Dauerhafte ohne abgeschlossene Risikobetrachtung | 0 | 1 | 0 | - |
| K4 Restrisiken ohne Freigabe | 2 | 0 | 0 | Freigabe unter TOP 7: BER.5.9 (neu) und KONF.8.1 (Freigabe war bis 15.01.2027 befristet und ist mit der verfehlten Frist ausgelaufen). KONF.3.2 und DET.5.3 wurden bis 15.12.2026 erfüllt, der Nachtest zu NOT.4.16.1 war am 28.01.2027 erfolgreich; ihre befristeten Freigaben sind damit erledigt. |
| K5 Maßnahmen mit überschrittener Frist | 6 von 52 | 9 von 61 | 0 | vier davon warten auf einen Dienstleister |
| K6 Statusprüfung im Turnus | 94 % | 81 % | 100 % | Turnus festgelegt auf vierteljährlich |
| K7 Offene Auditfeststellungen, davon älter als 90 Tage | 5, davon 1 | 8, davon 3 | 0 älter als 90 Tage | - |
| K8 Sicherheitsvorfälle hoch / mittel, Median bis Erkennung | 0 / 3, 6 Stunden | 1 / 2, 19 Stunden | - | Kurzbeschreibung in Anlage 2 |
| K9 Kritische Updates innerhalb der Frist | 91 % von 430 Systemen | 86 % von 418 | 100 % | 18 Server ohne Agent nicht erfasst, Anbindung bis 15.01.2027 nicht abgeschlossen |
| K10 Beschlüsse der Vorbewertung | 4 erledigt, 1 verschoben | - | - | verschoben: Notfallübung Rechenzentrum |
Beschlussvorschläge
| Nr. | Beschluss | Grundlage | Zuständig | Frist |
|---|---|---|---|---|
| B1 | Das Restrisiko aus der dauerhaften Nichterfüllung von BER.5.9 für zwei Notfallkonten wird nach durchgeführter Risikobetrachtung freigegeben; Überprüfung spätestens in zwölf Monaten. | Kapitel 4.1.2 und 4.2.3; Anhang 3, Kriterien 30, 34 und 35 | Institutionsleitung | Sitzung |
| B2 | Das Restrisiko aus der temporär nicht erfüllten SOLLTE-Anforderung KONF.8.1, dessen bis 15.01.2027 befristete Freigabe ausgelaufen ist, wird erneut freigegeben, befristet bis zur neuen Frist 31.03.2027. | Kapitel 2.11 und 4.1.1 (siehe Hinweis) | Institutionsleitung | Sitzung |
| B3 | Für die Anbindung der 18 Server werden zusätzliche Betriebsstunden bereitgestellt; neue Frist 31.03.2027. | Kapitel 4.4 (Ressourcen); PERF.4.1.9 | Leitung IT-Betrieb | 31.03.2027 |
| B4 | Die eigenen Kennzahlen K1 bis K10 bleiben vorläufig; nach Veröffentlichung der Leistungskennzahlen des BSI legt der ISB in der nächsten Bewertung einen Abgleich vor. | Kapitel 5.1; Meilensteinplan | ISB | nächste Bewertung |
| B5 | Der Parameter „regelmäßig“ in PERF.4.1 und PERF.4.2 bleibt halbjährlich; nächste Bewertung im August 2027, anlassbezogen früher. | Kapitel 3.5 und 5.3 | Institutionsleitung | Sitzung |
Hinweis zu B2: Kapitel 4.1.2 sagt, eine temporäre Nichterfüllung löse keine Risikobetrachtung aus. Kapitel 2.11 verlangt für SOLLTE-Anforderungen, die in der Umsetzungsplanung enthalten, aber noch nicht erfüllt sind, eine Restrisikobetrachtung und die Freigabe durch die Institutionsleitung; Kapitel 4.1.1 verlangt, das Risiko zu identifizieren und der Leitung mitzuteilen. Wie diese Stellen zusammenpassen, ist eine offene Auslegungsfrage. Die Unterlage wählt den vorsichtigen Weg und legt das Restrisiko zur Freigabe vor.
Vorbereitung und Nachbereitung der Sitzung
- Stichtag festlegen. Alle Zahlen beziehen sich auf denselben Datenstand; im Bericht steht er oben.
- Zahlen aus den Arbeitsunterlagen ziehen. Kennzahlen entstehen aus Umsetzungsplan, Risikoregister, Nachweisplan und Auditberichten. Wer sie eigens für die Sitzung erhebt, berichtet einen Stand, den niemand fortschreibt.
- Entscheidungen vorbereiten. Jeder Punkt, der einen Beschluss braucht, bekommt eine Vorlage mit Grundlage, Optionen und Folgen. Restrisiken legen Sie mit der durchgeführten Risikobetrachtung vor.
- Maßnahmenvorschläge mit Aufwand. PERF.4.1.9 verlangt sie als MUSS-Anforderung; ohne Aufwandsschätzung kann die Leitung keine Ressourcen freigeben.
- Unterlage vorab versenden. Ein fester Vorlauf von einigen Arbeitstagen gibt der Leitung Zeit für Rückfragen; die Sitzung selbst dient den Entscheidungen.
- Protokoll und Übertrag. Beschlüsse mit Zuständigkeit und Frist in den Umsetzungsplan übernehmen; der Korrektur- und Verbesserungsplan wird nach Kapitel 6.3 in den Umsetzungsplan aufgenommen. In der nächsten Bewertung berichtet TOP 1 über ihren Stand.
Wenn die Kennzahlen des BSI veröffentlicht sind
Mit dem Konzept zur Leistungsmessung und den Leistungskennzahlen für die Methodik-Anforderungen kann sich ändern, was Sie unter TOP 5 berichten. Was genau das BSI vorgibt, lässt sich vor der Veröffentlichung nicht sagen. Planen Sie deshalb einen Abgleich: Welche eigenen Kennzahlen decken sich mit den neuen, welche fallen weg, welche bleiben als Ergänzung. Eigene Kennzahlen, die Sie weiterführen, kennzeichnen Sie weiterhin als eigene.
Zeitreihen sind dabei wertvoll. Wenn Sie seit 2026 dieselben eigenen Kennzahlen mit denselben Definitionen erheben, können Sie der Leitung auch nach der Umstellung zeigen, wie sich der Stand entwickelt hat. Ändern Sie eine Definition, vermerken Sie das im Bericht und brechen Sie die Zeitreihe sichtbar.
Für Zertifizierungsvorhaben nach ISO 27001 auf Basis von Grundschutz++, die laut Meilensteinplan ab dem 1. Januar 2027 beantragt werden können, liegt die erste Managementbewertung womöglich vor der Veröffentlichung der Kennzahlen. Das ist durch Kapitel 5.1 gedeckt, das die Ausgestaltung bis dahin freistellt. Dokumentieren Sie, welche Kennzahlen Sie gewählt haben und warum.
Wo die Managementbewertung im ISMS steht
Die Managementbewertung greift auf die Ergebnisse anderer Prozessschritte zurück. Diese Seiten behandeln sie:
- Woher Status, Termine und Prüfergebnisse kommen: Nachweisplan und Automatisierte Nachweise.
- Wie Restrisiken entstehen, die der Leitung vorgelegt werden: Risikoanalyse und Mindestkriterien für die Risikobetrachtung.
- Wie ein Status vergeben und eine Nichterfüllung eingeordnet wird: Anforderungen bewerten und Abweichungen dokumentieren.
- Welche weiteren Termine 2027 anstehen: Zeitplan zu Grundschutz++.
Den Managementbericht laufend zu erstellen und die Bewertung vorzubereiten, gehört zum Betrieb des ISMS. Blackfort Technology unterstützt dabei als externer Informationssicherheitsbeauftragter; die Leistung ist auf der Firmenseite beschrieben: Externer Informationssicherheitsbeauftragter.