
Was BER und PERS im Katalog abdecken
Eigene Auszählung im Anwenderkatalog Grundschutz++, Build 2026-10-29, rekursiv über alle Verschachtelungsebenen:
| Praktik | Teilpraktiken | Anforderungen | MUSS / SOLLTE / KANN | ohne Zielobjektkategorie | mit Parameter |
|---|---|---|---|---|---|
| PERS Personal | 6 (Grundlagen; Aufgaben, Rollen, Zuständigkeiten; Personalzugang; Personalentwicklung; Personalbetreuung; Weggang von Mitarbeitenden) | 30 | 5 / 24 / 1 | 20 | 5 |
| BER Berechtigung | 7 (Grundlagen, Identitätsmanagement, Zugangskonten, Berechtigungsmanagement, Umgang mit Authentisierungsmitteln, Passwortgebrauch, Schlüsselmanagement) | 92 | 5 / 80 / 7 | 68 | 21 |
88 der 122 Anforderungen beider Praktiken haben keine Zielobjektkategorie. Nach Kapitel 3.4.1 von BSI-Standard 300-1 sind solche Anforderungen verpflichtend in das Anforderungspaket aufzunehmen, unabhängig von der Modellierung; anzuwenden sind bei normalem Schutzbedarf davon 83 auf normal-SdT, die 5 KANN-Anforderungen auf „erhöht“ sind nach Kapitel 3.4.2 optional. Für Berechtigungen und Personal entscheidet die Modellierung also wenig; die Arbeit liegt im Status und in den Belegen. Die übrigen Anforderungen hängen an Personengruppen und Systemen. Anhang 1 definiert Nutzende als „Alle natürlichen Personen, welche regelmäßig die Assets im Informationsverbund für die Institution benutzen können, unabhängig davon ob sie aus Sicht der Institution intern oder extern sind.“ Mitarbeitende sind Nutzende, die von der Institution beschäftigt werden, Administrierende sind Mitarbeitende mit Administrationsauftrag. Das ist für den Austritt wichtig: PERS.6.1 und PERS.6.1.1 hängen an Nutzenden und gelten damit auch für externe Beraterinnen und Berater.
Der Fall: ein Lohnabrechnungsdienstleister (fiktiv)
Die Lohnservice Mitte GmbH (LSM) ist erfunden, ebenso alle Personen, Zahlen und Ergebnisse; Kennungen und Anforderungen stammen aus dem Katalog. Die LSM rechnet für Auftraggeber Löhne und Gehälter ab, hat 140 Mitarbeitende und rund 30 externe Nutzende von Dienstleistern. Identitäten und Zugangskonten verwaltet ein zentraler Identitätsdienst (BER.3.1), an dem Verzeichnisdienst, Abrechnungsanwendung und Fernzugang hängen. Auslöser für Identitäten ist das Personalsystem.
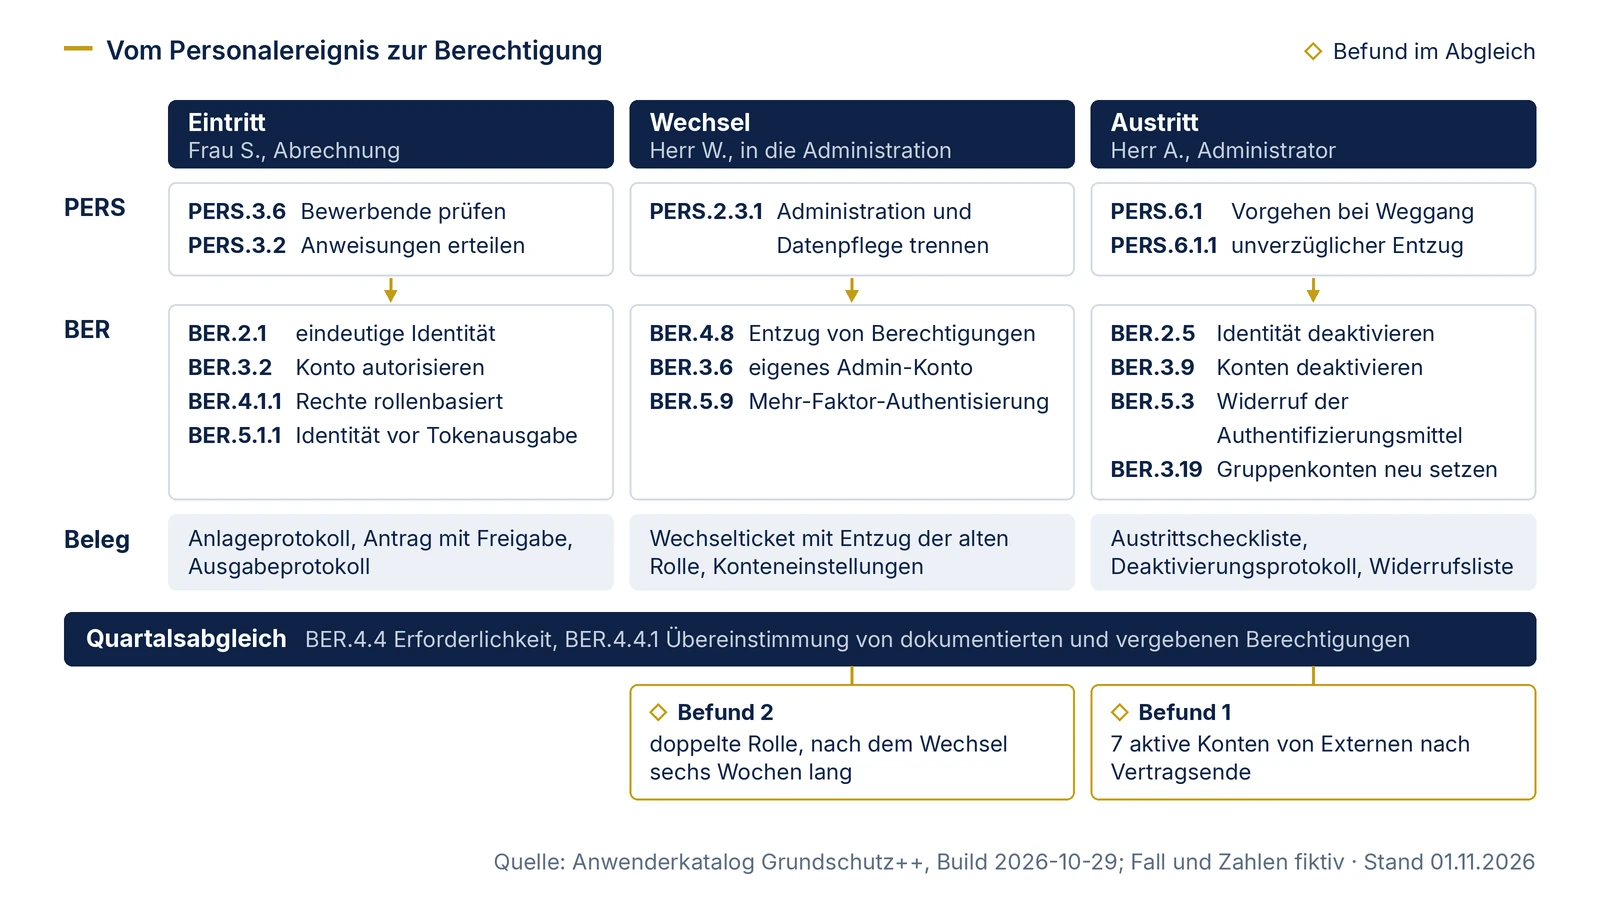
Im Fall laufen drei Ereignisse durch: Frau S. beginnt als Sachbearbeiterin in der Abrechnung (Eintritt). Herr W. wechselt aus der Pflege der Personalstammdaten in die Administration des Verzeichnisdienstes (Wechsel). Herr A., Administrator mit Zugriff auf das Notfallzugangskonto des Verzeichnisdienstes und auf ein Gruppenkonto an der Leitstandkonsole, verlässt die LSM (Austritt). Am Quartalsende gleicht die LSM dokumentierte und tatsächlich vergebene Berechtigungen ab.
Vorab: die Parameter festlegen
Viele Anforderungen in BER und PERS lassen den eigentlichen Wert offen. Nach Kapitel 3.5 von 300-1 konkretisiert die Institution diese Parameter bei oder nach der Erstellung des Anforderungspakets. Ohne festgelegten Wert lässt sich kein Status vergeben, weil offen bleibt, wogegen geprüft wird. Die LSM legt fest (fiktiv):
| Anforderung | Parameter im Katalog | Festlegung der LSM |
|---|---|---|
| BER.3.2 Einrichtung von Zugangskonten autorisieren; BER.4.2 Zuweisung von Berechtigungen autorisieren | [bestimmte Personen oder Rollen] | fachliche Führungskraft; für Administrationsrechte zusätzlich die Leitung IT |
| BER.4.4 vergebene Berechtigungen auf Erforderlichkeit überprüfen | [regelmäßig] | vierteljährlich; die Katalogerläuterung nennt als mögliche Werte quartalsweise, halbjährlich oder jährlich „je nach Kritikalität der Systeme und Sensibilität der Daten“ |
| BER.4.4.1 dokumentierte und tatsächlich vergebene Berechtigungen auf Übereinstimmung überprüfen | [regelmäßig] | vierteljährlich, zusammen mit BER.4.4 |
| BER.2.3 Stammdaten einer Identität anhand allgemeiner Stammdaten überprüfen | [regelmäßig] | monatlich gegen das Personalsystem; für Externe gegen die Vertragsliste der Dienstleistersteuerung, sobald sie angebunden ist (siehe Befund 1) |
| BER.3.14 Wiederverwendung von Zugangskonten blockieren | [einen bestimmten Zeitraum] | ein Jahr, für Administrationskonten dauerhaft |
| PERS.4.2 rollenspezifische Schulungen und Sensibilisierungen bei Neuzugang ausführen | [regelmäßig] | bei Neuzugang und jährlich |
| PERS.5.3 Vertrauenswürdigkeit überprüfen | [definierte sicherheitskritische Rollen], [regelmäßig] | Administrierende des Verzeichnisdienstes und der Abrechnungsanwendung; alle drei Jahre und anlassbezogen |
Eintritt, Wechsel und Austritt: Anforderungen, Prüffragen, Belege
Fiktives Beispiel. Anforderungen aus dem Anwenderkatalog Grundschutz++ (Build 2026-10-29), als Infinitiv gekürzt, Modalverb und Zielobjektkategorie in Klammern („ohne“ = ohne Zielobjektkategorie). Prüffragen, Belege und Rollen sind erfunden; die Tabelle ist eine Auswahl entlang der drei Ereignisse.
| Ereignis | Anforderung | Prüffrage | Beleg im Fall | Übergabe an |
|---|---|---|---|---|
| Eintritt | PERS.3.6 Vertrauenswürdigkeit von Bewerbenden vor der Besetzung testen (SOLLTE, ohne); PERS.3.1 vertrauliche Behandlung von Betriebs- und Geschäftsgeheimnissen vereinbaren (SOLLTE, Mitarbeitende) | Sind Identität, Qualifikationsnachweise und Lebenslauf geprüft, bevor der Vertrag unterschrieben ist? | Prüfvermerk in der Personalakte; Vertraulichkeitsklausel im Arbeitsvertrag | Personalsystem |
| Eintritt | BER.2.1 eine eindeutige Identität genau einer natürlichen Person oder einem IT-System zuweisen (SOLLTE, ohne); BER.3.5 ein Zugangskonto genau einer Identität zuweisen (SOLLTE, ohne) | Entsteht die Identität aus dem Personaldatensatz und nicht von Hand? | Anlageprotokoll des Identitätsdienstes mit Personalnummer | Berechtigungsverwaltung |
| Eintritt | BER.3.2 Einrichtung von Zugangskonten durch [bestimmte Personen oder Rollen] autorisieren; BER.4.1.1 Berechtigungen rollenbasiert zuweisen; BER.4.3 Vergabe mit Begründung dokumentieren (alle SOLLTE, ohne) | Hat die fachliche Führungskraft die Rolle „Abrechnung Sachbearbeitung“ freigegeben, und steht die Begründung am Antrag? | Antrag im Ticketsystem mit Freigabe und Begründung | Berechtigungsverwaltung |
| Eintritt | BER.5.1 Vorgehensweise zur initialen Ausgabe von Authentifizierungsmitteln verankern; BER.5.1.1 vor der Verteilung die Identität der Empfängerin authentifizieren (SOLLTE, ohne) | Wurde der Ausweis geprüft, bevor das Token übergeben wurde? | Ausgabeprotokoll mit Tokennummer und Prüfvermerk | Frau S. |
| Eintritt | PERS.3.2 zur Einhaltung von Verfahrensanweisungen bei Neuzugang anweisen; PERS.3.7 Einarbeitung ausführen (SOLLTE, Mitarbeitende); PERS.4.2 rollenspezifische Schulungen bei Neuzugang und [regelmäßig] ausführen (SOLLTE, Nutzende) | Hat Frau S. die Anweisungen ausdrücklich erhalten, auch wenn sie im Intranet stehen? | Unterzeichnete Kenntnisnahme, Einarbeitungsplan, Teilnahme am Grundkurs laut Lernplattform | ISB (Nachweis für den Schulungsplan) |
| Wechsel | PERS.2.3 für unvereinbare Aufgaben eine Rollentrennung verankern; PERS.2.3.1 zwischen Administration von Verzeichnisdiensten und Pflege der verwalteten Daten trennen (SOLLTE, ohne) | Behält Herr W. nach dem Wechsel Rechte, mit denen er die Daten pflegen kann, die er künftig administriert? | Rollentrennungsmatrix im Geschäftsverteilungsplan; Wechselticket mit Entzug der Rolle „Personalstammdaten“ | Berechtigungsverwaltung |
| Wechsel | BER.4.8 Vorgehensweise zum Entzug von Berechtigungen verankern (SOLLTE, ohne) | Wird beim Wechsel zuerst entzogen und dann neu vergeben? | Prozessbeschreibung Wechsel; im Fall Entzug erst nach sechs Wochen (Befund 2) | Personalsystem |
| Wechsel | BER.3.6 separate Administrationskonten verankern (SOLLTE, Administrierende); BER.5.9 Mehr-Faktor-Authentisierung für weitreichende Berechtigungen aktivieren (SOLLTE, ohne) | Hat Herr W. ein eigenes Administrationskonto mit MFA und nutzt er für E-Mail weiter sein normales Konto? | Konteneinstellungen aus dem Identitätsdienst, Export mit Datum | ISB |
| Wechsel | PERS.4.2.1 produktspezifische Schulungen zu administrativen Werkzeugen ausführen (SOLLTE, Administrierende); PERS.5.3 Vertrauenswürdigkeit für [definierte sicherheitskritische Rollen] [regelmäßig] und anlassbezogen überprüfen (SOLLTE, ohne) | Sind Schulung und Vertrauens-Check vor der ersten Administration erledigt? | Schulungsnachweis; Vermerk über die anlassbezogene Überprüfung in der Personalakte | Leitung IT |
| Austritt | PERS.6.1 Vorgehensweise für den Weggang verankern; PERS.6.1.1 bei Weggang den unverzüglichen Entzug aller Zugriffsrechte nach den Regelungen von BER verankern (SOLLTE, Nutzende) | Erreicht der Austritt die Berechtigungsverwaltung am letzten Arbeitstag, für Mitarbeitende und für Externe? | Austrittscheckliste mit Rückgabe von Ausweis, Token und Gerät | Berechtigungsverwaltung, Gebäudeverwaltung |
| Austritt | BER.2.5 Identität bei Weggang deaktivieren; BER.3.9 Zugangskonten ereignisgesteuert deaktivieren; BER.5.3 Vorgehensweise zum Widerruf von Authentifizierungsmitteln verankern (SOLLTE, ohne) | Sind Identität, alle Konten und alle Authentifizierungsmittel von Herrn A. gesperrt, auch Zertifikate und aktive Sitzungen? | Deaktivierungsprotokoll mit Uhrzeit; Widerrufsliste | ISB |
| Austritt | BER.3.19 für Gruppenkonten die Zugangsdaten bei Weggang ändern; BER.3.18 die Identitäten mit Zugriff zum Wechselzeitpunkt dokumentieren (SOLLTE, ohne); BER.5.2 Vorgehensweise zur Zurücksetzung oder Ersetzung von Authentifizierungsmitteln verankern (SOLLTE, ohne) | Sind das Passwort der Leitstandkonsole und die Zugangsdaten des Notfallkontos (BER.3.23) neu gesetzt, und ist dokumentiert, wer sie jetzt kennt? | Änderungsprotokoll mit Datum, Liste der Berechtigten für beide Konten | Leitstand, Leitung IT |
| Austritt | PERS.6.1.2 frei gewordene Zuständigkeiten zuweisen (SOLLTE, Mitarbeitende) | Hat jede Aufgabe von Herrn A. eine neue zuständige Person, ohne dass eine Rollentrennung bricht? | Aktualisierter Geschäftsverteilungsplan | Leitung IT |
| Nach Fristablauf | BER.2.6 nicht mehr benötigte Identitäten und BER.3.15 Zugangskonten nach Ablauf der Löschfristen löschen; BER.3.14 Wiederverwendung für [einen bestimmten Zeitraum] blockieren (SOLLTE, ohne) | Ist der Löschtermin vermerkt, und kann der Kontoname bis dahin nicht neu vergeben werden? | Löschtermin im Identitätsdienst; technische Sperre gegen Neuvergabe | Berechtigungsverwaltung |
Zur Löschung lohnt ein Blick in die Erläuterung zu BER.2.5: Die Anforderung ist auch durch Löschen der Identität erfüllt, „Empfehlenswert ist die Löschung jedoch erst nach Ablauf längerer Löschfristen, um die Nachvollziehbarkeit von Aktionen im Audit Log zu erhalten.“ Deaktivieren am letzten Arbeitstag und Löschen nach Fristablauf sind daher zwei getrennte Schritte mit zwei Belegen.
Der Abgleich am Quartalsende: wo der Ablauf reißt
BER.4.4.1 verlangt, dokumentierte und tatsächlich vergebene Berechtigungen regelmäßig auf Übereinstimmung zu überprüfen, BER.1.4 ein Inventar der Berechtigungen mit Personen, Identitäten, Zugangskonten, Berechtigungen und ihrer Zuordnung. Erst der Abgleich zeigt, ob die Ereignisse oben wirken. Abgleichprotokoll der LSM, fiktive Zahlen:
| Prüfpunkt | Ergebnis | Bewertung | Folge |
|---|---|---|---|
| Aktive Konten im Identitätsdienst gegen Inventar | 1.212 aktive Konten, 1.203 im Inventar mit Zuordnung | 9 Konten ohne zuständige Identität im Inventar | Klärung je Konto, Ergebnis in Zeile 2 und 3 |
| Konten ausgeschiedener Nutzender | 7 aktive Konten von Externen, deren Vertrag beendet ist; 0 von Mitarbeitenden | BER.2.5 und PERS.6.1.1 für Externe nicht erfüllt | Befund 1 |
| Technische Konten | 2 Konten werden von Diensten genutzt und waren nie registriert | BER.1.4 unvollständig; BER.2.1 für IT-Systeme nicht umgesetzt | Nachtrag ins Inventar als Dienstekonten mit verantwortlicher Person |
| Rollentrennung | Herr W. hatte nach dem Wechsel sechs Wochen lang beide Rollen | PERS.2.3.1 und BER.4.8 im Einzelfall verletzt; Rolle inzwischen entzogen | Befund 2 |
| Erforderlichkeit | Führungskräfte haben 96 % der Berechtigungen ihrer Bereiche bestätigt, 41 entzogen | BER.4.4 erfüllt | Ergebnis in den Managementbericht |
Befund 1: Externe fallen durch. Das Personalsystem kennt nur Mitarbeitende. Der Austritt von Externen kommt aus dem Vertragsende beim Dienstleister, und dafür gibt es keinen Auslöser. Die LSM setzt BER.2.5 und PERS.6.1.1 auf „nicht erfüllt“ und ordnet die Nichterfüllung als temporär ein: Die Vertragsliste der Dienstleistersteuerung wird bis zum nächsten Quartal als zweite Quelle an den Identitätsdienst angebunden. Das passt zu DLS.4.1.2, nach der die für einen Vertrag benötigten Berechtigungen bei Vertragsende unverzüglich zu deaktivieren sind; den Beschaffungsteil zeigt Beschaffung und Dienstleister. Die sieben Konten werden sofort gesperrt; ob über sie nach Vertragsende zugegriffen wurde, klärt eine Auswertung der Anmeldeprotokolle (siehe Detektion und Vorfallsbearbeitung).
Für die temporäre Nichterfüllung nennt 300-1 zwei Stellen, die sich nicht ohne Weiteres decken: Nach Kapitel 4.1.2 löst sie keine Risikobetrachtung aus, nach Kapitel 2.11 ist für SOLLTE-Anforderungen in der Umsetzungsplanung eine Restrisikobetrachtung durchzuführen und das Risiko von der Institutionsleitung freizugeben; Kapitel 4.1.1 verlangt, das Risiko zu identifizieren und der Leitung mitzuteilen. Das ist eine offene Auslegungsfrage. Die LSM beschreibt das Restrisiko, teilt es mit und lässt es befristet freigeben.
Befund 2: Wechsel ohne Entzug. Der Wechsel von Herrn W. lief als zwei Tickets, Neuvergabe und Entzug, und das zweite blieb liegen. Die Vorgehensweise nach BER.4.8 ist vorhanden, wirkt aber im Wechselfall nicht zuverlässig. Die LSM setzt BER.4.8 und PERS.2.3.1 auf „nicht erfüllt“ und ordnet die Nichterfüllung als temporär ein. Die LSM ändert die Vorgehensweise so, dass der Wechsel ein einziger Vorgang ist, der die alte Rolle entzieht, bevor die neue freigegeben wird. Ob über die doppelte Rolle Stammdaten geändert wurden, zeigt das Protokoll der Stammdatenänderungen nach BER.2.4. Die Frist für die Umstellung steht im Umsetzungsplan.
Ein MUSS-Befund wäre hier anders zu behandeln: Fehlten etwa die Verfahren und Regelungen zum Identitäts- und Berechtigungsmanagement (BER.1.1, MUSS), müsste die LSM sie festlegen; eine Risikobetrachtung ersetzt nach Kapitel 4.1.2 keine MUSS-Anforderung, und eine Risikoakzeptanz ist nicht möglich.
Übergaben, die im Ablauf festgelegt sein müssen
- Personalsystem → Identitätsdienst: Eintritt, Wechsel und Austritt als Ereignis mit Datum. Ohne diese Übergabe gibt es für BER.3.9 (ereignisgesteuerte Deaktivierung) kein Ereignis.
- Dienstleistersteuerung → Identitätsdienst: Vertragsbeginn und Vertragsende für externe Nutzende. Im Fall fehlte genau diese Übergabe.
- Führungskraft → Berechtigungsverwaltung: Freigabe und Begründung jeder Rolle (BER.3.2, BER.4.2, BER.4.3) und die Bestätigung im Quartalsabgleich (BER.4.4).
- Berechtigungsverwaltung → ISB: der Export der tatsächlich vergebenen Berechtigungen. Den Abgleich nach BER.4.4.1 führt im Fall der ISB durch; die Berechtigungsverwaltung vergibt die Berechtigungen und prüft sich so nicht selbst. Das Protokoll ist der Nachweis für BER.4.4 und BER.4.4.1. Die Trennung lässt sich aus PERS.2.3.3 ableiten, die zwischen Implementierung von Sicherheitsanforderungen und deren Überprüfung eine Rollentrennung verlangt; denselben Gedanken enthält Kapitel 4.5 von 300-1 für die Fortschrittsverfolgung des Umsetzungsplans.
- Austritt → Detektion: gesperrte Konten bleiben im Monitoring. Eine Anmeldung an einem deaktivierten Konto ist ein Ereignis, das bewertet werden muss.
Wie Sie die Belege mit Datum und prüfender Person nach Kapitel 4.3 ordnen, zeigt der Nachweisplan. Ein Export der Konteneinstellungen aus dem Identitätsdienst ist ein automatisierter Nachweis; was dazu festzuhalten ist, beschreibt Automatisierte Nachweise.
Prüffragen zum Berechtigungsmanagement
- Sind alle Parameter in BER und PERS festgelegt, insbesondere die autorisierenden Rollen (BER.3.2, BER.4.2) und die Turnusse (BER.2.3, BER.4.4, BER.4.4.1)?
- Entsteht jede Identität aus einer Quelle, die auch den Austritt kennt, für Mitarbeitende und für Externe?
- Ist jedem Zugangskonto genau eine Identität zugeordnet, und sind technische Konten mit verantwortlicher Person im Inventar (BER.3.5, BER.1.4)?
- Werden Berechtigungen über Rollen vergeben, mit Freigabe und Begründung (BER.4.1.1, BER.4.2, BER.4.3)?
- Entzieht ein Wechsel die alte Rolle, bevor die neue gilt, und ist die Rollentrennung geprüft (BER.4.8, PERS.2.3)?
- Haben Administrierende getrennte Administrationskonten mit MFA (BER.3.6, BER.5.9)?
- Werden bei einem Austritt auch Gruppenkonten, Notfallzugänge und Authentifizierungsmittel behandelt (BER.3.19, BER.3.18, BER.5.3)?
- Sind Deaktivierung und Löschung getrennte Schritte mit eigenem Termin (BER.2.5, BER.2.6, BER.3.15)?
- Zeigt der regelmäßige Abgleich, dass das alles wirkt, und wer prüft ihn (BER.4.4.1, PERS.2.3.3)?
Blackfort Technology unterstützt Sie dabei mit Paket C der Umsetzung nach Grundschutz++: Statusermittlung je Anforderung, darunter BER und PERS, Festlegung der Parameter mit Ihnen und ein Nachweisplan, der Personalereignisse, Identitätsdienst und Abgleich verbindet.
Einordnung
- Status und Abweichungen vergeben Sie wie unter Anforderungen bewerten, Abweichungen dokumentieren beschrieben. „Nicht anwendbar“ ist nach Kapitel 4.1.1 nur zulässig, wenn die Komponente im Informationsverbund nicht existiert oder die Anforderung funktional nicht erfüllt werden kann. Gibt es keine Gruppenkonten, nennt die Erläuterung zu BER.3.18 die Anforderung entbehrlich; im Status lässt sich das dem ersten Grund zuordnen, mit Begründung.
- Bleibt eine SOLLTE-Anforderung dauerhaft unerfüllt, etwa weil ein Altsystem keine getrennten Administrationskonten kennt, folgt eine Risikobetrachtung; siehe Risikoanalyse.
- Wie Zugangsrechte auf Systemen technisch eingeschränkt werden, gehört zur Praktik KONF; den Abgleich von Soll und Ist zeigt Konfiguration und Assets.
- Wie Sie die Unterweisungen nach PERS.4.2 planen und ihre Wirkung prüfen, zeigt Sensibilisierung.
- Arbeitsrechtliche Fragen, etwa zum Umfang einer Überprüfung der Vertrauenswürdigkeit nach PERS.3.6 oder PERS.5.3, klären Sie mit Ihrer Rechtsabteilung und der Personalvertretung.