
Die Praktik SENS im Anwenderkatalog
SENS umfasst im Katalog vom 29.10.2026 87 Anforderungen, rekursiv über alle Ebenen gezählt: 4 MUSS, 72 SOLLTE und 11 KANN. Fünf davon haben keine Zielobjektkategorie und sind nach 300-1 Kap. 3.4.1 in jedes Anforderungspaket aufzunehmen. Es sind die Verfahrensanforderungen: SENS.1.1 verlangt, Verfahren und Regelungen zur rollenspezifischen Schulung und Sensibilisierung zu verankern, SENS.1.1.1 bis SENS.1.1.3 Dokumentation, Zuweisung der Aufgaben und Bekanntgabe, SENS.1.2 die Erfolgsmessung. Die übrigen 82 richten sich an Personengruppen und kommen über die Zuordnung von Zielobjektkategorien ins Paket.
Ein Blick auf die Aktionswörter lohnt sich. 58 Anforderungen verlangen zu „sensibilisieren“, 12 etwas zu „untersagen“, 11 zu etwas „anzuweisen“, 2 zu „informieren“. Untersagen und anweisen sind Verhaltensregeln: SENS.4.1.2 untersagt die Wiederverwendung von Passwörtern, SENS.8.1 weist an, IT-Systeme vor dem Verlassen des Arbeitsplatzes zu sperren. Dazu passt die Dokumentationsangabe im Katalog: 56 Anforderungen nennen einen Schulungsplan, 26 eine Arbeitsanweisung. Eine Verhaltensregel braucht eine bekannt gemachte Anweisung, eine Sensibilisierung ein Lernziel. Wer beides in einer Jahresschulung bündelt, kann später schwer zeigen, welche Anforderung wodurch erfüllt ist.
SENS steht im Katalog nicht allein. PERS.4.2 verlangt rollenspezifische Schulungen und Sensibilisierungen bei Neuzugang und regelmäßig, im Einklang mit den Anforderungen der Praktik SENS. NOT.3.3 verlangt, Nutzende zum Vorgehen in Notfällen und Krisen zu sensibilisieren. SENS.12.1 sieht als KANN-Anforderung vor, gegen die in der Risikoanalyse festgestellten hohen Risiken zu sensibilisieren. Die Anforderungen zu Eintritt, Wechsel und Austritt behandelt die Praxisseite zu BER und PERS.
Zielgruppen aus den Zielobjektkategorien ableiten
Die Zielgruppen stehen im Katalog bereits fest. Die Zielobjektkategorien für Personen bauen nach den Definitionen in 300-1 Anhang 1 aufeinander auf: Mitarbeitende sind Nutzende, die von der Institution beschäftigt werden; Führungskräfte und Administrierende sind Mitarbeitende mit besonderen Aufgaben; die Institutionsleitung gehört zu den Führungskräften. Nutzende umfassen ausdrücklich auch Externe, die die Assets regelmäßig für die Institution benutzen, im Anhang mit dem Beispiel externe Berater. Nach 300-1 Kap. 3.4.2 sind einem Asset auch die übergeordneten Kategorien zuzuordnen. Eine Administratorin erhält damit alle SENS-Anforderungen für Nutzende, für Mitarbeitende und für Administrierende.
Von den 70 Anforderungen für Nutzende gelten 41 ohne weitere Bedingung. 29 sind zusätzlich mit einer Kategorie für Assets verbunden und richten sich nach ihrem Wortlaut an Nutzende eines bestimmten Assets, etwa „Nutzende von Mobilen Endgeräten“ oder „Nutzende von Interpersoneller Kommunikation“; sie kommen nur in Betracht, wenn es diese Assets im Informationsverbund gibt. Die Tabelle zeigt, wie viele SENS-Anforderungen je Personengruppe höchstens anfallen, ohne die fünf Verfahrensanforderungen.
| Zielgruppe (Zielobjektkategorie) | eigene SENS-Anforderungen | geerbt | höchstens gesamt | Beispiele eigener Anforderungen |
|---|---|---|---|---|
| Nutzende, auch Externe | 70 (41 ohne Bedingung, 29 nur bei Nutzung bestimmter Assets) | keine | 70 | SENS.2.8 Melden von Ereignissen, SENS.7.8 gefälschte E-Mails, SENS.8.1 Bildschirmsperre |
| Mitarbeitende | 4 | Nutzende | 74 | SENS.8.7 Beaufsichtigung Externer in sensiblen Bereichen, SENS.8.11 Brandschutz-Hilfsmittel |
| Administrierende | 5 | Mitarbeitende, Nutzende | 79 | SENS.10.2 privilegierte Berechtigungen, SENS.10.5 kein Internetzugriff über Administrationskonten |
| Führungskräfte | 2 | Mitarbeitende, Nutzende | 76 | SENS.11.2 Vorbildfunktion, SENS.11.3 gezielte Angriffe auf Führungskräfte |
| Institutionsleitung | 1 | Führungskräfte, Mitarbeitende, Nutzende | 77 | SENS.11.1 Bedeutung der Informationssicherheit für den Schutz der Geschäftsprozesse |
Gezählt im Anwenderkatalog Grundschutz++, Build 2026-10-29; die Spalte „höchstens gesamt“ setzt voraus, dass alle verknüpften Assets vorhanden sind, und schließt die 11 KANN-Anforderungen des Sicherheitsniveaus „erhöht“ ein (9 für Nutzende, 2 für Mitarbeitende), die nach 300-1 Kap. 3.4.2 optional sind. Nur mit normal-SdT: Nutzende 61, Mitarbeitende 63, Administrierende 68, Führungskräfte 65, Institutionsleitung 66.
Vom Anforderungstext zum Lernziel
Eine SENS-Anforderung nennt ein Thema. Ein beobachtbares Verhalten beschreibt sie meist nicht. „Sensibilisierung für Nutzende von E-Mailn [sic] SOLLTE zum Erkennen von gefälschten E-Mails sensibilisieren“ (SENS.7.8) sagt, worum es geht, aber nicht, woran Sie den Erfolg sehen. Das Lernziel macht daraus ein Verhalten, das sich prüfen lässt: Die Person erkennt an typischen Merkmalen, dass eine Nachricht gefälscht sein kann, öffnet weder Link noch Anhang und meldet die Nachricht über den bekannten Meldeweg. Damit ist zugleich SENS.2.2 berührt, das zu den Meldewegen informiert, und SENS.2.8, das zum Melden sicherheitsrelevanter Ereignisse anweist.
Drei Fragen helfen beim Formulieren. Was soll die Person tun oder unterlassen? In welcher Situation, also bei welchem Asset und in welcher Rolle? Woran ist erkennbar, dass sie es tut? Die dritte Frage führt direkt zur Wirksamkeitsprüfung. Lässt sie sich nicht beantworten, ist das Lernziel zu allgemein. Mehrere Anforderungen lassen sich zu einem Lernziel bündeln, wenn das Verhalten zusammenhängt, etwa Erkennen und Melden. Die Zuordnung bleibt in der Matrix sichtbar, damit jede Anforderung einen Nachweis hat.
Wirksamkeit prüfen: objektivierte Kriterien nach SENS.1.2
SENS.1.2 verlangt, den Erfolg der Sensibilisierung anhand objektivierter Kriterien regelmäßig zu überprüfen; beide Angaben sind Parameter, die Sie nach 300-1 Kap. 3.5 konkretisieren. Die Erläuterung im Katalog nennt quantitative und qualitative Kriterien, die unabhängig nachvollziehbar und überprüfbar sind, und macht den Erfolg an zwei Dingen fest: am erworbenen Wissen der Zielgruppen und an der tatsächlich umgesetzten Praxis. Eine Teilnahmeliste belegt keines von beiden. Sie zeigt, wen eine Maßnahme erreicht hat; das ist eine Voraussetzung für die Messung.
Für das Wissen eignen sich kurze Fragen vor und nach einer Übung oder Fallbesprechungen, in denen die Gruppe eine Situation lösen muss. Für die Praxis eignen sich Beobachtungen und Daten aus dem Betrieb: ein Rundgang nach Dienstschluss mit festem Prüfschema für Bildschirmsperre und aufgeräumte Arbeitsplätze, Auswertungen aus dem Ticketsystem zu Meldungen, technische Auswertungen etwa zu Internetzugriffen mit Administrationskonten, Übungsmails mit Messung der Meldungen. Jedes Kriterium braucht eine Festlegung vorab: was gemessen wird, wie, ab welchem Wert das Ziel erreicht ist und was bei Verfehlen passiert.
Messungen zum Verhalten von Beschäftigten berühren Datenschutz und Mitbestimmung. Ob und in welcher Form etwa Übungsmails und ihre Auswertung zulässig sind, klären Sie vorab mit Datenschutz, Personalvertretung oder Betriebsrat und Ihrer Rechtsabteilung. SENS.1.2 nennt keine Auswertung je Person. Eine Auswertung je Zielgruppe oder Bereich, die Ergebnisse nicht einzelnen Personen zuordnet und bei kleinen Gruppen zusammenfasst, hält den Eingriff geringer und zeigt trotzdem, ob die Sensibilisierung wirkt. Einheitliche Vorgaben zur Leistungsbewertung stehen nach 300-1 Kap. 5.1 noch aus; der Meilensteinplan des BSI kündigt zum 26.02.2027 ein Konzept zur Leistungsmessung des ISMS und zum 31.03.2027 Leistungskennzahlen für die Anforderungen der Methodik-Praktiken an. Der Methodik-Katalog der Stand-der-Technik-Bibliothek enthält die Praktiken GC, STM, UMS, VRB und PERF; SENS gehört nicht dazu. Die Kriterien für SENS.1.2 legen Sie deshalb nach heutigem Stand selbst fest und gleichen sie an, wenn das Konzept zur Leistungsmessung vorliegt.
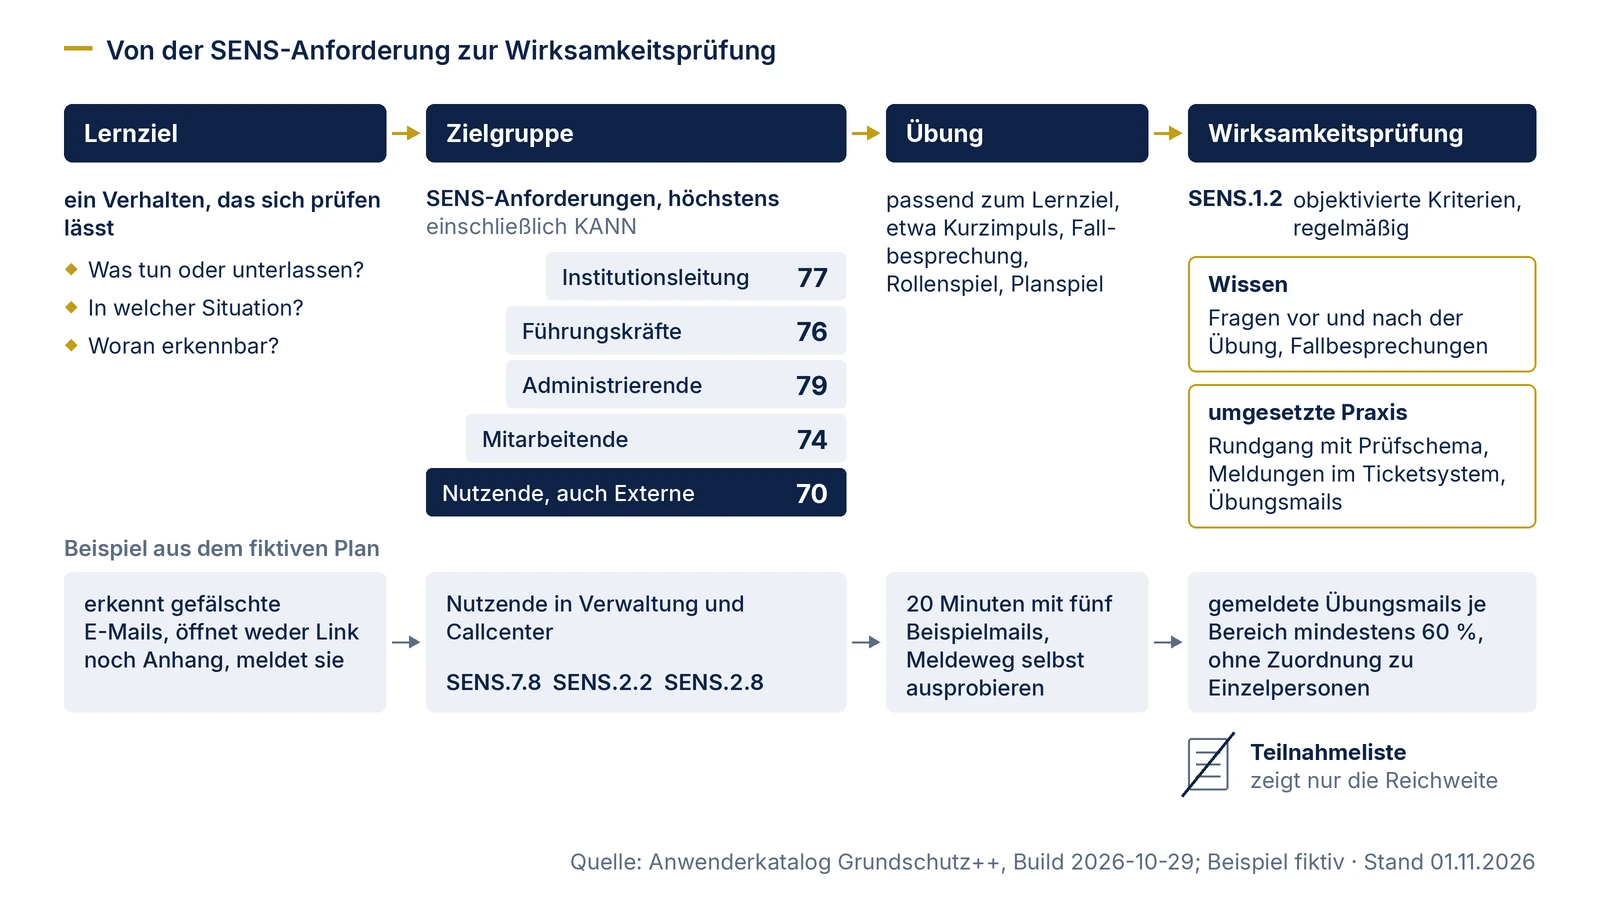
Arbeitsergebnis: Matrix Lernziel, Zielgruppe, Übung und Wirksamkeitsprüfung (fiktiv)
Die Wohnungsgesellschaft Musterland (WGM) ist erfunden. Sie hat eine Verwaltung, einen Hausmeisterdienst mit dienstlichen Smartphones, eine kleine IT-Administration und ein externes Callcenter, das Mieteranfragen annimmt und damit zu den Nutzenden zählt. Die Matrix zeigt einen Ausschnitt ihres Sensibilisierungsplans. Schwellenwerte und Ergebnisse sind erfunden und keine Empfehlung für Ihre Werte.
| Lernziel | Zielgruppe | Anforderungen | Übung | Wirksamkeitsprüfung (Kriterium, Schwelle) | Nachweis |
|---|---|---|---|---|---|
| erkennt gefälschte E-Mails, öffnet weder Link noch Anhang, meldet über die Meldeadresse | Nutzende (Verwaltung, Callcenter) | SENS.7.8, SENS.2.2, SENS.2.8 | 20 Minuten mit fünf Beispielmails, danach Meldeweg selbst ausprobieren | Anteil gemeldeter Übungsmails je Bereich mindestens 60 %, Zeit bis zur ersten Meldung unter 30 Minuten | Auswertung je Bereich ohne Zuordnung zu Einzelpersonen, Vergleich zum Vorquartal |
| sperrt den Rechner beim Verlassen, lässt keine vertraulichen Unterlagen offen liegen | Nutzende (Verwaltung) | SENS.8.1, SENS.8.2 | Kurzimpuls in der Teambesprechung, Arbeitsanweisung bekannt gemacht | Rundgang nach Dienstschluss mit Prüfschema, mindestens 90 % der Plätze ohne Befund | Rundgangsprotokoll je Bereich |
| meldet Verlust des Smartphones sofort, lässt es nicht unbeaufsichtigt und nutzt öffentliche WLANs nur über das dienstliche VPN | Nutzende von Mobilen Endgeräten (Hausmeisterdienst) | SENS.8.3, SENS.9.3, SENS.7.12 | Fallbesprechung „Gerät im Treppenhaus liegen gelassen“ | Verlustmeldungen innerhalb von zwei Stunden laut Ticketsystem; drei Kontrollfragen, davon eine zu öffentlichen WLANs, mindestens zwei richtig | Ticketauswertung, Ergebnis der Kontrollfragen je Gruppe |
| gibt Auskünfte erst nach Prüfung der Identität des Anrufenden | Nutzende (externes Callcenter) | SENS.7.15, SENS.7.20 | Gesprächsleitfaden, Rollenspiel mit drei Anrufmustern | vereinbarte Testanrufe, mindestens 9 von 10 korrekt behandelt | Bericht der Testanrufe, vertraglich vereinbart |
| nutzt Passwörter nur einmal und speichert sie nur im Passwortmanager | Nutzende | SENS.4.1.2, SENS.4.1.4 | Einrichtung des Passwortmanagers im Termin | Anteil aktiver Passwortmanager-Konten mindestens 95 %; Kurzfragen nach drei Monaten | Nutzungsstatistik des Passwortmanagers, Fragenergebnis je Bereich |
| surft nicht mit Administrationskonten, nutzt privilegierte Rechte nur bei Bedarf | Administrierende | SENS.10.2, SENS.10.5 | Workshop mit Demonstration im Testnetz | Zugriffe privilegierter Konten auf das Internet laut Proxyprotokoll: 0 je Monat | monatliche Auswertung des Proxyprotokolls |
| prüft ungewöhnliche Zahlungs- oder Datenanforderungen über einen zweiten, bekannten Weg | Führungskräfte | SENS.11.3, SENS.7.20 | Planspiel mit gefälschter Anweisung per Mail und Telefon | Beobachtungsbogen: Rückruf über bekannte Nummer in allen Durchläufen | Planspielprotokoll |
| kann die Risiken für die eigenen Geschäftsprozesse benennen und entscheidet darüber begründet | Institutionsleitung | SENS.11.1 | 30 Minuten in der Leitungssitzung mit einem Szenario aus der eigenen Risikobetrachtung | qualitativ: Beschlüsse zu Restrisiken enthalten Begründung und Bezug zum Geschäftsprozess | Sitzungsprotokoll, Beschlussvorlagen |
| weiß, was bei einer Alarmierung zu tun ist, und bestätigt die Erreichbarkeit | Nutzende | NOT.3.3 | Alarmierungstest mit Rückmeldung | Rückmeldung innerhalb von 30 Minuten bei mindestens 80 % der Alarmierten | Alarmierungsprotokoll |
Fiktives Beispiel. Kennungen aus dem Anwenderkatalog Grundschutz++, Build 2026-10-29. Werte und Schwellen sind erfunden; Messungen zum Verhalten von Beschäftigten vorab mit Datenschutz, Personalvertretung oder Betriebsrat und Rechtsabteilung klären.
Ergebnis auswerten und den Plan anpassen
Im ersten Durchlauf erreicht die WGM zwei Ziele nicht. Die Meldequote bei den Übungsmails liegt im Callcenter deutlich unter der Schwelle, und beim Rundgang fallen in einem Bereich offene Aktenordner auf. Beides ist ein verwertbares Ergebnis: Im Callcenter zeigt die Nachfrage, dass die Meldeadresse dort nicht bekannt war, weil die Beschäftigten des Dienstleisters keinen Zugang zum Intranet haben. Die WGM ergänzt den Meldeweg im Gesprächsleitfaden und nimmt die Bekanntgabe in die Vereinbarung mit dem Dienstleister auf. Im zweiten Fall fehlen abschließbare Schränke; die Maßnahme liegt beim Gebäudemanagement.
Die Auswertung geht in die Überwachung des ISMS ein. Wer die Ergebnisse je Zielgruppe über mehrere Durchläufe vergleicht, sieht, ob eine Übung wirkt oder ersetzt werden muss. Der Erfolg der Sensibilisierung wird damit Teil der Leistungsbewertung, die nach 300-1 Kap. 5.1 nachvollziehbar der Institutionsleitung vorgelegt werden soll; wie eine solche Vorlage aussieht, zeigt die Seite Managementbewertung und Kennzahlen.
Prüffragen für Ihren Sensibilisierungsplan
Die Fragen richten sich an die Person, die das Verfahren nach SENS.1.1 verantwortet. Sie ersetzen nicht die Bewertung jeder einzelnen Anforderung Ihres Anforderungspakets.
- Sind Verfahren und Regelungen zur rollenspezifischen Schulung und Sensibilisierung dokumentiert, die Aufgaben zugewiesen und den Zuständigen bekannt gemacht (SENS.1.1 bis SENS.1.1.3)?
- Sind die Zielgruppen aus den Zielobjektkategorien abgeleitet, einschließlich externer Nutzender und der Gruppen, die Anforderungen erben?
- Sind Verhaltensregeln (untersagen, anweisen) als bekannt gemachte Anweisung dokumentiert und Sensibilisierungen mit einem Lernziel hinterlegt?
- Hat jedes Lernziel ein beobachtbares Verhalten und jede Anforderung in der Matrix einen Nachweis?
- Sind die Parameter von SENS.1.2 festgelegt: welche objektivierten Kriterien, mit welcher Schwelle, in welchem Rhythmus?
- Misst mindestens ein Kriterium je Zielgruppe die umgesetzte Praxis und eines das Wissen?
- Sind Messungen zum Verhalten vorab mit Datenschutz, Personalvertretung oder Betriebsrat und Rechtsabteilung abgestimmt, und werden sie ohne Zuordnung zu einzelnen Personen ausgewertet?
- Fließen hohe Risiken aus der Risikoanalyse in die Sensibilisierung ein, wo Sie SENS.12.1 umsetzen?
- Gibt es eine Regel, was bei verfehlter Schwelle passiert, und ist der letzte Durchlauf so dokumentiert?
Angrenzende Themen: Status und Abweichungen je Anforderung auf der Seite Anforderungen bewerten, Nachweise planen auf der Seite Nachweisplan, Kennzahlen für die Leitung auf der Seite Managementbewertung und Kennzahlen, Sensibilisierung zum Vorgehen im Notfall im Szenario auf der Seite Gebäude und Notfallvorsorge, Schulungen bei Eintritt und Rollenwechsel auf der Seite Berechtigungen und Personal. Die Qualifikation des ISMS-Personals, also Schulung und Personenzertifizierung zum IT-Grundschutz-Praktiker oder -Berater, ist ein anderes Thema und steht auf der Seite IT-Grundschutz-Praktiker und -Berater.
Blackfort Technology unterstützt Sie dabei mit Paket C der Umsetzung nach Grundschutz++: Statusermittlung je Anforderung der Praktik SENS, Festlegung der Parameter mit Ihnen und ein Nachweisplan, der Schulungsplanung, Teilnahme und Wirksamkeitsprüfung den Anforderungen zuordnet.
Rechtehinweis: Angaben aus BSI-Standard 300-1 und dem Meilensteinplan © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI, Grundschutz++; sie stehen nicht unter CC BY-SA 4.0. Der Lizenzhinweis am Seitenende gilt für die Auszüge aus den Katalogdaten.