
Welche Angaben 300-1 für das Risikoregister verlangt
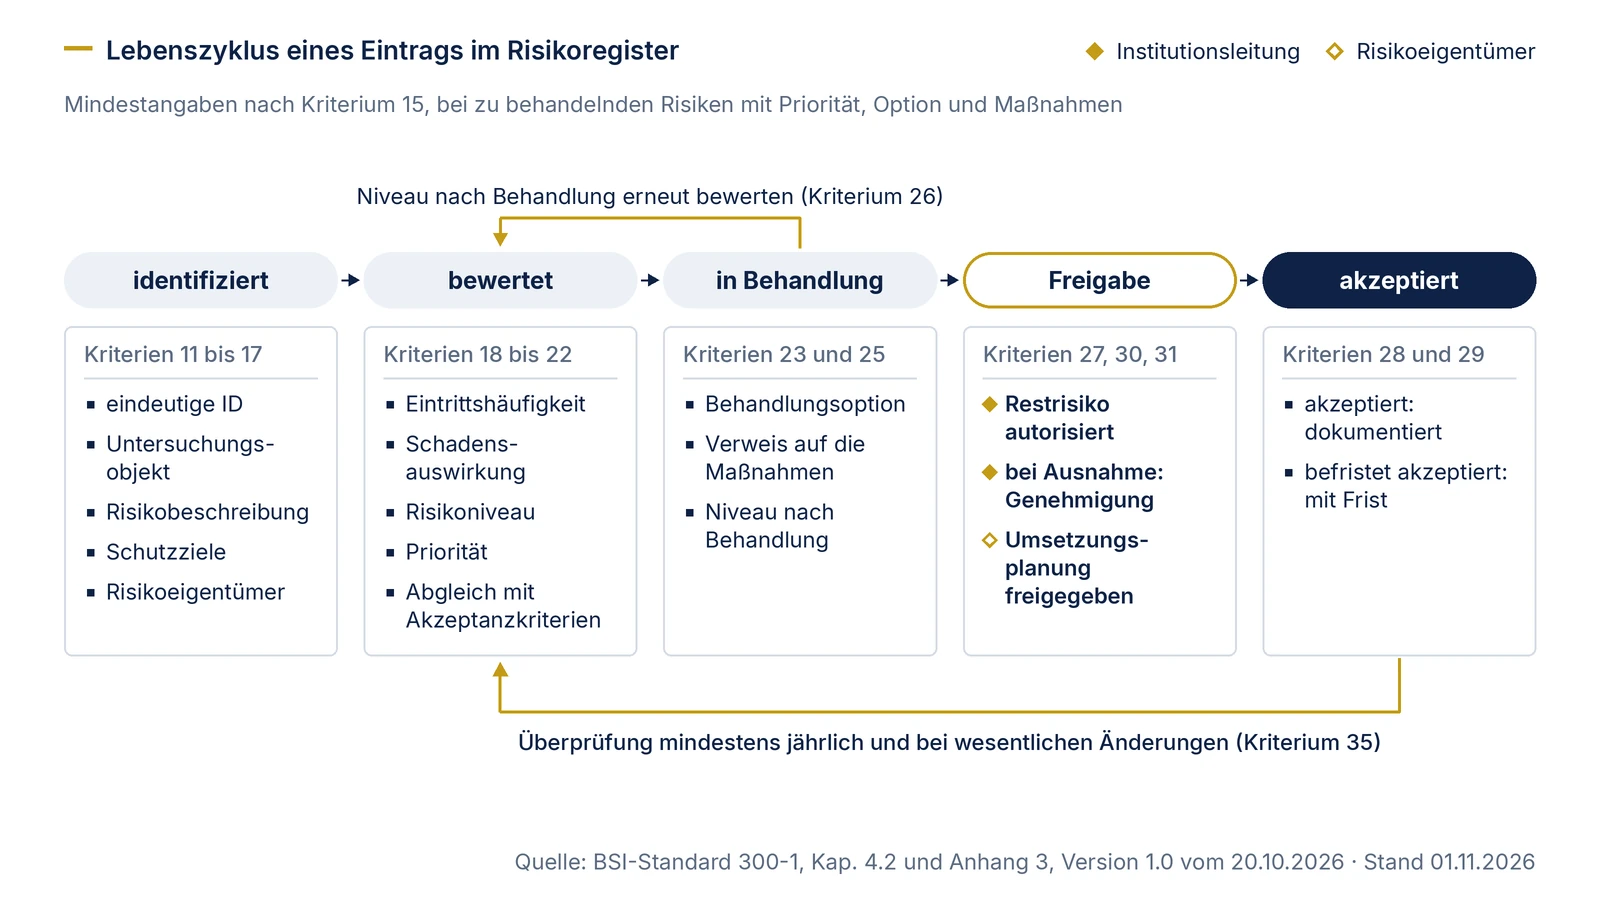
Das Risikoregister erwähnt 300-1 an zwei Stellen. In der Risikoidentifikation heißt es, die identifizierten Risiken „werden einem Risikoeigentümer zugewiesen und im Risikoregister dokumentiert“ (Kap. 4.2.1). Mindestkriterium 15 legt die Mindestangaben fest und ergänzt: „Das Risikoregister wird im weiteren Verlauf um die Angaben aus Risikobewertung und Risikobehandlung ergänzt.“ Weitere Kriterien aus Anhang 3 bestimmen, was zu einem Risiko festzuhalten ist. Zusammengezogen:
| Angabe | Verbindlichkeit | Fundstelle in 300-1 |
|---|---|---|
| Eindeutige ID | Mindestangabe | Kriterium 15 |
| Untersuchungsobjekt (Geschäftsprozess, kritisches Asset) | Mindestangabe; je Risikobetrachtung zu dokumentieren | Kriterien 11, 13, 15 |
| Risikobeschreibung | Mindestangabe | Kriterium 15 |
| Betroffene Schutzziele, mindestens Vertraulichkeit, Integrität, Verfügbarkeit | Mindestangabe | Kriterien 14, 15 |
| Risikoeigentümer; ohne andere Festlegung der Geschäftsprozesseigentümer | Mindestangabe | Kriterien 15, 16; Kap. 4.2.1 |
| Eintrittshäufigkeit für einen festgelegten Zeitraum und Schadensauswirkung, begründet | aus der Bewertung | Kriterien 18, 19 |
| Risikoniveau | Mindestangabe | Kriterien 15, 20 |
| Abgleich mit den Risikoakzeptanzkriterien | für jedes Risiko | Kriterium 22 |
| Priorität | Mindestangabe bei zu behandelnden Risiken | Kriterien 15, 21 |
| Risikobehandlungsoption: Reduktion, Vermeidung, Transfer oder Akzeptanz | Mindestangabe bei zu behandelnden Risiken | Kriterien 15, 23 |
| Verweis auf die zugeordneten Maßnahmen, nachvollziehbar | Mindestangabe bei zu behandelnden Risiken | Kriterien 15, 25 |
| Befristung bei temporärer Akzeptanz | Pflicht für temporär akzeptierte Risiken | Kriterium 28 |
| Dokumentation akzeptierter Risiken | Pflicht | Kriterium 29 |
| Autorisierung der Restrisiken durch die Institutionsleitung, bei Ausnahmen nach Kriterium 27 | Pflicht; das Register ist ein naheliegender Ort für den Verweis | Kriterien 27, 30 |
| Freigabe der Umsetzungsplanung durch den Risikoeigentümer | Pflicht; im Register als Verweis | Kriterium 31 |
| Datum der letzten und nächsten Überprüfung | Überprüfung mindestens jährlich und bei wesentlichen Änderungen; das Datumsfeld ist unsere Empfehlung | Kriterium 35 |
Der Anwenderkatalog ergänzt die Rolle: „Risikomanagement MUSS die Rolle des Risikoeigentümers mit den notwendigen Aufgaben und Befugnissen verankern.“ (RISK.1.3). Laut Erläuterung trägt der Risikoeigentümer die Verantwortung für die Behandlung und hat die Befugnis, über die Risikobehandlung zu entscheiden. Wer das Register technisch führt, legt 300-1 nicht fest; regeln Sie das in Ihrer Risikorichtlinie, etwa beim ISB. Die Einträge verantwortet der jeweilige Risikoeigentümer.
Arbeitsergebnis 1: Risikoregister Vorlage
Die Vorlage ordnet die Spalten in der Reihenfolge, in der sie im Ablauf gefüllt werden. Pflichtspalten nach 300-1 sind mit (P) markiert, die übrigen sind unsere Empfehlung, damit das Register ohne Rückfragen entscheidungsfähig ist.
| Spalte | Inhalt und zulässige Werte | Gefüllt in |
|---|---|---|
| ID (P) | dauerhaft eindeutig, nie wiederverwendet, etwa R-[Prozess]-[laufende Nummer] | Identifikation |
| Anlass | hoher Schutzbedarf / nicht hinreichend abgedecktes Asset / dauerhaft nicht erfüllte SOLLTE-Anforderung / Restrisiko einer eingeplanten SOLLTE-Anforderung (Kap. 2.11) | Identifikation |
| Untersuchungsobjekt (P) | Geschäftsprozess mit Kennung, gegebenenfalls kritisches Asset | Identifikation |
| Risikobeschreibung (P) | Ursache, Ereignis, Folge in einem Satz | Identifikation |
| Elementare Gefährdungen | G 0.1 bis G 0.47; bei dauerhaft nicht erfüllten SOLLTE-Anforderungen die im Katalog zugeordneten (Kriterium 17) | Identifikation |
| Bezug zur Anforderung | Kennung der Katalog- oder eigenen Anforderung, falls der Anlass eine Anforderung ist | Identifikation |
| Schutzziele (P) | V, I, A, gegebenenfalls weitere | Identifikation |
| Risikoeigentümer (P) | Rolle und Person | Identifikation |
| Vorhandene Maßnahmen | umgesetzte und geplante Maßnahmen mit Status (Kriterium 12) | Identifikation und Bewertung |
| Eintrittshäufigkeit mit Begründung | Stufe nach Ihrer Skala, Bezugszeitraum | Bewertung |
| Schadensauswirkung mit Begründung | Stufe nach Ihrer Skala | Bewertung |
| Risikoniveau (P) | aus Häufigkeit und Auswirkung nach Ihrer Matrix | Bewertung |
| Abgleich Akzeptanzkriterien | akzeptabel / befristet akzeptierbar / nicht akzeptabel | Bewertung |
| Priorität (P bei Behandlung) | Rangfolge | Bewertung |
| Behandlungsoption (P bei Behandlung) | Reduktion / Vermeidung / Transfer / Akzeptanz | Behandlung |
| Maßnahmen (P bei Behandlung) | Kennungen der Maßnahmen im Umsetzungsplan | Behandlung |
| Risikoniveau nach Behandlung | erwartetes Niveau nach Umsetzung der Maßnahmen | erneute Bewertung (Kriterium 26) |
| Entscheidung | Verweis auf den Entscheidungsvermerk: Freigabe Restrisiko, befristete Akzeptanz mit Frist, Ausnahmegenehmigung; Datum, Entscheider | Freigabe |
| Freigabe Umsetzungsplanung | Datum, Risikoeigentümer | Freigabe |
| Status | identifiziert / bewertet / in Behandlung / befristet akzeptiert / akzeptiert / geschlossen | laufend |
| Letzte und nächste Überprüfung | Datum; spätestens zwölf Monate nach der letzten, früher bei wesentlicher Änderung | laufend |
| Änderungshistorie | Datum, Person, was sich geändert hat | laufend |
Ob Sie das Register als Tabelle, im ISMS-Werkzeug oder im Ticketsystem führen, lässt 300-1 offen. Wichtig ist, dass die Zuordnung zwischen Risiken und Maßnahmen in beide Richtungen nachvollziehbar bleibt (Kriterium 25): Das Register verweist auf die Maßnahmen, der Umsetzungsplan auf die Risiken.
Arbeitsergebnis 2: ausgefülltes Risikoregister (fiktiv)
Fiktives Beispiel. Eine Förderstiftung nimmt Förderanträge über ein Online-Portal an, prüft sie im Fachverfahren und zahlt bewilligte Mittel aus (Geschäftsprozess GP-03). Für GP-03 ist die Integrität „hoch“: Manipulierte Bewilligungen könnten Fehlzahlungen in einem Umfang auslösen, der für die Stiftung beträchtlich wäre, und ihren Ruf nachhaltig schädigen; das entspricht der Definition von „hoch“ und einem der Szenarien, die 300-1 als Hilfe nennt (Kap. 2.6). Vertraulichkeit und Verfügbarkeit sind „normal“. Skalen, Matrix und Akzeptanzkriterien hat der Vorstand vorab autorisiert; sie entsprechen dem Fall auf der Seite Risikoanalyse: „gering“ wird akzeptiert, „mittel“ ist befristet akzeptierbar, höchstens zwölf Monate, „hoch“ und „sehr hoch“ sind zu behandeln. Anforderungen aus dem Anwenderkatalog sind echt, alles andere ist erfunden.
| Spalte | R-03-01 | R-03-02 | R-03-03 | R-03-04 |
|---|---|---|---|---|
| Anlass | hoher Schutzbedarf (Integrität) | dauerhaft nicht erfüllte SOLLTE-Anforderung | nicht hinreichend abgedecktes Asset | hoher Schutzbedarf (Integrität) |
| Untersuchungsobjekt | GP-03 | GP-03, Asset Fachverfahren Förderung | GP-03, Asset Vorschlagsmodul für Förderbeträge | GP-03, Asset Online-Portal |
| Risikobeschreibung | Bewilligungen werden über ein missbrauchtes Sachbearbeiterkonto manipuliert, weil eine Person allein bewilligen und die Auszahlung freigeben kann; Folge: Fehlzahlungen | Kennwörter von Konten im Fachverfahren werden durch fortgesetztes Raten ermittelt, weil das Altmodul keine Sperre nach Fehlversuchen kann | Regeln des eigenentwickelten Vorschlagsmoduls werden unbemerkt geändert, Förderbeträge fallen systematisch zu hoch aus | Mit Anträgen hochgeladene Office-Dokumente enthalten Schadcode, der beim Öffnen im Fachbereich ausgeführt wird |
| Elementare Gefährdungen | G 0.32 Missbrauch von Berechtigungen, G 0.22 Manipulation von Informationen | laut Katalog zu BER.3.11: G 0.36 Identitätsdiebstahl, G 0.30 Unberechtigte Nutzung oder Administration von Geräten und Systemen, G 0.32 | G 0.22, G 0.46 Integritätsverlust schützenswerter Informationen | G 0.39 Schadprogramme |
| Bezug zur Anforderung | keine | BER.3.11 „Anmeldeversuchsgrenze an der Anwendung“ (SOLLTE): „Berechtigung für Anwendungen SOLLTE weitere Anmeldeversuche nach Erreichen von [einem maximalen Schwellwert an] fehlgeschlagenen Versuchen vorübergehend blockieren.“ | keine; Lücke aus der Modellierung | keine |
| Schutzziele | Integrität | Integrität, Vertraulichkeit | Integrität | Integrität, Verfügbarkeit |
| Risikoeigentümer | Bereichsleitung Förderung (Prozesseigentümerin) | Bereichsleitung Förderung | Bereichsleitung Förderung | Bereichsleitung Förderung |
| Vorhandene Maßnahmen | Rollenkonzept im Fachverfahren, Protokollierung der Bewilligungen (Auswertung nur anlassbezogen) | Kennwortregeln, Anmeldung nur aus dem internen Netz | keine Freigabe von Regeländerungen | Virenscanner am Portal |
| Häufigkeit, Begründung | mittel: zwölf Personen mit vollen Rechten, keine Kontrolle vor Auszahlung | selten: Zugriff nur intern, Konten personengebunden | mittel: Regeln werden vom Fachreferat ohne Vier-Augen-Prinzip gepflegt | häufig: Upload offen für alle Antragstellenden |
| Auswirkung, Begründung | beträchtlich: Fehlzahlungen, Rückforderungen, Reputationsschaden | beträchtlich: Zugriff auf Bewilligungsfunktionen | beträchtlich: viele Bescheide betroffen, bevor es auffällt | begrenzt: Arbeitsplätze isoliert, Wiederherstellung binnen eines Tages |
| Risikoniveau | hoch | mittel | hoch | mittel |
| Abgleich | nicht akzeptabel | befristet akzeptierbar | nicht akzeptabel | befristet akzeptierbar |
| Priorität | 1 | 3 | 2 | 4 |
| Behandlungsoption | Reduktion | Reduktion | Reduktion | Reduktion |
| Maßnahmen | M-03-01 Vier-Augen-Freigabe ab einem Schwellenbetrag; M-03-02 monatliche Auswertung der Bewilligungsprotokolle | M-03-05 Überwachung fehlgeschlagener Anmeldungen mit Alarm an den IT-Betrieb und Sperre des Kontos durch den Betrieb | M-03-03 eigene Anforderung EIG-03-01: Regeländerungen nur nach Freigabe durch eine zweite Person; M-03-04 Prüfsumme über die Regeldatei, täglicher Abgleich | M-03-06 Portal nimmt nur noch PDF an, Office-Formate werden abgewiesen |
| Niveau nach Behandlung | mittel | gering | gering | gering |
| Entscheidung | Restrisiko „mittel“ befristet bis 15.12.2027, Vermerk E-2026-07, Vorstand am 15.12.2026 | Restrisiko „gering“ akzeptiert, Vermerk E-2026-08, Vorstand am 15.12.2026 | Restrisiko „gering“ akzeptiert, Vermerk E-2026-09, Vorstand am 15.12.2026 | Restrisiko „gering“ akzeptiert, Vermerk E-2026-10, Vorstand am 15.12.2026 |
| Freigabe Umsetzungsplanung | Bereichsleitung Förderung, 14.12.2026 | Bereichsleitung Förderung, 14.12.2026 | Bereichsleitung Förderung, 14.12.2026 | Bereichsleitung Förderung, 14.12.2026 |
| Status | in Behandlung | in Behandlung | in Behandlung | in Behandlung |
| Nächste Überprüfung | spätestens 15.12.2027 | spätestens 15.12.2027, außerdem bei Ablösung des Altmoduls | spätestens 15.12.2027 | spätestens 15.12.2027 |
Der fünfte Eintrag betrifft eine SOLLTE-Anforderung, deren Erfüllung schon eingeplant ist. Für diesen Fall verlangt 300-1 eine Restrisikobetrachtung mit Freigabe durch die Institutionsleitung (Kap. 2.11) und, das noch nicht mitigierte Risiko der Leitung mitzuteilen (Kap. 4.1.1). Der Katalog fasst das als UMS.1.2: „Umsetzung SOLLTE das bestehende Restrisiko durch die nicht umgesetzten Anforderungen festlegen.“ Laut Erläuterung können diese Risiken konsolidiert werden, um sie für die Institutionsleitung nachvollziehbarer zu machen. Ein eigener, knapper Eintrag reicht dafür:
| Spalte | R-03-05 |
|---|---|
| Anlass | Restrisiko einer eingeplanten, noch nicht erfüllten SOLLTE-Anforderung |
| Bezug zur Anforderung | DET.3.1 „Protokollierung sicherheitsrelevanter Ereignisse“ (SOLLTE), Parameter [eine bestimmte Frist] festgelegt auf zwölf Monate; Gefährdungen laut Katalog G 0.37, G 0.32, G 0.29 |
| Risikobeschreibung | Bis zur Einführung der zentralen Protokollierung lassen sich Anmeldungen am Portal nur sieben Tage zurückverfolgen; ein Missbrauch, der später auffällt, ist nicht mehr aufklärbar |
| Schutzziele, Eigentümer | Integrität; Bereichsleitung Förderung |
| Risikoniveau | mittel, befristet bis zur Umsetzung |
| Maßnahme und Termin | M-03-07 zentrale Protokollierung, Abschluss 31.03.2027 |
| Entscheidung | Restrisiko bis 31.03.2027 freigegeben, Vermerk E-2026-11, Vorstand am 15.12.2026 |
| Status | befristet akzeptiert; schließen, sobald DET.3.1 erfüllt ist |
Ob für temporär nicht erfüllte SOLLTE-Anforderungen eine Restrisikobetrachtung nötig ist, beantwortet 300-1 nicht einheitlich: Kap. 2.11 verlangt sie, Kap. 4.1.2 sagt, eine temporäre Nichterfüllung löse keine Risikobetrachtung aus. Wir behandeln das als offene Auslegungsfrage und führen den Eintrag, weil er wenig Aufwand macht und die Leitung ohnehin informiert werden muss (Kap. 4.1.1). Wie die zugehörigen Entscheidungsvermerke aussehen, zeigt die Seite Risikoakzeptanz und Restrisiko.
Das Register pflegen
- Überprüfung. Die Risikobetrachtung ist mindestens jährlich und bei geplanten oder eingetretenen wesentlichen Änderungen zu überprüfen (Kriterium 35). Im Fall wäre das etwa die Ablösung des Altmoduls bei R-03-02 oder ein neuer Zahlungsdienstleister.
- Neue Erkenntnisse. Nach Kap. 5.4 sind Verfahren zu verankern, die Schwachstellen und neu auftretende Bedrohungen in der Risikobetrachtung berücksichtigen. Legen Sie fest, wer daraus einen neuen Eintrag oder eine Neubewertung macht.
- Verbindung zum Umsetzungsplan. Der Katalog zählt in der Erläuterung zu RISK.1.10 unter anderem Anforderungsbeschreibung, verantwortliche Stelle, Fristen, Prioritäten, Status, Risiken mit Begründung sowie Datum der Freigabe und Unterschrift des Risikoeigentümers zu den Inhalten eines Umsetzungsplans. Was dort steht, muss zum Register passen.
- Bericht an die Leitung. Der Status der Risikobehandlung gehört zu den Punkten der Managementbewertung (Kap. 5.3). Ein Auszug aus dem Register mit Niveau, Option, Status und offenen Fristen reicht als Grundlage; wie Sie den Stand der Leitung vorlegen, zeigt die Seite Managementbewertung und Kennzahlen.
- Nichts löschen. Geschlossene Risiken bleiben mit Datum und Grund im Register; für Maßnahmen empfiehlt 300-1 eine Historie (Kap. 4.3), dieselbe Logik hilft beim Register.
Prüfliste vor einem Audit
| Prüffrage | Grundlage |
|---|---|
| Hat jedes Risiko eine ID, ein Untersuchungsobjekt, eine Beschreibung, Schutzziele, ein Niveau und einen Eigentümer? | Kriterium 15 |
| Hat jedes zu behandelnde Risiko Priorität, Option und Maßnahmenverweis, und führt der Umsetzungsplan zurück zum Risiko? | Kriterien 15, 25 |
| Gibt es zu jedem Risiko außerhalb der Akzeptanzkriterien entweder Maßnahmen und eine erneute Bewertung oder eine Ausnahmegenehmigung der Leitung? | Kriterien 26, 27 |
| Hat jede temporäre Akzeptanz eine Frist, und ist keine Frist abgelaufen? | Kriterium 28 |
| Ist jedes Restrisiko durch die Institutionsleitung autorisiert, mit Datum und Verweis? | Kriterium 30 |
| Steht zu jeder dauerhaft nicht erfüllten SOLLTE-Anforderung ein Eintrag mit den Gefährdungen aus dem Katalog? | Kriterien 17, 34 |
| Ist die letzte Überprüfung jünger als zwölf Monate? | Kriterium 35 |
| Steht keine MUSS-Anforderung als „akzeptiert“ im Register? | Kap. 4.1.2 |
Risikoregister nach 200-3 und nach 300-1
BSI-Standard 200-3 verlangt kein Register, erwähnt es aber: Um die Beobachtung der Risiken und die Anpassung der Maßnahmen zu dokumentieren, sei es „in der Praxis üblich, hierfür Risikoregister oder Risikoverzeichnisse anzulegen“ (Kap. 6.2). Die Ergebnisse der Analyse hält 200-3 in einer Gefährdungsübersicht je Zielobjekt fest, mit Risikokategorie und gewählter Behandlungsoption.
Wer ein solches Verzeichnis übernimmt, ergänzt drei Dinge. Erstens den Risikoeigentümer je Risiko als Pflichtfeld; 200-3 fragt in den Vorarbeiten nur, ob Risiken den Risikoeigentümern zugeordnet sind (Kap. 2). Zweitens das Untersuchungsobjekt: 200-3 geht von Zielobjekten aus und lässt Geschäftsprozesse zu (Kap. 2), 300-1 setzt den Geschäftsprozess als Normalfall und kritische Assets als Ergänzung (Kriterium 13). Drittens die Verweise auf Autorisierung der Restrisiken und Freigabe der Umsetzungsplanung, die 300-1 als eigene Kriterien führt.
Ob Ihr Verfahren insgesamt alle 35 Mindestkriterien erfüllt, prüfen Sie auf der Seite Risiko-Mindestkriterien. Wie die Einträge entstehen, vom Anlass bis zur Behandlung, zeigt die Seite Risikoanalyse. Wenn Sie ein bestehendes Risikoverzeichnis auf 300-1 umstellen oder ein Register neu aufsetzen wollen, unterstützt Sie Blackfort Technology, siehe Beratung.
Rechtehinweis: Kurze Zitate aus BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++; aus BSI-Standard 200-3 „Risikoanalyse auf der Basis von IT-Grundschutz“, Version 1.0, © Bundesamt für Sicherheit in der Informationstechnik 2017, Quelle: BSI-Seite zu BSI-Standard 200-3. Diese Zitate stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.