
Risikoakzeptanz, Restrisiko, Ausnahmegenehmigung: was 300-1 unterscheidet
| Begriff | Bedeutung in 300-1 | Fundstelle |
|---|---|---|
| Risikoappetit | von der Institution festzulegen; die Risikoakzeptanzkriterien bauen darauf auf (eine Definition enthält 300-1 nicht; gemeint ist, wie viel Risiko die Institution eingehen will) | Kap. 2.11; Kriterium 7 |
| Risikoakzeptanzkriterien | Maßstab, an dem jedes bewertete Risiko gemessen wird; festgelegt unter Berücksichtigung des Risikoappetits | Kriterien 8, 22 |
| Risikoakzeptanz | eine der vier Behandlungsoptionen neben Reduktion, Vermeidung und Transfer | Kriterium 23 |
| Temporäre Risikoakzeptanz | Akzeptanz auf Zeit; eine Befristung ist festzulegen | Kriterium 28 |
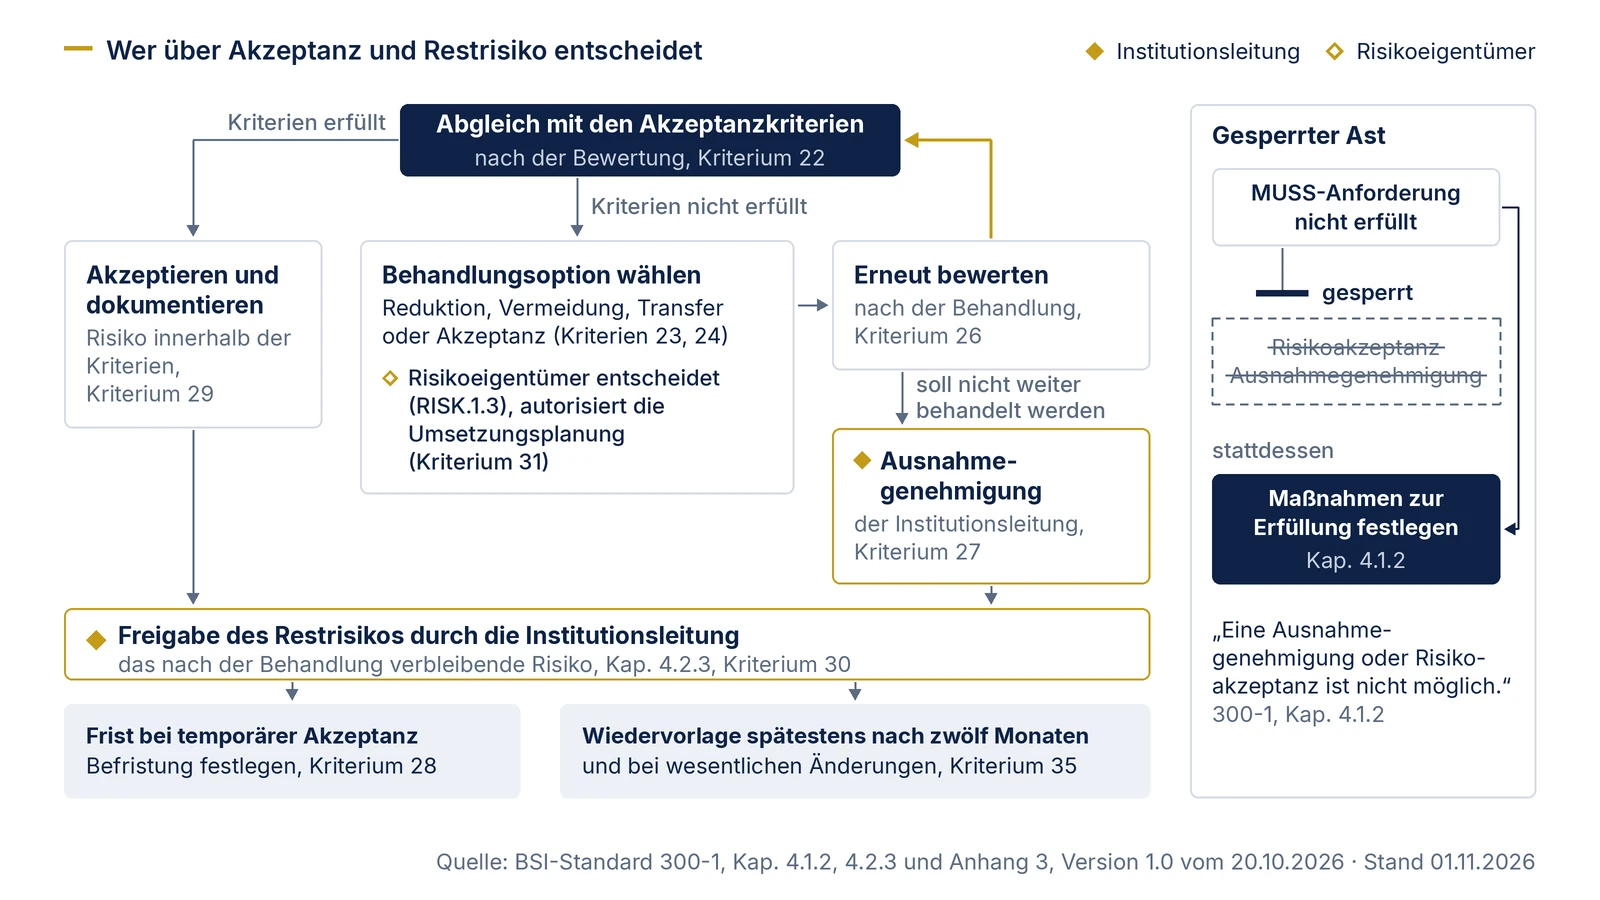
| Restrisiko | das nach der Risikobehandlung verbleibende Risiko; wird der Institutionsleitung zur Freigabe vorgelegt | Kap. 4.2.3; Kriterium 30 |
| Ausnahmegenehmigung | Autorisierung eines Risikos durch die Institutionsleitung, das die Akzeptanzkriterien nicht erfüllt und nicht weiter behandelt werden soll | Kriterium 27 |
| Restrisikobetrachtung | für SOLLTE-Anforderungen, die eingeplant, aber noch nicht erfüllt sind; das Risiko gibt die Institutionsleitung frei | Kap. 2.11 |
Den Rahmen, also Verfahren, Rollen, Kriterien für Identifikation, Bewertung und Akzeptanz sowie den Risikoappetit, autorisiert die Institutionsleitung vor der ersten Entscheidung (Kriterium 9). Ohne diesen Rahmen hat keine Akzeptanz einen Maßstab. Der Anwenderkatalog fasst das als RISK.1.5: „Risikomanagement MUSS Verfahren, Rollendefinitionen und Kriterien durch die Institutionsleitung autorisieren.“
Wer entscheidet was
Die Matrix ordnet jeder Lage die Entscheidung, den Entscheider und die Fundstelle zu. Sie ist die Grundlage für die Felder im Vermerk.
| Lage | Entscheidung | Wer | Fundstelle |
|---|---|---|---|
| Rahmen für die Risikobetrachtung | Verfahren, Rollen, Kriterien und Risikoappetit autorisieren | Institutionsleitung | Kap. 2.11; Kriterium 9; RISK.1.5 |
| Risiko erfüllt die Akzeptanzkriterien | akzeptieren und dokumentieren | Risikoeigentümer; das Restrisiko autorisiert die Institutionsleitung | Kriterien 22, 29, 30 |
| Risiko erfüllt die Akzeptanzkriterien nicht, ist also zu behandeln | Behandlungsoption festlegen, bei Reduktion die Maßnahmen | die Institution (Kap. 4.2.3); nach der Erläuterung zu RISK.1.3 hat der Risikoeigentümer die Befugnis, über die Behandlung zu entscheiden | Kap. 4.2.3; Kriterien 23, 24; RISK.1.3 |
| Risiko erfüllt die Akzeptanzkriterien auch nach der Behandlung nicht | erneut bewerten und behandeln | die Institution, nach ihrem Verfahren | Kriterium 26 |
| Risiko erfüllt die Kriterien nicht und soll nicht weiter behandelt werden | Ausnahmegenehmigung | Institutionsleitung | Kriterium 27 |
| Risiko wird temporär akzeptiert | Befristung festlegen, dokumentieren | Risikoeigentümer schlägt vor; als Restrisiko autorisiert die Institutionsleitung | Kriterien 28, 29, 30 |
| Nach der Behandlung verbleibendes Risiko | Restrisiko autorisieren | Institutionsleitung | Kap. 4.2.3; Kriterium 30 |
| Maßnahmen beschlossen | Umsetzungsplanung autorisieren | Risikoeigentümer | Kap. 4.2.3; Kriterium 31; RISK.1.10 |
| SOLLTE-Anforderung dauerhaft nicht erfüllt | Risikobetrachtung, Restrisiken zur Freigabe | Institutionsleitung für die Restrisiken | Kap. 4.1.2; Kriterien 30, 34 |
| SOLLTE-Anforderung eingeplant, noch nicht erfüllt | noch nicht mitigiertes Risiko identifizieren, der Leitung mitteilen, die es nach Kap. 4.1.1 tragen muss; Restrisikobetrachtung | Institutionsleitung | Kap. 2.11, 4.1.1; offene Auslegungsfrage, siehe unten |
| MUSS-Anforderung nicht erfüllt | keine Akzeptanz möglich; Maßnahmen zur Erfüllung festlegen | Umsetzungsplanung | Kap. 4.1.2 |
| KANN-Anforderung nicht erfüllt | keine Entscheidung nötig, die Umsetzung ist optional | Kap. 4.1.2 | |
| Anforderung nicht anwendbar | keine Risikoentscheidung; Begründung dokumentieren, nur bei funktionaler Unerfüllbarkeit oder fehlender Komponente | wer den Status ermittelt | Kap. 4.1.1 |
Zu MUSS-Anforderungen ist 300-1 eindeutig: „Die Durchführung einer Risikobetrachtung kann die Erfüllung einer MUSS-Anforderung nicht ersetzen. Eine Ausnahmegenehmigung oder Risikoakzeptanz ist nicht möglich.“ (Kap. 4.1.2). Häufen sich dauerhafte Nichterfüllungen von SOLLTE-Anforderungen, kann laut 300-1 im Rahmen einer Zertifizierung eine erhebliche Abweichung festgestellt werden. Wie Sie Anforderungen vorher richtig einordnen, steht auf der Seite Anforderungen bewerten, Abweichungen dokumentieren.
Arbeitsergebnis: Entscheidungsvermerk
Ein Vermerk je Entscheidung macht sie nachvollziehbar und prüfbar. 300-1 schreibt kein Formular vor; die Felder unten setzen die Kriterien aus Anhang 3 um und ergänzen, was für eine spätere Überprüfung gebraucht wird. Pflichtinhalte nach 300-1 sind mit (P) markiert.
Vorlage
| Feld | Inhalt |
|---|---|
| Vermerk-Nr., Datum | eindeutig, mit Verweis aus dem Risikoregister |
| Risiko-ID, Untersuchungsobjekt (P) | aus dem Register (Kriterien 11, 15) |
| Anlass | hoher Schutzbedarf, nicht abgedecktes Asset, dauerhaft oder temporär nicht erfüllte SOLLTE-Anforderung |
| Risikobeschreibung, Schutzziele | in einem Satz; V, I, A |
| Bewertung | Häufigkeit, Auswirkung, Niveau vor und nach Behandlung; Abgleich mit den Akzeptanzkriterien (Kriterien 20, 22, 26) |
| Art der Entscheidung (P) | Freigabe des Restrisikos (Kriterium 30) / temporäre Akzeptanz mit Frist (Kriterium 28) / Ausnahmegenehmigung (Kriterium 27) |
| Begründung | warum das Risiko angenommen wird und welche Alternativen geprüft wurden |
| Befristung (P bei temporärer Akzeptanz) | Datum, bis zu dem die Akzeptanz gilt |
| Bedingungen | Auflagen, unter denen die Entscheidung gilt, etwa eine Begleitmaßnahme oder ein Schwellenwert |
| Beobachtung | woran man erkennt, dass das Risiko steigt, und welche Maßnahme dann greift |
| Zugehörige Maßnahmen | Kennungen im Umsetzungsplan, Freigabe der Umsetzungsplanung durch den Risikoeigentümer mit Datum (Kriterium 31) |
| Risikoeigentümer | Name, Funktion, Datum, Zeichnung |
| Institutionsleitung (P) | Name, Funktion, Datum, Zeichnung (Kriterien 27, 30) |
| Kenntnisnahme | ISB; gegebenenfalls Datenschutz, betroffene Fachbereiche |
| Überprüfung (P) | nächster Termin, spätestens zwölf Monate; Auslöser für eine frühere Überprüfung (Kriterium 35) |
Ausgefüllter Vermerk (fiktiv)
Fortsetzung des Falls von der Seite Risikoregister: Eine Förderstiftung hat für ihren Geschäftsprozess GP-03 das Risiko R-03-01 von „hoch“ auf „mittel“ gesenkt. Nach ihren Akzeptanzkriterien ist „mittel“ höchstens zwölf Monate akzeptierbar. Namen und Daten sind erfunden.
| Feld | Eintrag |
|---|---|
| Vermerk-Nr., Datum | E-2026-07, 15.12.2026 |
| Risiko-ID, Untersuchungsobjekt | R-03-01, GP-03 Förderanträge annehmen, prüfen und auszahlen |
| Anlass | hoher Schutzbedarf bei der Integrität |
| Risikobeschreibung, Schutzziele | Manipulation von Bewilligungen über ein missbrauchtes Sachbearbeiterkonto mit Fehlzahlungen; Integrität |
| Bewertung | vor Behandlung mittel × beträchtlich = hoch, nicht akzeptabel; nach M-03-01 und M-03-02 selten × beträchtlich = mittel, befristet akzeptierbar |
| Art der Entscheidung | Freigabe des Restrisikos „mittel“ als temporäre Akzeptanz |
| Begründung | Die Vier-Augen-Freigabe greift ab einem Schwellenbetrag; Bewilligungen darunter bleiben einer Person vorbehalten, weil eine vollständige Doppelprüfung die Bearbeitung um Wochen verzögern würde. Geprüft und verworfen: Vier-Augen-Freigabe für alle Beträge, Auslagerung der Auszahlung. |
| Befristung | 15.12.2027 |
| Bedingungen | monatliche Protokollauswertung (M-03-02) läuft; der Schwellenbetrag wird nicht angehoben |
| Beobachtung | Auffälligkeiten in der monatlichen Auswertung, Häufung von Bewilligungen knapp unter dem Schwellenbetrag; dann Absenkung des Schwellenbetrags, vorbereitet als M-03-08 |
| Zugehörige Maßnahmen | M-03-01, M-03-02; Umsetzungsplanung freigegeben von der Bereichsleitung Förderung am 14.12.2026 |
| Risikoeigentümer | E. Beispiel, Bereichsleitung Förderung, 15.12.2026, gezeichnet |
| Institutionsleitung | F. Muster, Vorstand, 15.12.2026, gezeichnet |
| Kenntnisnahme | ISB, 15.12.2026 |
| Überprüfung | spätestens 15.12.2027; früher bei einem Vorfall, bei Änderung des Schwellenbetrags oder beim Wechsel des Fachverfahrens |
Variante Ausnahmegenehmigung. Hätte die Stiftung M-03-01 abgelehnt und R-03-01 auf „hoch“ belassen, wäre das Risiko außerhalb der Akzeptanzkriterien geblieben. Dann ist die Art der Entscheidung „Ausnahmegenehmigung“ nach Kriterium 27, die Begründung muss erklären, warum trotz nicht erfüllter Kriterien nicht weiter behandelt wird, und die Leitung zeichnet. Eine Frist ist dafür nicht ausdrücklich vorgeschrieben; wir empfehlen trotzdem eine, damit die Ausnahme spätestens bei der jährlichen Überprüfung erneut auf den Tisch kommt.
Überprüfen und erneut entscheiden
Die Risikobetrachtung ist mindestens jährlich und bei geplanten oder eingetretenen wesentlichen Änderungen zu überprüfen und bei Bedarf zu aktualisieren (Kap. 4.2.3; Kriterium 35). Für Entscheidungsvermerke heißt das: Jeder Vermerk hat einen Überprüfungstermin, und nach Ablauf einer Befristung wird das Risiko neu bewertet; eine stillschweigende Verlängerung gibt es nicht.
Als Auslöser für eine frühere Überprüfung eignen sich die Ereignisse, die 300-1 an anderer Stelle nennt: neue Schwachstellen und Bedrohungen aus dem Monitoring (Kap. 5.4), Sicherheitsvorfälle, Änderungen in der Institution oder in der Bedrohungslage. Vorfälle und Änderungen gehören, zusammen mit dem Status der Risikobehandlung und dem Status früherer Managemententscheidungen, auch zu den Punkten der Managementbewertung (Kap. 5.3). Ein Auszug aller offenen Vermerke mit Fristen ist dafür eine brauchbare Unterlage.
BSI-Standard 200-3 beschreibt dazu eine nützliche Praxis: Risiken, die heute akzeptabel sind, aber voraussichtlich steigen, werden beobachtet, und ergänzende Maßnahmen werden vorbereitet, damit sie bei Bedarf schnell greifen (Kap. 6.2). Das Feld „Beobachtung“ im Vermerk nimmt diese Idee auf.
Offene Auslegungsfragen in Standard und Katalog
- Temporär nicht erfüllte SOLLTE-Anforderungen. Kap. 2.11 verlangt für SOLLTE-Anforderungen, die in der Umsetzungsplanung enthalten, aber noch nicht erfüllt sind, eine Restrisikobetrachtung mit Freigabe durch die Institutionsleitung. Kap. 4.1.1 verlangt, das noch nicht mitigierte Risiko zu identifizieren und der Leitung mitzuteilen, und ergänzt: „Das durch die nicht erfüllte Anforderung bestehende Risiko muss von der Institutionsleitung getragen werden.“ Kap. 4.1.2 sagt dagegen: „Eine temporäre Nichterfüllung löst keine Risikobetrachtung aus.“ Wie die Stellen zusammenpassen, lässt der Standard offen. Wir empfehlen, das Restrisiko kurz zu dokumentieren und freigeben zu lassen, ohne eine vollständige Risikobetrachtung nach Anhang 3 durchzuführen, und die Lesart in Ihrer Risikorichtlinie festzuhalten.
- Verweis im Hinweis zu Kriterium 30. Der Hinweis nennt Kriterium 31 als die Stelle, die „ausdrücklich die Ausnahmegenehmigung“ regelt. Nach Überschrift und Wortlaut regelt Kriterium 27 die Ausnahmegenehmigung; Kriterium 31 betrifft die Freigabe der Umsetzungsplanung durch die Risikoeigentümer. Für den Vermerk ändert das nichts: Ausnahmegenehmigung und Restrisiko autorisiert in beiden Fällen die Institutionsleitung.
- Modalverb im Katalog. Der Katalog fasst die Restrisikobewertung als SOLLTE-Anforderung: „Umsetzung SOLLTE das bestehende Restrisiko durch die nicht umgesetzten Anforderungen festlegen.“ (UMS.1.2, Build 29.10.2026). 300-1 formuliert in Kap. 2.11 mit „muss“. Wir richten uns nach dem Standard.
- Risikoappetit im Katalog. RISK.1.5 nennt Verfahren, Rollendefinitionen und Kriterien, Kriterium 9 zusätzlich den Risikoappetit. Lassen Sie den Risikoappetit mit autorisieren.
Zum Vergleich: Risikoakzeptanz im klassischen IT-Grundschutz
BSI-Standard 200-3 führt Risikoakzeptanz als vierte Option nach Vermeidung, Reduktion und Transfer und verlangt: „Das Restrisiko muss anschließend der Leitungsebene zur Zustimmung vorgelegt werden (Risikoakzeptanz).“ Als Gründe, auch höhere Risiken zu akzeptieren, nennt 200-3 etwa einen Schaden nur unter sehr speziellen Voraussetzungen, fehlende wirksame Gegenmaßnahmen oder Kosten, die den zu schützenden Wert übersteigen (Kap. 6.1).
Im IT-Grundschutz-Kompendium bezeichnet MUSS eine uneingeschränkte Anforderung, „für die keine Risikoübernahme möglich ist“; BSI-Standard 200-2 sieht für Basis-Anforderungen die Akzeptanz eines Restrisikos nicht vor (Kap. 9.2). Dieser Grundsatz bleibt in Grundschutz++ für MUSS-Anforderungen bestehen (300-1, Kap. 4.1.2). 200-2 rät außerdem, die Entscheidung, wo Restrisiken akzeptiert werden, „auch aus juristischen Gründen sorgfältig“ zu dokumentieren (Kap. 9.3). Welche rechtliche Wirkung eine Risikoentscheidung in Ihrer Institution hat, prüft Ihre Rechtsabteilung.
Ausdrücklich geregelt sind in 300-1 die getrennten Freigaben: Der Risikoeigentümer autorisiert die Umsetzungsplanung, die Institutionsleitung das Restrisiko und jede Ausnahme. Die Verantwortung der Leitung für die Informationssicherheit bestand schon nach 200-2 (Kap. 2.3); 300-1 ergänzt, dass ihr Entscheidungsvorlagen insbesondere zu Anwendungsbereich, Schutzbedarf, Reihenfolge, Ressourcen und Leitlinie vorgelegt werden (Kap. 2.10). Der Entscheidungsvermerk ist die passende Form für die Risikoentscheidungen.
Verfahren und Annahmen von 200-3 ordnet die Seite BSI-Standard 200-3 ein. Wie Risiken bis zu dieser Entscheidung bewertet und behandelt werden, zeigt die Seite Risikoanalyse; ob das Verfahren insgesamt den 35 Mindestkriterien genügt, die Seite Risiko-Mindestkriterien. Wenn Sie Entscheidungsvorlagen für Ihre Leitung vorbereiten oder Ihre Risikorichtlinie auf 300-1 umstellen wollen, unterstützt Sie Blackfort Technology, siehe Beratung.
Rechtehinweis: Kurze Zitate aus BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++; aus den BSI-Standards 200-2 und 200-3, Version 1.0, © Bundesamt für Sicherheit in der Informationstechnik 2017, Quelle: BSI-Seite zu den BSI-Standards; aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Diese Zitate stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.