
Das Dokument: Aufbau, Zielgruppe, Neuerungen
200-3 löst BSI-Standard 100-3 ab. Die Neufassung hat die Risikoanalyse auf die elementaren Gefährdungen umgestellt, einen Matrix-Ansatz zur Bewertung eingeführt und Risikoappetit sowie Chancenmanagement aufgenommen; mit Version 1.0 kamen unter anderem die Begriffe „Eintrittshäufigkeit“ statt „Eintrittswahrscheinlichkeit“ und eine Gegenüberstellung mit ISO/IEC 31000 hinzu (Kap. 1.1).
Der Standard ist kompakt: Kapitel 1 ordnet ein, Kapitel 2 beschreibt die Vorarbeiten, Kapitel 3 listet die elementaren Gefährdungen, Kapitel 4 bis 7 enthalten die vier Arbeitsschritte, Kapitel 8 die Rückführung in den Sicherheitsprozess nach 200-2. Der Anhang behandelt Risikoappetit, die Moderation der Analyse, die Ermittlung zusätzlicher Gefährdungen und das Zusammenspiel mit ISO/IEC 31000. Die Beispiele spielen an den fiktiven Unternehmen RECPLAST GmbH und MUSTERENERGIE GmbH, unter anderem an einem Virtualisierungsserver, einem Datenbankmanagementsystem und einer Smart-Meter-Gateway-Administration.
Der Standard richtet sich nach Kap. 1.4 an Sicherheitsverantwortliche, -beauftragte, -experten und -berater und bietet sich an, wenn eine Institution bereits mit 200-2 arbeitet und die Risikoanalyse direkt an die IT-Grundschutz-Analyse anschließen will. Der Standard räumt selbst ein, dass je nach Rahmenbedingungen ein anderes etabliertes Verfahren oder eine angepasste Methodik zweckmäßig sein kann. Ein Begriff verdient Vorsicht: „Risikoanalyse“ meint in 200-3 den gesamten Prozess aus Beurteilung und Behandlung, in ISO 31000 und ISO 27005 nur einen Teilschritt der Risikobeurteilung (Kap. 1.3).
Das Verfahren in vier Schritten, kurz eingeordnet
Der Kern des Verfahrens ist ein Vorher-Nachher-Vergleich. Zuerst wird für jedes betrachtete Zielobjekt eine Gefährdungsübersicht aus den elementaren Gefährdungen und zusätzlichen, einsatzspezifischen Gefährdungen erstellt (Kap. 4). Dann wird jedes Risiko eingestuft, unter der Annahme, dass die Maßnahmen aus Basis- und Standard-Anforderungen umgesetzt oder geplant sind (Kap. 1.2, 5). Für Risiken, die nicht akzeptabel sind, wird eine Behandlungsoption gewählt, anschließend wird erneut bewertet (Kap. 6). Zum Schluss wird das Sicherheitskonzept konsolidiert: Eignung, Zusammenwirken, Benutzerfreundlichkeit und Angemessenheit der Maßnahmen werden geprüft (Kap. 7).
Für die Durchführung gibt 200-3 auch organisatorische Hinweise, etwa mehrere kurze Sitzungen statt einer langen, einen benannten Moderator und gegen Ende eine Vertretung der Leitungsebene, damit Beschlüsse zur Risikoakzeptanz direkt fallen können (Kap. 9.2). Einen durchgerechneten Risikofall nach Grundschutz++ zeigt die Seite Risikoanalyse; diese Seite bleibt beim Dokument und seinen Annahmen.
Die Annahmen hinter 200-3
Jedes Risikoverfahren setzt etwas voraus. Bei 200-3 sind es vor allem die Ergebnisse von 200-2 und die Struktur des Kompendiums. Die Tabelle zeigt die Annahmen, die beim Wechsel zu Grundschutz++ nicht mehr ohne Weiteres zutreffen. Die rechte Spalte verweist auf die Prüfliste weiter unten.
| Nr. | Annahme in 200-3 | Fundstelle | Lage in Grundschutz++ | Prüfpunkt |
|---|---|---|---|---|
| N1 | Vorarbeiten nach 200-2 liegen vor: Strukturanalyse, Schutzbedarf in den Stufen normal, hoch und sehr hoch für Prozesse, Anwendungen, IT-Systeme, Räume und Verbindungen, Modellierung, IT-Grundschutz-Check. | Kap. 2 | Schutzbedarf je Geschäftsprozess in den zwei vorgegebenen Kategorien normal und hoch; eigene zusätzliche Kategorien sind möglich, aber auf diese zwei abzubilden (300-1, Kap. 2.6). Dazu Zuordnung zu Zielobjektkategorien, Umsetzungsstatus mit drei Werten. | P1, P2 |
| N2 | Analysiert werden Zielobjekte, sinnvoll gruppiert; bei Standard-Absicherung sollen übergeordnete Zielobjekte wie Geschäftsprozesse vorrangig bearbeitet werden, eine Analyse auf Geschäftsprozessebene ist ausdrücklich möglich. | Kap. 2 | Risiken werden vorrangig auf Ebene der Geschäftsprozesse identifiziert, kritische Assets ergänzend (300-1, Kap. 4.2.1; Kriterium 13). | P2 |
| N3 | Anlässe, als Beispiele genannt: hoher oder sehr hoher Schutzbedarf, nicht hinreichend modellierbare Zielobjekte, im IT-Grundschutz nicht vorgesehene Einsatzszenarien. | Kap. 1.2 | Drei Anlässe: hoher Schutzbedarf eines Geschäftsprozesses, nicht hinreichend abgedeckte Assets, dauerhaft nicht erfüllte SOLLTE-Anforderung; dazu eine Restrisikobetrachtung für geplante, noch nicht erfüllte SOLLTE-Anforderungen (300-1, Kap. 2.11). | P1 |
| N4 | Gefährdungsgrundlage sind die 47 elementaren Gefährdungen des Kompendiums, ergänzt um zusätzliche Gefährdungen aus dem konkreten Einsatzszenario. | Kap. 1.2, 3, 4.1, 4.2 | Dieselben Kennungen G 0.1 bis G 0.47 (300-1, Anhang 4; G 0.11 heißt dort wie in 200-3 „Ausfall oder Störung von Dienstleistern“, im Kompendium Edition 2023 „Ausfall oder Störung von Dienstleistungsunternehmen“); im Anwenderkatalog steht die G0-Kennung an der Anforderung. Die methodische Grundlage ist festzulegen (Kriterium 10). | P4 |
| N5 | Qualitative Kategorien, empfohlen höchstens fünf je Dimension, Stufen und Kriterien frei anpassbar; die BSI-Matrix dient nur der Veranschaulichung. | Kap. 5.1, 5.2 | Häufigkeit für einen festgelegten Zeitraum, Schadensauswirkung begründet, Risikoniveau aus der Kombination (Kriterien 18 bis 20). | P5 |
| N6 | Die Beispiele unterstellen, dass „geringe“ Risiken grundsätzlich akzeptiert werden, höhere nur in Ausnahmefällen. | Kap. 6.1 | Risikoappetit und Akzeptanzkriterien legt die Institution selbst fest, die Leitung autorisiert sie (Kriterien 7 bis 9). | P6 |
| N7 | Die Leitung verabschiedet eine Richtlinie zum Umgang mit Risiken; ob Risiken Risikoeigentümern zugeordnet sind, ist eine Frage in dieser Richtlinie. | Kap. 2 | Jedes Risiko hat einen Risikoeigentümer, ohne andere Festlegung den Geschäftsprozesseigentümer (Kriterium 16; Kap. 4.2.1). | P7 |
| N8 | Ein Risikoregister ist „in der Praxis üblich“, aber nicht vorgeschrieben. | Kap. 6.2 | Mindestangaben im Risikoregister sind festgelegt (Kriterium 15). | P8 |
| N9 | Ergebnisse fließen über die Konsolidierung in das Sicherheitskonzept und den 200-2-Prozess zurück. | Kap. 7, 8 | Ergebnisse ergänzen das Anforderungspaket (300-1, Kap. 3.4, 3.4.3); die Umsetzungsplanung autorisieren die Risikoeigentümer (Kriterium 31). | P10 |
| N10 | Für Notfallmanagement wird auf BSI-Standard 100-4 verwiesen, dessen Risikoanalyse sich nur in einigen Begriffen unterscheide. | Kap. 1.5 | 100-4 ist durch BSI-Standard 200-4 (Version 1.0, Mai 2023) abgelöst; 200-4 ist durch 300-1 nicht abgelöst. | P11 |
Skalenbeispiele: die Kategorien von 200-3 anpassen
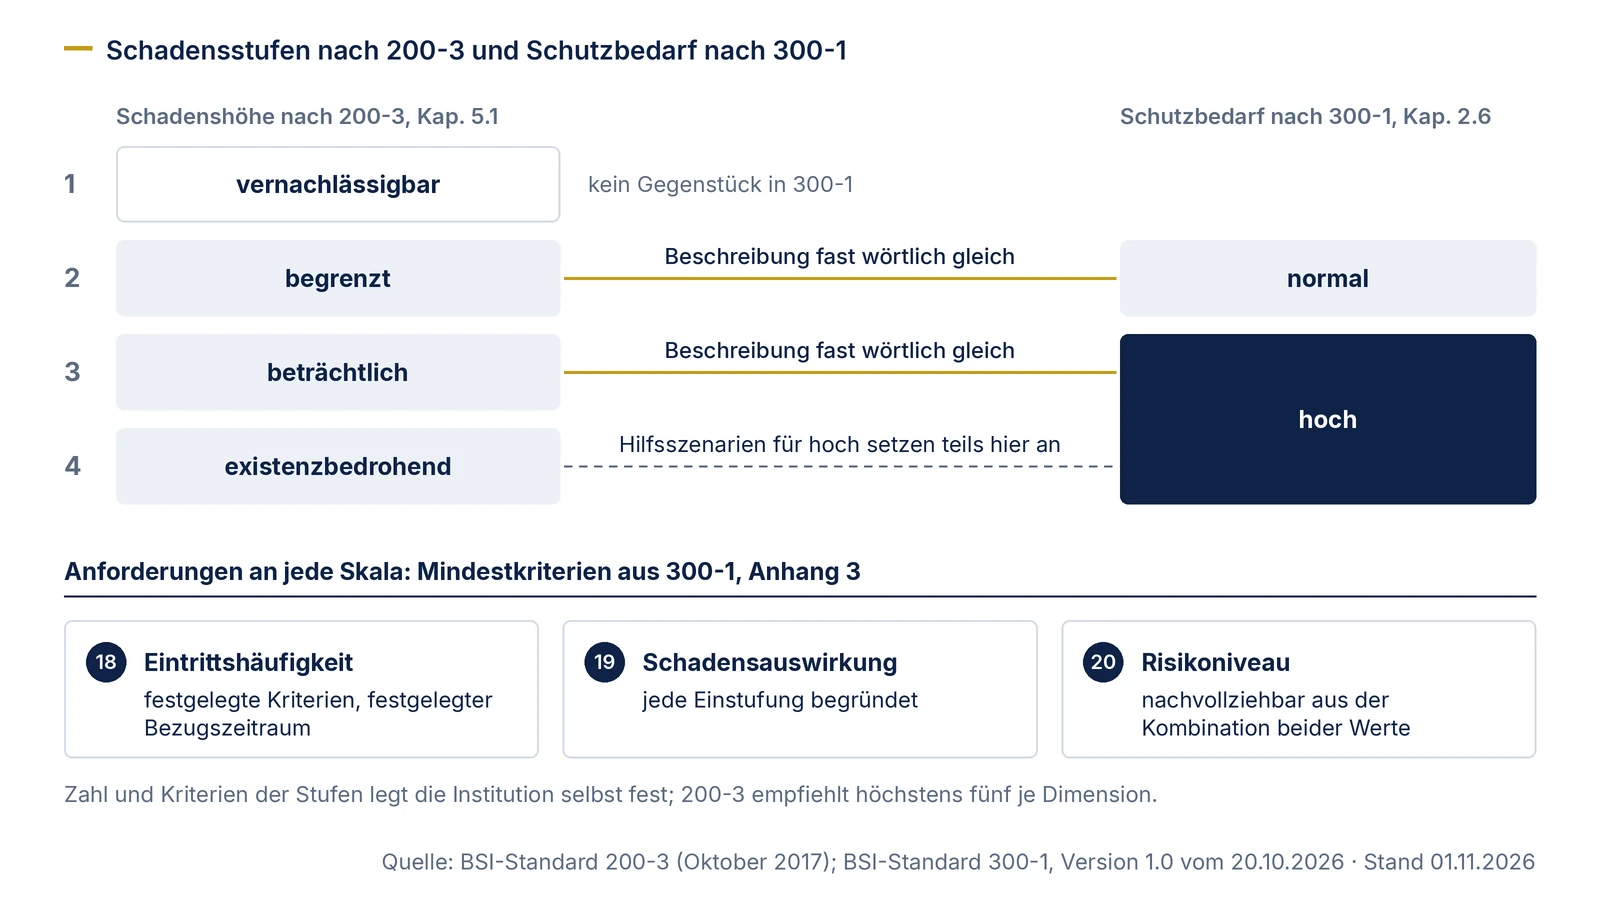
200-3 schlägt je vier Kategorien vor: für die Eintrittshäufigkeit selten, mittel, häufig und sehr häufig, für die Schadenshöhe vernachlässigbar, begrenzt, beträchtlich und existenzbedrohend (Kap. 5.1). Die Häufigkeitsstufen reichen dort von höchstens alle fünf Jahre bis mehrmals im Monat. Jede Institution darf Zahl und Kriterien der Stufen selbst festlegen, wobei 200-3 empfiehlt, je Dimension nicht mehr als fünf Kategorien zu wählen. Als Prüfstein nennt der Standard: Schätzen zwei Mitarbeiter dasselbe Risiko ein, „sollte dasselbe Ergebnis dabei herauskommen“ (Kap. 5.1, Hinweis).
Eine Beobachtung ist für Grundschutz++ nützlich: Die Beschreibungen der Schadensstufen „begrenzt“ und „beträchtlich“ in 200-3 Tabelle 9 decken sich fast wörtlich mit den Definitionen der Schutzbedarfskategorien normal und hoch in 300-1 Kap. 2.6. Wer die Skala übernimmt, kann Schutzbedarf und Schadensauswirkung damit sprachlich verbinden. Die drei folgenden Beispiele sind erfunden. Sie zeigen, wie unterschiedliche Institutionen die Skalen kalibrieren könnten, und sind keine Empfehlung für Ihre Werte.
Beispiel S1 (fiktiv): Landesamt, Schadensskala an den Schutzbedarf gekoppelt
| Stufe | Bezeichnung (200-3) | Bezug zu 300-1 | Kalibrierung im Landesamt (fiktiv) |
|---|---|---|---|
| 1 | vernachlässigbar | kein Gegenstück | keine Außenwirkung, Behebung im Tagesgeschäft |
| 2 | begrenzt | Wortlaut wie Schutzbedarf normal | Fachverfahren bis zu einem Arbeitstag beeinträchtigt, einzelne Bürgeranfragen verzögert |
| 3 | beträchtlich | Wortlaut wie Schutzbedarf hoch | Fristen gegenüber Antragstellern nicht einhaltbar, Meldung an die Aufsicht, Presseanfragen |
| 4 | existenzbedrohend | die Hilfsszenarien für hoch in Kap. 2.6 setzen teils hier an | gesetzlicher Auftrag für mehrere Wochen nicht erfüllbar, Gefahr für Personen |
Folge: Ein Geschäftsprozess mit Schutzbedarf hoch kann Risiken der Stufen 3 und 4 haben. Das Landesamt legt fest, dass Stufe 4 nie ohne Ausnahmegenehmigung der Leitung akzeptiert wird (Kriterium 27).
Beispiel S2 (fiktiv): IT-Dienstleister, fünf Häufigkeitsstufen mit Bezugszeitraum
| Stufe | Bezeichnung | Definition (fiktiv, erwartete Ereignisse, eingeschätzt für die nächsten zwölf Monate) |
|---|---|---|
| 1 | selten | seltener als einmal in fünf Jahren (Wahrscheinlichkeit im Jahr unter 20 %) |
| 2 | mittel | einmal in fünf Jahren bis einmal im Jahr |
| 3 | häufig | mehrmals im Jahr bis einmal im Monat |
| 4 | sehr häufig | mehrmals im Monat, aber seltener als wöchentlich |
| 5 | laufend | wöchentlich oder öfter, etwa automatisierte Angriffsversuche auf öffentlich erreichbare Dienste |
Folge: Die fünfte Stufe trennt Dauerrauschen von echten Ereignissen. Fünf Stufen entsprechen der Empfehlung aus 200-3 Kap. 5.1, nicht mehr als fünf Kategorien je Dimension zu wählen; Kriterien und fester Bezugszeitraum entsprechen Kriterium 18.
Beispiel S3 (fiktiv): kleine Kommune, drei Stufen je Dimension
| Häufigkeit / Schaden | begrenzt | beträchtlich | existenzbedrohend |
|---|---|---|---|
| selten (höchstens alle fünf Jahre) | gering | mittel | hoch |
| gelegentlich (öfter als alle fünf Jahre, höchstens einmal im Jahr) | gering | hoch | hoch |
| häufig (öfter als einmal im Jahr) | mittel | hoch | hoch |
Folge: Die Kommune verzichtet auf „vernachlässigbar“ und arbeitet mit einer kleinen Matrix, die die Leitung freigibt. Akzeptanzkriterium (fiktiv): gering wird akzeptiert und dokumentiert (Kriterium 29), mittel nur befristet mit Wiedervorlage (Kriterium 28), hoch nur mit Ausnahmegenehmigung der Leitung (Kriterium 27). Die Begründung jeder Schadenseinstufung steht im Register (Kriterium 19).
Prüfliste: was an einem 200-3-Verfahren für Grundschutz++ neu zu prüfen ist
Die Prüfliste richtet sich an Institutionen, deren Risikorichtlinie auf 200-3 beruht. Jeder Punkt nennt die Stelle in 300-1, gegen die geprüft wird. Die vollständige Referenz aller 35 Mindestkriterien mit benötigtem Beleg steht auf der Seite Risikomethode prüfen; hier geht es nur um die Stellen, an denen ein 200-3-Verfahren angepasst werden muss, weil seine Annahmen nicht mehr passen.
- P1 Anlässe. Nennt die Richtlinie die Anlässe nach 300-1 Kap. 2.11 (hoher Schutzbedarf eines Geschäftsprozesses, nicht hinreichend abgedeckte Assets, dauerhaft nicht erfüllte SOLLTE-Anforderung) und die Restrisikobetrachtung für geplante, noch nicht erfüllte SOLLTE-Anforderungen? Ist geregelt, wie alte Anlässe eingeordnet werden, insbesondere „sehr hoch“ und „nicht vorgesehene Einsatzszenarien“? Die Zuordnung der Einsatzszenarien zu „nicht hinreichend abgedeckten Assets“ ist eine Auslegung und als solche zu kennzeichnen (Kriterien 32 bis 34).
- P2 Untersuchungsobjekte. Werden Risiken vorrangig auf Ebene der Geschäftsprozesse identifiziert und kritische Assets nur ergänzend betrachtet? Sind die Untersuchungsobjekte je Risikobetrachtung dokumentiert und jedem Risiko die betroffenen Schutzziele zugeordnet (Kriterien 11, 13, 14)?
- P3 Bestehende Maßnahmen. Berücksichtigt die Bewertung umgesetzte und geplante Maßnahmen mit ihrem Umsetzungsstatus (Kriterium 12)? 200-3 tut das im ersten Bewertungsschritt; prüfen Sie, ob der Status dokumentiert ist.
- P4 Gefährdungsgrundlage. Ist die methodische Grundlage der Risikoidentifikation festgelegt, etwa die elementaren Gefährdungen nach 300-1 Anhang 4 oder Risikoszenarien (Kriterium 10)? Werden bei dauerhaft nicht erfüllten SOLLTE-Anforderungen die zugeordneten elementaren Gefährdungen aus dem Katalog herangezogen (Kriterium 17)?
- P5 Skalen. Wird die Eintrittshäufigkeit anhand festgelegter Kriterien für einen festgelegten Zeitraum eingeschätzt, ist jede Schadenseinstufung begründet, und ergibt sich das Risikoniveau nachvollziehbar aus der Kombination (Kriterien 18 bis 20)? Wurde die Beispielmatrix aus 200-3 durch eine eigene, freigegebene Matrix ersetzt?
- P6 Risikoappetit und Akzeptanz. Sind Risikoappetit und Akzeptanzkriterien getrennt festgelegt und zusammen mit Verfahren, Rollen und Kriterien von der Leitung autorisiert (Kriterien 7 bis 9)? Die Annahme aus 200-3 Kap. 6.1, geringe Risiken grundsätzlich zu akzeptieren, ist dafür kein Ersatz.
- P7 Risikoeigentümer. Hat jedes Risiko einen Risikoeigentümer, ist der Geschäftsprozesseigentümer als Vorgabe gesetzt und bei prozessübergreifenden Risiken ein federführender Eigentümer bestimmt (Kriterien 5, 16; Kap. 4.2.1)?
- P8 Risikoregister. Enthält das Register je Risiko ID, Untersuchungsobjekt, Beschreibung, Schutzziele, Risikoniveau, Risikoeigentümer und bei zu behandelnden Risiken Priorität, Behandlungsoption und Verweis auf Maßnahmen (Kriterium 15)?
- P9 Behandlung und Freigaben. Iteration aus Bewertung und Behandlung, die Zustimmung der Leitung zum Restrisiko und deren Dokumentation kennt 200-3 bereits (Kap. 6.1). Keine Regel enthält 200-3 zur Befristung temporärer Akzeptanz (Kriterium 28); Ausnahmen behandelt es nur allgemein (Kap. 2: Ausnahmefälle „sollten abgestimmt und dokumentiert werden“), eine gesonderte Ausnahmegenehmigung für Risiken, die die Akzeptanzkriterien nicht erfüllen und nicht weiter behandelt werden, benennt 200-3 nicht eigens; es verlangt aber, dass die Leitung an der Entscheidung beteiligt wird und dem Restrisiko zustimmt (Kap. 6.1). Prüfen Sie, ob Ihre Richtlinie diesen Fall als Ausnahme kennzeichnet (Kriterium 27) und die Kriterien 28 und 29 abdeckt; die übrigen Kriterien der Behandlung prüft die Seite Risikomethode prüfen.
- P10 Rückführung. Fließen Ergebnisse als ergänzende Anforderungen in das Anforderungspaket (300-1 Kap. 3.4.3), und autorisieren die Risikoeigentümer die Umsetzungsplanung (Kriterium 31)? Die Konsolidierung nach 200-3 Kap. 7 bleibt als Qualitätsprüfung der Maßnahmen nützlich.
- P11 Überprüfung und Schnittstellen. Wird die Risikobetrachtung mindestens jährlich sowie bei geplanten oder eingetretenen wesentlichen Änderungen überprüft (Kriterium 35)? Verweist die Richtlinie für Notfallmanagement auf BSI-Standard 200-4 statt auf 100-4?
- P12 Temporär nicht erfüllte SOLLTE-Anforderungen. 300-1 Kap. 2.11 verlangt für SOLLTE-Anforderungen in der Umsetzungsplanung eine Restrisikobetrachtung, Kap. 4.1.2 sagt, eine temporäre Nichterfüllung löse keine Risikobetrachtung aus. Das ist eine offene Auslegungsfrage. Halten Sie fest, wie Sie verfahren, und kennzeichnen Sie es als Auslegung.
Zum Weiterlesen: Durchführung der Risikobetrachtung auf der Seite Risikoanalyse, alle Mindestkriterien mit Prüffrage und Beleg auf der Seite Risikomethode prüfen, die Unterscheidung temporär und dauerhaft auf der Seite Anforderungen bewerten.
Kann ich 200-3 für Grundschutz++ weiterverwenden?
300-1 lässt das Verfahren für Risikoidentifikation, Risikobewertung und Risikobehandlung offen, solange die Mindestkriterien erfüllt sind, und nennt als mögliche Grundlagen gängige Standards wie ISO/IEC 27005 und ISO 31000 (Kap. 2.11). 200-3 wird dort nicht genannt, ist aber auch nicht ausgeschlossen. Ob Ihr 200-3-Verfahren genügt, entscheidet sich an den Kriterien. Die Behandlungsoptionen sind bereits deckungsgleich: 200-3 kennt Vermeidung, Reduktion, Transfer und Akzeptanz (Kap. 6.1), Kriterium 23 dieselben vier.
Für den klassischen IT-Grundschutz bleibt 200-3 das empfohlene Verfahren: 200-2 Kap. 8.5 empfiehlt für die Fälle, in denen eine explizite Risikoanalyse nötig ist, eine Risikoanalyse auf der Basis von IT-Grundschutz nach 200-3. Wer bis zum Ende der klassischen Zertifizierbarkeit am 30.11.2031 zweigleisig arbeitet, kann eine gemeinsame Richtlinie anstreben, die die Punkte der Prüfliste aufnimmt. Ob sie beiden Rahmenwerken genügt, zeigt erst die Prüfung gegen 200-3 und gegen die Mindestkriterien.
Blackfort Technology prüft bestehende Risikorichtlinien gegen die Mindestkriterien und liefert eine Lückenliste mit Vorschlägen für Richtlinie und Register; das ist Teil des Pakets Readiness und Migrationskonzept.
- Methodik insgesamt: BSI-Standard 300-1, klassisch: BSI-Standard 200-2
- Risikomethode prüfen lassen: Readiness und Migrationskonzept
- Leistungen insgesamt: Beratung
Rechtehinweis: Zitate und Angaben aus BSI-Standard 200-3 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Standard 200-3. Angaben aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI, Grundschutz++. Sie stehen nicht unter CC BY-SA 4.0.