
Was 200-2 ist und wie er gebaut ist
200-2 löst BSI-Standard 100-2 ab. Mit der Neufassung kamen neben der Standard-Absicherung die Basis- und die Kern-Absicherung hinzu, außerdem Virtualisierung, Cloud, ICS und IoT; das durchgehende Beispiel heißt seither RECPLAST GmbH, und der Begriff „Aktiva“ wurde durch „Assets“ ersetzt (Kap. 1.1). Die Methodik baut auf BSI-Standard 200-1 und damit auf ISO 27001 auf (Kap. 1.2).
Der Standard ist in zwölf Kapitel gegliedert. Kapitel 2 bis 5 betreffen alle Vorgehensweisen: Grundlagen, Initiierung, Organisation und Dokumentation. Kapitel 6, 7 und 8 beschreiben je eine Vorgehensweise, Kapitel 9 und 10 die Umsetzung und Aufrechterhaltung, Kapitel 11 die Zertifizierung, Kapitel 12 erläutert die Schadensszenarien. Viele Abschnitte enden mit einer Liste „Aktionspunkte zu …“; sie eignet sich als Abhakliste für das eigene Projekt.
Eine Voraussetzung nennt 200-2 früh und deutlich: Es muss einen IT-Betrieb mit klar definierten Rollen geben, der vom einzelnen Administrator bis zu mehreren IT-Abteilungen reichen kann (Kap. 1.3). Wer diese Voraussetzung nicht erfüllt, liest die folgenden Kapitel mit einer offenen Baustelle.
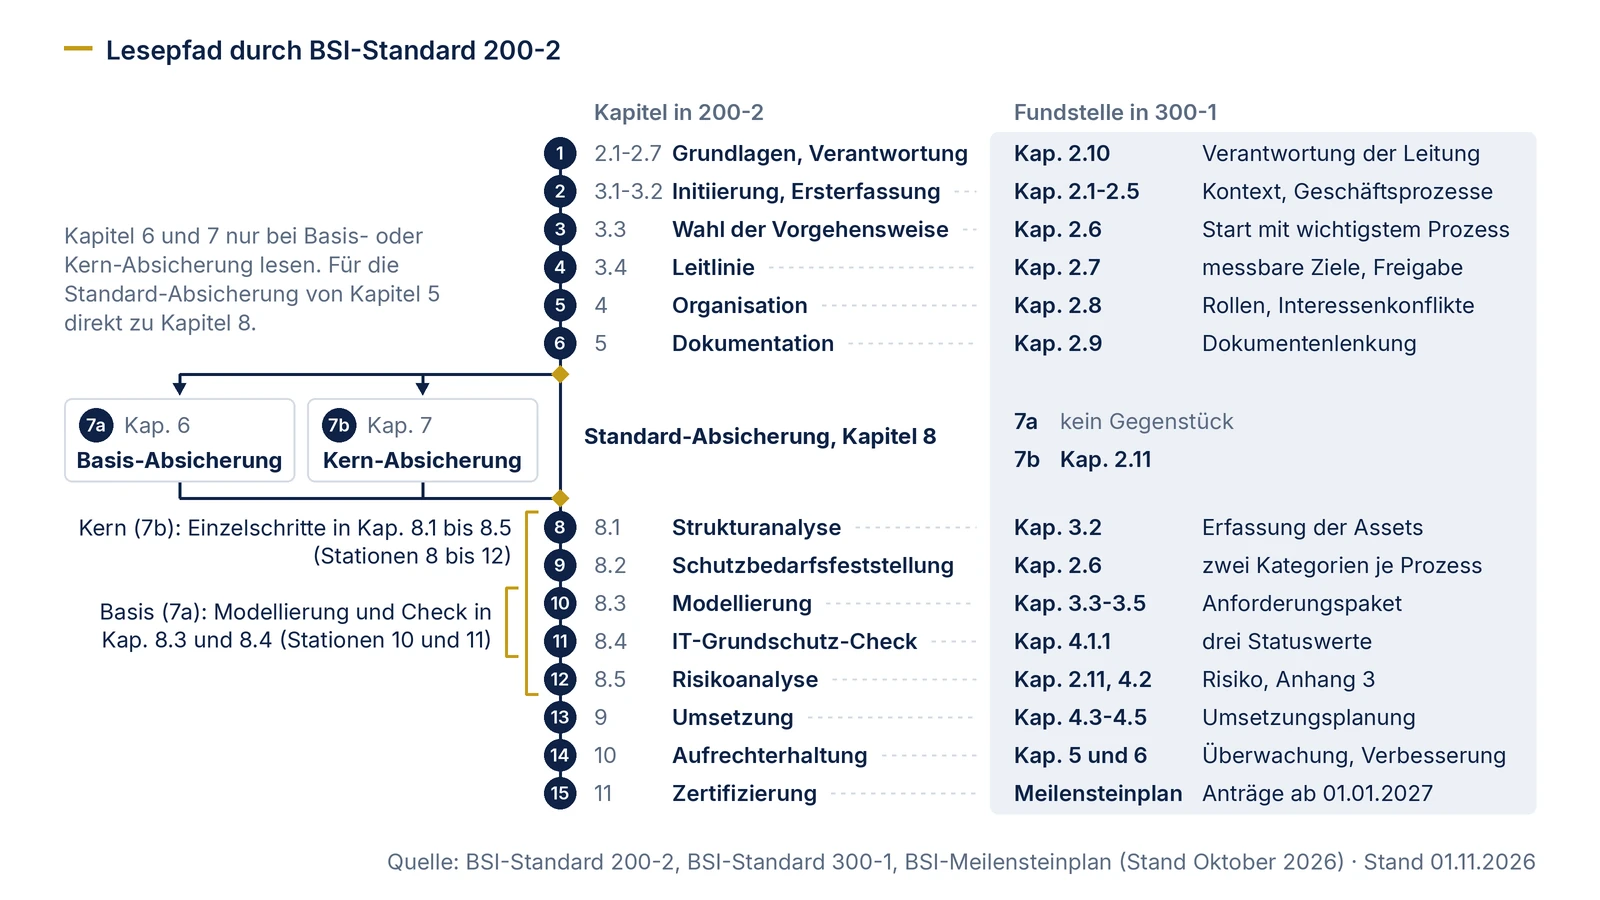
Lesepfad: Kapitel, Entscheidung, Unterlage
Der Lesepfad folgt der Reihenfolge der Arbeit. Kapitel 6 und 7 lesen Sie nur, wenn Sie Basis- oder Kern-Absicherung gewählt haben; für die Standard-Absicherung springen Sie von Kapitel 5 direkt zu Kapitel 8. Kapitel 8 brauchen Sie in jedem Fall: Die Kern-Absicherung verweist für Strukturanalyse, Schutzbedarfsfeststellung, Modellierung, Check und Risikoanalyse auf die Einzelschritte in Kap. 8.1 bis 8.5 (Kap. 7.4 bis 7.8), die Basis-Absicherung für Modellierung und Check auf Kap. 8.3 und 8.4 (Kap. 6.2, 6.3). Nach Kapitel 7 lesen Sie an den Stationen 8 bis 12 weiter, nach Kapitel 6 an den Stationen 10 und 11; danach geht es für beide mit Station 13 (Kapitel 9, auf das Kap. 6.4 für die Realisierung verweist) und Station 14 weiter. Station 15 setzt Standard- oder Kern-Absicherung voraus. Die Spalte „Lesehinweis“ enthält unsere Kommentare, die Spalte „In 300-1“ den Ort, an dem Sie das Thema für Grundschutz++ wiederfinden.
| Station | Kapitel | Entscheidung oder Unterlage | Lesehinweis | In 300-1 |
|---|---|---|---|---|
| 1 | 2.1-2.7 Informationssicherheitsmanagement mit IT-Grundschutz | Verständnis von Verantwortung, Elementen und Ablauf | Kap. 2.3 legt fest, dass die Verantwortung „in jedem Fall“ bei der obersten Managementebene verbleibt. Kap. 2.6 gibt den Prozess im Überblick; dieser Überblick ist die Gliederung für Ihren Projektplan. | Kap. 2.10: Verantwortung nicht delegierbar, Entscheidungsvorlagen an die Leitung |
| 2 | 3.1-3.2 Initiierung, Konzeption und Planung | Rahmenbedingungen, Sicherheitsziele, Sicherheitsniveau der Geschäftsprozesse, Ersterfassung | Die Ersterfassung in Kap. 3.2.4 ist eine schnelle Übersicht als Entscheidungshilfe für die Vorgehensweise, ausdrücklich „bei Weitem nicht so umfangreich“ wie eine Strukturanalyse. Verwechseln Sie beides nicht. | Kap. 2.1-2.5: Kontext, Compliance, Anwendungsbereich, interessierte Parteien, Geschäftsprozesse |
| 3 | 3.3 Entscheidung für eine Vorgehensweise | Managemententscheidung, welche Bereiche mit welcher Vorgehensweise und welchem Zeitplan abgesichert werden | Die Pro-und-Contra-Übersicht in Kap. 3.3.5 ist die Grundlage der Managementvorlage. Die Auswahl selbst behandelt die Seite Basis-, Kern- oder Standard-Absicherung. | Keine drei Vorgehensweisen; Kap. 2.6 empfiehlt bei erstmaliger Implementierung den Start mit dem wichtigsten Geschäftsprozess der höchsten Schutzbedarfskategorie, danach sukzessive alle Geschäftsprozesse |
| 4 | 3.4 Leitlinie zur Informationssicherheit | Leitlinie mit Geltungsbereich, Inhalt, Bekanntgabe, Aktualisierung | Gibt es noch kein IS-Management-Team, sieht Kap. 3.4.2 eine Entwicklungsgruppe vor, deren Entwurf die Leitung genehmigt. Planen Sie diese Genehmigung als eigenen Termin. | Kap. 2.7: messbare Ziele, Freigabe durch die Leitung |
| 5 | 4 Organisation des Sicherheitsprozesses | Rollen: ISB, IS-Management-Team, Bereichs- und Projekt-Sicherheitsbeauftragte, ICS-ISB, IS-Koordinierungsausschuss, Datenschutzbeauftragte | Lesen Sie Kap. 4.4 und 4.9 gemeinsam, um die Aufgaben von ISB und Datenschutz voneinander abzugrenzen. Kap. 4.11 behandelt externe Sicherheitsexperten. | Kap. 2.8: Interessenkonflikte IT-Leitung und ISB, DSB und ISB vermeiden |
| 6 | 5 Dokumentation im Sicherheitsprozess | Klassifikationsschema, Berichte an die Leitung, Anforderungen an die Dokumentation, Meldewege | Kap. 5.1 empfiehlt ein Klassifikationsschema für Vertraulichkeit, Integrität und Verfügbarkeit. Legen Sie es fest, bevor Sie in Kapitel 8 Schutzbedarfe einstufen, damit beide Einteilungen zusammenpassen. | Kap. 2.9: Verfahren zur Dokumentenlenkung |
| 7a | 6 Basis-Absicherung | Geltungsbereich, Auswahl und Priorisierung der Bausteine, Check nur der Basis-Anforderungen, Realisierung, Wahl der Folgevorgehensweise | Die Aktionsfelder bilden laut Kap. 6 keinen geschlossenen Zyklus. Bereiten Sie die Check-Ergebnisse so auf, dass sie in einen späteren Check der Standard- oder Kern-Absicherung übernommen werden können (Kap. 6.3). | kein Gegenstück |
| 7b | 7 Kern-Absicherung | Kronjuwelen, eingeschränkter Informationsverbund, vollständige Basis- und Standard-Anforderungen, Risikoanalyse | Kap. 7.1 geht grundsätzlich von erhöhtem Schutzbedarf aus. Die Risikoanalyse gehört also fest in den Plan. | Kap. 2.11: Risikobetrachtung bei hohem Schutzbedarf |
| 8 | 8.1 Strukturanalyse | Geschäftsprozesse, Anwendungen, Netzplan, IT-Systeme, ICS, sonstige Geräte, Räume; Gruppenbildung | Kap. 8.1.1 zur Gruppenbildung entscheidet über den Aufwand aller folgenden Schritte. Die Seite Strukturanalyse zeigt, wie Sie Bestandsdaten dafür nutzen. | Kap. 3.2: Erfassung der Assets |
| 9 | 8.2 Schutzbedarfsfeststellung | Schutzbedarfskategorien, Einstufung von Prozessen und Anwendungen, Ableitung auf IT-Systeme, Räume und Verbindungen | Die Kategorien aus Kap. 8.2.1 und die Erläuterungen zu den Schadensszenarien in Kap. 12.1 gehören zusammen. Wie sich die Einstufung in Grundschutz++ ändert, zeigt die Seite Schutzbedarfsfeststellung. | Kap. 2.6: zwei Kategorien je Geschäftsprozess |
| 10 | 8.3 Modellierung | Zuordnung der Bausteine zu Zielobjekten, Anpassung der Anforderungen, Virtualisierung und Cloud, externe Dienstleister | Lesen Sie Kap. 8.3 zusammen mit dem Kapitel „Schichtenmodell und Modellierung“ des Kompendiums und Abschnitt 1.3 jedes Bausteins. Kap. 8.3.6 sieht vor, aus den Anforderungen konkrete Maßnahmen abzuleiten; Änderungen gegenüber dem Kompendium sollten dokumentiert werden. | Kap. 3.3-3.5: Blaupausen, Anforderungspaket, Parameter; siehe Modellierung |
| 11 | 8.4 IT-Grundschutz-Check | Soll-Ist-Vergleich mit den Werten „entbehrlich“, „ja“, „teilweise“, „nein“ | Für „entbehrlich“ verlangt Kap. 8.4.2 den Blick in die Kreuzreferenztabelle. Seit der Edition 2023 des Kompendiums stehen diese Tabellen nicht mehr im Baustein und müssen von der BSI-Webseite geholt werden. | Kap. 4.1.1: „erfüllt“, „nicht erfüllt“, „nicht anwendbar“ |
| 12 | 8.5 Risikoanalyse | Zielobjekte für die Risikoanalyse (Beispiele nach Kap. 8.5: hoher oder sehr hoher Schutzbedarf, mit den Bausteinen nicht hinreichend modellierbar, Einsatz in nicht vorgesehenen Szenarien), Zeitpunkt der Analyse | Tabelle 7 in Kap. 8.5 stellt Vor- und Nachteile zweier Reihenfolgen gegenüber: Risikoanalyse direkt nach dem Check oder erst nach Umsetzung der Grundschutz-Anforderungen. Das Verfahren selbst steht in BSI-Standard 200-3. | Kap. 2.11, 4.2, Anhang 3; siehe Risikoanalyse |
| 13 | 9 Umsetzung der Sicherheitskonzeption | Sichtung der Ergebnisse, Kosten und Aufwand, Umsetzungsreihenfolge, Verantwortung, realisierungsbegleitende Maßnahmen | Hier entsteht der Realisierungsplan, an dem die Leitung den Ressourcenbedarf ablesen kann. | Kap. 4.3-4.5: Umsetzungsplanung, Zuständigkeiten und Fristen, Fortschrittsverfolgung |
| 14 | 10 Aufrechterhaltung und Verbesserung | Überprüfung mit Kennzahlen, Reifegradmodell, Überprüfung der Maßnahmen, Eignung der Strategie | Das Reifegradmodell in Kap. 10.1.2 ist ein Beispiel; 200-2 bietet es als mögliche Kennzahl an. | Kap. 5 und 6: Überwachung und kontinuierliche Verbesserung |
| 15 | 11 Zertifizierung | Entscheidung, ob ein Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz angestrebt wird | Kap. 11 nennt die Bedingungen: vorgesehen für die Standard-Absicherung, grundsätzlich möglich für die Kern-Absicherung, nicht ausreichend bei reiner Basis-Absicherung. Verfahren und Rollen: Zertifizierung. | Meilensteinplan: Anträge auf Basis von Grundschutz++ ab 01.01.2027 |
Stellen, an denen das Lesen hängen bleibt
Einige Stellen in 200-2 lassen sich erst mit dem Kompendium oder mit der Zeit seit 2017 richtig verstehen. Die Liste fasst sie zusammen; sie ist unsere Einordnung des Standards und keine Fehlerliste des BSI.
- Edition des Kompendiums. 200-2 verweist auf das Kompendium ohne Edition. Welche Ausgabe Sie verwenden, legen Sie selbst fest und dokumentieren es; die aktuelle Ausgabe ist laut BSI-Kompendiumsseite die Edition 2023. Was dabei zu prüfen ist, steht auf der Seite IT-Grundschutz-Kompendium.
- Kreuzreferenztabellen. Kap. 8.4.2 setzt voraus, dass jeder Baustein eine Kreuzreferenztabelle hat. In der Edition 2023 hat das BSI die Tabellen aus den Bausteinen entfernt und separat veröffentlicht (Kompendium, Kapitel „Neues“). Die Pflicht, über sie die Gefährdungen einer „entbehrlichen“ Anforderung zu prüfen, bleibt.
- Ersterfassung und Strukturanalyse. Die Ersterfassung aus Kap. 3.2.4 dient der Wahl der Vorgehensweise. Für die Standard-Absicherung brauchen Sie danach die vollständige Strukturanalyse aus Kap. 8.1; die Ersterfassung kann deren Ausgangspunkt sein.
- Zwei Checks bei Basis-Absicherung. Wer mit der Basis-Absicherung beginnt, führt später für Standard- oder Kern-Absicherung einen eigenen Check mit den Standard-Anforderungen durch (Kap. 6.3). Wer die Ergebnisse des ersten Checks gleich anschlussfähig dokumentiert, spart Arbeit.
- Zeitpunkt der Risikoanalyse. 200-2 lässt zwei Reihenfolgen zu: Für geplante Informationsverbünde oder untypische Einsatzszenarien empfiehlt Kap. 8.5 die originäre Reihenfolge; die Analyse nach Umsetzung bietet sich nach Kap. 8.5 an, wenn der Verbund bereits in Betrieb ist und sich mit den vorhandenen Bausteinen hinreichend modellieren lässt. Halten Sie die gewählte Reihenfolge in der Risikorichtlinie fest.
- Bezeichnungen. 200-2 erklärt in Kap. 2.3, warum es ISB statt IT-Sicherheitsbeauftragter heißt. Das Kompendium 2023 hat Rollen geschlechtergerecht umbenannt, etwa „Informationssicherheitsbeauftragte (ISB)“. Führen Sie bei Bedarf eine Zuordnung zu Ihren internen Bezeichnungen.
- Verweise auf andere Standards. Die Versionshistorie nennt eine Angleichung mit BSI-Standard 100-4. Für Business Continuity Management gilt heute BSI-Standard 200-4, der 100-4 ablöst und durch 300-1 nicht abgelöst ist.
Was aus 200-2 in Grundschutz++ weiterlebt
300-1 nennt 200-2 nicht, beschreibt aber dieselben Arbeitsgegenstände anders. Geschäftsprozesse gab es schon in 200-2; neu ist, dass der Schutzbedarf je Geschäftsprozess mit nur zwei Kategorien festgestellt wird (300-1, Kap. 2.6). Die Modellierung ordnet Assets Zielobjektkategorien zu und ergibt ein Anforderungspaket. Der IT-Grundschutz-Check mit vier Werten wird zur Ermittlung des Umsetzungsstatus mit „erfüllt“, „nicht erfüllt“ und „nicht anwendbar“; als nicht anwendbar gilt eine Anforderung nur, wenn die zugrunde liegende Komponente im Informationsverbund nicht existiert oder die Anforderung funktional nicht erfüllt werden kann (Kap. 4.1.1). Fehlende Relevanz ist dafür kein Grund, anders als beim alten „entbehrlich“.
Bei der Risikobetrachtung nennt 300-1 drei Anlässe: hoher Schutzbedarf eines Geschäftsprozesses, nicht hinreichend abgedeckte Assets und dauerhaft nicht erfüllte SOLLTE-Anforderungen, dazu die Restrisikobetrachtung für SOLLTE-Anforderungen, die in der Umsetzungsplanung stehen, aber noch nicht erfüllt sind (Kap. 2.11). Für temporär nicht erfüllte SOLLTE-Anforderungen sagt Kap. 4.1.2 dagegen, die temporäre Nichterfüllung löse keine Risikobetrachtung aus. Wie beide Stellen zusammenpassen, ist eine offene Auslegungsfrage. Eine naheliegende Lesart: Die temporäre Nichterfüllung löst keine explizite Risikobetrachtung nach Kap. 4.2 aus, das noch nicht mitigierte Risiko ist aber nach Kap. 4.1.1 zu identifizieren und der Institutionsleitung mitzuteilen. Ihre Lesart halten Sie mit dem Auditor fest.
Die vollständige Gegenüberstellung steht im Vergleich IT-Grundschutz 2023 und Grundschutz++, die Durchführung der Überführung auf der Seite Migration.
- Änderungen im Einzelnen: Vergleich IT-Grundschutz 2023 und Grundschutz++
- Status, Modalverben und Abweichungen: Anforderungen bewerten
- Was 300-1 verlangt: BSI-Standard 300-1
- Überführung: Migration nach Grundschutz++
Wann Sie 200-2 heute noch anwenden
Drei Situationen kommen in Betracht. Ein bestehendes ISMS nach 200-2 mit Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz läuft weiter, solange der klassische IT-Grundschutz zertifizierbar ist; laut Meilensteinplan endet das am 30.11.2031, als Verfahrenstermin des BSI und nicht als gesetzliche Frist. Nennt ein Vertrag oder eine interne Vorgabe ausdrücklich 200-2, arbeiten Sie danach, bis die Vorgabe angepasst ist; ob eine solche Vorgabe rechtlich fortgilt, prüft Ihre Rechtsabteilung. Und für Einrichtungen der Bundesverwaltung verweist § 44 Abs. 1 BSIG auf die BSI-Standards, das Grundschutzkompendium und die Mindeststandards des Bundes in den jeweils geltenden Fassungen; welche Fassungen gelten, veröffentlicht das BSI nach dem Gesetzeswortlaut auf seiner Internetseite. Ab wann Grundschutz++ in diesem Sinn gilt, legen die ausgewerteten Quellen nicht ausdrücklich fest; das klärt die zuständige Stelle der Einrichtung.
Wer neu beginnt, sollte die Wahl zwischen klassischem Vorgehen und Grundschutz++ bewusst treffen, weil ab dem 01.01.2027 Zertifizierungsanträge auf Basis von Grundschutz++ möglich sind. Eine Entscheidungstabelle je Ausgangslage bietet die Seite Umstieg entscheiden. Blackfort Technology unterstützt Institutionen mit bestehendem 200-2-ISMS bei der Bestandsbewertung und der Planung des Umstiegs.
- Zeitpunkt wählen: Umstieg entscheiden
- Termine: Zeitplan
- Beratung: Beratung zu IT-Grundschutz und Grundschutz++
Rechtehinweis: Zitate und Angaben aus BSI-Standard 200-2 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Standard 200-2. Angaben aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI, Grundschutz++. Angaben und Zitate aus dem IT-Grundschutz-Kompendium, Edition 2023 © 2023 Reguvis Fachmedien GmbH, © 2023 Bundesamt für Sicherheit in der Informationstechnik, Bonn (so im Impressum der Ausgabe), Quelle: BSI, IT-Grundschutz-Kompendium. Sie stehen nicht unter CC BY-SA 4.0.