
Die drei Vorgehensweisen in Kürze
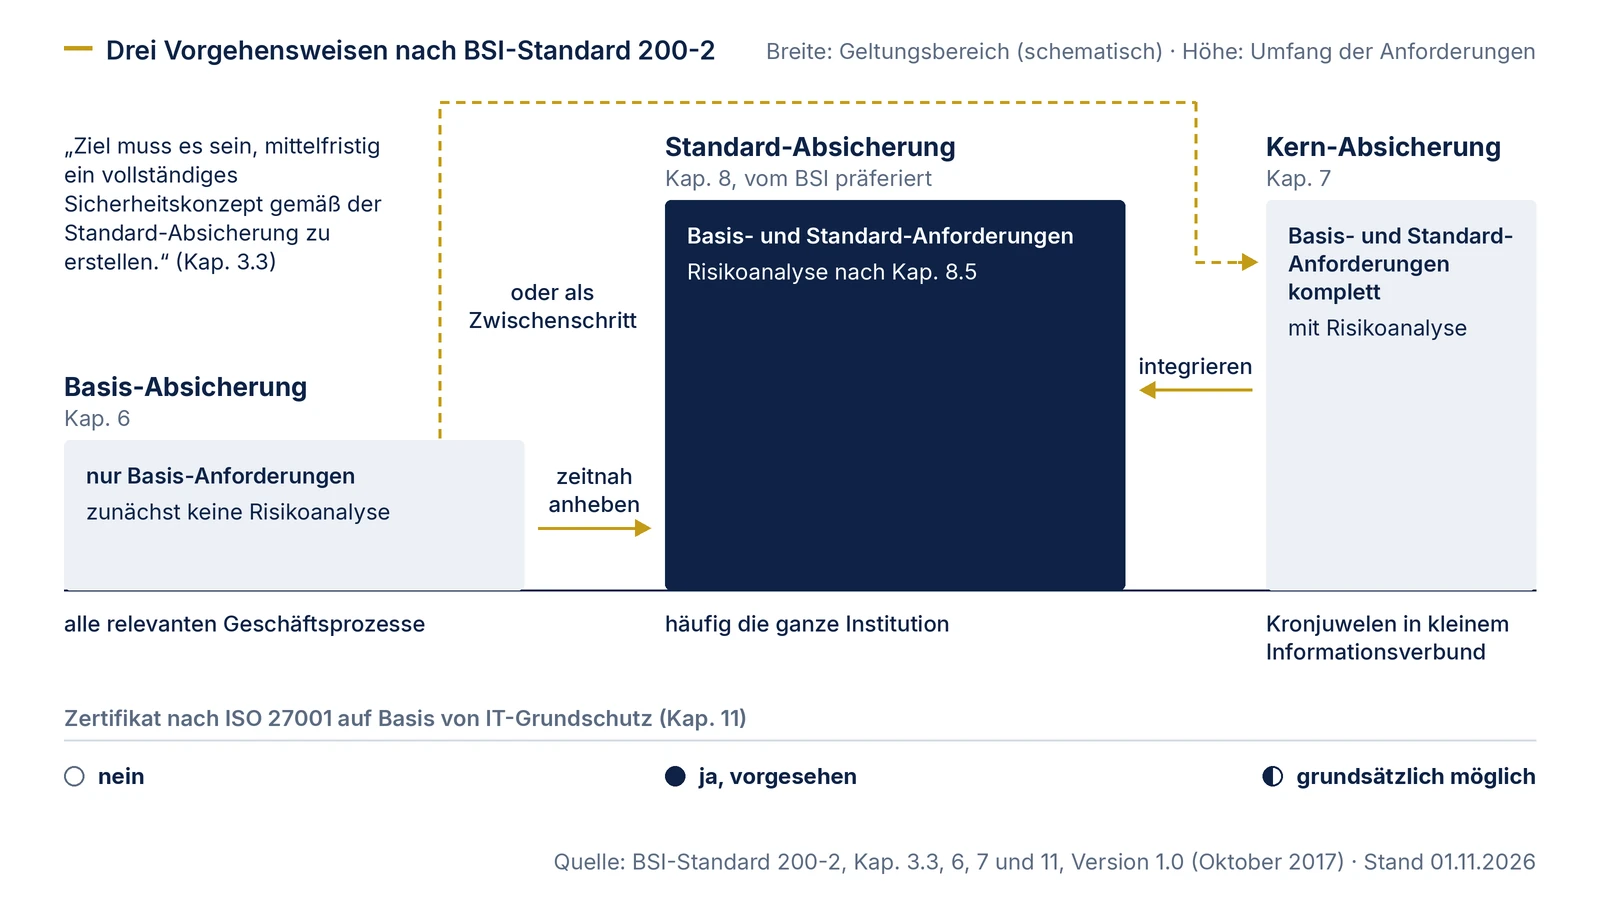
Die Basis-Absicherung ist der Einstieg für Institutionen, deren Informationssicherheit noch am Anfang steht. Sie arbeitet mit einer Ersterfassung statt einer vollständigen Strukturanalyse, ordnet die Bausteine zu und prüft im IT-Grundschutz-Check nur die Basis-Anforderungen (200-2, Kap. 6, 6.3). Die Aktionsfelder bilden keinen geschlossenen Zyklus; am Ende steht die Wahl, mit welcher Vorgehensweise das Niveau angehoben wird (Kap. 6.5). Eine eigene Risikoanalyse ist zunächst nicht vorgesehen; nach 200-3 Kap. 2 werden bei Basis-Absicherung zuerst nur die Basis-Anforderungen umgesetzt.
Die Kern-Absicherung konzentriert sich auf die „Kronjuwelen“: Geschäftsprozesse und Informationen, die am wichtigsten für den Erhalt der Institution sind (Kap. 7.3). Der Informationsverbund wird bewusst klein gehalten. Weil hier grundsätzlich von erhöhtem Schutzbedarf auszugehen ist, müssen die Basis- und Standard-Anforderungen der relevanten Bausteine komplett umgesetzt werden, und eine Risikoanalyse gehört dazu (Kap. 7.1). Die Kern-Absicherung ist Teil des Sicherheitsprozesses. Als Projekt betrachten lässt sie sich laut 200-2 nur, wenn sie anschließend in die Standard-Absicherung integriert wird; bis dahin ist sie regelmäßig zu überprüfen und zu verbessern.
Die Standard-Absicherung entspricht im Wesentlichen der klassischen Vorgehensweise nach BSI-Standard 100-2 und ist die vom BSI präferierte. Sie umfasst für den gesamten Informationsverbund Strukturanalyse, Schutzbedarfsfeststellung, Modellierung und IT-Grundschutz-Check, dazu eine Risikoanalyse für die Zielobjekte, bei denen sie nach Kap. 8.5 nötig ist (Kap. 3.3.3, 8). Basis- und Kern-Absicherung sind ausdrücklich Einstiege: „Ziel muss es sein, mittelfristig ein vollständiges Sicherheitskonzept gemäß der Standard-Absicherung zu erstellen“ (Kap. 3.3).
Entscheidungsmatrix
Die Matrix stellt die Kriterien, die 200-2 in Kap. 3.3.1 bis 3.3.3 für jede Vorgehensweise nennt, nebeneinander und ergänzt Zertifizierbarkeit, Aufwand und Risikoanalyse aus Kap. 3.3.5, 7.1 und 11. 200-2 formuliert die Kriterien als Empfehlung; für Kern- und Standard-Absicherung ausdrücklich dann, wenn die Punkte „überwiegend zutreffen“. Ein einzelnes Merkmal entscheidet also nicht. Unsere Arbeitsregel: Zählen Sie je Spalte, wie viele der ersten fünf Zeilen (Reifegrad bis Toleranz für Sicherheitsvorfälle) auf Ihre Institution zutreffen. Für die Basis-Absicherung sollten nach 200-2 alle fünf zutreffen, für die Standard-Absicherung die meisten, für die Kern-Absicherung die meisten der Zeilen zwei bis fünf; Reifegrad und Sicherheitsniveau der Kern-Spalte stammen aus Kap. 7 und 7.1 und zählen nicht mit. Die übrigen Zeilen zeigen, was aus der Wahl folgt. Abweichungen von der Spalte mit den meisten Treffern begründen Sie schriftlich in der Managementvorlage.
| Kriterium | Basis-Absicherung | Kern-Absicherung | Standard-Absicherung |
|---|---|---|---|
| Reifegrad der Informationssicherheit | steht noch am Anfang, niedriger Reifegrad | nicht festgelegt; Einstieg möglich | ausreichender Reifegrad, Maßnahmen in wesentlichen Bereichen vorhanden; Arbeit mit IT-Grundschutz oder Sicherheitskonzepte nach IT-Grundschutz oder ISO 27001 bestehen |
| Geschäftsprozesse mit deutlich erhöhtem Gefährdungspotenzial | keine | überschaubar wenige, zügig identifizierbar und eindeutig abgrenzbar | kein Bedarf, einzelne Prozesse vordringlich abzusichern |
| Angestrebtes Sicherheitsniveau, Schutzbedarf | Sicherheitsniveau normal | für die Kronjuwelen grundsätzlich erhöhter Schutzbedarf | angemessen und umfassend für alle Bereiche |
| Assets mit existenzbedrohendem Schadenspotenzial | keine | eindeutig benennbar, sollen vorrangig geschützt werden | keine, die unmittelbar existenzbedrohenden Schaden verursachen und vorrangig abzusichern wären |
| Toleranz für Sicherheitsvorfälle | kleinere Schäden hinnehmbar, solange sie zusammen die Institution nicht gefährden | kleinere Schäden hinnehmbar, solange keiner die Institution gefährdet | schon spürbare Störungen der Aufgaben gelten als nicht hinnehmbar |
| Geltungsbereich | gesamte Institution oder klar abgegrenzter Bereich | bewusst eingeschränkter, möglichst kleiner Informationsverbund | häufig die gesamte Institution |
| Anforderungen im Check | nur Basis-Anforderungen | Basis- und Standard-Anforderungen der relevanten Bausteine komplett | Basis- und Standard-Anforderungen |
| Risikoanalyse | zunächst keine | bei erhöhtem Schutzbedarf erforderlich | insbesondere für Zielobjekte mit hohem oder sehr hohem Schutzbedarf, nicht hinreichend modellierbare Zielobjekte und nicht vorgesehene Einsatzszenarien (Beispiele aus Kap. 8.5) |
| Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz | nicht möglich | für den abgegrenzten Informationsverbund grundsätzlich möglich | vorgesehen |
| Aufwand laut 200-2 | verhältnismäßig niedrig, schneller Einstieg | schneller als bei Einbeziehung aller Geschäftsprozesse | bei niedrigem Reifegrad höher als bei den anderen beiden |
| Hauptrisiko laut 200-2 | erreichtes Niveau kann unter dem tatsächlichen Bedarf liegen | übrige Bereiche bleiben zunächst unbeachtet, kumulierte Risiken können übersehen werden | keine besonderen Nachteile über den Aufwand hinaus genannt |
| Nächster Schritt | zeitnah Standard- oder Kern-Absicherung | Integration in die Standard-Absicherung | Aufrechterhaltung und Verbesserung |
Quellen der Zeilen: 200-2 Kap. 3.3.1 bis 3.3.3 (Kriterien; Kern-Spalte Reifegrad und Sicherheitsniveau aus Kap. 7 und 7.1), 3.3.4 (Geltungsbereich), 3.3.5 (Pro und Contra), 6.3 und 7.1 (Check), 7.1 und 8.5 (Risikoanalyse), 11 (Zertifizierung).
Drei Beispiele durchgerechnet
Die drei Institutionen sind erfunden. Sie zeigen, wie die Matrix zu einer begründeten Entscheidung führt; die Zählung der Treffer ist unsere Arbeitsregel und kein Verfahren des BSI.
| Kriterium | A: Fachverband mit Geschäftsstelle (fiktiv) | B: Registerbetreiber (fiktiv) | C: Landesbehörde (fiktiv) |
|---|---|---|---|
| Ausgangslage | 40 Beschäftigte in der Geschäftsstelle, Mitgliederverwaltung und Veranstaltungen, kein ISMS, IT von einem Administrator betreut | Softwarehaus, das im Auftrag einer Behörde ein elektronisches Register betreibt; Auftraggeber verlangt Zertifikat für den Registerbetrieb | Sicherheitskonzept nach IT-Grundschutz seit Jahren, Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz läuft |
| Reifegrad | niedrig: Basis | mittel; im Registerbetrieb hoch | ausreichend: Standard |
| Angestrebtes Sicherheitsniveau | normal: Basis | für den Registerbetrieb erhöht: Kern | angemessen und umfassend für alle Bereiche: Standard |
| Prozesse mit deutlich erhöhtem Gefährdungspotenzial | keine erkennbar: Basis | ein Prozess, klar abgrenzbar: Kern | mehrere mit erhöhtem Schutzbedarf, über die Behörde verteilt und im bestehenden Sicherheitskonzept bereits abgesichert; kein Bedarf, einzelne vordringlich abzusichern: Standard |
| Existenzbedrohende Assets | keine: Basis | Registerdaten: Kern | keine einzelnen herausragenden: Standard |
| Toleranz für Vorfälle | kleinere tolerierbar: Basis | außerhalb des Registers kleinere akzeptabel: Kern | Beeinträchtigung der Aufgabenerfüllung nicht akzeptabel: Standard |
| Zertifikat nötig? | nein | ja, für den Registerbetrieb: Kern oder Standard | ja: Standard |
| Ergebnis | Basis-Absicherung für die ganze Geschäftsstelle, Standard-Absicherung als festgelegtes Folgeziel mit Zeitplan | Kern-Absicherung für den abgegrenzten Registerbetrieb mit Risikoanalyse, für das übrige Haus Basis-Absicherung | Standard-Absicherung fortführen; Umstieg auf Grundschutz++ planen |
| Begründung in der Managementvorlage | fünf von fünf Kriterien sprechen für Basis; kein Zertifikat gefordert | Kriterien sprechen für Kern; 200-2 Kap. 3.3.4 nennt genau diese Kombination: Kern-Absicherung für einen kleinen Bereich, Basis-Absicherung für den Rest | alle Kriterien sprechen für Standard; für ein Zertifikat über die ganze Behörde ist sie die Grundlage (200-2, Kap. 3.3.3) |
| Offene Punkte | Ein IT-Betrieb mit klar definierten Rollen ist Voraussetzung (200-2, Kap. 1.3); Vertretung des Administrators klären; vor dem Folgeziel Standard-Absicherung prüfen, ob der Ausbau gleich nach Grundschutz++ erfolgt (siehe unten) | Kronjuwelen lassen sich nicht immer isoliert betrachten (Kap. 3.3.5); Schnittstellen zum übrigen Netz abschotten; weil das Zertifikat erst später beantragt wird, die klassische Kern-Absicherung gegen einen direkten Beginn mit Grundschutz++ abwägen, die klassische Zertifizierbarkeit endet laut Meilensteinplan am 30.11.2031 | Zeitpunkt des Umstiegs mit der Laufzeit des Zertifikats abstimmen |
Die Entscheidung trifft in allen drei Fällen die Leitung. 200-2 Kap. 3.3.5 sieht vor, dass der von der Leitung benannte Verantwortliche einen Vorschlag erarbeitet und die Leitung entscheidet, für welche Bereiche welche Vorgehensweise mit welchem Zeitplan gilt; die Entscheidung ist zu dokumentieren.
Kombinationen und Übergänge
Die Vorgehensweisen schließen sich nicht aus. 200-2 Kap. 3.3.4 beschreibt Institutionen, die für mehrere Bereiche parallel oder nacheinander Basis-, Standard- oder Kern-Absicherung durchführen, etwa Kern-Absicherung für einen kleinen Bereich mit besonders gefährdeten Assets und Basis-Absicherung für den Rest, damit dort ein Mindestmaß an Sicherheit besteht. 200-1 beschreibt dasselbe Muster als Keimzellen: in die Breite mit Basis-, in die Tiefe mit Kern-Absicherung, von dort aus zügig auf das angestrebte Niveau (200-1, Kap. 4.1).
Für den Übergang zur Standard-Absicherung gilt: Wer mit der Basis-Absicherung beginnt, führt später einen eigenen Check mit den Standard-Anforderungen durch; die Ergebnisse des ersten Checks sollten so aufbereitet sein, dass sie direkt übernommen werden können (Kap. 6.3). Nach der Basis-Absicherung soll zeitnah entschieden werden, wann der Verbesserungsprozess beginnt, als Zwischenschritt ist die Kern-Absicherung möglich (Kap. 6.5).
Für das Zertifikat ist die Lage eindeutig. Das Kompendium hält fest, dass für den gewählten Geltungsbereich die Basis- und Standard-Anforderungen erfüllt sein müssen und dass eine Zertifizierung nur möglich ist, wenn alle Teilanforderungen mit MUSS erfüllt sind (Kapitel „IT-Grundschutz - Basis für Informationssicherheit“). Eine reine Basis-Absicherung reicht dafür nicht (200-2, Kap. 11). Verfahren und Unterlagen beschreibt die Seite Zertifizierung.
Was Grundschutz++ an der Wahl ändert
BSI-Standard 300-1 kennt die drei Vorgehensweisen nicht. Er beschreibt ein Vorgehen in fünf Prozessschritten. Das nächste Gegenstück zur Kern-Absicherung ist die Empfehlung, bei erstmaliger Implementierung mit dem wichtigsten Geschäftsprozess aus der höchsten Schutzbedarfskategorie zu beginnen und sukzessive alle Geschäftsprozesse des Anwendungsbereichs zu untersuchen (300-1, Kap. 2.6). Die Reihenfolge der Abarbeitung ist eine Entscheidungsvorlage an die Leitung (Kap. 2.10). Eine breite Erst-Absicherung mit reduziertem Anforderungsumfang wie bei der Basis-Absicherung beschreibt 300-1 nicht.
Für die Wahl heute folgt daraus eine Abwägung. Laut Meilensteinplan sind Zertifizierungsanträge auf Basis von Grundschutz++ ab dem 01.01.2027 möglich, und der klassische IT-Grundschutz bleibt bis zum 30.11.2031 zertifizierbar; das ist ein Verfahrenstermin des BSI und keine gesetzliche Frist. Wer jetzt neu beginnt und mittelfristig ein Zertifikat anstrebt, sollte prüfen, ob sich ein klassischer Einstieg mit späterer Überführung lohnt oder ob ein direkter Beginn mit Grundschutz++ besser passt. Die Entscheidungstabelle je Ausgangslage steht auf der Seite Umstieg entscheiden.
Die Entscheidungsvorlage für die Leitung, ob Sie klassisch mit Basis-, Kern- oder Standard-Absicherung weiterarbeiten oder mit Grundschutz++ beginnen, ist Gegenstand von Paket A „Entscheidung und Übergangsplanung“ der Blackfort Technology.
- Zeitpunkt und Weg: Umstieg entscheiden
- Termine: Zeitplan
- Methodik klassisch: BSI-Standard 200-2, neu: BSI-Standard 300-1
- Nachweis: Zertifizierung
- Startprozess wählen: Schutzbedarfsfeststellung
- Entscheidungsvorlage beauftragen: Beratung, Paket A
Rechtehinweis: Zitate und Angaben aus BSI-Standard 200-2 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Standard 200-2; Angaben aus BSI-Standard 200-1, 200-3 und 300-1 © Bundesamt für Sicherheit in der Informationstechnik, Quellen: BSI-Standard 200-1, BSI-Standard 200-3, BSI, Grundschutz++. Angaben und Zitate aus dem IT-Grundschutz-Kompendium, Edition 2023 © 2023 Reguvis Fachmedien GmbH, © 2023 Bundesamt für Sicherheit in der Informationstechnik, Bonn (so im Impressum der Ausgabe), Quelle: BSI, IT-Grundschutz-Kompendium. Sie stehen nicht unter CC BY-SA 4.0.