
Was das Kompendium enthält und was nicht
Das Kompendium bündelt Sicherheitsanforderungen für Prozesse, Anwendungen, IT-Systeme, Netze und Räume in Bausteinen. Die Edition 2023 enthält nach eigener Angabe 111 Bausteine: zehn neue und 101 aus der Edition 2022; drei Bausteine der Vorjahresausgabe sind entfallen, 21 wurden überarbeitet (Kapitel „Neues im IT-Grundschutz-Kompendium“). Die Bausteine sind in Prozess-Bausteine (ISMS, ORP, CON, OPS, DER) und System-Bausteine (APP, SYS, IND, NET, INF) gegliedert. Vor den Bausteinen stehen ein Einstieg, Hinweise zum Schichtenmodell und zur Modellierung, eine Rollenbeschreibung, ein Glossar und die 47 elementaren Gefährdungen G 0.1 bis G 0.47.
Drei Dinge stehen nicht im Kompendium, obwohl man sie dort sucht. Die Methodik, also wie Strukturanalyse, Schutzbedarfsfeststellung, Modellierung und IT-Grundschutz-Check ablaufen, steht im BSI-Standard 200-2; der Einstieg des Kompendiums verweist selbst dorthin. Die Umsetzungshinweise mit Maßnahmenbeschreibungen „sind nicht Bestandteil des IT-Grundschutz-Kompendiums“; das BSI veröffentlicht sie als Hilfsmittel zu den Bausteinen (Kapitel „IT-Grundschutz - Basis für Informationssicherheit“). Und die Kreuzreferenztabellen, die Anforderungen den elementaren Gefährdungen zuordnen, sind seit der Edition 2023 aus den Bausteinen entfernt und werden separat auf der BSI-Webseite veröffentlicht (Kapitel „Neues“).
Nach dem Kompendium bilden die Bausteine „den Stand der Technik ab, basierend auf den Erkenntnissen zum Zeitpunkt der Veröffentlichung“ (Kapitel „IT-Grundschutz - Basis für Informationssicherheit“). Die BSI-Kompendiumsseite ergänzt: „Bei der Erstellung der Bausteine wurde bereits eine Risikobewertung für Bereiche mit normalem Schutzbedarf durchgeführt.“ Eine eigene Risikoanalyse ist nach BSI-Standard 200-2 Kap. 8.5 insbesondere nötig, wenn Zielobjekte einen hohen oder sehr hohen Schutzbedarf haben, mit den vorhandenen Bausteinen nicht hinreichend abgebildet werden können oder in Einsatzszenarien betrieben werden, die der IT-Grundschutz nicht vorsieht. Das Verfahren dafür beschreibt BSI-Standard 200-3.
Welche Rolle das Kompendium seit Grundschutz++ hat
Mit BSI-Standard 300-1 „Methodik Grundschutz++“ (Version 1.0 vom 20.10.2026, laut BSI am 26.10.2026 veröffentlicht und am 27.10.2026 auf der it-sa vorgestellt) hat das BSI die Methodik neu gefasst. Die Anforderungen stehen im Anwenderkatalog Grundschutz++ der Stand-der-Technik-Bibliothek. Über diese Bibliothek schreibt das BSI auf seiner Themenseite: „Sie löst das IT-Grundschutz-Kompendium ab.“
Für die Praxis gilt der Meilensteinplan: Ab dem 01.01.2027 können Zertifizierungsanträge nach ISO 27001 auf Basis von Grundschutz++ gestellt werden, die Zertifizierbarkeit des klassischen IT-Grundschutz endet am 30.11.2031. Das ist ein Verfahrenstermin des BSI und keine gesetzliche Frist. Bis dahin bleibt das Kompendium neben ISO 27001 und der Vorgehensweise nach BSI-Standard 200-2 Kriterienwerk für Zertifizierungen nach ISO 27001 auf Basis von IT-Grundschutz (200-2, Kapitel 11).
Für Einrichtungen der Bundesverwaltung nennt § 44 Abs. 1 BSIG Mindestanforderungen, die sich aus den BSI-Standards und dem Grundschutzkompendium (IT-Grundschutz) sowie aus den Mindeststandards des Bundes in den jeweils geltenden Fassungen ergeben; die geltenden Fassungen veröffentlicht das BSI nach dem Gesetzeswortlaut auf seiner Internetseite. Welche Fassung für Ihre Einrichtung zu einem bestimmten Zeitpunkt gilt, legt diese Seite nicht fest. Das klärt die zuständige Stelle Ihrer Einrichtung, rechtlich Ihre Rechtsabteilung.
Die Zuordnung der Edition-2023-Anforderungen zu Grundschutz++ hat das BSI als Mapping in der Stand-der-Technik-Bibliothek veröffentlicht. Es steht auf Status „draft“ (Stand 21.07.2026) und ist deshalb als Entwurf zu behandeln. Wer jetzt Konzepte nach dem Kompendium pflegt, sollte die Bausteinnummern sauber führen: Über sie lässt sich später jede Zuordnung nachprüfen.
Ausgabenprüfung: arbeiten Sie mit dem richtigen Stand?
Manche Fehler entstehen vor dem ersten Baustein: Es liegt eine ältere Edition im Werkzeug, eine Kreuzreferenztabelle aus dem Vorjahr im Ordner oder ein umbenannter Baustein im Sicherheitskonzept. Die Prüfliste deckt das in zehn Punkten ab. Sie ist unsere Arbeitshilfe; die Fundstellen zeigen, worauf sich jeder Punkt stützt.
| Nr. | Prüfpunkt | Woran Sie es erkennen | Fundstelle |
|---|---|---|---|
| A1 | Edition | Fußzeile der Bausteine „IT-Grundschutz-Kompendium: Stand Februar 2023“. Die BSI-Kompendiumsseite führt beim Abruf am 01.11.2026 die Edition 2023 als aktuelle Ausgabe. | Kompendium Edition 2023; BSI-Kompendiumsseite |
| A2 | Entfallene Bausteine | Im Modell stehen keine Bausteine, die 2023 entfallen sind: SYS.2.2.2 Clients unter Windows 8.1, OPS.2.1 Outsourcing für Kunden (ersetzt durch OPS.2.3), OPS.3.1 Outsourcing für Dienstleister (ersetzt durch OPS.3.2). | Kapitel „Neues“, entfallene Bausteine |
| A3 | Neue Bausteine | Die zehn neuen Bausteine sind gegen das Modell geprüft: CON.11.1 Geheimschutz VS-NfD, OPS.1.1.1 Allgemeiner IT-Betrieb, OPS.2.3, OPS.3.2, APP.5.4 UCC, SYS.1.2.3 Windows Server, SYS.1.9 Terminalserver, SYS.2.5 Client-Virtualisierung, SYS.2.6 Virtual Desktop Infrastructure, NET.3.4 Network Access Control. | Kapitel „Neues“, neue Bausteine |
| A4 | Umbenennungen | APP.2.2 heißt „Active Directory Domain Services“, SYS.2.2.3 heißt „Clients unter Windows“ und deckt Windows 10 und 11 ab. | Kapitel „Neues“, überarbeitete Bausteine |
| A5 | Änderungsdokumente | Für die 21 umfangreich geänderten Bausteine liegt das Änderungsdokument der Edition 2023 vor und ist gegen ein Sicherheitskonzept aus der Edition 2022 abgeglichen. | Kapitel „Neues“; BSI-Kompendiumsseite |
| A6 | Errata | Die „Errata zur Edition 2023“ sind gesichtet. Laut Kompendium „ersetzen“ sie „anderslautende Aussagen im IT-Grundschutz-Kompendium“. | Kapitel „Neues“, Errata |
| A7 | Kreuzreferenztabellen | Sie stammen aus der Edition 2023 und werden getrennt vom Baustein geführt. Seit 2023 zeigen sie nur noch direkte Beziehungen zwischen Anforderung und Gefährdung; Tabellen älterer Editionen mit indirekten Beziehungen werden nicht gemischt. | Kapitel „Neues“, Kreuzreferenztabellen |
| A8 | Drafts | Werden Drafts überarbeiteter Bausteine genutzt, die im Jahresverlauf erscheinen können, ist das im Konzept gekennzeichnet. Ob ein Audit einen Draft als Prüfgrundlage annimmt, klären Sie vorab mit Auditor und Zertifizierungsstelle. | Kapitel „Neues“, Errata und überarbeitete Bausteine |
| A9 | Rollenbezeichnungen | Die Rollenzuordnung verwendet die Bezeichnungen der Edition 2023, etwa „Informationssicherheitsbeauftragte (ISB)“, „Benutzende“, „Compliance-Beauftragte“. Wer intern andere Namen nutzt, führt eine Zuordnungstabelle. | Kapitel „Neues“, Überarbeitung von Rollen; Kapitel „Rollen“ |
| A10 | Werkzeug und Datenbestand | Im Grundschutz-Werkzeug ist dokumentiert, welche Edition importiert ist. Das BSI stellt die Edition 2023 auch als XML-Version bereit; der Importstand gehört ins Sicherheitskonzept. | BSI-Kompendiumsseite |
Für Einrichtungen der Bundesverwaltung kommt ein elfter Punkt hinzu: welche Fassung das BSI nach § 44 Abs. 1 BSIG als geltend veröffentlicht. Die Einordnung übernimmt Ihre zuständige Stelle.
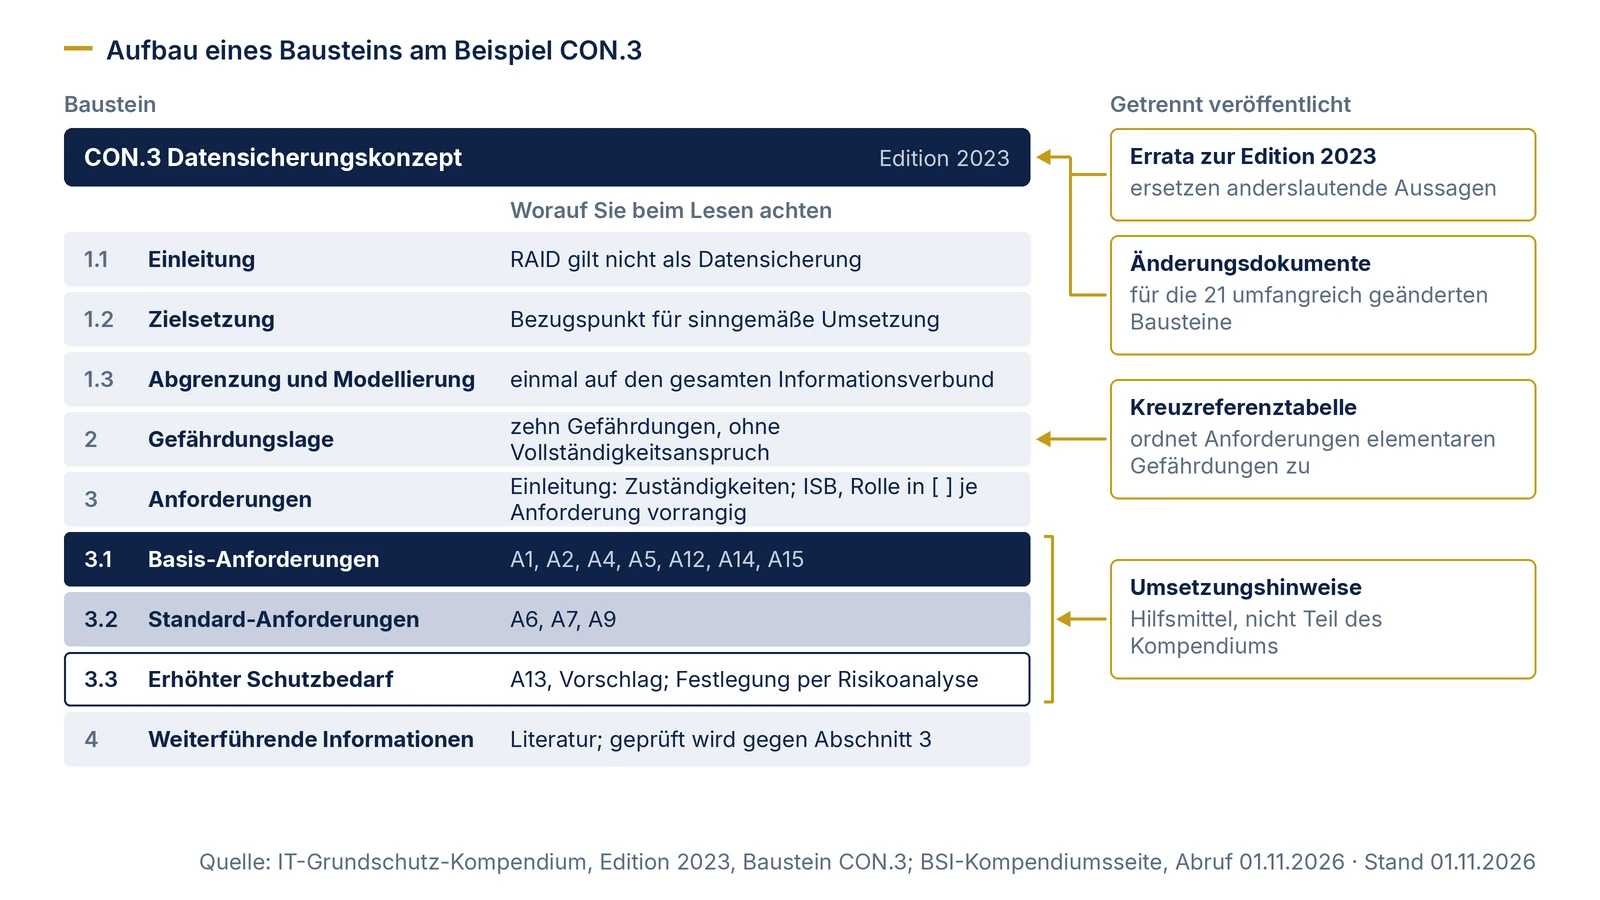
Baustein-Lesebeispiel: CON.3 Datensicherungskonzept
Alle Bausteine sind gleich aufgebaut: Beschreibung mit Einleitung, Zielsetzung sowie Abgrenzung und Modellierung, dann Gefährdungslage, Anforderungen in drei Stufen und weiterführende Informationen. Am Baustein CON.3 lässt sich zeigen, an welchen Stellen das Lesen Folgen für Modellierung und Check hat. Die Tabelle gibt den Inhalt in eigenen Worten wieder; nur die kurzen Wendungen in Anführungszeichen sind wörtlich aus der Edition 2023.
| Teil des Bausteins | Was dort steht (eigene Zusammenfassung) | Worauf Sie beim Lesen achten |
|---|---|---|
| 1.1 Einleitung | Begriffsklärung: Der Begriff IT-System umfasst „in diesem Baustein alle Formen von IT-Komponenten, die schützenswerte Informationen speichern“, ausdrücklich auch Router, Switches und IoT-Geräte. Datenspiegelungen über RAID werden „nicht als Datensicherung verstanden“. | Die Einleitung legt Begriffe fest, die später im Check zählen. Wer RAID als Backup meldet, erfüllt CON.3 nach dieser Definition nicht. |
| 1.2 Zielsetzung | Der Baustein soll zeigen, wie ein Datensicherungskonzept entsteht und Daten gegen Verlust schützt. | Unsere Lesart: Wer eine Anforderung sinngemäß umsetzt, misst die Lösung an der Zielsetzung des Bausteins; 200-2 Kap. 8.3.6 beschreibt die Anforderungen als Teilziele, die zu den Zielen des Bausteins beitragen. |
| 1.3 Abgrenzung und Modellierung | Der Baustein ist „einmal auf den gesamten Informationsverbund anzuwenden“. Archivierung steht in OPS.1.2.2, systemspezifische Sicherung in den Bausteinen der Schichten NET, SYS und APP, das Löschen von Sicherungen in CON.6. | Hier entscheidet sich die Modellierung: CON.3 einmal, die System-Bausteine je Zielobjekt, CON.6 zusätzlich. Ein CON.3 je Server ist ein Modellierungsfehler. |
| 2 Gefährdungslage | Zehn spezifische Gefährdungen, von fehlender Datensicherung über fehlende Wiederherstellungstests bis Ransomware. | Die Liste beschreibt angenommene Szenarien und erhebt laut Kompendium keinen Anspruch auf Vollständigkeit. Welche elementaren Gefährdungen dahinterstehen, zeigt erst die separat veröffentlichte Kreuzreferenztabelle. |
| 3 Anforderungen (Einleitung: Zuständigkeiten) | Grundsätzlich zuständig ist die oder der ISB; weitere Rollen sind Fachverantwortliche, IT-Betrieb und Mitarbeitende. | Die in eckigen Klammern hinter einer Anforderung genannte Rolle ist für diese Anforderung vorrangig zuständig. Daraus ergeben sich die Gesprächspartner für den Soll-Ist-Vergleich. |
| 3.1 Basis-Anforderungen | CON.3.A1, A2, A4, A5, A12, A14 und A15; A3 ist entfallen. Einleitend heißt es, die Anforderungen „MÜSSEN für diesen Baustein vorrangig erfüllt werden“. | Die Nummern laufen nicht aufsteigend. A12, A14 und A15 wurden später ergänzt und stehen trotzdem unter Basis; das Kompendium behält Nummern bei Überarbeitungen bei. A2 enthält neben MUSS-Teilen auch SOLLTE-Teile, etwa zur Trennung besonders schützenswerter Sicherungsmedien vom Netz. |
| 3.2 Standard-Anforderungen | CON.3.A6 Datensicherungskonzept, A7 Beschaffung, A9 Online-Datensicherung; A8, A10 und A11 sind entfallen. | Die Anforderungen sind als SOLLTE formuliert. Für ein Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz müssen für den Geltungsbereich die Basis- und Standard-Anforderungen erfüllt sein. Eine als „ENTFALLEN“ markierte Anforderung enthält keine Vorgabe mehr; im Check gibt es dafür nichts zu erheben. Unser Rat: die Nummer im Werkzeug stehen lassen, damit ältere Verweise auffindbar bleiben. |
| 3.3 Erhöhter Schutzbedarf | CON.3.A13 Verschlüsselung der Datensicherungen mit getrennt gesicherten Schlüsseln. | Das sind Vorschläge; die konkrete Festlegung erfolgt laut Baustein in einer individuellen Risikoanalyse. Liegt der Schlüssel in derselben Sicherung, die er entschlüsseln soll, ist der letzte Satz von A13 nicht erfüllt. |
| 4 Weiterführende Informationen | Verweise auf ISO/IEC 27002:2013, einen Bitkom-Leitfaden, den ISF-Standard und NIST SP 800-53. | Die Verweise führen zu weiterführender Literatur; geprüft wird gegen die Anforderungen in Abschnitt 3. Prüfen Sie, auf welche Normfassung Ihr eigenes ISMS verweist. |
Zwei Details aus dem Beispiel sind übertragbar: Der Abschnitt 1.3 eines Bausteins ist die eigentliche Modellierungsanweisung, und die Zuständigkeitstabelle zusammen mit den Rollen in eckigen Klammern liefert die Gesprächspartner für den Soll-Ist-Vergleich. Wie Sie den Soll-Ist-Vergleich vorbereiten und protokollieren, zeigt die Seite IT-Grundschutz-Check; die Einordnung in die Methodik steht unter BSI-Standard 200-2.
Fehlanwendungen und wie Sie sie vermeiden
Die folgenden Fehlanwendungen widersprechen jeweils einer ausdrücklichen Aussage des Kompendiums oder von BSI-Standard 200-2. Die Fundstelle steht dabei, damit Sie die Stelle im Original nachlesen und intern zitieren können.
- Das Kompendium als Methodik lesen. Das Kompendium liefert Anforderungen. Wie Sie zu einem Sicherheitskonzept kommen, beschreibt BSI-Standard 200-2; der Einstieg des Kompendiums verweist ausdrücklich dorthin.
- Nur Basis-Anforderungen umsetzen und ein Zertifikat erwarten. Für eine Zertifizierung nach ISO 27001 auf Basis von IT-Grundschutz müssen für den Geltungsbereich Basis- und Standard-Anforderungen erfüllt sein (Kapitel „IT-Grundschutz - Basis für Informationssicherheit“); eine reine Basis-Absicherung reicht nach 200-2 Kap. 11 nicht. Die Vorgehensweisen ordnet die Seite Basis-, Kern- oder Standard-Absicherung.
- Eine MUSS-Teilanforderung per Risikoübernahme ausklammern. MUSS bezeichnet nach dem Kompendium uneingeschränkte Anforderungen, „für die keine Risikoübernahme möglich ist“ (Abschnitt Modalverben). Auch beim Status „entbehrlich“ gilt nach 200-2 Kap. 8.4.2, dass bei Basis-Anforderungen das entstehende Risiko nicht übernommen werden kann.
- „Entbehrlich“ allein mit der Kreuzreferenztabelle begründen. Laut Kompendium ist zu beachten, „dass eine Anforderung nicht automatisch hinfällig wird, wenn alle in der Tabelle zugeordneten Gefährdungen in einem bestimmten Anwendungsfall nicht relevant sind“ (Abschnitt Kreuzreferenztabellen). 200-2 Kap. 8.4.2 verbietet „entbehrlich“, wenn das Risiko über die Tabelle pauschal akzeptiert oder ausgeschlossen wird. Die Tabelle brauchen Sie trotzdem: Nach 200-2 Kap. 8.4.2 sind über sie die zugehörigen elementaren Gefährdungen zu identifizieren.
- R1, R2 und R3 als Wichtigkeit lesen. Die Kennzeichnung schlägt eine zeitliche Reihenfolge vor und „stellt keine Gewichtung der Bausteine untereinander dar“. Alle relevanten Bausteine sind umzusetzen, auch R3 (Kapitel „Schichtenmodell und Modellierung“, Bearbeitungsreihenfolge).
- Einen spezifischen Baustein ohne den allgemeinen anwenden. SYS.2.3 Clients unter Linux und Unix ergänzt SYS.2.1 Allgemeiner Client, ersetzt ihn aber nicht. Spezifische Bausteine „sind stets in Verbindung mit den allgemeinen Bausteinen anzuwenden“ (Kapitel „Schichtenmodell und Modellierung“).
- Ein Zielobjekt ohne passenden Baustein weglassen. Bildet kein Baustein ein Zielobjekt hinreichend ab, verlangt das Kompendium eine Risikoanalyse; allgemeine Bausteine sind dafür eine Grundlage (Kapitel „Schichtenmodell und Modellierung“).
- Umsetzungshinweise als Prüfmaßstab behandeln. Sie sind Hilfsmittel und nicht Bestandteil des Kompendiums. Geprüft wird gegen die Anforderung; die Maßnahme im Umsetzungshinweis ist ein möglicher Weg.
- Anforderungen bei erhöhtem Schutzbedarf als Pflichtliste abarbeiten. Die Bausteine nennen sie als exemplarische Vorschläge. Was bei erhöhtem Schutzbedarf gilt, legt die Risikoanalyse fest, siehe BSI-Standard 200-3.
- Anforderungstexte unverändert ins Sicherheitskonzept kopieren. 200-2 Kap. 8.3.6 verlangt, die knappen Anforderungen in Maßnahmen umzuwandeln, die an Ihre Rahmenbedingungen angepasst und konkret genug sind. Abweichungen gegenüber dem Kompendium sollten dokumentiert werden.
- Bausteinliste und Grundschutz++-Katalog gleichsetzen. Der Anwenderkatalog ist anders aufgebaut, mit Praktiken und Zielobjektkategorien. Die BSI-Zuordnung ist Entwurf. Was sich ändert, zeigt der Vergleich IT-Grundschutz 2023 und Grundschutz++, den Katalog erklärt die Seite Anwenderkatalog Grundschutz++.
Kompendium und Grundschutz++ nebeneinander führen
Wer ein Sicherheitskonzept auf Basis der Edition 2023 hat, kann es bis zum Ende der klassischen Zertifizierbarkeit weiterführen. Je früher die Daten aber sauber geführt sind, desto leichter wird die Überführung: Bausteinnummern und Anforderungskennungen im Konzept, der Umsetzungsstatus je Anforderung mit Datum und Begründung, und für jedes „entbehrlich“ die Begründung im Wortlaut. Diese Angaben brauchen Sie, wenn Sie die BSI-Zuordnung zu Grundschutz++ nachprüfen.
Termine und ihre Bedeutung stehen im Zeitplan, den Ablauf der Überführung beschreibt die Seite Migration, und welcher Zeitpunkt für Ihre Ausgangslage passt, ordnet die Seite Umstieg entscheiden. Blackfort Technology unterstützt bei der Bestandsbewertung vorhandener Grundschutz-Konzepte und bei der Planung des Umstiegs.
- Termine: Zeitplan Grundschutz++
- Überführung eines bestehenden ISMS: Migration nach Grundschutz++
- Zeitpunkt wählen: Umstieg entscheiden
- BSI-Zuordnung prüfen: Mapping IT-Grundschutz 2023 zu Grundschutz++
- Bestandsbewertung beauftragen: Readiness und Migrationskonzept
Rechtehinweis: Zitate aus dem IT-Grundschutz-Kompendium, Edition 2023 © 2023 Reguvis Fachmedien GmbH, © 2023 Bundesamt für Sicherheit in der Informationstechnik, Bonn (so im Impressum der Ausgabe), Quelle: BSI, IT-Grundschutz-Kompendium. Zitat von der Kompendiumsseite © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI, IT-Grundschutz-Kompendium. Zitat von der Themenseite Grundschutz++ © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI, Grundschutz++. Zitate aus den Nutzungsbedingungen © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI, Nutzungsbedingungen. Die Zitate stehen nicht unter CC BY-SA 4.0.