
Drei Praktiken, ein Verfahren: wie ARCH, TEST und DEV zusammenhängen
Im Anwenderkatalog vom 29.10.2026 enthält die Praktik ARCH 63 Anforderungen, TEST 36 und DEV 34, jeweils rekursiv über alle Ebenen gezählt. Für das Anforderungspaket ist wichtiger, welchen Zielobjektkategorien sie zugeordnet sind. Anforderungen ohne Zielobjektkategorie gehören nach 300-1 Kap. 3.4.1 ohne Zuordnung zu Assets in das Anforderungspaket. Bei TEST betrifft das 35 der 36 Anforderungen; nur TEST.2.2 (Folgenabschätzung) richtet sich an die Kategorie Administrierende. Von den 35 stehen 26 auf normal-SdT (5 MUSS, 21 SOLLTE); 9 sind KANN-Anforderungen auf „erhöht“ und nach Kap. 3.4.2 optional. Das Änderungsverfahren gehört damit in jedes Anforderungspaket, unabhängig davon, welche Assets ein Informationsverbund hat.
Bei DEV sind 9 Anforderungen ohne Zielobjektkategorie, darunter das Verfahren, Security by Design, die Einschränkung des schreibenden Zugriffs auf Quellcode, die Freigabe und die Bereitstellung. 25 Anforderungen richten sich an die Kategorie Anwendungen und kommen hinzu, sobald Assets dieser Kategorie zugeordnet sind. Bei ARCH haben 7 Anforderungen keine Zielobjektkategorie, die übrigen hängen vor allem an Netzen und externen Netzanschlüssen. Ob DEV entfällt, wenn eine Institution nichts selbst entwickelt, regelt 300-1 nicht ausdrücklich. Die Erläuterung zu DEV.1.1 im Katalog sagt dazu: „Entwickelt die Institution im Informationsverbund keine IT-Produkte, so sind diese und alle anderen Anforderungen der Praktik entbehrlich.“ Im Anforderungspaket wird das je Anforderung mit dem Status „nicht anwendbar“ und einer Begründung festgehalten (300-1 Kap. 4.1.1); der Grund ist dann, dass die zugrunde liegende Komponente im Informationsverbund nicht existiert.
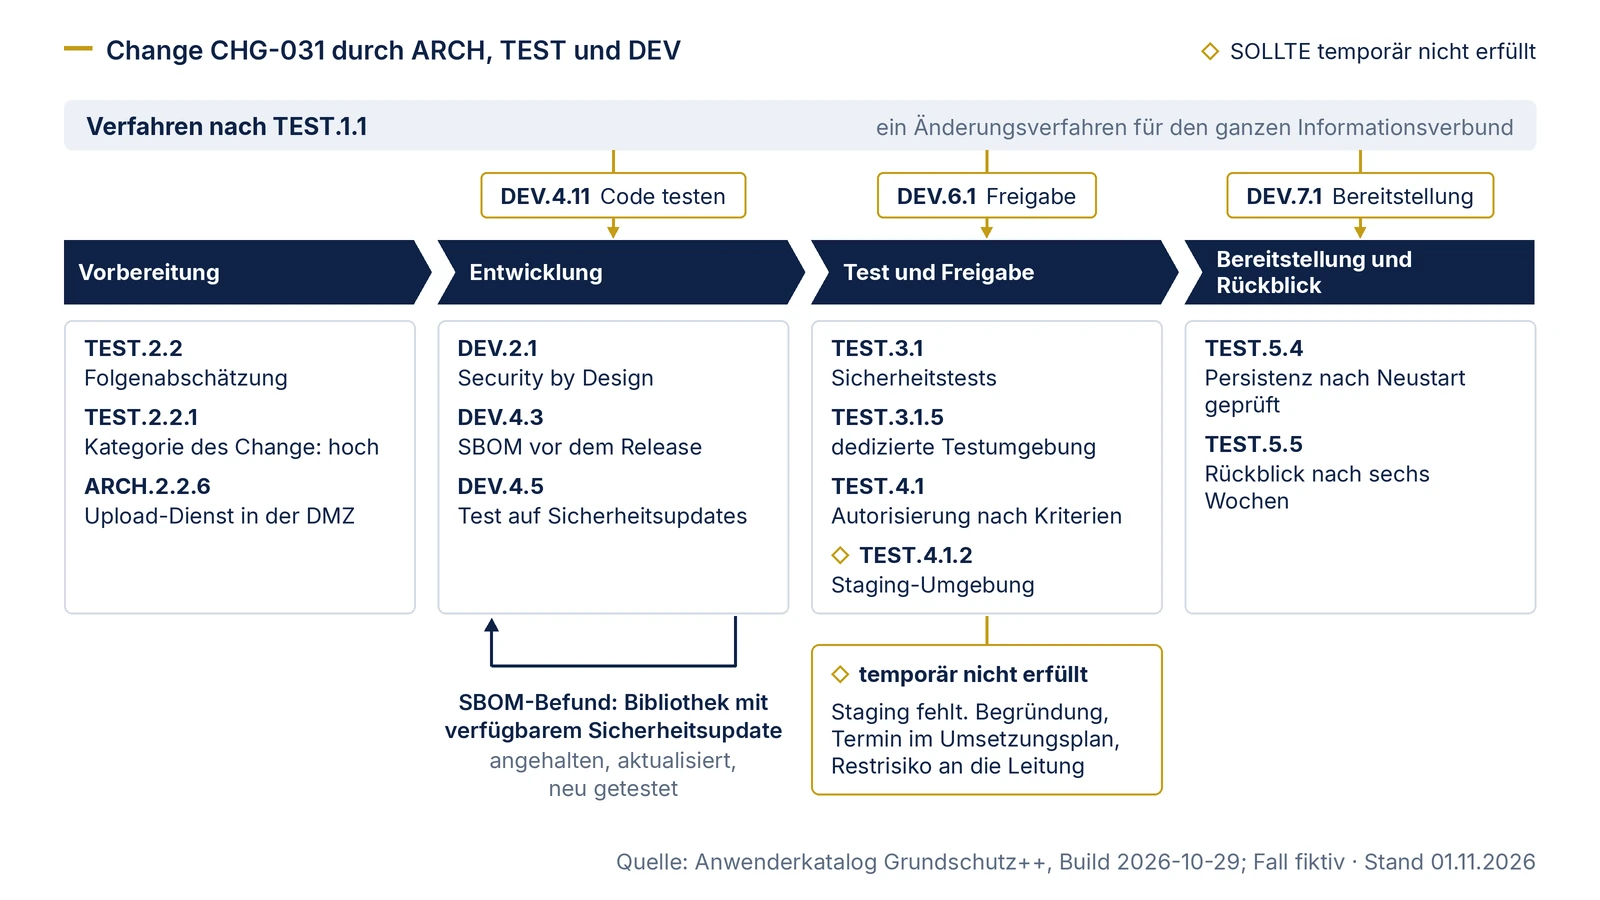
Der Zusammenhang steht im Katalog selbst. DEV.4.11 verlangt, Änderungen am Quellcode „im Einklang mit den Verfahren und Regelungen für Änderungen und Tests“ zu testen, DEV.6.1 und DEV.7.1 binden Freigabe und Bereitstellung ebenso an diese Verfahren. ARCH.2.2.8 (Segmentierung von Test und Betrieb) und ARCH.7.3 (Entwicklungs- und Testumgebungen) verweisen auf TEST.3.1.5, die dedizierte Testumgebung. Wer den Change-Prozess sauber aufsetzt, schafft damit die Grundlage für die DEV-Anforderungen, die auf dieses Verfahren verweisen, und für einige Architekturfragen.
Der Fall: eine Upload-Funktion im Mitgliederportal (fiktiv)
Das Versorgungswerk Musterland (VWM) ist erfunden. Es betreibt ein selbst entwickeltes Mitgliederportal auf eigenen Virtualisierungshosts im eigenen Serverraum. Ein kleines Entwicklungsteam pflegt den Code, die Administration betreibt Hosts, Netz und Datenbank. Der Geschäftsprozess Beitragsfestsetzung hat im Schutzbedarf Vertraulichkeit die Kategorie hoch, weil Einkommensnachweise der Mitglieder verarbeitet werden.
Der Change CHG-031 soll Mitgliedern erlauben, Einkommensnachweise als PDF hochzuladen, statt sie per Post zu schicken. Dafür entstehen ein neuer Upload-Dienst, eine Ablage für die Dateien und eine Schnittstelle zum Fachverfahren. Weil der Geschäftsprozess hohen Schutzbedarf hat, ist nach 300-1 Kap. 2.11 ohnehin eine explizite Risikobetrachtung nötig; wie sie abläuft, zeigt die Seite Risikoanalyse. Hier geht es um den Weg der Änderung selbst.
Schritt 1: Vorbereitung mit Kategorie, Folgenabschätzung und Architekturentscheidung
Vor dem ersten Change hat das VWM die Gestaltungsentscheidungen getroffen, die TEST offenlässt. TEST.1.1 verlangt Verfahren und Regelungen zum Management von Neueinführungen, Änderungen oder der Entfernung von Komponenten und lässt per Parameter offen, ob sie für den Informationsverbund, pro Geschäftsprozess oder pro IT-System gelten. Das VWM hat sich für ein Verfahren für den ganzen Informationsverbund entschieden. Den Parameter „regelmäßig“ in TEST.1.2 hat es auf jährlich festgelegt. Parameter werden nach 300-1 Kap. 3.5 bei oder nach der Erstellung des Anforderungspakets konkretisiert.
TEST.2.2 verlangt, Administrierende zu einer strukturierten Folgenabschätzung vor wesentlichen Änderungen anzuweisen. Für CHG-031 erstellen sie diese Abschätzung und ordnen den Change einer Kategorie zu (TEST.2.2.1). Die Erläuterungen zu TEST.2.2 und TEST.2.2.1 schlagen Klassen wie geringe, mittlere und hohe Auswirkungen vor und empfehlen, die Prüftiefe nach dieser Einstufung auszurichten. Das VWM stuft CHG-031 als hoch ein: neuer, aus dem Internet erreichbarer Dienst, Daten eines Geschäftsprozesses mit hohem Schutzbedarf, neue Schnittstelle. Die geplanten Änderungen und die betroffenen Abhängigkeiten werden dokumentiert (TEST.2.2.2, TEST.2.2.3), darunter Datenbank, Fachverfahren, Zertifikat der Portaldomain und Datensicherung.
Die Architekturentscheidung fällt im selben Schritt. Der Upload-Dienst läuft auf einem eigenen virtuellen Host (ARCH.7.1 verlangt Serverdienste auf dedizierten virtuellen oder physischen Hostsystemen) in der demilitarisierten Zone (ARCH.2.2.6); die Ablage liegt im internen Segment, erreichbar nur über die neue Schnittstelle. Netzinventar und Netzplan werden vor der Umsetzung angepasst (ARCH.2.4, ARCH.2.5), damit Test und Freigabe gegen den geplanten Stand prüfen können.
Schritt 2: Entwicklung mit Security by Design, Abhängigkeiten und SBOM
DEV.2.1 verlangt, die Architektur nach dem Prinzip „Security by Design“ zu verankern, DEV.2.2 die Architektur der Anwendung zu dokumentieren. Für CHG-031 heißt das: Das Team beschreibt, welche Komponente welche Daten sieht, dass der Upload-Dienst ohne Schreibrecht auf das Fachverfahren läuft (DEV.2.3, Ausführung mit den geringstmöglichen Berechtigungen) und wo Eingaben geprüft werden (DEV.2.6.1, Eingabevalidierung). Fehlermeldungen des Upload-Dienstes geben keine Pfade oder Dateinamen anderer Mitglieder aus (DEV.3.3).
Der Upload nutzt zwei externe Bibliotheken zur PDF-Verarbeitung. DEV.4.2 untersagt die Einbindung externer Softwareartefakte aus unzuverlässigen oder unbekannten Quellen, DEV.4.3 verlangt eine Software Bill of Materials (SBOM) vor dem Release, DEV.4.4 einen Integritätstest externer Artefakte und DEV.4.5 einen Test auf Sicherheitsupdates vor dem Release. Beim Abgleich der SBOM fällt auf, dass eine der Bibliotheken in einer Version eingebunden ist, für die ein Sicherheitsupdate vorliegt. Das Release wird angehalten, die Bibliothek aktualisiert, SBOM und Tests werden neu erzeugt. Dieser negative Befund gehört in die Change-Akte: Er zeigt, dass die Prüfung tatsächlich stattgefunden hat.
Jede Codeänderung wird mit Zeitpunkt, Inhalt, ändernder Person und Begründung protokolliert (DEV.4.10) und nach dem Änderungsverfahren getestet (DEV.4.11). Im VWM übernimmt das die Versionsverwaltung: Jeder Merge referenziert CHG-031.
Schritt 3: Test und Freigabe, auch mit einer Lücke
TEST.3.1 verlangt, vor wesentlichen Änderungen die Einhaltung der Sicherheitsanforderungen zu testen. Die Erläuterung zählt dazu technische Anforderungen und prozessuale, etwa zur Überwachung von Ereignissen oder zur Sensibilisierung des Personals. Getestet wird in einer dedizierten Testumgebung (TEST.3.1.5), die auf eigenen Hosts außerhalb der produktiven Virtualisierung läuft (ARCH.7.3) und gegen den Betrieb eingeschränkt ist (ARCH.2.2.8). Als Testdaten dienen erzeugte PDF-Dateien ohne echte Einkommensdaten (TEST.3.1.4). Prüfschritte, Ergebnisse und Korrekturen werden dokumentiert (TEST.3.1.1). Einen Penetrationstest bei kritischen Änderungen sieht TEST.3.1.11 als KANN-Anforderung vor; das VWM beauftragt ihn für CHG-031, weil der Dienst aus dem Internet erreichbar ist.
Kritische Änderungen sind nach TEST.4.1 anhand von Kriterien einschließlich der Sicherheitsanforderungen zu autorisieren. Das VWM hat dafür eine Freigabeliste: alle Testfälle bestanden, kein offener Befund der Schwere hoch aus dem Penetrationstest, SBOM aktuell, Rückfalllösung beschrieben. Zusätzlich autorisiert die Leitung IT-Betrieb als Person, die nicht an der Umsetzung beteiligt war (TEST.4.1.1, KANN). Die Freigabe wird mit Zeitpunkt, Vorhaben, Kriterien und freigebenden Personen dokumentiert (TEST.4.1.3). Die Rückfalllösung (TEST.4.3) besteht aus dem Abschalten des Upload-Dienstes per Konfiguration und dem Zurückspielen des vorherigen Release-Stands.
Eine Lücke bleibt: TEST.4.1.2 verlangt, freizugebende Änderungen in einer Staging-Umgebung zu testen, deren Komponenten so weit wie möglich der Produktivumgebung entsprechen. Die Testumgebung des VWM hat eine andere Datenbankversion. Die Staging-Umgebung ist im Umsetzungsplan vorgesehen, aber noch nicht gebaut. Das ist eine temporäre Nichterfüllung einer SOLLTE-Anforderung, die mit Begründung dokumentiert wird (300-1 Kap. 4.1.2). Was daraus folgt, lässt 300-1 offen: Kap. 4.1.2 sagt, eine temporäre Nichterfüllung löse keine Risikobetrachtung aus, Kap. 2.11 verlangt für SOLLTE-Anforderungen, die in der Umsetzungsplanung enthalten, aber noch nicht erfüllt sind, eine Restrisikobetrachtung mit Freigabe durch die Institutionsleitung, und Kap. 4.1.1 verlangt, das noch nicht mitigierte Risiko zu identifizieren und der Leitung mitzuteilen. Das ist eine offene Auslegungsfrage. Das VWM legt der Leitung das Restrisiko vor und vermerkt in der Change-Akte, dass es so verfährt und warum.
Schritt 4: Bereitstellung, Persistenz und Rückblick
Vor der Bereitstellung informiert das VWM die betroffenen Kreise (TEST.5.1): Mitgliederservice, Sachbearbeitung Beitragsfestsetzung, Informationssicherheitsbeauftragte. Die Bereitstellung selbst erfolgt verschlüsselt (TEST.5.2) und nach dem Änderungsverfahren (DEV.7.1). Nach der Inbetriebnahme prüft die Administration die Persistenz (TEST.5.4): Die Erläuterung im Katalog meint damit, dass eine wesentliche Änderung auch nach Neustart, Update oder dem Rückspielen von Konfigurationssicherungen wirksam bleibt. Im VWM wird der Upload-Host einmal neu gestartet und die Firewallregel für die neue Schnittstelle nach dem Neustart erneut geprüft.
Den Parameter „regelmäßig“ in TEST.5.5 hat das VWM so konkretisiert: Rückblick sechs Wochen nach jeder Bereitstellung der Kategorie hoch, für alle übrigen Änderungen gesammelt einmal im Quartal. Für CHG-031 folgt der Rückblick also nach sechs Wochen: Wurden die Bereitstellungsziele erreicht, gab es unbeabsichtigte Auswirkungen auf Sicherheit, Stabilität oder Verfügbarkeit? Ergebnis im Fall: Ziele erreicht, eine offene Feststellung aus dem Penetrationstest der Schwere mittel ist mit Termin im Umsetzungsplan. Die Einhaltung der Netzarchitektur prüft das VWM ohnehin regelmäßig (ARCH.2.6); der nächste Lauf erfasst die neue Zone.
Wäre nach dem Go-live eine aktiv ausgenutzte Schwachstelle in einer der PDF-Bibliotheken bekannt geworden, hätte das Verfahren für Notfalländerungen gegriffen (TEST.4.4). Es legt Vorgehensweise, Zuständigkeiten, erforderliche Ressourcen und minimale Prüfschritte fest. Die Erläuterung nennt als Beispiele ein Eskalationsverfahren, beschleunigte Sicherheitsprüfungen mit Vier-Augen-Prinzip und eine Nachbereitung. Eine Notfalländerung verkürzt den Weg; Dokumentation und Nachbereitung bleiben.
Arbeitsergebnis: die Change-Akte CHG-031 (fiktiv)
Die Tabelle zeigt die Change-Akte so, wie sie im Fall aussieht. Spalte zwei nennt Kennung und Modalverb der Anforderung, Spalte vier den Nachweis, den eine Prüferin oder ein Prüfer sehen will. 300-1 Kap. 4.3 verlangt, Nachweise der jeweiligen Maßnahme eindeutig zuzuordnen; die Akte erfüllt das, indem jede Zeile auf ein Dokument oder einen Eintrag verweist. Alle Angaben sind erfunden.
| Schritt | Anforderung (Modalverb) | Festlegung oder Ergebnis im Fall | Nachweis | Status |
|---|---|---|---|---|
| Verfahren | TEST.1.1 (MUSS), Parameter Geltung | ein Änderungsverfahren für den ganzen Informationsverbund | Verfahrensbeschreibung Änderungsmanagement, Version und Freigabedatum | erfüllt |
| Verfahren | TEST.1.2 (MUSS), Parameter „regelmäßig“ | jährliche und anlassbezogene Überprüfung | Prüfvermerk der letzten Überprüfung | erfüllt |
| Vorbereitung | TEST.2.2, TEST.2.2.1 (SOLLTE) | Folgenabschätzung, Kategorie hoch | Change-Ticket CHG-031, Feld Kategorie mit Begründung | erfüllt |
| Vorbereitung | TEST.2.2.3 (SOLLTE) | Abhängigkeiten: Datenbank, Fachverfahren, Zertifikat, Datensicherung | Abhängigkeitsliste im Ticket | erfüllt |
| Architektur | ARCH.2.2.6, ARCH.7.1 (SOLLTE) | eigener Host für den Upload-Dienst in der DMZ | Netzplan nach ARCH.2.5, neue Version | erfüllt |
| Entwicklung | DEV.2.1, DEV.2.2 (SOLLTE) | Architekturbeschreibung mit Datenflüssen und Berechtigungen | Entwicklungsdokumentation, Abschnitt Upload | erfüllt |
| Entwicklung | DEV.4.3, DEV.4.5 (SOLLTE) | SBOM erzeugt; Bibliothek mit verfügbarem Sicherheitsupdate gefunden, aktualisiert, neu getestet | SBOM vor und nach der Korrektur, Testlauf | erfüllt nach Korrektur |
| Entwicklung | DEV.4.10, DEV.4.11 (SOLLTE) | jeder Merge referenziert CHG-031, Tests in der Pipeline | Codehistorie, Pipelineprotokoll | erfüllt |
| Test | TEST.3.1, TEST.3.1.1, TEST.3.1.4, TEST.3.1.5 (SOLLTE) | Sicherheitstests in der Testumgebung mit erzeugten Testdateien | Testprotokoll mit Prüfschritten, Ergebnissen, Korrekturen | erfüllt |
| Test | TEST.3.1.11 (KANN) | Penetrationstest beauftragt; ein Befund mittel offen | Prüfbericht, Eintrag im Umsetzungsplan | erfüllt, Befund in Bearbeitung |
| Freigabe | TEST.4.1 (SOLLTE), TEST.4.1.1 (KANN) | Freigabeliste erfüllt, Autorisierung durch eine nicht beteiligte Person | Freigabevermerk nach TEST.4.1.3 | erfüllt |
| Freigabe | TEST.4.1.2 (SOLLTE) | Staging-Umgebung fehlt, Testumgebung weicht ab | Begründung der temporären Nichterfüllung, Termin im Umsetzungsplan, Vorlage Restrisiko an die Leitung | nicht erfüllt, temporär |
| Freigabe | TEST.4.3 (SOLLTE) | Rückfall: Dienst per Konfiguration abschalten, vorheriges Release zurückspielen | Rückfallbeschreibung im Ticket | erfüllt |
| Bereitstellung | TEST.5.1, TEST.5.2 (SOLLTE), DEV.7.1 (SOLLTE) | betroffene Kreise informiert, verschlüsselte Bereitstellung | Mitteilung, Deployment-Protokoll | erfüllt |
| Bereitstellung | TEST.5.4 (SOLLTE) | Neustart des Hosts, Firewallregel danach geprüft | Prüfvermerk mit Zeitpunkt | erfüllt |
| Rückblick | TEST.5.5 (SOLLTE) | Ziele erreicht, ein offener Befund mit Termin | Rückblickvermerk | erfüllt |
Fiktives Beispiel. Kennungen und Modalverben aus dem Anwenderkatalog Grundschutz++, Build 2026-10-29; die Statuswerte „erfüllt“ und „nicht erfüllt“ folgen 300-1 Kap. 4.1.1, der Zusatz „temporär“ Kap. 4.1.2.
Prüffragen für Ihren eigenen Change-Prozess
Die Fragen leiten sich aus dem Fall ab. Sie ersetzen nicht die Bewertung jeder einzelnen Anforderung Ihres Anforderungspakets, zeigen aber, wo Change-Prozesse aus der Zeit vor Grundschutz++ nachgeschärft werden müssen.
- Ist festgelegt, ob das Änderungsverfahren für den Informationsverbund, je Geschäftsprozess oder je IT-System gilt (Parameter in TEST.1.1), und ist der Parameter „regelmäßig“ in TEST.1.2 konkretisiert?
- Gibt es Kategorien für Änderungen mit abgestufter Prüftiefe, und steht die Begründung der Einstufung im Ticket (TEST.2.2.1)?
- Ist definiert, was eine wesentliche und was eine kritische Änderung ist? TEST.3.1 knüpft Sicherheitstests an wesentliche, TEST.4.1 die Autorisierung an kritische Änderungen.
- Laufen Entwicklungs- und Testumgebungen getrennt von produktiven Hosts und Netzen (ARCH.7.3, ARCH.2.2.8), und gibt es unkritische Testdaten (TEST.3.1.4)?
- Wird vor jedem Release eine SBOM erzeugt und gegen verfügbare Sicherheitsupdates geprüft (DEV.4.3, DEV.4.5), und ist ein negativer Befund in der Akte sichtbar?
- Enthält der Freigabevermerk Zeitpunkt, Vorhaben, Freigabekriterien und freigebende Personen (TEST.4.1.3)?
- Ist für jede kritische Änderung eine Rückfalllösung beschrieben (TEST.4.3), und gibt es ein Verfahren für Notfalländerungen mit minimalen Prüfschritten (TEST.4.4)?
- Wird nach der Bereitstellung die Persistenz geprüft (TEST.5.4), und ist der Parameter „regelmäßig“ für den Rückblick auf die Bereitstellungsziele konkretisiert (TEST.5.5)?
- Ist für temporär nicht erfüllte SOLLTE-Anforderungen geregelt, wie Sie mit der offenen Auslegungsfrage zwischen 300-1 Kap. 2.11 und Kap. 4.1.2 umgehen?
Angrenzende Themen: Status und Abweichungen je Anforderung auf der Seite Anforderungen bewerten, Zuordnung von Anwendungen und Netzen zu Zielobjektkategorien auf der Seite Modellierung, Nachweise aus Pipeline und Scans auf der Seite Automatisierte Nachweise, die Risikobetrachtung bei hohem Schutzbedarf auf der Seite Risikoanalyse. Sollkonfiguration und Bestand behandelt die Praxisseite Konfiguration und Assets, die Vorfallsbearbeitung die Praxisseite Detektion und Vorfälle.
Blackfort Technology unterstützt Sie dabei mit Paket C der Umsetzung nach Grundschutz++: Statusermittlung je Anforderung, darunter TEST und DEV, Festlegung der Parameter mit Ihnen und ein Nachweisplan, der Folgenabschätzung, Freigabe und Überprüfung nach der Bereitstellung den Anforderungen zuordnet.
Rechtehinweis: Angaben aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI, Grundschutz++; sie stehen nicht unter CC BY-SA 4.0. Der Lizenzhinweis am Seitenende gilt für die Auszüge aus den Katalogdaten.