
Die zwei Pfade im Überblick
Der Begriff „ISO 27001 vs. BSI-Grundschutz“ verkürzt etwas: Auch der Grundschutz-Pfad endet in einem ISO-27001-Zertifikat. Das BSI nennt sein Verfahren „ISO 27001-Zertifizierung auf Basis von IT-Grundschutz“ (BSI-Standard 200-2, Kapitel 11). Ab dem 01.01.2027 können laut Meilensteinplan Zertifizierungsanträge für ISO 27001 auf Basis von Grundschutz++ gestellt werden; der klassische IT-Grundschutz bleibt bis zum 30.11.2031 zertifizierbar. Diese Daten setzt das BSI selbst fest, gesetzliche Fristen sind es nicht.
| Merkmal | ISO/IEC 27001 (ohne Grundschutz) | ISO 27001 auf Basis von IT-Grundschutz oder Grundschutz++ |
|---|---|---|
| Grundlage | Internationale Norm; Anforderungen an das Managementsystem und ein Anhang mit Maßnahmen. Der Normtext ist nicht frei verfügbar. | BSI-Standards 200-1, 200-2, 200-3 mit IT-Grundschutz-Kompendium, seit Oktober 2026 auch BSI-Standard 300-1 mit dem Anwenderkatalog Grundschutz++; beides frei verfügbar |
| Auswahl der Maßnahmen | Die Institution ermittelt zuerst Risiken und leitet daraus Maßnahmen ab (so beschreibt 300-1, Anhang 4, die „klassischen Vorgehensweisen (z. B. ISO/IEC 27001)“) | Für den normalen Schutzbedarf hat das BSI die Risikobewertung vorab durchgeführt; die Anforderungen ergeben sich aus der Zuordnung der Assets zu Zielobjektkategorien. Eigene Risikobetrachtung nur in den Fällen aus 300-1, Kap. 2.11 |
| Umfang der Anforderungen | Anhang A der ISO/IEC 27001:2022 mit 93 Maßnahmen (Zahl nach der Mapping-Datei des BSI) | Anwenderkatalog Grundschutz++ mit 1.000 Anforderungen im Build vom 29.10.2026 (eigene Auszählung), davon gelten je Informationsverbund nur die zugeordneten |
| Wer prüft, wer erteilt | „Hierbei werden die Zertifikate durch unabhängige Zertifizierungsstellen erteilt“, nach Überprüfung durch einen qualifizierten Auditor (BSI-Standard 200-1, Kap. 9) | Klassisch: Audit durch einen externen, beim BSI zertifizierten Auditor; über das Zertifikat entscheidet die Zertifizierungsstelle (200-2, Kap. 11). Für Grundschutz++ hat das BSI das Prüfverfahren und die Entscheidung in den ausgewerteten Quellen noch nicht beschrieben; angekündigt sind Anträge ab 01.01.2027 und die Zertifizierung von GS++-Auditteamleitern. |
| Was das Zertifikat zeigt | ein ISMS nach ISO/IEC 27001 | laut 200-2, Kap. 11, dass „IT-Grundschutz im betrachteten Informationsverbund erfolgreich umgesetzt worden ist“, nach 200-2, Kap. 1.5, kann die Institution damit dokumentieren, „dass sie sowohl ISO 27001 als auch den IT-Grundschutz in der erforderlichen Tiefe umgesetzt hat“ |
Wie das Grundschutz-Verfahren im Einzelnen abläuft und welche Unterlagen das Audit braucht, steht auf der Seite Zertifizierung.
Wie Grundschutz++ und ISO 27001 zusammenhängen
BSI-Standard 300-1 ordnet seine Arbeitsschritte ausdrücklich der DIN EN ISO/IEC 27001 zu. Im Prozessschritt Erhebung und Planung werden laut Kapitel 2 die Aktivitäten aus den Kapiteln 4 und 5 der Norm durchgeführt. Für die Methodik-Anforderungen des Katalogs heißt es in Kapitel 3.4, sie bilden „die Kapitel 4 bis 10 der DIN EN ISO/IEC 27001 ab“. In seiner Pressemitteilung vom 26.10.2026 schreibt das BSI, ein nach Grundschutz++ implementiertes ISMS sei „ab 2027 zertifizierbar und zur ISO/IEC 27001 kompatibel“.
Der Unterschied liegt in der Art, wie Maßnahmen entstehen. Nach Anhang 4 von 300-1 übernimmt das BSI bei Grundschutz++ für den normalen Schutzbedarf „einen wesentlichen Teil“ der Risikoarbeit: Den Anforderungen liegt eine Gefährdungs- und Risikobetrachtung des BSI zugrunde, und die Institution muss für einen Großteil des Informationsverbunds keine eigene Bedrohungs- und Schwachstellenanalyse durchführen. Eine eigene Risikobetrachtung ist bei hohem Schutzbedarf, bei nicht hinreichend abgedeckten Assets und bei dauerhaft nicht erfüllten SOLLTE-Anforderungen erforderlich (Kap. 2.11); für SOLLTE-Anforderungen, die in der Umsetzungsplanung enthalten, aber noch nicht erfüllt sind, kommt eine Restrisikobetrachtung hinzu. Wie sich das zu Kap. 4.1.2 verhält („Eine temporäre Nichterfüllung löst keine Risikobetrachtung aus.“), ist eine offene Auslegungsfrage. Für das Verfahren dürfen Sie laut Kap. 2.11 auf gängige Standards wie ISO/IEC 27005 oder ISO 31000 zurückgreifen, solange die 35 Mindestkriterien aus Anhang 3 erfüllt sind.
Für ein ISO-ISMS bedeutet das: Die Managementsystem-Teile lassen sich wiederverwenden, der Unterschied liegt im Anforderungspaket und in der Statusprüfung je Anforderung. Für ein Grundschutz-ISMS bedeutet es umgekehrt: Die Methodik-Anforderungen bilden laut 300-1 die Kapitel 4 bis 10 der Norm ab. Ob ein ISO-Zertifizierer ohne Grundschutz-Schema Ihre Grundschutz-Unterlagen als Nachweis anerkennt, entscheidet dieser; dazu sagen die BSI-Quellen nichts.
Was das ISO-Mapping des BSI leistet
In der Stand-der-Technik-Bibliothek liegt eine Zuordnung von ISO/IEC 27001:2022 Anhang A zu Grundschutz++ (Datei control_layer/Mappings/ISO-27001-zu-GSpp/ISO27001-AnnexA-to-GS++-mapping_collection.json, Commit c3f37859 vom 30.10.2026). Was die Datei über sich selbst sagt und was wir nachgezählt haben:
- Titel „ISO/IEC 27001:2022 Annex A to GS++ Mapping“, Version 1.0.1-qa, veröffentlicht am 05.05.2026, zuletzt geändert am 27.07.2026, Status in der Herkunftsangabe „complete“, Qualitätsprüfung am 27.05.2026.
- Die Datei beschreibt sich als von Menschen erstellte semantische Zuordnung aller 93 Maßnahmen aus Anhang A. Ziele sind der Methodik-Katalog (13 Zuordnungen) und der Kernel-Katalog (83 Zuordnungen), zusammen 96.
- Beziehungsarten (eigene Auszählung): 75 „subset-of“, 16 „equivalent-to“, 5 „intersects-with“.
- Von 299 verschiedenen Zielkennungen finden sich 280 im Anwenderkatalog vom 29.10.2026, 19 nicht, etwa GC.6.1.3 oder PERF.7.1 (eigene Auszählung). Ob gleichlautende Kennungen noch dieselbe Anforderung meinen, haben wir nicht geprüft.
- Nur Anhang A ist zugeordnet. Die Managementsystem-Kapitel 4 bis 10 der Norm enthält die Datei nicht; deren Bezug stellt 300-1 im Text her (siehe oben).
Für die Pfadwahl reicht diese Einordnung. Das Mapping hilft, wenn Sie mit einem ISO-ISMS zusätzlich zeigen sollen, welche Grundschutz++-Anforderungen Ihre Maßnahmen abdecken. Es ersetzt weder das Anforderungspaket noch die Statusprüfung nach 300-1, Kap. 4.1. Einen interaktiven Mapping-Explorer bietet diese Website nicht an. Zum Mapping von IT-Grundschutz 2023 auf Grundschutz++, das auf Entwurf steht, siehe Mapping IT-Grundschutz 2023.
Entscheidungsmatrix: welcher Nachweispfad passt
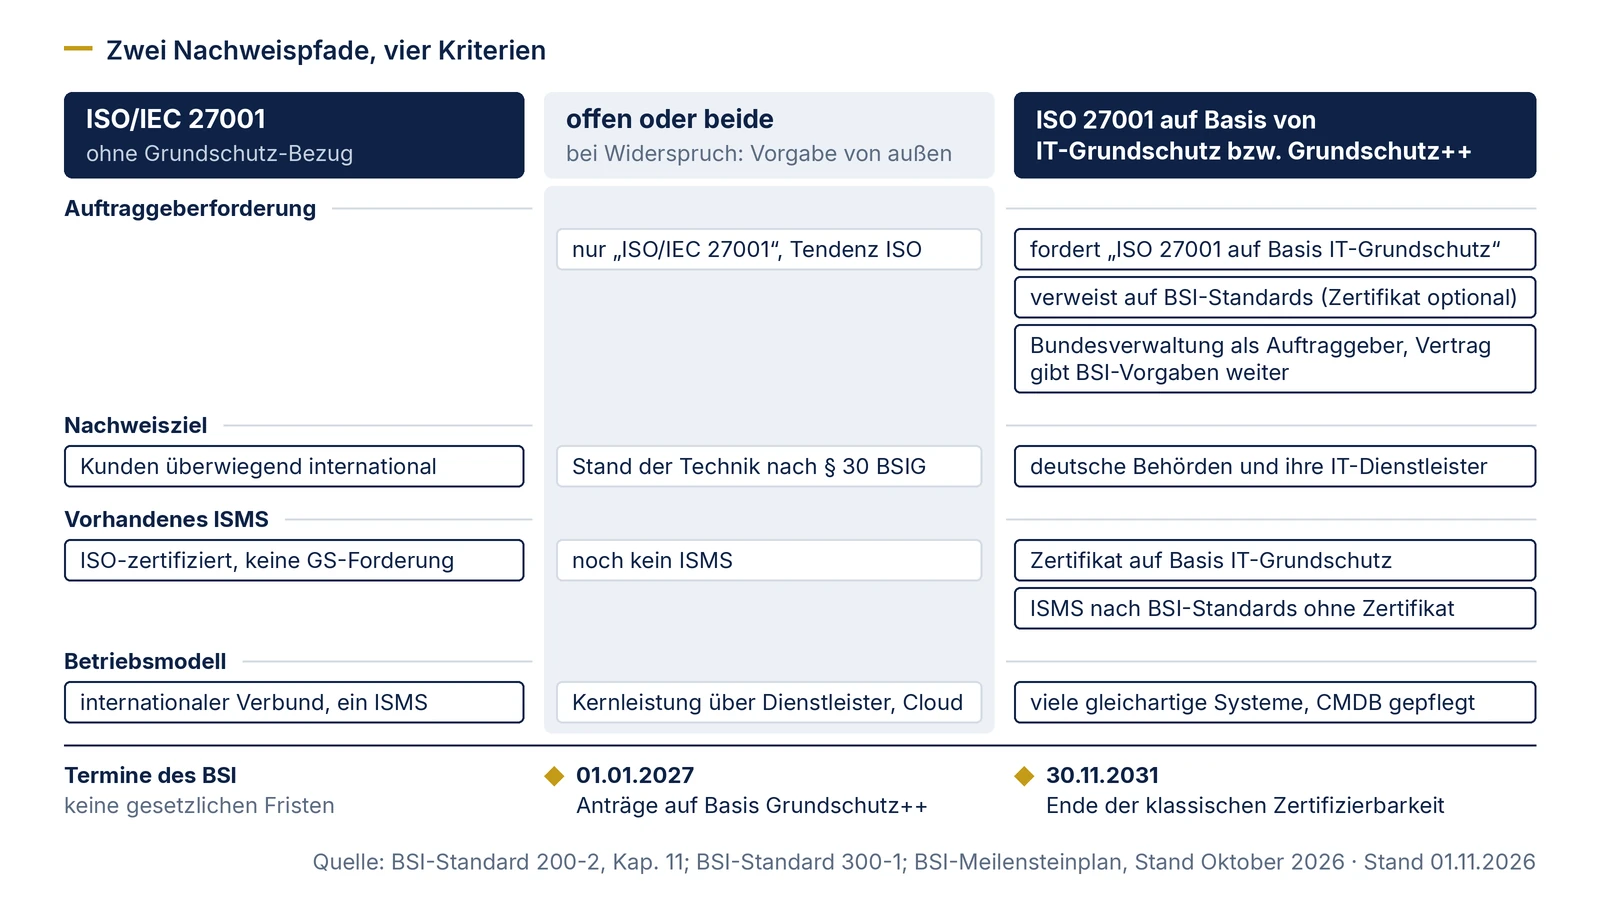
Lesen Sie die Matrix zeilenweise und markieren Sie je Kriterium die Zeile, die auf Ihre Lage zutrifft. Zeigen die Markierungen in eine Richtung, ist der Pfad klar. Widersprechen sie sich, gewinnt in der Regel das Kriterium, das von außen vorgegeben ist: eine ausdrückliche Forderung des Auftraggebers oder eine gesetzliche Vorgabe. Die Matrix ist eine fachliche Einordnung; ob eine Vorgabe für Sie rechtlich gilt, prüft Ihre Rechtsabteilung.
| Kriterium | Ihre Lage | Tendenz | Begründung und Fundstelle |
|---|---|---|---|
| Auftraggeberforderung | Vertrag oder Ausschreibung verlangt ein „ISO 27001-Zertifikat auf Basis von IT-Grundschutz“ | Grundschutz-Pfad | Gefordert ist das Verfahren des BSI; 200-2, Kap. 1.4 nennt die Verwendung als Sicherheitsanforderung an Kooperationspartner ausdrücklich. Ob ein Zertifikat auf Basis von Grundschutz++ die Forderung erfüllt, klären Sie vorab schriftlich mit dem Auftraggeber. |
| Forderung lautet „ISO/IEC 27001“ ohne Zusatz | offen, Tendenz ISO-Pfad | Beide Zertifikate lauten auf ISO 27001; klären Sie vorab schriftlich, ob der Auftraggeber beide anerkennt | |
| Forderung verweist auf BSI-Standards oder IT-Grundschutz, verlangt aber kein Zertifikat | Grundschutz-Vorgehen, Zertifikat optional | Die Methodik lässt sich ohne Zertifizierung anwenden; der Nachweis kann über Unterlagen und Audits erfolgen | |
| Sie sind Auftragnehmer einer Einrichtung der Bundesverwaltung | Vertrag prüfen; Grundschutz-Pfad naheliegend, wenn der Vertrag BSI-Vorgaben weitergibt | § 44 Abs. 1 BSIG verpflichtet die Bundesverwaltung selbst auf BSI-Standards, Grundschutzkompendium und Mindeststandards; was davon an Sie weitergegeben wird, steht im Vertrag. Für Vergaben nennt § 44 Abs. 4 technische Richtlinien und Referenzarchitekturen des BSI. Siehe IT-Dienstleister des Bundes | |
| Nachweisziel | Kunden und Partner überwiegend international | ISO-Pfad | ISO/IEC 27001 ist eine internationale Norm; das Grundschutz-Verfahren ist ein deutsches Schema des BSI |
| Nachweis gegenüber deutschen Behörden oder deren IT-Dienstleistern | Grundschutz-Pfad | Das Zertifikat zeigt die Umsetzung von IT-Grundschutz im Informationsverbund (200-2, Kap. 11) | |
| Stand der Technik nach § 30 BSIG dokumentieren | beide | § 30 nennt kein Rahmenwerk; siehe NIS2 und Grundschutz | |
| Vorhandenes ISMS | ISO-27001-zertifiziert, ohne Grundschutz-Forderung | ISO-Pfad beibehalten | Ein Wechsel bringt nur etwas, wenn ein Auftraggeber den Grundschutz-Pfad ausdrücklich verlangt; das ISO-Mapping des BSI zeigt bei Bedarf die Nähe zu Grundschutz++ |
| Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz | Grundschutz-Pfad, Umstieg auf Grundschutz++ planen | Klassisch zertifizierbar bis 30.11.2031; Wege und Reihenfolge auf Umstieg entscheiden | |
| ISMS nach BSI-Standards ohne Zertifikat | Grundschutz-Pfad | Methodik und Unterlagen lassen sich weiterführen; was sich mit 300-1 ändert, zeigt der Vergleich 2023 und Grundschutz++ | |
| Noch kein ISMS | offen; bei Grundschutz direkt nach 300-1 | Wer heute neu nach klassischem Grundschutz aufbaut, steht vor einer Migration, wenn er nach dem 30.11.2031 zertifiziert bleiben will | |
| Betriebsmodell | Teil eines internationalen Verbunds mit gemeinsamem ISMS | ISO-Pfad | Ein Anwendungsbereich kann mehrere Informationsverbünde enthalten (300-1, Kap. 3.1); für einen deutschen Teilverbund lässt sich bei Bedarf zusätzlich der Grundschutz-Pfad gehen |
| Viele gleichartige Systeme, Bestand in CMDB oder Inventar gepflegt | Grundschutz-Pfad gut handhabbar | Zuordnung von Assets zu Zielobjektkategorien und Gruppierung ähnlicher Assets (300-1, Kap. 3.2); maschinenlesbarer Katalog für Werkzeuge | |
| Wenige eigene Systeme, Kernleistung über Dienstleister oder Cloud bezogen | offen | Für den Grundschutz++-Pfad verlangt 300-1 die Abgrenzung ausgelagerter Teile (Kap. 3.1); auch im ISO-Pfad gehören Dienstleister in die Abgrenzung des Anwendungsbereichs. Prüfen Sie, welche Nachweise Ihre Dienstleister liefern können |
Beide Ansätze verbinden
Beide Ansätze lassen sich verbinden. 200-2 hält in Kap. 1.4 fest: „Auch wenn als Grundlage für das ISMS eine andere Methodik angewendet wird, ist es trotzdem möglich, vom IT-Grundschutz zu profitieren.“ In der Praxis heißt das: Ein ISO-ISMS kann den Anwenderkatalog Grundschutz++ als Quelle konkreter Anforderungen nutzen, etwa für die Maßnahmenauswahl nach der eigenen Risikobetrachtung. Ein Zertifikat auf Basis von Grundschutz entsteht dadurch nicht; dafür muss das Verfahren des BSI durchlaufen werden.
Umgekehrt kann ein Grundschutz-ISMS Elemente aus der ISO-Normenfamilie aufnehmen. 300-1 lässt für die Risikobetrachtung ausdrücklich gängige Standards wie ISO/IEC 27005 und ISO 31000 zu (Kap. 2.11). Und die elementaren Gefährdungen aus Anhang 4 lassen sich laut Standard in Risikoanalyseprozesse integrieren, die sich an ISO/IEC 27001 orientieren.
Ein dritter Fall sind Institutionen mit mehreren Informationsverbünden. 300-1 erlaubt, dass ein Anwendungsbereich einen oder mehrere Informationsverbünde enthält (Kap. 3.1). Ob Sie für einen davon den Grundschutz-Pfad gehen und für den Rest nach ISO arbeiten, hängt an der Abgrenzung und am Aufwand für zwei Nachweise; die Methodik lässt beides zu.
Fünf Fragen, bevor Sie sich festlegen
- Welche Formulierung steht in Ihren Verträgen und Ausschreibungen? Notieren Sie den genauen Wortlaut der Forderung aus Vertrag oder Ausschreibung.
- Wem müssen Sie in den nächsten drei Jahren etwas nachweisen? Listen Sie Auftraggeber, Aufsicht und interne Stellen mit der Art des Nachweises.
- Welche Unterlagen haben Sie schon? Leitlinie, Rollen, Risikomethode, Inventar und Auditberichte lassen sich in beiden Pfaden weiterverwenden.
- Wann laufen bestehende Zertifikate aus? Bei einem Grundschutz-Zertifikat bestimmt der nächste Zyklus, wann ein Umstieg auf Grundschutz++ sinnvoll ist (Zeitplan).
- Wer pflegt das ISMS dauerhaft? Grundschutz++ verlangt für jede Anforderung im Paket einen Umsetzungsstatus (300-1, Kap. 4.1.1); planen Sie die Kapazität dafür im Betrieb ein (Grundschutz im Betrieb).
Blackfort Technology unterstützt bei der Entscheidung für den Grundschutz-Pfad und beim Umstieg auf Grundschutz++, siehe Beratung. Für ein ISMS nach ISO/IEC 27001 ohne Grundschutz-Bezug ist die Seite ISO-27001-Beratung auf https://www.blackfort-tec.de der richtige Einstieg.