
Woher die Vorgaben kommen
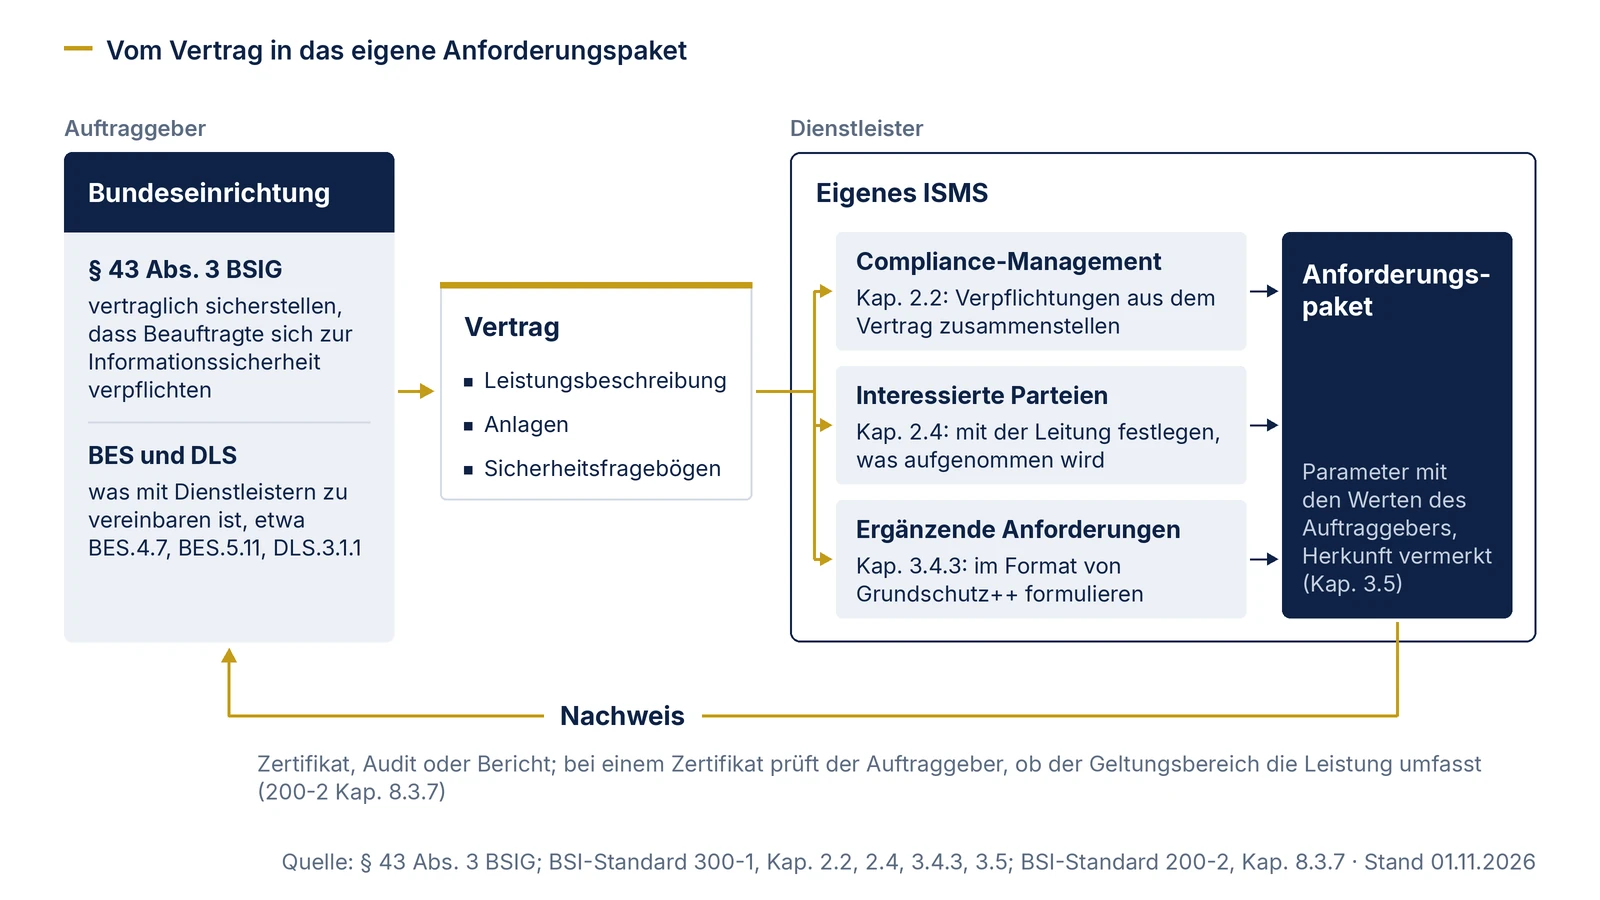
§ 43 Abs. 3 BSIG regelt: Werden öffentlich-rechtlich oder privatrechtlich organisierte Stellen mit Leistungen für Informationstechnik des Bundes beauftragt, „ist vertraglich sicherzustellen, dass sie sich zur Einhaltung der Voraussetzungen zur Gewährleistung der Informationssicherheit verpflichten“. Das gilt auch, wenn Schnittstellen zur Kommunikationstechnik des Bundes eingerichtet werden. Die Pflichten der Leitung der beauftragenden Einrichtung bleiben unberührt. Die Vorschrift richtet sich an die Einrichtung der Bundesverwaltung; beim Dienstleister wirkt sie über den Vertrag.
Was im Vertrag konkret steht, bestimmt die beauftragende Einrichtung. Sie selbst ist nach § 44 Abs. 1 BSIG auf Mindestanforderungen aus den BSI-Standards, dem Grundschutzkompendium und den Mindeststandards verpflichtet. Beim Mindeststandard zur Nutzung externer Cloud-Dienste beschreibt das BSI ausdrücklich, wie die Prüfnachweise des Cloud-Anbieters für das ISMS der Einrichtung genutzt werden sollen. Nach § 44 Abs. 4 stellt das BSI technische Richtlinien und Referenzarchitekturen bereit, die Einrichtungen bei Eignungsanforderungen an Auftragnehmer in Vergabeverfahren berücksichtigen.
Eine Besonderheit betrifft öffentlich-rechtlich organisierte IT-Dienstleister der Bundesverwaltung: § 29 Abs. 1 Nr. 2 BSIG nennt sie selbst als Einrichtungen der Bundesverwaltung. Für sie können §§ 43 und 44 dann unmittelbar gelten, zusätzlich zu den Vorgaben ihrer Auftraggeber; § 44 Abs. 3 sieht vor, dass das BSI die Bereitstellung von Lösungen durch die IT-Dienstleister des Bundes unterstützt. Ob Ihr Haus dazu zählt, entscheidet diese Seite nicht.
So nimmt Grundschutz++ Auftraggebervorgaben auf
BSI-Standard 300-1 kennt drei Stellen, an denen Verpflichtungen gegenüber Auftraggebern in das ISMS gelangen. Kapitel 2.2 nennt als Aspekt des Compliance-Managements, vertragliche Verpflichtungen zusammenzustellen, und die daraus folgenden Anforderungen sind beim Anforderungspaket zu berücksichtigen. Kapitel 2.4 nennt Kunden als externe interessierte Parteien; in Abstimmung mit der Institutionsleitung wird festgelegt, welche verbindlichen Verpflichtungen als Anforderungen in das ISMS aufgenommen werden. Kapitel 3.4.3 beschreibt, wie das geschieht: eigene Anforderung entwickeln, im Format von Grundschutz++ formulieren, das Anforderungspaket damit erweitern.
Die zweite Stellschraube sind Parameter. Viele Anforderungen enthalten Platzhalter wie „regelmäßig“, die die Institution bei oder nach der Erstellung des Anforderungspakets konkretisiert (Kapitel 3.5), sofern keine festgeschriebenen Parameter vorliegen (Kapitel 3.4). Schreibt der Auftraggeber einen Turnus oder ein Verfahren vor, übernehmen Sie diesen Wert für den Informationsverbund, in dem die Leistung erbracht wird, und vermerken die Herkunft. Verlangen mehrere Auftraggeber unterschiedliche Werte, bietet es sich an, für gemeinsam genutzte Assets den strengsten Wert anzusetzen oder die Verbünde zu trennen; das ist unser Vorschlag; der Standard regelt diesen Fall nicht ausdrücklich.
Die dritte ist der Zuschnitt. Damit ein Nachweis für den Auftraggeber etwas aussagt, muss die Leistung im eigenen Anwendungsbereich und Informationsverbund liegen (Kapitel 2.3 und 3.1). BSI-Standard 200-2 formuliert die Prüfung aus Sicht des Auftraggebers in Kapitel 8.3.7: Legt ein Dienstleister ein Zertifikat vor, „muss immer berücksichtigt werden, ob der Geltungsbereich des ausgestellten Zertifikates die Dienstleistung auch tatsächlich umfasst“.
Für die Sicht des Auftraggebers lohnt ein Blick in den Anwenderkatalog Grundschutz++. Die Praktiken Beschaffungsmanagement (BES) und Dienstleistersteuerung (DLS) beschreiben, was eine auslagernde Institution mit ihren Dienstleistern vereinbaren und überprüfen soll. Was dort steht, kommt bei Ihnen als Vorgabe an. Einen eigenen Baustein für die Anbieterseite wie OPS.3.2 „Anbieten von Outsourcing“ im IT-Grundschutz-Kompendium 2023 haben wir im Build 2026-10-29 nicht gefunden. Im klassischen IT-Grundschutz verlangt OPS.3.2 unter anderem einheitliche Grundanforderungen an Verträge mit den Nutzenden (A2), die Weitergabe vertraglicher Bestimmungen an Sub-Dienstleistende (A3), ein Mandantentrennungskonzept (A4) und ein Sicherheitskonzept für die Outsourcing-Dienstleistung (A5).
Die Pflichten der beauftragenden Einrichtung beschreibt die Seite Grundschutz in der Bundesverwaltung. Wie Sie das Anforderungspaket bilden, steht auf der Seite Modellierung mit Zielobjektkategorien.
Anforderungsübernahme-Matrix
Die Matrix führt zwölf fiktive Vorgaben, wie sie in einer Leistungsbeschreibung oder einem Vertrag mit einer Bundeseinrichtung stehen könnten. Die Spalte „Mögliche Herkunft beim Auftraggeber“ nennt die Anforderung des Anwenderkatalogs, aus der eine solche Vorgabe abgeleitet sein kann; ob sie es im Einzelfall ist, wissen nur Sie und Ihr Auftraggeber. Die übrigen Spalten zeigen, wie die Vorgabe im eigenen ISMS landet. Die Matrix legt keinen Vertrag aus: Sie ordnet ein, was dort steht. Was eine Klausel rechtlich bedeutet und ob sie wirksam ist, prüft Ihre Rechtsabteilung.
| Nr. | Vorgabe des Auftraggebers (fiktiv) | Mögliche Herkunft beim Auftraggeber | Einordnung im eigenen ISMS | Nachweis an den Auftraggeber | Rückfrage vor Vertragsschluss |
|---|---|---|---|---|---|
| V-01 | Der Auftragnehmer betreibt für die Leistung ein ISMS nach IT-Grundschutz. | BES.4.7 „ISMS beim Dienstleister“ (SOLLTE) | Leistung in Anwendungsbereich und Informationsverbund aufnehmen (300-1 Kap. 2.3, 3.1); Vorgabe als Verpflichtung nach Kap. 2.4 festhalten | Beschreibung von Anwendungsbereich und Informationsverbund; Sicherheitskonzept für die Leistung | Ist IT-Grundschutz 2023 oder Grundschutz++ gemeint, und ab wann? |
| V-02 | Die Einhaltung ist jährlich durch Audit, Zertifikat oder vergleichbaren Sicherheitsnachweis zu belegen. | DLS.3.1.1 „Audit oder Zertifikat“ mit den Parametern Nachweisart und „regelmäßig“ | Nachweisart und Turnus als Parameterwerte übernehmen (Kap. 3.5); im eigenen Nachweisplan führen | Zertifikat mit passendem Geltungsbereich (200-2 Kap. 8.3.7) oder vereinbarter anderer Nachweis | Was gilt als „vergleichbar“? Genügt ein Zertifikat für einen größeren Verbund, der die Leistung einschließt? |
| V-03 | Der Auftraggeber darf Sicherheitsprozesse und -maßnahmen überprüfen. | BES.5.11 „Recht auf Audit“ (SOLLTE) | Auditfähigkeit herstellen: Ansprechpartner, Unterlagen, Zutritt; mit dem internen Auditprogramm abstimmen (300-1 Kap. 5.2) | Durchführung der Prüfung; Prüfbericht des Auftraggebers | Vorlauf, Umfang, Vertraulichkeit der Unterlagen, Kostentragung |
| V-04 | Daten des Auftraggebers sind von anderen Mandanten zu trennen. | BES.4.5.2 „Mandantentrennung“ (KANN) | Ergänzende Anforderung im Anforderungspaket (Kap. 3.4.3); im klassischen Grundschutz OPS.3.2.A4 | Mandantentrennungskonzept und Nachweis der Umsetzung | Welche Trennung genügt: logisch, Netz, Hardware? |
| V-05 | Vorfälle, die den Auftraggeber betreffen, sind unverzüglich zu melden. | BES.5.10.2 „Melden von Vorfällen“ (SOLLTE) | Meldeweg in das Verfahren zur externen Kommunikation aufnehmen (300-1 Kap. 2.9) und mit der eigenen Vorfallsbehandlung verknüpfen | Meldeprozess; Protokoll von Testmeldungen | Meldeadresse, Meldeinhalt, was als „betreffend“ gilt |
| V-06 | Unterauftragnehmer nur nach Zustimmung des Auftraggebers. | BES.5.6.2 „Autorisierung von Unterauftragnehmern“ (KANN) | Eigene Beschaffung und Dienstleistersteuerung gegenüber Unterauftragnehmern; Vertragspflichten weitergeben (klassisch OPS.3.2.A3) | Liste der Unterauftragnehmer; Zustimmungen | Gilt das auch für Rechenzentrums- oder Cloud-Vorleistungen? |
| V-07 | Regelmäßiger Bericht über die Wirksamkeit der Sicherheitsmaßnahmen. | BES.5.12 „Informationspflichten“ (SOLLTE) | Bericht aus der eigenen Leistungsbewertung ableiten (300-1 Kap. 5.1); Turnus als Parameter | Bericht nach vereinbarter Gliederung | Welche Kennzahlen und welcher Turnus? |
| V-08 | Daten des Auftraggebers sind nach seinen Vorgaben zu sichern und Sicherungskopien bereitzustellen. | NOT.4.13 „Datensouveränität“ (SOLLTE); BES.5.13 „Bereitstellung von Datensicherungen“ (SOLLTE) | Eigene Anforderungen der Praktik NOT für die betroffenen Assets mit den Werten des Auftraggebers parametrieren | Sicherungsprotokolle; Ergebnis von Wiederherstellungstests | Verfahren, Turnus, Aufbewahrungsort und Format der Bereitstellung |
| V-09 | Einhaltung des Mindeststandards des BSI zu TLS in der jeweils aktuellen Version. | Mindeststandard nach § 44 Abs. 1 BSIG, über den Vertrag an den Auftragnehmer weitergegeben | Ergänzende Anforderungen nach Kap. 3.4.3, nach unserem Vorschlag je Anforderung des Mindeststandards und mit Versionsangabe | Konfigurationsnachweis, etwa automatisierte Prüfung mit dokumentiertem Tool, Zeitpunkt und Prüfergebnis (300-1 Kap. 4.3) | Welche Version ist vereinbart, und wie werden neue Versionen nachgezogen? |
| V-10 | Die Risikoanalyse für die Leistung ist offenzulegen. | BES.4.8.4 „Offenlegung der Risikoanalyse“ (KANN) | Freigabe der Offenlegung durch die eigene Leitung; Umfang und Vertraulichkeit festlegen | Auszug aus dem Risikoregister für die Leistung | Welcher Teil, in welcher Form, unter welcher Vertraulichkeitsvereinbarung? |
| V-11 | Für den Cloud-Dienst ist die geteilte Verantwortung festzulegen. | BES.1.6, BES.1.7 (SOLLTE) | Verantwortungsmatrix je Dienst; eigene Anteile als Assets im Verbund | Unterschriebene Verantwortungsmatrix | Wer betreibt Protokollierung, Datensicherung, Berechtigungen? |
| V-12 | Bei Vertragsende sind Daten zurückzugeben und zu löschen, Zugänge zu entziehen. | BES.5.13.1 (KANN), DLS.4.1, DLS.4.1.2 (SOLLTE); für Löschfristen während der Laufzeit BES.5.14 (SOLLTE) | Exit-Verfahren für die Leistung; Berechtigungsentzug in den Austrittsprozess | Exit-Plan; Löschprotokoll | Format der Rückgabe, Fristen, Nachweis der Löschung |
Modalverben in Klammern stehen im Anwenderkatalog für die auslagernde Institution. Im Vertrag kann der Auftraggeber eine SOLLTE- oder KANN-Anforderung als feste Pflicht vereinbaren; für Sie zählt dann der vereinbarte Wortlaut. Wie Sie die Nachweise terminieren und Verantwortlichen zuordnen, beschreibt die Seite Nachweisplan; automatisierte Prüfergebnisse als Nachweis behandelt die Seite automatisierte Nachweise.
Schutzbedarf: wer entscheidet, wer liefert
Den Schutzbedarf legt in Grundschutz++ jede Institution für ihre eigenen Geschäftsprozesse fest (300-1 Kapitel 2.6). Für den Fachprozess des Auftraggebers ist das der Auftraggeber; für den eigenen Prozess der Leistungserbringung sind Sie es. Damit Ihre Einstufung passt, müssen Sie die Kategorie des Auftraggebers kennen. Fragen Sie sie aktiv ab und halten Sie sie im eigenen Verbund fest.
BSI-Standard 200-2 beschreibt in Kapitel 8.2.3 die umgekehrte Richtung: Ein IT-Dienstleister kann seine Services „im Regelfall“ nicht für jede mögliche Schutzbedarfskategorie bereitstellen und bietet sie deshalb mit einer von ihm festgelegten Schutzbedarfseignung an. Der Informationseigentümer entscheidet, ob diese Eignung reicht oder ob zusätzliche Maßnahmen nötig sind. Auch unter Grundschutz++ ist es hilfreich, je Leistung anzugeben, für welche Schutzbedarfskategorie (normal oder hoch) sie ausgelegt ist. Damit wird die Abstimmung mit mehreren Auftraggebern planbar.
Vorgehen in fünf Schritten
Die Schritte bauen die Matrix für einen echten Auftrag auf. Sie setzen voraus, dass ein ISMS besteht oder im Aufbau ist; wenn nicht, beginnt die Arbeit mit der Abgrenzung des Informationsverbunds.
- Vorgaben sammeln: Vertrag, Leistungsbeschreibung, Anlagen und Sicherheitsfragebögen nach Vorgaben durchsehen und jede mit Fundstelle in eine Zeile der Matrix übernehmen.
- Zuordnen: Je Vorgabe festhalten, ob sie den Anwendungsbereich, eine bestehende Anforderung, einen Parameter oder eine neue ergänzende Anforderung betrifft (300-1 Kap. 2.3, 3.4.3, 3.5).
- Leitung entscheiden lassen: Welche Verpflichtungen als Anforderungen aufgenommen werden, legt die Institution in Abstimmung mit ihrer Leitung fest (Kap. 2.4). Was nicht erfüllbar ist, gehört vor Vertragsschluss in die Rückfrage.
- Nachweise planen: Für jede Vorgabe Nachweisart, Verantwortliche und Termin festlegen; bei Zertifikaten den Geltungsbereich gegen die Leistung prüfen (200-2 Kap. 8.3.7).
- Pflegen: Bei Vertragsänderungen, neuen Auftraggebern oder neuen Versionen von Mindeststandards die Matrix aktualisieren und das Anforderungspaket nachziehen.
Wenn ein Auftraggeber erstmals Grundschutz verlangt und Sie noch kein ISMS haben, hilft die Seite Kunde verlangt IT-Grundschutz; Betriebsgrenzen und geteilte Verantwortung bei Rechenzentrums- und Cloud-Leistungen behandelt die Seite Grundschutz im Rechenzentrum und Cloud-Betrieb. Blackfort Technology unterstützt Dienstleister dabei, Auftraggebervorgaben in Anforderungspaket und Nachweisplan zu übernehmen; die Leistungen stehen auf der Seite Beratung. Wir ordnen die Vorgaben ein, die Sie nennen oder die in Ihren Unterlagen stehen; ob sie rechtlich gelten, prüft Ihre Rechtsabteilung.
Rechtehinweis: Zitate aus BSI-Standard 200-2 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Standard 200-2. Angaben aus dem IT-Grundschutz-Kompendium, Edition 2023 © 2023 Reguvis Fachmedien GmbH, © 2023 Bundesamt für Sicherheit in der Informationstechnik, Bonn (so im Impressum der Ausgabe), Quelle: BSI-Seite IT-Grundschutz-Kompendium. Gesetzestext nach https://www.gesetze-im-internet.de/bsig_2025/. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.