
Was §§ 43 und 44 BSIG regeln
Beide Vorschriften stehen in Teil 3 des BSI-Gesetzes und richten sich an „Einrichtungen der Bundesverwaltung“. Wer dazu zählt, regelt § 29 Abs. 1 BSIG: Bundesbehörden, öffentlich-rechtlich organisierte IT-Dienstleister der Bundesverwaltung und weitere Körperschaften, Anstalten und Stiftungen des öffentlichen Rechts auf Bundesebene, letztere nur, soweit das BSI das im Einvernehmen mit dem zuständigen Ressort anordnet. Ausgenommen sind nach demselben Absatz die Institutionen der Sozialen Sicherung und die Deutsche Bundesbank. Daneben nimmt § 29 Abs. 3 die Geschäftsbereiche des Auswärtigen Amts und des Bundesministeriums der Verteidigung sowie den Bundesnachrichtendienst und das Bundesamt für Verfassungsschutz von einzelnen Regelungen aus, darunter §§ 30, 33 und 35, und § 44 Abs. 1 Satz 7 erklärt für die Mindestanforderungen die Ausnahmen nach § 7 Abs. 6 und 7 für entsprechend anwendbar; diese betreffen die Auslandsinformations- und -kommunikationstechnik nach dem Gesetz über den Auswärtigen Dienst und die von den Streitkräften und dem Militärischen Abschirmdienst genutzte Technik. Ob Ihre Einrichtung erfasst ist, klären Sie mit Ihrer Rechtsabteilung; diese Seite setzt voraus, dass diese Frage beantwortet ist.
Die Tabelle fasst zusammen, was in den beiden Vorschriften steht und was daraus für die Planung eines Vorhabens folgt. Die rechte Spalte ist unsere Einordnung für die Projektplanung, keine rechtliche Auslegung.
| Vorschrift | Inhalt (verkürzt, Wortlaut im Gesetz) | Folge für die Planung |
|---|---|---|
| § 44 Abs. 1 Satz 1 und 2 | Die Einrichtungen „müssen Mindestanforderungen zum Schutz der in der Bundesverwaltung verarbeiteten Informationen erfüllen“. Diese ergeben sich „aus den BSI-Standards und dem Grundschutzkompendium (IT-Grundschutz) sowie aus den Mindeststandards für die Sicherheit in der Informationstechnik des Bundes (Mindeststandards) in den jeweils geltenden Fassungen“. | Drei Quellen gehören ins Rechtskataster: BSI-Standards, Grundschutzkompendium, Mindeststandards. Die angewendete Fassung jeder Quelle wird mit Datum festgehalten. |
| § 44 Abs. 1 Satz 3 | Die jeweils geltenden Fassungen werden auf der Internetseite des BSI veröffentlicht. | Die Prüfung der Fassung wiederholt sich im Betrieb. |
| § 44 Abs. 1 Satz 6 | Das BSI wird den IT-Grundschutz „bis zum 1. Januar 2026 modernisieren und fortentwickeln“. | Hintergrund für Grundschutz++; welche Fassung als geltend veröffentlicht ist, steht im nächsten Abschnitt. |
| § 44 Abs. 2 | Mit der Umsetzung der Mindestanforderungen ist die Erfüllung der Vorgaben nach § 30 BSIG gewährleistet, soweit kein weitergehender Durchführungsrechtsakt der EU-Kommission nach Art. 21 Abs. 5 Unterabsatz 2 der NIS-2-Richtlinie vorliegt; Sonderregel für Betreiber kritischer Anlagen. | Ein Vorhaben nach § 44 deckt auch die Maßnahmen nach § 30 ab, mit dem genannten Vorbehalt. Den Vorbehalt prüft die Rechtsabteilung. |
| § 44 Abs. 3 | Das BSI berät die Einrichtungen auf Ersuchen bei der Umsetzung, stellt Hilfsmittel bereit und unterstützt Lösungen der IT-Dienstleister des Bundes. | Offene Fragen zur Auslegung der Vorgaben können an das BSI gerichtet werden. |
| § 44 Abs. 4 | Das BSI stellt technische Richtlinien und Referenzarchitekturen bereit, die bei Anforderungen an Auftragnehmer und IT-Produkte in Vergabeverfahren berücksichtigt werden. | Für Beschaffungen im Vorhaben gehört die Prüfung passender Richtlinien in die Vergabeunterlagen. |
| § 43 Abs. 1 | Die Leitung ist verantwortlich, „unter Berücksichtigung der Belange des IT-Betriebs die Voraussetzungen zur Gewährleistung der Informationssicherheit zu schaffen“. Die Erfüllung ist dem BSI „spätestens fünf Jahre nach Inkrafttreten dieses Gesetzes und anschließend regelmäßig nach seinen Vorgaben“ nachzuweisen. | Der Nachweis an das BSI ist ein eigenes Lieferobjekt mit eigenem Termin. Form und Inhalt richten sich nach den Vorgaben des BSI. |
| § 43 Abs. 2 | Die Leitung muss regelmäßig an Schulungen zu Risiken und Risikomanagementpraktiken teilnehmen. | Schulungstermine der Leitung gehören in den Plan, mit Nachweis der Teilnahme. |
| § 43 Abs. 3 | Werden Stellen mit Leistungen für Informationstechnik des Bundes beauftragt, ist vertraglich sicherzustellen, dass sie sich zur Einhaltung der Voraussetzungen verpflichten; das gilt auch für Schnittstellen zur Kommunikationstechnik des Bundes. Die Pflichten der Leitung bleiben unberührt. | Verträge mit Dienstleistern sind Teil des Vorhabens. Was das für Auftragnehmer bedeutet, beschreibt die Seite IT-Grundschutz für IT-Dienstleister des Bundes. |
| § 43 Abs. 4 und 5 | Die Registrierung nach § 33 obliegt der Leitung; Absatz 5 regelt Unterrichtungspflichten gegenüber dem BSI. | Registrierung und Meldewege sind Aufgaben neben dem Grundschutz-Vorhaben; im Plan nur als Schnittstelle führen. |
Den Fristbeginn nach § 43 Abs. 1 Satz 2 bestimmt das Inkrafttreten des Gesetzes. Das BSI-Gesetz wurde als Artikel 1 des Gesetzes vom 2. Dezember 2025 (BGBl. 2025 I Nr. 301) beschlossen und ist nach dessen Artikel 30 am 6. Dezember 2025 in Kraft getreten (Fußnote der Gesamtausgabe auf gesetze-im-internet.de). Den Stichtag für Ihr Vorhaben lassen Sie von Ihrer Rechtsabteilung bestätigen.
Welche Fassung gilt: IT-Grundschutz 2023 oder Grundschutz++?
§ 44 Abs. 1 BSIG spricht vom „Grundschutzkompendium“ und von den „jeweils geltenden Fassungen“, die das BSI auf seiner Internetseite veröffentlicht. BSI-Standard 300-1 ist in Version 1.0 auf den 20. Oktober 2026 datiert; das BSI hat ihn laut Pressemitteilung am 26. Oktober 2026 veröffentlicht und am 27. Oktober 2026 auf der it-sa vorgestellt. Auf seiner Themenseite zu Grundschutz++ schreibt das BSI, die Stand-der-Technik-Bibliothek mit dem Anwenderkatalog „löst das IT-Grundschutz-Kompendium ab“. Der Meilensteinplan (Stand Oktober 2026) sieht vor, dass Zertifizierungen auf Basis von Grundschutz++ ab dem 1. Januar 2027 beantragt werden können und die Zertifizierbarkeit des klassischen IT-Grundschutz am 30. November 2031 endet.
Eine Veröffentlichung, die für § 44 Abs. 1 ausdrücklich festlegt, ob derzeit das IT-Grundschutz-Kompendium Edition 2023, Grundschutz++ oder beides als geltende Fassung anzuwenden ist, haben wir in den ausgewerteten Quellen (Stand 1. November 2026) nicht gefunden. Der Anwenderkatalog Grundschutz++ nennt in seinen Metadaten „§ 44 Abs. 1 BSIG“ als umgesetzte Norm; ein Datum, ab dem er als geltende Fassung anzuwenden ist, steht dort nicht (Build 2026-10-29). Das Ende der Zertifizierbarkeit im Meilensteinplan ist eine Festlegung des BSI zum Zertifizierungsverfahren, keine gesetzliche Frist. Für die Planung heißt das: Halten Sie im Rechtskataster fest, welche Fassung Sie anwenden und auf welche Veröffentlichung des BSI Sie sich dabei stützen. Ist das offen, gehört die Frage in die Entscheidungsvorlage an die Leitung und, wenn nötig, als Ersuchen an das BSI nach § 44 Abs. 3.
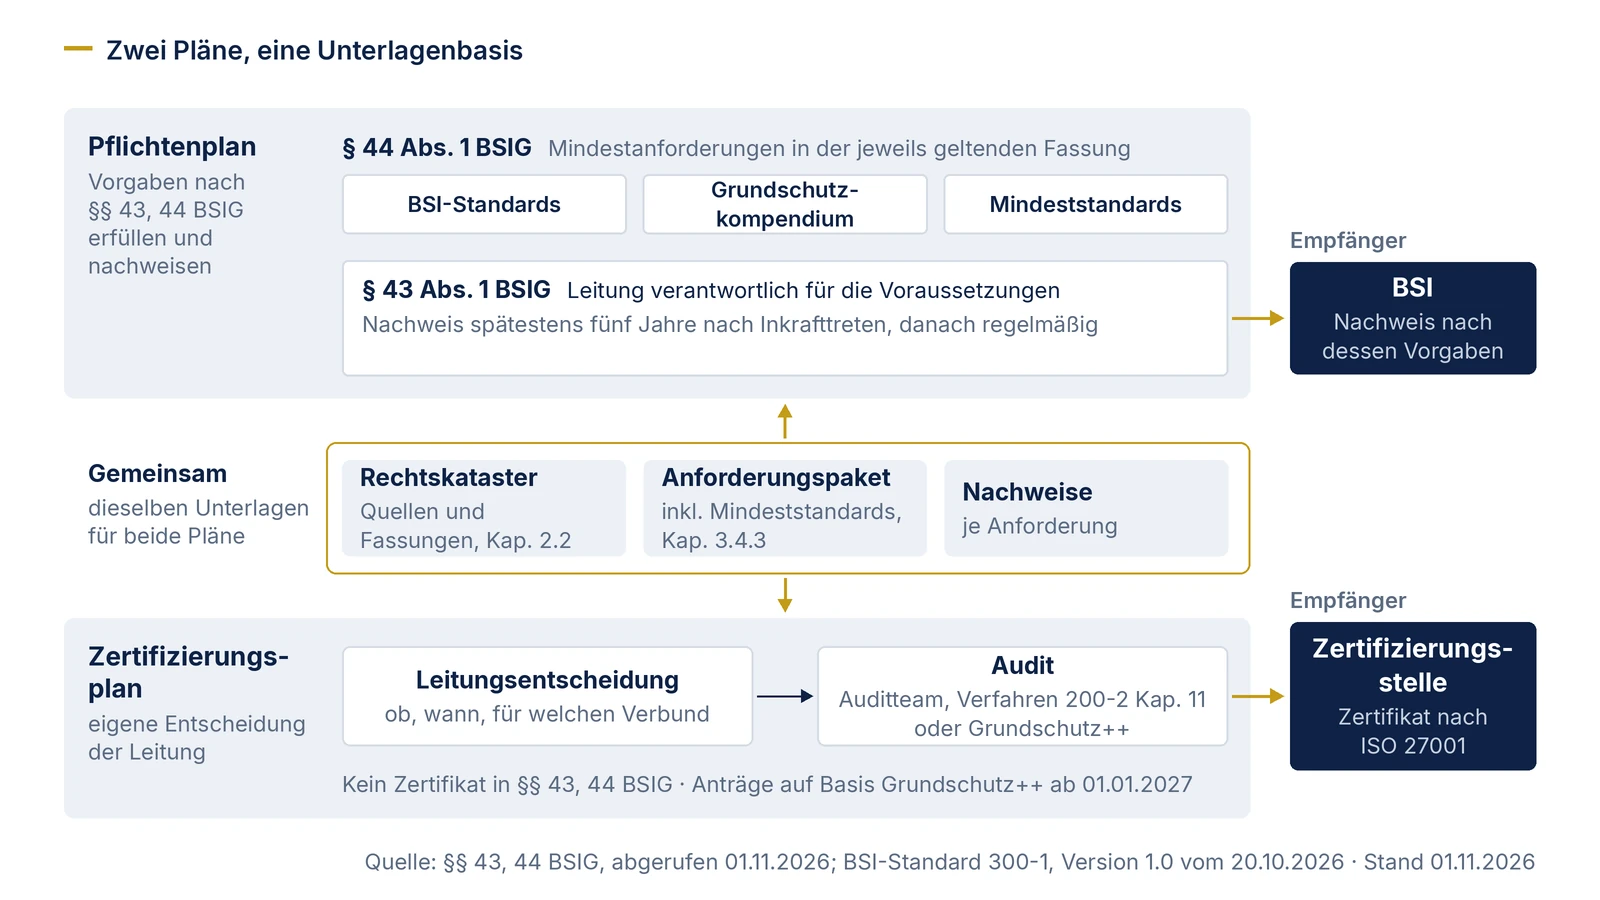
Für den Pflichtenplan zählt die geltende Fassung nach § 44, für den Zertifizierungsplan das Verfahren, das die Leitung wählt. Beide Fragen lassen sich getrennt beantworten; das Planungsblatt weiter unten führt sie deshalb in zwei Spalten.
Mindeststandards: verbindliches Mindestniveau neben dem Grundschutz
Mindeststandards legt das BSI nach § 44 Abs. 1 Satz 4 im Benehmen mit den Ressorts und weiteren obersten Bundesbehörden fest. Das BSI beschreibt sie auf seiner Übersichtsseite als gesetzliche Vorgabe, die „ein verbindliches Mindestniveau für die Informationssicherheit“ definiert. Auf derselben Seite heißt es: „Daher können sich in der Praxis regelmäßig höhere Anforderungen an die Informationssicherheit ergeben, als in den Mindeststandards beschrieben werden.“ Wie diese ermittelt werden, beschreiben laut BSI die BSI-Standards nach IT-Grundschutz. Eine Zertifizierung auf Basis der Mindeststandards ist laut FAQ des BSI derzeit nicht möglich.
Zwei Hinweise aus den FAQ des BSI sind für die Planung wichtig. Erstens wird jeder Mindeststandard „unmittelbar mit seiner Veröffentlichung gültig“, vorherige Versionen verlieren ihre Gültigkeit, und es gelten keine allgemeinen Übergangsfristen. Zweitens veröffentlicht das BSI in der Regel zu jedem Mindeststandard eine Referenztabelle mit Bezügen zu IT-Grundschutz-Anforderungen. Diese Referenztabellen beziehen sich auf das Kompendium; beim Mindeststandard zur Nutzung externer Cloud-Dienste (Version 2.1) auf die Edition 2022. Eine Zuordnung der Mindeststandards zu Anforderungen des Anwenderkatalogs Grundschutz++ haben wir in den ausgewerteten Quellen nicht gefunden.
Die Übersichtsseite des BSI führte am 1. November 2026 unter den letzten Aktualisierungen unter anderem diese Mindeststandards: Regelungsdokument für das ISMS in der IT-Konsolidierung Bund (Version 1.0a, 07/2025), Nutzung der ressortübergreifenden Kommunikationsnetze des Bundes (Version 3.0, 01/2025), Protokollierung und Detektion von Cyber-Angriffen (Version 2.1, 11/2024), Webbrowser (Version 3.0, 02/2024), HV-Benchmark kompakt (Version 2.0, 11/2023), Transport Layer Security (Version 2.4, 05/2023), Nutzung externer Cloud-Dienste (Version 2.1, 12/2022), Mobile Device Management (Version 2.0, 09/2022) und Videokonferenzdienste (Version 1.0, 10/2021). Der Mindeststandard für Schnittstellenkontrollen ist dort als aufgehoben vermerkt (04/2024). Prüfen Sie den Stand vor jeder Planung auf der Seite selbst.
In einem Grundschutz++-Vorhaben gelangen Mindeststandards über das Compliance-Management in das Anforderungspaket. BSI-Standard 300-1 nennt in Kapitel 2.2 als Aspekte des Compliance-Managements, Rechtskataster und Anforderungskataloge zu analysieren; gesetzliche Verpflichtungen sollten dokumentiert werden. Kapitel 3.4.3 sieht vor, dass Verpflichtungen aus diesem Schritt das Anforderungspaket ergänzen, und zwar im Format, das Grundschutz++ für Anforderungen vorsieht. Kapitel 3.3 erwähnt außerdem, dass es „für bestimmte Institutionen verpflichtende Blaupausen geben“ kann. Ob und welche Blaupausen für die Bundesverwaltung verpflichtend sind, ist in den ausgewerteten Quellen nicht veröffentlicht.
Unser Vorschlag für die Umsetzung: Jede Anforderung eines anwendbaren Mindeststandards bekommt im Anforderungspaket eine eigene Zeile mit Kennung, Version des Mindeststandards und Verweis auf die Anforderung des Anwenderkatalogs, die denselben Sachverhalt abdeckt, soweit es eine gibt. Wie Sie Anforderungen bewerten und Abweichungen dokumentieren, steht auf der Seite Anforderungen bewerten und Abweichungen dokumentieren.
Planungsblatt: Pflichtenplan und Zertifizierungsplan getrennt führen
Der Pflichtenplan beantwortet, wie die Einrichtung die Vorgaben aus §§ 43 und 44 BSIG erfüllt und dem BSI nachweist. Der Zertifizierungsplan beantwortet, ob und wann die Leitung ein Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz oder Grundschutz++ anstrebt. Beide nutzen dieselben Unterlagen, haben aber unterschiedliche Bezugspunkte, Empfänger und Termine. Werden sie vermischt, entsteht leicht der Eindruck, das Zertifikat sei die gesetzlich verlangte Leistung, oder der Nachweis an das BSI werde erst mit dem Audit fällig.
| Feld | Pflichtenplan nach §§ 43, 44 BSIG | Zertifizierungsplan |
|---|---|---|
| Grundlage | § 44 Abs. 1 (Mindestanforderungen), § 43 Abs. 1 (Verantwortung, Nachweis) | Entscheidung der Leitung; Verfahren nach BSI-Standard 200-2 Kap. 11 oder auf Basis von Grundschutz++ |
| Bezugspunkt | BSI-Standards, Grundschutzkompendium und Mindeststandards in der geltenden Fassung | ISO 27001 und die Kriterienwerke des gewählten Verfahrens |
| Umfang | Die Einrichtung im Rahmen ihrer Pflichten; Abgrenzung im Rechtskataster begründen | Der Informationsverbund, der im Zertifikat stehen soll |
| Empfänger des Nachweises | BSI, nach dessen Vorgaben (§ 43 Abs. 1 Satz 2) | Auditteam und Zertifizierungsstelle |
| Termine | Nachweis spätestens fünf Jahre nach Inkrafttreten, danach regelmäßig; Mindeststandards ab Veröffentlichung | Antrag, Audit, Überwachung; GS++-Anträge laut Meilensteinplan ab 01.01.2027 |
| Leitungsentscheidungen | Anwendungsbereich, Schutzbedarf, Reihenfolge, Ressourcen, Leitlinie (300-1 Kap. 2.10); Schulung nach § 43 Abs. 2 | Ob, wann und für welchen Verbund ein Zertifikat beantragt wird |
| Dienstleister | Vertragliche Verpflichtung nach § 43 Abs. 3 | Nachweise der Dienstleister für den zertifizierten Verbund |
| Offene Punkte (Beispiel) | Form des Nachweises an das BSI; geltende Fassung nach § 44 Abs. 1 Satz 3 | Prüfschema des BSI für Grundschutz++, soweit noch nicht veröffentlicht |
Die Zeile „Offene Punkte“ ist ein Beispiel. Die Vorgaben des BSI zur Form des Nachweises nach § 43 Abs. 1 Satz 2 haben wir für diese Seite nicht ausgewertet; fragen Sie sie vor der Planung beim BSI ab. Wie ein Zertifizierungsverfahren abläuft, beschreibt die Seite BSI-Grundschutz-Zertifizierung; die Termine mit ihrem Status stehen im Terminregister. Für die Wahl zwischen klassischem IT-Grundschutz und Grundschutz++ gibt es die Entscheidungstabelle auf der Seite Umstieg entscheiden.
Vorbereitung in einer Bundesbehörde: was vor Prozessschritt 1 geklärt sein sollte
BSI-Standard 300-1 nennt für Behörden einen eigenen Einstieg: Bei der Identifizierung der Geschäftsprozesse greifen Behörden und Anstalten des öffentlichen Rechts auf ihre gesetzlichen Aufträge zurück (Kapitel 2.5). Damit gibt es für die Prozessliste eine Quelle, die in jeder Behörde vorhanden ist. Die Liste unten bündelt, was vor dem eigentlichen Prozessschritt 1 vorliegen sollte, damit Pflichtenplan und Methodik zusammenpassen.
- Zuständigkeit geklärt: Die Rechtsabteilung hat festgehalten, ob und in welchem Umfang §§ 43, 44 BSIG für die Einrichtung gelten. Das Ergebnis steht im Rechtskataster (300-1 Kap. 2.2).
- Fassungen festgehalten: Für BSI-Standards, Grundschutzkompendium bzw. Anwenderkatalog und jeden anwendbaren Mindeststandard sind Version, Datum und die Veröffentlichung des BSI notiert, auf die sich die Einrichtung stützt.
- Leitungsauftrag: Die Leitung hat den Auftrag erteilt und kennt ihre Entscheidungen nach 300-1 Kap. 2.10: Anwendungsbereich, Schutzbedarf der Geschäftsprozesse, Reihenfolge, Ressourcen, Leitlinie. Die Verantwortung ist nach 300-1 nicht delegierbar; § 43 Abs. 1 BSIG weist sie ebenfalls der Leitung zu.
- ISB bestellt: Die Leitung hat nach § 45 Abs. 1 BSIG eine Informationssicherheitsbeauftragte oder einen Informationssicherheitsbeauftragten bestellt und mindestens eine zur Vertretung berechtigte Person bestimmt. Nach § 45 Abs. 3 erstellt die oder der ISB das Informationssicherheitskonzept, das mindestens die Vorgaben nach § 44 Abs. 1 erfüllt.
- Schulung der Leitung: Termine nach § 43 Abs. 2 BSIG sind eingeplant.
- Geschäftsprozesse aus gesetzlichen Aufträgen: Die Prozessliste ist aus den Rechtsgrundlagen abgeleitet, mit Kennung, Name und fachlich verantwortlicher Stelle (300-1 Kap. 2.5 und Anhang 2).
- Mindeststandards im Anforderungspaket: Für jede Anforderung eines anwendbaren Mindeststandards ist eine ergänzende Anforderung angelegt (unser Vorschlag zur Umsetzung von 300-1 Kap. 3.4.3).
- Dienstleister erfasst: Alle Stellen mit Leistungen für die Informationstechnik der Einrichtung sind gelistet, mit Vertragsstand zur Verpflichtung nach § 43 Abs. 3 BSIG.
- Nachweisform erfragt: Die Vorgaben des BSI zum Nachweis nach § 43 Abs. 1 Satz 2 liegen vor oder sind beim BSI angefragt.
- Zertifizierungsfrage getrennt entschieden: Ob ein Zertifikat angestrebt wird, ist als eigene Leitungsentscheidung vorgelegt oder ausdrücklich zurückgestellt.
Das BSI hat für Dezember 2026 ein Anwendungsbeispiel für Grundschutz++ anhand der fiktiven Beispielbehörde „BDIT“ angekündigt (Meilensteinplan, Stand Oktober 2026). Wenn es erscheint, lohnt der Abgleich mit der eigenen Prozessliste und dem eigenen Anforderungspaket. Den Einstieg in die Methodik beschreiben die Seiten BSI-Standard 300-1, Informationsverbund abgrenzen und Schutzbedarfsfeststellung.
Was diese Seite nicht entscheidet
Diese Seite trifft keine Aussage darüber, ob eine bestimmte Stelle Einrichtung der Bundesverwaltung im Sinne von § 29 BSIG ist, welche Ausnahmen für sie gelten oder welche Fassung des IT-Grundschutzes für sie nach § 44 Abs. 1 anzuwenden ist. Wir ordnen die Vorgaben ein, die Sie nennen oder die in Ihren Unterlagen stehen; ob sie rechtlich gelten, prüft Ihre Rechtsabteilung.
Pflichten aus § 30 BSIG für Einrichtungen außerhalb der Bundesverwaltung, Registrierung und Meldepflichten behandelt diese Seite nicht. Zur Umsetzung von NIS2 informiert Blackfort Technology auf der Firmenseite.
Zur NIS2-Umsetzung: NIS2-Umsetzung auf der Firmenseite von Blackfort Technology. Blackfort Technology unterstützt Bundesbehörden bei der Vorbereitung eines Grundschutz-Vorhabens, beim Aufbau des Rechtskatasters aus den Vorgaben, die Ihre Rechtsabteilung festgestellt hat, beim Anforderungspaket und bei der Entscheidungsvorlage für die Leitung; die Leistungen stehen auf der Seite Beratung.
Rechtehinweis: Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, BSI-Themenseite Grundschutz++. Zitat von der BSI-Themenseite Grundschutz++ © Bundesamt für Sicherheit in der Informationstechnik, abgerufen am 01.11.2026. Zitate von den BSI-Seiten zu den Mindeststandards © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite Mindeststandards und FAQ Mindeststandards, abgerufen am 01.11.2026. Gesetzestext nach https://www.gesetze-im-internet.de/bsig_2025/.