
Woher die Forderung stammen kann
Eine Grundschutz-Forderung im Vertrag hat beim Auftraggeber einen Grund. Drei Quellen sind in den ausgewerteten Unterlagen belegt. Bundeseinrichtungen müssen nach § 43 Abs. 3 BSIG vertraglich sicherstellen, dass beauftragte Stellen sich zur Einhaltung der Voraussetzungen für die Informationssicherheit verpflichten. Institutionen mit einem ISMS nach Grundschutz++ haben im Anwenderkatalog Anforderungen an ihre Dienstleister, etwa BES.4.7 „ISMS beim Dienstleister“, BES.5.11 „Recht auf Audit“, BES.4.8.3 „IT-Grundschutz-Analyse der Infrastruktur“ oder DLS.3.1.1 „Audit oder Zertifikat“. Und BSI-Standard 200-2 nennt in Kapitel 11 als Motiv für ein Zertifikat, dass Dienstleister damit einen vertrauenswürdigen Nachweis führen möchten, die Maßnahmen gemäß IT-Grundschutz realisiert zu haben.
Fragen Sie deshalb, aus welcher Anforderung im eigenen Regelwerk des Auftraggebers die Vertragsklausel entstanden ist. DLS.3.1.1 zum Beispiel verlangt die Überprüfung anhand eines „Audits, Zertifikates oder vergleichbaren Sicherheitsnachweises“; welche dieser Formen er akzeptiert, legt der Auftraggeber als Parameter fest. Mit der Antwort wissen Sie, welcher Nachweis gemeint ist.
Diese Seite legt keinen Vertrag aus. Wir ordnen die Vorgaben ein, die Sie nennen oder die in Ihren Unterlagen stehen; ob sie rechtlich gelten und was eine Klausel bedeutet, prüft Ihre Rechtsabteilung.
Rückfragenkatalog für das Gespräch mit dem Auftraggeber
Die Fragen sind so formuliert, dass Sie sie unverändert in eine E-Mail oder ein Abstimmungsprotokoll übernehmen können. Die rechte Spalte zeigt, wozu Sie die Antwort brauchen.
| Nr. | Frage an den Auftraggeber | Wozu Sie die Antwort brauchen | Bezug |
|---|---|---|---|
| R-01 | Auf welche Anforderung in Ihrem Regelwerk geht die Klausel zurück? | Zeigt, welcher Nachweis gemeint ist und wie streng er ausgelegt wird | Katalog BES, DLS; § 43 Abs. 3 BSIG |
| R-02 | Welche Leistung genau soll abgedeckt sein: Entwicklung, Betrieb, Support, Datenverarbeitung? | Grenzt den Anwendungsbereich ein | 300-1 Kap. 2.3 |
| R-03 | Ist IT-Grundschutz nach BSI-Standard 200-2 mit Kompendium 2023 gemeint oder Grundschutz++ nach BSI-Standard 300-1? | Bestimmt Methodik und Anforderungskatalog | Meilensteinplan BSI |
| R-04 | Welche Nachweisform akzeptieren Sie: Selbstauskunft, Sicherheitskonzept, eigenes Audit, Audit durch Dritte, Zertifikat? | Bestimmt Art und Umfang der Vorbereitung | Katalog DLS.3.1.1 |
| R-05 | Bis wann muss der Nachweis vorliegen, und wie oft ist er zu erneuern? | Legt Termin und Turnus fest; der Turnus wird zum Parameterwert | 300-1 Kap. 3.5; DLS.3.1.1 |
| R-06 | Welchen Schutzbedarf hat Ihr Geschäftsprozess, für den wir die Leistung erbringen? | Bestimmt, ob Anforderungen für „hoch“ und eine Risikobetrachtung nötig werden | 300-1 Kap. 2.6, 2.11 |
| R-07 | Gibt es zusätzliche Einzelvorgaben, etwa Mindeststandards des BSI, Verschlüsselung oder Datenlokation? | Werden ergänzende Anforderungen im Anforderungspaket | 300-1 Kap. 3.4.3 |
| R-08 | Genügt ein vorhandenes ISO-27001-Zertifikat, wenn sein Geltungsbereich die Leistung umfasst? | Kann ein neues Vorhaben ersparen oder verkleinern | 200-2 Kap. 8.3.7 |
| R-09 | Wollen Sie selbst prüfen, und wenn ja, mit welchem Vorlauf und Umfang? | Planung von Ansprechpartnern und Unterlagen | Katalog BES.5.11 |
| R-10 | Wie und wann sollen wir Sicherheitsvorfälle melden, die Sie betreffen? | Meldeweg im eigenen Kommunikationsverfahren verankern | Katalog BES.5.10.2; 300-1 Kap. 2.9 |
| R-11 | Gilt die Forderung auch für unsere Unterauftragnehmer? | Bestimmt, ob Sie selbst Nachweise von Dritten einholen müssen | Katalog BES.5.6.2 |
| R-12 | Gibt es eine Übergangsfrist, in der ein Umsetzungsplan als Zwischenstand reicht? | Ermöglicht schrittweisen Aufbau | Vereinbarungssache |
Halten Sie die Antworten schriftlich fest. Sie sind nach BSI-Standard 300-1 Kapitel 2.2 und 2.4 Eingaben für das Compliance-Management und die Analyse der interessierten Parteien; in Abstimmung mit der Leitung wird festgelegt, welche verbindlichen Verpflichtungen als Anforderungen in das ISMS aufgenommen werden.
Nachweisoptionen im Überblick
Welche Option passt, hängt von der Antwort auf R-04 ab. Die Tabelle stellt die Optionen nebeneinander, die in den ausgewerteten Quellen vorkommen. Sie trifft keine Aussage dazu, welche Option Ihr Auftraggeber akzeptieren muss.
| Option | Was sie zeigt | Grenze | Bezug |
|---|---|---|---|
| Selbstauskunft oder ausgefüllter Fragebogen | Angaben des Anbieters zu seinen Maßnahmen | Keine Prüfung durch Dritte; ob sie als „vergleichbarer Sicherheitsnachweis“ gilt, entscheidet der Auftraggeber | Katalog DLS.3.1.1 (Parameter) |
| Sicherheitskonzept für die Leistung | Wie der Anbieter die Leistung absichert, auf Grundlage der Anforderungen des Auftraggebers | Beschreibt Soll und Umsetzung, ohne Prüfung durch Dritte | Kompendium 2023 OPS.3.2.A5 |
| Prüfung durch den Auftraggeber | Ergebnis einer Prüfung der vertragsbezogenen Prozesse und Maßnahmen | Bindet eigene Ressourcen bei jeder Prüfung, je Auftraggeber gesondert | Katalog BES.5.11 |
| Audit durch Dritte ohne Zertifikat | Unabhängige Feststellung für einen vereinbarten Prüfumfang | Prüfmaßstab und Prüfer sind mit dem Auftraggeber abzustimmen | Katalog DLS.3.1.1 |
| Technische Prüfergebnisse für einzelne Anforderungen | Ergebnis automatisierter Konfigurationsprüfungen oder Scans; zu dokumentieren sind Tool, Zeitpunkt und Prüfergebnis | Belegt einzelne technische Anforderungen, keine Managementanforderungen | 300-1 Kap. 4.1, 4.3 |
| ISO 27001 auf Basis von IT-Grundschutz | Zertifikat der Zertifizierungsstelle im BSI für einen Informationsverbund | Gilt nur für den zertifizierten Geltungsbereich; auf Basis von Grundschutz++ laut Meilensteinplan ab 01.01.2027 beantragbar | 200-2 Kap. 11; 200-2 Kap. 8.3.7 |
| ISO/IEC 27001 ohne Grundschutz-Bezug | Zertifikat für ein ISMS nach der Norm ISO/IEC 27001 | Ob der Auftraggeber es akzeptiert, klärt R-08 | Firmenseite, siehe unten |
| C5-Testat für Cloud-Dienste | Prüfbericht eines Wirtschaftsprüfers nach dem Kriterienkatalog C5 | Nur für Cloud-Dienste | Firmenseite, siehe unten |
Zu den beiden letzten Optionen informiert Blackfort Technology auf der Firmenseite: https://www.blackfort-tec.de/consulting-pages/iso-27001-beratung und https://www.blackfort-tec.de/consulting-pages/bsi-c5-beratung. Wie ein Zertifizierungsverfahren auf Basis von IT-Grundschutz abläuft, steht auf der Seite BSI-Grundschutz-Zertifizierung; was technische Prüfergebnisse als Nachweis leisten, auf der Seite automatisierte Nachweise.
Begrenzter Zuschnitt: was sich verkleinern lässt und was nicht
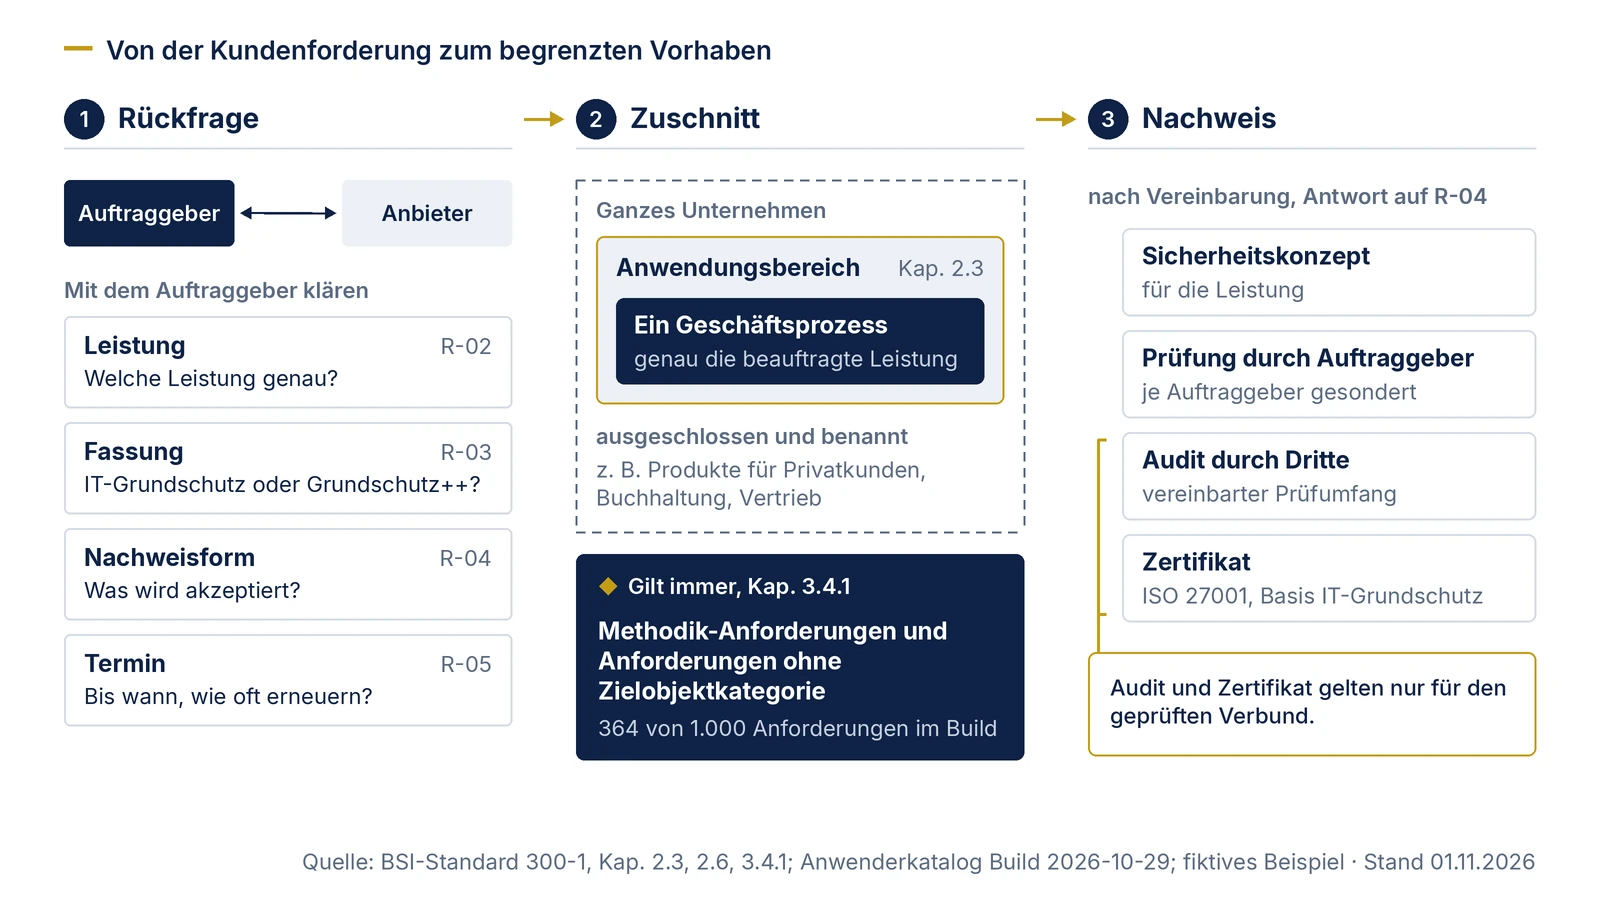
BSI-Standard 300-1 erlaubt einen schmalen Anwendungsbereich. Er kann „die gesamte Institution oder einen Teilbereich umfassen“ (Kapitel 2.3), der Informationsverbund kann einen Ausschnitt abbilden (Kapitel 3.1), und für die erste Einführung empfiehlt der Standard, mit dem wichtigsten Geschäftsprozess aus der höchsten Schutzbedarfskategorie zu beginnen (Kapitel 2.6). Für ein Unternehmen, dessen Kunde einen Nachweis für eine bestimmte Leistung verlangt, liegt es nahe, genau diese Leistung als ersten Geschäftsprozess zu nehmen. Die betrachteten Geschäftsprozesse müssen dabei vollständig im Anwendungsbereich liegen; ausgeschlossene Bereiche dürfen benannt werden.
Nicht verkleinern lässt sich die Methodik. Die Methodik-Anforderungen gelten nach Kapitel 3.4.1 „für alle Institutionen und sind verpflichtend auf jeden Informationsverbund anzuwenden“, und alle weiteren Anforderungen ohne Zielobjektkategorie sind verpflichtend in das Anforderungspaket aufzunehmen. Im Anwenderkatalog (Build 2026-10-29) sind das nach unserer Zählung 364 von 1.000 Anforderungen, davon 319 auf dem Sicherheitsniveau normal-SdT (139 MUSS, 180 SOLLTE) und 45 auf „erhöht“. Leitlinie, Rollen, Dokumentenlenkung, internes Audit und Managementbewertung gehören damit auch zu einem kleinen Vorhaben. Verkleinern lässt sich die Zahl der Assets und damit die Zahl der Anforderungen mit Zielobjektkategorie.
Ein begrenzter Zuschnitt ist auch ein Zuschnitt des Nachweises. Ein Zertifikat oder Audit gilt für den Verbund, der geprüft wurde. Verlangt später ein zweiter Kunde einen Nachweis für eine andere Leistung, erweitern Sie den Anwendungsbereich um den nächsten Geschäftsprozess; das sieht 300-1 mit der schrittweisen Untersuchung aller Prozesse ohnehin vor.
Fiktives Beispiel: Ein Softwareunternehmen entwickelt und betreibt für eine Kreisverwaltung ein Webportal für Terminvergabe und Antragsvorprüfung. Der Vertrag verlangt einen Nachweis nach IT-Grundschutz. Name, Leistung und Antworten sind erfunden.
| Element | Im Zuschnitt | Begründung |
|---|---|---|
| Anwendungsbereich | Geschäftsbereich „Portalbetrieb Verwaltungskunden“ mit Entwicklung, Betrieb und Support des Portals | Die beauftragte Leistung vollständig; 300-1 Kap. 2.3 |
| Erster Geschäftsprozess | GP-01 Portal für Auftraggeber betreiben | Antwort auf R-02; Schutzbedarf nach Antwort auf R-06 „hoch“ bei Verfügbarkeit |
| Assets | Portalanwendung, Datenbank, zwei virtuelle Server bei einem IaaS-Anbieter, Entwicklungsrechner des Portalteams, Ticketsystem, gemeinsamer Verzeichnisdienst des Unternehmens, sechs Mitarbeitende des Teams | Für GP-01 benötigt; 300-1 Kap. 3.1 |
| Ausgeschlossen | Produktentwicklung für Privatkunden, Buchhaltung, Vertrieb | Kein Bezug zu GP-01, eigene Systeme; benannt nach Kap. 2.3 |
| Schnittstellen | IaaS-Anbieter (Outsourcing/Cloud-Dienst), Anbindung an das Netz der Kreisverwaltung, gemeinsamer Verzeichnisdienst des Unternehmens | Kap. 3.1; der Verzeichnisdienst ist zugleich Asset (siehe oben) |
| Anforderungspaket | Methodik und Anforderungen ohne Zielobjektkategorie; Anforderungen der zugeordneten Kategorien; ergänzende Anforderungen aus den Antworten auf R-07 | Kap. 3.4, 3.4.1, 3.4.3 |
| Nachweis | Sicherheitskonzept für GP-01 und jährliches Audit durch Dritte; Zertifikat als spätere Option | Antwort auf R-04 und R-05 |
Wie Sie Anwendungsbereich und Informationsverbund im Einzelnen abgrenzen, steht auf der Seite Informationsverbund abgrenzen; den Schutzbedarf bewerten Sie mit der Schutzbedarfsfeststellung.
Reihenfolge für ein begrenztes Vorhaben
Die Reihenfolge setzt die Antworten aus dem Rückfragenkatalog voraus. Sie folgt den Prozessschritten aus BSI-Standard 300-1 und endet mit dem vereinbarten Nachweis.
- Rückfragen klären und Antworten als Compliance-Eingabe festhalten (300-1 Kap. 2.2, 2.4).
- Leitungsentscheidung: Anwendungsbereich, ersten Geschäftsprozess, Ressourcen und Leitlinie freigeben (Kap. 2.10).
- Erhebung: Assets des Geschäftsprozesses erfassen und Zielobjektkategorien zuordnen. Hilfe: Strukturanalyse, Modellierung.
- Anforderungspaket: verpflichtende Anforderungen, Anforderungen der Kategorien, ergänzende Anforderungen aus dem Vertrag; Parameter mit den Werten des Auftraggebers belegen (Kap. 3.4, 3.5).
- Umsetzungsstatus und Plan: jede Anforderung mit „erfüllt“, „nicht erfüllt“ oder „nicht anwendbar“ bewerten, Lücken planen. Hilfe: Anforderungen bewerten.
- Nachweis: die vereinbarte Form vorbereiten und terminieren. Hilfe: Nachweisplan.
Diese Seite behandelt Grundschutz als Antwort auf eine konkrete Kundenforderung. Allgemeine Fragen zur Informationssicherheit im Mittelstand und zum Aufbau eines ISMS ohne Grundschutz-Bezug behandelt Blackfort Technology auf der Firmenseite https://www.blackfort-tec.de. Wenn ein Bundesauftraggeber dahintersteht, ergänzt die Seite IT-Grundschutz für IT-Dienstleister des Bundes eine Übernahme-Matrix für Vertragsvorgaben. Blackfort Technology unterstützt bei Rückfragen, Zuschnitt und Nachweisplanung; die Leistungen stehen auf der Seite Beratung.
Rechtehinweis: Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Themenseite Grundschutz++. Angaben aus BSI-Standard 200-2 und dem IT-Grundschutz-Kompendium, Edition 2023 © Bundesamt für Sicherheit in der Informationstechnik bzw. © 2023 Reguvis Fachmedien GmbH (so im Impressum der Ausgabe), Quellen: BSI-Standard 200-2, BSI-Seite IT-Grundschutz-Kompendium. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.