
Zwei Perspektiven auf denselben Dienst
Ein Rechenzentrums- oder Cloud-Dienst taucht in zwei ISMS auf. Im ISMS des Betreibers ist er Teil des eigenen Informationsverbunds, mit Gebäuden, Räumen, Hostsystemen, Netzen und Administrierenden. Im ISMS des Kunden ist er ein Asset der Zielobjektkategorie Outsourcing oder Cloud-Dienste; BSI-Standard 300-1 nennt in Anhang 1 „RZ-Housing“ als Beispiel für Outsourcing und IaaS, PaaS und SaaS als Beispiele für Cloud-Dienste. Kapitel 3.1 fragt bei der Abgrenzung des Informationsverbunds ausdrücklich, welche Teile an externe Parteien ausgelagert werden und welche Cloud-Dienste genutzt werden.
Das IT-Grundschutz-Kompendium 2023 trennt beide Sichten in eigene Bausteine: OPS.2.2 Cloud-Nutzung und OPS.2.3 Nutzung von Outsourcing für den Kunden, OPS.3.2 Anbieten von Outsourcing für den Anbieter. OPS.3.2 nennt als Beispiele den Betrieb eines Rechenzentrums, einer Applikation oder einer Webseite und hält fest: „Allerdings verbleibt die Verantwortung aus Sicht der Informationssicherheit stets bei der auslagernden Institution.“ BSI-Standard 200-2 sagt dasselbe in Kapitel 8.3.7.
Im Anwenderkatalog Grundschutz++ stehen die Anforderungen an Auslagerung und Cloud aus Sicht der auslagernden Institution, in den Praktiken Beschaffungsmanagement (BES) und Dienstleistersteuerung (DLS). Einen eigenen Baustein für die Anbieterseite wie OPS.3.2 haben wir im Build 2026-10-29 nicht gefunden. Für den Betreiber heißt das: Er baut sein ISMS mit den Zielobjektkategorien seiner eigenen Assets und richtet die Nachweise an dem aus, was Kunden nach BES und DLS von ihm verlangen werden.
Welche Zielobjektkategorien den Betrieb abbilden
Für einen Rechenzentrums- oder Plattformbetrieb kommen vor allem die Kategorien für Standorte, Räume, IT-Systeme und Netze in Frage. Die Tabelle nennt, wie viele Anforderungen im Anwenderkatalog (Build 2026-10-29) der jeweiligen Kategorie direkt zugeordnet sind, gezählt rekursiv über alle Verschachtelungsebenen. Über die Vererbung nach Kapitel 3.4.2 kommen bei einem Asset die Anforderungen der übergeordneten Kategorien hinzu; die Zahl ist deshalb eine Untergrenze für das, was auf ein Asset entfällt.
| Zielobjektkategorie | Direkt zugeordnete Anforderungen | Im Betrieb zum Beispiel |
|---|---|---|
| Standorte | 59 | Rechenzentrumsstandort, Ausweichstandort |
| Gebäude | 2 | Rechenzentrumsgebäude |
| Räume | 6 | Leitstand, Lager |
| Serverräume | 4 | Rechnerräume, Colocation-Flächen |
| Räume für technische Infrastruktur | 3 | USV-, Klima-, Netzverteilerräume |
| IT-Systeme | 93 | Server, Speichersysteme, Managementsysteme |
| Hostsysteme | 9 | Virtualisierungshosts |
| Virtualisierungslösungen | 4 | Hypervisor-Plattform, Cluster-Management |
| Netze | 34 | Rechenzentrumsnetz, Managementnetz |
| Interne Netzsegmente | 3 | Mandantensegmente, Administrationssegment |
| Externe Netzanschlüsse | 16 | Carrier-Anbindungen, Kundenanbindungen, Cloud-Peering |
| Administrierende | 9 | Betriebsteam, Bereitschaft |
| Outsourcing | 29 | beim Betreiber: eigene Vorleistungen, etwa Wartung der Klimatechnik |
| Cloud-Dienste | 9 | beim Betreiber: genutzte Cloud-Dienste, etwa für Monitoring |
Die Zuordnung der Beispiele ist unsere; für die Zuordnung gelten die Definitionen in Anhang 1 von 300-1. Wie Sie Assets den Kategorien zuordnen und die Vererbung berücksichtigen, beschreibt die Seite Modellierung mit Zielobjektkategorien.
Scope-Steckbrief eines Betriebsdienstes
Kunden prüfen nach BSI-Standard 200-2 Kapitel 8.3.7, „ob der Geltungsbereich des ausgestellten Zertifikates die Dienstleistung auch tatsächlich umfasst“. Ein Steckbrief, der den Dienst so beschreibt, wie ein Kunde ihn bezieht, beantwortet diese Frage vorab. Das Beispiel ist fiktiv: ein Betreiber mit einer Virtualisierungsplattform an zwei Standorten, die er als IaaS für öffentliche Auftraggeber anbietet.
| Feld | Leitfrage | Fundstelle | Fiktives Beispiel |
|---|---|---|---|
| Dienst | Wie heißt die Leistung, wie der Kunde sie bezieht? | 300-1 Kap. 2.3 | „Plattformdienst IaaS-Ö“: virtuelle Server mit Speicher und Netz |
| Geschäftsprozess des Betreibers | Welcher eigene Prozess erbringt den Dienst? | 300-1 Kap. 2.5 | GP-B03 Betrieb der Virtualisierungsplattform |
| Schutzbedarfseignung | Für welche Schutzbedarfskategorie ist der Dienst ausgelegt? | 300-1 Kap. 2.6; 200-2 Kap. 8.2.3 | ausgelegt für „hoch“ bei Verfügbarkeit und Vertraulichkeit |
| Standorte und Räume | Welche Standorte, Gebäude und Räume gehören dazu? | 300-1 Kap. 3.1 Frage 3 | RZ Nord und RZ Süd, jeweils Rechnerraum und Technikräume |
| Technische Grenze | Bis wohin betreibt der Betreiber, ab wo der Kunde? | 300-1 Kap. 3.1 Frage 2 | bis einschließlich Hypervisor und Plattformnetz; Gastbetriebssystem und Anwendungen beim Kunden |
| Schnittstellen | Welche Übergänge zu Kunden, Carriern und Vorlieferanten gibt es? | 300-1 Kap. 3.1; Anhang 1 (Externe Netzanschlüsse) | Kundenanbindung per VPN und Behördennetz; Self-Service-Portal; Wartungszugang des Klimadienstleisters |
| Mandantentrennung | Wie werden Kunden voneinander getrennt? | Kompendium OPS.3.2.A4; Katalog BES.4.5.2 (Kundensicht) | eigene Netzsegmente und Speicherbereiche je Mandant |
| Vorleistungen | Was bezieht der Betreiber selbst von Dritten? | 300-1 Kap. 3.1 Frage 4 | Stromversorgung, Klimawartung, Backup-Speicher bei einem zweiten Anbieter |
| Ausgeschlossen | Was gehört ausdrücklich nicht zum Dienst? | 300-1 Kap. 2.3 | Betrieb von Gastsystemen, Datensicherung innerhalb der Gastsysteme |
| Nachweise | Welche Nachweise erhalten Kunden, für welchen Geltungsbereich? | 200-2 Kap. 8.3.7; Katalog DLS.3.1.1 (Kundensicht) | Zertifikat mit Geltungsbereich „Plattformdienst IaaS-Ö an RZ Nord und Süd“; jährlicher Bericht |
Die Felder folgen den Fragen aus 300-1 Kapitel 2.3 und 3.1. Wie Sie einen Informationsverbund allgemein abgrenzen, beschreibt die Seite Informationsverbund abgrenzen.
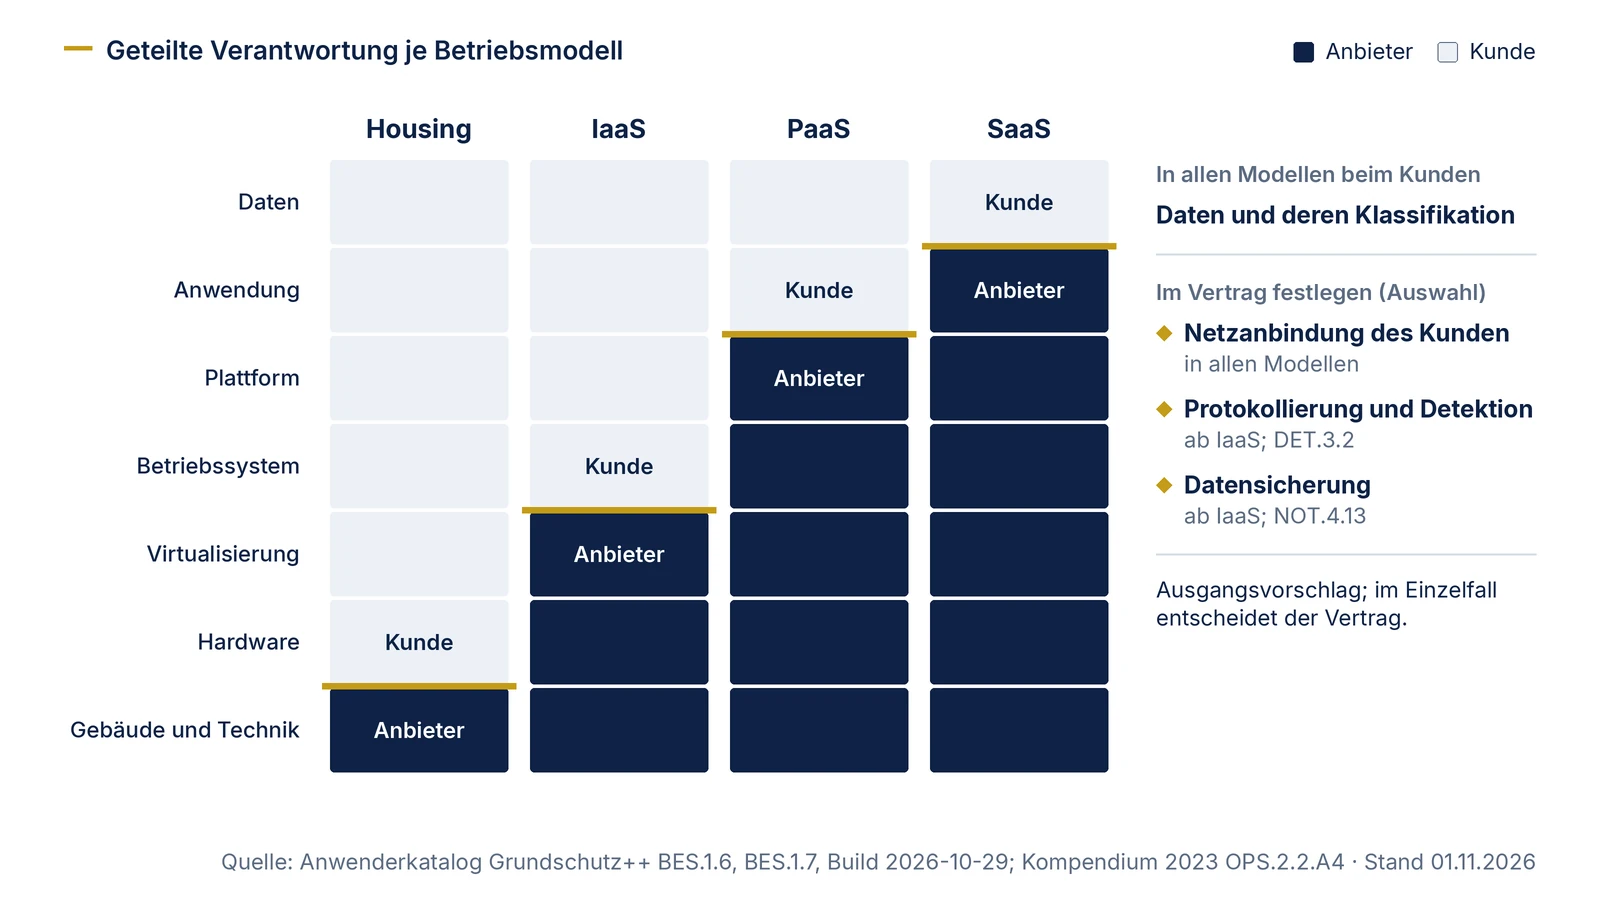
Verantwortungsmatrix: geteilte Verantwortung je Betriebsmodell
Der Anwenderkatalog verlangt von der auslagernden Institution, für jeden Cloud-Dienst das Bereitstellungsmodell „mit Ausführung der geteilten Verantwortlichkeiten“ zu dokumentieren (BES.1.6) und die geteilte Verantwortung mit dem Anbieter zu vereinbaren (BES.1.7). Im Kompendium 2023 verlangt OPS.2.2.A4, dass klar erkennbar ist, wie die Verantwortungsbereiche zwischen Anbieter und auftraggebender Institution abgegrenzt sind. Der Betreiber, der diese Aufteilung vorab je Modell beschreibt, liefert dem Kunden die Grundlage für beide Anforderungen.
Die Matrix ist ein Ausgangsvorschlag. A steht für Anbieter, K für Kunde, V für „im Vertrag festlegen“. Im Einzelfall entscheidet der Vertrag.
| Schicht oder Aufgabe | Housing / Colocation | IaaS / Hosting | PaaS | SaaS | Bezug im Katalog oder Standard |
|---|---|---|---|---|---|
| Gebäude, Zutritt, Brandschutz | A | A | A | A | Zielobjektkategorien Gebäude, Serverräume |
| Strom, Klima, technische Infrastruktur | A | A | A | A | Räume für technische Infrastruktur |
| Hardware der Kundensysteme | K | A | A | A | IT-Systeme |
| Virtualisierung, Hostsysteme | K | A | A | A | Hostsysteme, Virtualisierungslösungen |
| Betriebssystem der Kundensysteme | K | K | A | A | IT-Systeme |
| Plattform, Middleware, Laufzeitumgebung | K | K | A | A | Anwendungen |
| Fachanwendung | K | K | K | A | Anwendungen |
| Daten und deren Klassifikation | K | K | K | K | Daten; 300-1 Kap. 2.6 |
| Berechtigungen der Nutzenden | K | K | V | V | Nutzende, Administrierende |
| Netzanbindung des Kunden | V | V | V | V | Externe Netzanschlüsse; BES.7.1.2, BES.7.2 |
| Protokollierung und Detektion | K | V | V | V | DET.3.2 (KANN): Ereignisse der Cloud im Audit Log der Institution |
| Datensicherung | K | V | V | V | NOT.4.13 (SOLLTE): Sicherung von Daten beim Dienstleister |
| Rechtsraum und Datenlokation | V | V | V | V | BES.2.2 (SOLLTE), BES.2.3 (KANN) |
| Nachweis gegenüber dem Kunden | A | A | A | A | BES.4.8.2 (SOLLTE): Konformitätsnachweis durch Dritte für Cloud-Dienste; DLS.3.1.1 |
Bei Protokollierung und Datensicherung liegt die Technik beim Anbieter, die Anforderung im Katalog aber beim Kunden; ohne Vereinbarung kann der Kunde sie nicht erfüllen. Beim Housing nimmt der Kunde die Leistung des Betreibers als Asset der Kategorie Outsourcing in seinen Informationsverbund auf und seine eigenen Systeme im fremden Raum als eigene Assets. Will der Kunde eine Serverraum-Anforderung als „nicht anwendbar“ führen, braucht er einen der beiden Gründe aus 300-1 Kapitel 4.1.1: Die zugrunde liegende Komponente existiert im Informationsverbund nicht, oder die Anforderung kann funktional nicht erfüllt werden. Die Begründung ist zu dokumentieren.
Abgrenzung zum Kriterienkatalog C5
Der Kriterienkatalog C5 des BSI spezifiziert laut BSI „Mindestanforderungen an sicheres Cloud Computing“ und richtet sich in erster Linie an professionelle Cloud-Anbieter, deren Prüfer und Kunden. Die Erfüllung der Kriterien kann durch Wirtschaftsprüfer testiert werden, die der Cloud-Anbieter beauftragt; das BSI ist nach eigener Angabe bei der Auswahl der Prüfer und der Prüfung nicht beteiligt und wertet die Berichte nicht aus. C5 ist damit ein Prüfrahmen für einen Cloud-Dienst, Grundschutz++ eine Methodik für das ISMS einer Institution.
Für die Verantwortungsmatrix ist C5 trotzdem relevant, weil auch das BSI zu C5 betont, dass jeder Kunde ein eigenes Risikomanagement braucht und verbleibende Restrisiken selbst trägt. Ein C5-Prüfbericht kann für den Kunden ein Nachweis im Sinne von BES.4.8.2 sein. Ob Ihr Dienst einen C5-Bericht braucht und wie Sie ihn vorbereiten, behandelt diese Seite nicht.
Zur C5-Prüfung informiert Blackfort Technology auf der Firmenseite: https://www.blackfort-tec.de/consulting-pages/bsi-c5-beratung.
Nächste Schritte für Betreiber
Wer einen Betriebsdienst nach Grundschutz++ aufstellen will, beginnt mit dem Steckbrief und der Matrix für die angebotenen Modelle und stimmt beide mit einem Pilotkunden ab. Danach folgen die eigenen Schritte der Methodik: Schutzbedarf der eigenen Betriebsprozesse, Strukturanalyse der Assets, Modellierung, Anforderungspaket.
- Eigene Prozesse und Assets erfassen: Strukturanalyse
- Schutzbedarfseignung begründen: Schutzbedarfsfeststellung
- Kundenvorgaben aus Verträgen übernehmen: IT-Grundschutz für IT-Dienstleister des Bundes
- Nachweise für Kunden terminieren: Nachweisplan
- Zertifikat mit passendem Geltungsbereich vorbereiten: BSI-Grundschutz-Zertifizierung
Blackfort Technology unterstützt Betreiber bei Scope-Zuschnitt, Verantwortungsmatrix und Nachweisplanung; die Leistungen stehen auf der Seite Beratung.
Rechtehinweis: Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Themenseite Grundschutz++. Zitate aus BSI-Standard 200-2 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Standard 200-2. Zitat aus dem IT-Grundschutz-Kompendium, Edition 2023 © 2023 Reguvis Fachmedien GmbH, © 2023 Bundesamt für Sicherheit in der Informationstechnik, Bonn (so im Impressum der Ausgabe), Quelle: BSI-Seite IT-Grundschutz-Kompendium. Zitate zu C5 © Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite Kriterienkatalog C5, abgerufen am 01.11.2026. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.