
Was wiederkehrt: die Pflichten mit Fundstelle
Einen festen Mindestturnus für eine Betriebsaufgabe nennt 300-1 nur an einer Stelle: Die Risikobetrachtung wird „mindestens jährlich sowie bei wesentlichen Änderungen überprüft“ (Kap. 4.2.3; ebenso Anhang 3, Kriterium 35). Alles andere ist „regelmäßig“, „kontinuierlich“ oder „anlassbezogen“. Die Tabelle fasst zusammen, was im Betrieb wiederkehrt.
| Aufgabe | Vorgabe in 300-1 | Anforderung im Katalog (Modalverb, Parameter) | Turnus nach Vorgabe |
|---|---|---|---|
| Umsetzungsstatus aller Anforderungen prüfen | Kap. 4.1.1: für jede Anforderung vollständig überprüfen | UMS.1.1 (MUSS, „regelmäßig“) | selbst festzulegen |
| Fortschritt des Umsetzungsplans verfolgen und Plan fortschreiben | Kap. 4.5: kontinuierlich nachhalten, in regelmäßigen Abständen; Plan als lebendes Dokument | UMS.6.1, UMS.6.2 (MUSS); PERF.1.2 (MUSS, „regelmäßige“ Überprüfung und Fortschreibung) | kontinuierlich, Überprüfung selbst festzulegen |
| Risikobetrachtung überprüfen | Kap. 4.2.3; Anhang 3, Kriterium 35 | Methodik in GC.12.1 und RISK.1.1 | mindestens jährlich und bei geplanten oder eingetretenen wesentlichen Änderungen |
| Befristete Risikoakzeptanzen nachhalten | Anhang 3, Kriterium 28: Befristung festlegen | - | zum festgelegten Fristende |
| Leistung des ISMS bewerten | Kap. 5.1: Ausgestaltung frei, solange einheitliche Vorgaben ausstehen | PERF.1.1 (MUSS) | selbst festzulegen |
| Internes Auditprogramm planen und Audits durchführen | Kap. 5.2: Auditprogramm mit Zielen, Risiken, Ausmaß und Regelmäßigkeit | PERF.3.1 (MUSS); PERF.3.1.2 risikoorientierte Planung (MUSS) | nach Auditprogramm |
| Managementbericht erstellen, Managementbewertung durchführen | Kap. 5.3: Institutionsleitung prüft Eignung, Angemessenheit, Wirksamkeit; „Regelmäßigkeit der Bewertung“ als Aspekt | PERF.4.1 (MUSS, „regelmäßig“ sowie anlassbezogen), PERF.4.2 (MUSS, „regelmäßig“) | selbst festzulegen, dazu anlassbezogen |
| Monitoring auswerten | Kap. 5.4: Verfahren für Vorfallerkennung, Schwachstellen und neue Bedrohungen | PERF.5.1 (MUSS, „regelmäßigen“ Überwachung) | laufend, Auswertung selbst festzulegen |
| Anforderungen validieren | Kap. 5.5: Änderungen im Verbund, in der Bibliothek, in Blaupausen, in der Methodik | PERF.1.3 (MUSS, „regelmäßig“) | selbst festzulegen |
| Einhaltung von Verpflichtungen prüfen | Kap. 2.2: Compliance-Management | PERF.2.1 (SOLLTE, „regelmäßig“ sowie anlassbezogen) | selbst festzulegen, dazu anlassbezogen |
| Nicht-Konformitäten auswerten, Wirksamkeit von Korrekturen testen | Kap. 6.1 und 6.4 | VRB.2.2 (MUSS, „regelmäßig“), VRB.6.1 (MUSS, „regelmäßig“) | selbst festzulegen |
| Dokumente lenken | Kap. 2.9: Verfahren über den gesamten Lebenszyklus | GC.11.1 (MUSS) | nach Lenkungsverfahren |
Fachliche Anforderungen mit Turnus kommen hinzu, etwa NOT.4.16.1 (Wiederherstellung „regelmäßig“ anhand repräsentativer Stichproben überprüfen, SOLLTE) oder SENS.1.2 (Erfolg der Sensibilisierung „regelmäßig“ anhand objektivierter Kriterien überprüfen, SOLLTE). Im Build vom 29.10.2026 haben 68 Parameter die Bezeichnung „regelmäßig“ (eigene Auszählung). Alle gehören mit ihrem festgelegten Wert in den Kalender; wie Sie die Werte festlegen und protokollieren, zeigt Blaupausen und Parameter.
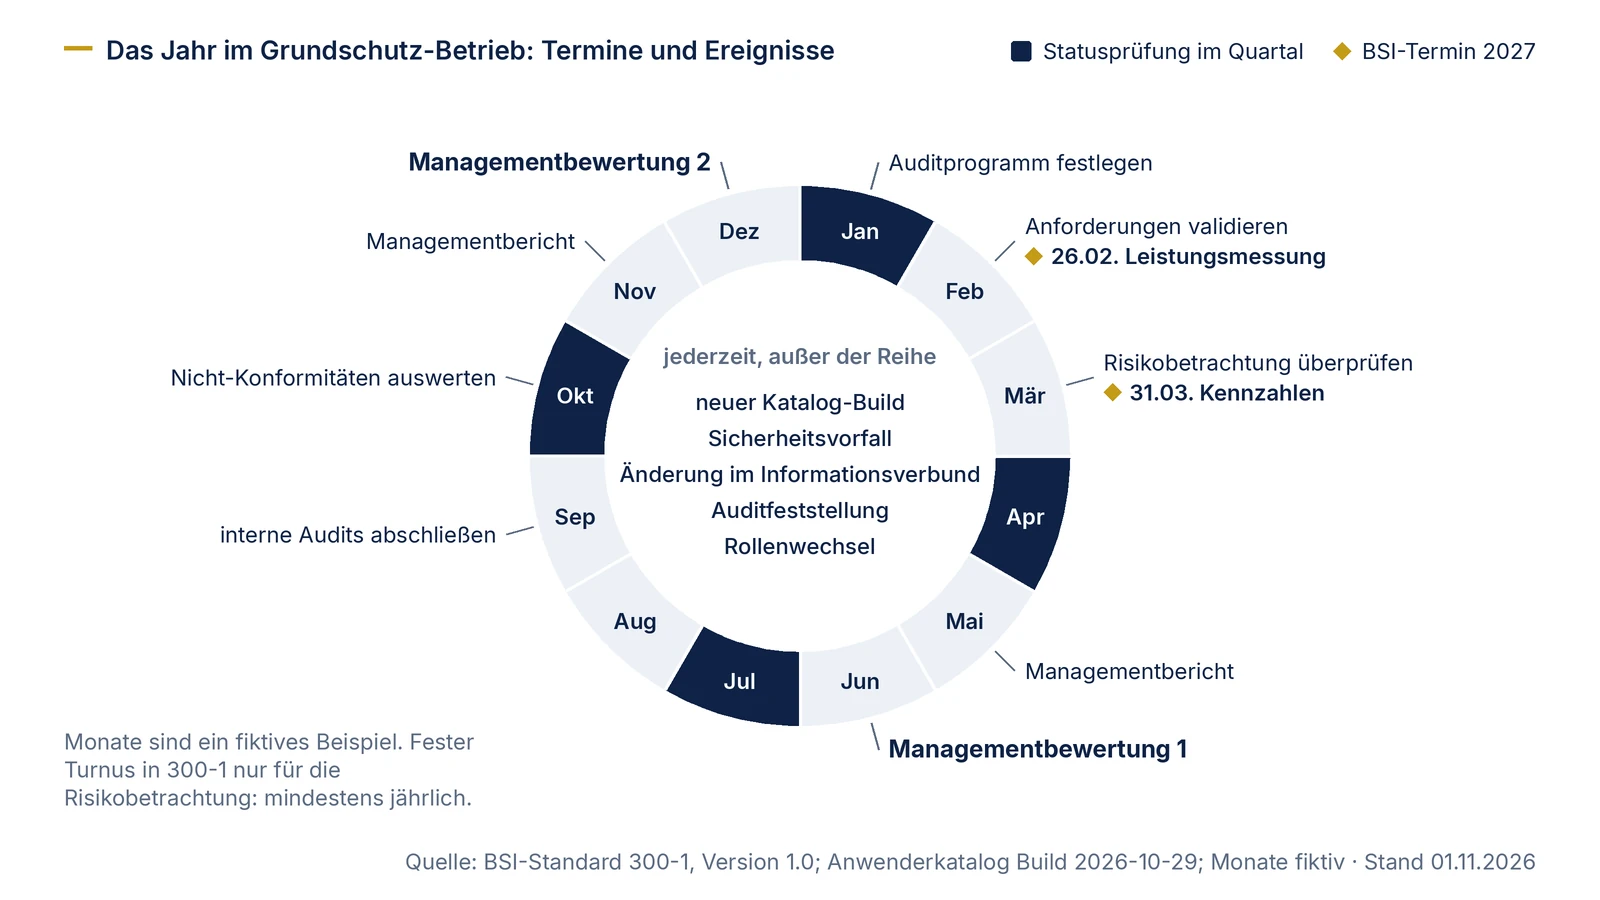
Jahreskalender: ein Beispiel zum Anpassen
Fiktives Beispiel. Die Aufgaben und Fundstellen stammen aus 300-1 und dem Anwenderkatalog. Die Monate und Turnusse sind eigene Festlegungen für eine angenommene Institution mit zwei Leitungssitzungen zum ISMS im Jahr und einem Geschäftsjahr gleich Kalenderjahr. Übernehmen Sie die Struktur und setzen Sie eigene Termine.
| Zeitraum | Aufgabe | Ergebnis | Zuständig (Beispiel) | Fundstelle |
|---|---|---|---|---|
| Januar | Auditprogramm des Jahres festlegen: Ziele, Risiken des Programms, Ausmaß, Auditteam | Auditprogramm, von der Leitung zur Kenntnis genommen | ISB, Leitung des internen Audits | Kap. 5.2.1; PERF.3.1 |
| Januar | Umsetzungsstatus prüfen (Quartal 1) | Statusliste mit Datum und prüfender Person | ISB mit den Umsetzungszuständigen | Kap. 4.1.1; UMS.1.1 |
| Februar | Validierung der Anforderungen: neuer Build der Bibliothek, Blaupausen, Änderungen im Verbund | Validierungsvermerk, Änderungen am Paket | ISB | Kap. 5.5; PERF.1.3 |
| März | Überprüfung der Risikobetrachtung | aktualisiertes Risikoregister, Restrisiken zur Freigabe | ISB, Risikoeigentümer | Kap. 4.2.3; Anhang 3, Kriterium 35 |
| April | Umsetzungsstatus prüfen (Quartal 2); Wiederherstellungstest Halbjahr 1 | Statusliste; Testprotokoll | ISB; IT-Betrieb | UMS.1.1; NOT.4.16.1 |
| Mai | Managementbericht erstellen | Managementbericht mit Auditergebnissen, Leistungsbewertung, Vorfällen, Status der Risikobehandlung | ISB | Kap. 5.3; PERF.4.1 |
| Juni | Managementbewertung 1 | Protokoll, Beschlüsse, freigegebene Ressourcen | Institutionsleitung | Kap. 5.3; PERF.4.2 |
| Juli | Umsetzungsstatus prüfen (Quartal 3); Prüfung der Einhaltung von Verpflichtungen | Statusliste; Compliance-Vermerk | ISB; Compliance-Stelle | UMS.1.1; PERF.2.1 |
| September | Interne Audits nach Programm abschließen; Wiederherstellungstest Halbjahr 2 | Auditberichte; Testprotokoll | Auditteam; IT-Betrieb | Kap. 5.2.2; NOT.4.16.1 |
| Oktober | Umsetzungsstatus prüfen (Quartal 4); Nicht-Konformitäten aus den Audits auswerten, Korrektur- und Verbesserungsplan in den Umsetzungsplan übernehmen | Statusliste; Korrektur- und Verbesserungsplan | ISB | UMS.1.1; Kap. 6.1 und 6.3; VRB.2.2 |
| November | Managementbericht erstellen; Evaluation umgesetzter Korrekturen | Managementbericht; Evaluationsergebnis | ISB | Kap. 5.3 und 6.4; VRB.6.1 |
| Dezember | Managementbewertung 2 mit Ressourcen für das Folgejahr; Auditprogramm bewerten | Protokoll, Beschlüsse; Bewertung des Auditprogramms | Institutionsleitung; ISB | Kap. 5.3 und 5.2.2; GC.8.1 |
| laufend | Fortschritt des Umsetzungsplans, Monitoring, Dokumentenlenkung | gepflegter Plan, Monitoring-Auswertungen, gelenkte Dokumente | ISB, IT-Betrieb | Kap. 4.5, 5.4, 2.9; UMS.6.1, PERF.5.1, GC.11.1 |
Zwei Termine des BSI sollten Sie für 2027 zusätzlich eintragen. Laut Meilensteinplan wird am 26.02.2027 das Konzept zur Leistungsmessung in die Methodik integriert, und bis zum 31.03.2027 sollen alle Anforderungen der Methodik-Praktiken Leistungskennzahlen haben. Ihre eigene Leistungsbewertung sollten Sie danach mit diesen Vorgaben abgleichen. Bis dahin sind Institutionen nach Kap. 5.1 frei in der Ausgestaltung. Welche Kennzahlen Sie der Leitung vorlegen können, zeigt Managementbewertung und Kennzahlen.
Ereignismatrix: was außer der Reihe Arbeit auslöst
Viele Pflichten löst ein Ereignis aus, unabhängig vom Kalender. Die Matrix ordnet jedem Ereignis die Folgeaufgaben mit Fundstelle zu. Legen Sie für jedes Ereignis fest, wer es meldet und wer die Folgeaufgaben anstößt; sonst fällt es zwischen die Termine.
| Ereignis | Folgeaufgaben | Fundstelle |
|---|---|---|
| Wesentliche Änderung im Informationsverbund (neuer Standort, neue Anwendung, Auslagerung) | Abgrenzung und Assets nachziehen; Auswahl der Blaupausen prüfen; Anforderungen validieren; Risikobetrachtung überprüfen | Kap. 3.1, 3.3, 5.5; Anhang 3, Kriterium 35 |
| Neuer Build der Stand-der-Technik-Bibliothek oder neue Fassung der Methodik | Kennungen und Texte gegen das Paket abgleichen; geänderte Parameter und neue Anforderungen bewerten; Ergebnis dokumentieren | Kap. 5.5; PERF.1.3 |
| Neuer oder geänderter Geschäftsprozess | Prozess dokumentieren, Schutzbedarf feststellen und von der Leitung freigeben lassen; bei hohem Schutzbedarf Risikobetrachtung | Kap. 2.5, 2.6, 2.10, 2.11 |
| Sicherheitsrelevantes Projekt, etwa Einführung eines neuen Systems | ISB oder andere Rolle der Sicherheitsorganisation einbinden und informieren, zu den festgelegten Zeitpunkten | Kap. 2.8; GC.10.1.2 |
| Sicherheitsvorfall | Behandlung nach Vorfallverfahren; Auswertung als Verbesserungspotenzial; Aufnahme in den Managementbericht | Kap. 5.4, 6.2, 5.3 |
| Neue Schwachstelle oder neue Bedrohung | nach den Monitoring-Verfahren bewerten und in der Risikobetrachtung berücksichtigen | Kap. 5.4 |
| Feststellung aus einem internen oder externen Audit | Maßnahmen planen und umsetzen; Ursachenanalyse; Korrektur- und Verbesserungsplan in den Umsetzungsplan | Kap. 5.2.2, 6.1, 6.3 |
| Anforderung wird absehbar dauerhaft nicht erfüllt | Einordnung von temporär auf dauerhaft ändern; Risikobetrachtung; Restrisiko der Leitung zur Freigabe vorlegen | Kap. 4.1.2; Anhang 3, Kriterien 30 und 34 |
| Frist einer temporären Risikoakzeptanz läuft ab | neu bewerten und neu entscheiden lassen oder Maßnahme abschließen | Anhang 3, Kriterium 28 |
| Neue gesetzliche oder vertragliche Verpflichtung | Verpflichtung aufnehmen, Anforderungspaket ergänzen, Einhaltung prüfen | Kap. 2.2, 3.4.3; STM.2.1.7; PERF.2.1 |
| Wechsel in einer Rolle des ISMS (etwa ISB, Risikoeigentümer) | Stellvertretung greift; Nachfolge mit Qualifikation benennen; Zuständigkeiten im Umsetzungsplan umschreiben | GC.9.1.1.2, GC.9.1.1.4; Kap. 4.4 |
| Maßnahme verzögert sich gegenüber dem Umsetzungsplan | Eskalationspfad nutzen; Plan anpassen; Status an Verantwortliche und Leitung berichten | Kap. 4.5 |
Ein Ereignis kann mehrere Zeilen treffen. Die Auslagerung eines Systems an einen Cloud-Dienst ist zugleich eine Änderung im Informationsverbund, möglicherweise ein sicherheitsrelevantes Projekt und eine neue vertragliche Verpflichtung. Prüfen Sie deshalb jedes gemeldete Ereignis gegen die ganze Matrix.
Den Betrieb organisieren
Kalender und Matrix funktionieren nur, wenn sie an einer Stelle gepflegt werden. 300-1 empfiehlt für Zuständigkeiten und Fristen ein Projektmanagement- oder Ticketsystem (Kap. 4.4). Dasselbe System eignet sich für die wiederkehrenden Aufgaben: ein Ticket je Termin mit Fundstelle, Ergebnisdokument und Zuständigkeit. Für Prüfungen verlangt Kap. 4.3 das Datum und die prüfende Person, bei automatisierter Prüfung auch Werkzeug, Zeitpunkt und Ergebnis. Erzeugt das Ticketsystem diese Angaben beim Schließen, entsteht der Nachweis nebenbei.
Achten Sie auf die Rollentrennung. Wer eine Maßnahme umsetzt, sollte nicht zugleich ihren Fortschritt verfolgen, denn Kap. 4.5 verlangt, einen möglichen Interessenkonflikt durch eine angemessene Rollenverteilung zu verhindern. Für das interne Audit verlangt PERF.3.1.3 fachlich geeignete und unabhängige Auditoren. Wer welche Aufgabe im Jahreslauf übernimmt, ordnet die Seite Rollen und Verantwortlichkeiten zu.
Planen Sie die Abhängigkeiten zwischen den Terminen. Die Managementbewertung stützt sich auf Auditergebnisse, die Leistungsbewertung und den Status der Risikobehandlung (Kap. 5.3). Liegen Audits und Risikoüberprüfung nach dem Bericht, fehlen dem Bericht die Grundlagen. Im Beispielkalender liegen deshalb Risikoüberprüfung im März und Audits bis September jeweils vor einem Managementbericht.
Grundschutz++ ist eine neue Methodik, und das BSI kündigt Ergänzungen an. Halten Sie im Kalender einen Termin für die Prüfung neuer Veröffentlichungen frei, etwa im Rahmen der Validierung. Was sich gegenüber dem klassischen IT-Grundschutz im Betrieb ändert, zeigt der Vergleich IT-Grundschutz 2023 und Grundschutz++.
Weiter: Rollen und Verantwortlichkeiten · Nachweisplan · Risikoakzeptanz und Restrisiko · Fallbeispiel: Überwachung · Vergleich 2023 und Grundschutz++.
Den Umsetzungs- und Nachweisplan erarbeitet Blackfort Technology im Paket Umsetzung und Migration. Den laufenden ISMS-Betrieb, auf Wunsch mit der Rolle des Informationssicherheitsbeauftragten, beschreibt Blackfort Technology auf https://www.blackfort-tec.de unter Externer Informationssicherheitsbeauftragter.