
Hinweis und Rückblende auf Teil 1 bis 3
Fiktiver Fall. Institution, Kennzahlen, Auditfeststellungen und Entscheidungen sind erfunden. Die Fallakte ist nicht vom BSI geprüft, nicht zertifiziert und nicht auf reale Kommunen oder Dienstleister übertragbar. Echt sind die Kennungen und Texte der Anforderungen aus dem Anwenderkatalog Grundschutz++, Build 2026-10-29; Methodik nach BSI-Standard 300-1, Version 1.0.
Was bisher geschah: Der IT-Zweckverband Musterregion (IZM) betreibt ein Bürgerportal für zwölf Kommunen. Teil 1: Prozess GP-A mit hohem Schutzbedarf bei Vertraulichkeit und Integrität, drei Sicherheitsziele Z-01 bis Z-03, ISB mit Interessenkonflikt. Teil 2: Informationsverbund IV-PORTAL mit 24 Assets, Paket mit 930 Einträgen, zehn Kategorien bewusst ohne Asset. Teil 3: Statusbilanz 635 erfüllt, 256 nicht erfüllt, 39 nicht anwendbar; Risikoregister RR-01 bis RR-04; Umsetzungsplan mit 60 Maßnahmen; ISB-Stabsstelle für PM 9 beschlossen.
Leistungsbewertung mit eigenen Kennzahlen
Kapitel 5.1 hält eine Leistungsbewertung für erforderlich, die der Institutionsleitung nachvollziehbar vorgelegt werden sollte, und stellt fest, dass einheitliche Vorgaben dazu im Grundschutz++ noch ausstehen; bis dahin sind die Institutionen in der Ausgestaltung frei. Laut Meilensteinplan auf der Grundschutz++-Seite des BSI soll das Konzept zur Leistungsmessung am 26.02.2027 in die Methodik integriert sein, und bis zum 31.03.2027 soll jede Anforderung aus den Methodik-Praktiken Leistungskennzahlen erhalten.
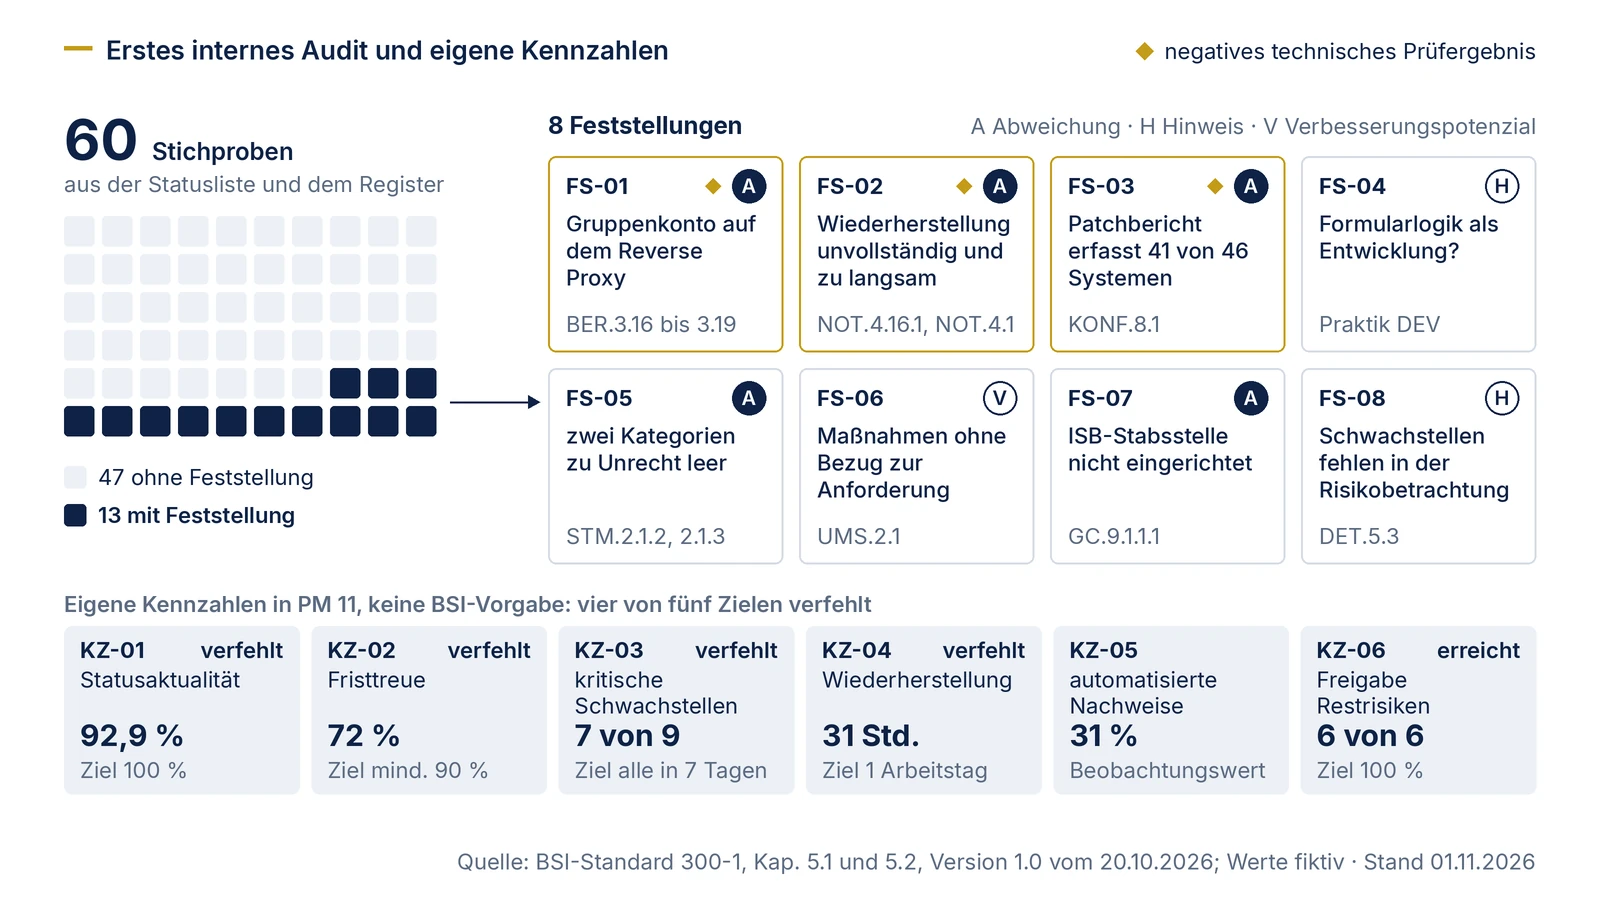
Die folgenden Kennzahlen sind deshalb eigene Festlegungen des IZM. Sie messen die Ziele aus der Leitlinie und sind keine Kennzahlen des BSI. Sobald das BSI Kennzahlen veröffentlicht, will der IZM sie neben die eigenen stellen und prüfen, welche er ersetzt. Gemessen wurde zum Ende von PM 11.
| Kennzahl (eigene) | Messweg | Ziel | Ist PM 11 (fiktiv) | Bewertung |
|---|---|---|---|---|
| KZ-01 Statusaktualität (zu Z-01) | Einträge der Statusliste NW-02 mit Prüfdatum höchstens drei Monate alt | 100 % | 864 von 930, 92,9 % | verfehlt |
| KZ-02 Fristtreue des Umsetzungsplans | bis PM 11 fällige Maßnahmen, fristgerecht abgeschlossen | mindestens 90 % | 26 von 36, 72 % | verfehlt |
| KZ-03 Behebungszeit kritischer Schwachstellen (zu Z-02) | Fälle an Portal-Assets, behoben binnen sieben Tagen | alle | 7 von 9; längste Dauer 23 Tage | verfehlt |
| KZ-04 Wiederherstellung (zu Z-03) | Zeit bis zur Annahme von Anträgen nach Wiederherstellung aus der Sicherung, gemessen im Audit | ein Arbeitstag | 31 Stunden | verfehlt |
| KZ-05 automatisiert belegte Nachweise | Anteil der Nachweise, die ein Werkzeug mit Zeitpunkt und Ergebnis erzeugt | kein Ziel, Beobachtungswert | 31 % | - |
| KZ-06 Freigabe der Restrisiken | Restrisiken mit gültiger, nicht abgelaufener Freigabe der Geschäftsleitung | 100 % | 6 von 6 | erreicht |
Vier von fünf Kennzahlen mit Ziel sind verfehlt. Das ist kein Grund, die Ziele zu senken. Die Werte zeigen der Leitung, wo das ISMS nach dem ersten Durchlauf steht, und genau dafür ist die Leistungsbewertung nach Kapitel 5.1 da: als Grundlage für Entscheidungen über die weitere Realisierung.
Internes Auditprogramm und Auditplan
Das Auditprogramm (MN-12) beginnt mit Zielen, wie Kapitel 5.2.1 es verlangt. Der IZM hat die Aspekte übernommen, die der Standard ausdrücklich nennt, und jedem ein konkretes Prüfziel gegeben. Kapitel 5.2 sieht im internen Audit vor allem ein Mittel der Selbstkontrolle, das Verbesserungspotenziale aufzeigen soll. Danach hat der IZM den Auditplan ausgerichtet: Er prüft gezielt dort, wo eine falsche Angabe die meisten Folgen hätte.
| Aspekt nach Kap. 5.2.1 | Prüfziel im ersten Audit (fiktiv) |
|---|---|
| Anforderungen an die Informationssicherheit | Sind Status „erfüllt“ und „nicht anwendbar“ in der Statusliste belegt? |
| Detektion und Vorfallbehandlung | Funktionieren Erkennung und Meldeweg, wurde das Ereignis SV-01 sachgerecht behandelt? |
| identifizierte Risiken | Wirken die Maßnahmen zu RR-01 bis RR-03, sind die Restrisiken richtig freigegeben? |
| Merkmale der Prozesse | Bildet die Modellierung GP-A vollständig ab? |
| Reifegrad des ISMS | Werden Maßnahmen fristgerecht und nachvollziehbar umgesetzt? |
| Ergebnisse vorangegangener Audits | entfällt im ersten Audit |
Auditteam: Die Revision der Trägerkommune K03 prüft im Auftrag des IZM, eine Auditteamleiterin und ein Prüfer, beide ohne Rolle im Portalbetrieb. Das entspricht PERF.3.1.3, das fachlich geeignete und unabhängige Auditoren verlangt; die Erläuterung dazu nennt als Maßstab, nicht in die geprüften Prozesse eingebunden zu sein. Der ISB gehört nicht zum Team. Als Risiko des Auditprogramms hat der IZM den Zugriff Externer auf Antragsdaten bewertet (Kap. 5.2.1): Das Team prüft nur mit Lesezugriff und an pseudonymisierten Beispielen und hat eine Vertraulichkeitsvereinbarung unterzeichnet.
Auditplan (PERF.3.1.1, risikoorientiert nach PERF.3.1.2): 60 Stichproben aus der Statusliste, davon 12 Einträge mit „nicht anwendbar“, 20 Einträge mit „erfüllt“ an Assets aus den Risiken RR-01 bis RR-03, 10 MUSS-Anforderungen, die beiden Restrisiken und alle vier Risiken des Registers, dazu 12 Zufallsstichproben. Methoden: Interviews, Dokumentenprüfung, Abgleich von Konfigurationsexporten mit der CMDB und ein vor Ort wiederholter Wiederherstellungstest; die Gespräche mit den Redaktionen der Kommunen liefen remote (Kap. 5.2.2). Bewertungsschema nach PERF.3.2.1: A Abweichung, H Hinweis mit Klärungsbedarf, V Verbesserungspotenzial, ohne Feststellung.
Auditbericht: acht Feststellungen
47 der 60 Stichproben blieben ohne Feststellung, unter anderem das Risikoregister, dessen Einträge die Mindestangaben nach Anhang 3, Kriterium 15, vollständig enthalten, die befristeten Freigaben der Restrisiken und die Begrenzung der Statusabrufe nach KONF.11.4, die das Team mit einem Abruftest bestätigt hat. Auch die Begründungen für KONF.3.3 und NOT.4.5 als nicht anwendbar hielten. Die übrigen 13 Stichproben führten zu acht Feststellungen.
| Feststellung | Bewertung | betroffene Anforderungen | Sachverhalt (fiktiv) |
|---|---|---|---|
| FS-01 Gruppenkonto auf dem Reverse Proxy | A | BER.3.16, BER.3.17, BER.3.18, BER.3.19 | Auf AS-08 existiert ein lokales Administrationskonto, das drei Administrierende gemeinsam nutzen. Es steht nicht im Verzeichnisdienst und fehlte deshalb im Kontenexport NW-05. Gefunden beim Abgleich der lokalen Kontenlisten aller Systeme. Die Erläuterung zu BER.3.16 lässt nur eng begrenzte, begründete Ausnahmefälle zu; hier handelt es sich um Regelbetrieb. |
| FS-02 Wiederherstellung unvollständig und zu langsam | A | NOT.4.16.1, NOT.4.1 | Im wiederholten Test lief die Portal-Datenbank nach 31 Stunden wieder. Von den Nachweisdokumenten des Stichtags fehlten rund 2 %: Seit einer Umstellung in PM 6 schloss der Sicherungsjob ein Verzeichnis aus, das auch in der Liste der zu sichernden Daten fehlte. Der Test aus PM 4 lag vor dieser Änderung, und der nach der Festlegung in Teil 2 halbjährlich fällige Test in PM 10 hatte das Verzeichnis nicht als Stichprobe enthalten. NOT.4.16.1 verlangt repräsentative Stichproben; das war dieser Test nicht. |
| FS-03 Patchbericht deckt nicht alle Systeme ab | A | KONF.8.1 | Der Bericht NW-11 meldete „41 von 41 erfassten Systemen ohne offene kritische Updates“. Die CMDB führt 46 Systeme im Verbund. Fünf virtuelle Maschinen, darunter der Sicherungsproxy, hatten keinen Agenten. Ein Nachweis aus einem Werkzeug belegt nur, was das Werkzeug sieht. |
| FS-04 Formularlogik als Entwicklung? | H, an die Geschäftsleitung | DEV.1.1 und die Praktik DEV | Die Redaktionen schreiben Prüflogik in einer Skriptsprache, die im Portal ausgeführt wird. Das Team hält die Begründung „keine Entwicklung von IT-Produkten im Verbund“ für zweifelhaft. Ob Formularlogik darunter fällt, regelt weder der Standard noch die Erläuterung zu DEV.1.1 ausdrücklich. Verwandt mit OF-04. |
| FS-05 zwei Kategorien zu Unrecht leer | A | STM.2.1.2, STM.2.1.3 | Die Administrationsoberflächen von Virtualisierungscluster und Reverse Proxy werden im Browser bedient; auf den Admin-Notebooks wird die Betriebsdokumentation mit Büro-Software geschrieben. Die Begründung aus Teil 2 für die leeren Kategorien Webbrowser und Office-Anwendungen hält nicht. Im Paket fehlen 14 Anforderungen (eigene Zählung im Build 2026-10-29). |
| FS-06 Maßnahmen ohne Anforderungsbezug | V, weil die Zuordnung in der Statusliste NW-02 vollständig vorliegt und nur im Ticketsystem fehlt | UMS.2.1 | Bei 9 der 60 Maßnahmen fehlt im Ticketsystem die Verknüpfung zur Kennung der Anforderung. Kapitel 4.3 verlangt, dass für jede Anforderung erkennbar ist, welche Maßnahmen ihr zugeordnet sind. |
| FS-07 ISB-Stabsstelle nicht eingerichtet | A | GC.9.1.1.1 | Die Stelle ist ausgeschrieben, aber nicht besetzt; die Frist PM 9 von MN-01 ist überschritten. Der Interessenkonflikt besteht fort. |
| FS-08 Schwachstellen fließen nicht in die Risikobetrachtung | H, weil das Verfahren nach DET.5.3 besteht und nur die Übernahme in das Register fehlt; als Abweichung von Kap. 5.4 an MB-01 gemeldet | DET.5.3; 300-1 Kap. 5.4 | Scans laufen und Funde werden behoben. Kapitel 5.4 verlangt aber auch, Schwachstellen in der Risikobetrachtung zu berücksichtigen. Zwei Funde am Bürgerportal betrafen RR-01 und sind im Register nicht vermerkt. |
Drei Feststellungen sind negative technische Prüfergebnisse (FS-01 bis FS-03): Sie widerlegen Einträge, die in Teil 3 als erfüllt oder nicht anwendbar standen. Zwei weitere (FS-04, FS-05) betreffen Begründungen, die in Teil 2 und Teil 3 nur auf Angaben aus den Teams beruhten. Den Auditbericht hat die Auditteamleiterin geprüft und freigegeben; er ging an die Geschäftsleitung, den ISB und die Leitung Portaldienste (Kap. 5.2.2).
Was die Feststellungen an der Statusliste ändern
Der ISB hat die Statusliste noch vor der Managementbewertung korrigiert. Kapitel 4.3 verlangt, die Dokumentation zu aktualisieren, wenn sich der Umsetzungsstand oder das Ergebnis einer Überprüfung ändert, und empfiehlt eine Historie, damit frühere Feststellungen nachvollziehbar bleiben. Deshalb wurde kein Eintrag überschrieben; jeder alte Status bleibt mit Datum in der Historie.
| Anforderung | bisher (Teil 3) | neu (PM 12) | Grund |
|---|---|---|---|
| BER.3.16 | erfüllt | nicht erfüllt, temporär | FS-01 |
| BER.3.17, BER.3.18, BER.3.19 | nicht anwendbar | nicht erfüllt, temporär | FS-01: die Komponente existiert doch |
| NOT.4.16.1, NOT.4.1 | erfüllt | nicht erfüllt, temporär | FS-02 |
| KONF.8.1 | erfüllt | nicht erfüllt, temporär | FS-03 |
| STM.2.1.2, STM.2.1.3 (MUSS) | erfüllt für GP-A | nicht erfüllt | FS-05; Maßnahme KV-04, keine Risikoakzeptanz möglich |
| 14 Anforderungen der Kategorien Webbrowser und Office-Anwendungen | nicht im Paket | im Paket, Status noch zu erheben | FS-05 |
| DEV.1.1 und die übrigen 33 Anforderungen der Praktik DEV | nicht anwendbar | abhängig von EV-09 | FS-04 |
Neun Einträge wechseln von „erfüllt“ oder „nicht anwendbar“ zu „nicht erfüllt“. Sieben davon sind SOLLTE-Anforderungen; sie werden temporär eingeplant, und das konsolidierte Restrisiko RS-01 wird um sie erweitert und neu freigegeben. Die beiden MUSS-Anforderungen STM.2.1.2 und STM.2.1.3 erhalten eine Maßnahme mit Frist (KV-04 in Teil 5); für sie gibt es weder Ausnahme noch Risikoakzeptanz (Kap. 4.1.2).
Monitoring-Verfahren und ein Sicherheitsereignis
Kapitel 5.4 verlangt drei verankerte Verfahren: zur Erkennung von Sicherheitsvorfällen, zum Umgang mit Schwachstellen und zur Erfassung neuer Bedrohungen, die beiden letzten jeweils mit Berücksichtigung in der Risikobetrachtung. Im Katalog verlangt PERF.5.1, wirksame Monitoring-Methoden und -Werkzeuge zur regelmäßigen Überwachung zu verankern.
| Verfahren nach Kap. 5.4 | Stand im Fall (fiktiv) | Befund |
|---|---|---|
| Erkennung von Sicherheitsvorfällen | zentrale Protokollauswertung des IT-Betriebs mit Alarmierung, Meldeweg für Beschäftigte und Kommunen | wirksam, siehe SV-01 |
| Umgang mit Schwachstellen | monatliche Scans, Funde im Ticketsystem behoben | Übernahme in die Risikobetrachtung fehlt (FS-08) |
| neue Bedrohungen | kein festes Verfahren; DET.5.8 seit Teil 3 temporär nicht erfüllt, Maßnahme MN-31 mit Frist PM 12 | offen |
Ereignis SV-01 in PM 10: Die Protokollauswertung meldete an drei Tagen gehäufte fehlgeschlagene Anmeldungen an Redaktionszugängen des Formularbaukastens. Die Anmeldeversuchsgrenze, die BER.3.11 für Anwendungen verlangt, sperrte drei Konten; eine erfolgreiche Anmeldung gab es nicht. Zu diesem Zeitpunkt hatten 18 der 24 Redaktionszugänge bereits Mehr-Faktor-Authentisierung (MN-21). Der Vorfall wurde dokumentiert und mit den betroffenen Kommunen ausgewertet. Er betrifft RR-02, denn über diese Zugänge lässt sich Formularlogik verändern. Die Auswertung geht in Teil 5 in die Verbesserung ein.
Validierung des Anforderungspakets
Mit der Validierung prüft der IZM, ob die gewählten Anforderungen für den Verbund noch angemessen und aktuell sind (Kap. 5.5; im Katalog PERF.1.3, dessen Erläuterung eine Prüfung in der Regel jährlich nennt). Die Tabelle folgt den Aspekten, die Kapitel 5.5 aufzählt.
| Aspekt nach Kap. 5.5 | Ergebnis im Fall (fiktiv) |
|---|---|
| Änderungen im Informationsverbund | neue Schnittstelle S-07 zum Rechenzentrum der Kommune K05, das seit MN-59 täglich eine Kopie der Datensicherung aufnimmt (als Asset AS-26 der Kategorie Dienstleistungen geführt, EV-13); Beitritt einer 13. Kommune (K13) zum Portal ab PM 14 beschlossen, Anbindung über AS-12; Asset-Ergänzung aus FS-05 |
| Abstimmung mit zuständigen Organisationseinheiten und Rollen | Workshop mit IT-Betrieb, Redaktionsleitung und Vertragsmanagement; L-01 weiter offen, die Vereinbarung mit K07 liegt inzwischen vor, die mit K11 nicht |
| Anpassungen in der Stand-der-Technik-Bibliothek | Der IZM hält bei jeder Validierung fest, mit welchem Build er arbeitet. Diese Fallakte bleibt bewusst beim Build vom 29.10.2026, damit die Zahlen aller Teile vergleichbar sind. In einem echten Vorhaben prüfen Sie bei jeder Validierung, ob ein neuerer Build vorliegt, und rechnen das Paket nach (siehe Anwenderkatalog Grundschutz++). |
| Anpassungen an verwendeten Blaupausen | Prüfung nach Kap. 3.3 wiederholt; der IZM verwendet weiter keine |
| Änderungen in der Methodik | Grundlage bleibt 300-1 Version 1.0 |
| Anpassung des Anforderungspakets | 14 Anforderungen aus FS-05 aufnehmen; Entscheidung zur Praktik DEV nach EV-09 umsetzen; Schnittstellen S-07 und K13 in die Abgrenzung aufnehmen; AS-26 nach EV-13 ohne neue Einträge im Paket, weil Dienstleistungen und Einkäufe schon modelliert sind |
Managementbewertung MB-01 und Entscheidungen
Grundlage der Managementbewertung ist der Managementbericht (Kap. 5.3; im Katalog PERF.4.1). Er enthält die Punkte, die Kapitel 5.3 nennt: Auditergebnisse, Leistungsbewertung, Sicherheitsvorfälle, Status der Risikobehandlung, Änderungen in der Institution und der Bedrohungslage sowie den Stand früherer Entscheidungen. PERF.4.1.9 verlangt zusätzlich priorisierte Maßnahmenvorschläge mit realistischer Abschätzung des Aufwands; der Bericht enthält sie für jede Feststellung. Die Geschäftsleitung hat in PM 12 so entschieden:
| Vorlage | Gegenstand | Entscheidung (fiktiv) |
|---|---|---|
| EV-08 | Korrektur- und Verbesserungsplan zu FS-01 bis FS-08 und SV-01 | beauftragt, Vorlage bis PM 13 |
| EV-09 | Gilt Formularlogik als Entwicklung (FS-04, OF-04)? | Ja, als Festlegung des IZM: Die Praktik DEV wird auf die Formularlogik in AS-02 angewendet, ihr Status neu erhoben. Ob ein Auditteam in einem Zertifizierungsverfahren das genauso beurteilen würde, ist offen. Ebenfalls offen ist, wie die DEV-Anforderungen bei der beschafften Portalsoftware zu behandeln sind (OF-06). |
| EV-10 | ISB-Interessenkonflikt (FS-07) | Der ISB gibt ab sofort die Stellvertretung im IT-Betrieb ab und berichtet direkt an die Geschäftsleitung; die Aufstockung auf eine volle Stelle folgt mit der Besetzung in PM 13 |
| EV-11 | Umzug des Serverraums (OF-05) nach Vorlage der Machbarkeitsprüfung | vertagt auf die Haushaltsplanung; RR-03 bleibt befristet akzeptiert, Überprüfung zum Fristende |
| EV-12 | Verfügbarkeit von GP-A (OF-01) nach KZ-04 und FS-02 | Einstufung bleibt normal; Ziel Z-03 bleibt; die Verfehlung wird als Nichtkonformität behandelt und im zweiten Zyklus mit der Einstufung neu bewertet |
| EV-13 | Wie wird die Aufbewahrung der Sicherungskopie bei K05 (MN-59) modelliert? | als Asset AS-26 der Kategorie Dienstleistungen (Vereinbarung mit K05) und Schnittstelle S-07, nicht als Outsourcing, weil K05 keinen Teil des Betriebs übernimmt; die Anforderungen der Kategorien Dienstleistungen und Einkäufe sind über AS-23 bereits im Paket, ihr Status wird für AS-26 mit erhoben |
Mit MB-01 übernimmt die Geschäftsleitung sichtbar Verantwortung für das ISMS, wie es Kapitel 5.3 beschreibt. Die vertagten Punkte stehen mit Datum in der Akte, damit die nächste Managementbewertung sie wieder aufgreift, wie es Kapitel 5.3 mit dem Status früherer Managemententscheidungen vorsieht.
Ergebnis von Teil 4 und offene Punkte
Am Ende von PM 12 liegen vor: der Kennzahlenbericht mit KZ-01 bis KZ-06, das Auditprogramm mit Auditplan, der freigegebene Auditbericht mit FS-01 bis FS-08, die korrigierte Statusliste mit Historie, das Validierungsprotokoll und der Managementbericht MB-01 mit den Entscheidungen EV-08 bis EV-13. Damit sind erstmals auch Methodik-Anforderungen der Praktik Monitoring-Evaluation belegt, die in Teil 3 noch nicht erfüllt waren, etwa PERF.3.1, PERF.3.2 und PERF.4.1.
Offen am Ende von Teil 4:
- OF-03 Anmeldedienst als Schnittstelle statt Asset: im Audit nicht beanstandet, aber nicht geprüft
- OF-05 Umzug des Serverraums: vertagt (EV-11)
- OF-06 Praktik DEV bei beschaffter Software
- OF-01 Verfügbarkeit von GP-A: im zweiten Zyklus neu bewerten (EV-12)
- L-01 Vereinbarung mit K11 fehlt weiter
- Status der 14 neuen Anforderungen und der Praktik DEV: noch nicht erhoben
- Leistungskennzahlen des BSI: angekündigt für den 31.03.2027, dann Abgleich mit KZ-01 bis KZ-06
Wie es weitergeht
In Teil 5 analysiert der IZM die Nichtkonformitäten auf ihre Ursachen, sammelt Verbesserungspotenziale, stellt den Korrektur- und Verbesserungsplan auf und prüft, ob die Korrekturen wirken.
- Weiter mit Teil 5: Verbesserung
- Zurück zu Teil 3: Realisierung
- Methodik und Unterlagen: Nachweisplan, Zertifizierung, BSI-Standard 300-1, Zeitplan Grundschutz++
Blackfort Technology unterstützt bei der Vorbereitung interner Audits und der Managementbewertung, siehe Beratung.
Rechtehinweis: Fundstellen aus BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, und Angaben aus dem Meilensteinplan, © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.