
Hinweis und Rückblende auf Teil 1
Fiktiver Fall. Institution, Systeme, Zahlen zu Assets und alle Entscheidungen sind erfunden. Die Fallakte ist nicht vom BSI geprüft, nicht zertifiziert und nicht auf reale Kommunen oder Dienstleister übertragbar. Echt sind nur die Kennungen und Texte der Anforderungen und die daraus gezählten Mengen aus dem Anwenderkatalog Grundschutz++, Build 2026-10-29; Methodik nach BSI-Standard 300-1, Version 1.0.
Was bisher geschah (Teil 1): Der IT-Zweckverband Musterregion (IZM) betreibt für zwölf Kommunen ein Bürgerportal. Die Geschäftsleitung hat den Geschäftsbereich Portaldienste als Anwendungsbereich festgelegt (EV-01). Der Prozess GP-A „Online-Anträge entgegennehmen und übergeben“ hat hohen Schutzbedarf bei Vertraulichkeit und Integrität, die Verfügbarkeit ist mit Vorbehalt normal (OF-01). GP-A wird im ersten Zyklus bearbeitet (EV-03). Offen sind unter anderem die ISB-Stelle (EV-04) und zwei fehlende Leistungsvereinbarungen (L-01).
Informationsverbund IV-PORTAL und seine Schnittstellen
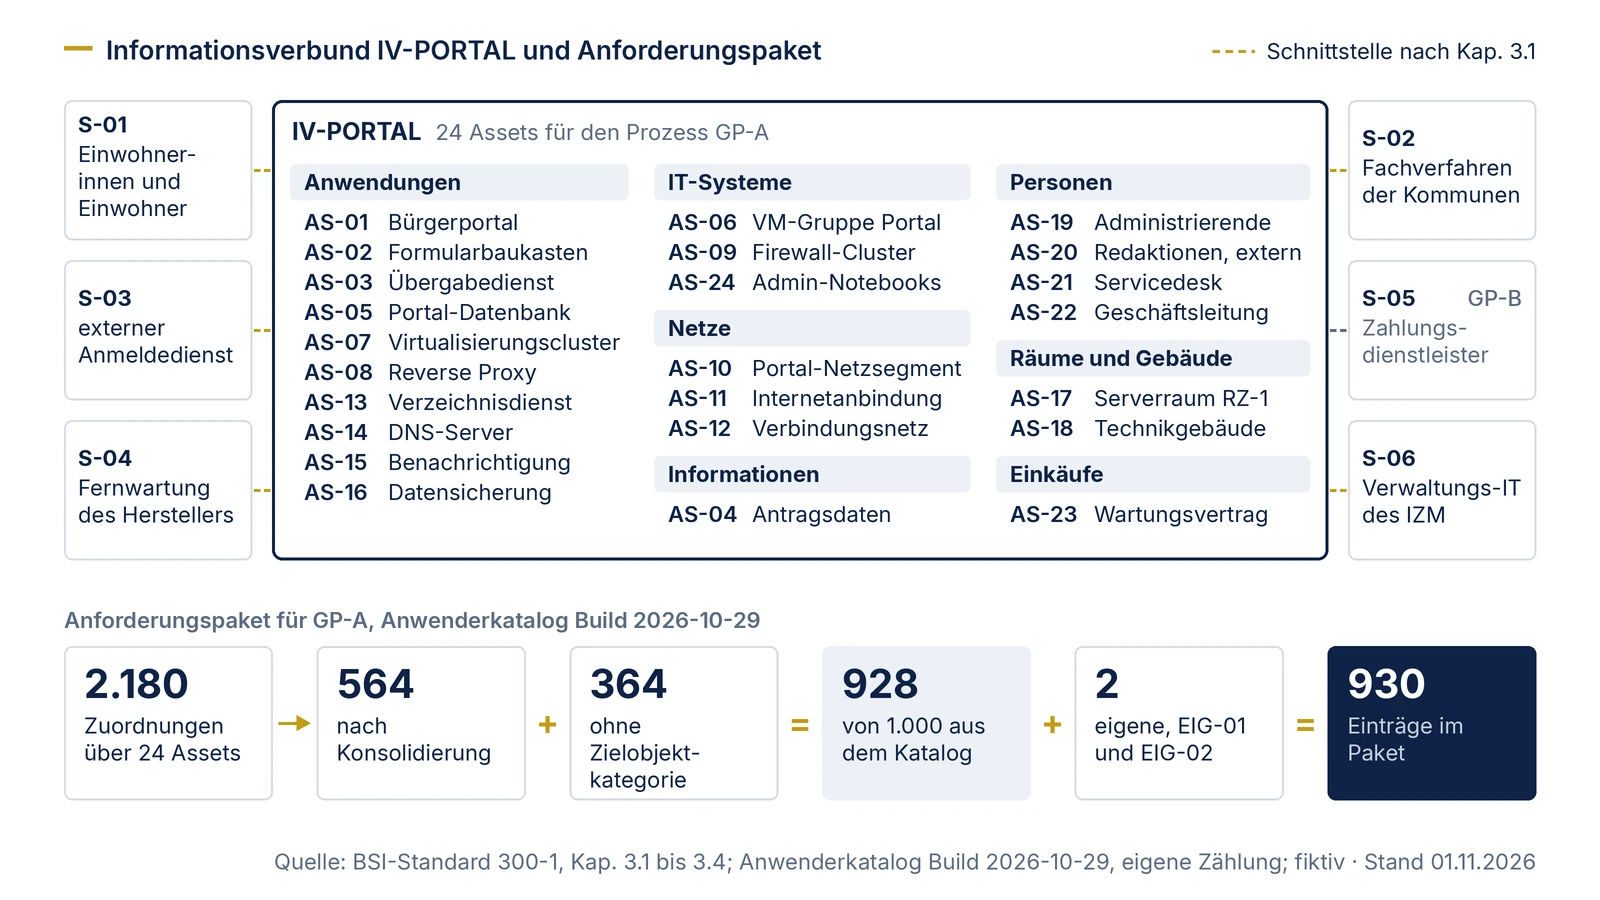
Der IZM hat innerhalb des Anwendungsbereichs einen Informationsverbund gebildet, IV-PORTAL. Er umfasst die Portalplattform, die Teams, die sie betreiben und pflegen, den Serverraum RZ-1 und das Technikgebäude. Im ersten Zyklus enthält er die Assets, die GP-A braucht. Das deckt sich mit der Erläuterung zur Katalog-Anforderung STM.2.1.2: Im ersten Durchgang genügt es, die Assets des wichtigsten Geschäftsprozesses zu erfassen; weitere Prozesse kommen in späteren Zyklen dazu.
Kapitel 3.1 verlangt, die Schnittstellen zu externen Prozessen, Systemen und anderen Verbünden organisatorisch, technisch und infrastrukturell zu dokumentieren; im Katalog steht dafür STM.1.2. Die Tabelle zeigt die sechs Schnittstellen der Akte. Die allgemeine Abgrenzung erklärt die Seite Informationsverbund abgrenzen.
| Schnittstelle | organisatorisch | technisch | infrastrukturell |
|---|---|---|---|
| S-01 Einwohnerinnen und Einwohner | Nutzungsbedingungen und Datenschutzhinweise des Portals | HTTPS über die Internetanbindung AS-11 | Endgeräte der Antragstellenden außerhalb des Verbunds |
| S-02 Fachverfahren der Kommunen K01 bis K12 | Leistungsvereinbarungen CP-01, Ansprechpersonen je Kommune | Übergabedienst AS-03 über das kommunale Verbindungsnetz AS-12 | Rechenzentren der Kommunen, außerhalb |
| S-03 externer Anmeldedienst für Nutzerkonten | Nutzungsregeln des Betreibers, kein eigener Vertrag des IZM | Weiterleitung und Rückgabe einer Anmeldebestätigung an AS-01 | beim Betreiber |
| S-04 Fernwartung des Portalherstellers | Wartungsvertrag CP-03 (Asset AS-23) | VPN-Zugang auf Freigabe durch den IT-Betrieb | Arbeitsplätze des Herstellers, außerhalb |
| S-05 Zahlungsdienstleister | gehört zu GP-B, im zweiten Zyklus | Zahlungsschnittstelle des Portals | beim Dienstleister |
| S-06 Verwaltungs-IT des IZM | eigener Verantwortungsbereich, außerhalb des Anwendungsbereichs | Mail-Relay für den Benachrichtigungsversand AS-15, Übergabe von Protokolldaten | Verwaltungsgebäude |
Offene Frage OF-03: Der Anmeldedienst S-03 wird genutzt, aber nicht beschafft; es gibt keinen Vertrag des IZM mit dem Betreiber. Der IZM hat ihn deshalb als externe Schnittstelle geführt und nicht als Asset der Kategorie Dienstleistungen. Ob das bei einem Audit standhält, ist offen. Die Anforderungen an die Gegenseite der Anmeldung hat der IZM damit nicht im Paket, nur die an seine eigene Anbindung.
Asset-Liste mit Zielobjektkategorien
Die 24 Assets stammen aus der CMDB des IT-Betriebs, aus dem Vertragsverzeichnis und aus Gesprächen mit dem Portalbetrieb. Personen sind als Gruppen erfasst, gleichartige Server als VM-Gruppe; 300-1 erlaubt die Gruppierung, wenn Eigenschaften und Einsatzzweck ähnlich sind (Kap. 3.2). Jedes Asset hat eine verantwortliche Rolle in der Inventarliste, die hier aus Platzgründen fehlt.
Die Spalte „je Asset“ zählt alle Anforderungen, die über die zugeordneten und die vererbten Kategorien auf das Asset fallen. Die Spalte „neu“ zählt, wie viele davon in der Reihenfolge der Tabelle erstmals ins Paket kommen. Gerechnet ist mit dem Build vom 29.10.2026 und derselben Zählweise wie auf der Seite zur Modellierung: Eine Anforderung mit zwei Kategorien zählt für ein Asset, sobald eine davon zugeordnet ist.
| Kennung | Asset (fiktiv) | zugeordnet | vererbt | je Asset | neu |
|---|---|---|---|---|---|
| AS-01 | Bürgerportal (beschaffte Software, Antragsoberfläche) | Webanwendungen; IT-Produkte | Webserver, Anwendungen; Einkäufe | 144 | 144 |
| AS-02 | Formularbaukasten mit Skriptfunktion | Webanwendungen | Webserver, Anwendungen | 91 | 0 |
| AS-03 | Übergabedienst an die Fachverfahren | Anwendungen | - | 81 | 0 |
| AS-04 | Antragsdaten und Nachweisdokumente | Daten | Informationen | 36 | 36 |
| AS-05 | Portal-Datenbank | Anwendungen | - | 81 | 0 |
| AS-06 | VM-Gruppe Portal (Web-, Anwendungs- und Datenbankserver) | Hostsysteme | IT-Systeme | 102 | 99 |
| AS-07 | Virtualisierungscluster | Virtualisierungslösungen; Hostsysteme | Anwendungen; IT-Systeme | 184 | 4 |
| AS-08 | Reverse Proxy mit Webfilter | Webserver | Anwendungen | 87 | 0 |
| AS-09 | Firewall-Cluster | Hostsysteme | IT-Systeme | 102 | 0 |
| AS-10 | Portal-Netzsegment | Interne Netzsegmente | Netze | 37 | 37 |
| AS-11 | Internetanbindung (zwei Provider) | Externe Netzanschlüsse | Netze | 50 | 15 |
| AS-12 | Anbindung an das kommunale Verbindungsnetz | Externe Netzanschlüsse | Netze | 50 | 0 |
| AS-13 | Verzeichnisdienst für die Administration | Verzeichnisdienste | Anwendungen | 84 | 3 |
| AS-14 | DNS-Server der Portal-Domain | DNS-Server | Anwendungen | 86 | 5 |
| AS-15 | Benachrichtigungsversand an Antragstellende | Interpersonelle Kommunikation, Anwendungen | 105 | 24 | |
| AS-16 | Datensicherung (Software und Sicherungsspeicher) | Anwendungen; Hostsysteme | IT-Systeme | 180 | 0 |
| AS-17 | Serverraum RZ-1 | Serverräume | Räume für technische Infrastruktur, Räume, Standorte | 72 | 72 |
| AS-18 | Technikgebäude | Gebäude | Standorte | 61 | 2 |
| AS-19 | Administrierende Portalbetrieb (Gruppe, 6 Personen) | Administrierende | Mitarbeitende, Nutzende | 101 | 82 |
| AS-20 | Formularredaktionen der Kommunen (Gruppe, 24 Personen, extern) | Nutzende | - | 81 | 0 |
| AS-21 | Servicedesk (Gruppe) | Mitarbeitende | Nutzende | 92 | 0 |
| AS-22 | Geschäftsleitung | Institutionsleitung | Führungskräfte, Mitarbeitende, Nutzende | 95 | 3 |
| AS-23 | Wartungsvertrag Portalhersteller mit Fernzugang | Dienstleistungen | Einkäufe | 70 | 31 |
| AS-24 | Admin-Notebooks | Mobile Endgeräte | IT-Systeme | 108 | 7 |
Summe der Zuordnungen: 2.180. Nach der Konsolidierung, die Kapitel 3.4 verlangt (im Katalog STM.2.1.4.2), bleiben 564 verschiedene Anforderungen mit Zielobjektkategorie. Die Formularredaktionen AS-20 sind extern; Anhang 1 zählt zu den Nutzenden alle Personen, die regelmäßig Assets des Verbunds nutzen können, ob intern oder extern. Ein Vorschlag aus dem Portalbetrieb, die Redaktionen wegzulassen, weil sie keine Beschäftigten des IZM sind, wurde deshalb verworfen.
Dass AS-02 und AS-03 nichts Neues bringen, folgt aus der Vererbung: Die Kategorie Anwendungen hat das Bürgerportal AS-01 schon ins Paket gebracht. Für die Statusprüfung in Teil 3 ist die Spalte „je Asset“ trotzdem die wichtigere, denn jede dieser Anforderungen muss an jedem Asset geprüft werden, auf das sie fällt. Wie Zuordnung und Vererbung allgemein funktionieren, erklärt die Seite Modellierung mit Zielobjektkategorien.
Abhängigkeiten entlang der Ressourcenpfade
Weil GP-A hohen Schutzbedarf hat, dokumentiert der IZM die Zugehörigkeit der Assets zum Prozess und ihre Abhängigkeiten (Kap. 3.2). Die Form ist frei; der IZM hat sieben Ressourcenpfade gebildet, weil die Risikobetrachtung nach Kapitel 3.2 entlang des Ressourcenpfads läuft. Zwei Befunde aus dieser Arbeit gehen direkt in Teil 3.
| Pfad | Teilschritt von GP-A | Abhängigkeiten |
|---|---|---|
| P1 | Antrag stellen | S-01 → AS-11 → AS-08 → AS-01 → AS-06 → AS-07 → AS-17 → AS-18 |
| P2 | Antrag und Nachweise speichern | AS-01 → AS-05 (enthält AS-04) → AS-06 → AS-07 → AS-17 |
| P3 | Antrag übergeben | AS-05 → AS-03 → AS-10 → AS-09 → AS-12 → S-02 |
| P4 | Antragstellende benachrichtigen | AS-01 → AS-15 → S-06 |
| P5 | Formulare bereitstellen | AS-20 → AS-02 → AS-01 |
| P6 | Plattform administrieren | AS-19 → AS-24 → AS-13 → AS-09 → AS-07, AS-08; Fernwartung S-04 über AS-23 |
| P7 | Daten sichern und wiederherstellen | AS-16 → AS-05, AS-06 → AS-17 |
Befund B-01: Die Datensicherung AS-16 steht im selben Serverraum wie die gesicherten Systeme. Zusammen mit dem Kontextfaktor KX-01 (Untergeschoss am Fluss) betrifft ein Wassereinbruch Original und Sicherung zugleich.
Befund B-02: Über P5 verändern die externen Redaktionen das Verhalten des Bürgerportals, ohne dass der IT-Betrieb jede Änderung sieht. Das ist der Ausgangspunkt für den Abschnitt zu nicht hinreichend abgedeckten Assets.
Zehn Kategorien ohne Asset und ihre Begründung
Nach der Zuordnung waren zehn der 39 Zielobjektkategorien weder direkt noch über Vererbung belegt. Der IZM hat für jede eine Begründung festgehalten. Eine leere Kategorie ist erlaubt, wenn sie im Verbund für GP-A tatsächlich nicht vorkommt. Die Begründung muss dann einer Prüfung standhalten, denn an ihr hängen die Anforderungen, die nicht ins Paket kommen: im Build vom 29.10.2026 sind das 72.
| Kategorie ohne Asset | Begründung des IZM (fiktiv) | nicht im Paket |
|---|---|---|
| Outsourcing, Cloud-Dienste | GP-A nutzt keine vertraglich beschaffte ausgelagerte Leistung; der Zahlungsdienstleister gehört zu GP-B und kommt im zweiten Zyklus. Ob der genutzte Anmeldedienst S-03 als Cloud-Dienst zu modellieren ist, ist offen (OF-03); fällt die Entscheidung so, kommen die 38 Anforderungen ins Paket. | 38 |
| Webbrowser, Office-Anwendungen | Die Administration erfolgt nach Angabe des IT-Betriebs nur über Konsolen und Kommandozeile; auf den Admin-Notebooks sei keine Büro-Software für den Portalbetrieb im Einsatz (in Teil 4 überprüft) | 14 |
| TK-Anwendungen, VK-Anwendungen, Faxanwendungen | GP-A verarbeitet keine Anträge über Telefon, Video oder Fax | 11 |
| WLANs | kein WLAN im Technikgebäude | 4 |
| Dateiserver | Nachweisdokumente liegen in der Portal-Datenbank, kein Dateiserver im Pfad | 3 |
| Datenträgerarchiv (im Katalog „Archiv“) | Anträge werden nach Übergabe 90 Tage vorgehalten und dann gelöscht; die Aufbewahrung liegt bei den Kommunen | 2 |
Die Zahlen der rechten Spalte addieren sich zu 72. Sie zeigen, was eine falsche Begründung kostet: Wäre die Aussage zu Webbrowser und Office-Anwendungen unzutreffend, fehlten 14 Anforderungen im Paket, ohne dass die Gesamtzahl auffiele.
Ein Asset, das die Kategorien nicht hinreichend abdecken, und eine Vertragspflicht
Der Formularbaukasten AS-02 erlaubt den Redaktionen, Prüf- und Berechnungslogik in einer Skriptsprache zu hinterlegen, die im Portal bei jedem Antrag ausgeführt wird. Der ISB fand in den Anforderungen der Kategorien Webanwendungen, Webserver und Anwendungen nichts, was die Freigabe solcher Logik vor ihrer Veröffentlichung regelt. Der IZM hat AS-02 deshalb als nicht hinreichend abgedeckt eingestuft. Daraus folgen zwei Pflichten: eine explizite Risikobetrachtung (300-1 Kap. 2.11; Anhang 3, Kriterium 33) und eine ergänzende eigene Anforderung (Kap. 3.4.3; im Katalog STM.2.1.6). Die Erläuterung zu STM.2.1.6 beschreibt die Schritte: Asset benennen, begründen, warum die Katalog-Anforderungen nicht ausreichen, eigene Anforderung formulieren, Paket erweitern.
Eine zweite eigene Anforderung kommt aus der Compliance-Liste. Die Leistungsvereinbarungen CP-01 verlangen, dass übergebene Anträge verschlüsselt und signiert ankommen. Vor einer eigenen Anforderung empfiehlt die Erläuterung zu STM.2.1.7 einen Blick in die Stand-der-Technik-Bibliothek. Der IZM fand für die Verschlüsselung KONF.14.1 („Konfiguration für Anwendungen SOLLTE Kommunikation beim Transport über Netze nach [einem anerkannten Standard] verschlüsseln“), die über die Kategorie Anwendungen schon im Paket ist. Eine Anforderung zur Signatur übergebener Daten fand er im Build nicht. Nur dafür entstand EIG-02.
| Kennung | eigene Anforderung im Format des Katalogs (nicht vom BSI) | Herkunft | Asset |
|---|---|---|---|
| EIG-01 | Änderungen und Tests für Webanwendungen SOLLTE Änderungen an Formularlogik vor der Veröffentlichung durch {{eine von der Erstellung unabhängige Rolle}} autorisieren. | nicht hinreichend abgedecktes Asset (Kap. 3.4.3, STM.2.1.6) | AS-02 |
| EIG-02 | Konfiguration für Anwendungen SOLLTE an die Fachverfahren der Kommunen übergebene Antragsdaten nach {{einem anerkannten Standard}} signieren. | Compliance-Vorgabe CP-01 (Kap. 2.2, 3.4.3, STM.2.1.7) | AS-03 |
Offene Frage OF-04: Der Portalbetrieb hält AS-02 für hinreichend abgedeckt, weil der Formularbaukasten eine Webanwendung ist und die Anforderungen an Änderungen und Tests ohne Zielobjektkategorie ohnehin im Paket stehen. Der ISB sieht die Lücke darin, dass die Logik von Externen stammt und außerhalb des Änderungsverfahrens des IT-Betriebs entsteht. Die Geschäftsleitung ist der Einschätzung des ISB gefolgt. Die Frage kommt im internen Audit in Teil 4 in anderer Form zurück.
Blaupausen und Parameter
Blaupausen sind vorgefertigte Kataloge von Anforderungen für bestimmte Anwendungsszenarien, in denen auch die Parameter vorgegeben sind (Kap. 3.3). Der IZM hat für IV-PORTAL keine Blaupause verwendet und das mit Datum und Begründung festgehalten: Für den Zuschnitt des Portalbetriebs lag ihm keine passende vor. Weil Kapitel 3.3 verlangt, die Auswahl bei Änderungen des Verbunds oder der verfügbaren Blaupausen zu prüfen, steht die Frage auf der Liste für jede Validierung in Teil 4.
Ohne Blaupause legt der IZM die Parameter selbst fest, soweit der Katalog keine Werte vorgibt (Kap. 3.5; im Katalog STM.5.1, MUSS). Von den 928 Anforderungen im Paket enthalten 200 mindestens einen Parameter. Bei 199 legt der IZM mindestens einen Wert selbst fest; nur bei GC.1.1 gibt der Katalog den Wert vollständig vor, bei NOT.1.1.4 einen von zwei Parametern (eigene Zählung). Die Tabelle zeigt sechs Festlegungen, die in den folgenden Teilen eine Rolle spielen.
| Anforderung (Modalverb) | Parameter laut Katalog | Festlegung des IZM (fiktiv) | wirkt in Teil |
|---|---|---|---|
| UMS.1.1 Ermittlung des Umsetzungsstatus (MUSS) | regelmäßig | vierteljährlich, passend zum Ziel Z-01 | 3, 4 |
| BER.4.4 Überprüfung von Berechtigungen (SOLLTE) | regelmäßig | halbjährlich für Administrierende, jährlich für Redaktionen; die Erläuterung nennt quartalsweise, halbjährlich oder jährlich als mögliche Werte | 4 |
| NOT.4.16.1 Test der Wiederherstellung (SOLLTE) | regelmäßig | halbjährlich, je Test drei Stichproben | 3, 4 |
| KONF.11.4 Erraten von Zugriffslinks (SOLLTE) | einen automatisierten Mechanismus | Begrenzung der Anfragen am Reverse Proxy und nicht fortlaufende Vorgangsnummern; die Erläuterung nennt beides als mögliche Maßnahmen | 3 |
| BER.4.1.2 JIT-/JEA-Berechtigungen (KANN) | besonders kritische Ressourcen oder Zugänge | Administrationszugänge zum Virtualisierungscluster AS-07 und zum Verzeichnisdienst AS-13 | 3 |
| GC.9.1.1.1 Informationssicherheitsbeauftragter (MUSS) | einer unabhängigen Person | ISB als Stabsstelle der Geschäftsleitung, vorbehaltlich EV-04 | 3, 5 |
Ergebnis von Teil 2: das Anforderungspaket für GP-A
Zu den 564 Anforderungen aus der Modellierung kommen die 364 Anforderungen ohne Zielobjektkategorie, die nach Kapitel 3.4.1 immer ins Paket gehören: 95 Methodik-Anforderungen, 265 technische und organisatorische Anforderungen und 4 Anforderungen der Praktik Risikomanagement. Das Paket umfasst 928 der 1.000 Anforderungen des Builds, dazu die beiden eigenen Anforderungen.
| Teil des Pakets | Anzahl | Folge nach 300-1 |
|---|---|---|
| normal-SdT, MUSS | 149 | verpflichtend, keine Risikoakzeptanz (Kap. 4.1.2); alle 149 MUSS-Anforderungen des Builds sind im Paket, 139 davon ohne Zielobjektkategorie |
| normal-SdT, SOLLTE | 574 | zu erfüllen; dauerhafte Nichterfüllung nur mit Risikobetrachtung (Kap. 4.1.2) |
| erhöht, SOLLTE | 2 | DET.4.12.1 und REA.2.5; im Build auf SOLLTE, obwohl Kap. 3.4.2 für „erhöht“ KANN vorsieht. Der IZM behandelt sie wie SOLLTE-Anforderungen |
| erhöht, KANN | 203 | optional; Fundus für die Risikobehandlung bei hohem Schutzbedarf (Kap. 3.4.2) |
| Summe aus dem Katalog | 928 | |
| eigene Anforderungen, SOLLTE | 2 | EIG-01, EIG-02 |
| Einträge im Paket | 930 |
Status der Strukturmodellierung (Methodik-Anforderungen, Stand PM 5, fiktiv):
| Anforderung | Stand | Beleg in der Akte |
|---|---|---|
| STM.1.1, STM.1.2 Verbund abgrenzen, Schnittstellen festlegen | erfüllt; OF-03 offen | IV-PORTAL, S-01 bis S-06 |
| STM.2.1, STM.2.1.1 Anforderungspaket, Methodik-Anforderungen modellieren | erfüllt | Paketliste mit 930 Einträgen |
| STM.2.1.2, STM.2.1.3 Assets festlegen, Kategorien zuweisen | erfüllt für GP-A | AS-01 bis AS-24 |
| STM.2.1.4, STM.2.1.4.1, STM.2.1.4.2 Modellierung, Vererbung, Konsolidierung | erfüllt | Rechenprotokoll 2.180 → 564 |
| STM.2.1.5 Anforderungen ohne Zielobjektkategorie | erfüllt | 364 Einträge |
| STM.2.1.6, STM.2.1.7 zusätzliche Anforderungen für Assets und Verpflichtungen | erfüllt; OF-04 offen | EIG-01, EIG-02 |
| STM.5.1 Parameter setzen | erfüllt; Werte für 199 Anforderungen festgelegt, GC.1.1 vom Katalog vorgegeben | Parameterliste |
| STM.4.1 Risikobetrachtung bei festgelegter Notwendigkeit | nicht erfüllt, eingeplant für Teil 3 | Anlässe: hoher Schutzbedarf GP-A, AS-02 |
Die Anforderungen mit dem Niveau „erhöht“ stehen im Paket, weil GP-A hohen Schutzbedarf hat und 300-1 Kap. 3.4.2 das Sicherheitsniveau nach dem Schutzbedarf des Prozesses auswählen lässt. 160 davon kommen über die zugeordneten Kategorien, 45 haben keine Zielobjektkategorie und gehören nach Kap. 3.4.1 ohnehin ins Paket, darunter BER.4.1.2, DET.6.2.1, TEST.3.1.11, TEST.4.1.1 und NOT.4.12, auf die Teil 3 zurückgreift (eigene Zählung). Für die Statuserhebung in Teil 3 heißt das: Auch KANN-Anforderungen erhalten einen Status, ihre Nichterfüllung hat aber keine Folge, solange die Risikobehandlung sie nicht auswählt.
Wie es weitergeht
In Teil 3 erhebt der IZM für alle 930 Einträge den Umsetzungsstatus, ordnet nicht erfüllte Anforderungen nach Modalverb ein, führt die Risikobetrachtung für GP-A und AS-02 durch und stellt den Umsetzungsplan auf.
- Weiter mit Teil 3: Realisierung
- Zurück zu Teil 1: Erhebung und Planung
- Methodik zum zweiten Prozessschritt: Informationsverbund abgrenzen, Strukturanalyse und Asset-Erfassung, Modellierung mit Zielobjektkategorien, Anwenderkatalog Grundschutz++
Blackfort Technology unterstützt bei der Modellierung und rechnet Anforderungspakete aus den Katalogdaten nach, siehe Beratung.
Rechtehinweis: Kurze Zitate und Fundstellen aus BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.