
Hinweis und Rückblende auf Teil 1 bis 4
Fiktiver Fall. Institution, Nichtkonformitäten, Maßnahmen, Messwerte und Entscheidungen sind erfunden. Die Fallakte ist nicht vom BSI geprüft, nicht zertifiziert und nicht auf reale Kommunen oder Dienstleister übertragbar. Echt sind die Kennungen und Texte der Anforderungen aus dem Anwenderkatalog Grundschutz++, Build 2026-10-29; Methodik nach BSI-Standard 300-1, Version 1.0.
Was bisher geschah: Der IT-Zweckverband Musterregion (IZM) hat für den Portalprozess GP-A Kontext, Schutzbedarf und Rollen erhoben (Teil 1), ein Paket mit 930 Einträgen gebildet (Teil 2), den Status erhoben, vier Risiken behandelt und 60 Maßnahmen geplant (Teil 3). Im internen Audit in Teil 4 kamen acht Feststellungen heraus: unter anderem ein Gruppenkonto, das als nicht vorhanden galt (FS-01), eine unvollständige Datensicherung mit 31 Stunden Wiederherstellungszeit (FS-02), ein Patchbericht ohne fünf Systeme (FS-03) und zwei zu Unrecht leere Zielobjektkategorien (FS-05). Die Geschäftsleitung hat in MB-01 den Korrektur- und Verbesserungsplan beauftragt (EV-08) und entschieden, die Praktik DEV auf die Formularlogik anzuwenden (EV-09).
Nichtkonformitäten und ihre Ursachen
Werden Anforderungen nicht im vorgesehenen Maß erfüllt, liegt nach Kapitel 6.1 eine Abweichung vor. Der Standard verlangt, sie systematisch zu erfassen und zu prüfen: unmittelbare und zugrunde liegende Ursachen, Wahrscheinlichkeit und Folgen eines Wiederauftretens, ähnliche Fälle in anderen Bereichen und Hinweise auf systemische Schwächen. Im Katalog verlangt VRB.2.1 eine Methode dafür; die Erläuterung nennt ausdrücklich die Ursachenanalyse, die über die unmittelbare Ursache hinausgeht. Der IZM hat aus den Feststellungen und der verfehlten Kennzahl KZ-04 sechs Nichtkonformitäten gebildet.
| NK | unmittelbare Ursache | zugrunde liegende Ursache | Wiederauftreten | ähnliche Fälle (Gegenprobe) | systemisch |
|---|---|---|---|---|---|
| NK-01 Gruppenkonto (FS-01) | lokales Konto vom Hersteller bei Inbetriebnahme angelegt und weiter genutzt | Status zu BER beruhte nur auf dem Export des Verzeichnisdienstes; lokale Konten stehen nicht im Inventar der Berechtigungen (BER.1.4) | wahrscheinlich bei jedem Gerät mit eigener Kontenverwaltung | Abgleich aller 46 Systeme: zwei weitere lokale Konten auf dem Firewall-Cluster | ja, SW-1 |
| NK-02 Sicherung unvollständig (FS-02) | Ausschluss eines Verzeichnisses nach Umstellung des Sicherungsjobs | Änderung am Sicherungsjob ohne Änderungsverfahren und ohne Abgleich mit der Liste der zu sichernden Daten (NOT.4.1); Teststichproben nicht nach Risiko gewählt | möglich bei jeder Änderung am Job | Sicherung des Formularbaukastens geprüft: vollständig | ja, SW-2 |
| NK-03 Patchbericht unvollständig (FS-03) | fünf virtuelle Maschinen ohne Agent | Werkzeugbericht als Nachweis akzeptiert, ohne die Grundgesamtheit mit der CMDB abzugleichen | wahrscheinlich bei jeder neuen VM | Bericht des Virenschutzes: drei Systeme fehlten ebenfalls | ja, SW-2 |
| NK-04 Kategorien zu Unrecht leer (FS-05) | Angabe des IT-Betriebs ungeprüft übernommen | Vollständigkeitsprüfung in Teil 2 nur über Interviews, ohne Beobachtung am Arbeitsplatz | möglich bei jeder Erweiterung des Verbunds | Servicedesk AS-21 nutzt ebenfalls Browser und Büro-Software; die Kategorien sind mit AS-25 schon im Paket, der Status der 14 Anforderungen wird für AS-21 mit erhoben | ja, SW-2 |
| NK-05 ISB-Frist überschritten (FS-07) | Besetzungsverfahren länger als geplant | Frist ohne Abstimmung mit der Personalabteilung gesetzt; Kap. 4.4 verlangt realistische Fristen und Abstimmung mit betroffenen Bereichen | wahrscheinlich bei Maßnahmen mit Personalbedarf | KZ-02 zeigt 72 % Fristtreue insgesamt | ja, SW-3 |
| NK-06 Ziel Z-03 verfehlt (KZ-04, EV-12) | Wiederherstellung in 31 Stunden | Wiederherstellung nie gegen Z-03 gemessen; Wiederanlaufzeit nicht geplant | sicher, solange sich die Technik nicht ändert | - | nein, technisch |
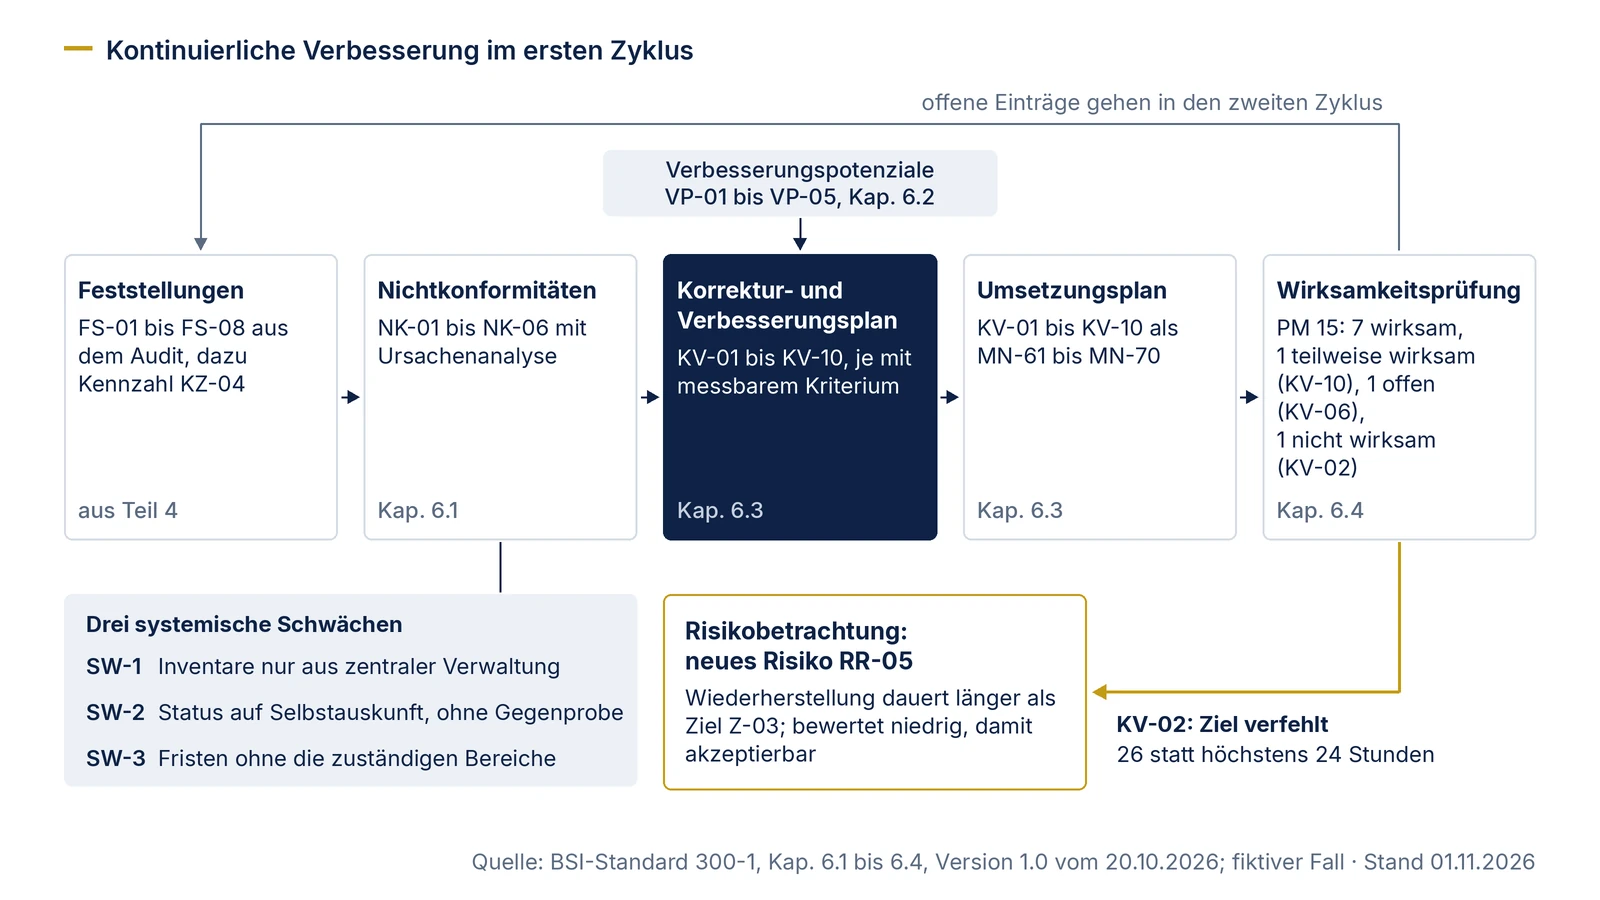
Drei systemische Schwächen. SW-1: Inventare enthalten nur zentral verwaltete Objekte. SW-2: Status „erfüllt“ und „nicht anwendbar“ wurden auf Selbstauskunft der Teams übernommen, ohne Gegenprobe durch eine andere Rolle. Das berührt PERS.2.3.3, das eine Rollentrennung zwischen der Umsetzung von Sicherheitsanforderungen und ihrer Überprüfung verlangt. SW-3: Fristen entstehen ohne die Bereiche, die sie halten müssen. Nach Kapitel 6.1 ist zu prüfen, ob solche Schwächen grundlegende Anpassungen des ISMS erfordern. Für SW-2 hat der IZM das bejaht und das Verfahren der Statuserhebung geändert (KV-05).
Verbesserungspotenziale und ihre Bewertung
Neben den Abweichungen hat der IZM die Quellen ausgewertet, die Kapitel 6.2 für Verbesserungspotenziale nennt: Bedrohungslage, Effektivität des Umsetzungsplans, Auditergebnisse, Prozessoptimierungen, Sicherheitsvorfälle und Vorschläge der Beschäftigten. Bewertet wurde nach den fünf Gesichtspunkten des Standards, in drei Stufen.
| VP | Quelle | Vorschlag (fiktiv) | Risikoreduktion | Aufwand | strategische Bedeutung | Synergien | Nachhaltigkeit |
|---|---|---|---|---|---|---|---|
| VP-01 | Sicherheitsereignis SV-01 | MFA für alle 24 Redaktionszugänge abschließen (BER.5.9) | hoch | gering | hoch | RR-02 | hoch |
| VP-02 | Effektivität Umsetzungsplan, FS-06 | Kennung der Anforderung als Pflichtfeld im Ticketsystem | gering | gering | mittel | Nachweise, Audit | hoch |
| VP-03 | Auditergebnis FS-08 | Schwachstellenfunde an Portal-Assets mit Verweis auf das betroffene Risiko im Register | mittel | gering | mittel | RR-01 | mittel |
| VP-04 | Prozessoptimierung, KZ-05 | mehr automatisierte Nachweise, jeweils mit Abgleich gegen die Grundgesamtheit aus der CMDB | mittel | mittel | hoch | SW-2 | hoch |
| VP-05 | Vorschlag des Servicedesks | Anfragen zu gefälschten E-Mails im Namen des Portals: strenge Senderpolicy für den Benachrichtigungsversand vorziehen (KONF.13.5.1, im Plan bisher für PM 16) | mittel | gering | mittel | AS-15 | hoch |
Korrektur- und Verbesserungsplan
Kapitel 6.3 verlangt, die Vorschläge in einen Korrektur- und Verbesserungsplan einzubetten, nach verfügbaren Ressourcen, Quick-Wins und größtem Verbesserungspotenzial zu priorisieren und den Plan in den Umsetzungsplan aufzunehmen. Im Katalog stehen dafür VRB.4.1 (Korrekturmaßnahmen), VRB.4.2 (Verbesserungsmaßnahmen) und VRB.5.1 (Prioritäten). Jeder Eintrag hat ein messbares Wirksamkeitskriterium, weil Kapitel 6.4 klare, messbare Kriterien für die Evaluation vorsieht. Die Einträge KV-01 bis KV-10 stehen als MN-61 bis MN-70 im Umsetzungsplan.
| Eintrag | zu | Maßnahme (fiktiv) | Priorität | zuständig | Frist | Wirksamkeitskriterium |
|---|---|---|---|---|---|---|
| KV-01 | NK-01 | alle lokal gemeinsam genutzten Konten auflösen; ein Notfallkonto je System als dokumentierte Ausnahme mit Begründung, Absicherung und Zuordnung jeder Nutzung zu einer Person, wie es die Erläuterung zu BER.3.16 beschreibt; lokale Konten ins Inventar BER.1.4 | Quick-Win | R-04 | PM 13 | Abgleich aller Systeme: kein gemeinsam genutztes Konto im Regelbetrieb |
| KV-02 | NK-02, NK-06 | Sicherungsjob korrigieren, Liste der zu sichernden Daten automatisch mit dem Job abgleichen, Wiederherstellungstest mit risikoorientierten Stichproben einschließlich Nachweisverzeichnis | größtes Potenzial | R-03 / R-04 | PM 14 | 100 % der Stichproben vollständig; Annahme von Anträgen innerhalb eines Arbeitstags, nach Z-03 festgelegt als höchstens 24 Stunden |
| KV-03 | NK-03 | Agenten auf den fünf VMs; jeder Werkzeugbericht weist die Abdeckung gegen die CMDB aus | Quick-Win | R-04 | PM 13 | Abdeckung 46 von 46 in drei Berichten nacheinander |
| KV-04 | NK-04 | Asset AS-25 „Browser und Büro-Software auf den Admin-Notebooks“ mit den Kategorien Webbrowser und Office-Anwendungen aufnehmen, Status der 14 Anforderungen erheben; künftige Vollständigkeitsprüfung mit Beobachtung am Arbeitsplatz | Quick-Win | ISB | PM 13 | 14 Einträge mit Status; bei der nächsten Validierung keine leere Kategorie ohne Beleg |
| KV-05 | SW-2 | Gegenprobe durch die ISB-Stabsstelle für jeden Status „nicht anwendbar“ und jeden Status „erfüllt“, der nur auf Selbstauskunft beruht (PERS.2.3.3) | größtes Potenzial | ISB | PM 15 | alle 39 früheren „nicht anwendbar“ und alle Selbstauskünfte zweitgeprüft |
| KV-06 | NK-05, SW-3 | Fristen nur nach Abstimmung mit dem zuständigen Bereich; Maßnahmen mit Personalbedarf mit der Personalabteilung planen | Ressourcen | Controlling | PM 13 | KZ-02 mindestens 90 % im nächsten Quartal |
| KV-07 | VP-01 | MFA für die übrigen sechs Redaktionszugänge | Quick-Win | R-08 | PM 13 | 24 von 24 Zugängen mit MFA |
| KV-08 | VP-02 | Pflichtfeld Anforderungskennung im Ticketsystem | Quick-Win | R-04 | PM 13 | keine Maßnahme ohne Anforderungsbezug |
| KV-09 | VP-03 | Funde aus Schwachstellenscans mit Risikobezug im Register | Quick-Win | ISB | PM 14 | jeder Fund hoher Kritikalität an Portal-Assets mit Verweis auf ein Risiko |
| KV-10 | EV-09 | Status der Praktik DEV für die Formularlogik in AS-02 erheben (PM 14) und das Verfahren für die Entwicklung von Formularlogik verankern (DEV.1.1 bis DEV.1.2) | Ressourcen, nach Besetzung der ISB-Stelle | R-08 / ISB | PM 14 und PM 17 | alle DEV-Einträge mit Status (PM 14); DEV.1.1 bis DEV.1.2 erfüllt (PM 17) |
VP-04 und VP-05 sind ohne eigenen KV-Eintrag geblieben: VP-04 geht in KV-03 und KV-05 auf, VP-05 wurde als Friständerung der bestehenden Maßnahme zu KONF.13.5.1 umgesetzt.
Wirksamkeitsprüfung: was gewirkt hat und was nicht
Nach Kapitel 6.4 werden die umgesetzten Maßnahmen auf ihre Effektivität geprüft, mit gezielten Tests und Überprüfungen nach Abschluss der Umsetzung, und die Ergebnisse dokumentiert. Im Katalog verlangt VRB.6.1, die Wirksamkeit regelmäßig zu testen. Geprüft hat die ISB-Stabsstelle, die seit PM 13 besetzt ist. Die Einträge, die sie selbst umgesetzt oder mitverantwortet hat (KV-04, KV-05, KV-09, KV-10), hat die Revision der Kommune K03 stichprobenweise nachgeprüft, damit niemand die eigene Arbeit allein bewertet. Die Prüfung in PM 15 ergab:
| Eintrag | Test (fiktiv) | Ergebnis | Bewertung |
|---|---|---|---|
| KV-01 | Abgleich der lokalen Kontenlisten aller 46 Systeme | kein gemeinsam genutztes Konto im Regelbetrieb; drei Notfallkonten als Ausnahmen dokumentiert | wirksam |
| KV-02 | Wiederherstellungstest mit sechs Stichproben | alle Stichproben vollständig; Annahme von Anträgen nach 26 Stunden | nicht wirksam: Vollständigkeit erreicht, Zeitziel verfehlt |
| KV-03 | drei Patchberichte nacheinander | 46 von 46 Systemen | wirksam |
| KV-04 | Statuserhebung der 14 Anforderungen | 8 erfüllt, 3 SOLLTE nicht erfüllt (KONF.12.4, KONF.12.5, KONF.12.1.11), 3 KANN nicht erfüllt, jeweils für AS-25 und AS-21 erhoben; STM.2.1.2 und STM.2.1.3 damit wieder erfüllt | wirksam |
| KV-05 | Gegenprobe der früheren „nicht anwendbar“ und der Selbstauskünfte | vollständig; dabei aufgefallen: GC.9.1.1.1.1 (hinreichende Ressourcen für den ISB) stand seit Teil 3 als erfüllt, obwohl der ISB nur in Teilzeit arbeitete; korrigiert und mit der Besetzung in PM 13 erfüllt | wirksam |
| KV-06 | KZ-02 im Folgequartal | noch nicht messbar | offen |
| KV-07, KV-08, KV-09 | Konfigurations- und Ticketexporte, Register | 24 von 24 Zugängen mit MFA; keine Maßnahme ohne Bezug; alle Funde mit Risikobezug | wirksam |
| KV-10 | Statuserhebung der 34 DEV-Einträge für AS-02 | Status aller 34 Einträge in PM 14 erhoben: 7 erfüllt, 25 nicht erfüllt, 2 nicht anwendbar; Verfahren im Entwurf, Frist PM 17 | teilweise wirksam, Verfahren offen |
KV-02 zeigt, warum die Evaluation ein eigener Schritt ist. Die Maßnahme ist umgesetzt, die Lücke in der Sicherung geschlossen, und trotzdem ist das Ziel verfehlt. Die neue Ursache: Die Rücksicherung läuft über eine Verbindung mit zu geringer Bandbreite vom Sicherungsspeicher. Nach Kapitel 6 lösen solche Erkenntnisse einen Zyklus der Risikobetrachtung aus.
Was in die Risikobetrachtung zurückgeht
Kapitel 6 sieht vor, dass Schwachstellen und geänderte Bedrohungslagen aus der Verbesserung in der Risikobetrachtung berücksichtigt werden. Im Fall betrifft das drei Einträge des Registers aus Teil 3 und ein neues Risiko.
| Risiko | Anlass zur erneuten Betrachtung | Ergebnis (fiktiv) |
|---|---|---|
| RR-01 | zwei Schwachstellenfunde am Bürgerportal (FS-08, KV-09) | beide behoben; Bewertung bleibt mittel |
| RR-02 | Ereignis SV-01, MFA vollständig (KV-07) | Bewertung bleibt mittel; Befristung bis zur nächsten Überprüfung verlängert und neu freigegeben |
| RR-03 | Umzug weiter vertagt (EV-11) | bleibt mittel; die Befristung endet in PM 20, dann Entscheidung nötig |
| RR-05 (neu) | KV-02: Wiederherstellung dauert länger als Ziel Z-03 | gelegentlich, begrenzt: niedrig, also nach den Kriterien des IZM akzeptierbar |
Offene Entscheidung OF-07: RR-05 ist nach den Akzeptanzkriterien hinnehmbar, Ziel Z-03 aus der Leitlinie ist aber verfehlt. Beides passt nicht zusammen. Die Geschäftsleitung muss entweder in eine schnellere Rücksicherung investieren oder Z-03 ändern. Die Frage hängt an OF-01, der Einstufung der Verfügbarkeit von GP-A, und steht deshalb auf der Tagesordnung der Managementbewertung MB-02 zu Beginn des zweiten Zyklus. Die Risikobetrachtung als Ganzes überprüft der IZM wie vorgesehen mindestens jährlich und bei wesentlichen Änderungen (Anhang 3, Kriterium 35).
Ergebnis von Teil 5: Abschlussbilanz des ersten Zyklus
Die Bilanz schreibt die Statusliste aus Teil 3 fort: mit den Korrekturen aus dem Audit, der in PM 14 erhobenen Praktik DEV (KV-10), den 14 nachgemeldeten Anforderungen und den bis PM 15 abgeschlossenen Maßnahmen. Das Paket umfasst jetzt 944 Einträge: 942 aus dem Katalog und zwei eigene.
| Modalverb | Einträge | erfüllt | nicht erfüllt | nicht anwendbar | Teil 3 zum Vergleich (erfüllt / nicht erfüllt / nicht anwendbar) |
|---|---|---|---|---|---|
| MUSS | 149 | 141 | 8 | 0 | 117 / 27 / 5 |
| SOLLTE | 589 | 544 | 42 (40 temporär, 2 dauerhaft) | 3 | 480 / 65 / 33 |
| KANN | 206 | 42 | 163 | 1 | 38 / 164 / 1 |
| Summe | 944 | 727 | 213 | 4 | 635 / 256 / 39 |
Was sich hinter den Zahlen verbirgt. Die offenen MUSS-Anforderungen sind die fünf Verfahrensanforderungen der Praktik DEV für die Formularlogik (KV-10), PERF.5.1, weil das Verfahren zu neuen Bedrohungen noch fehlt, NOT.1.1 und GC.1.1 (siehe unten). Von den 39 Einträgen „nicht anwendbar“ aus Teil 3 sind vier geblieben: KONF.3.3, NOT.4.5 und für die Formularlogik DEV.3.4 (keine Passwortverarbeitung) und DEV.4.7 (kein Binärcode, die Skripte werden interpretiert). DEV.4.6 gilt laut Erläuterung bei interpretierten Sprachen analog für die Optionen des Interpreters und ist deshalb anwendbar, im Fall nicht erfüllt. Die übrigen 35 sind weggefallen, 3 durch das Audit und 32 durch die Entscheidung EV-09. Bei den KANN-Anforderungen sind die vier aus der Risikobehandlung gewählten umgesetzt (BER.4.1.2, DET.6.2.1, TEST.3.1.11, TEST.4.1.1); NOT.4.12 bleibt nicht erfüllt, weil die Kopie bei K05 nicht georedundant im Sinne der Erläuterung ist. Unter den 40 temporär nicht erfüllten SOLLTE-Anforderungen stehen weiter NOT.4.16.1 und NOT.4.1: Der IZM wertet sie erst nach einem zweiten vollständigen Halbjahrestest mit dem korrigierten Sicherungsjob als erfüllt; das verfehlte Zeitziel aus KV-02 ist davon getrennt als RR-05 erfasst. Dazu kommen GC.3.1.3 (Vereinbarung mit K11 fehlt), EIG-02 und 20 Anforderungen der Praktik DEV. Die beiden dauerhaften sind unverändert GEB.1.4 und TEST.3.1.5.
Ist der erste Zyklus abgeschlossen? Die Erläuterung zu GC.1.1 sagt: Die Anforderung „ist erst dann als erfüllt anzusehen, wenn die komplette Vorgehensweise mindestens einmal vollständig durchlaufen wurde“. Der IZM hat alle fünf Prozessschritte für GP-A durchlaufen. Die Erläuterung verlangt außerdem, dass die Anforderungen an das ISMS „standardkonform umgesetzt“ sind. Solange sieben weitere MUSS-Anforderungen offen sind, ist das nicht belegt. Der IZM führt GC.1.1 deshalb in der vorsichtigen Lesart weiter als nicht erfüllt und prüft den Status neu, sobald KV-10, PERF.5.1 und NOT.1.1 erledigt sind. Ob „vollständig“ zudem den ganzen Anwendungsbereich meint, also auch GP-B bis GP-D, lässt die Erläuterung offen. Der IZM hat das als Auslegungsfrage OF-08 vermerkt.
Was in den zweiten Zyklus geht
Kapitel 6.3 nimmt den Korrektur- und Verbesserungsplan in den Umsetzungsplan auf, und Kapitel 5.5 prüft das Paket bei jeder Validierung erneut. Für den IZM heißt das: Der zweite Zyklus beginnt mit den offenen Einträgen aus dem ersten.
| Thema | Herkunft | nächster Schritt (fiktiv) |
|---|---|---|
| GP-B Gebühren online bezahlen | EV-03 | Zahlungsdienstleister als Cloud-Dienst modellieren; die Kategorien Outsourcing und Cloud-Dienste bringen nach dem Build vom 29.10.2026 38 Anforderungen hinzu |
| Beitritt K13 | Validierung Teil 4 | Anbindung und Schnittstelle in die Abgrenzung aufnehmen |
| OF-01 und OF-07 Verfügbarkeit und Ziel Z-03 | Teil 1, Teil 5 | Entscheidung in MB-02 |
| OF-05 Serverraum | Teil 3, EV-11 | Entscheidung vor Ablauf der Befristung von RR-03 in PM 20 |
| OF-03 Anmeldedienst | Teil 2 | im zweiten Audit gezielt prüfen |
| OF-06 Praktik DEV bei beschaffter Software | Teil 4, EV-09 | Der IZM wendet DEV nur auf eigene Formularlogik an; ob die DEV-Anforderungen mit Kategorie Anwendungen für beschaffte Software nicht anwendbar sind oder über Pflichten des Herstellers zu belegen, ist offen |
| OF-08 Reichweite von GC.1.1 | Teil 5 | Auslegung beobachten, Status bei Bedarf anpassen |
| L-01 Vereinbarung K11 | Teil 1 | Eskalation an die Verbandsversammlung |
| Leistungskennzahlen des BSI | Teil 4 | nach Veröffentlichung mit KZ-01 bis KZ-06 abgleichen |
Ob der IZM eine Zertifizierung nach ISO 27001 auf Basis von Grundschutz++ anstrebt, ist nicht entschieden. Diese Fallakte ist kein Zertifizierungsnachweis. Was ein Audit im Verfahren verlangt, beschreibt die Seite Zertifizierung.
Die ganze Fallakte und die Methodik dazu
Die fünf Teile sind einzeln lesbar. Wer die Akte am Stück lesen will, beginnt mit Teil 1; jede Kennung lässt sich bis zu ihrem ersten Auftreten zurückverfolgen.
- Erhebung und Planung
- Anforderungsanalyse
- Realisierung
- Überwachung
- Verbesserung (diese Seite)
Methodik: BSI-Standard 300-1, Anforderungen bewerten und Abweichungen dokumentieren, Risikoanalyse, Sicherheitskonzept.
Blackfort Technology unterstützt bei der Fortschreibung des Umsetzungsplans, der Validierung der Anforderungen und der Vorbereitung der nächsten Managementbewertung, siehe Beratung.
Rechtehinweis: Fundstellen aus BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++. Sie stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus den Katalogdaten.