
Steckbrief des Profils
| Originaltitel | „IT-Grundschutz-Profil für den Betrieb von Uncrewed Aircraft Systems in Behörden und Organisationen mit Sicherheitsaufgaben“ |
|---|---|
| Herausgeber und Verfasser | UAV DACH e. V.; zwölf namentlich genannte Autorinnen und Autoren, teils mit Angabe von Hochschule, Beratungsunternehmen oder Rechtsanwaltsgesellschaft; das Dokument dankt einem Mitarbeiter des BSI für fachliche Hinweise (Kap. 1.2) |
| Version und Datum | Version 1.2 vom 01.02.2026 (Änderung: Kapitel 5, „2-Schicht-Modell des Informationsverbunds“); Version 1.1 vom 12.12.2025 (Änderung: Tabelle 8); Version 1.0 vom 20.10.2025 mit dem Vermerk „Prüfung und Freigabe BSI“ (alle laut Versionsstand, Kap. 1.2). Die BSI-Seite zum Profil nennt das Datum 29.10.2025; die dort am 02.11.2026 abgerufene Datei enthält Version 1.2. |
| Revisionszyklus | „zweijährliche Überprüfung“ angestrebt (Kap. 1.2). Der Haftungsausschluss sagt dagegen: „Dieses Dokument und die zugehörigen Anlagen werden nicht fortgeschrieben oder aktualisiert.“ (Kap. 1.1). Die Versionen 1.1 und 1.2 zeigen, dass bisher fortgeschrieben wurde. |
| Kompendium-Edition | IT-Grundschutz-Kompendium 2023 (Quellenverzeichnis Anlage 6, Bausteinlisten Kap. 7) |
| Methodik | Standard-Absicherung nach BSI-Standard 200-2, Risikoanalyse nach BSI-Standard 200-3, Aufbau nach der BSI-Strukturbeschreibung für IT-Grundschutz-Profile (Kap. 3); drei Schutzbedarfskategorien normal, hoch, sehr hoch (Kap. 6) |
| Bezüge | laut Kap. 3 „in wesentlichen Punkten“ konform mit Band 1 (Betriebskategorie Open) desselben Verbands und „in weiten Teilen“ an den Empfehlungen EGRED 2 des Bundesamts für Bevölkerungsschutz und Katastrophenhilfe ausgerichtet |
| Umfang | 59 Seiten (PDF, etwa 2 MB), 9 Kapitel, 7 Anlagen, 28 Tabellen, 11 Abbildungen |
| Zugänglichkeit | als PDF über die BSI-Seite zum Profil, ohne Anmeldung und ohne Kosten |
| Lizenz und Rechte | „Dieses Dokument darf in unveränderter Version weitergegeben werden.“ (Kap. 1.2). Eine offene Lizenz für Text und Tabellen gibt es nicht. Die Piktogramme dürfen Dritte zur Visualisierung von Netzplänen und Informationsverbünden im Kontext der Informationssicherheit verwenden, wenn sie den Herausgeber angeben; Inhaber des Nutzungsrechts ist laut Anlage 7 einer der Autoren. Das Urheberrecht an Abbildung 8 (Quadrocopter) liegt bei einem Hersteller (Anlage 7). Wir zitieren deshalb kurz mit Fundstelle und bilden Tabellen und Abbildungen nicht nach. |
| Art | Verbandsprofil, auf der Profilliste des BSI veröffentlicht (kein KRITIS-Profil, keine Abschlussarbeit); laut Kap. 3 „ausschließlich als unverbindliche Empfehlungen zu verstehen“ |
| Fundstelle | BSI-Seite „IT-Grundschutz-Profil für den Betrieb von Uncrewed Aircraft Systems in Behörden und Organisationen mit Sicherheitsaufgaben“, abgerufen am 02.11.2026 |
Die beiden anderen UAS-Profile des Verbands, Band 1 (Open) und Band 2 (Specific), wenden sich an Organisationen, Behörden und Unternehmen allgemein und sind nach den Betriebskategorien gegliedert; sie behandelt die Seite IT-Grundschutz-Profile für UAS: Open und Specific. Neben die übrigen Profile stellt das BOS-Profil die Übersicht IT-Grundschutz-Profile finden und weiterverwenden.
Geltungsbereich: vier Prozesse, zwölf Anwendungen, zwei Lufträume
Das Profil betrachtet ein UAS aus drei Blickwinkeln: als Teilnehmer am Luftverkehr, als hochmobiles Endgerät, das Daten erfasst, speichert und sendet, und als Führungs- und Einsatzmittel einer BOS (Kap. 1). Daraus leitet es zwei Leitfragen ab: wie Informationssicherheit eine Beeinträchtigung der Betriebssicherheit verhindert und wie sie die erfassten, gespeicherten und übermittelten Daten schützt. Die Informationssicherheit dient hier also auch dazu, Personen- und Sachschäden zu vermeiden.
Den Betrieb beschreibt das Profil mit vier Prozessen und zwanzig Teilprozessen (Kap. 2.2, 5.1): Flugbetrieb von der Einsatzvorbereitung über Start, Flug und Landung bis zur Einsatznachbereitung; Wartung und Instandsetzung einschließlich Aktualisierung der Flugbetriebssoftware und der Software von Nutzlast, Bediengeräten, Antennen und Ladesystemen; Datenhaltung der primären Sensordaten mit Auslesen, Speichern in der Auswerteumgebung und Löschen der lokalen Speicher; Auswertung der sekundären Flugbetriebsdaten in technischer, qualitativer, taktischer und regulatorischer Hinsicht.
Die Referenzarchitektur kennt zwölf Anwendungen, darunter Flugplanung, Fernsteuerung, UAS-Betriebssystem, Batterieverwaltung, BOS-Kommunikation, Leitstelle und Luftraumüberwachung (Tab. 1), acht Geräte vom Arbeitsplatz-Computer über das BOS-Digitalfunkgerät bis zum Steuergerät an Bord (Tab. 2), sieben Netze, getrennt nach Verbindungen zwischen UAS und Bodenkontrollstation, sonstigen Verbindungen und den UAS-internen Netzen für Flugsicherheit und sonstige Funktionen (Tab. 3), die mobile Infrastruktur mit Multicopter, Starrflügler, mobilem Leitstand und Fahrzeugen (Tab. 4) und die stationäre mit Werkstatt, Datenzentrum und zwei Lufträumen für Übung und Einsatz (Tab. 5). Seit Version 1.2 unterscheidet Kapitel 5 zwei Schichten: Die Tabellen 1 bis 6 bilden einen elementaren Informationsverbund ab, die Tabellen 7 und 8 einen komplexeren.
Ausgeschlossen sind nach Kap. 4.2 das Flugsicherheitsmanagement, KI-gestützte Verfahren zur Flugsicherheit, Schwarmverbünde, der autonome Betrieb ohne Überwachung durch einen Fernpiloten, die Auslagerung von Flugsicherheitsrisiken an Dritte, etwa Versicherer, und die elektronische Drohnenabwehr. Handlungsempfehlungen zum Datenschutz enthält das Profil nicht (Kap. 3), ebenso keine Analyse des Cyber Resilience Act, den es zur Beachtung empfiehlt. Die Systemarchitektur eines bestimmten UAS-Typs (Kap. 5.7) und die Akteure (Kap. 5.8) beschreibt es nur der Vollständigkeit halber. Für den Einsatz im unternehmerischen oder privaten Kontext ist das Profil ausdrücklich nicht gedacht (Kap. 3).
Weicht Ihr Informationsverbund von der Referenzarchitektur ab, verlangt das Profil, die Anpassung in der Strukturanalyse zu dokumentieren und zusätzlichen Prozessen und Komponenten passende Bausteine zuzuordnen; nicht vorhandene Teile können entfallen (Kap. 5.9). Für die Anpassung von Teilprozessen bietet Anlage 5 eine Ankreuzvorlage mit allen Objektkennungen.
Eignung für Ihre Drohneneinheit
Gut geeignet ist das Profil, wenn …
- Ihre Behörde oder Organisation mit Sicherheitsaufgaben eigene UAS mit eigenem Personal betreibt und ein Rahmensicherheitskonzept für den UAS-Betrieb oder ein typenspezifisches Konzept für eine UAS-Variante braucht (Kap. 2.3);
- Sie Werkstatt, Datenzentrum oder eine BOS-Cloud für Sensordaten selbst verantworten und die Datenkette vom Bordspeicher bis zur Auswertung absichern wollen (Kap. 5.6, 9.2);
- Sie Anforderungen für einen Vertrag mit einem externen Anbieter von UAS-Dienstleistungen zusammenstellen; das Profil nennt diesen Zweck ausdrücklich (Kap. 2.3);
- Sie Regeln mit anderen BOS abstimmen oder eine gegenseitige Bewertung vereinbaren wollen (Kap. 2.3, 3).
Nur bedingt oder gar nicht geeignet ist es, wenn …
- Sie UAS als Unternehmen oder außerhalb einer BOS einsetzen: Dafür sind Band 1 und Band 2 gedacht (Kap. 3; Seite Open und Specific);
- Sie Schwärme, autonom fliegende Systeme ohne Überwachung durch einen Fernpiloten oder KI-gestützte Flugsicherheitsfunktionen einsetzen oder Drohnen abwehren: Das ist ausgeschlossen (Kap. 4.2);
- Sie eine fertige Schutzbedarfsfeststellung oder eine Risikoanalyse für den eigenen Einsatz erwarten: Das Profil liefert Szenarien und Kategorien, die Feststellung bleibt bei Ihnen (Kap. 6);
- Sie ein Sicherheitskonzept für einen bestimmten UAS-Typ bis auf Komponentenebene brauchen: Die Systemarchitektur beschreibt das Profil nur allgemein (Kap. 5.7);
- Sensordaten in einem kommerziellen Cloud-Dienst liegen: Das Profil bezieht Cloud-Nutzung vor allem auf eine BOS-Cloud und Outsourcing auf andere BOS (Tab. 16); externe Anbieter erscheinen nur bei der Vertragsgestaltung (Kap. 2.3) und beim Sicherheitsniveau des Cloud-Providers (Kap. 6);
- Sie Antworten zum Datenschutz oder zu den Herstellerpflichten nach dem Cyber Resilience Act suchen: Beides nennt das Profil, behandelt es aber nicht (Kap. 3, 9).
Was das Profil besonders macht
Das UAS als Teil der Betriebstechnik: Die Bausteine der Industriellen IT nimmt das Profil auf, mit dem Vermerk „Ausschließlich als Komponente eines UAS.“ (Tab. 19). Prozessleit- und Automatisierungstechnik, ICS-Komponente, Sensoren und Aktoren, Maschine und Safety Instrumented Systems gelten damit für das Fluggerät selbst; für die Safety Instrumented Systems nennt das Profil Anti-Kollisionssysteme und die automatische Rückkehr zur Startposition bei Verbindungsabbruch. Dazu kommen Eingebettete Systeme, IoT-Gerät und Wechseldatenträger (Tab. 18), die Netzbausteine von der Netzarchitektur bis zur TK-Anlage, jeweils mit dem Hinweis „z.B. als Komponente eines UAS-Betriebsnetz“ (Tab. 20), und die Verkabelung für Drohnen am Kabel (Tab. 21). Der Luftraum erscheint als eigenes Objekt der stationären Infrastruktur, getrennt für Übung und Einsatz (Tab. 5).
Eingrenzungen für BOS: Cloud-Nutzung bezieht das Profil vor allem auf dezidierte Datenräume einer BOS-Cloud, Nutzung und Anbieten von Outsourcing auf die Zusammenarbeit mit anderen BOS (Tab. 16). Software-Tests und Individualsoftware hebt es für Open-Source-Software wie UAS-Betriebssysteme hervor (Tab. 16, 17). Für die Revision nach dem Leitfaden IS-Revision vermerkt das Profil: „Ggf. gemäß Vorgabe der BOS-Fachaufsicht.“ (Tab. 15). Konformität kann eine BOS selbst bewerten oder in einem gegenseitigen Audit mit anderen BOS prüfen lassen (Kap. 3).
Schutzbedarf ohne Vorgabe: Anders als viele Profile stellt dieses keinen Schutzbedarf für einzelne Objekte fest. Es nennt Beispiele für die sechs Schadensszenarien, etwa einen Absturz durch einen Störsender mit Personenschaden (SZ 03, Tab. 9), und eigene Kategoriedefinitionen, die unter anderem an der Reichweite festmachen: normal bleibt auf einen Teilprozess begrenzt, hoch betrifft mehrere Teilprozesse, sehr hoch den gesamten Prozess oder erreicht ein existenz- oder lebensbedrohliches Ausmaß (Tab. 10). Die Feststellung selbst überlässt es der BOS, bei Bedarf angepasst für jede Ebene ihrer Hierarchie (Kap. 6).
Risikoanalyse als Regelfall: Eine Risikoanalyse nach BSI-Standard 200-3 ist erforderlich bei hohem Schutzbedarf, wenn kein passender Baustein vorliegt oder bei einem besonderen Einsatzszenario; das Profil folgert: „Betroffen sind hiervon also alle beschriebenen Teilprozesse beim Betrieb von UAS.“ (Kap. 6.1). Als Grenze für das Restrisiko nennt es höchstens geringe Eintrittshäufigkeit bei mittlerer Auswirkung; Ausnahmen sind möglich, die Leitungsebene der BOS verantwortet das Restrisiko und dokumentiert es revisionssicher (Kap. 8).
Konkrete Hinweise zur Datensicherheit (Kap. 9.2): Kommunikationsprotokolle verschlüsselt nach Stand der Technik, mit Verweis auf die Technische Richtlinie TR-02102-1; Sicherheitseinrichtungen wie Secure Boot nach Stand der Technik (Kap. 6); bei gestörter Verbindung Wechsel des Frequenzbereichs, redundante Verbindungen oder autonome Rückkehr; Sensordaten verschlüsselt ablegen; Unbefugte sollen bei einem Zugriff weder auf Einsatzzweck noch auf Betreiber schließen können; unbeabsichtigt erfasste Bilddaten, die unzulässig in die Persönlichkeitsrechte unbeteiligter Dritter eingreifen, sicher löschen; Hashwerte als denkbares Mittel, um Veränderungen nachzuweisen; Kontrollebenen, etwa nach dem Vier-Augen-Prinzip.
Rollen statt Konten: Kapitel 7.3 beschreibt Fernpilot, Co-Fernpilot, Luftraumbeobachter, Nutzlastspezialist, Wartungstechniker, Auswerter sowie internes und externes Leitungspersonal als Grundlage für eine rollenbasierte Zugriffskontrolle. Eine Person darf mehrere Rollen ausüben, wenn sich die Zeitpunkte nicht überlagern und keine Zielkonflikte entstehen.
Widersprüche, die Sie beim Übernehmen kennen sollten: Kapitel 1 schreibt UAS „einem hohen Schutzbedarf“ zu, Kapitel 6 geht „allgemein von einem normalen Schutzbedarf“ aus. Kapitel 1 kündigt UAS-spezifische, benutzerdefinierte Bausteine an; Kapitel 7 enthält nur Bausteine des Kompendiums. Anlage 1 führt D 01 und D 02 als Multicopter und Starrflügler, die Tabellen 2 bis 4 führen unter D 01 und D 02 die Steuergeräte und die Fluggeräte unter U 01 und U 02. Das Datenzentrum R 05 dient in Tabelle 5 der „Datenspeicherung und -aufbereitung“, in Tabelle 8 der „Administration und Management“. Die Leitstelle A 11 ist in Tabelle 1 der Einsatzvorbereitung, Nachbereitung, Datenhaltung und Auswertung zugeordnet, in Tabelle 7 der Einsatzvorbereitung, Start, Flug und Landung. Das Mobiltelefon steht als Gerät C 03 im Verbund, der Baustein SYS.3.3 Mobiltelefon ist ausgeschlossen. Von den 111 Bausteinen des Kompendiums 2023 führt Kapitel 7 alle bis auf INF.6 Datenträgerarchiv auf; einige Titel weichen von der Edition 2023 ab, etwa „Notebooks“ für SYS.3.1, die Kennungen stimmen.
Schnittstelle zur Leitstelle
Das BOS-Profil führt die Leitstelle als Anwendung A 11 im eigenen Informationsverbund (Kap. 5.2, Tab. 1), verknüpft sie mit Arbeitsplatz- und Mobil-Computern, Mobiltelefon und Digitalfunkgerät und sogar mit dem Steuergerät an Bord (Tab. 2, 8) und weist dem Co-Fernpiloten die Kommunikation mit der Leitstelle zu (Kap. 7.3). Welche Daten fließen, über welchen Weg und wer die Gegenstelle betreibt, beschreibt es nicht. Das IT-Grundschutz-Profil für Leitstellen erwähnt Drohnen nicht und berücksichtigt den BOS-Digitalfunk nicht vollständig, während das BOS-Profil Digitalfunkgeräte und TK-Anlagen „als technische Anlagen für BOS-Digitalfunk“ einbezieht (Tab. 2, 20).
Betreiben Drohneneinheit und Leitstelle getrennte Sicherheitskonzepte, sollten beide dieselbe Schnittstelle beschreiben: Datenarten (Livebild, Position, Lagemeldung), Übertragungsweg, Zuständigkeit für Geräte und Schlüssel, Aufbewahrung auf Seiten der Leitstelle. Die Seite zum IT-Grundschutz-Profil für Leitstellen führt diesen Punkt in ihrer Prüfliste als eigene Frage.
Arbeitsmittel: Verantwortungsmatrix für die Sensordaten
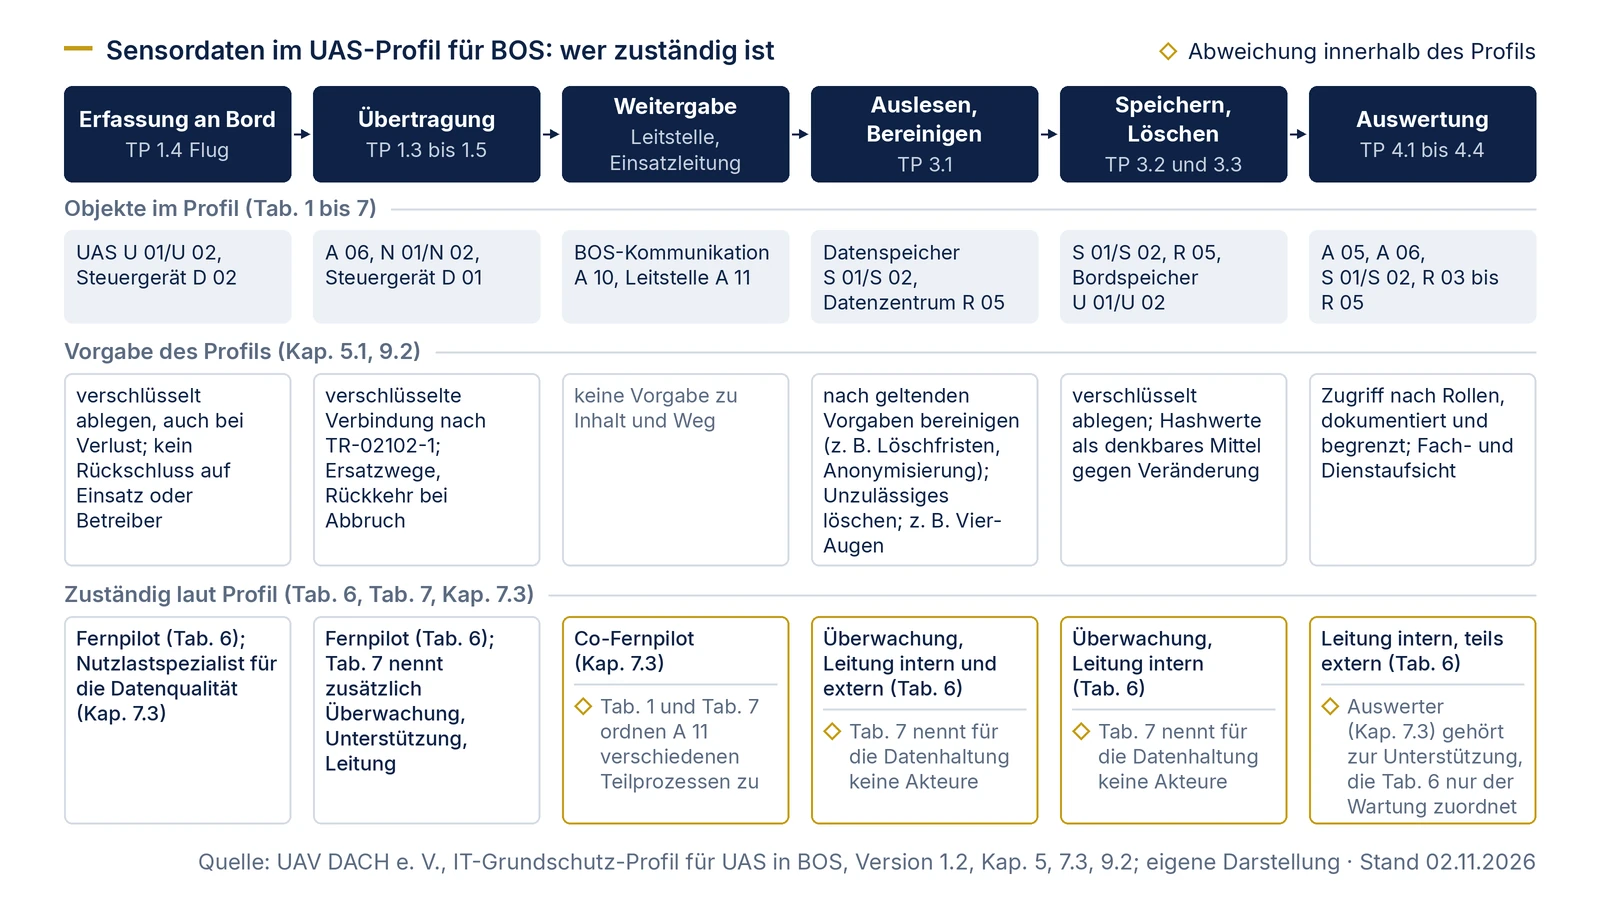
Die zweite Leitfrage des Profils betrifft den Schutz der erfassten Daten. Die Zuständigkeiten dafür verteilt es auf drei Stellen, die nicht übereinstimmen: Tabelle 6 ordnet Akteure den Teilprozessen zu, Tabelle 7 ordnet sie anders zu und lässt die Datenhaltung ohne Akteur, und Kapitel 7.3 beschreibt den Auswerter als die Rolle, die Daten aufbereitet und auswertet, obwohl er zur Betriebsunterstützung gehört, die Tabelle 6 nur der Wartung zuordnet. Die Matrix führt die Angaben je Schritt zusammen. Die rechte Spalte füllen Sie für Ihre Einheit aus; jede leere Zelle ist eine offene Zuständigkeit.
| Schritt (Teilprozess) | Objekte im Profil | Vorgabe des Profils | Zuständig laut Profil | Ihre Festlegung |
|---|---|---|---|---|
| 1 Erfassung an Bord (TP 1.4 Flug) | UAS U 01/U 02, Steuergerät D 02, interne Netze N 06/N 07 | Aufnahmen liegen meist zusätzlich auf einem internen Datenträger; verschlüsselt vorhalten, auch für den Fall, dass das UAS verloren geht; kein Rückschluss auf Einsatzzweck oder Betreiber (Kap. 9.2) | Fernpilot (Tab. 6); Nutzlastspezialist für die Datenqualität (Kap. 7.3) | Ist der Bordspeicher verschlüsselt? Wer verwaltet die Schlüssel? |
| 2 Übertragung (TP 1.3 bis 1.5) | Datenübertragung A 06, Netze N 01/N 02, Bodenkontrollstation D 01, F 01 oder R 03 | abgesicherte, verschlüsselte Verbindung nach TR-02102-1; bei Störung Frequenzwechsel, redundante Verbindung oder Rückkehr (Kap. 9.2) | Fernpilot; Tab. 7 nennt zusätzlich Betriebsüberwachung, -unterstützung und Leitungspersonal | Welche Strecken sind verschlüsselt, welche Ersatzwege sind freigegeben? |
| 3 Weitergabe an Leitstelle und Einsatzleitung | BOS-Kommunikation A 10, Leitstelle A 11, Netz N 03 | keine Vorgabe zu Inhalt und Weg | Co-Fernpilot für die Kommunikation mit der Leitstelle (Kap. 7.3); Tab. 1 und Tab. 7 ordnen A 11 verschiedenen Teilprozessen zu | Welche Daten gehen an wen, auf welchem Weg, wer betreibt die Gegenstelle? |
| 4 Auslesen und Bereinigen (TP 3.1) | Datenspeicher S 01/S 02, Datenzentrum R 05 | ggf. bereinigen nach den gesetzlichen oder sonstigen regulatorischen Vorgaben; als Beispiele nennt das Profil Löschfristen, die Anonymisierung erfasster Personen und das Löschen nicht erforderlicher Aufnahmen (Kap. 5.1); Bilddaten mit unzulässigen Eingriffen in die Persönlichkeitsrechte unbeteiligter Dritter sicher löschen; Vier-Augen-Prinzip als Beispiel für eine Kontrollebene (Kap. 9.2) | Betriebsüberwachung, internes und externes Leitungspersonal (Tab. 6); Tab. 7 nennt niemanden | Wer liest aus, wer bereinigt, wer gibt frei? |
| 5 Speichern in der Auswerteumgebung (TP 3.2) | S 01 (Datenraum) oder S 02, R 05 | verschlüsselt ablegen; Hashwerte (Streuwertfunktion) als denkbares Mittel, um Veränderungen nachzuweisen (Kap. 9.2) | Betriebsüberwachung, internes Leitungspersonal (Tab. 6) | Speicherort, Hashverfahren, wer prüft die Hashwerte? |
| 6 Löschen der lokalen Speicher (TP 3.3) | A 06, U 01/U 02, R 05 | lokale Datenspeicher und ggf. den zentralen Datenraum löschen (Kap. 5.1); ein Verfahren nennt das Profil nicht | wie Schritt 5 | Löschverfahren je Speicher, Nachweis der Löschung |
| 7 Auswertung (TP 4.1 bis 4.4) | Fernüberwachung A 05, A 06, S 01/S 02, R 03 bis R 05 | Zugriff über die Rollen aus Kap. 7.3, dokumentiert und begrenzt; Kontrolle durch Fach- und Dienstaufsicht (Kap. 9.2) | internes Leitungspersonal, für TP 4.1 und 4.4 auch externes (Tab. 6); der Auswerter aus Kap. 7.3 fehlt dort | Wer wertet aus, mit welchen Rechten, wie lange bleiben Ergebnisse? |
Zwei Punkte ergänzen wir als unseren Vorschlag, weil das Profil sie nicht behandelt: Prüfen Sie, ob vor Wartung oder Instandsetzung beim Hersteller (TP 2.1 bis 2.6) Sensordaten vom Gerät gelöscht werden müssen, und legen Sie fest, wer bei einem Verlust des UAS den Vorfall meldet. Die Matrix ersetzt keine Schutzbedarfsfeststellung; Begründungen für eine Einstufung behandelt die Seite Schutzbedarf begründet bewerten.
Weg nach Grundschutz++
Grundlage des Profils sind BSI-Standard 200-2 und das Kompendium 2023. Auch Version 1.2 vom Februar 2026 bleibt bei dieser Methodik; eine Fassung des Verbands für Grundschutz++ haben wir bis zum 2. November 2026 nicht gefunden. Beim Übertrag sind für die Drohneneinheit drei Punkte zu klären.
Erstens der Schutzbedarf. Die drei Kategorien des Profils mit ihrer Definition über die Reichweite eines Schadens (Tab. 10) sind auf die zwei von Grundschutz++ „zu mappen“, normal und hoch (300-1 Kap. 2.6); „sehr hoch“, beim Profil der gesamte Prozess oder ein lebensbedrohliches Ausmaß, landet nach unserer Lesart bei hoch. Als Hilfe zur Ermittlung eines hohen Schutzbedarfs nennt 300-1 unter anderem die „Beeinträchtigung der persönlichen Unversehrtheit“, ohne Einschränkung. Das Profil selbst führt einen Absturz mit Personenschaden als Szenario (SZ 03). Wer dieses Szenario für den Flugbetrieb der eigenen Einheit für möglich hält, kann den Ausgangswert normal aus Kapitel 6 des Profils schwer begründen. Hoher Schutzbedarf verlangt in Grundschutz++ eine Risikobetrachtung (300-1 Kap. 2.6, 2.11); das Profil verlangt sie ohnehin für alle Teilprozesse.
Zweitens das Fluggerät als Asset. Grundschutz++ leitet Anforderungen aus Zielobjektkategorien ab (300-1 Kap. 3.4.2). Eine eigene Kategorie für Fluggeräte, Fahrzeuge oder eingebettete Systeme haben wir weder in Anhang 1 von 300-1 noch in den Zielobjektkategorien des Anwenderkatalogs gefunden. Unser Vorschlag: UAS und Steuergeräte den IT-Systemen zuordnen, Mobil-Computer am Einsatzort den Mobilen Endgeräten und die Funkstrecken den Netzen. Was diese Kategorien für ein Fluggerät nicht hinreichend abdecken, löst nach 300-1 Kap. 2.11 eine explizite Risikobetrachtung aus; die Ergebnisse schreiben Sie als ergänzende Anforderungen in das Anforderungspaket (Kap. 3.4.3). Das betrifft vor allem die Themen, die das Profil über die Industrie-Bausteine abdeckt, etwa Kollisionsvermeidung und Rückkehr bei Verbindungsabbruch.
Drittens die Bausteine. Für die 77 Bausteine, die das Profil berücksichtigt, haben wir jede Anforderung im Mapping-Entwurf IT-Grundschutz 2023 → Grundschutz++ nachgeschlagen und gezählt. Die Zuordnungsdatei hat den Status „draft“ (Stand 21.07.2026); aufgelöst haben wir die Ziele im Anwenderkatalog Build 2026-10-29. Die Zahlen geben deshalb einen Entwurfsstand wieder, keine amtliche Zuordnung.
| Zählung über die 77 Bausteine | Ergebnis |
|---|---|
| Kennungen dieser Bausteine im Kompendium 2023 | 1.514, davon 197 als entfallen gekennzeichnet, also 1.317 gültige |
| davon im Entwurf zugeordnet | 403 (rund 31 % der gültigen); keine davon entfallen |
| Grundschutz++-Anforderungen, auf die der Entwurf zeigt | 300 aus 18 Praktiken; am häufigsten DET (74), ARCH (61), KONF (40) und TEST (32) |
| davon die fünf Industrie-Bausteine, die das Profil nur für das UAS selbst ansetzt | 61 Kennungen, 8 entfallen, 21 der 53 gültigen mit Eintrag |
| Bausteine, von denen keine Anforderung im Entwurf steht | 9: ORP.4 Identitäts- und Berechtigungsmanagement, CON.2 Datenschutz, CON.3 Datensicherungskonzept, CON.6 Löschen und Vernichten, APP.2.3 OpenLDAP, IND.2.3 Sensoren und Aktoren, INF.5 Raum sowie Schrank für technische Infrastruktur, INF.7 Büroarbeitsplatz, INF.9 Mobiler Arbeitsplatz |
| Zielverweise ohne Treffer im Katalog | 14 Verweise aus 14 Teilanforderungen, alle auf dieselbe Kennung VRB.1.2, die im Katalog Build 2026-10-29 fehlt; mit ihr wären es 301 verschiedene Ziele |
Unter den Bausteinen ohne Eintrag sind die, auf die Kapitel 9.2 für Löschen und Sicherung verweist, CON.6 und CON.3, sowie ORP.4 für die rollenbasierte Zugriffskontrolle aus Kapitel 7.3. Ebenfalls ohne Eintrag sind IND.2.3 Sensoren und Aktoren, das das Profil für das Fluggerät ansetzt, und INF.9 für den mobilen Arbeitsplatz am Einsatzort. Ein Eintrag heißt umgekehrt nicht, dass die Anforderung abgedeckt ist: Bei CON.1.A1 in der Tabelle unten sind alle drei Zuordnungen nur als Überschneidung eingetragen, und das Modalverb sinkt von MUSS auf SOLLTE. Drei Hinweise aus Kapitel 9.2 verfolgen wir bis auf die Ebene der einzelnen Anforderung:
| Hinweis im Profil | Anforderung im Kompendium 2023 | Ziel im Anwenderkatalog (Build 2026-10-29) | Was offen bleibt |
|---|---|---|---|
| Kap. 9.2: Datenaustausch zwischen UAS und Steuerungsgerät über eine „abgesicherte und verschlüsselte Datenverbindung“, Verweis auf TR-02102-1 | CON.1.A1 „Auswahl geeigneter kryptografischer Verfahren“ (Basis, MUSS) | Mapping: Teilanforderung 1 überschneidend (intersects-with, im Entwurf als Standardwert gesetzt) mit BER.7.1 „Etablierte Algorithmen bei der Schlüsselerzeugung“ und KONF.2.2 „Kryptographische Verfahren in IT-Systemen“, Teilanforderung 2 mit BER.7.8 „Etablierte Algorithmen bei der Schlüsselnutzung“; alle normal-SdT, SOLLTE | Aus MUSS wird SOLLTE. Die Funkstrecke zwischen UAS und Bodenkontrollstation nennt der Katalog nicht. Unser Vorschlag: im offenen Parameter von KONF.2.2 die TR-02102-1 benennen und Steuer- und Videostrecke ausdrücklich als Asset zuordnen |
| Kap. 6 und 9.2: Sicherheitseinrichtungen nach Stand der Technik „(z.B. secure boot)“ als Gesichtspunkt der Schutzbedarfsfeststellung | SYS.4.3.A14 „Abgesicherter und authentisierter Bootprozess bei eingebetteten Systemen“ (erhöhter Schutzbedarf, SOLLTE) | Mapping: kein Eintrag. Der Entwurf verknüpft KONF.2.9 „Abgesicherter und authentisierter Bootprozess“ (erhöht, KANN) nur mit SYS.2.1.A36 für Clients; die Zuordnung zu SYS.4.3.A14 ist unsere, gestützt darauf, dass die Erläuterung zu KONF.2.9 den Bootprozess ausdrücklich für eingebettete Systeme empfiehlt | In Grundschutz++ optional, weil Anforderungen des Niveaus „erhöht“ das Modalverb KANN haben (300-1 Kap. 3.4.2). Soll Secure Boot für Ihre UAS gelten, führen Sie es als Ergebnis der Risikobetrachtung oder als ergänzende Anforderung, sinnvollerweise schon in der Beschaffung |
| Kap. 9.2: unbeabsichtigt erfasste Bilddaten mit unzulässigen Eingriffen in Persönlichkeitsrechte „sind sicher zu löschen“ | CON.6.A2 „Ordnungsgemäßes Löschen und Vernichten von schützenswerten Betriebsmitteln und Informationen“ (Basis, MUSS) | Mapping: kein Eintrag, der ganze Baustein CON.6 fehlt im Entwurf. Eigene Suche im Katalog: ASST.7.3 „Geregeltes Löschen oder Vernichten“ und ASST.7.3.2 „Löschverfahren“, beide normal-SdT, SOLLTE | Die Zuordnung ist unsere. ASST.7.3 knüpft das Löschen an das Erreichen einer Aufbewahrungs- und Löschfrist; den Anlass des Profils, eine unzulässige Aufnahme beim Auslesen, legen Sie selbst als ergänzende Anforderung für Teilprozess 3.1 fest |
Die Hinweise aus Kapitel 9.2 (teils als Empfehlung, teils als Beispiel formuliert) und die Eingrenzungen der Bausteintabellen sind profileigene Vorgaben. Im Mapping-Entwurf kommen diese Hinweise des Verbands nicht vor, er verknüpft ausschließlich Kompendium-Anforderungen: Verschlüsselung der Bordspeicher, kein Rückschluss auf Einsatzzweck oder Betreiber, Hashwerte für Sensordaten, Kontrollebenen wie das Vier-Augen-Prinzip, Ersatzwege bei gestörter Verbindung, Restrisikogrenze aus Kapitel 8. Für eine Drohneneinheit gehören davon mindestens die Verschlüsselung der Bordspeicher und die Restrisikogrenze als ergänzende Anforderungen in das Anforderungspaket; die Restrisikogrenze verantwortet nach Kap. 8 die Leitungsebene der BOS. Wie Sie die explizite Risikobetrachtung anlegen, beschreibt die Seite Risikoanalyse durchführen; einzelne Zuordnungen des Entwurfs gegenprüfen können Sie mit der Seite Mapping IT-Grundschutz 2023 prüfen.
Rechtehinweis: Zitate und Angaben aus dem IT-Grundschutz-Profil für den Betrieb von Uncrewed Aircraft Systems in Behörden und Organisationen mit Sicherheitsaufgaben, Version 1.2, Herausgeber UAV DACH e. V. Das Dokument enthält keinen Urheberrechts- oder Lizenzvermerk, nur den Vermerk „Dieses Dokument darf in unveränderter Version weitergegeben werden.“ (Kap. 1.2). Wir verbreiten das Dokument nicht, sondern zitieren kurz mit Fundstelle; Zusammenfassungen, Verantwortungsmatrix und Grafik sind unsere eigenen. Quelle: BSI-Seite zum Profil, abgerufen am 02.11.2026. Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026. Baustein- und Anforderungstitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Diese Zitate und Titel stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Grenzen dieser Seite: Luftrecht, Datenschutz, Nachweis
Das Profil verweist für den Flugbetrieb auf die „einschlägigen nationalen und internationalen Vorschriften“ (Kap. 3) und nennt Flugerlaubnis, Flugverbotszonen, Flughöhen und die Kennzeichnungspflicht nur als Beispiele. Luftrecht legen wir nicht aus, ebenso wenig Polizei-, Feuerwehr- oder Katastrophenschutzrecht. Welche Vorgaben für Ihre Einsätze gelten, ergibt sich aus Ihrer Aufgabe, Ihrem Träger und der zuständigen Aufsicht.
Datenschutz berücksichtigt das Profil nach eigener Aussage nur in Teilbereichen und ohne Handlungsempfehlungen (Kap. 3). Welche Datenschutzvorschriften für die Aufnahmen Ihrer Einheit gelten, entscheidet diese Seite nicht. Dasselbe gilt für den Cyber Resilience Act, den das Profil für Konstruktion, Vertrieb und Beschaffung von UAS zur Beachtung empfiehlt, und für die Empfehlungen EGRED 2 und die weiteren Papiere aus Anlage 6, deren Inhalt wir nicht geprüft haben.
Ein nach diesem Profil aufgebautes Konzept ist weder eine Zertifizierung noch ein Nachweis gegenüber Aufsichtsbehörden. Selbstbewertung und gegenseitiges Audit, die das Profil vorschlägt (Kap. 3), sind Prüfwege zwischen BOS. Was der Vermerk „Prüfung und Freigabe BSI“ zu Version 1.0 umfasst, sagt das Dokument nicht; dass das BSI das Profil veröffentlicht, begründet für Ihre Einheit keine Pflicht, es anzuwenden.
Unterstützung beim Übertrag
Wenn Sie für eine Drohneneinheit ein Sicherheitskonzept nach diesem Profil aufbauen oder ein bestehendes auf Grundschutz++ umstellen wollen, hilft das Team von Blackfort Technology mit Schutzbedarf, Risikobetrachtung und Anforderungspaket. Den Ablauf einer solchen Begleitung finden Sie unter Beratung zu IT-Grundschutz und Grundschutz++.