
Steckbrief der beiden Bände
Beide Bände stammen vom UAV DACH e. V., die BSI-Profilliste führt ihn als „Verband für unbemannte Luftfahrt“. Die Anforderungen sind laut Kapitel 3 „Empfehlungen des UAV DACH e.V. für UAS-Betreiber“. Keiner der Bände hat eine Dokumenthistorie mit Datum; die Daten in der Tabelle sind die der BSI-Seiten.
| Merkmal | Band 1: Open | Band 2: Specific |
|---|---|---|
| Titel | IT-Grundschutz-Profil für den Betrieb von UAS Band 1: UAS-Betriebskategorie „Open (Offen)“; in Kap. 1.1 „offen“ | IT-Grundschutz-Profil für den Betrieb von UAS Band 2: UAS-Betriebskategorie „Specific (Speziell)“; in Kap. 1.1 „speziell“ |
| Herausgeber | UAV DACH e. V. | |
| Autorenschaft (Kap. 1.1) | sieben Personen aus Mediator Consult, GLVI, Grant Thornton Rechtsanwaltsgesellschaft, b.r.m. IT & Aerospace, Universität der Bundeswehr München, TH Ostwestfalen-Lippe | fünf Personen aus Mediator Consult, UAV DACH, Grant Thornton Rechtsanwaltsgesellschaft, Universität der Bundeswehr München, TH Ostwestfalen-Lippe |
| Version laut Dokument | 1.1, Versionsänderung „Austausch des Logos“, ohne Datum | 1.0, ohne Datum |
| Datum der BSI-Seite | Profil 29.01.2025, Gefahrenmatrix 24.01.2024, englische Fassung 29.01.2025 | Profil 20.05.2026 |
| Kompendium-Edition | nicht angegeben; die Bausteinlisten mischen Kennungen aus 2023 mit solchen, die 2023 entfallen sind (Abschnitt „Weg nach Grundschutz++“) | |
| Methodik laut Kap. 3 | Standard-Absicherung nach BSI-Standard 200-2 | Standard-Absicherung nach BSI-Standards 200-2 und 200-3 |
| Revisionszyklus (Kap. 1.1) | „zwei-jährliche Überprüfung angestrebt“; am 02.11.2026 standen auf den BSI-Seiten weiterhin Band 1 in Version 1.1 und Band 2 in Version 1.0 | |
| Umfang | 32 Seiten PDF, dazu Gefahrenmatrix als Excel-Datei | 35 Seiten PDF; die in Tab. 10 genannte „externe Tabelle 10“ liegt nicht auf der BSI-Seite |
| Zugänglichkeit | frei abrufbar über die BSI-Seiten, auch auf Englisch | frei abrufbar über die BSI-Seite |
| Rechte | Kap. 1.1: „Dieses Dokument darf in unveränderter Version weitergegeben werden.“ Eine offene Lizenz ist nicht angegeben; wir behandeln die Texte als geschützte Werke des Herausgebers und zitieren nur kurz. | |
| Art | IT-Grundschutz-Profil eines Verbands, in der BSI-Profilliste geführt | |
| Fundstelle | BSI-Seite Profil, BSI-Seite Gefahrenmatrix, englische Fassung | BSI-Seite Profil |
| Abgerufen | 02.11.2026 | |
Wo die beiden UAS-Bände unter den übrigen veröffentlichten Profilen stehen, zeigt die Seite IT-Grundschutz-Profile.
Geltungsbereich und Referenzarchitektur
Beide Bände richten sich an Organisationen, Behörden und Unternehmen, die UAS in der jeweiligen Betriebskategorie einsetzen, und dort an Geschäftsleitung, IT-Administration und die Fachbereiche mit Drohneneinsatz (Kap. 2.1). Zum Informationsverbund gehört alles beim UAS-Betreiber, was für Flugbetrieb sowie Wartung und Instandsetzung nötig ist. Ausgeschlossen sind Komponenten und Verfahren ohne unmittelbaren Bezug zum Flugbetrieb, etwa Auftragswesen und Rechnungsstellung (Kap. 4). Flugsicherheit im Sinne des Flugsicherheitsmanagements behandeln beide Bände ausdrücklich getrennt (Kap. 6.1). Beide empfehlen außerdem, das Profil bei der Beauftragung von UAS-Dienstleistern zugrunde zu legen und die Anforderungen in die Vertragsbedingungen aufzunehmen (Kap. 2.3).
Die Referenzarchitektur ist in beiden Bänden fast gleich. Zwei Geschäftsprozesse: GP1 Flugbetrieb mit Startvorbereitung, Start, Flug, Landung und Außerbetriebnahme, GP2 Wartung und Instandsetzung mit Austausch von Antriebskomponenten, Aktualisierung der Flugbetriebssoftware und Analyse der Log-Dateien. Neun Anwendungen von der Flugplanung über Flight-Control- und Ground-Control-Software bis zur Payload-Steuerung; Desktoprechner, Laptop, Tablet oder Smartphone und Server; im Fluggerät Flight-Controller und Companion-Computer. Dazu Netze vom Organisationsnetz bis zur Verbindung Drohne zu Bodenkontrollstation, acht Raumarten vom zugangskontrollierten Raum bis zum öffentlichen Raum und, als Besonderheit, Fahrzeuge: das Transportfahrzeug, das Operation Vehicle und das Fluggerät selbst als mobile Infrastruktur (Band 1 Tab. 2 bis 7).
Einiges legen die Bände bewusst auf den Hersteller. Den Flight Data Recorder nennt Band 1 eine Größe außerhalb des Einflusses der Anwender: „Die Maßnahmen für einen IT-Grundschutz liegen beim jeweiligen Hersteller der Drohne.“ (Band 1, Fußnote 3). Kryptokonzept und Löschen sind als relevant markiert, aber mit der Begründung, sie seien im CE-Verfahren definiert und unterlägen „nicht dem Einfluss des Anwenders“ (Band 1 Tab. 13). Das ergibt einen Widerspruch in der Tabelle, den Sie in Ihrem Konzept auflösen müssen: Was Sie beim Hersteller einfordern, gehört zur Beschaffung, was Sie selbst tun, bleibt bei Ihnen.
Zur Reihe gehört nach Band 2 noch ein Band 3 für die Kategorie „Zertifiziert“, der dort als in Erstellung genannt wird (Kap. 4.3); in der BSI-Profilliste haben wir ihn am 02.11.2026 nicht gefunden. Parallel entstanden Profile für BOS-Einsatzszenarien. Das veröffentlichte Profil für Behörden und Organisationen mit Sicherheitsaufgaben grenzt sich selbst ab: Es „bildet ausdrücklich nicht die Vorgaben für den Einsatz von UAS im unternehmerischen oder privaten Kontext ab“ (BOS-Profil Kap. 3). Es hat deshalb eine eigene Seite.
Wenn Sie UAS für eine Polizei, Feuerwehr, Katastrophenschutz- oder andere BOS-Einheit betreiben, lesen Sie weiter auf der Seite IT-Grundschutz-Profil für UAS in BOS.
Passt das Profil zu Ihrem Betrieb?
Passt, wenn
- Sie als Unternehmen, Behörde oder Organisation ohne BOS-Aufgaben eigene UAS betreiben und Flugbetrieb sowie Wartung absichern wollen,
- Ihr Betrieb in die Kategorie Open fällt (Band 1) oder in die Kategorie Specific mit einer oder mehreren der Varianten GP1a bis GP1f, etwa Flug außerhalb der Sichtweite, Abwurf von Gegenständen oder Überflug von Menschenansammlungen (Band 2),
- Sie Standardgeräte mit Herstellersoftware einsetzen und selbst weder Software noch Webanwendungen entwickeln (CON.8, APP.7 und CON.10 sind in beiden Bänden nicht relevant),
- Sie UAS-Dienste einkaufen und eine Grundlage für Ausschreibung und Vertrag suchen (Kap. 2.3).
Passt nicht oder nur eingeschränkt, wenn
- Sie eine Behörde oder Organisation mit Sicherheitsaufgaben sind: Dafür gibt es das eigene Profil für UAS in BOS,
- Ihr Betrieb in die Kategorie „Zertifiziert“ fällt; der angekündigte Band 3 lag am 02.11.2026 nicht vor,
- Sie Hersteller oder Entwickler von UAS sind: Die Bände legen Flight Data Recorder, Kryptokonzept und Löschen ausdrücklich zum Hersteller, richten Software-Tests, Fernwartung und Notfallmanagement nach Herstellervorgaben aus und betrachten die Herstellerseite nicht,
- Sie U-Space-Service-Provider sind oder Flug- und Nutzlastdaten zentral in einer Cloud verarbeiten; Band 2 erklärt beides für außerhalb des Verbunds,
- Sie fertige Anforderungen für Fluggerät, Funkstrecke und Bodenkontrollstation erwarten; die gibt es in keinem der beiden Bände, nur den Auftrag zur Risikoanalyse.
Weicht Ihr Flugbetrieb von der Referenzarchitektur ab, etwa mit einer zweiten Bodenkontrollstation oder einem eigenen Kartenserver, halten Sie die zusätzlichen Objekte nach beiden Bänden in der Strukturanalyse fest und ordnen ihnen Bausteine zu; was bei Ihnen nicht vorkommt, lassen Sie weg (Kap. 5.6).
Was sich von Open zu Specific ändert
Scope: Band 2 teilt den Flugbetrieb nach einem Entscheidungsschema des Luftfahrt-Bundesamts in sechs Varianten auf: GP1a Abwurf von Gegenständen, GP1b Überflug von Menschenansammlungen, GP1c Flughöhen auch über 120 m über Grund, GP1d vollständig automatisierter Flug ohne Eingriffsmöglichkeit, GP1e Abflugmasse ab 25 kg und GP1f Flug außerhalb der Sichtweite (Kap. 2.2). GP2 kann nach dem Profil „analog ausdifferenziert werden“. Die Begründung für die höheren Anforderungen ist technisch: Beim Flug außerhalb der Sicht ist ein direktes Eingreifen nicht durchgängig möglich, Überwachung und Steuerung laufen elektronisch (Kap. 3). Gegenüber Open sei zu beachten, „dass den Kommunikationsverbindungen eine deutlich höhere Relevanz zukommt, da eine visuelle Rückmeldung zu Status und Aktivitäten des UAS entfällt“ (Kap. 5).
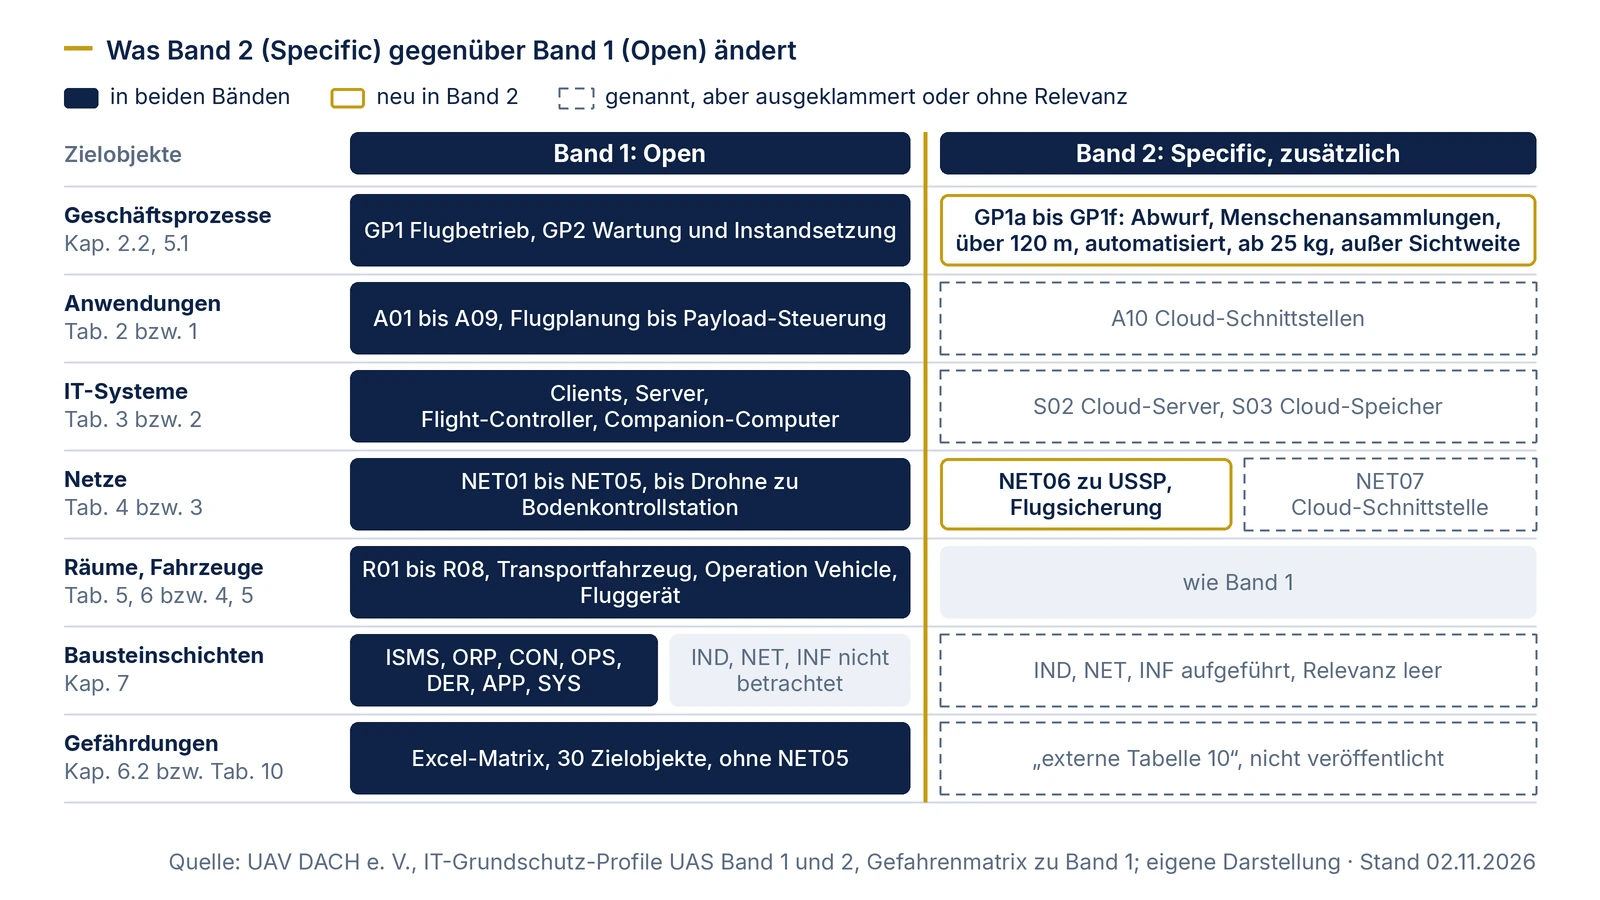
Zielobjekte: Band 2 ergänzt die Verbindung von Drohne oder Bodenkontrollstation zu Kontroll- und Managementinstitutionen (NET06, etwa U-Space-Service-Provider und Flugsicherung), eine Cloud-Import- und Exportschnittstelle mit Datenmodem (NET07), Cloud-Schnittstellen als Anwendung (A10) sowie Cloud-Server und Cloud-Speicher (S02, S03). Einen Übergang zum Datennetzwerk, das beide Bände in Anlage 3 als „ugs.: Cloud“ erklären, kennt schon Band 1 als NET03. Zugleich schreibt er: „Die Cloud-basierten Systeme sind hier nicht Gegenstand der Betrachtung, da sie außerhalb der Systemgrenzen/dem Informationsverbund liegen. Gleiches gilt für den USSP-Bereich.“ (Kap. 5.4). Die Cloud-Objekte stehen also in den Tabellen 1 bis 3 und 6, fehlen aber in Anlage 1 und sind ausdrücklich ausgeklammert.
Anforderungen: Bei den Prozessbausteinen sind beide Bände bis auf zwei Stellen gleich (Tabelle unten). Bei den Systembausteinen geht Band 2 weiter. Band 1 schreibt: „Die Bausteine der Schichten IND: Industrielle IT, NET: Netze und Kommunikation und INF: Infrastruktur werden aktuell in diesem Profil nicht betrachtet.“ (Kap. 7.2). Band 2 listet diese Schichten auf, von IND.2.3 Sensoren und Aktoren über NET.1.1 Netzarchitektur und -design bis INF.14 Gebäudeautomation, darunter INF.11 Allgemeines Fahrzeug, nennt aber weder Relevanz noch Zielobjekte. Er nennt die Bausteine, die Entscheidung bleibt bei Ihnen.
Risiko: Beide Bände verlangen: „Aufgrund der Besonderheiten beim Flugbetrieb mit Drohnen ist in jedem Fall eine Risikoanalyse zu erstellen.“ (Kap. 6.1). Band 2 verknüpft sie mit dem Betriebshandbuch, das in der Kategorie Specific laut Profil auf einer Risikoanalyse nach EASA SORA beruht (Kap. 1): Die IT-Risikoanalysen gingen „in die Risikoanalysen bzw. -minderungen der Geschäftsprozesse ein“ (Kap. 3), und bei Einhaltung der Grundsätze des Profils sei derzeit keine allgemeine Restrisikobetrachtung erforderlich, die über die SORA hinausgeht (Kap. 8, mit Fußnote auf die SORA-Seite der EASA). Datenschutz klammert Band 1 aus (Kap. 1); Band 2 nennt Gefahren beim Datenschutz unter seinen Leitfragen, etwa bei Bilddaten aus der Luft (Kap. 1).
| Baustein | Band 1: Open | Band 2: Specific |
|---|---|---|
| OPS.1.1.1 Allgemeiner IT-Betrieb | ja, Basis-Anforderungen zu Rollen und Zuständigkeiten | Zeile ohne Titel und ohne Eintrag |
| DER.3.1 Audits und Revisionen | ja, Empfehlung: kontinuierlicher Verbesserungsprozess beim Anwender | nein, Begründung „Hersteller“ |
| SYS.2.1, SYS.3.1, SYS.4.3 (Clients, Laptops und Tablets, Flight-Controller und Companion-Computer) | ja, mit Zielobjekten | Zielobjekte eingetragen, Relevanz leer |
| SYS.4.4 Allgemeines IoT-Gerät | aufgeführt, ohne Zielobjekt und ohne Relevanz | |
| IND.2.3, NET.1.1 bis NET.4.3, INF.1 bis INF.14 | nicht betrachtet (Kap. 7.2) | aufgeführt, ohne Relevanz und ohne Zielobjekte |
| alle übrigen Prozess- und Anwendungsbausteine | gleiche Auswahl; gleiche Begründungen außer bei CON.1 und CON.6, wo Band 2 den Satz „Unterliegt nicht dem Einfluss des Anwenders“ weglässt | |
Quelle: Band 1 Tab. 11 bis 17, Band 2 Tab. 11 und 12. Die Grafik zeigt dieselbe Gegenüberstellung für die Zielobjekte.
Die Gefahrenmatrix zu Band 1
Band 1 verweist für die Vorbereitung der Risikoanalyse auf eine eigene Tabelle (Kap. 6.2), die das BSI als Excel-Datei auf einer eigenen Seite bereitstellt; die Profilliste nennt sie „Abschnitt 7: Gefahrenmatrix“, das Profil „Gefährdungsmatrix“. Wir haben die Datei am 02.11.2026 abgerufen und ausgewertet. Sie kreuzt für 30 Zielobjekte an, welche der 47 elementaren Gefährdungen G 0.1 bis G 0.47 zutreffen. Am meisten Kreuze hat das Fluggerät UA01 (35), am wenigsten das drahtlose Organisationsnetz NET02 (20). Bei allen 30 Zielobjekten angekreuzt sind unter anderem Spionage (G 0.14), Offenlegung schützenswerter Informationen (G 0.19) und Sabotage (G 0.41); bei keinem Nötigung, Erpressung oder Korruption (G 0.35), Abstreiten von Handlungen (G 0.37) und Social Engineering (G 0.42).
Drei Punkte sollten Sie kennen, bevor Sie die Matrix übernehmen. Erstens fehlt eine Zeile für NET05, die Verbindung Drohne zu Bodenkontrollstation, die in Tab. 4 und 7 von Band 1 steht und in Band 2 an Gewicht gewinnt. Zweitens steht G 0.33 Personalausfall zweimal im Tabellenkopf; die erste dieser Spalten ist leer, die zweite bei allen Zeilen angekreuzt. Drittens sind Ausfall von Kommunikationsnetzen (G 0.9) nur bei NET01 bis NET04 und Software-Schwachstellen (G 0.28) nur bei den Anwendungen A01 bis A09 angekreuzt, beim Flight-Controller D01 und beim Fluggerät UA01 nicht, obwohl die Einleitung beider Bände korrumpierte Firmwareupdates und den Ausfall der Kommunikationsinfrastruktur als Anlass nennt (Kap. 1). Ob das gewollt ist, sagt das Profil nicht.
Für Band 2 haben wir keine Matrix gefunden. Tabelle 10 dort enthält nur den Satz „Verweis: siehe externe Tabelle 10“, und auf der BSI-Seite von Band 2 steht allein das PDF. Wer in der Kategorie Specific arbeitet, muss die Matrix von Band 1 um die neuen Zielobjekte erweitern.
Wie die elementaren Gefährdungen in Grundschutz++ weiterverwendet werden, zeigt die Seite Elementare Gefährdungen.
Arbeitsmittel: Delta-Prüfliste von Open nach Specific
Die Liste ist für Betreiber gedacht, die ein Sicherheitskonzept auf Basis von Band 1 haben und Flüge der Kategorie Specific aufnehmen, etwa außerhalb der Sichtweite. Sie zeigt je Thema, was die beiden Bände sagen, und was Sie in Ihrem Konzept festhalten. Die Spalte „Was Sie festhalten“ ist unser Vorschlag.
| Prüfpunkt | Band 1: Open | Band 2: Specific | Was Sie festhalten (unser Vorschlag) | Fundstelle |
|---|---|---|---|---|
| Betriebsart | GP1 Flugbetrieb, GP2 Wartung | GP1a bis GP1f; GP2 „analog“ | welche Varianten Sie fliegen; Schutzbedarf je Variante getrennt feststellen | B2 Kap. 2.2, 5.1 |
| Verbindung Drohne zu Bodenkontrollstation | NET05 in Tab. 4 und 7, fehlt in Anl. 1 und Matrix | NET05, Relevanz der Verbindungen „deutlich höher“ | NET05 als eigenes Zielobjekt mit Bausteinen und Verhalten bei Verbindungsabbruch | B1 Tab. 4, 7; B2 Kap. 5 |
| Verbindung zu USSP, Flugsicherung | nur im Fließtext von Kap. 5.3 | NET06, aber USSP-Bereich außerhalb des Verbunds | NET06 als Übergang nach außen modellieren, Gegenstelle als Dienstleistung | B2 Tab. 3, Kap. 5.4 |
| Cloud | OPS.2.2 „je nach Konfiguration“; Übergang zur Cloud nur als NET03 „Schnittstelle zwischen Organisations- und Datennetzwerk“ (Datennetzwerk laut Anl. 3 „ugs.: Cloud“) | A10, S02, S03, NET07, aber außerhalb des Verbunds | welche Cloud-Dienste Flug-, Karten- und Nutzlastdaten erhalten; abgrenzen, was über NET03 und was über NET07 läuft, und beide Übergänge modellieren | B1 Tab. 4, 14, Anl. 3; B2 Tab. 1 bis 3, Kap. 5.4, Anl. 3 |
| Gefährdungsübersicht | Excel-Matrix, 30 Zielobjekte | „externe Tabelle 10“, nicht veröffentlicht | Matrix von Band 1 um NET05, NET06, NET07, S02, S03, A10 ergänzen | B1 Kap. 6.2; B2 Tab. 10 |
| Netzbausteine | nicht betrachtet | NET.1.1 bis NET.4.3 aufgeführt, Relevanz leer | Relevanz je Baustein entscheiden und begründen, Funk- und Satellitenverbindungen der Risikoanalyse zuweisen | B1 Kap. 7.2; B2 Tab. 12 |
| Räume, Bodenkontrollstation, Fahrzeuge | R01 bis R08, F01, F02 in der Architektur, INF nicht betrachtet | INF.1 bis INF.14 aufgeführt, Relevanz leer | Leitstand und Werkstatt modellieren; für Transportfahrzeug und Operation Vehicle INF.11 Allgemeines Fahrzeug prüfen | B1 Tab. 5, 6; B2 Tab. 12 |
| Systembausteine | SYS.2.1, SYS.3.1, SYS.4.3 relevant | dieselben, Relevanz leer | übernehmen; Tablets und Smartphones (C03) mit SYS.3.2.1 statt SYS.3.1 Laptops modellieren | B1 Tab. 17; B2 Tab. 12 |
| IT-Betrieb | OPS.1.1.1 relevant | Zeile leer | Rollen und Zuständigkeiten für den Flugbetrieb unverändert festlegen | B1 Tab. 14; B2 Tab. 11 |
| Audits | DER.3.1 relevant | nicht relevant, „Hersteller“ | wer Ihren eigenen Betrieb prüft; die Herstellerprüfung ersetzt das nicht | B1 Tab. 15; B2 Tab. 11 |
| Risikoanalyse | Pflicht; Vorgehen nach BSI-Standard 200-3 empfohlen | Pflicht, 200-3 empfohlen; Ergebnisse fließen in die Risikoanalysen der Geschäftsprozesse | wer die IT-Risiken an die Verantwortlichen für das Betriebshandbuch übergibt und wann | Kap. 6.1 (beide); B2 Kap. 3 |
| Dienstleister | Profil als Grundlage für Beauftragung, OPS3.1 „je nach Anwendungsszenario“ | wie Band 1 | ob Sie UAS-Dienste anbieten (2023: OPS.3.2) oder beziehen (2023: OPS.2.3); Profilanforderungen in den Vertrag | Kap. 2.3, Tab. 14 bzw. 11 |
Bei zwei Zeilen hilft das Profil am wenigsten: bei der Verbindung zwischen Drohne und Bodenkontrollstation, für die es weder einen Baustein noch eine Matrixzeile gibt, und bei der Cloud, die Band 2 zugleich aufführt und ausklammert. Wie Sie solche Übergänge in Grundschutz++ einordnen, beschreibt der nächste Abschnitt; das Vorgehen für Zielobjekte ohne passende Anforderungen steht auf der Seite Risikoanalyse.
Was die Profile besonders macht
Schutzbedarf: Beide Bände geben keine Schutzbedarfswerte vor. Sie liefern sechs Schadensszenarien mit UAS-Beispielen, vom Flug in einem nicht erlaubten Fluggebiet durch veränderte Daten bis zur Fehlsteuerung mit Personenschaden (Band 1 Tab. 9, Band 2 Tab. 8), und überlassen die Einstufung den Anwendenden. Für das Fluggerät legt nach unserer Einschätzung schon das Szenario „Beeinträchtigungen der persönlichen Unversehrtheit“ eine Einstufung über „normal“ nahe; entscheiden müssen Sie das für Ihren Betrieb.
Keine eigenen Bausteine: Die Einleitung beider Bände kündigt an: „Dort, wo dies nicht möglich ist, wurden individuelle Bausteine entwickelt.“ (Band 1 Kap. 1; Band 2 gleichsinnig). In keinem der beiden Dokumente steht ein solcher Baustein. Stattdessen halten beide fest, dass es für das Fluggerät und die Bodenkontrollstation „im IT-Grundschutz-Kompendium keine passenden Bausteine“ gibt, und machen die Risikoanalyse deshalb zur Pflicht (Band 1 Kap. 6.1). Für Flight-Controller und Companion-Computer nutzen sie SYS.4.3 Eingebettete Systeme.
Fahrzeuge als Infrastruktur: Die Bände behandeln das Transportfahrzeug, das Operation Vehicle und das Fluggerät als mobile Infrastrukturobjekte, denen sie wie Räumen IT-Systeme zuordnen (Band 1 Tab. 7, Band 2 Tab. 6), weil UAS üblicherweise nicht am Sitz des Betreibers fliegen (Kap. 5.5). Der öffentliche Raum (R08) ist ein eigenes Zielobjekt; dort stehen Laptop, Tablet und Fluggerät während des Einsatzes.
Rechtsbezüge: Kapitel 3 beider Bände nennt die DSGVO, das BDSG, das TTDSG und das TMG, für U-Space-Service-Provider den Anhang III der Durchführungsverordnung (EU) 2021/664 und für die Zertifizierung den Cybersecurity Act (EU) 2019/881; Band 2 nennt zusätzlich die Durchführungsverordnung (EU) 2019/947 und die Risikoanalyse SORA der EASA. Das TMG ist inzwischen durch das Digitale-Dienste-Gesetz abgelöst, das TTDSG heißt heute TDDDG; die Verweise geben den Stand bei Erstellung wieder. Ausgelegt werden diese Regelwerke hier nicht.
Weg nach Grundschutz++: was der Mapping-Entwurf erfasst
Beide Bände stehen auf der Methodik nach BSI-Standard 200-2. Eine Kompendium-Edition nennen sie nicht, und die Bausteinlisten passen zu keiner Edition ganz: Sie enthalten OPS.1.1.1 Allgemeiner IT-Betrieb, den es erst seit der Edition 2023 gibt, und zugleich OPS.2.1 Outsourcing für Kunden und OPS.3.1 Outsourcing für Dienstleister, die in der Edition 2023 entfallen und durch OPS.2.3 und OPS.3.2 ersetzt sind. Band 2 führt zusätzlich NET.3.4 Network Access Control (neu in 2023) und INF.4 IT-Verkabelung, die im Kompendium 2023 nicht mehr steht, neben INF.12 Verkabelung. Für die Zählung haben wir OPS.3.1 als OPS.3.2 gerechnet; OPS.2.1 ist in beiden Bänden nicht relevant, INF.4 geht in INF.12 auf.
Grundlage ist der Mapping-Entwurf von IT-Grundschutz 2023 nach Grundschutz++ in der Stand-der-Technik-Bibliothek (Status draft, Stand 21.07.2026); Zielanforderungen sind, soweit möglich, im Anwenderkatalog Build 2026-10-29 aufgelöst. Nicht auflösbar sind 7 Zielverweise aus den Bausteinen von Band 1 (Band 2: 6 bzw. 9); alle zeigen auf dieselbe Kennung VRB.1.2, die im Katalog nicht vorkommt. Sie sind in den Zahlen unten nicht enthalten. Die Zahlen sind ein Entwurf über einen Entwurf, und für Fluggerät, Funkstrecke und Bodenkontrollstation sagen sie nichts, weil die Bände dafür keinen Baustein ansetzen.
| Zählung | Band 1: Open | Band 2: ausdrücklich relevant | Band 2: mit den Bausteinen ohne Relevanzangabe |
|---|---|---|---|
| Kompendium-Bausteine (Kennungen 2023) | 40 | 35 | 64 |
| Anforderungskennungen 2023 in diesen Bausteinen | 745, davon 127 als entfallen markiert | 610, davon 113 entfallen | 1.221, davon 161 entfallen |
| Kennungen mit mindestens einer Zuordnung im Mapping-Entwurf | 210 | 171 | 340 |
| verschiedene auflösbare Zielanforderungen in Grundschutz++ | 240 in 16 Praktiken | 214 in 16 Praktiken | 284 in 17 Praktiken |
| Zielverweise auf eine nicht auflösbare Kennung (alle VRB.1.2) | 7 | 6 | 9 |
| profileigene Anforderungen | keine; Fluggerät, Funkstrecke und Bodenkontrollstation laufen über die Risikoanalyse und stehen in keinem Mapping | ||
Band 2 wirkt in der ersten Spalte schmaler als Band 1, weil er bei OPS.1.1.1, DER.3.1 und drei Systembausteinen keine Relevanz einträgt. Rechnet man die 29 aufgeführten Bausteine ohne Relevanzangabe hinzu, vor allem NET und INF, wächst die Menge deutlich. Ohne jede Zuordnung im Entwurf bleiben unter anderem ORP.4 Identitäts- und Berechtigungsmanagement (24 Kennungen), zu dem die Zugangskontrollen beider Bände passen (Kap. 7.3 bzw. 7.2), CON.3 Datensicherungskonzept (15 Kennungen, 4 entfallen) und CON.6 Löschen und Vernichten (14 Kennungen, 6 entfallen). Von OPS.2.2 Cloud-Nutzung ist eine von 19 Kennungen zugeordnet, von OPS.3.2 eine von 21.
Beispiel 1, beide Bände: Integrität von Firmware-Updates. Profilstelle: GP2 umfasst die Aktualisierung der Flugbetriebssoftware, „z.B. der Firmware oder Systemsoftware des zentralen Steuerrechners im UAS“ (Kap. 5.1); OPS.1.1.3 Patch- und Änderungsmanagement ist in beiden Bänden relevant. Anforderung 2023: OPS.1.1.3.A10 „Sicherstellung der Integrität und Authentizität von Softwarepaketen“ (Standard). Mapping-Entwurf: Umsetzungsaspekt UA.3 als Obermenge von DET.5.10.4 „Integritätsprüfung von Patches“, DEV.4.4 „Integrität externer Software“ und TEST.3.1.3 „Integritätstest“ (im Entwurf noch unter der älteren Kennung TEST.3.1.2 geführt, über die UUID aufgelöst), UA.5 als Obermenge von DET.5.10.1 „Autorisierte Bezugsquellen“, alle mit SOLLTE. Lücke: Zugeordnet sind nur zwei Umsetzungsaspekte. Die Updates kommen vom Hersteller und landen auf dem Flight-Controller, ein eingebettetes System; ob Sie die Prüfung selbst vornehmen können oder beim Hersteller einfordern, entscheidet die Zuordnung zu Zielobjekten, nicht das Mapping.
Beispiel 2, beide Bände: Fluggerät im öffentlichen Raum. Profilstelle: SYS.4.3 Eingebettete Systeme auf Flight-Controller und Companion-Computer (Band 1 Tab. 17), Einsatzort öffentlicher Raum R08; die Gefahrenmatrix kreuzt für UA01 Diebstahl (G 0.16) und Manipulation von Hard- und Software (G 0.21) an. Anforderung 2023: SYS.4.3.A16 „Tamper-Schutz bei eingebetteten Systemen“ (erhöhter Schutzbedarf). Mapping-Entwurf: nur UA.2, als Überschneidung mit DET.4.9 „Manipulations-Checkup“, eine KANN-Anforderung auf dem Sicherheitsniveau „erhöht“. Lücke: Tamper-Schutz-Konzept und Vorgaben zur Reaktion haben keine Zuordnung. Ohne jede Zuordnung bleibt auch SYS.4.3.A14 „Abgesicherter und authentisierter Bootprozess bei eingebetteten Systemen“; insgesamt sind 4 der 18 Kennungen von SYS.4.3 zugeordnet.
Beispiel 3, beide Bände: Sicherung der Flugdaten. Profilstelle: Nach der Landung erfolgen „die Dokumentation und Sicherung der Flugdaten“, zudem sind „ggf. Nutzlastdaten zu sichern“ (Kap. 5.1); CON.3 Datensicherungskonzept ist in beiden Bänden relevant. Anforderung 2023: CON.3.A5 „Regelmäßige Datensicherung“ (Basis). Mapping-Entwurf: keine Zuordnung, wie für alle Kennungen von CON.3. Lücke: CON.3.A5 vollständig. Nach unserer Einschätzung kommen im Katalog vor allem NOT.4.4 „Automatische Datensicherung“ und NOT.4.2 „Sicherung des Systems“ in Betracht, ergänzt um NOT.4.1 „Dokumentation der Quellen“; alle drei sind SOLLTE-Anforderungen, während CON.3.A5 eine MUSS-Anforderung war. NOT.4.16 „Test der Datensicherung“ gehört eher zu CON.3.A15. Diese Zuordnung stammt von uns, nicht aus dem Entwurf.
Für die Übergänge, die Band 2 an die Grenze des Informationsverbunds legt, hilft BSI-Standard 300-1 weiter: Anhang 1 kennt „Externe Netzanschlüsse“ als „Übergänge in Netze außerhalb des Informationsverbundes“ und „Cloud-Dienste“ als eigene Zielobjektkategorie. NET06 zu Flugsicherung und U-Space-Service-Providern, NET07 und die Cloud-Dienste hinter S02 und S03 landen damit voraussichtlich als eigene Zielobjekte im Informationsverbund. NET06 führt Band 2 selbst in Anlage 1; NET07, S02, S03 und A10 erklärt er für außerhalb des Verbunds (Kap. 5.4). Die Einordnung nehmen Sie selbst vor (Seite Modellierung mit Zielobjektkategorien). Die drei Beispiele oben können Sie mit dem Vorgehen auf der Seite Mapping IT-Grundschutz 2023 prüfen selbst nachvollziehen und auf weitere Bausteine der Bände übertragen.
Rechtehinweis zu den UAS-Profilen: Zitate und Angaben aus dem IT-Grundschutz-Profil für den Betrieb von UAS Band 1 (Version 1.1), aus Band 2 (Version 1.0) und aus der Gefahrenmatrix zu Band 1, Herausgeber UAV DACH e. V.; Vermerk im Dokument (Kap. 1.1, Zeile „Vertraulichkeit“): „Dieses Dokument darf in unveränderter Version weitergegeben werden.“ Einen Urheberrechts- oder Lizenzvermerk enthalten die Dokumente nicht. Wir verbreiten die Dokumente nicht, sondern zitieren kurz und unverändert mit Fundstelle (§ 51 UrhG); Zusammenfassungen und die Auswertung der Gefahrenmatrix sind unsere eigenen. Quellen: BSI-Seite Band 1, BSI-Seite Gefahrenmatrix, BSI-Seite Band 2, abgerufen am 02.11.2026. Das Zitat aus dem IT-Grundschutz-Profil für den Betrieb von Uncrewed Aircraft Systems in Behörden und Organisationen mit Sicherheitsaufgaben, Herausgeber ebenfalls UAV DACH e. V., steht unter demselben Vermerk zur unveränderten Weitergabe (Quelle: BSI-Seite, abgerufen am 02.11.2026).
Rechtehinweis zu BSI-Texten: Zitat aus BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0, © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite Grundschutz++, abgerufen am 02.11.2026, wortgetreu zitiert. Baustein- und Anforderungstitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Diese Inhalte stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt nur für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
In welche Betriebskategorie Ihr Flugbetrieb fällt, was er luftrechtlich voraussetzt und was eine Risikobewertung nach SORA enthalten muss, regelt das Luftrecht. Die Profile nennen dazu Regelwerke und das Entscheidungsschema des Luftfahrt-Bundesamts; wir geben sie nur wieder und legen sie nicht aus. Ebenso wenig prüfen wir, ob ein auf diesen Profilen beruhendes Sicherheitskonzept von einer Luftfahrtbehörde anerkannt wird. Die Bände sagen selbst nur, die Anwendung des Profils „kann als Element der Zulassung oder Genehmigung von Luftfahrtbetrieben nach den einschlägigen Richtlinien und Bestimmungen dienen“ (Kap. 2.3).
Datenschutz, insbesondere bei Bild- und Videoaufnahmen aus der Luft, klären Sie mit Ihrer oder Ihrem Datenschutzbeauftragten. Beide Bände beschreiben einen Muster-Betreiber mit ihrer Referenzarchitektur: Ihre eigene Strukturanalyse, die Einstufung des Fluggeräts und die Risikoanalyse, die beide Bände in jedem Fall verlangen, ersetzen sie nicht, und gegenüber Luftfahrtbehörde oder Auftraggeber sind sie kein Nachweis. Die Aussage beider Bände, die Standard-Absicherung sei konform beziehungsweise kompatibel zu ISO 27001 (Kap. 3), und ihre Einordnung nach dem Cybersecurity Act haben wir nicht geprüft.
Unterstützung
Wenn Sie die Referenzarchitektur der UAS-Profile auf Ihren Flugbetrieb übertragen wollen, unterstützt Sie das Team von Blackfort Technology dabei, die Lücken für Funkstrecke, Bodenkontrollstation und Cloud in einer Risikoanalyse zu schließen und die Anforderungen in ein Anforderungspaket nach Grundschutz++ zu überführen; wie wir dabei vorgehen, beschreibt die Seite Beratung.