
Was die elementaren Gefährdungen in Grundschutz++ leisten
Anhang 4 von BSI-Standard 300-1 schreibt den elementaren Gefährdungen zwei Aufgaben zu. Das BSI hat aus ihnen die Anforderungen des Anwenderkatalogs hergeleitet; für den normalen Schutzbedarf steckt darin eine vom BSI vorgenommene, implizite Risikobewertung. Und Anwender nutzen sie als Ausgangspunkt für eigene Risikobetrachtungen, etwa bei hohem Schutzbedarf. Eine Gefährdung ist nach der dort zitierten BSI-Definition „eine Bedrohung, die konkret über eine Schwachstelle auf ein Objekt einwirkt“. Eine fehlende Maßnahme ist dagegen „grundsätzlich keine elementare Gefährdung“ (300-1, Anhang 4).
Im Katalog ist die Verbindung sichtbar: Das Feld threats einer Anforderung nennt die G0-Kennungen, denen sie entgegenwirken soll. Im Build vom 29.10.2026 haben 901 der 1.000 Anforderungen dieses Feld, zusammen mit 2.009 Zuordnungen; die 99 Anforderungen der Methodik und des Risikomanagements haben keines (eigene Zählung). Die ausführliche Beschreibung jeder Gefährdung mit Beispielen steht in der Datei basethreats.csv der Stand-der-Technik-Bibliothek, zusammen mit einer UUID je Gefährdung.
Drei Stellen in 300-1 machen die Gefährdungen für die eigene Arbeit verbindlich oder nützlich. Kapitel 2.11 erlaubt, die in den Metadaten hinterlegten Gefährdungen für die eigene Risikobetrachtung zu verwenden. Mindestkriterium 10 in Anhang 3 verlangt, die methodische Grundlage der Risikoidentifikation festzulegen, und nennt als Beispiele „Bedrohungen und Schwachstellen oder Risikoszenarien“. Mindestkriterium 17 schreibt vor, bei dauerhaft nicht erfüllten SOLLTE-Anforderungen die zugeordneten elementaren Gefährdungen in der Risikobetrachtung zu berücksichtigen.
G 0.11 und andere Titel: Kompendium 2023, 200-3 und 300-1 im Vergleich
Die Nummern G 0.1 bis G 0.47 sind in allen Quellen dieselben, die Titel nicht ganz. Die wichtigste Abweichung betrifft G 0.11. Im IT-Grundschutz-Kompendium Edition 2023 heißt sie „Ausfall oder Störung von Dienstleistungsunternehmen“. BSI-Standard 300-1 (Anhang 4) und die Datei basethreats.csv der Bibliothek schreiben „Ausfall oder Störung von Dienstleistern“, ebenso Tabelle 1 in BSI-Standard 200-3 von 2017. Die Beschreibung ist in Aufbau, Ursachen und Beispielen gleich geblieben; geändert ist die Wortwahl, etwa „Unterauftragnehmer“ in der Bibliothek, wo das Kompendium „Subunternehmen“ schreibt. Für alle übrigen 46 Gefährdungen stimmen die Titel im Kompendium 2023 und in 300-1 überein.
BSI-Standard 200-3 weicht bei sechs weiteren Titeln von Kompendium 2023 und 300-1 ab, teils nur in der Schreibweise, bei G 0.20 auch im Inhalt („oder Produkte“). Wer eine alte Risikoanalyse nach 200-3 oder dem Kompendium übernimmt und Gefährdungen über den Titel sucht, findet deshalb nicht alles. Verknüpfen Sie über die Kennung, in Werkzeugen besser über die UUID aus basethreats.csv.
| Kennung | BSI-Standard 200-3 (2017), Tabelle 1 | Kompendium 2023 | 300-1 Anhang 4 und basethreats.csv |
|---|---|---|---|
| G 0.11 | Ausfall oder Störung von Dienstleistern | Ausfall oder Störung von Dienstleistungsunternehmen | Ausfall oder Störung von Dienstleistern |
| G 0.14 | Ausspähen von Informationen/Spionage | Ausspähen von Informationen (Spionage) | |
| G 0.16 | Diebstahl von Geräten, Datenträgern und Dokumenten | Diebstahl von Geräten, Datenträgern oder Dokumenten | |
| G 0.17 | Verlust von Geräten, Datenträgern und Dokumenten | Verlust von Geräten, Datenträgern oder Dokumenten | |
| G 0.20 | Informationen aus unzuverlässiger Quelle | Informationen oder Produkte aus unzuverlässiger Quelle | |
| G 0.21 | Manipulation von Hard- und Software | Manipulation von Hard- oder Software | |
| G 0.28 | Softwareschwachstellen oder -fehler | Software-Schwachstellen oder -Fehler | |
Noch ein Unterschied für die Praxis: Tabelle 1 in 200-3 ordnet jeder Gefährdung die hauptsächlich betroffenen Grundwerte zu. 300-1 sagt in Anhang 4 nur, dass jede Gefährdung einem oder mehreren Grundwerten zugeordnet ist, und die Datei basethreats.csv hat dafür keine Spalte. Im Katalog stehen die Schutzziele je Anforderung (Felder confidentiality, integrity, availability, authenticity). Die Schutzziele eines Szenarios legen Sie deshalb selbst fest, wie es Mindestkriterium 14 für jedes Risiko verlangt.
Vom Gefährdungstitel zum prüfbaren Szenario
Ein Gefährdungstitel wie „Datenverlust“ lässt sich nicht prüfen. Prüfbar ist eine Aussage über ein bestimmtes Asset, die man mit einem Nachweis bejahen oder verneinen kann. Das folgende Schema ist unsere Arbeitsform; es bindet die Mindestkriterien aus Anhang 3, die bei der Risikoidentifikation gelten, an jedes Szenario.
| Feld | Inhalt | Bezug in 300-1 |
|---|---|---|
| Szenario-ID | eindeutige Kennung, z. B. SZ-01 | Anhang 3, Kriterium 15 (eindeutige ID im Risikoregister) |
| Untersuchungsobjekt | Geschäftsprozess, bei Bedarf ein kritisches Asset | Kriterien 11 und 13; Kap. 4.2.1 |
| Kette | die elementaren Gefährdungen in der Reihenfolge, in der sie im Szenario aufeinander folgen | Anhang 4 (Ausgangspunkt eigener Betrachtungen) |
| Ablauf | ein bis drei Sätze: Auslöser, Schwachstelle, Wirkung | Definition der Gefährdung in Anhang 4 |
| Schutzziele | mindestens Vertraulichkeit, Integrität, Verfügbarkeit bewerten | Kriterium 14 |
| Prüffrage je Glied | mit Ja oder Nein beantwortbar, an einem Asset festgemacht | eigene Festlegung |
| Nachweis | Dokument, Protokoll oder Prüfergebnis, das die Antwort belegt | Kap. 4.3 (Nachweise der Maßnahme zuordnen) |
| Katalogabgleich | Anforderungen mit derselben G0-Kennung und ihr Umsetzungsstatus | Kriterium 12 (vorhandene und geplante Maßnahmen berücksichtigen) |
| Risikoeigentümer | der Eigentümer des Geschäftsprozesses, sofern nichts anderes festgelegt ist | Kriterium 16; Kap. 4.2.1 |
So gehen wir vor:
- Untersuchungsobjekt wählen, zuerst die Geschäftsprozesse mit hohem Schutzbedarf (Kriterium 32).
- Alle 47 Gefährdungen durchgehen und festhalten, welche für das Objekt relevant sind. 300-1 verlangt in Anhang 4, zu prüfen, welche Gefährdungen „tatsächlich relevant“ sind; eine kurze Begründung für ausgeschlossene macht das später nachvollziehbar.
- Relevante Gefährdungen zu Ketten verbinden, wenn eine die nächste auslöst. Eine Kette zeigt, an welchem Glied eine Maßnahme den Ablauf unterbricht.
- Je Glied eine Prüffrage und den erwarteten Nachweis formulieren.
- Gegen den Katalog abgleichen: Welche Anforderungen nennen dieselbe Kennung, welchen Status haben sie im Anforderungspaket?
- Bleibt ein Glied ohne wirksame Maßnahme, wird das Szenario zum Risiko im Risikoregister mit Bewertung und Behandlung.
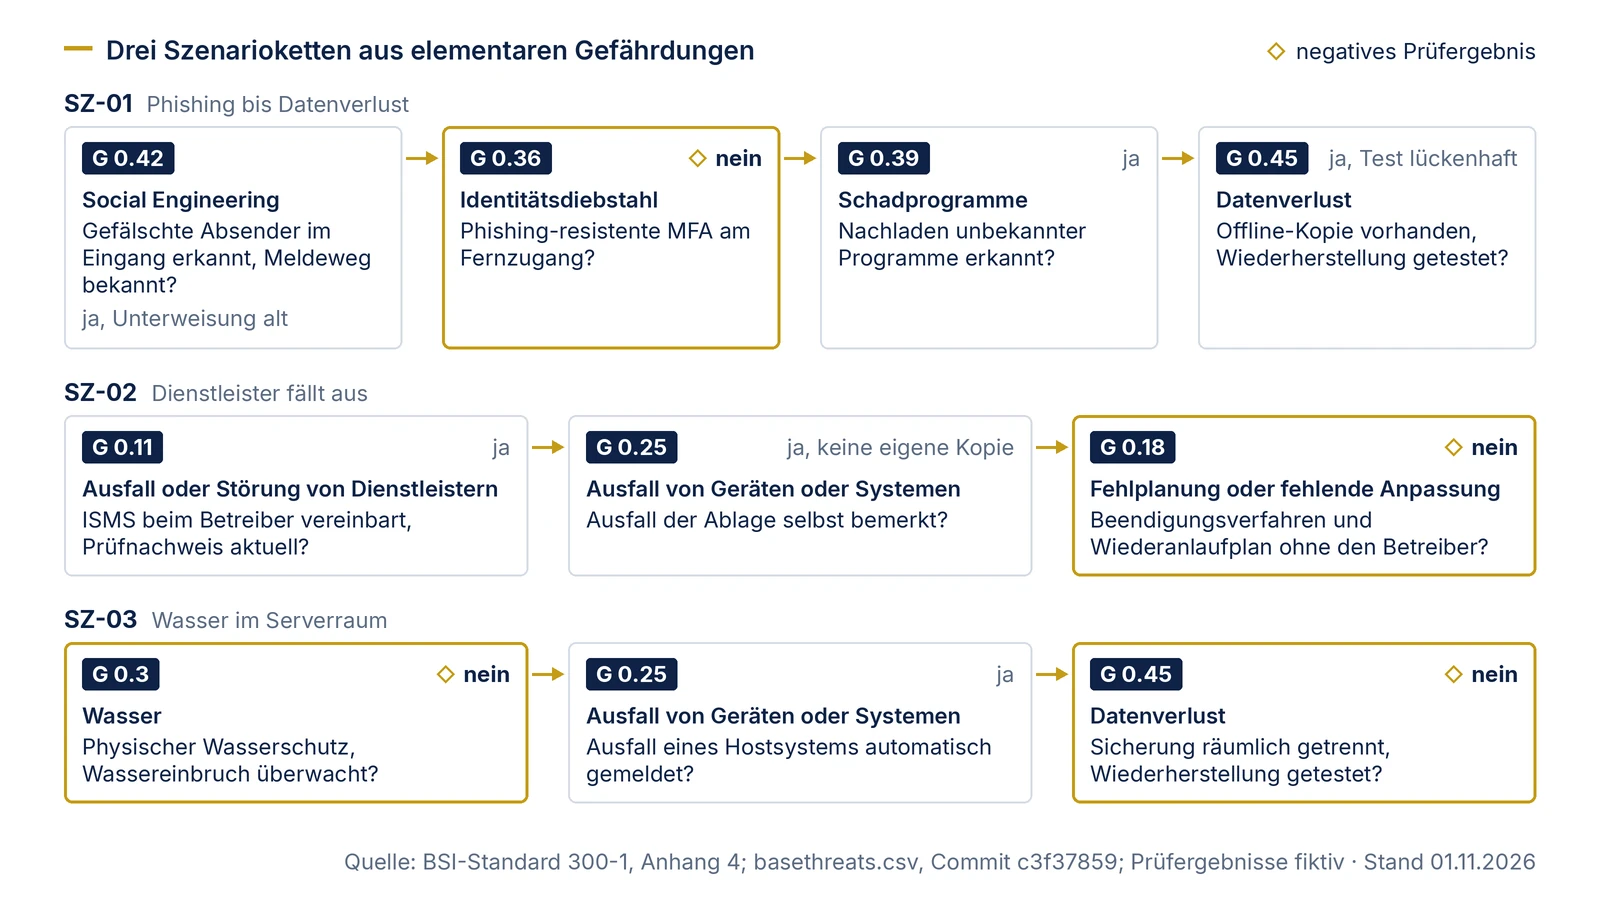
Szenariokette 1: vom Phishing bis zum Datenverlust
Alle drei Ketten spielen in derselben fiktiven Institution: einem Softwarehaus, das eine Fachanwendung für öffentliche Auftraggeber im eigenen Rechenzentrum betreibt. Untersuchungsobjekt ist der Geschäftsprozess „Betrieb der Fachanwendung“ mit hohem Schutzbedarf bei Vertraulichkeit und Verfügbarkeit. Die Prüfergebnisse sind erfunden und zeigen, wie ein negatives Ergebnis weiterverarbeitet wird.
SZ-01, Ablauf: Eine Administratorin erhält eine gefälschte Mail im Namen eines Dienstleisters und gibt ihre Zugangsdaten auf einer nachgebauten Seite ein. Mit diesen Daten meldet sich ein Angreifer am Fernzugang an, bringt Schadsoftware auf einen Server und verschlüsselt Daten und erreichbare Sicherungen. Betroffen sind Vertraulichkeit, Integrität und Verfügbarkeit.
| Glied | Prüffrage | Nachweis | Anforderungen mit dieser Kennung (Auswahl, Build 2026-10-29) | Prüfergebnis (fiktiv) |
|---|---|---|---|---|
| G 0.42 Social Engineering (26 Anforderungen) | Prüft das Mail-Gateway eingehende Mails auf gefälschte Absender (SPF, DKIM, DMARC der Absenderdomain) und filtert Phishing, und kennen die Administrierenden den Meldeweg für verdächtige Mails? | Konfigurationsauszug des Mail-Gateways mit Prüfregeln und Testergebnis, Auszug Unterweisungsnachweise | KONF.13.1.1 SPAM-Filter (SOLLTE), SENS.2.8 Melden von Ereignissen (SOLLTE); KONF.13.9 Publikation der DMARC-Richtlinie (SOLLTE) schützt dagegen die eigene Domain gegenüber Dritten und belegt nichts über den Eingang | ja; Unterweisung zuletzt vor 14 Monaten |
| G 0.36 Identitätsdiebstahl (110) | Verlangt der Fernzugang eine Phishing-resistente Mehr-Faktor-Authentisierung für alle Konten? | Konfigurationsauszug des Zugangs, Kontenliste | BER.5.8 Mehr-Faktor-Authentisierung am Perimeter (SOLLTE), BER.3.10 Anmeldeversuchsgrenze am System (SOLLTE), BER.4.1 Prinzip der geringsten Berechtigungen (SOLLTE) | nein; MFA aktiv, aber per Push-Bestätigung ohne Bindung an die aufgerufene Seite |
| G 0.39 Schadprogramme (95) | Erkennt die Überwachung auf den Servern das Nachladen und Ausführen unbekannter Programme und alarmiert sie? | Regelwerk der Angriffserkennung, Testalarm | DET.4.2 Automatische Angriffserkennung (SOLLTE), ARCH.5.1.10.1 Bekannte schädliche Inhalte (SOLLTE), REA.2.1 Triage und Erstreaktion (SOLLTE) | ja |
| G 0.45 Datenverlust (47) | Gibt es eine Kopie der Sicherungen, die vom Fernzugang aus nicht erreichbar ist, und wurde die Wiederherstellung daraus getestet? | Sicherungskonzept, Protokoll des letzten Wiederherstellungstests | NOT.4.14 Offline-Kopie (SOLLTE), NOT.4.7 Versionierte Datensicherung (SOLLTE), NOT.4.16.1 Test der Wiederherstellung (SOLLTE) | ja für die Offline-Kopie; Test nur für die Datenbank, nicht für die Anwendungsserver |
Folgerung: Glied 2 ist offen. BER.5.8 bekommt im Anforderungspaket den Status „nicht erfüllt“. Ist die Umstellung auf Phishing-resistente Verfahren geplant, liegt eine temporäre Nichterfüllung vor, und das noch nicht mitigierte Risiko wird der Institutionsleitung mitgeteilt (300-1, Kap. 4.1.1). Wird sie auf absehbare Zeit nicht kommen, ist die Nichterfüllung dauerhaft, und BER.5.8 löst eine eigene Risikobetrachtung aus, in der nach Kriterium 17 die zugeordneten Gefährdungen G 0.36, G 0.30 und G 0.42 zu berücksichtigen sind. Weil der Geschäftsprozess hohen Schutzbedarf hat, steht SZ-01 so oder so im Risikoregister. Die lückenhaften Tests aus Glied 4 und die alte Unterweisung aus Glied 1 gehen als Maßnahmen in den Umsetzungsplan.
Szenariokette 2: ein Dienstleister fällt aus
SZ-02, Ablauf: Die Institution lässt die Dokumentenablage der Fachanwendung bei einem externen Rechenzentrumsbetreiber laufen. Der Betreiber meldet Insolvenz an und stellt den Betrieb nach kurzer Frist ein. Die Ablage ist nicht mehr erreichbar, und es gibt keinen geübten Weg, Daten und Betrieb zurückzuholen. Betroffen ist vor allem die Verfügbarkeit.
| Glied | Prüffrage | Nachweis | Anforderungen mit dieser Kennung (Auswahl, Build 2026-10-29) | Prüfergebnis (fiktiv) |
|---|---|---|---|---|
| G 0.11 Ausfall oder Störung von Dienstleistern (13) | Ist vertraglich vereinbart, dass der Betreiber ein ISMS führt, und liegt ein aktueller Prüfnachweis vor? | Vertrag, Zertifikat oder Auditbericht mit Gültigkeit | BES.4.7 ISMS beim Dienstleister (SOLLTE), DLS.3.1.1 Audit oder Zertifikat (SOLLTE), DLS.3.6 Portabilität (KANN, erhöht) | ja |
| G 0.25 Ausfall von Geräten oder Systemen (56) | Bemerkt die eigene Überwachung den Ausfall der Ablage, bevor Anwender ihn melden? | Überwachungsregel, Alarmprotokoll | DET.4.14 Verfügbarkeit der Anwendung (SOLLTE), DET.6.1.2 Automatische Alarmierung (SOLLTE), NOT.4.14 Offline-Kopie (SOLLTE) | ja; keine eigene Kopie der Ablagedaten |
| G 0.18 Fehlplanung oder fehlende Anpassung (385) | Gibt es ein Verfahren für die geordnete Beendigung des Vertrags und einen Wiederanlaufplan ohne diesen Betreiber? | Beendigungsverfahren, Wiederanlaufplan | DLS.1.1 Verfahren und Regelungen (MUSS), NOT.3.1 Wiederanlaufplan (SOLLTE), BES.8.2 Verfahren zur Übertragung von Geschäftsprozessen (KANN, erhöht) | nein |
Folgerung: DLS.1.1 ist eine MUSS-Anforderung. Für sie sind Maßnahmen festzulegen; eine Risikoakzeptanz ist nicht möglich (300-1, Kap. 4.1.2). Die fehlende eigene Kopie aus Glied 2 geht in die Risikobetrachtung zu SZ-02.
Lehre für die Suche im Katalog: Die Anforderung BES.6.3 „Übertragbarkeit von Daten“ lautet „Beschaffungsmanagement für Dienstleistungen SOLLTE die Übertragbarkeit von Daten, Konfigurationen und der Funktionalität für den Fall einer Kündigung vereinbaren.“ Sie passt genau zu SZ-02, ist im Build aber nur G 0.20 zugeordnet. Wer ausschließlich nach G 0.11 filtert, übersieht sie. Der Katalogabgleich über die Kennung ist deshalb ein Hilfsmittel; ersetzen kann er die fachliche Durchsicht der Praktiken BES und DLS nicht.
Szenariokette 3: Wasser im Serverraum
SZ-03, Ablauf: Nach Starkregen dringt Wasser über einen Bodenablauf in den Serverraum im Untergeschoss. Zwei Hostsysteme fallen aus. Der Sicherungsspeicher steht im selben Raum und ist ebenfalls betroffen. Betroffen sind Verfügbarkeit und Integrität.
| Glied | Prüffrage | Nachweis | Anforderungen mit dieser Kennung (Auswahl, Build 2026-10-29) | Prüfergebnis (fiktiv) |
|---|---|---|---|---|
| G 0.3 Wasser (6) | Gibt es zwischen den Geräten und den Wassergefahrenstellen des Raums mindestens eine physische Schutzmaßnahme, und werden Wassereinbrüche überwacht? | Begehungsprotokoll, Gebäudedokumentation | GEB.10.3 Wasserschutz (SOLLTE), GEB.10.3.2 Leckagesensor (KANN, erhöht), NOT.4.6 Geschützte Aufbewahrung (SOLLTE) | nein; Bodenablauf ohne Rückstausicherung, kein Sensor |
| G 0.25 Ausfall von Geräten oder Systemen (56) | Wird der Ausfall eines Hostsystems automatisch erkannt und gemeldet? | Überwachungsregel, Alarmprotokoll | DET.4.13 Verfügbarkeit des Hostsystems (SOLLTE), DET.6.1.2 Automatische Alarmierung (SOLLTE) | ja |
| G 0.45 Datenverlust (47) | Liegt mindestens eine Sicherung räumlich getrennt von den Originaldaten, und ist die Wiederherstellung daraus beschrieben und getestet? | Standortliste der Sicherungen, Wiederherstellungsprotokoll | NOT.4.10 Getrennte Aufbewahrung (SOLLTE), NOT.4.15 Vorgehen zur Wiederherstellung (SOLLTE), NOT.4.16.1 Test der Wiederherstellung (SOLLTE) | nein; Sicherungsspeicher im selben Raum |
Folgerung: Die Kette zeigt, wie ein einziges Ereignis Systeme und Sicherungen zugleich trifft, wenn beide im selben Raum stehen. GEB.10.3 und NOT.4.10 sind SOLLTE-Anforderungen. Sind die Maßnahmen eingeplant, bekommen beide den Status „nicht erfüllt“ als temporäre Nichterfüllung mit Termin im Umsetzungsplan; das noch nicht mitigierte Risiko geht als Mitteilung an die Institutionsleitung (Kap. 4.1.1). Kapitel 2.11 verlangt für SOLLTE-Anforderungen, die in der Umsetzungsplanung enthalten, aber noch nicht erfüllt sind, eine Restrisikobetrachtung; Kapitel 4.1.2 sagt, eine temporäre Nichterfüllung löse keine Risikobetrachtung aus. Wie beides zusammenpasst, ist eine offene Auslegungsfrage, die wir auf der Seite Anforderungen bewerten, Abweichungen dokumentieren darstellen. Für SZ-03 spielt die Frage keine Rolle: Der Geschäftsprozess hat hohen Schutzbedarf in der Verfügbarkeit, deshalb gehört das Szenario nach Kapitel 2.11 und Kriterium 32 ohnehin in die Risikobetrachtung. Wie ein ähnlicher Fall vollständig bewertet und behandelt wird, zeigt die Fallakte, Teil 3: Realisierung.
Die 47 elementaren Gefährdungen mit Katalogbezug
Die Tabelle nennt Kennung und Titel nach BSI-Standard 300-1, Anhang 4, gleichlautend mit basethreats.csv. Die dritte Spalte ist unsere Auszählung: wie viele Anforderungen des Builds vom 29.10.2026 die Kennung im Feld threats nennen. Eine Anforderung kann mehreren Gefährdungen zugeordnet sein, deshalb ergibt die Summe mehr als 901. Die Zahl ist kein Maß für Häufigkeit oder Schwere einer Gefährdung, nur für ihren Anteil an der Herleitung des Katalogs. G 0.18 „Fehlplanung oder fehlende Anpassung“ steht an 385 Anforderungen, G 0.4, G 0.12 und G 0.13 an je einer einzigen.
| Kennung | Titel | Anforderungen im Build 2026-10-29 mit dieser Kennung |
|---|---|---|
| G 0.1 | Feuer | 19 |
| G 0.2 | Ungünstige klimatische Bedingungen | 6 |
| G 0.3 | Wasser | 6 |
| G 0.4 | Verschmutzung, Staub, Korrosion | 1 |
| G 0.5 | Naturkatastrophen | 4 |
| G 0.6 | Katastrophen im Umfeld | 2 |
| G 0.7 | Großereignisse im Umfeld | 2 |
| G 0.8 | Ausfall oder Störung der Stromversorgung | 5 |
| G 0.9 | Ausfall oder Störung von Kommunikationsnetzen | 8 |
| G 0.10 | Ausfall oder Störung von Versorgungsnetzen | 3 |
| G 0.11 | Ausfall oder Störung von Dienstleistern | 13 |
| G 0.12 | Elektromagnetische Störstrahlung | 1 |
| G 0.13 | Abfangen kompromittierender Strahlung | 1 |
| G 0.14 | Ausspähen von Informationen (Spionage) | 26 |
| G 0.15 | Abhören | 18 |
| G 0.16 | Diebstahl von Geräten, Datenträgern oder Dokumenten | 45 |
| G 0.17 | Verlust von Geräten, Datenträgern oder Dokumenten | 13 |
| G 0.18 | Fehlplanung oder fehlende Anpassung | 385 |
| G 0.19 | Offenlegung schützenswerter Informationen | 98 |
| G 0.20 | Informationen oder Produkte aus unzuverlässiger Quelle | 70 |
| G 0.21 | Manipulation von Hard- oder Software | 27 |
| G 0.22 | Manipulation von Informationen | 43 |
| G 0.23 | Unbefugtes Eindringen in IT-Systeme | 142 |
| G 0.24 | Zerstörung von Geräten oder Datenträgern | 19 |
| G 0.25 | Ausfall von Geräten oder Systemen | 56 |
| G 0.26 | Fehlfunktion von Geräten oder Systemen | 36 |
| G 0.27 | Ressourcenmangel | 35 |
| G 0.28 | Software-Schwachstellen oder -Fehler | 79 |
| G 0.29 | Verstoß gegen Gesetze oder Regelungen | 39 |
| G 0.30 | Unberechtigte Nutzung oder Administration von Geräten und Systemen | 130 |
| G 0.31 | Fehlerhafte Nutzung oder Administration von Geräten und Systemen | 69 |
| G 0.32 | Missbrauch von Berechtigungen | 83 |
| G 0.33 | Personalausfall | 18 |
| G 0.34 | Anschlag | 9 |
| G 0.35 | Nötigung, Erpressung oder Korruption | 8 |
| G 0.36 | Identitätsdiebstahl | 110 |
| G 0.37 | Abstreiten von Handlungen | 53 |
| G 0.38 | Missbrauch personenbezogener Daten | 17 |
| G 0.39 | Schadprogramme | 95 |
| G 0.40 | Verhinderung von Diensten (Denial of Service) | 30 |
| G 0.41 | Sabotage | 12 |
| G 0.42 | Social Engineering | 26 |
| G 0.43 | Einspielen von Nachrichten | 29 |
| G 0.44 | Unbefugtes Eindringen in Räumlichkeiten | 23 |
| G 0.45 | Datenverlust | 47 |
| G 0.46 | Integritätsverlust schützenswerter Informationen | 23 |
| G 0.47 | Schädliche Seiteneffekte IT-gestützter Angriffe | 25 |
Was Szenarien aus elementaren Gefährdungen nicht leisten
Die Szenarioketten auf dieser Seite ersetzen keine Risikobetrachtung. Sie liefern die Risikoidentifikation; Bewertung von Eintrittshäufigkeit und Schadensauswirkung, Abgleich mit den Akzeptanzkriterien und Behandlung folgen nach dem eigenen Verfahren (300-1, Kap. 4.2). Erforderlich ist eine explizite Risikobetrachtung in den drei Fällen aus Kapitel 2.11: bei hohem Schutzbedarf eines Geschäftsprozesses, bei Assets, die die Zielobjektkategorien nicht hinreichend abdecken, und bei dauerhaft nicht erfüllten SOLLTE-Anforderungen. Für eingeplante, aber noch nicht erfüllte SOLLTE-Anforderungen verlangt Kapitel 2.11 außerdem eine Restrisikobetrachtung.
Die 47 Gefährdungen sind bewusst abstrakt und produktneutral. Mindestkriterium 10 lässt offen, ob Sie mit Bedrohungen und Schwachstellen oder mit Risikoszenarien arbeiten; eigene, feinere Szenarien neben den 47 sind damit möglich, solange die Methode dokumentiert und von der Institutionsleitung autorisiert ist (Kriterien 3 und 9).
Blackfort Technology unterstützt beim Aufbau der Risikomethode nach Anhang 3 und bei der Prüfung bestehender Gefährdungsübersichten aus 200-3 auf Grundschutz++. Die Leistungen stehen auf der Seite Beratung.
Wie der vollständige Risikofall abläuft, zeigt die Seite Risikoanalyse, wie die Szenarien als Einträge festgehalten werden, die Seite Risikoregister. Zur Beratung zu IT-Grundschutz und Grundschutz++.
Rechtehinweis: Kennungen und Titel der elementaren Gefährdungen sind der Datei basethreats.csv der Stand-der-Technik-Bibliothek entnommen und stehen dort unter CC BY-SA 4.0. Zitate aus BSI-Standard 300-1 (Quelle: BSI-Seite zu Grundschutz++), aus BSI-Standard 200-3 (Quelle: BSI-Seite zu 200-3) sind © Bundesamt für Sicherheit in der Informationstechnik. Zitate aus dem IT-Grundschutz-Kompendium, Edition 2023, sind laut Impressum der Ausgabe © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Bonn (Quelle: BSI-Seite zum Kompendium). Beide stehen nicht unter CC BY-SA 4.0.