
Steckbrief der beiden Profile
Beide Profile hat das BSI herausgegeben; laut Einleitung wurden sie im Auftrag des BSI zusammen mit Fachleuten für 5G-Campusnetze und für IT-Grundschutz-Profile erstellt. Die Bausteinauswahl und die 5G-bezogenen Hinweise zu einzelnen Anforderungen stehen in einer separaten Excel-Tabelle mit den Anlagen 1 bis 4; ohne sie fehlt der größte Teil der Arbeitsgrundlage.
| Merkmal | Eigenbetrieb | Fremdbetrieb |
|---|---|---|
| Titel auf der BSI-Seite | IT-Grundschutz-Profil zur Absicherung von 5G-Campusnetzen im Eigenbetrieb | IT-Grundschutz-Profil zur Absicherung von 5G-Campusnetzen Fremdbetrieb; Titelblatt: „Betrieb durch ein externes Dienstleistungsunternehmen“ |
| Titel im Dokument (Tab. 1) | IT-Grundschutz-Profil für 5G-Campusnetze | |
| Herausgeber | Bundesamt für Sicherheit in der Informationstechnik | |
| Autorenschaft, Review (Tab. 1) | Autorenschaft SoftEd Systems GmbH; Review blackned GmbH, GuardStack GmbH | Autorenschaft TU Dresden und SoftEd Systems GmbH; Review blackned GmbH, TeleTrusT e. V. |
| Version laut Dokumenthistorie | 1.0, „Finale Veröffentlichung“ Februar 2024 (Draft 0.1 August 2023, Community Draft Oktober 2023) | 2.0 vom 24.11.2023, „Überarbeitung der Struktur und Netzplan“ und Update auf das Kompendium 2023 (1.0 vom 25.10.2022, Community Draft vom 31.05.2022) |
| Datum der BSI-Seite | Profil 16.02.2024, Anlagen 30.08.2024 | Profil 15.12.2023, Anlagen 26.02.2025 |
| Kompendium-Edition | 2023 | |
| Revisionszyklus laut Tab. 1 | jährlich; eine neuere Fassung haben wir auf den BSI-Seiten am 02.11.2026 nicht gefunden | |
| Umfang | 35 Seiten PDF, Excel-Anlagen 1 bis 4 | 31 Seiten PDF, Excel-Anlagen 1 bis 4 |
| Zugänglichkeit | frei abrufbar über die BSI-Seiten (PDF und Excel); die Excel-Datei enthält zusätzlich ein Blatt mit einer Zuordnung zu ISO/IEC 27001:2022, das wir nicht ausgewertet haben | |
| Lizenz, Rechte | Kein Lizenz- oder Urheberrechtsvermerk im Dokument. Herausgeber ist das BSI, verfasst im Auftrag des BSI (Autorenschaft siehe oben). Wir zitieren nur kurz, wortgetreu und mit Fundstelle. | |
| Art | vom BSI veröffentlichtes IT-Grundschutz-Profil, Methodik nach BSI-Standard 200-2, mindestens Standard-Absicherung (Kap. 3) | |
| Fundstelle | BSI-Seite Profil, BSI-Seite Anlagen | BSI-Seite Profil, BSI-Seite Anlagen |
| Abgerufen | 02.11.2026 | |
Die Übersicht aller veröffentlichten Profile mit ihrem Weg nach Grundschutz++ steht auf der Seite IT-Grundschutz-Profile.
Geltungsbereich und Referenzarchitektur
Beide Profile betrachten ein lokal betriebenes, nicht öffentliches 5G-Netz als Standalone-Netz nach 3GPP ab Release 15, also mit 5G-Kernnetz. Beide Profile bilden das Netz als reine „Insellösungen“ ab, ohne unmittelbare Anbindung an das öffentliche Mobilfunknetz oder das Internet; alle Komponenten stehen beim Anwendenden vor Ort (Kap. 1). Kernkomponenten sind Radio Unit, gNodeB und 5G-Core. Die Profile beschränken sich auf eine Quality-of-Service-Klasse ohne Priorisierung von Verkehr und auf physische SIM-Karten. Fernzugriff, etwa für die Wartung durch einen Dienstleister, ist nur über das interne Firmennetz vorgesehen (Kap. 5.3).
Ausgeschlossen sind in beiden Profilen eine Verbindung zum öffentlichen Mobilfunknetz, die Nutzung der Endgeräte zusätzlich im Firmennetz, Verbindungen des 5G-Core über TCP/IP zu anderen Netzen und WLAN-Sidelink (Kap. 4.2, 5.3). Das Profil für den Eigenbetrieb schließt außerdem ausdrücklich aus, dass 5G-Core oder gNodeB in der Cloud betrieben werden, und klammert eSIM und iSIM aus (Kap. 4.2).
Die Referenzarchitektur unterscheidet sich in der Tiefe. Der Eigenbetrieb modelliert zwei Prozesse, „5G-Campusnetz nutzen“ und „5G-Campusnetz betreiben“ mit den Teilprozessen Planen, Bereitstellen, Monitoring, Service-Wartung, SIM-Kartenverwaltung und Aussondern (Tab. 3). Dazu kommen sieben Anwendungen, darunter Netzmanagement, Monitoring, SIM-Kartenmanagement und die 5G-Core-Funktionen, zehn IT-Systeme mit Server für die Zeitsynchronisation per Precision Time Protocol, Management-Server und Administrations-Laptop sowie das bestehende Managementnetz des Firmennetzes, abgetrennt durch eine Firewall. Der Fremdbetrieb kennt nur den Prozess „5G-Campusnetz nutzen“, drei Anwendungen für Sensordaten, Aktorik und Auswertung und sechs IT-Systeme. Die Kernkomponenten behandelt er „als funktionale Einheit“, weil sie vom Dienstleister bereitgestellt werden und vom Anwendenden „für gewöhnlich nicht verändert werden können“ (Fremdbetrieb Kap. 5).
Wo die Verantwortungsgrenze verläuft
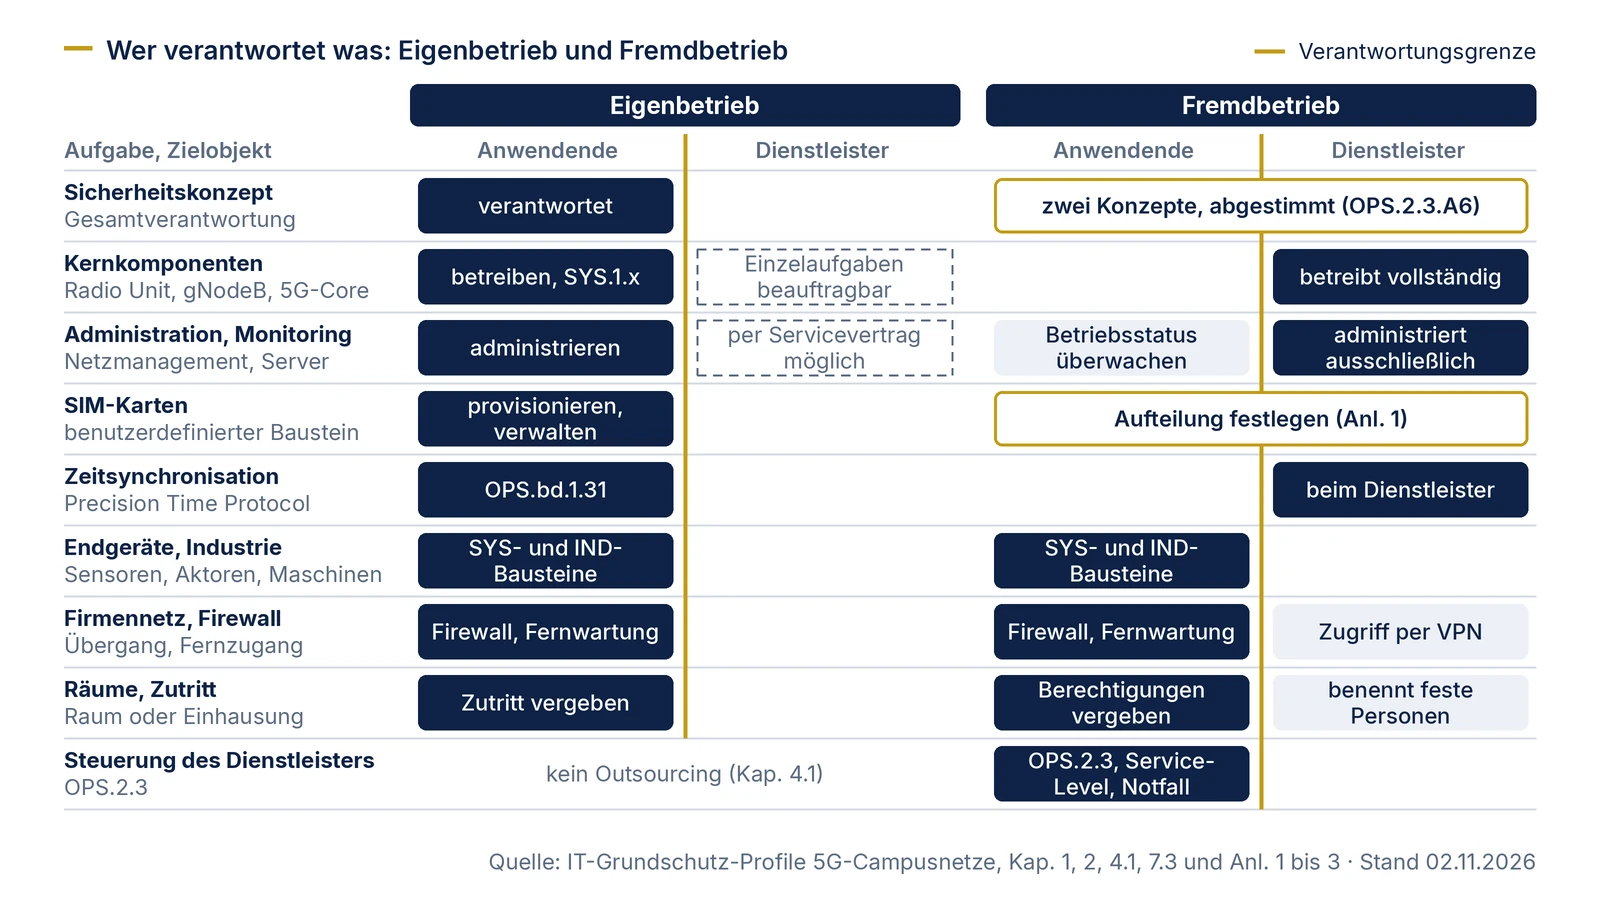
Im Eigenbetrieb liegt die „grundlegende Verantwortung für den Betrieb“ bei den Anwendenden, auch wenn sie einzelne oder mehrere Aufgaben an einen Dienstleister vergeben (Eigenbetrieb Kap. 2.2). Liefern, Aufbauen, Warten und das Einspielen von Updates sind nach dem Profil kein Outsourcing im Sinne des IT-Grundschutzes; der Baustein OPS.2.3 Nutzung von Outsourcing ist deshalb als nicht relevant markiert, mit dem Verweis auf das Profil für den Fremdbetrieb, falls doch Outsourcing vorliegt (Kap. 4.1, Anl. 1). Erbringt ein Dienstleister Aufgaben, „müssen“ die beschriebenen Anforderungen dann durch ihn umgesetzt werden (Kap. 1).
Im Fremdbetrieb liegt nach dem Profil Outsourcing vor, und „die Dienstleistersteuerung ist zentraler Bestandteil der Sicherheitskonzeption“ (Fremdbetrieb Kap. 1). Die Anlagen ziehen die Grenze an konkreten Bausteinen: Die Serverbausteine SYS.1.1 bis SYS.1.6 sind für Anwendende nicht relevant, weil sie den 5G-Core nicht verändern können; Systemmanagement, Zeitsynchronisation und VPN liegen beim Dienstleister; OPS.2.3 wird relevant. Bei den SIM-Karten sind die jeweils zutreffenden Teile des benutzerdefinierten Bausteins nach Anlage 1 entweder von der nutzenden Institution oder vom Dienstleistungsunternehmen umzusetzen. Bei Endgeräten, Industriekomponenten, Firewall, Gebäude und Verkabelung modellieren beide Profile dieselben Bausteine für die Anwendenden.
In Grundschutz++ entspricht das der Frage, die BSI-Standard 300-1 bei der Abgrenzung des Informationsverbunds stellt: „Welche organisatorischen, technischen und infrastrukturellen Teile werden lokal betrieben und welche werden an externe Parteien ausgelagert?“ (Kap. 3.1). Anhang 1 trennt die Zielobjektkategorien Dienstleistungen, etwa einen Support-Dienstleistungsvertrag, und Outsourcing, also Dienstleistungen von substanziellem Umfang innerhalb der Geschäftsprozesse. Ein Wartungsvertrag im Eigenbetrieb und ein vollständig betriebenes Netz im Fremdbetrieb landen damit voraussichtlich in verschiedenen Kategorien; die Einordnung Ihres Vertrags nehmen Sie selbst vor.
Arbeitsmittel: Verantwortungsmatrix Eigenbetrieb und Fremdbetrieb
Die Matrix stellt für 14 Aufgaben gegenüber, wer sie nach dem jeweiligen Profil verantwortet. Die Spalte „Was Sie festhalten“ ist unser Vorschlag für Vertrag, Leistungsverzeichnis oder Sicherheitskonzept. Betreiben Sie ein Mischmodell, etwa eigene Administration mit ausgelagertem 5G-Core, tragen Sie je Zeile ein, welches Profil für Sie zutrifft.
| Aufgabe, Zielobjekt | Eigenbetrieb | Fremdbetrieb | Was Sie festhalten (unser Vorschlag) | Fundstelle |
|---|---|---|---|---|
| Sicherheitskonzept | Anwendende, auch bei beauftragten Einzelaufgaben | Anwendende dokumentieren die Komponenten und Schnittstellen; die Umsetzung für die Kernkomponenten steht im Sicherheitskonzept des Dienstleisters (Hinweis zu OPS.2.3.A6) | Verweis zwischen beiden Konzepten, Einsichtsrecht in den Teil des Dienstleisters | Eigen Kap. 2.2; Fremd Anl. 3 |
| Kernkomponenten Radio Unit, gNodeB, 5G-Core | Anwendende; Serverbausteine SYS.1.1 ff. auf 5G-Core, PTP- und Management-Server; Mobilfunk-Baustein | Dienstleister; Serverbausteine für Anwendende nicht relevant; Mobilfunk-Baustein gemeinsam mit dem Dienstleister bearbeiten | welche Anforderungen des Mobilfunk-Bausteins der Dienstleister in welcher Form nachweist | Anl. 2; Fremd Kap. 7.3 |
| Administration, Netzmanagement | Anwendende; wer Fachaufgaben im Netz ausführt, darf nicht administrieren (Hinweis zu ORP.4.A4); Systemmanagement kann per Servicevertrag an den Dienstleister gehen, der OPS.1.1.7 dann umsetzt | ausschließlich Dienstleister (Hinweis zu ORP.4.A4); er legt ein Rollen- und Berechtigungskonzept vor (Hinweis zu OPS.1.1.1.A2) | Rollen, Zugriffswege, Liste der Administrierenden | Anl. 1, 3 |
| Monitoring | Anwendende (Teilprozess Monitoring, Anwendung A5) | Dienstleister überwacht Betriebsparameter, die nutzende Institution den Betriebsstatus (Hinweis zu OPS.1.1.1.A9) | welche Meldungen an Sie gehen, in welcher Frist | Eigen Tab. 3, 4; Fremd Anl. 3 |
| SIM-Karten | Anwendende, bis zur eigenen Provisionierung über eine SIM-Kartenmanagementlösung | Bereitstellung, Provisionierung und Deaktivierung beim Dienstleister; Baustein teils bei der Institution, teils beim Dienstleister | wer eine verlorene Karte sperrt, wer das Verzeichnis Karte zu Gerät führt | Eigen Tab. 3; Fremd Kap. 2.1, Anl. 1 |
| Zeitsynchronisation (PTP) | Anwendende; benutzerdefinierter Baustein OPS.bd.1.31 | Dienstleister | Zeitquelle und ihre Absicherung im Leistungsverzeichnis | Anl. 1, 2 |
| Endgeräte, Sensoren, Aktoren, Maschinen | Anwendende | Anwendende; dieselben SYS-, IND-Bausteine | Kompatibilität der Geräte mit den Kernkomponenten | Anl. 2, 4 |
| Übergang ins Firmennetz, Firewall | Anwendende; Firewalls zum Managementnetz und nach außen | Anwendende; Dienstleister greift per VPN über das Firmennetz zu (Hinweis zu OPS.2.3.A15) | zugelassene Verbindungen zwischen 5G-Core und Firmennetz, Zuständige für die Regeln | Kap. 5.3; Anl. 2, 3 |
| Fernwartung | Anwendende; Fernwartung durch Externe von internen Mitarbeitenden beobachten und protokollieren (Hinweis zu OPS.1.2.5.A19); VPN-Baustein laut Anl. 2 nicht relevant, seine Anforderungen erfüllt aber der VPN-Endpunkt (Administrationsgeräte S9, S10) | wie Eigenbetrieb; den VPN-Baustein ordnet Anl. 2 dem Dienstleister zu, Anl. 4 verlangt, seine Anforderungen „vollständig umzusetzen“: vertraglich festlegen, wer die Umsetzung nachweist | wer Sitzungen freigibt und aufzeichnet | Kap. 5.3; Anl. 2, 3 |
| Räume, Einhausung, Zutritt | Anwendende; Dienstleister nur auf aktive Anforderung (Hinweis zu ORP.4.A5) | Anwendende vergeben die Zugangsberechtigungen; der Dienstleister benennt feste Personen (Hinweise zu ORP.4.A5, A6) | Liste berechtigter Personen, Verwaltung der Schlüssel zur Einhausung | Anl. 2, 3 |
| Patch- und Änderungsmanagement | betriebliches Patchmanagement der Anwendenden | beim Dienstleister; Einspielen abstimmen und vertraglich vereinbaren; Informationen zu Schwachstellen an den IT-Betrieb (Hinweis zu OPS.1.1.1.A10) | Wartungsfenster, Meldung von Schwachstellen | Anl. 3 |
| Kryptokonzept | Anwendende; die Errichterfirma übergibt die Algorithmen bei Inbetriebnahme | Dienstleister erstellt es in Abstimmung mit den Anwendenden | Übergabe der Algorithmenliste, Abstimmung bei Änderungen | Anl. 3 zu CON.1.A10 |
| Sicherheitsvorfälle, Notfall | Anwendende; Zuständigkeiten mit dem Dienstleister vertraglich festhalten (Hinweis zu DER.2.1.A3) | dazu Notfallvorsorgekonzept als Vertragsbestandteil und eine Regelung für den Ausfall des Dienstleisters (Hinweise zu OPS.2.3.A20, A7) | Meldewege, Rückfallprozesse bei Ausfall des Netzes | Anl. 3 |
| Steuerung des Dienstleisters | OPS.2.3 nicht relevant, solange kein Outsourcing vorliegt | Anwendende; Anforderungsprofile oder BIA, Service-Level, Anbindung nur an das Firmennetz (Hinweise zu OPS.2.3.A1, A14, A15) | ob Ihr Vertrag Outsourcing ist; Kennzahlen und Folgen bei Nichteinhaltung | Kap. 4.1; Anl. 1, 3 |
Zwei Zeilen verlangen besondere Aufmerksamkeit. Bei den SIM-Karten lassen beide Profile offen, wer was übernimmt; das legen Sie fest. Beim Mobilfunk-Baustein widersprechen sich die Unterlagen des Fremdbetriebs: Kapitel 7.3 empfiehlt, ihn „gemeinsam mit den Mitarbeitenden des Dienstleistungsunternehmens“ zu bearbeiten, Anlage 4 führt ihn mit dem Hinweis, er gelte, wenn die Institution das Netz selbst betreibt. Zur Fundstelle: In der Excel-Datei des Fremdbetriebs ist Anlage 4 als viertes Blatt mit der Beschriftung „Anl.3 Kap.7.3 Anf. System-BS“ abgelegt. Wie Sie die Anforderungen an Dienstleister in Grundschutz++ abbilden, zeigt die Seite Praxis: Beschaffung und Dienstleister.
Was die Profile besonders macht
Schutzbedarf: Beide Profile nehmen an, dass 5G-Campusnetze vor allem dort eingesetzt werden, wo erhöhte Anforderungen an Verfügbarkeit und Integrität bestehen (Kap. 6). Die Anlagen nennen deshalb zu fast jedem Baustein die Anforderungen für erhöhten Schutzbedarf, die zusätzlich zu prüfen sind. Wer für alle Grundwerte „normal“ feststellt, kommt laut Profil mit Basis- und Standard-Anforderungen aus. Die Schadensbeispiele reichen bis zu Fehlsteuerungen von Maschinen mit Personenschäden (Tab. 10).
Eigene Bausteine: Für Zielobjekte ohne passenden Kompendium-Baustein verweisen die Profile auf benutzerdefinierte Bausteine: Betrieb privater Mobilfunknetze (5G-Campus), Verwaltung von SIM-Karten und ortsveränderliche Einhausung für IT-Systeme, im Eigenbetrieb zusätzlich Precision Time Protocol. Die Kennungen sind nicht einheitlich: Der Mobilfunk-Baustein heißt im Text NET.bd.2.3, in den Anlagen NET.bd.3.2; der SIM-Baustein im Text des Fremdbetriebs CON.bd.20, sonst CON.bd.1; die Einhausung heißt in den Anlagen des Fremdbetriebs „Transportable Einhausung für Telekommunikationssysteme“. Die Texte dieser Bausteine haben wir auf den BSI-Seiten der beiden Profile nicht gefunden; dort stehen nur PDF und Excel-Tabelle.
Auch bei der Frage, ob das Kompendium die Kernkomponenten abdeckt, unterscheiden sich die Profile. Der Eigenbetrieb hält fest, dass sich 5G-Core, gNodeB und Radio Unit „grundsätzlich“ mit vorhandenen Bausteinen abbilden lassen (Kap. 7.3). Der Fremdbetrieb schreibt: „Für diese Geräte gibt es im IT-Grundschutz-Kompendium keinen Baustein.“ (Kap. 7.3).
Gefährdungen: Kapitel 8 enthält eine konsolidierte Tabelle der elementaren Gefährdungen für Einhausung, SIM-Karte und Betrieb des Netzes und ergänzt eine eigene Gefährdung „eG.1 Blitzschlag und Überspannung“ für Antennen im Außenbereich (Tab. 13). Als Beispiel für eine Risikobehandlung nennen beide Profile eine zusätzliche Firewall am Übergang zwischen 5G-Campusnetz und Firmennetz (Kap. 8, Schritt 4). Für diese Zielobjekte und für alle Zielobjekte mit erhöhtem Schutzbedarf verlangen beide Profile eine Risikoanalyse (Kap. 7.3, 8).
Wie Sie Zielobjekte ohne hinreichende Katalogabdeckung in Grundschutz++ behandeln, beschreibt die Seite Risikoanalyse.
Passt das Profil zu Ihrem Netz?
Passt, wenn
- Ihr Netz ein lokales 5G-Standalone-Netz ohne Anbindung an das öffentliche Mobilfunknetz oder das Internet ist und alle Kernkomponenten bei Ihnen vor Ort stehen,
- Sie physische SIM-Karten und eine einzige Quality-of-Service-Klasse ohne Priorisierung nutzen,
- Dienstleister nur über Ihr Firmennetz auf das Campusnetz zugreifen,
- beim Eigenbetrieb: Sie die Verantwortung für den Betrieb behalten und Dienstleister einzelne oder mehrere Aufgaben übernehmen, etwa Lieferung, Wartung oder per Servicevertrag das Systemmanagement, ohne dass Outsourcing im Sinne von OPS.2.3 vorliegt,
- beim Fremdbetrieb: ein Dienstleister die Kernkomponenten vollständig bereitstellt und betreibt und Sie sie nicht verändern können.
Passt nicht oder nur eingeschränkt, wenn
- 5G-Core oder gNodeB in einer Cloud oder bei einem Netzbetreiber laufen (im Eigenbetrieb ausdrücklich ausgeschlossen, Kap. 4.2),
- Endgeräte auch ins öffentliche Mobilfunknetz oder ins Firmennetz sollen,
- Sie eSIM oder iSIM einsetzen, WLAN-Sidelink nutzen oder Verkehr priorisieren,
- Ihr Netz als Non-Standalone-Netz mit LTE-Kernnetz läuft,
- Sie Teile selbst administrieren und andere auslagern: Dann brauchen Sie beide Profile und die Matrix oben, Zeile für Zeile.
Für jede Abweichung verlangen beide Profile, die zusätzlichen Zielobjekte in der Strukturanalyse zu dokumentieren und passenden Bausteinen zuzuordnen (Kap. 5.5).
Weg nach Grundschutz++: was der Mapping-Entwurf erfasst
Beide 5G-Profile modellieren nach BSI-Standard 200-2 mit Bausteinen des Kompendiums 2023, und die Grenze zwischen Eigen- und Fremdbetrieb steckt in genau dieser Bausteinauswahl. Deshalb haben wir den Mapping-Entwurf von IT-Grundschutz 2023 nach Grundschutz++ aus der Stand-der-Technik-Bibliothek (Status draft, Stand 21.07.2026) für jedes Profil getrennt auf die Bausteine angewendet, die seine Anlagen 1 und 2 als relevant markieren, einschließlich der nur bedingt relevanten Betriebssystem-Bausteine. „SYS.1.2 Windows Server 2012“ aus den Anlagen entspricht im Kompendium 2023 SYS.1.2.2. Aufgelöst haben wir die Zielanforderungen gegen den Anwenderkatalog Build 2026-10-29. Der Unterschied zwischen beiden Spalten zeigt, was die Verantwortungsgrenze in Grundschutz++ ausmacht; eine vollständige Abdeckung folgt aus keiner der Zahlen, denn sie zählen Zuordnungen eines Entwurfs.
| Zählung | Eigenbetrieb | Fremdbetrieb |
|---|---|---|
| Kompendium-Bausteine (Relevanz ja oder ja*) | 59 | 53 |
| Anforderungskennungen 2023 in diesen Bausteinen | 1.154, davon 178 als entfallen markiert | 1.021, davon 154 als entfallen markiert |
| Kennungen mit mindestens einer Zuordnung im Mapping-Entwurf | 313 | 284 |
| verschiedene Zielanforderungen in Grundschutz++, im Katalog aufgelöst | 259 in 17 Praktiken | 247 in 18 Praktiken |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 10, alle auf die Kennung VRB.1.2 | 10, alle auf die Kennung VRB.1.2 |
| benutzerdefinierte Bausteine, in keinem Mapping | Mobilfunk, SIM-Karten, Einhausung, Precision Time Protocol | SIM-Karten, Einhausung; Mobilfunk laut Kap. 7.3 empfohlen |
52 Bausteine sind in beiden Profilen gleich. Nur im Eigenbetrieb stehen das Systemmanagement OPS.1.1.7 und die Serverbausteine SYS.1.1, SYS.1.2.2, SYS.1.2.3, SYS.1.3, SYS.1.5 und SYS.1.6; nur im Fremdbetrieb OPS.2.3 Nutzung von Outsourcing. Auffällig für die Verantwortungsgrenze: Für ORP.4 Identitäts- und Berechtigungsmanagement, an dem die Profile Funktionstrennung, Zutritt und Zugang zwischen Anwendenden und Dienstleister festmachen, enthält der Entwurf für keine der 24 Kennungen eine Zuordnung. Von den 24 Kennungen in OPS.2.3 sind zwei zugeordnet.
Beispiel 1, beide Profile: Firewall am Übergang ins Firmennetz. Profilstelle: Anl. 2 modelliert NET.3.2 Firewall auf die Firewalls des Firmennetzes, Kap. 8 nennt eine zusätzliche Firewall zwischen 5G-Campusnetz und Intranet als Beispiel für eine Risikobehandlung. Anforderung 2023: NET.3.2.A2 „Festlegen der Firewall-Regeln“ (Basis). Mapping-Entwurf: Die Umsetzungsaspekte UA.2 bis UA.5 sind zugeordnet, unter anderem UA.3 als gleichwertig zu ARCH.2.2 „Einschränkung von Verbindungen zwischen Segmenten“ und als gleich zu ARCH.5.2 „Blockieren direkter öffentlicher Verbindungen“, dazu Teilmengenbeziehungen zu ARCH.2.2.1 „Externe Netzanschlüsse“ und ARCH.5.1 „Einschränkung und Inspektion von Verbindungen“. Lücke: Die Zielanforderungen stehen mit SOLLTE oder KANN im Katalog, die Anforderung 2023 ist eine Basis-Anforderung mit MUSS; Zuordnungen gibt es nur für UA.2 bis UA.5. NET.3.2.A2 verlangt außerdem ausdrücklich, Zuständige für Entwurf, Umsetzung und Test der Filterregeln zu benennen und zu klären, wer sie ändern darf; die zugeordneten Zielanforderungen regeln das nicht. Im Fremdbetrieb gehört diese Zuständigkeit für die Regeln zwischen 5G-Core und Firmennetz in die Matrix oben.
Beispiel 2, Fremdbetrieb: risikoorientierte Auslagerung. Profilstelle: Anl. 3 zu OPS.2.3 verlangt für alle Prozesse, die über das Campusnetz laufen, eine Business-Impact-Analyse oder Anforderungsprofile als Prozesssteckbriefe. Anforderung 2023: OPS.2.3.A2 „Verfolgung eines risikoorientierten Ansatzes im Auslagerungsmanagement“ (Basis), die auf diesen Anforderungsprofilen aufsetzt. Mapping-Entwurf: UA.4 gleichwertig zu DLS.3.2 „Checkup“, UA.1 überschneidend mit UMS.2.2 „Priorisierung von Maßnahmen“ (in der Zuordnungsdatei noch unter der alten Kennung UMS.3.2 geführt, über die eindeutige Kennung aufgelöst). Lücke: DLS.3.2 steht mit KANN auf dem Sicherheitsniveau „erhöht“; die regelmäßige und anlassbezogene Neubewertung, die OPS.2.3.A2 als MUSS verlangt, findet sich damit, soweit der Entwurf sie DLS.3.2 zuordnet, nur als KANN-Anforderung wieder. Die Anforderungsprofile selbst (OPS.2.3.A1) haben keine Zuordnung.
Beispiel 3, Fremdbetrieb: geteiltes Sicherheitskonzept. Profilstelle: Anl. 3 zu OPS.2.3.A6, das Sicherheitskonzept der nutzenden Institution dokumentiert die Komponenten, das des Dienstleisters die Umsetzung. Anforderung 2023: OPS.2.3.A6 „Festlegung von Sicherheitsanforderungen und Erstellung eines Sicherheitskonzeptes für das Outsourcing-Vorhaben“ (Basis). Mapping-Entwurf: keine Zuordnung. Lücke: die ganze Anforderung. Im Katalog kommen nach unserer Einschätzung DLS.1.1 „Verfahren und Regelungen“ und DLS.3.1 „Einhaltung der Sicherheitsvorgaben“ in Betracht; diese Zuordnung stammt von uns, nicht aus dem Entwurf.
Die benutzerdefinierten Bausteine fehlen in jedem Mapping. Ihre Anforderungen übernehmen Sie als eigene Anforderungen ins Anforderungspaket; dafür prüfen Sie, welchen Zielobjektkategorien Sie 5G-Core, gNodeB, SIM-Karten und Einhausung zuordnen (Seite Modellierung mit Zielobjektkategorien). Wie Sie einzelne Zuordnungen des Entwurfs prüfen, zeigt die Seite Mapping IT-Grundschutz 2023 prüfen.
Rechtehinweis: Zitate und Angaben aus den beiden IT-Grundschutz-Profilen zur Absicherung von 5G-Campusnetzen und ihren Anlagen, Herausgeber Bundesamt für Sicherheit in der Informationstechnik; die Dokumente enthalten keinen Lizenz- oder Urheberrechtsvermerk. Quellen: BSI-Seite Eigenbetrieb, BSI-Seite Fremdbetrieb, abgerufen am 02.11.2026. Zitat aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026. Anforderungs- und Bausteintitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik. Diese Inhalte stehen nicht unter CC BY-SA 4.0; die Zitate sind unverändert, die Zusammenfassungen unsere eigenen. Der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Beide Profile weisen darauf hin, dass ein 5G-Campusnetz nur im lokal zugeteilten Bereich und in den genehmigten Frequenzbändern betrieben werden darf (Kap. 5.4), und die Anlagen nehmen das als Hinweis zu ORP.5 auf. Frequenz- und Telekommunikationsrecht legen wir nicht aus: Wer die Zuteilung hält, welche Auflagen gelten und was ein Dienstleister davon übernimmt, klären Sie mit Ihrer Rechtsabteilung und der zuständigen Behörde.
Kapitel 3 der Profile (Rahmenbedingungen) verweist auf das BSI-Gesetz und Betreibende Kritischer Infrastrukturen. Das ist der Rechtsstand bei Erstellung der Profile (2022 bis 2024); ob und wie Ihre Einrichtung heute unter das BSI-Gesetz fällt, prüft diese Seite nicht. Beide 5G-Profile beschreiben eine generische Insellösung; welche Zielobjekte Ihr Campusnetz tatsächlich hat, ergibt erst Ihre eigene Strukturanalyse (Kap. 5.5, 9), und als Nachweis gegenüber Aufsicht oder Auftraggebern dient das Profil nicht. Die Zuordnung zu ISO/IEC 27001:2022 in den Excel-Anlagen haben wir nicht geprüft.
Unterstützung
Blackfort Technology unterstützt Sie im Team dabei, die Verantwortungsgrenze für Ihr Campusnetz festzulegen, die Matrix mit Vertrag und Sicherheitskonzept abzugleichen und die Anforderungen beider Profile in ein Anforderungspaket nach Grundschutz++ zu überführen; die Pakete stehen auf der Seite Beratung. Zur Informationssicherheit in der Telekommunikation allgemein informiert die Firmenseite unter https://www.blackfort-tec.de/branchen-pages/cybersecurity-fuer-telekommunikation.