
Steckbrief des Profils
| Originaltitel | „KRITIS-IT-Grundschutz-Profil für Raffinerien“ |
|---|---|
| Herausgeber | Bundesamt für Sicherheit in der Informationstechnik; Verfasser laut Kapitel 1 „ohne Namensnennung“, die Änderungshistorie nennt das Referat W 13 |
| Version und Datum | Version 1.0 vom 05.12.2025, „Initiale Veröffentlichung“ laut Änderungshistorie; die BSI-Seite zum Profil nennt dasselbe Datum |
| Revisionszyklus | „2-jährig“ laut Kapitel 1; eine neuere Fassung haben wir am 02.11.2026 auf der BSI-Seite nicht gefunden |
| Kompendium-Edition | IT-Grundschutz-Kompendium 2022 (Literaturverzeichnis Nr. 4); einzelne Bausteinbezeichnungen stammen noch aus dieser Edition, etwa SYS.2.2.2 Clients unter Windows 8.1 und OPS.2.1 Outsourcing für Kunden |
| Methodik | Standard-Absicherung nach BSI-Standard 200-2, Anforderungen für erhöhten Schutzbedarf je nach Ergebnis der Schutzbedarfsfeststellung (Kap. 3); Zusatzanforderungen aus einer bereits durchgeführten Risikoanalyse nach BSI-Standard 200-3 (Kap. 6) |
| Umfang | 57 Seiten (PDF, laut BSI-Seite 1 MB), 10 Kapitel, 15 nummerierte Tabellen, ein Netzplan, Modellierungstabelle im Anhang |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Profil, ohne Registrierung; Vertraulichkeit laut Kapitel 1 „öffentlich“ |
| Lizenz und Rechte | © Bundesamt für Sicherheit in der Informationstechnik 2025; eine offene Lizenz nennt das Dokument nicht. Wir zitieren deshalb nur kurz und mit Fundstelle und geben den Inhalt sonst in eigenen Worten wieder; den Netzplan und die Tabellen bilden wir nicht nach. |
| Art | KRITIS-IT-Grundschutz-Profil des BSI, erstellt nach der „Schablone zur Erstellung von KRITIS-IT-Grundschutz-Profilen“ (im Profil als Fassung von Oktober 2023 zitiert) |
| Fundstelle | BSI-Seite „KRITIS-IT-Grundschutz-Profil für Raffinerien“, abgerufen am 02.11.2026 |
Was KRITIS-IT-Grundschutz-Profile allgemein sind und wie sie sich zu NIS2 verhalten, steht auf der Seite NIS2 und Grundschutz. Die übrigen Profile, darunter die drei anderen KRITIS-Profile, listet die Seite IT-Grundschutz-Profile finden und weiterverwenden.
Geltungsbereich und Referenz-Raffinerie
Die kritische Dienstleistung ist laut Profil die Erzeugung von Kraftstoff, Flugkraftstoff oder Heizöl aus Rohöl (Kap. 2, 3). Andere Produkte wie Bitumen zählen nicht dazu, das Profil weist aber darauf hin, dass alle Produkte aus demselben Rohöl in einer kontinuierlichen Produktion entstehen und eine Störung bei den übrigen Produkten über Logistik und Lieferkette auf die relevanten zurückwirkt (Kap. 3). Als zeitkritischsten Punkt nennt es die Auslieferung: Ausfälle bei Beschaffung und Verarbeitung fangen interne Tanklager eine Zeit lang auf, einen Ausfall der Auslieferung nur die Lager der Abnehmer.
Betrachtet werden sechs Geschäftsprozesse: Betrieb (G1), Asset Management (G2), Instandhaltung (G3), IT/OT-Services mit leittechnischen, nachrichtentechnischen und informationstechnischen Diensten (G4), kommerzielle Abwicklung (G5) und Betriebsplanung (G6). Eine Besonderheit für die kommerzielle Seite: Der Betreiber kauft das Rohöl im Allgemeinen nicht selbst, es wird vom Auftraggeber bereitgestellt; abgerechnet wird über eine Mengen-Masse-Bilanz aus den Zählerdaten des Betriebs (Kap. 5.1.1).
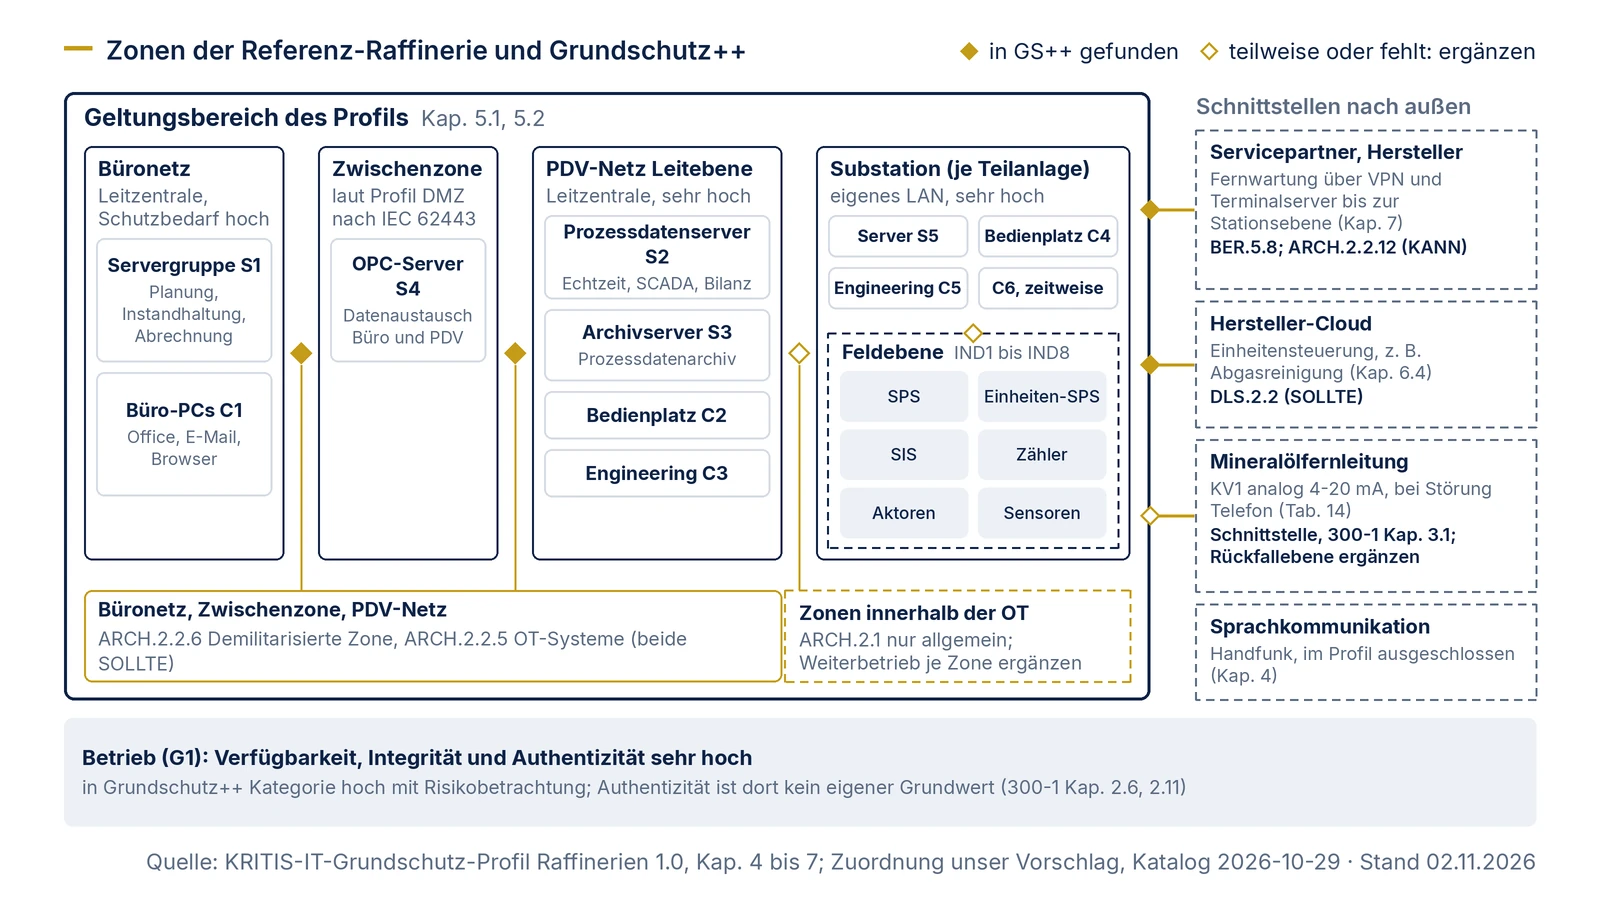
Die Referenzarchitektur besteht aus einer Leitzentrale und mehreren Substationen, mit denen das Profil Teilbereiche wie Tanklager, Destillation oder einzelne Verarbeitungsprozesse meint (Kap. 5.1.2). In der Leitzentrale liegen ein Büronetz mit Servern für Planung, Instandhaltung und kommerzielle Abwicklung und, davon getrennt, das Netz der Prozessdatenverarbeitung (PDV-Netz) mit Echtzeit-Prozessdatenserver, Archivserver, Bedien- und Engineering-Arbeitsplätzen der Leitebene. Zwischen beiden Netzen sitzt ein OPC-Server mit Datenbank für den Informationsaustausch. Jede Substation hat ein eigenes LAN mit Prozessdaten- und Applikationsserver, Bedien- und Engineering-Arbeitsplätzen, einem nur zeitweise angeschlossenen Engineering-Arbeitsplatz für Einheitensteuerungen und darunter die industrielle IT: SPS, Einheitensteuerung, sicherheitsgerichtete Steuerung, Zähler, Aktoren und Sensoren, die beiden letzten auch in sicherheitsgerichteter Ausführung (Kap. 5.1.3, 5.1.4). Auf Feldebene und zwischen den Substationen können Ringtopologien vorkommen, etwa mit Profibus (Kap. 5.2).
Ausgeschlossen sind Komponenten für die Sprachkommunikation, also auch die in Raffinerien üblichen Handfunkgeräte (Kap. 4). Als Abgrenzung nennt das Profil die Mineralölfernleitung, an die eine Raffinerie in der Regel für die Rohölversorgung angeschlossen ist. Die Verbindung dorthin ist als Kommunikationsverbindung KV1 im Geltungsbereich: ein analoges Signal, über das etwa freigegeben wird, dass der Weg in den Tank frei ist und die Übernahme beginnen kann; bei einer Signalstörung sieht der Operator der Fernleitung eine Meldung und stimmt sich telefonisch mit der Raffinerie ab (Tab. 14). Das Profil für Mineralölfernleitungen beschreibt dieselbe Verbindung von der anderen Seite und hält fest, dass die Notabschaltung in den meisten Fällen auf Seite der Raffinerie liegt (dort Kap. 4). Wer beide Anlagen betreibt oder die Übergabe vertraglich regelt, sollte die Schnittstelle deshalb in beiden Sicherheitskonzepten gleich beschreiben.
Das Profil verlangt ausdrücklich nicht, dass die eigene Raffinerie dem Modell entspricht. Betreiber sollen Architektur, Anwendungen, IT-Systeme, industrielle IT, Netzkomponenten, Räume und die Restrisiken gegen ihre Lage prüfen; „sicherheitsrelevante Abweichungen sollten dokumentiert und in ihrer Auswirkung betrachtet werden“ (Kap. 8).
Wie das Profil für Mineralölfernleitungen dieselbe Übergabe von der Seite der Fernleitung modelliert, steht auf der Seite zum KRITIS-IT-Grundschutz-Profil Mineralölfernleitung.
Passt das Profil zu Ihrer Raffinerie?
Das Profil passt, wenn …
- Ihre Raffinerie eine zentrale Leitzentrale und mehrere Substationen mit eigenem LAN betreibt und Büronetz und PDV-Netz getrennt sind;
- Sie ein Sicherheitskonzept nach BSI-Standard 200-2 aufbauen oder fortführen und eine Bausteinauswahl für die industrielle IT als Startpunkt suchen;
- Hersteller oder Servicepartner Ihre Leittechnik per Fernwartung betreuen: Das Profil nennt die Auslagerung von Service und Wartung als eines der beiden besonderen Restrisiken (Kap. 2, 7);
- Sie als Prüforganisation oder internes Audit eine Ausgangsbasis für die Prüfgrundlage einer Raffinerie brauchen und die Abweichungen der geprüften Anlage selbst erheben.
Das Profil passt nicht oder nur eingeschränkt, wenn …
- Ihre Leittechnik überwiegend auf Linux-Servern oder anderen Plattformen läuft: Die Referenz geht von Windows-Servern und Windows-10-Clients aus (Anhang, Fußnote 6);
- Funk, Telefonie oder Alarmierung für Ihren Betrieb sicherheitsrelevant sind: Sprachkommunikation ist ausgeschlossen (Kap. 4), Notfallkommunikation wie in der Schablone fehlt;
- Sie WLAN, drahtlose Sensorik, Smartphones oder Tablets in der Anlage einsetzen: Die Bausteine dafür sind „Nicht Gegenstand“ (Anhang);
- Ihr Prozessleitsystem als Dienst eines Herstellers betrieben wird oder wesentliche Teile ausgelagert sind: Das Profil führt Cloud-Nutzung und Outsourcing als Bausteine, beschreibt aber nur eine einzelne Cloud-Anbindung einer Einheitensteuerung;
- Sie Tanklager, Produktenleitung oder Verladung als eigene Anlagen betreiben: Das Profil nennt sie nur als Substation oder als Abnehmer; für die Fernleitung gibt es ein eigenes Profil;
- Sie direkt mit Grundschutz++ beginnen: Übernehmen Sie dann das Zonenmodell aus Büronetz, OPC-Zwischenzone, PDV-Netz und Substationen und die Zusatzanforderungen der Prüfliste; Schutzbedarf und Anforderungspaket bauen Sie nach BSI-Standard 300-1 neu auf (siehe unten).
Was das Profil besonders macht
Schutzbedarf am Versorgungsauftrag: Die drei Kategorien sind auf die kritische Dienstleistung bezogen. Normal heißt, Schäden haben keinen Einfluss auf ihre Erbringung, hoch, sie können sie beeinträchtigen, sehr hoch: „Schäden können zu einem Ausfall der kritischen Dienstleistung führen“ (Tab. 8). Bewertet werden vier Schutzziele, neben Vertraulichkeit, Integrität und Verfügbarkeit auch die Authentizität. Der Betrieb (G1) ist bei Verfügbarkeit, Integrität und Authentizität sehr hoch, die IT/OT-Services (G4) bei Integrität und Authentizität; als Beispiel nennt das Profil manipulierte Grenzwerte für die Notabschaltung (Kap. 5.3). Die Vertraulichkeit ist bei allen Prozessen normal. Über das Maximumprinzip werden SCADA und Leitstand, Mengen-Masse-Bilanz, Stationssteuerung, alle Bedienplätze, die gesamte industrielle IT, alle Netzkomponenten, PDV-Netz und Substations-LAN sowie Leitzentrale, Substation, Leitstandsraum und Technikraum sehr hoch (Tab. 10 bis 15). Begründete Abweichungen gibt es wenige: Office-Anwendung, E-Mail-Client, Browser und Labor-Dokumentation bleiben bei Integrität und Authentizität normal, weil sie nur für unkritische Tätigkeiten dienen; das Prozessdatenarchiv hat normalen Schutzbedarf, weil es nur historische Daten hält; die Engineering-Arbeitsplätze haben bei der Verfügbarkeit nur hohen oder normalen.
Modellierung der Prozessleittechnik: Die industrielle IT modelliert das Profil mit den Bausteinen IND.2.1 Allgemeine ICS-Komponente, IND.2.2 SPS, IND.2.3 Sensoren und Aktoren, IND.2.7 Safety Instrumented Systems und IND.3.2 Fernwartung im industriellen Umfeld; die Leittechnik-Anwendungen wie SCADA, Stationssteuerung und Engineering-Software dagegen nur mit APP.6 Allgemeine Software, gegebenenfalls ergänzt um APP.7, APP.3.1 und APP.4.3 (Kap. 6.2, 6.4). Für die Netze verweist das Profil auf IEC 62443: Prozessdatenserver der Leit- und der Stationsebene müssen laut Profil in einer eigenen Schutzzone stehen, der OPC-Server soll als demilitarisierte Zone zwischen Büro- und PDV-Netz dienen, und je nach Zonenkonzept können auch SPS oder Einheitensteuerungen innerhalb einer Substation eigene Zonen haben (Kap. 5.2, 6.3).
Was aus der Schablone stammt und was neu ist: Ein Großteil der Zusatzanforderungen in Kapitel 6.1 steht fast wortgleich in der Schablone zur Erstellung von KRITIS-IT-Grundschutz-Profilen, etwa die Regeln zu Altsystemen ohne aktuelle Authentisierung oder Kryptografie, zur Parametrierung von Steuerungen als Entwicklungstätigkeit, zum Virenschutz auf Steuerungssystemen, zum Offline-Backup und zur Mehr-Faktor-Authentisierung bei Fernwartung. Dasselbe gilt für das Verbot unkontrollierter Wartungslaptops. Raffineriespezifisch sind nach unserem Abgleich die Schutzzonen für die Prozessdatenserver, der OPC-Server als Zwischenzone, die Pflicht zur Kenntnis von Unterauftragnehmern bei Herstellern und Outsourcing-Partnern, die verschlüsselte Cloud-Anbindung von Einheitensteuerungen an Hersteller, etwa für die Abgasreinigung, die Redundanz von Servern, Bedienplätzen, Steuerungen, Aktoren, Sensoren und Netzen für den Betrieb, die Normen und die gesetzlich vorgeschriebene Prüfung für sicherheitsgerichtete Komponenten, geeichte Zähler mit Alarm bei Ausfall, die jährliche Inventur des Ersatzteillagers und baulicher Schutz der Leitzentrale; dazu beschreibt es eine telefonische Rückfallebene an der Übergabe zur Fernleitung. Die Prüfliste weiter unten greift genau diese Punkte auf.
Was die Schablone empfiehlt und das Profil weglässt: Die Schablone ergänzt unter anderem NET.1.1.A2 um einen bereinigten Netzplan, der Geltungsbereich und Schnittstellen nach außen klar erkennen lässt, verlangt einen vom Rest getrennten Verzeichnisdienst, verweist für die Referenzarchitektur ausdrücklich auf IND.1.A4 und IND.1.A5 und empfiehlt alternative Kommunikationswege im Störfall. Das Raffinerieprofil übernimmt diese Ergänzungen nicht; Zonen beschreibt es nach IEC 62443 (Kap. 5.2, 6.3), ohne IND.1.A5 zu nennen. Den Verzeichnisdienst und die WLAN-Bausteine erklärt es sogar für „Nicht Gegenstand“ (Anhang). Wenn Sie das Profil übernehmen, legen Sie die Schablone daneben.
Widersprüche zwischen Text und Anhang: Die Modellierungstabelle im Anhang stimmt an mehreren Stellen nicht mit Kapitel 6 überein. OPS.1.2.6 NTP-Zeitsynchronisation steht in Kapitel 6.1 als Baustein, im Anhang als „Nicht Gegenstand“. SYS.1.3 Server unter Linux und Unix ist in Kapitel 6.3 für alle Server und in 6.4 für Stationssteuerung und Einheitensteuerung vorgesehen, im Anhang nicht Gegenstand, mit der Fußnote, die Referenz gehe von Windows-Servern aus; ebenso SYS.2.3 und SYS.2.4 bei den Clients. NET.3.3 VPN ordnet Kapitel 6.5 der VPN-Komponente N4 zu, der Anhang dem Perimeter-Router N3. APP.3.2 Webserver gehört im Text zum Webserver A4, im Anhang zu sechs anderen Anwendungen. IND.1 Prozessleit- und Automatisierungstechnik, INF.9 Mobiler Arbeitsplatz und OPS.3.1 tauchen nur im Anhang auf. Dazu kommen Bezeichnerfehler: IND1 heißt in Tabelle 4 „SPS“, sonst „Stationssteuerung“; das PDV-Netz NE2 heißt in Tabelle 14 „LAN Zentrale“; Kapitel 6.3 führt den Stationsserver ein zweites Mal als „S2“ statt S5; und KV1 ist in Kapitel 4 eine „Datenschnittstelle“, in Tabelle 6 eine Analogkommunikation. Klären Sie für jede dieser Stellen, welche Lesart Sie übernehmen, bevor Sie die Modellierung in ein Werkzeug übertragen.
Profil, B3S, Audit und Nachweis auseinanderhalten
Das Profil sagt selbst, wofür es gedacht ist: Es bietet Betreibern Informationen, um ihren Betrieb nach IT-Grundschutz abzusichern, und auch Betreiber ohne Grundschutz-ISMS können ihm Anforderungen entnehmen (Kap. 2). Für Prüfer heißt es: „Prüforganisationen kann dieses KRITIS-IT-Grundschutz-Profil bei der Herleitung einer geeigneten Prüfgrundlage im KRITIS-Kontext unterstützen.“ (Kap. 2). Mehr steht dazu im Dokument nicht. Die folgende Tabelle hält auseinander, was oft vermischt wird.
| Begriff | Was das Raffinerieprofil dazu enthält | Was daraus nicht folgt |
|---|---|---|
| KRITIS-IT-Grundschutz-Profil | Referenzmodell, Schutzbedarf, Modellierung und Zusatzanforderungen für eine typische Raffinerie; anzupassen an die eigene Anlage (Kap. 8) | dass die eigene Raffinerie damit vollständig beschrieben oder abgesichert ist |
| Branchenspezifischer Sicherheitsstandard (B3S) | nur ein Literaturverweis auf die Orientierungshilfe des BSI für Autoren eines B3S (Literatur Nr. 7) | dass das Profil ein B3S ist oder einen B3S ersetzt |
| Audit oder Prüfung | der zitierte Satz zu Prüforganisationen; zum eigenen Auditprogramm eine aus der Schablone übernommene Ergänzung zur Stichprobenauswahl über die Substationen (zu DER.3.1.A7) | ein Prüfschema, Prüfumfang oder Bewertungsmaßstab für Audits |
| Gesetzlicher Nachweis | Literaturverweis auf die Orientierungshilfe zu Nachweisen nach § 8a Absatz 3 BSIG in der Fassung vor dem 06.12.2025 (Literatur Nr. 8) | dass die Umsetzung des Profils als Nachweis gegenüber dem BSI gilt |
Die allgemeine Einordnung, auch zur Frage der Nachweiswirkung, steht auf der Seite NIS2 und Grundschutz, Abschnitt KRITIS-IT-Grundschutz-Profile.
Arbeitsmittel: Prüfliste der raffineriespezifischen Zusatzanforderungen
Die Prüfliste enthält neun raffineriespezifische Zusatzanforderungen des Profils, drei Vorgaben aus der Schablone, die das Profil auf bestimmte Zielobjekte der Raffinerie bezieht (Nr. 3, 4 und 11), und mit Nr. 12 eine Schnittstelle, die das Profil nur beschreibt. Gehen Sie jede Zeile mit den Verantwortlichen der genannten Rolle durch. Die rechte Spalte zeigt, wo die Vorgabe in Grundschutz++ landet: bei einer Anforderung, die wir im Anwenderkatalog Build 2026-10-29 gefunden haben, als externe Verpflichtung nach STM.2.1.7 oder als ergänzende Anforderung nach BSI-Standard 300-1 Kapitel 3.4.3. Rollen und Zuordnungen sind unser Vorschlag; KANN bedeutet Sicherheitsniveau „erhöht“, also optional.
| Nr. | Vorgabe im Profil | Prüffrage für Ihre Anlage | Rolle | In Grundschutz++ |
|---|---|---|---|---|
| 1 | Prozessdatenserver der Leit- und Stationsebene in eigener Schutzzone nach IEC 62443; weitere Zonen in Substationen möglich (Kap. 5.2, 6.3) | Welche Zonen haben Sie innerhalb des PDV-Netzes und je Substation festgelegt, und wo sind die Übergänge? | OT-Betrieb, Planende | ARCH.2.1 Netzsegmente (SOLLTE) verlangt Segmente nach Schutzbedarf und nennt in der Erläuterung industrielle Steuerungssysteme; ARCH.2.2.5 OT-Systeme (SOLLTE) trennt OT von der übrigen IT. Zonen nach Teilanlagen und ihr unabhängiger Weiterbetrieb als ergänzende Anforderung |
| 2 | OPC-Server als demilitarisierte Zone zwischen Büro- und PDV-Netz (Kap. 6.3) | Läuft jeder Datenaustausch zwischen Büronetz und PDV-Netz über diese Zwischenzone, ohne direkte Verbindungen? | IT-Betrieb und OT-Betrieb gemeinsam | ARCH.2.2.6 Demilitarisierte Zone (SOLLTE), deren Erläuterung auf öffentlich erreichbare Dienste zielt; Zweck als Übergang zwischen IT und OT selbst festhalten |
| 3 | Unkontrollierte Wartungslaptops „MUSS“ man unterbinden (Kap. 6.3, zu C3, C5, C6) | Kann ein fremder Laptop im PDV-Netz oder im LAN einer Substation Verbindung bekommen? Wie wird der zeitweise Engineering-Arbeitsplatz C6 zugelassen? | OT-Betrieb, Instandhaltung | ARCH.4.1 Netzzugangskontrolle und ASST.2.2.1 Aufdecken unautorisierter IT-Systeme (SOLLTE); Pflichtcharakter als ergänzende Anforderung |
| 4 | Fernwartung: Mehr-Faktor-Authentisierung als Stand der Technik, Sprungserver als Verbindungsglied zum Prozessnetz (Kap. 6.1); Servicepartner wählen sich über die Leitebene bis zur Stationssteuerung ein (Kap. 7) | Über welchen Weg erreicht jeder Hersteller und Servicepartner welche Ebene, mit welchem zweiten Faktor? | IT-Betrieb, OT-Betrieb | BER.5.8 Mehr-Faktor-Authentisierung am Perimeter, KONF.4.4 Einschränkung von Fernwartungsfunktionen (SOLLTE); ARCH.2.2.12 Sprungserver (KANN) |
| 5 | Verschlüsselte Cloud-Anbindung von Einheitensteuerungen an Hersteller oder Outsourcing-Partner, z. B. Abgasreinigung (Kap. 6.4, zu IND2) | Welche Steuerungen haben eine Verbindung nach außen, und wer betreibt die Gegenstelle? | OT-Betrieb, Dienstleistersteuerung | Gegenstelle als Asset der Kategorie Cloud-Dienste oder Outsourcing erfassen; DLS.2.2 Transportverschlüsselung (SOLLTE) |
| 6 | Unterauftragnehmer von Herstellern und Outsourcing-Partnern kennen, gleiches Sicherheitsniveau, vertragliche Vereinbarung (Kap. 6.1, zu OPS.2.1) | Wissen Sie, welche Unterauftragnehmer Ihr Leittechnik-Lieferant für Wartung und Support einsetzt? | Einkauf, Dienstleistersteuerung | BES.5.6 Vergabe von Unteraufträgen, BES.5.6.1 Weitergabe der Beschaffungskriterien (SOLLTE); BES.5.6.2 Autorisierung von Unterauftragnehmern (KANN) |
| 7 | Redundanz für den Betrieb: Server S2, S3, S5 (empfohlen), Bedienplätze, Stations- und Einheitensteuerungen, sicherheitsgerichtete Steuerungen, Aktoren und Sensoren, PDV-Netz und Substations-LAN (Kap. 6.3 bis 6.5) | Welche Komponente des Betriebsprozesses G1 gibt es nur einmal? | OT-Betrieb, Planende | ARCH.8.1 Redundanz im Kernnetz (SOLLTE); ARCH.8.3 Redundante Server, KONF.9.3 Alternative Komponenten für kritische Funktionen (KANN); für Feldgeräte ergänzende Anforderung |
| 8 | Sicherheitsgerichtete Steuerungen, Aktoren und Sensoren: Normen DIN EN 61511, IEC 61508, NA 163, gesetzlich vorgeschriebene Prüfung, „normalerweise jährlich“ (Kap. 6.4) | Sind die Prüftermine der Sicherheitseinrichtungen mit Patch- und Änderungsfenstern der Leittechnik abgestimmt? | Anlagensicherheit, OT-Betrieb | STM.2.1.7 Aufgrund externer Verpflichtungen (MUSS): Pflichten aus Ihrem Compliance-Umfeld dem Anforderungspaket zuweisen; Inhalt steht nicht im Katalog |
| 9 | Durchflussmesser geeicht, Alarm bei Fehlfunktion oder Ausfall; fallen alle Zähler aus, kann der Betrieb aus rechtlichen Gründen ausfallen (Kap. 6.4, zu IND4) | Meldet der Leitstand den Ausfall eines Zählers, und gibt es einen Ersatzmesspunkt? | OT-Betrieb, Messtechnik | Eichpflicht über STM.2.1.7; Alarm als ergänzende Anforderung (DET.4.13 überwacht nur die Netzerreichbarkeit von Hostsystemen) |
| 10 | Ersatzteillager mindestens jährlich physisch inventarisieren, damit vorgetäuschte Bestände im Störfall auffallen (Kap. 6.2, 7) | Stimmt der Ersatzteilbestand im ERP-System mit dem Lager überein? | Instandhaltung | keine passende Anforderung gefunden: ergänzende Anforderung |
| 11 | Je nach Personaldecke und Erfordernissen des Betriebs ein Bereitschaftsdienst in der Leitzentrale, 24/7 erreichbar und einsatzfähig (Kap. 6.1, zu ORP.2, „sollte“) | Ist der Leitstand rund um die Uhr besetzt oder erreichbar, auch bei Störungen der Leittechnik? | Betriebsleitung | DET.2.3 Ständiger Bereitschaftsdienst (KANN) betrifft nur sicherheitsrelevante Alarme; Betriebsbereitschaft als ergänzende Anforderung |
| 12 | Beschreibung im Profil, keine Zusatzanforderung: analoge Verbindung KV1 zur Mineralölfernleitung, bei Signalstörung telefonische Abstimmung (Tab. 14) | Sind Signal, Rückfallebene und Zuständigkeiten mit dem Betreiber der Fernleitung schriftlich festgelegt? | OT-Betrieb, Betreiber der Fernleitung | Schnittstelle nach 300-1 Kap. 3.1 dokumentieren; ARCH.2.4 Inventar der Netze (SOLLTE) nennt externe Netzanschlüsse; Rückfallebene als ergänzende Anforderung |
| 13 | Weitere Maßnahmen gegen Angriffe von außen auf die Leitzentrale, z. B. „kugelsichere Verglasung“ (Kap. 6.6) | Ist der bauliche Schutz der Leitzentrale auf Bedrohungen von außen ausgelegt? | Werkschutz, Gebäudemanagement | keine passende Anforderung im Gebäudemanagement gefunden: ergänzende Anforderung |
Wie Sie Grenzen und Schnittstellen allgemein festlegen, beschreibt die Seite Informationsverbund abgrenzen; wie Sie aus einer Risikobetrachtung ergänzende Anforderungen ableiten, die Seite Risikoanalyse durchführen.
Weg nach Grundschutz++: was die OT-Modellierung mitnimmt
Für eine Raffinerie ändern sich beim Wechsel nach Grundschutz++ drei Dinge: Die sehr hohen Werte für Betrieb und IT/OT-Services fallen in die Kategorie hoch, für die Prozessleittechnik gibt es weder IND-Bausteine noch eine eigene Zielobjektkategorie, und von den 1.129 gültigen Anforderungen der 70 Bausteine haben 357 einen Eintrag im Mapping-Entwurf. Eine Fassung des Profils für Grundschutz++ haben wir am 02.11.2026 nicht gefunden; es beruht auf BSI-Standard 200-2 und dem Kompendium 2022.
Erstens der Schutzbedarf. Grundschutz++ stellt ihn für Geschäftsprozesse fest, mit den Grundwerten Vertraulichkeit, Integrität und Verfügbarkeit und zwei Kategorien, normal und hoch; eigene Kategorien „sind hierbei auf die Schutzbedarfskategorien des GS++ zu mappen“ (300-1 Kap. 2.6). Hoch und sehr hoch des Profils fallen damit nach unserem Verständnis beide in die Kategorie hoch. Für Betrieb, IT/OT-Services, Instandhaltung, kommerzielle Abwicklung und Betriebsplanung ist dann eine Risikobetrachtung erforderlich (Kap. 2.6, 2.11). Die Authentizität ist in Grundschutz++ kein eigener Grundwert; unser Vorschlag ist, die Begründungen des Profils zur Authentizität bei der Integrität mitzuführen, weil das Profil beide gleich bewertet und gleich begründet. Die Vererbung über das Maximumprinzip ersetzen Sie durch die Zuordnung der Assets zu Prozessen (300-1 Kap. 3.4.2).
Zweitens die Zielobjekte. Für SPS, Einheitensteuerungen, sicherheitsgerichtete Steuerungen, Zähler und Feldgeräte der Substationen hat Anhang 1 von 300-1 keine eigene Kategorie; wir ordnen sie den IT-Systemen zu. SCADA, Stationssteuerung und Engineering-Software passen zu den Anwendungen, die laut Definition in Anhang 1 auch Software zur „Steuerung, Konfiguration, Überwachung oder Administration von Hardware, technischen Anlagen“ umfassen. Was diese Kategorien für die Substationen nicht abdecken, behandeln Sie über die Risikobetrachtung und ergänzende Anforderungen (Kap. 2.11, 3.4.3). Aus dem Anwenderkatalog passt ARCH.2.2.5 „OT-Systeme“ (normal-SdT, SOLLTE), die einzige Anforderung, deren Anforderungstext OT nennt, auf die Übergänge zwischen Büronetz, OPC-Zwischenzone und PDV-Netz. Für Zonen innerhalb einer Substation bleibt ARCH.2.1 „Netzsegmente“, dessen Erläuterung industrielle Steuerungssysteme als eigene Segmente nennt; den Weiterbetrieb einer Zone bei Ausfall der anderen verlangt es nicht (siehe Grafik). Für das Zusammenspiel von Firmware-Updates an Steuerungen und den jährlichen Prüfungen der sicherheitsgerichteten Einrichtungen (Prüfliste Nr. 8) eignet sich TEST.3.2 „Testabdeckung“ (normal-SdT, SOLLTE) als Anknüpfungspunkt; seine Erläuterung nennt als Beispiel eine ungenügend getestete Firmware-Aktualisierung an einer industriellen Steuerungsanlage.
Drittens die Bausteine. Kapitel 6 und Anhang ergeben zusammen 70 Bausteine in der Kennung der Edition 2023. Dafür haben wir OPS.2.1 durch OPS.2.3 und OPS.3.1 durch OPS.3.2 ersetzt, SYS.2.2.2 Clients unter Windows 8.1 weggelassen, weil der Baustein in der Edition 2023 entfallen ist, und SYS.2.2.3 unter seinem neuen Titel „Clients unter Windows“ gezählt. SYS.1.2.2 Windows Server 2012 gibt es in der Edition 2023 noch; für aktuelle Server ist dort SYS.1.2.3 Windows Server hinzugekommen. Bausteine, die nur im Text oder nur im Anhang stehen, haben wir mitgezählt. Gezählt haben wir mit der Mapping-Datei im Status „draft“ vom 21.07.2026 und die Ziele gegen den Anwenderkatalog Build 2026-10-29 aufgelöst; alle Zahlen unten beschreiben also einen Entwurf und keine amtliche Zuordnung.
Die Begründungen des Profils aus Kapitel 5.3, etwa zu manipulierten Grenzwerten der Notabschaltung, können Sie für die eigene Einstufung weiterverwenden; das Vorgehen beschreibt die Seite Schutzbedarf begründet bewerten.
| Messgröße | alle 70 Bausteine | davon industrielle IT (IND.1, IND.2.1, IND.2.2, IND.2.3, IND.2.7, IND.3.2) |
|---|---|---|
| Anforderungskennungen im Kompendium 2023 | 1.326, davon 197 entfallen, also 1.129 gültige | 76, davon 9 entfallen, also 67 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 357 (rund 32 % der gültigen) | 25 (rund 37 % der gültigen) |
| verschiedene Grundschutz++-Kennungen als Ziel | 299, davon 298 im Katalog auflösbar, aus 18 der 20 Praktiken; die meisten in DET (74), ARCH (57), KONF (41) und TEST (32) | 49, davon 48 auflösbar; die meisten in DET (17), ARCH (8) und TEST (8) |
| Bausteine ohne einen einzigen Eintrag | 14: ORP.4, CON.2, CON.3, CON.6, OPS.1.2.4, SYS.1.2.2, SYS.1.3, SYS.2.4, IND.2.2, IND.2.3, INF.5, INF.6, INF.7, INF.9 | IND.2.2 Speicherprogrammierbare Steuerung und IND.2.3 Sensoren und Aktoren |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 13, alle auf dieselbe Kennung VRB.1.2, die es im Katalog Build 2026-10-29 nicht gibt | 1 (aus IND.1.A6, ebenfalls VRB.1.2) |
Für die Feldebene der Raffinerie, also SPS, Zähler, Aktoren und Sensoren, liefert der Entwurf damit keine einzige Zuordnung; die Anforderungen der Bausteine IND.2.1 und IND.2.7 sind nur teilweise verknüpft. Auch wo ein Eintrag besteht, kann er nur eine Teilanforderung oder eine teilweise Überschneidung betreffen, wie das zweite Beispiel zeigt. Drei Anforderungen, auf die das Profil für die Prozessleittechnik besonders setzt, haben wir einzeln nachvollzogen:
| Profilstelle | Anforderung Kompendium 2023 | Ziel in Grundschutz++ (Katalog Build 2026-10-29) | Lücke |
|---|---|---|---|
| Kap. 6.3 zu S2 und S5: Prozessdatenserver nach IEC 62443 in einer Schutzzone; Kap. 5.2: Zonen auch innerhalb einer Substation | IND.1.A5 „Entwicklung eines geeigneten Zonenkonzepts“ (Standard, SOLLTE): OT auch horizontal nach Anlagen segmentieren, Zonen, die den Prozess steuern, sollen bei Ausfall anderer Zonen eine Zeit lang weiterlaufen | Mapping: kein Eintrag. ARCH.2.2.5 „OT-Systeme“ (normal-SdT, SOLLTE) ist im Entwurf Ziel von IND.1.A8, IND.2.4.A1, vier Anforderungen aus IND.3.2 und INF.14.A18, aber nicht von IND.1.A5. Eigene Suche: ARCH.2.2.5 und ARCH.2.1 „Netzsegmente“ | ARCH.2.1 verlangt Netzsegmente nach Schutzbedarf und nennt in der Erläuterung Produktionsnetz und industrielle Steuerungssysteme, ARCH.2.2.5 die Trennung von OT und übriger IT. Die Gliederung der OT nach Teilanlagen und den Weiterbetrieb einer Zone bei Ausfall der anderen verlangt keine gefundene Anforderung; beides als ergänzende Anforderung führen. Die Zuordnung ist unsere |
| Kap. 6.1 zu OPS.1.2.5: bei OT-Komponenten IND.2.1.A1 berücksichtigen | IND.2.1.A1 „Einschränkung des Zugriffs auf Konfigurations- und Wartungsschnittstellen“ (Basis, MUSS): Standardpasswörter wechseln, nur Berechtigte an Wartungsschnittstellen, Konfiguration nur nach Freigabe oder Authentisierung ändern | Mapping: nur Teilanforderung 1 (Passwortwechsel) überschneidend (intersects-with) mit KONF.2.3 „Default-Zugangsdaten in IT-Systemen“ (normal-SdT, SOLLTE). Eigene Suche für den Rest: KONF.4.4 „Einschränkung von Fernwartungsfunktionen“ und TEST.1.3 „Einschränkung von Änderungen“ (beide SOLLTE) | Modalverb sinkt von MUSS auf SOLLTE. Die Freigabe vor jeder Konfigurationsänderung an einer Steuerung steht in keiner gefundenen Anforderung; unser Vorschlag: als ergänzende Anforderung, abgestimmt mit der Ergänzung des Profils zu CON.8.A2 (Parametrierung als Entwicklungstätigkeit) |
| Kap. 6.3 zu C3, C5, C6: „Die unkontrollierte Anwendung von Laptops von außerhalb des Geltungsbereichs MUSS deshalb unterbunden werden.“ | SYS.3.1.A8 „Sicherer Anschluss von Laptops an Datennetze“ (Standard, SOLLTE): nur zugelassene Laptops sollen sich am internen Netz anmelden können | Mapping: kein Eintrag; vom Baustein SYS.3.1 ist nur eine von 15 gültigen Anforderungen verknüpft. Im Katalog gefunden: ARCH.4.1 „Netzzugangskontrolle“ für interne Netzsegmente und ASST.2.2.1 „Aufdecken unautorisierter IT-Systeme“ (beide normal-SdT, SOLLTE) | Die Pflicht des Profils bleibt in Grundschutz++ ein SOLLTE. Viele Steuerungsnetze können keine Netzzugangskontrolle; dann gehört die organisatorische Zulassung von Wartungslaptops als ergänzende Anforderung ins Paket. Die Zuordnung ist unsere |
Die Zusatzanforderungen des Profils sind profileigene Vorgaben. Der Entwurf verknüpft nur Kompendium-Anforderungen; die Prüflistenpunkte und die aus der Schablone übernommenen Ergänzungen tauchen darin deshalb nirgends auf. Was davon für Ihre Raffinerie gelten soll, gehört als ergänzende Anforderung ins Anforderungspaket, am besten mit Verweis auf die Profilstelle. Einzelne Zuordnungen nachprüfen können Sie mit der Anleitung auf der Seite Mapping IT-Grundschutz 2023 prüfen.
Rechtehinweis: Anforderungstitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Zitate aus dem KRITIS-IT-Grundschutz-Profil für Raffinerien © Bundesamt für Sicherheit in der Informationstechnik 2025, Quelle: BSI-Seite zum Profil. Diese Titel und Zitate stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Das Profil stützt sich auf das BSI-Gesetz und die BSI-Kritisverordnung in ihren damaligen Fassungen: Es berücksichtigt nach eigener Aussage § 8a Absatz 1 und 1a BSIG, verweist zur Kontaktstelle für das BSI auf § 8b BSIG und bestimmt die Anlagenkategorie Raffinerie über die BSI-Kritisverordnung von 2016 und ihre erste Änderung von 2017 (Kap. 3, 6.1). Das neu gefasste BSI-Gesetz ist am 6. Dezember 2025 in Kraft getreten, einen Tag nach dem Datum des Profils. Diese Verweise beziehen sich deshalb auf das BSI-Gesetz in der Fassung vor dem 06.12.2025. Die BSI-Kritisverordnung selbst gilt in geänderter Fassung fort, heute unter dem Titel „Verordnung zur Bestimmung kritischer Anlagen nach dem BSI-Gesetz“. Ob und mit welchen Pflichten das geltende Recht Ihre Raffinerie erfasst, legt diese Seite nicht aus.
Dasselbe gilt für die übrigen Regelwerke, die das Profil nennt: IEC 62443, DIN EN 61511 und IEC 61508, das NAMUR-Arbeitsblatt NA 163, die Störfall-Verordnung, Umweltschutzvorschriften, Eichvorschriften für Zähler und gesetzlich vorgeschriebene Prüfungen sicherheitsgerichteter Einrichtungen. Wir nennen sie, wie das Profil sie nennt, haben ihren Inhalt aber nicht geprüft.
Eine Aussage, dass die Umsetzung des Profils als gesetzlicher Nachweis gilt, enthält das Profil nicht (siehe Tabelle oben); eine Zertifizierung ist mit dem Profil nicht verbunden. Das Profil verlangt selbst, die beschriebene Struktur an die eigene Anlage anzupassen und die Risiken entsprechend zu behandeln (Kap. 2, 8). Welche Bedeutung das Profil für die Pflichten Ihrer Raffinerie hat, legt diese Seite nicht aus.
Für frühere Betreiber Kritischer Infrastrukturen enthält § 39 Absatz 3 des geltenden BSI-Gesetzes eine Übergangsregel, die noch auf den alten § 8a Absatz 3 verweist; den Wortlaut gibt die Seite NIS2 und Grundschutz wieder. Wer darunter fällt und welche Fristen sich daraus ergeben, legt diese Seite nicht aus.
Die allgemeine Einordnung steht auf der Seite NIS2 und Grundschutz, Abschnitt KRITIS-IT-Grundschutz-Profile.
Unterstützung beim Übertrag
Wenn Sie ein Sicherheitskonzept nach dem Raffinerieprofil auf Grundschutz++ umstellen oder das Profil für Ihre Anlage anpassen wollen, unterstützt das Team von Blackfort Technology bei Abweichungsanalyse, Zonenkonzept, Schutzbedarf und Anforderungspaket. Phasen und Umfang dieser Unterstützung für Raffineriebetreiber beschreibt die Seite Beratung zu IT-Grundschutz und Grundschutz++. Was wir für Betreiber in Energie und KRITIS über Grundschutz hinaus anbieten, beschreibt die Branchenseite Cybersecurity für Energie und KRITIS. Den Übertragungsweg für Profile allgemein beschreibt die Übersicht der IT-Grundschutz-Profile.