
Steckbrief des Profils
| Originaltitel | „KRITIS-IT-Grundschutz-Profil für Mineralölfernleitungen“ (Deckblatt und Kap. 1); auf der BSI-Seite und in der Liste der KRITIS-Profile „KRITIS-IT-Grundschutz-Profil Mineralölfernleitung“ |
|---|---|
| Herausgeber | Bundesamt für Sicherheit in der Informationstechnik; als Autor „(ohne Namensnennung)“, in der Änderungshistorie Referat W 13 |
| Version und Datum | Version 1.0 vom 05.12.2025, „Initiale Veröffentlichung“ laut Änderungshistorie; die BSI-Seite nennt dasselbe Datum |
| Revisionszyklus | „2-jährig“ laut Kap. 1; eine neuere Fassung haben wir am 02.11.2026 nicht gefunden |
| Kompendium-Edition | IT-Grundschutz-Kompendium 2022 laut Literaturverzeichnis; die Bausteinbezeichnungen entsprechen dieser Edition (etwa OPS.2.1 „Outsourcing für Kunden“, SYS.2.2.3 „Clients unter Windows 10“). Die BSI-Seite zu den KRITIS-Profilen nennt ebenfalls 2022 als Grundlage. |
| Methodik | BSI-Standard 200-2, Standard-Absicherung; Anforderungen für erhöhten Schutzbedarf, soweit die Schutzbedarfsfeststellung es verlangt (Kap. 3.4). Schutzbedarf in drei Kategorien und für vier Schutzziele einschließlich Authentizität (Tab. 8, 9) |
| Umfang | 56 Seiten (PDF, laut BSI-Seite 1 MB), 10 Kapitel, 15 Tabellen, ein Netzplan, Anhang mit der Zuordnung aller Bausteine zu Zielobjekten |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Profil, ohne Registrierung; Vertraulichkeit laut Kap. 1 „öffentlich“ |
| Lizenz und Rechte | „© Bundesamt für Sicherheit in der Informationstechnik 2025“, keine offene Lizenz. Wir zitieren kurz und mit Fundstelle und geben den Inhalt sonst in eigenen Worten wieder; Tabellen und den Netzplan bilden wir nicht nach. |
| Art | KRITIS-IT-Grundschutz-Profil des BSI, erstellt nach der Schablone zur Erstellung von KRITIS-IT-Grundschutz-Profilen (im Profil als Fassung vom Oktober 2023 zitiert) |
| Fundstelle | BSI-Seite „KRITIS-IT-Grundschutz-Profil Mineralölfernleitung“, abgerufen am 02.11.2026 |
Alle Profile mit Herausgeber, Stand und Kompendium-Edition stehen in der Übersicht der IT-Grundschutz-Profile; was KRITIS-Profile allgemein sind und was nicht, auf der Seite NIS2 und Grundschutz.
Geltungsbereich: Leitzentrale, Stationen, Feldtechnik
Die kritische Dienstleistung ist der Transport von Rohöl, Kraftstoff, Flugkraftstoff oder Heizöl (Kap. 3.2). Die Leitungen können zwischen Ölförderanlagen, Raffinerien, Produktenlagern und Endverbrauchern wie Kraftwerken oder Flughäfen verlaufen. Das Profil arbeitet mit denselben sechs Geschäftsprozessen wie das Raffinerieprofil vom selben Tag, von Betrieb (G1) über Asset Management (G2), Instandhaltung (G3), IT/OT-Services (G4) und kommerzielle Abwicklung (G5) bis zur Betriebsplanung (G6). Für die Fernleitung prägt sie der Transportauftrag: Der Betrieb fährt nach Pumpprogramm und Batchanforderungsplan, die Disponenten der Betriebsplanung leiten dieses Programm aus Kapazitäten, Verträgen und den nominierten Mengen der Transportkunden ab (Kap. 5.1.1).
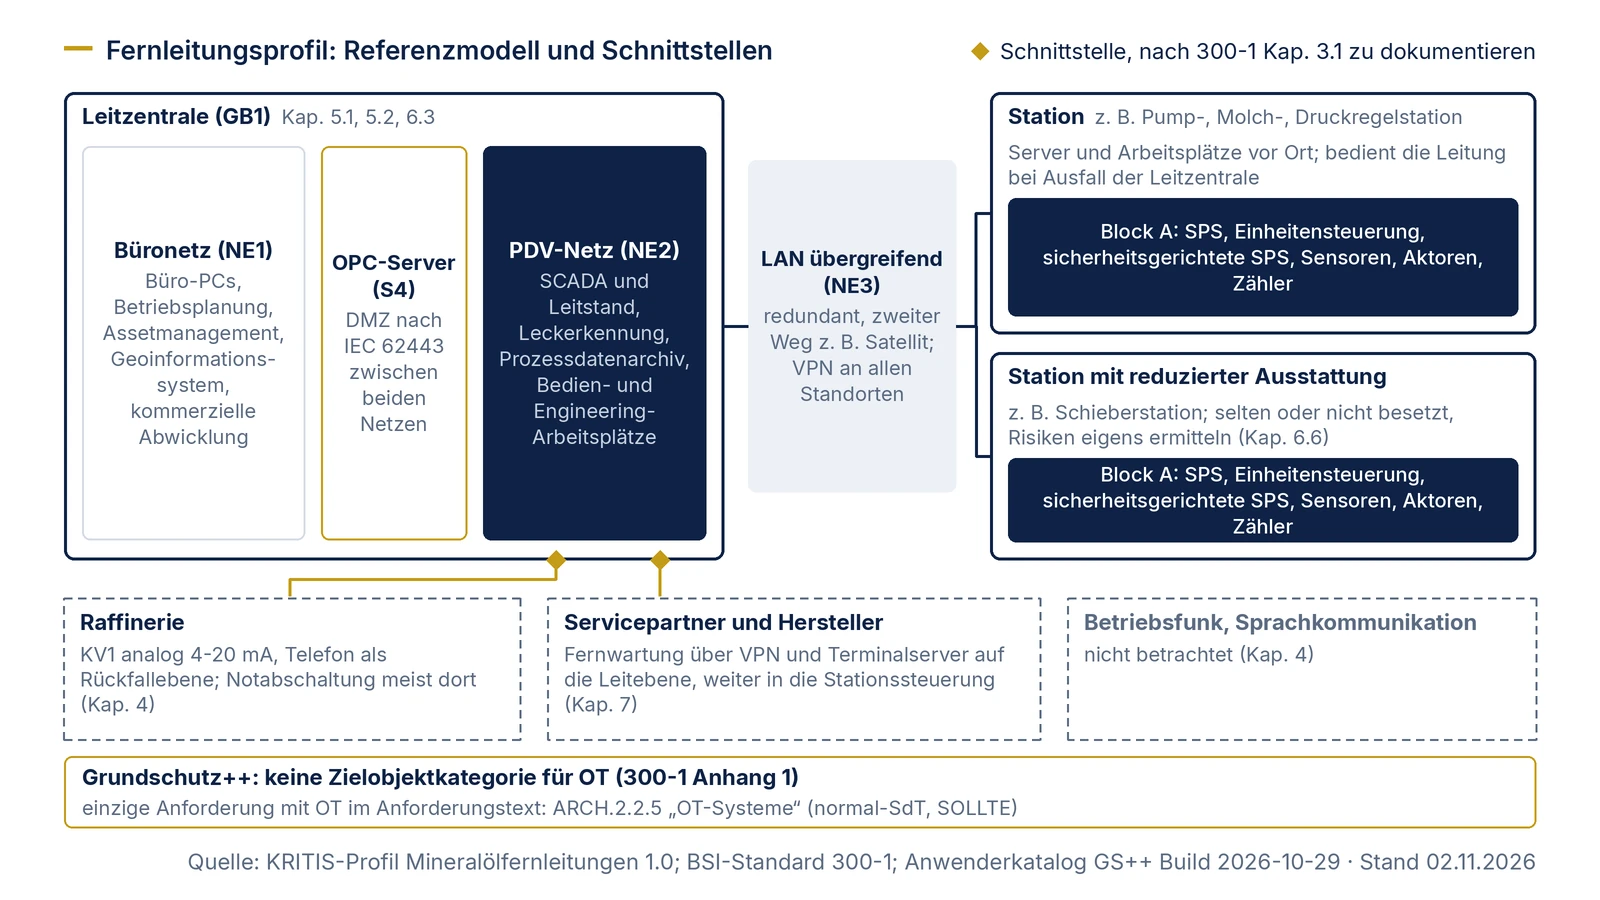
Die Referenzarchitektur trennt eine Leitzentrale von Stationen (Kap. 5.2). In der Leitzentrale liegen das Büronetz und, davon getrennt, das Netz der Prozessdatenverarbeitung (PDV-Netz) mit dem zentralen Leitstand. Dazwischen sitzt ein OPC-Server, über den beide Netze Daten austauschen; das Profil verlangt, dass er nach IEC 62443 als demilitarisierte Zone dient (Kap. 6.3). Entlang der Leitung stehen Pump-, Schieber-, Molch- und Druckregelstationen (Kap. 5.1.2) in zwei Ausprägungen: Eine „Station mit reduzierter Ausstattung“, etwa eine Schieberstation, enthält Sensoren, Aktoren, Einheitensteuerungen und speicherprogrammierbare Steuerungen; eine vollständige Station hat zusätzlich Bedienarbeitsplätze und Prozessdatenserver, mit denen sich die Leitung bei Ausfall der Leitzentrale weiter bedienen lässt.
Modelliert sind 16 Anwendungen, von Office und E-Mail über Betriebsplanung, Assetmanagement und Geoinformationssystem bis zu SCADA/Leitstand, Leckerkennung, Prozessdatenarchiv und Stationssteuerung (Tab. 2), fünf Servergruppen und sechs Arten von Arbeitsplätzen bis zum Engineering-Arbeitsplatz, der nur zeitweise an Einheitensteuerungen angeschlossen wird (Tab. 3), acht Arten industrieller Komponenten von der SPS über sicherheitsgerichtete Steuerungen bis zu Zählern, Sensoren und Aktoren (Tab. 4), Switches, Firewalls und VPN an allen Standorten und ein Perimeter-Router in der Leitzentrale (Tab. 5), vier Netze und eine Analogverbindung zur Raffinerie (Tab. 6) sowie Leitzentrale, Stationsgebäude, Leitstand und Technikräume (Tab. 7). Als Besonderheit nennt das Profil, dass die Stationen weit auseinanderliegen und die Leitung nicht auf dem Werksgelände des Betreibers verläuft (Kap. 5.2); die Trasse wird typischerweise alle 14 Tage überflogen, monatlich befahren und jährlich abgegangen (Kap. 5.1.1).
Ausdrücklich nicht betrachtet werden Komponenten der Sprachkommunikation wie der Betriebsfunk (Kap. 4). Zur Raffinerie zieht das Profil eine Grenze mit Rückfrage: Die Notabschaltung liegt „in den meisten Fällen auf Seite der Raffinerie“; ist das so, „muss dieser mitberücksichtigt werden“ (Kap. 4). Nicht beschrieben ist, über welche Übertragungstechnik Leitzentrale und Stationen verbunden sind. Das Profil führt dafür ein „LAN (übergreifend)“, das redundant ausgelegt werden und zum Schutz vor Sabotage einen zweiten Übertragungsweg, etwa per Satellit, nutzen „sollte“ (Kap. 6.5). Für die Verbindung zwischen Leitzentrale und Stationen nennt es weder Fernwirktechnik noch ein Übertragungsprotokoll; allgemein spricht es nur von Netzen auf Basis von TCP/IP bis zur Feldebene (Kap. 7).
Passt das Profil zu Ihrer Fernleitung?
Das Profil passt, wenn …
- Sie eine Leitung mit eigener Leitzentrale betreiben, in der Büronetz und PDV-Netz getrennt sind und der Leitstand die Stationen steuert;
- Ihre Stationen sich in vollständig ausgestattete und solche mit reduzierter Ausstattung einteilen lassen und mindestens einige die Leitung bei Ausfall der Leitzentrale bedienen können;
- Ihre Leitung in einer Raffinerie endet und dort eine Signalverbindung für die Übergabe besteht;
- Servicepartner oder Hersteller Pumpen, Steuerungen und Leittechnik aus der Ferne warten: Das ist das Hauptthema der Restrisiken in Kap. 7;
- Sie ein Sicherheitskonzept nach BSI-Standard 200-2 aufbauen oder prüfen und eine fertige Bausteinauswahl mit OT-Anteil als Startpunkt suchen; das Profil nennt ausdrücklich auch Prüforganisationen als Nutzer (Kap. 2).
Das Profil passt nicht oder nur eingeschränkt, wenn …
- die Leitzentrale von einem Dienstleister betrieben wird oder mehrere Betreiber eine Leitung oder Leitzentrale teilen: Das Profil kennt nur einen Betreiber mit eigener Leitzentrale;
- Ihre Leitung zu Tanklagern, Flughäfen oder Kraftwerken führt: Eine Übergabeschnittstelle ist nur zur Raffinerie modelliert (KV1);
- Sie Server und Clients überwiegend unter Linux betreiben: Das Referenzmodell setzt Windows voraus, Linux-Bausteine sind zu ergänzen (Fußnote 6);
- Betriebsfunk oder Sprachkommunikation für Ihren Betrieb unverzichtbar ist: Diese Komponenten sind ausgeschlossen (Kap. 4);
- Sie die Übertragungstechnik zwischen den Standorten modellieren müssen, etwa eigene Kabel entlang der Trasse, gemietete Leitungen oder Funkstrecken: Das Profil fasst alles als übergreifendes LAN zusammen;
- Sie direkt mit Grundschutz++ beginnen: Dann nutzen Sie vor allem die beiden Stationstypen, die Schnittstellen zu Raffinerie und Servicepartnern und die Begründungen zur Integrität, etwa zur Manipulation von Grenzwerten für die Notabschaltung; Schutzbedarf und Anforderungspaket setzen Sie neu auf und behandeln dabei Steuerungen und Feldgeräte ohne eigene Zielobjektkategorie gesondert (siehe unten).
Was das Profil besonders macht
Schutzbedarf an der Versorgung gemessen: Die drei Kategorien richten sich nach der Wirkung auf die kritische Dienstleistung, nicht nach dem Schaden für das Unternehmen. „Sehr hoch“ heißt: „Schäden können zu einem Ausfall der kritischen Dienstleistung führen“ (Tab. 8). Bewertet werden Verfügbarkeit, Integrität, Vertraulichkeit und Authentizität. Der Betrieb (G1) ist bei Verfügbarkeit, Integrität und Authentizität sehr hoch, die IT/OT-Services (G4) bei Integrität und Authentizität sehr hoch und bei Verfügbarkeit hoch; die Vertraulichkeit ist für alle sechs Prozesse normal (Tab. 9). Als Begründung für die Integrität nennt das Profil die gezielte Manipulation von Grenzwerten, etwa „für die Notabschaltung“, für die Verfügbarkeit der kommerziellen Abwicklung den Angriff auf die Colonial Pipeline 2021, nach dem die Leitung abgeschaltet wurde (Kap. 5.3). Über das Maximumprinzip werden SCADA/Leitstand, Leckerkennung, Stationssteuerung, alle Steuerungen, Sensoren und Aktoren, alle Netzkomponenten, das PDV-Netz, das übergreifende LAN und die Stationsnetze sowie Leitzentrale, Stationen, Leitstand und Technikräume bei Verfügbarkeit, Integrität und Authentizität sehr hoch (Tab. 10 bis 15). Begründet abgewichen wird unter anderem bei Office, E-Mail, Browser und Geoinformationssystem, die trotz ihres Einsatzes in höher eingestuften Prozessen normal bleiben, beim Prozessdatenarchiv, das historische Daten hält und deshalb normal ist, und beim Engineering-Arbeitsplatz, dessen Verfügbarkeit hoch und beim nur zeitweise angeschlossenen Gerät normal ist.
OT mit eigenen Bausteinen: Die Steuerungstechnik in den Stationen ist mit den Bausteinen der Industriellen IT modelliert, IND.2.1 für alle ICS-Komponenten, dazu IND.2.2 für SPS, IND.2.3 für Sensoren und Aktoren, IND.2.7 für sicherheitsgerichtete Systeme und IND.3.2 für die Fernwartung im industriellen Umfeld (Kap. 6.4). Für die sicherheitsgerichteten Komponenten verweist das Profil auf DIN EN 61511, die Normenreihe DIN IEC 61508 und das NAMUR-Arbeitsblatt NA 163 sowie auf gesetzlich vorgeschriebene Prüfungen. Die Fachanwendungen der Leitung, also SCADA/Leitstand, Leckerkennung und Stationssteuerung, haben keinen eigenen Baustein; sie stehen als „Allgemeine Software“ (APP.6) im Modell (Kap. 6.2). Das Profil verlangt deshalb, für jedes Zielobjekt zu prüfen, ob die vorhandenen Bausteine es „hinreichend abgebildet“ haben (Kap. 6).
Vieles aus der Schablone, einiges darüber hinaus: Ein großer Teil der zusätzlichen Anforderungen stammt wörtlich oder fast wörtlich aus der Schablone für KRITIS-Profile, darunter Gruppenkennungen, der Notausschalter für einen größeren Personenkreis, Altsysteme ohne Patches und ohne aktuelle Authentisierung, die Parametrierung von Steuerungen als Entwicklungstätigkeit, Virenschutz nur nach Risikoanalyse, Wartungslaptops, Offline-Backup, Stichproben im Auditprogramm und ein Bereitschaftsdienst rund um die Uhr. Nicht aus der Schablone stammen nach unserem Abgleich: Schutzzonen nach IEC 62443 für die Prozessdatenserver in Leitzentrale und Station, der OPC-Server als demilitarisierte Zone, der zweite Übertragungsweg für das übergreifende LAN, die redundante Auslegung der für den Betrieb wichtigen Steuerungen, Sensoren und Aktoren, eine verschlüsselte Cloud-Anbindung der Einheitensteuerung zum Hersteller, die jährliche körperliche Inventur des Ersatzteillagers, Vorgaben zu Unterauftragnehmern von Herstellern und Outsourcing-Partnern sowie „kugelsichere Verglasung“ für die Leitzentrale (Kap. 6.1 bis 6.6). Bis auf den zweiten Übertragungsweg stehen diese Punkte auch im KRITIS-Profil für Raffinerien vom selben Tag; nur für Fernleitungen gilt der zweite Übertragungsweg.
Restrisiken aus der Instandhaltung: Kapitel 7 beschreibt, dass externe Servicepartner sich meist über VPN und Terminalserver „über die zentrale Leitebene auf die Stationssteuerungsebene“ einwählen. Daraus leitet es drei Szenarien ab: fehlerhafte Updates oder Konfigurationen, vorsätzliche Kompromittierung durch Innentäter und Schadsoftware. Patches würden zwar zuerst in einem getrennten Netz getestet, Schadsoftware könne aber zeitversetzt aktiv werden. Hinzu kommen die durchgängige Vernetzung über TCP/IP bis zur Feldebene und vorgetäuschte Ersatzteilbestände im ERP-System, die eine Störung verlängern können.
Unstimmigkeiten, die Sie beim Übernehmen klären sollten:
- OPS.1.2.6 NTP-Zeitsynchronisation steht in Kap. 6.1 als Baustein für den gesamten Verbund, im Anhang als „Nicht Gegenstand des KRITIS-IT-Grundschutz-Profils“.
- SYS.1.3 Server unter Linux und Unix ist in Kap. 6.4 für Stationssteuerung und Einheitensteuerung modelliert, im Anhang aber nicht Gegenstand; Fußnote 6 erklärt, das Profil gehe von Windows-Servern und Windows-10-Clients aus.
- NET.3.3 VPN ist in Kap. 6.5 der VPN-Komponente N4 zugeordnet, im Anhang dagegen der Stationssteuerung IND1 und dem Perimeter-Router N3.
- IND.1 Prozessleit- und Automatisierungstechnik, INF.9 Mobiler Arbeitsplatz und OPS.3.1 Outsourcing für Dienstleister gelten laut Anhang für den gesamten Verbund, Kap. 6 modelliert sie nicht; IND.1 wird dort nur über einzelne Anforderungen erwähnt.
- Die Kennung NE2 steht in Tab. 6 für das PDV-Netz, in Tab. 14 für das „LAN-Zentrale“ und in Kap. 6.5 für LAN-Zentrale und LAN-Station; Stationsgebäude und Technikraum erben ihren Schutzbedarf in Tab. 15 von NE2 statt vom Stationsnetz NE4.
- Kap. 5.3 begründet die normale Integrität der „restlichen Prozesse“ (nach Tab. 9 nur G2) unter anderem damit, dass sie „Informationen aus G4 benutzen (wie G1)“; G1 nutzt dieselben Informationen und ist bei der Integrität sehr hoch.
- Tab. 10 und 11 kennzeichnen einige Werte als Maximumprinzip, obwohl ein höher eingestufter Prozess fehlt: Datenbank und kommerzielle Abwicklung dienen auch dem Betrieb (G1), sind aber nur hoch; Webserver, Webanwendung und Assetmanagement dienen auch den IT/OT-Services (G4), sind bei der Integrität aber nur hoch. Der OPC-Server S4 ist in Tab. 11 hoch, obwohl SCADA und Leckerkennung laut Tab. 3 auf ihm laufen; Tab. 13 zählt ihn zu den sehr hoch eingestuften Systemen.
- Zur Angriffserkennung verweist das Profil bei DER.1 auf § 8a Absatz 1a BSIG, bei OPS.1.1.5 auf § 31 Absatz 2 BSIG; welche Fassung des Gesetzes jeweils gemeint ist, sagt es nicht.
- Tab. 3 führt Prozessdatenserver sowie Bedien- und Engineering-Arbeitsplätze auch für Stationen mit reduzierter Ausstattung, Kap. 5.2 beschreibt diese Stationen ohne sie.
- Kap. 7 nennt für die Ersatzteile ein ERP-System „z. B. SAP“, der Anhang führt APP.4.2 SAP-ERP-System als nicht Gegenstand.
Arbeitsmittel: Prüfliste für Ihre Leitung gegen das Referenzmodell
Kapitel 8 des Profils verlangt, die modellhaften Annahmen zu Architektur, Anwendungen, IT-Systemen, industrieller IT, Netzkomponenten, Räumen und Restrisiken gegen die eigene Lage zu prüfen und sicherheitsrelevante Abweichungen zu dokumentieren. Die Prüfliste setzt dort an, wo eine reale Fernleitung am ehesten abweicht. Jedes Ja ist ein Objekt, eine Schnittstelle oder eine Festlegung, die Sie dokumentieren. In der rechten Spalte steht, wie Sie ein Ja in Grundschutz++ führen. Bei einer Fernleitung sind das meist Stationen als Standorte, die Übergaben an Raffinerie, Servicepartner und Hersteller als Schnittstellen (300-1 Kap. 3.1) und Steuerungen und Feldgeräte ohne passende Zielobjektkategorie als Gegenstand einer Risikobetrachtung (Kap. 2.11) oder ergänzender Anforderungen (Kap. 3.4.3).
| Nr. | Prüffrage | Was das Profil dazu sagt | Bei Ja: so führen Sie es in Grundschutz++ |
|---|---|---|---|
| 1 | Haben Sie Stationen, die weder in die vollständige noch in die reduzierte Ausprägung passen, etwa Übergabe- oder Messstationen bei Kunden? | zwei Stationstypen, Beispiele Pump-, Schieber-, Molch-, Druckregelstation (Kap. 5.1.2, 5.2) | jede Station als Standort erfassen; Ausstattung und Steuerbarkeit je Typ dokumentieren |
| 2 | Über welche Übertragungstechnik sind Leitzentrale und Stationen verbunden, und wem gehört sie? | „LAN (übergreifend)“, redundant, zweiter Übertragungsweg etwa per Satellit (Tab. 6, Kap. 6.5); alle Kommunikationsverbindungen, „IP- oder nicht-IP“, zentral verwalten (zu CON.9, Kap. 6.1); Technik nicht beschrieben | eigene Leitungen als interne Netzsegmente, fremde Träger als externe Netzanschlüsse und Dienstleistungen erfassen; Redundanz im Kernnetz über ARCH.8.1 (SOLLTE), Ausweichwege für den Notfall über NOT.3.5 (SOLLTE), den zweiten Übertragungsweg als ergänzende Anforderung |
| 3 | Liegt die Notabschaltung auf Ihrer Seite, bei der Raffinerie oder bei beiden? | „in den meisten Fällen auf Seite der Raffinerie“, dann mitzuberücksichtigen (Kap. 4) | Schnittstelle organisatorisch und technisch dokumentieren, Zuständigkeiten mit dem Raffineriebetreiber festhalten |
| 4 | Tauschen Sie mit Anlagen außer der Raffinerie Signale aus, etwa mit Tanklagern, Flughäfen oder benachbarten Leitungsbetreibern? | nur KV1 zur Raffinerie, analog 4-20 mA mit telefonischer Rückfallebene (Tab. 6, 14) | jede Verbindung als Schnittstelle zu einem fremden Informationsverbund dokumentieren; Rückfallebene in die Notfallplanung übernehmen |
| 5 | Wie wählen sich Servicepartner und Hersteller ein, und reicht ihr Zugang bis in die Stationssteuerung? | über VPN und Terminalserver auf die Leitebene, weiter auf die Stationssteuerung (Kap. 7); Sprungserver empfohlen (Kap. 6.1) | Zugang als externen Netzanschluss, Wartung als Dienstleistung erfassen; Personal der Partner kann zu den Nutzenden zählen (Anhang 1) |
| 6 | Haben Einheitensteuerungen eine Verbindung zu einer Cloud des Herstellers? | Verschlüsselung der Cloud-Anbindung verlangt (Kap. 6.4, IND2); OPS.2.2 Cloud-Nutzung ohne Ergänzungen modelliert | Anbindung als Cloud-Dienst und externen Netzanschluss erfassen; Outsourcing-Abgrenzung nach Kap. 3.1 beantworten |
| 7 | Gibt es Systeme, die sich nicht patchen lassen oder keine Authentisierung nach heutigem Stand können? | identifizieren, dokumentieren, risikoabhängig mitigieren (Ergänzungen zu ORP.4.A13, OPS.1.1.3.A15, CON.1.A1) | als dauerhafte Nichterfüllung einer SOLLTE-Anforderung in die Risikobetrachtung (Kap. 2.11); Beispiel unten |
| 8 | Schließen Techniker eigene Laptops an Stationen oder Steuerungen an? | unkontrollierte Laptops von außerhalb „MUSS“ das Profil unterbinden (Kap. 6.3, C3, C5, C6) | Laptops als mobile Endgeräte erfassen; Netzzugang regeln, Beispiel unten |
| 9 | Nutzen Sie Gruppenkennungen an Bedienarbeitsplätzen oder einen Notausschalter ohne Schlüssel oder PIN? | begründen und dokumentieren, mitigieren; Notaus darf einem größeren Personenkreis offenstehen (Ergänzungen zu ORP.4.A1, A2) | Abweichung von BER.2.1 „Person-Identität“ (SOLLTE) als Ausnahme begründen und autorisieren (UMS.5.1, UMS.5.2; unser Vorschlag) |
| 10 | Sind Stationen selten oder nie besetzt? | „nur selten oder gar nicht besetzt“, Risiken zu ermitteln (Kap. 6.6, GB2) | Stationen als Standorte mit eigener Risikobetrachtung; physische Anforderungen der Praktik GEB für Standorte prüfen |
| 11 | Verwalten Sie Ersatzteile in einem ERP-System? | Restrisiko vorgetäuschter Bestände (Kap. 7), jährliche Inventur (Kap. 6.2, A8); SAP-Baustein im Anhang nicht Gegenstand | ERP-System als Anwendung erfassen; die Inventur als ergänzende Anforderung übernehmen |
| 12 | Welche Ihrer Fachanwendungen und Feldgeräte bildet kein Baustein und keine Zielobjektkategorie ausreichend ab? | Prüfauftrag für jedes Zielobjekt (Kap. 6); Fachanwendungen nur als „Allgemeine Software“ | eigene Liste anlegen, explizite Risikobetrachtung (Kap. 2.11), daraus ergänzende Anforderungen im Format von Grundschutz++ (Kap. 3.4.3) |
Die Zuordnung zu Zielobjektkategorien ist unser Vorschlag; es gelten die Definitionen in Anhang 1 von 300-1. Wie Sie Grenzen und Schnittstellen allgemein festlegen, beschreibt die Seite Informationsverbund abgrenzen. Die Übergabe an der Raffinerie beschreibt das KRITIS-IT-Grundschutz-Profil für Raffinerien von der anderen Seite: Es führt dieselbe Analogverbindung KV1 und nennt die Datenschnittstelle zur Rohölpipeline in seiner Abgrenzung (dort Kap. 4, Tab. 6). Gleichen Sie beide Beschreibungen ab, wenn Sie Zuständigkeiten mit dem Raffineriebetreiber festlegen.
Weg nach Grundschutz++: was das Profil mitbringt und was fehlt
Das Profil beruht auf BSI-Standard 200-2 und dem Kompendium 2022. Eine Fassung für Grundschutz++ haben wir in den ausgewerteten Quellen (Stand 2. November 2026) nicht gefunden. Beim Übertrag ändern sich vier Dinge.
Erstens die Kategorien. Grundschutz++ kennt für Geschäftsprozesse zwei Kategorien, normal und hoch; eigene Kategorien sind erlaubt, sie „sind hierbei auf die Schutzbedarfskategorien des GS++ zu mappen“ (300-1 Kap. 2.6). Die versorgungsbezogenen Kategorien des Profils können Sie als eigene Kategorien behalten. Abgebildet sind dann Betrieb, Instandhaltung, IT/OT-Services, kommerzielle Abwicklung und Betriebsplanung hoch, nur das Asset Management normal. Für fünf der sechs Prozesse ist damit eine Risikobetrachtung erforderlich (Kap. 2.6, 2.11). Authentizität kommt in der Schutzbedarfsfeststellung von 300-1 nicht vor, dort stehen Vertraulichkeit, Integrität und Verfügbarkeit. Im Profil sind Integrität und Authentizität bei allen sechs Prozessen gleich bewertet und gleich begründet (Tab. 9, Kap. 5.3); unser Vorschlag ist, die Begründungen zur Authentizität in die Bewertung der Integrität zu übernehmen.
Zweitens die Anforderungen für erhöhten Schutzbedarf. Das Profil hat seine eigene Risikoanalyse unter der Annahme gemacht, dass sie bei hohem und sehr hohem Schutzbedarf „weitgehend erfüllt sind“ (Kap. 6). In Grundschutz++ haben Anforderungen des Sicherheitsniveaus „erhöht“ das Modalverb KANN und sind optional (300-1 Kap. 3.4.2). Diese Grundannahme des Profils müssen Sie deshalb in Ihrer eigenen Risikobetrachtung neu treffen, sonst fehlt die Grundlage, auf der die zusätzlichen Anforderungen des Profils stehen.
Drittens die Steuerungstechnik, und hier ist die Lücke am größten. Die Zielobjektkategorien in Anhang 1 von 300-1 enthalten keine Kategorie für industrielle Steuerungen, Feldgeräte oder sicherheitsgerichtete Systeme; im Anwenderkatalog Build 2026-10-29 kommt keine weitere vor. Die einzige Anforderung, die OT im Anforderungstext nennt, ist ARCH.2.2.5 „OT-Systeme“ (normal-SdT, SOLLTE, Zielobjektkategorie Netze): Verbindungen zwischen OT-Systemen und anderen IT-Systemen sind einzuschränken. Ihr Hinweistext empfiehlt, den Zugriff nur über vorgesehene Quellen wie Sprungserver zu erlauben. Drei weitere Anforderungen erwähnen OT nur in ihren Hinweisen (BES.2.1.4.1, ARCH.2.4, DET.4.2); DET.4.2 etwa nennt für OT-Systeme ohne Installationsmöglichkeit eine Kombination aus Netzwerk- und Loganalyse. Die Fachanwendungen der Leitung passen in die Kategorie Anwendungen, deren Definition die Steuerung und Überwachung von „technischen Anlagen“ ausdrücklich einschließt (300-1 Anhang 1). SPS, Einheitensteuerungen und sicherheitsgerichtete Steuerungen ordnen Sie nach unserem Vorschlag den IT-Systemen zu, Sensoren, Aktoren und Zähler ebenfalls, soweit sie Daten verarbeiten. Nach unserer Einschätzung decken die Kategorien und ihre Anforderungen diese Assets nicht hinreichend ab; für solche Assets ist eine explizite Risikobetrachtung erforderlich (300-1 Kap. 2.11). Die Schutzzonen nach IEC 62443, die das Profil verlangt, können Sie in den Kriterien festlegen, die ARCH.2.2 „Einschränkung von Verbindungen zwischen Segmenten“ als Parameter offenlässt (unser Vorschlag).
Viertens die Bausteine. Für die 66 Bausteine, die der Anhang des Profils Zielobjekten zuordnet, haben wir den Mapping-Entwurf IT-Grundschutz 2023 → Grundschutz++ ausgezählt. Vorher haben wir die Kennungen auf die Edition 2023 umgestellt: OPS.2.1 „Outsourcing für Kunden“ heißt dort OPS.2.3 „Nutzung von Outsourcing“, OPS.3.1 „Outsourcing für Dienstleister“ OPS.3.2 „Anbieten von Outsourcing“, SYS.2.2.3 heißt nur noch „Clients unter Windows“. SYS.2.2.2 für Windows 8.1 ist in 2023 entfallen; das Profil nennt ihn nur als Möglichkeit, gezählt haben wir ihn nicht. Nicht gezählt sind auch OPS.1.2.6 und SYS.1.3, die nur im Text stehen (siehe Unstimmigkeiten); sie bringen zusammen 22 gültige Anforderungen, eine davon mit Eintrag. Die Mapping-Datei steht auf Status „draft“ (Stand 21.07.2026), die Ziele haben wir im Anwenderkatalog Build 2026-10-29 aufgelöst. Das Ergebnis ist ein Entwurf und keine amtliche Zuordnung.
| Messgröße (66 Bausteine des Profils, Kennungen der Edition 2023) | Wert |
|---|---|
| Anforderungskennungen im Kompendium 2023 | 1.265, davon 186 als entfallen gekennzeichnet, also 1.079 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 355 (rund 33 % der gültigen) |
| verschiedene Grundschutz++-Anforderungen als Ziel | 297 aus 18 Praktiken; die meisten in DET (74), ARCH (57), KONF (40) und TEST (32) |
| davon Industrielle IT (IND.1, IND.2.1, IND.2.2, IND.2.3, IND.2.7, IND.3.2) | 67 gültige Anforderungen, 25 mit Eintrag, 48 Ziele; ARCH.2.2.5 ist Ziel von fünf davon (IND.1.A8, IND.3.2.A5, A7, A8, A12); ein weiterer Verweis (aus IND.1.A6) zeigt ebenfalls auf VRB.1.2 |
| Bausteine ohne einen einzigen Eintrag | 12: ORP.4 Identitäts- und Berechtigungsmanagement, CON.2 Datenschutz, CON.3 Datensicherungskonzept, CON.6 Löschen und Vernichten, OPS.1.2.4 Telearbeit, SYS.1.2.2 Windows Server 2012, IND.2.2 Speicherprogrammierbare Steuerung, IND.2.3 Sensoren und Aktoren, INF.5 Raum sowie Schrank für technische Infrastruktur, INF.6 Datenträgerarchiv, INF.7 Büroarbeitsplatz, INF.9 Mobiler Arbeitsplatz |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 13 Verweise, alle auf dieselbe Kennung VRB.1.2, die im Katalog Build 2026-10-29 nicht vorkommt |
Ein Eintrag im Mapping heißt nicht, dass die Anforderung vollständig abgedeckt ist; die Beziehungen reichen von gleichwertig bis zu teilweiser Überschneidung. Drei Stellen, die das Profil für Fernleitungen hervorhebt, haben wir einzeln nachvollzogen:
| Profilstelle | Anforderung Kompendium 2023 | Ziel in Grundschutz++ (Katalog Build 2026-10-29) | Lücke |
|---|---|---|---|
| Kap. 6.1 zu OPS.1.2.5: Sprungserver „als Verbindungsglied zum Prozessnetz“ empfohlen; Kap. 7: Servicepartner wählen sich über die Leitebene bis in die Stationssteuerung ein | IND.3.2.A7 „Technische Entkopplung von Zugriffen“ (Standard, SOLLTE): jeder Fernzugriff in eine OT-Zone entkoppelt, über einen Sprungserver oder ein vergleichbares Application Layer Gateway in einem eigenen Sicherheitssegment | Mapping: Teilanforderungen 1, 2 und 4 als Teilmenge (subset-of) von ARCH.2.2.5 „OT-Systeme“ (normal-SdT, SOLLTE); Teilanforderung 4 zusätzlich als Obermenge (superset-of) von ARCH.2.2.12 „Sprungserver“ (erhöht, KANN) | Der Sprungserver wird optional; ARCH.2.2.5 verlangt nur, Verbindungen einzuschränken. Die Mehr-Faktor-Authentisierung, die das Profil für den Fernzugang als Stand der Technik bezeichnet, steht im Baustein ORP.4, der ganz ohne Eintrag ist; eigene Suche: BER.5.8 „Mehr-Faktor-Authentisierung am Perimeter“ (normal-SdT, SOLLTE) sowie KONF.4.3 und KONF.4.4 für Fernwartungsfunktionen |
| Kap. 6.1, Ergänzung zu OPS.1.1.3.A15: „Viele Altsysteme lassen sich nicht mehr patchen.“ Identifizieren, dokumentieren, risikoabhängig mitigieren | OPS.1.1.3.A15 „Regelmäßige Aktualisierung von IT-Systemen und Software“ (Basis): Patches zeitnah bewerten und einspielen; bei nicht mehr unterstützten Produkten prüfen, ob sie dennoch sicher betrieben werden können | Mapping: drei Teilanforderungen als Obermenge (superset-of) von DET.5.10 „Zeitnahes Patchmanagement“ (normal-SdT, SOLLTE), DET.5.10.5 „Test gemäß Änderungsmanagement“ und DET.5.10.3 „Automatisierte Überwachung von Anwendungsupdates“ (beide erhöht, KANN) | Eine Anforderung zu Produkten ohne Herstellerunterstützung haben wir im Katalog nicht gefunden. Unser Vorschlag: Ein nicht patchbares Altsystem ist eine dauerhafte Nichterfüllung einer SOLLTE-Anforderung und löst eine explizite Risikobetrachtung aus (300-1 Kap. 2.11); die Ausnahme autorisieren und begründen Sie nach UMS.5.1 und UMS.5.2 (beide MUSS) |
| Kap. 6.3, gleichlautend zu C3 in der Leitzentrale und zu C5 und C6 in den Stationen, C6 nur zeitweise an Einheitensteuerungen angeschlossen (Tab. 3): „Die unkontrollierte Anwendung von Laptops von außerhalb des Geltungsbereichs MUSS deshalb unterbunden werden.“ Stationen mit reduzierter Ausstattung sind laut Kap. 6.6 selten oder nie besetzt; dort fällt ein fremdes Gerät vor Ort niemandem auf (unser Hinweis) | SYS.3.1.A8 „Sicherer Anschluss von Laptops an Datennetze“ (Standard, SOLLTE): am internen Netz sollen sich nur zugelassene Laptops anmelden können | Mapping: kein Eintrag für A8; vom ganzen Baustein SYS.3.1 ist nur A1 zugeordnet. Eigene Suche: ARCH.4.1 „Netzzugangskontrolle“ (normal-SdT, SOLLTE, Zielobjektkategorie interne Netzsegmente), dazu ARCH.4.1.2 „Quarantäne“ (erhöht, KANN) | Die Zuordnung ist unsere, nicht die des Entwurfs. Aus dem MUSS des Profils wird ein SOLLTE; wer es als Pflicht halten will, schreibt es als ergänzende Anforderung ins Paket, für Laptops von Servicepartnern zusätzlich in die Vereinbarung mit dem Dienstleister |
Profileigene Anforderungen stehen in keinem Mapping, weil der Entwurf nur Anforderungen des Kompendiums verknüpft. Das betrifft alle Punkte, die Kap. 6 als „Zusätzliche Anforderungen“ führt, und die Hinweise dort, ob aus der Schablone übernommen oder fernleitungsspezifisch. An einigen Stellen geht Grundschutz++ inzwischen weiter als das Profil: Eine Offline-Kopie der Datensicherung verlangt der Katalog schon im normalen Niveau (NOT.4.14, SOLLTE), das Profil nur „abhängig von der Risikoeinschätzung“. An anderen fehlt ein genaues Gegenstück: Für Notfälle verlangt der Katalog Ausweich-Telekommunikationsdienste (NOT.3.5, SOLLTE) und nennt im Hinweis auch Satellitenanschlüsse; einen zweiten, gegen Sabotage unabhängigen Übertragungsweg für das Betriebsnetz verlangt er nicht. Redundanz gibt es dort für das Kernnetz (ARCH.8.1, SOLLTE) und für Telefonanbindungen (ARCH.8.2, KANN). Und eine Stelle reibt sich: Das Profil rät, bei Kommunikationsverbindungen „eher die Integrität“ zu sichern als die Vertraulichkeit (Verfeinerung zu CON.1.A3), der Katalog verlangt, Verbindungen ins Weitverkehrsnetz zu verschlüsseln (ARCH.6.2, SOLLTE). Wenn Sie der Verfeinerung folgen, begründen Sie die Abweichung. Wie Sie Zuordnungen aus dem Entwurf einzeln prüfen, beschreibt die Seite Mapping IT-Grundschutz 2023 prüfen; wie Sie eine Risikobetrachtung für Assets ohne passende Kategorie aufsetzen, die Seite Risikoanalyse durchführen.
Rechtehinweis: Baustein- und Anforderungstitel sowie sinngemäß wiedergegebene Anforderungsinhalte aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Zitate aus dem KRITIS-IT-Grundschutz-Profil für Mineralölfernleitungen © Bundesamt für Sicherheit in der Informationstechnik 2025 (laut Dokument), Quelle: BSI-Seite zum Profil. Kurze Zitate und Fundstellen aus BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 vom 20.10.2026, © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++. Diese Titel und Zitate stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Die Tabelle zeigt, was das Fernleitungsprofil selbst zu Profil, branchenspezifischem Sicherheitsstandard (B3S), Audit und gesetzlichem Nachweis sagt. Eine Aussage, dass seine Anwendung als gesetzlicher Nachweis gilt oder einen B3S ersetzt, enthält es nicht.
| Ebene | Was das Profil dazu sagt | Was daraus nicht folgt |
|---|---|---|
| Profil | Informationen „um ihren Betrieb nach IT-Grundschutz abzusichern“; jeder Betreiber muss Struktur und Risiken selbst anpassen (Kap. 2, 8) | Eine Aussage, dass die Umsetzung als Nachweis gilt, enthält das Profil nicht; eine Zertifizierung erwähnt es nicht. Welche Bedeutung es für die Pflichten Ihres Unternehmens hat, legt diese Seite nicht aus. |
| Branchenspezifischer Sicherheitsstandard (B3S) | nur im Literaturverzeichnis, über die Orientierungshilfe des BSI zu B3S nach § 8a Absatz 2 BSIG | Das Profil bezeichnet sich nicht als B3S und sagt nicht, dass es einen ersetzt |
| Audit und Prüfung | Es kann Prüforganisationen „bei der Herleitung einer geeigneten Prüfgrundlage im KRITIS-Kontext unterstützen“ (Kap. 2); Revisionen nach dem Leitfaden IS-Revision seien für KRITIS-Betreiber „i. A. nicht verpflichtend“ (zu DER.3.2) | Das Profil bezeichnet sich nicht selbst als Prüfgrundlage; welche Prüfgrundlage gilt, legt diese Seite nicht fest. |
| Gesetzlicher Nachweis | nur im Literaturverzeichnis, über die Orientierungshilfe zu Nachweisen nach § 8a Absatz 3 BSIG | keine Aussage, dass die Anwendung des Profils einen Nachweis erbringt |
Die allgemeine Einordnung, auch zur Frage der Nachweiswirkung, steht auf der Seite NIS2 und Grundschutz, Abschnitt KRITIS-IT-Grundschutz-Profile.
Rechtsbezug des Profils: Das Profil ist auf den 05.12.2025 datiert. Seine Verweise auf § 8a Absatz 1 und 1a, § 8b, das IT-Sicherheitsgesetz von 2015 und die BSI-Kritisverordnung von 2016 mit der Änderung von 2017 (Kap. 2, 3.1, 3.5, 6.1, Literaturverzeichnis) beziehen sich auf das BSI-Gesetz in der Fassung vor dem 06.12.2025; dasselbe gilt für die Tabellenzeilen zu B3S und Nachweis. Für frühere Betreiber Kritischer Infrastrukturen enthält § 39 Absatz 3 des geltenden BSI-Gesetzes eine Übergangsregel, die noch auf den alten § 8a Absatz 3 verweist; den Wortlaut gibt die Seite NIS2 und Grundschutz wieder. Wer darunter fällt und welche Fristen sich daraus ergeben, legt diese Seite nicht aus. An einer Stelle nennt es § 31 Absatz 2 BSIG (zu OPS.1.1.5); auch diesen Verweis legen wir nicht aus. Ob Ihre Leitung heute unter das BSI-Gesetz fällt und welche Pflichten daraus folgen, entscheidet diese Seite nicht. Dasselbe gilt für die weiteren Regelwerke, die das Profil nennt, darunter Rohrfernleitungsverordnung, Technische Regel für Rohrfernleitungsanlagen, IEC 62443, DIN EN 61511 und die Störfall-Verordnung: Wir nennen sie, haben ihren Inhalt aber nicht geprüft.
Unterstützung beim Übertrag
Wenn Sie ein Sicherheitskonzept nach dem Fernleitungsprofil auf Grundschutz++ umstellen wollen, unterstützt das Team von Blackfort Technology bei der Abweichungsanalyse, bei der Risikobetrachtung für Steuerungen und Feldgeräte ohne passende Zielobjektkategorie und beim Anforderungspaket. Ablauf und Leistungsumfang stehen auf der Seite Beratung zu IT-Grundschutz und Grundschutz++. Zur Absicherung von Steuerungstechnik, Fernwartung und Zonen nach IEC 62443 über Grundschutz hinaus informiert die Firmenseite unter https://www.blackfort-tec.de/ot-security. Weitere Profile anderer Branchen finden Sie in der Übersicht der IT-Grundschutz-Profile.