
Steckbrief des Profils
| Originaltitel | „IT-Grundschutz-Profil „Chemie““ (Deckblatt); in den formalen Angaben „IT-Grundschutz-Profil für Produktionsanlagen der chemischen Industrie“ (Kap. 2) |
|---|---|
| Herausgeber | Bundesamt für Sicherheit in der Informationstechnik (BSI). Version 2 entstand laut Danksagung in einem BSI-Arbeitskreis mit Fachleuten aus Chemieunternehmen sowie Prüf-, Beratungs- und Automatisierungsunternehmen; Version 1 mit Personen aus dem NAMUR-Arbeitskreis 4.18 |
| Version und Datum | Version 2.0 (Versionsstand „2.0.0“, Kap. 2), Freigabe am 15.01.2025 laut Änderungshistorie; Version 1.0 am 19.01.2023. Auf dem Deckblatt steht „Version 2025“. |
| Abweichung BSI-Seite | Die BSI-Seite zum Profil nennt das Datum 08.09.2025 und schreibt, das Dokument sei im März 2023 veröffentlicht und im September 2025 aktualisiert worden. Die am 02.11.2026 dort abrufbare PDF-Fassung enthält in ihrer Änderungshistorie keinen Eintrag nach dem 15.01.2025. Was im September 2025 geändert wurde, können wir aus dem Dokument nicht ablesen. |
| Revisionszyklus | „alle 2 Jahre“ (Kap. 2); die BSI-Seite spricht von einer angestrebten Revision |
| Kompendium-Edition | laut Kap. 8 das IT-Grundschutz-Kompendium 2023; die Bausteinliste entspricht allerdings dem Stand 2022 (siehe unten), Anhang C nennt ausdrücklich das Kompendium 2022 |
| Methodik | BSI-Standard 200-2, Standard-Absicherung; als Schutzniveau „Standard-Absicherung mit hohem & sehr hohem Schutzbedarf“ (Kap. 4.2), drei Kategorien normal, hoch, sehr hoch |
| Umfang | 59 Seiten (PDF, etwa 1 MB), 11 Kapitel, davon Kapitel 11 mit den Anhängen A bis D, 17 Tabellen |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Profil, ohne Registrierung; Vertraulichkeit „öffentlich“ (Kap. 2). Die in Kap. 6.6 erwähnte „Exceltabelle“ zu Komponenten und Verbindungen haben wir auf der BSI-Seite nicht gefunden. |
| Lizenz und Rechte | „© Bundesamt für Sicherheit in der Informationstechnik 2025“, keine offene Lizenz. Wir zitieren deshalb nur kurz und mit Fundstelle und geben den Inhalt sonst in eigenen Worten wieder; Tabellen und Abbildungen des Profils bilden wir nicht nach. |
| Art | vom BSI herausgegebenes IT-Grundschutz-Profil (kein KRITIS-Profil, keine Abschlussarbeit) |
| Fundstelle | BSI-Seite „IT-Grundschutz-Profil „Chemie““, abgerufen am 02.11.2026 |
Alle Profile im Überblick, mit Herausgeber, Stand und Kompendium-Edition, finden Sie auf der Seite IT-Grundschutz-Profile finden und weiterverwenden.
Geltungsbereich: Zonen und Modellarchitekturen
Das Profil richtet sich an Betreiber verfahrenstechnischer Produktionsanlagen, die PLT-S und PLT-Betriebseinrichtungen mit Sicherheitsfunktion (PLT-BS) zur Verhinderung von Störfällen einsetzen, und dort an die Personen, die für alle Lebensphasen der OT verantwortlich sind, sowie an jene, die IT-Services für die OT bereitstellen (Kap. 3.1). Sein Gegenstand ist enger als der Titel vermuten lässt: Im Mittelpunkt steht die Funktion der Sicherheitseinrichtung, bestehend aus Sensor, Logiksystem und Aktor (Kap. 7). Schutzziele wie Anlagenverfügbarkeit oder Know-how-Schutz klammert es bewusst aus, soweit sie nicht die Sicherheitsfunktion berühren (Kap. 3.2, Anhang A).
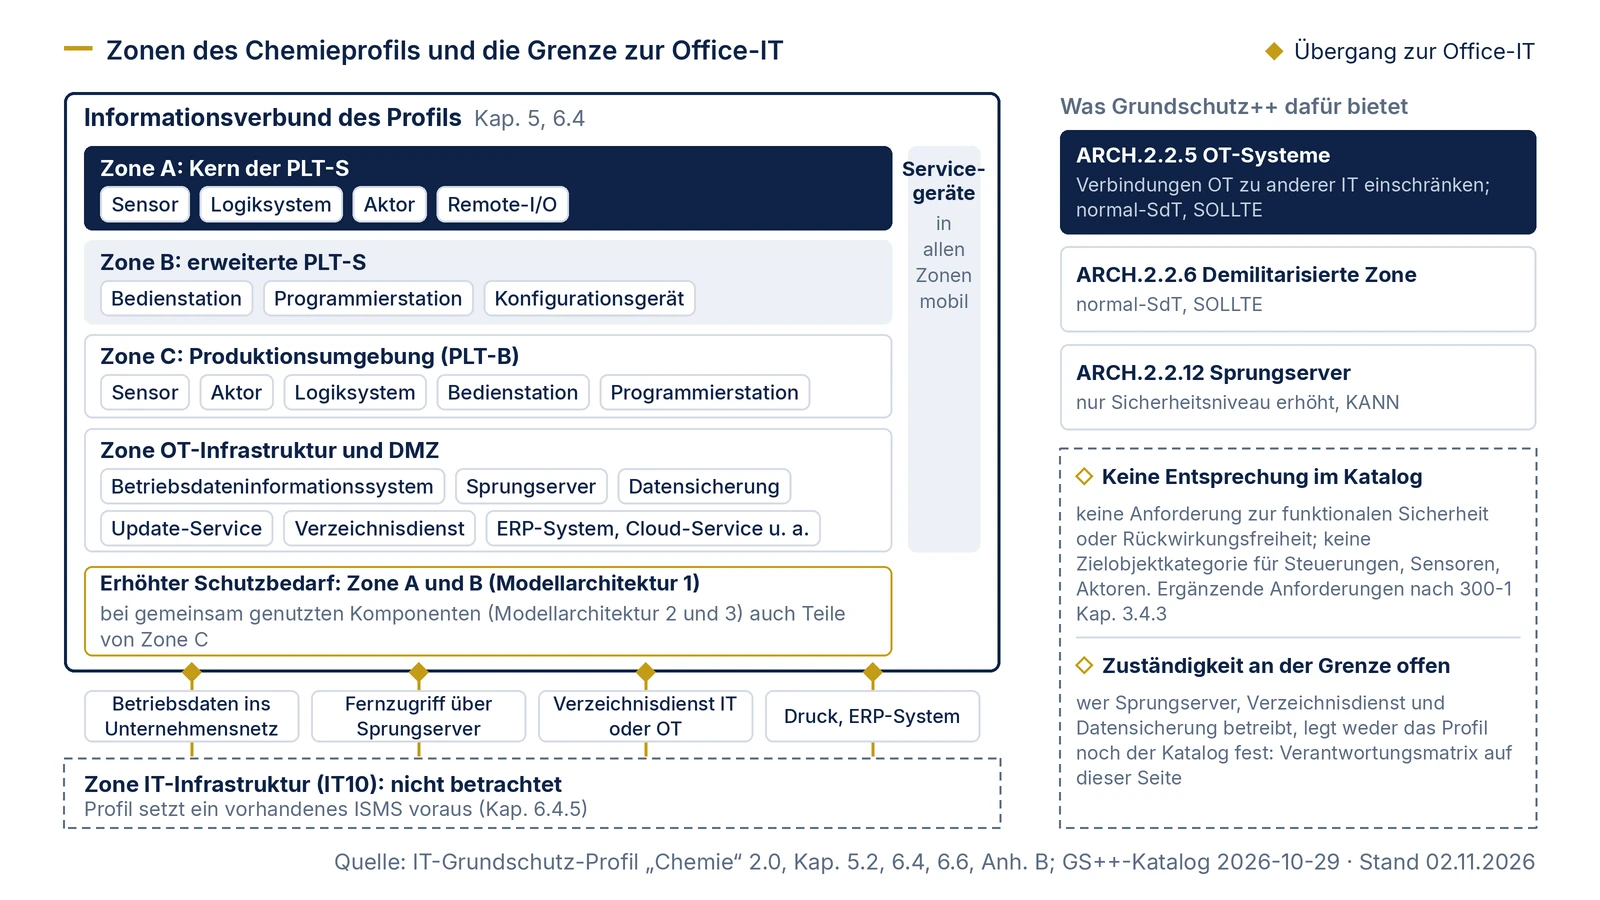
Die Referenzarchitektur gliedert die Anlage in Zonen (Kap. 6.4). Zone A, der Kern der PLT-S, umfasst alles, was für die Ausführung der Sicherheitsfunktion unerlässlich ist: Logiksystem, Ein- und Ausgabebaugruppen, Remote-I/O, Sensoren, Aktoren und die Verbindungen dazwischen. Zone B, die erweiterte PLT-S, enthält Komponenten, die auf Zone A einwirken können, etwa Bedienstationen, Programmierstationen und Konfigurationsgeräte. Zone C ist die Produktionsumgebung mit der Betriebsleittechnik (PLT-B), also deren Sensoren, Aktoren, Logiksystem, Bedien- und Programmierstation. Dazu kommen die Zone OT-Infrastruktur und DMZ mit unterstützenden Diensten wie Datensicherung und der Anbindung an zentrale IT-Systeme, in der die Abbildungen 1 bis 3 auch das Betriebsdateninformationssystem, Sprungserver, Verzeichnisdienst, ERP-System und Cloud-Service zeigen, sowie die Zone IT-Infrastruktur, die das Profil nur „der Vollständigkeit“ halber darstellt (Kap. 6.4.5).
Quer dazu stehen drei Modellarchitekturen (Kap. 6.6): In Modellarchitektur 1 sind Betriebs- und Sicherheitseinrichtung vollständig getrennt, mit eigenen Sensoren, Aktoren, Logiksystemen, Programmier- und Bedienstationen; der erhöhte Schutzbedarf beschränkt sich dann auf die Zonen A und B. In Modellarchitektur 2 teilen sich beide eine Programmierstation und gemeinsam genutzte Feldgeräte, wodurch Zugriffe aus Zone C nach Zone A möglich werden; der Schutzbedarf der gemeinsam genutzten Feldgeräte vererbt sich auf ihre Verbindungen, und die gemeinsame Programmierstation hat einen höheren Schutzbedarf als eine reine PLT-S-Programmierstation. In Modellarchitektur 3 sind die Logiksysteme in einer Komponente vereint und werden über eine gemeinsame Bedienstation bedient. Das Profil hält fest, dass es in realen Anlagen zu Mischformen kommen kann und der Betreiber seine Anlage anhand der Modelle selbst bewerten muss (Kap. 6.3).
Ausgeschlossen ist die IT-Infrastruktur der Institution: Der Informationsverbund reicht „bis hin zu den Schnittstellen zur allgemeinen IT-Infrastruktur“ (Kap. 5.2). Ebenfalls nicht betrachtet werden die physische Netzstruktur mit Switches, Firewalls und Gateways, weil sie je nach Anlage und Hersteller zu stark variiert (Anhang B, 11.2.15), und Komponenten, die nur beim Versagen weiterer Sicherheitsfunktionen einen Störfall herbeiführen können; deren Absicherung liegt im Ermessen des Betreibers (Kap. 5.2). Für Servicegeräte wie Laptops und Smartphones von Betreiber oder Dienstleistern stellt das Profil keine Verbindungen zu den Zonen A, B und C dar, weil sie in allen Zonen mobil eingesetzt werden (Kap. 6.6).
Passt das Profil zu Ihrer Anlage?
Das Profil passt, wenn …
- Sie eine verfahrenstechnische Anlage betreiben, in der Sicherheitseinrichtungen der Prozessleittechnik Menschen und Umwelt schützen, und deren Schutz gegen Cyberangriffe begründet festlegen wollen;
- Sie für Ihre Anlage bestimmen müssen, welche Komponenten Betriebs- und Sicherheitseinrichtung gemeinsam nutzen: Die drei Modellarchitekturen und Anhang B geben dafür eine Vorlage;
- Ihre Büro-IT bereits in einem ISMS geführt wird und Sie einen eigenen Informationsverbund für die OT aufbauen;
- Sie für nicht umsetzbare Anforderungen in der OT ein geregeltes Ausnahme- und Kompensationsverfahren brauchen (Kap. 9);
- Sie Sicherheitsanforderungen an Hersteller und Dienstleister für Programmier-, Konfigurations- und Servicegeräte formulieren wollen; Anhang B nennt dafür typische Gefährdungen.
Das Profil passt nicht oder nur eingeschränkt, wenn …
- Sie Produktionsverfügbarkeit oder Rezepturschutz absichern wollen: Diese Schutzziele klammert das Profil aus; wer sich gegen Fehlauslösungen der Sicherheitsfunktion (A1, siehe unten) schützen will, muss den Geltungsbereich nach Anhang A, 11.1.1, selbst erweitern;
- Sie ein ISMS für den ganzen Standort aufbauen: Die IT-Infrastruktur und die physische Netzstruktur betrachtet das Profil nicht (Kap. 5.2, 11.2.15);
- Ihre Anlage Komponenten nach Bausteinen der Edition 2023 hat, etwa Terminalserver, virtuelle Desktops oder Network Access Control: Dafür enthält die Bausteinliste keine Zuordnung;
- Sie die Bausteinauswahl ohne Nacharbeit übernehmen wollen: Viele Zuordnungen lauten „Ja, ggf. im Rahmen von speziellen Anwendungen“ und müssen für Ihre Anlage entschieden werden;
- Sie direkt mit Grundschutz++ beginnen: Dann nutzen Sie Zonenmodell, Modellarchitekturen, Anhang B und das Ausnahmeverfahren als Fachquelle; Schutzbedarfskategorien und Bausteinauswahl setzen Sie neu auf (siehe unten).
Was das Profil besonders macht
Schutzbedarf aus der funktionalen Sicherheit: Das Profil verbindet die Schadensszenarien des IT-Grundschutzes mit einer Kategorisierung aus der NAMUR-Empfehlung NA 163 (Anhang A). A1 bedeutet, die Sicherheitsfunktion löst ohne Anforderung aus; das ist nicht gefährlich, kann aber die Produktion unterbrechen, und entspricht normalem Schutzbedarf. A2 bedeutet, die Funktion ist deaktiviert; A3, sie ist deaktiviert und der Anforderungsfall wird zugleich herbeigeführt. A2 und A3 stehen für hohen und sehr hohen Schutzbedarf (Tab. 11 bis 13). Weil eine deaktivierte Funktion bei den regelmäßigen Funktionsprüfungen wahrscheinlich auffiele, unterstellt das Profil als Ziel eines Angriffs stets A3 (Anhang A, 11.1.1). Von den sechs Schadensszenarien hält es nur drei für relevant: Verstoß gegen Gesetze, Vorschriften oder Verträge, Beeinträchtigung der persönlichen Unversehrtheit und finanzielle Auswirkungen (11.1.2).
Gemeinsam genutzte Komponenten als Kern der Risikobewertung: Statt Bausteine nur Zielobjekten zuzuordnen, zeigt das Profil für jede Komponente, wie sich dieselbe Gefährdung je nach Modellarchitektur auswirkt. Ein manipulierter Sensor führt bei getrennter Nutzung zu A2, bei gemeinsamer Nutzung durch Betriebs- und Sicherheitseinrichtung zu A3, weil beide Logiksysteme dieselben falschen Werte erhalten (Tab. 14). Für ein integriertes Logiksystem führt jede Manipulation zu A3 (11.2.3.3). Anhang B beschreibt so Sensor, Aktor, Logiksystem, Programmier-, Bedien-, Konfigurations- und Servicegeräte, das Betriebsdateninformationssystem und die Dienste der OT-Infrastruktur mit typischen Protokollen, Gefährdungen und gängigen Absicherungen. Eine Risikobewertung nimmt es ausdrücklich nicht vor (11.2).
Ausnahmen mit Verfahren: Kapitel 9 ist für OT-Betreiber wohl der praktischste Teil. Es trennt generische Restrisiken, die sich schon aus einem Maßnahmenkatalog ergeben, von spezifischen, die erst in der Anlage sichtbar werden, und nennt Beispiele für kompensierende Maßnahmen, etwa ein nicht aktualisierbares System in ein eigenes Segment mit vorgeschalteter DMZ zu stellen oder fehlende persönliche Konten durch Schichttagebücher organisatorisch auszugleichen (Kap. 9.2). Ausnahmen genehmigt ein benanntes Expertengremium des OT-Security-Management-Systems zusammen mit dem Betreiber, zeitlich befristet, zentral gespeichert und mit festen Prüffragen bei Verlängerung (Kap. 9.3).
Bezug zu anderen Regelwerken: Nach eigener Angabe berücksichtigt das Profil die Leitfäden und Arbeitsblätter KAS-51, TRBS 1115-1, VDI/VDE 2182, NA 163, NE 165 und NA 169 und will Betreibern zeigen, welche Aspekte schon durch andere Standards erfüllt sein sollten (Kap. 3.2). Kapitel 1 schließt mit dem Satz, die Vorgehensweise des IT-Grundschutzes stelle „eine Lösungsvariante für die Erfüllung der Anforderungen aus dem KAS-51 dar“. Anhang C ordnet Abschnitte von KAS-51 Normabschnitten und Bausteinen zu. Wir geben diese Bezüge wieder, prüfen sie aber nicht.
Bausteinauswahl nach Mehrheitsprinzip: Kapitel 8 wählt die Bausteine, die „für eine Mehrheit der Anlagen zur Anwendung kommen“, und lässt ausdrücklich zu, auf Grundlage einer systemischen Risikobeurteilung auf bausteinspezifische Anforderungen zu verzichten. Über die Basis- und Standard-Anforderungen hinaus fordert es nur eine Anforderung für erhöhten Schutzbedarf ausdrücklich: ISMS.1.A16 „Erstellung von zielgruppengerechten Sicherheitsrichtlinien“ (Tab. 4). Welche weiteren Anforderungen das in Kap. 4.1 beschriebene, über normal liegende Schutzniveau erfordert, bleibt dem Betreiber überlassen.
Arbeitsmittel: Verantwortungsmatrix für die Grenze Office-IT/OT
Das Profil setzt voraus, dass die IT-Infrastruktur in einem eigenen ISMS geführt wird, und betrachtet seinen Informationsverbund nur bis zu den Schnittstellen dorthin. Die Objekte, die an dieser Grenze stehen oder sie überqueren, beschreibt es in Anhang B, lässt aber offen, wer für sie zuständig ist. Die Matrix fasst diese Objekte zusammen. Legen Sie für jede Zeile drei Dinge fest: wer das Objekt betreibt (OT-Betrieb, IT-Betrieb oder Dienstleister), in welchem Informationsverbund es geführt wird und wer Änderungen freigibt. Jede Zeile, in der zwei Verbünde berührt sind, ist eine Schnittstelle, die Sie nach BSI-Standard 300-1 Kap. 3.1 dokumentieren.
| Objekt (Profil) | Was das Profil dazu sagt | Typischer Konflikt | Festzulegen |
|---|---|---|---|
| Betriebsdateninformationssystem, IT8 | Prozessdatenarchive werden „in der Regel“ über das Unternehmensnetz für höhere Ebenen nutzbar gemacht; Clients laufen oft auf Büro-Rechnern; Gefahr von DoS auf das PLT-S-Logiksystem und manipulierten Sollwerten (11.2.8) | Fachbereiche brauchen die Daten, die OT will keinen Zugriff von außen | Datenrichtung und Übergabepunkt (Spiegel in der DMZ oder Direktzugriff); wer betreibt Server und Clients |
| Sprungserver, IT9b | verbindet entfernte Stationen, auch aus der IT-Infrastruktur ins ICS; je Verbindung eigene Sitzung mit der Funktion einer Bedienstation (11.2.9) | IT betreibt die Fernzugriffsplattform, OT kennt die Zielsysteme | Betreiber des Servers, Freigabe jeder Sitzung, welche Zonen erreichbar sind (Zone A und B: laut 11.2.4.1 ist Fernzugriff auf PLT-S-Programmierstationen „nicht üblich“) |
| Verzeichnisdienst, IT9g | steht „entweder in der IT-Infrastruktur oder als separater Verzeichnisdienst mit eigener Domäne in der OT-Infrastruktur“ (11.2.12.2) | gemeinsame Domäne spart Aufwand, verbindet aber beide Welten | eigene OT-Domäne ja oder nein; wer verwaltet Konten und Gruppen für die OT |
| Datensicherung, IT9d | Sicherungen enthalten Programme der Logiksysteme und Know-how; Prüfsummen getrennt speichern, Lagerung zugangsbeschränkt (11.2.10) | zentrale Backup-Infrastruktur der IT gegen Sicherungen in der OT | Speicherort, Zugriff auf die Sicherungen, wer prüft die Wiederherstellung |
| Update-Service, IT9f | nicht alle Patches sind für die Komponenten zugelassen; Datenschleuse und Integritätsprüfung als gängige Absicherung (11.2.11) | Patchtakt der IT gegen Herstellerfreigaben der OT | wer gibt Patches für OT-Systeme frei, Quelle der Updates |
| Druck, Print-Server (IT9h) | Drucker liegt in der IT-Infrastruktur, weil das Leitsystem eventuell keinen lokalen Drucker hat; „Damit besteht eine Verbindung in die IT-Infrastruktur“ (11.2.13.4) | kleine Funktion, aber eine dauerhafte Verbindung | ob die Verbindung nötig ist, über welchen Weg |
| Dateiaustausch, ERP-System, Cloud-Service (IT9c, IT9e, IT9a) | als Zielobjekte geführt (Tab. 2), mit Bausteinen wie APP.3.3 und APP.4.2 (Tab. 5); im Profil in der Zone OT-Infrastruktur geführt, im Anhang nicht näher beschrieben | Anwendungen, die fachlich der Unternehmens-IT gehören, mit Datenfluss in die Produktion | welche Daten fließen in welche Richtung, wer betreibt die Anwendung |
| QR- und Barcodescanner (IT9h) | Daten gehen über einen Rechner direkt in die Rezepte; Manipulation kann die Reihenfolge der Zutaten vertauschen (11.2.13.3) | unscheinbares Gerät mit Wirkung auf die Rezeptur | Betrieb des Rechners, Prüfung der übernommenen Daten |
| Servicegeräte, IT7 | nicht fest im OT-Netz, oft Laptop oder Smartphone, eigene oder von Dienstleistern; Überspringen von Netzsegmenten durch Portabilität (11.2.7) | Geräte von Dienstleistern und Altgeräte mit veralteter Software | Geräte je Anlage oder Zone, Prüfung fremder Geräte, wer hält Ersatzgeräte und VM-Abbilder vor |
| Physische Netzkomponenten (Switch, Firewall, Gateway) | nicht betrachtet, müssen beim Absichern aber „mitbetrachtet“ werden, besonders bei gemeinsam genutzten Segmenten (11.2.15) | Netzteam der IT gegen Automatisierungstechnik | Betreiber der Firewall zwischen OT und IT, wer ändert Regeln |
Die Spalten „Typischer Konflikt“ und „Festzulegen“ sind unser Vorschlag; das Profil enthält keine solche Zuständigkeitsverteilung. Wie Sie den Verbund und seine Grenzen allgemein festlegen, beschreibt die Seite Informationsverbund abgrenzen.
Stellen, die Sie beim Übernehmen prüfen sollten
- Kompendium-Edition: Kapitel 8 nennt die Edition 2023. Die Tabellen 4 bis 9 führen aber genau den Bausteinbestand der Edition 2022 ohne APP.6 Allgemeine Software: Sie enthalten die 2023 entfallenen Bausteine OPS.2.1 und OPS.3.1 (ersetzt durch OPS.2.3 und OPS.3.2) und SYS.2.2.2 (vom Profil selbst als gestrichen markiert), und es fehlen die zehn 2023 neu aufgenommenen Bausteine, darunter OPS.1.1.1 Allgemeiner IT-Betrieb, SYS.1.9 Terminalserver und NET.3.4 Network Access Control. SYS.1.9 ist für Chemiebetreiber nicht nebensächlich: Das Profil beschreibt den Sprungserver als Terminalserver (Anhang B, 11.2.9).
- Zonenbezeichnungen: Das Inhaltsverzeichnis spricht von „Kern SIS“ und „Erweitertes SIS“ und führt unter 6.4.4 die Zone IT-Infrastruktur; im Text heißen die Zonen „Kern PLT-S“ und „Erweiterte PLT-S“, 6.4.4 ist die Zone „OT-Infrastruktur & DMZ“.
- Kennungen: Kapitel 6.6.2 vergleicht die gemeinsame Programmierstation IT4c mit der „PLT-S-Programmierstation (IT4b)“; laut Tabelle 2 ist IT4a die PLT-S- und IT4b die PLT-B-Programmierstation. In Anhang B, 11.2.8.2, steht „PLT-B-Logiksystem (IT3c)“, gemeint ist nach Tabelle 2 IT3b. Raum IN01 heißt in Tabelle 3 „Leitstand“, in Tabelle 9 „Leitwarte“.
- Netzbausteine: Tabelle 8 ordnet die NET-Bausteine „IT9h OT-Infrastruktur“ und „IT10 IT-Infrastruktur“ zu. IT9h steht in Tabelle 2 für „Weitere Dienste“, und IT10 betrachtet das Profil ausdrücklich nicht (Kap. 6.4.5, 11.2.14).
- Anhang C: Die Zuordnung verweist auf „ISO/IEC 27001:2018“; die genannten Nummern wie A.5.15 oder A.8.20 folgen der Gliederung von Anhang A der Fassung 2022 (93 Maßnahmen, nummeriert 5.1 bis 8.34; vgl. die Zuordnung „ISO/IEC 27001:2022 Annex A to GS++ Mapping“ des BSI in der Stand-der-Technik-Bibliothek, abgerufen am 02.11.2026). Zudem bezieht sich Anhang C auf das Kompendium 2022.
- Historischer Rechtsverweis: DER.3.2 schließt das Profil mit Verweis auf die Nachweisprüfung nach „§8a BSIG“ aus (Tab. 4). Das ist ein Verweis auf das BSI-Gesetz in der Fassung vor seiner Neufassung, also historisch.
Weg nach Grundschutz++: was der Katalog für die OT bietet
Für eine Chemieanlage ändert der Wechsel nach Grundschutz++ drei Dinge: Die NA-163-Stufen müssen auf zwei Schutzbedarfskategorien passen, Steuerungen, Sensoren und Aktoren finden keine eigene Zielobjektkategorie, und der Katalog nennt OT nur in einer Anforderung. Eine Fassung des Chemieprofils für Grundschutz++ haben wir bis zum 02.11.2026 nicht gefunden; es beruht auf BSI-Standard 200-2 und Bausteinen der Editionen 2022 und 2023.
Erstens der Schutzbedarf. Das Profil ordnet A1 dem normalen, A2 und A3 dem hohen und sehr hohen Schutzbedarf zu; Grundschutz++ kennt für Geschäftsprozesse nur normal und hoch, und eigene Kategorien „sind hierbei auf die Schutzbedarfskategorien des GS++ zu mappen“ (300-1 Kap. 2.6). Unter den Hilfen zur Ermittlung eines hohen Schutzbedarfs nennt 300-1 die Beeinträchtigung der persönlichen Unversehrtheit ohne Einschränkung (ebd.). Ein Produktionsprozess, dessen Sicherheitseinrichtungen nach Profil vor A2 und A3 schützen, wird nach dieser Hilfestellung in aller Regel als hoch einzustufen sein; die Einstufung trifft der Betreiber. Für Prozesse mit hohem Schutzbedarf ist eine Risikobetrachtung erforderlich (Kap. 2.6, 2.11). Die NA-163-Einstufung des Profils können Sie als Begründung verwenden. Die Unterscheidung der Modellarchitekturen bleibt wichtig: Sie entscheidet, welche Assets dem Prozess mit hohem Schutzbedarf zugeordnet sind.
Zweitens die Zielobjekte. Anhang 1 von 300-1 kennt keine Zielobjektkategorie für Steuerungen, Sensoren oder Aktoren; auch im Anwenderkatalog Build 2026-10-29 ist keine Anforderung einer solchen Kategorie zugeordnet. Logiksysteme, Programmier- und Bedienstationen führen Sie als IT-Systeme, den EMSR-Schaltraum als Raum für technische Infrastruktur, für den 300-1 „Schaltraum“ ausdrücklich als Beispiel nennt. Für Sensoren und Aktoren, die mit den vorhandenen Kategorien „nicht hinreichend abgedeckt“ sind, ist nach 300-1 Kap. 2.11 eine explizite Risikobetrachtung erforderlich.
Drittens der Katalog selbst. Von 1.000 Anforderungen des Anwenderkatalogs spricht genau eine OT ausdrücklich an: ARCH.2.2.5 „OT-Systeme“ verlangt, Verbindungen zwischen OT-Systemen und anderen IT-Systemen einzuschränken (normal-SdT, SOLLTE). Daneben nennen einige Erläuterungen OT oder industrielle Steuerungssysteme, etwa zu ARCH.2.1 „Netzsegmente“ und ARCH.2.4 „Inventar der Netze“, zu BES.2.1.4.1 „Kompatibilität der Schnittstellen“ und zu DET.4.2 „Automatische Angriffserkennung“, die für OT-Systeme ohne Installationsmöglichkeit einen kombinierten Ansatz aus Netzwerk- und Loganalyse als sinnvoll nennt. Eine Anforderung zur funktionalen Sicherheit, zur Rückwirkungsfreiheit einer Sicherheitseinrichtung oder zum Änderungsmanagement nach Functional Safety Management enthält der Katalog nicht. Was das Profil und die IND-Bausteine dazu verlangen, führen Sie in Grundschutz++ als ergänzende Anforderungen (300-1 Kap. 3.4.3).
Für die 91 Bausteine, die das Profil als relevant markiert, haben wir den Mapping-Entwurf IT-Grundschutz 2023 → Grundschutz++ ausgezählt. Mitgezählt sind auch die Bausteine, die das Profil nur bedingt für relevant hält; SYS.2.2.2 ist nicht mitgezählt, für die entfallenen OPS.2.1 und OPS.3.1 haben wir ihre Nachfolger OPS.2.3 und OPS.3.2 eingesetzt (unser Vorschlag). Die Datei steht auf Status „draft“ (Stand 21.07.2026), die Ziele haben wir im Anwenderkatalog Build 2026-10-29 aufgelöst. Das Ergebnis ist ein Entwurf und keine amtliche Zuordnung.
Wie Sie die Einstufung belegen, beschreibt die Seite Schutzbedarf begründet bewerten; wie Assets den Zielobjektkategorien zugeordnet werden, die Seite Modellierung: aus Assets ein Anforderungspaket bilden.
| Messgröße | 91 relevante Bausteine | davon 7 IND-Bausteine |
|---|---|---|
| Anforderungskennungen im Kompendium 2023 | 1.747, davon 269 als entfallen gekennzeichnet, also 1.478 gültige | 78, davon 9 entfallen, also 69 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 431 (rund 29 % der gültigen) | 26 (rund 38 %) |
| verschiedene Grundschutz++-Anforderungen als Ziel | 325 aus 18 Praktiken; die meisten in DET (75), ARCH (63), KONF (48) und TEST (34) | 49, vor allem DET (17), ARCH und TEST (je 8) |
| Bausteine ohne einen einzigen Eintrag | 15: ORP.4, CON.2, CON.3, CON.6, OPS.1.2.4, APP.2.3, SYS.1.2.2, SYS.1.3, SYS.2.4, SYS.3.2.3, IND.2.2, IND.2.3, INF.5, INF.7, INF.9 | IND.2.2 Speicherprogrammierbare Steuerung (SPS) und IND.2.3 Sensoren und Aktoren |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 12, alle auf dieselbe Kennung VRB.1.2 | 1 (aus IND.1, ebenfalls VRB.1.2) |
Für die OT heißt das: Zum Baustein IND.2.7 „Safety Instrumented Systems“ mit 12 Anforderungen gibt es 3 Einträge (A5, A6, A12, zu Notfallmanagement, Planung und Integrität von Anwendungsprogrammen); für Logiksysteme, Sensoren und Aktoren gibt es keinen. Ein Eintrag heißt zudem nicht, dass die Anforderung vollständig abgedeckt ist; die Beziehungen reichen von gleichwertig bis zu teilweiser Überschneidung. Drei Anforderungen, die das Profil berühren, haben wir einzeln nachvollzogen:
| Profilstelle | Anforderung Kompendium 2023 | Ziel in Grundschutz++ (Katalog Build 2026-10-29) | Lücke |
|---|---|---|---|
| Kap. 6.6: Trennung von Betriebs- und Sicherheitseinrichtung, Modellarchitekturen 1 bis 3; Tab. 7 ordnet IND.2.7 den PLT-S-Komponenten zu | IND.2.7.A7 „Trennung und Unabhängigkeit des SIS von der Umgebung“ (Standard, SOLLTE): rückwirkungsfreier Betrieb, Änderungen mit Wirkung auf das SIS unter dem Änderungsmanagement des Functional Safety Management | Mapping: kein Eintrag. Eigene Suche: ARCH.2.2.5 „OT-Systeme“ (normal-SdT, SOLLTE) schränkt Verbindungen zwischen OT und anderen IT-Systemen ein; ARCH.2.1 „Netzsegmente“ (normal-SdT, SOLLTE) | Die Zuordnung ist unsere, nicht die des Entwurfs. Die Grenze, die das Profil zieht, liegt innerhalb der OT, zwischen Zone A/B und Zone C; ARCH.2.2.5 regelt nur die Grenze zur übrigen IT. Rückwirkungsfreiheit und Kopplung an das Functional Safety Management als ergänzende Anforderung führen |
| Anhang B, 11.2.9: Sprungserver IT9b für Verbindungen aus der IT-Infrastruktur ins ICS; Tab. 7 ordnet ihm IND.3.2 zu | IND.3.2.A7 „Technische Entkopplung von Zugriffen“ (Standard, SOLLTE): jeder Fernzugriff in eine OT-Zone über ein System, das die Verbindung terminiert, etwa einen Sprungserver in einer OT-DMZ, für das die OT zuständig ist | Mapping: Teilanforderungen 1, 2 und 4 als subset-of zu ARCH.2.2.5 „OT-Systeme“ (normal-SdT, SOLLTE); Teilanforderung 4 als superset-of zu ARCH.2.2.12 „Sprungserver“ (erhöht, KANN) | Der Sprungserver ist in Grundschutz++ optional. Dass die OT für ihn zuständig ist, steht nirgends im Katalog; das gehört in Ihre Verantwortungsmatrix (oben) und als ergänzende Anforderung ins Anforderungspaket |
| Kap. 9.2: fehlen persönliche Konten, können „Schichttagebücher helfen, das Restrisiko organisatorisch zu kompensieren“; 11.2.12: Verzeichnisdienst in IT oder OT | IND.1.A7 „Etablieren einer übergreifenden Berechtigungsverwaltung zwischen der OT und in der Office-IT“ (Standard, SOLLTE) | Mapping: kein Eintrag. Eigene Suche: BER.1.1 „Verfahren und Regelungen“ (normal-SdT, MUSS), BER.3.16 „Keine Gruppenkonten“ (normal-SdT, SOLLTE, im Regelbetrieb untersagen), BER.3.18 „Gruppenkonten - Wechsel dokumentieren“ (normal-SdT, SOLLTE) | Die Zuordnung ist unsere. Ein Schichttagebuch entspricht am ehesten BER.3.18. Bleibt BER.3.16 an Bedienstationen auf Dauer unerfüllt, ist nach 300-1 Kap. 2.11 eine explizite Risikobetrachtung erforderlich; das Restrisiko gibt die Institutionsleitung frei. Das Expertengremium aus Kap. 9.3 des Profils können Sie dafür weiterverwenden |
Profileigene Vorgaben stehen in keinem Mapping, weil der Entwurf nur Anforderungen des Kompendiums verknüpft. Das betrifft die NA-163-Einstufung, die Bewertung gemeinsam genutzter Komponenten je Modellarchitektur, die gängigen Absicherungen aus Anhang B (etwa Prüfsummen für Sicherungsabbilder, Zeitstempel gegen Replay-Angriffe auf das Betriebsdateninformationssystem, zwei Bedienstationen oder Schlüsselschalter zum Deaktivieren einer Sicherheitsfunktion) und das Ausnahmeverfahren aus Kapitel 9. Ebenso ohne Eintrag ist ISMS.1.A16, die einzige Anforderung für erhöhten Schutzbedarf, die das Profil ausdrücklich fordert. Wenn Sie diese Vorgaben behalten wollen, schreiben Sie sie als ergänzende Anforderungen in Ihr Anforderungspaket. Wie Sie Zuordnungen aus dem Entwurf einzeln prüfen, beschreibt die Seite Mapping IT-Grundschutz 2023 prüfen.
Rechtehinweis: Zitate und Angaben aus dem IT-Grundschutz-Profil „Chemie“, Version 2.0, Herausgeber Bundesamt für Sicherheit in der Informationstechnik, laut Danksagung in einem BSI-Arbeitskreis weiterentwickelt (Version 1 mit Personen aus dem NAMUR-Arbeitskreis 4.18), © Bundesamt für Sicherheit in der Informationstechnik 2025; das Dokument enthält keine offene Lizenz. Quelle: BSI-Seite zum Profil. Die Zitate sind wortgetreu, Zusammenfassungen, Matrix und Grafik unsere eigenen. Anforderungs- und Bausteintitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Diese Zitate und Titel stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Das Profil nennt die Störfall-Verordnung (12. BImSchV), die Gefahrstoffverordnung, die Betriebssicherheitsverordnung, KAS-Leitfäden, TRBS 1115-1, NAMUR-Empfehlungen, VDI/VDE-Richtlinien und IEC 61511. Unter anderem grenzt es PLT-S von sicherheitsrelevanten Anlagenteilen im Sinne der Störfall-Verordnung ab und hält fest, dass es auf beide angewendet werden kann (Kap. 5.1). Diese Einordnungen geben wir nur wieder. Welche Pflichten aus Anlagensicherheits-, Arbeitsschutz- oder Immissionsschutzrecht für Ihre Anlage gelten und ob die Umsetzung des Profils sie erfüllt, entscheidet diese Seite nicht.
Ob und mit welchen Pflichten das heutige BSI-Gesetz für Ihr Unternehmen gilt, entscheidet diese Seite ebenfalls nicht. Der Verweis des Profils auf § 8a BSIG bezieht sich auf die Rechtslage vor der Neufassung des Gesetzes.
Die Umsetzung des Profils ist kein Nachweis gegenüber einer Behörde, einem Sachverständigen oder einer Zertifizierungsstelle. Das Profil selbst erwartet, dass sich der Aufwand für die Vorbereitung von Audits verringert (Kap. 3.2); eine Nachweiswirkung schreibt es sich nicht zu. Dass das BSI es herausgegeben hat, macht es nicht zu einer Vorgabe für Ihre Anlage.
Wie Grundschutz und die Pflichten nach NIS2 allgemein zusammenhängen, beschreibt die Seite NIS2 und Grundschutz.
Unterstützung beim Übertrag
Wenn Sie ein OT-Sicherheitskonzept nach dem Chemieprofil auf Grundschutz++ umstellen oder die Grenze zwischen Office-IT und Produktion neu ordnen wollen, unterstützt das Team von Blackfort Technology bei Abgrenzung, Schutzbedarf und Anforderungspaket. Ablauf und Leistungsumfang stehen auf der Seite Beratung zu IT-Grundschutz und Grundschutz++. Zur Informationssicherheit in Industrie und Produktion über Grundschutz hinaus finden Sie Informationen auf der Firmenseite unter https://www.blackfort-tec.de/branchen-pages/cybersecurity-fuer-industrie-produktion. Raffinerien arbeiten mit derselben Art von Sicherheitseinrichtungen, haben aber ein eigenes KRITIS-Profil; wie es Prozessleittechnik und Fernzugriffe behandelt, zeigt die Seite KRITIS-IT-Grundschutz-Profil Raffinerien. Weitere Profile anderer Branchen finden Sie in der Übersicht der IT-Grundschutz-Profile.