
Steckbrief der Arbeit
| Originaltitel | „IT-Grundschutz-Profil für Versicherungsunternehmen der Privatwirtschaft“ |
|---|---|
| Art | Abschlussarbeit. Das Deckblatt vermerkt: „Das vorliegende IT-Grundschutz-Profil wurde im Rahmen einer Masterarbeit erstellt.“ Kein vom BSI veröffentlichtes Verbandsprofil, kein KRITIS-Profil |
| Verfasserin | Madlin Marisa Rech; laut Kap. 2.1 „in Zusammenarbeit mit VdPs erstellt“, ohne Nennung der Unternehmen |
| Hochschule und Betreuung | weder im Dokument noch auf den beiden BSI-Seiten genannt |
| Version und Datum | Version 1.0 vom 09.12.2021 laut Versionshistorie (Erstveröffentlichung, keine weitere Fassung). Die BSI-Profilliste nennt den 09.12.2021, die BSI-Downloadseite das Datum 15.01.2026; die dort abrufbare Fassung nennt weiter Version 1.0. Was sich hinter dem neueren Datum verbirgt, ist nicht erkennbar. |
| Kompendium-Edition | IT-Grundschutz-Kompendium, Edition 2021 (Literaturverzeichnis [7]); Methodik nach BSI-Standard 200-2 und 200-3 |
| Vorgehensweise | Kern-Absicherung nach BSI-Standard 200-2, beschränkt auf die Kerngeschäftsprozesse zur Bearbeitung von Leistungsfällen und Schäden (Kap. 2.3) |
| Umfang | 122 Seiten (PDF, etwa 2 MB), Seitenzählung A-1 bis A-109 mit Glossar, dazu Literaturverzeichnis; 182 Tabellen, davon 53 zur exemplarischen Risikoanalyse im Anhang |
| Zugänglichkeit | frei abrufbar über die BSI-Seite zum Dokument, ohne Registrierung; Vertraulichkeit laut Deckblatt „öffentlich“ |
| Lizenz und Rechte | Das Dokument enthält keine Lizenzangabe. Wir behandeln es als urheberrechtlich geschützt, zitieren nur kurz mit Fundstelle und geben den Inhalt sonst in eigenen Worten wieder; Tabellen und Abbildungen der Arbeit bilden wir nicht nach. |
| Fundstelle | BSI-Seite „IT-Grundschutz-Profil für Versicherungsunternehmen der Privatwirtschaft“, abgerufen am 02.11.2026 |
Alle Profile im Überblick, mit Herausgeber, Stand und Kompendium-Edition, finden Sie auf der Seite IT-Grundschutz-Profile finden und weiterverwenden.
Geltungsbereich: der Leistungsfall von der Aufnahme bis zur Auszahlung
Die Arbeit richtet sich an Verantwortliche für Informationssicherheit in Versicherungsunternehmen der Privatwirtschaft, abgekürzt VdP (Kap. 1.2). Gemeint sind Unternehmen, die Lebensversicherung, Kompositversicherung oder private Krankenversicherung anbieten; die Sparten sind mit Begriffen der BSI-Kritisverordnung benannt (Kap. 2.1). Für die gesetzliche Kranken- und Pflegeversicherung und die Träger der gesetzlichen Renten-, Unfall- und Arbeitslosenversicherung wurde die Anwendbarkeit ausdrücklich nicht geprüft, weil für sie andere Rechtsrahmen gelten.
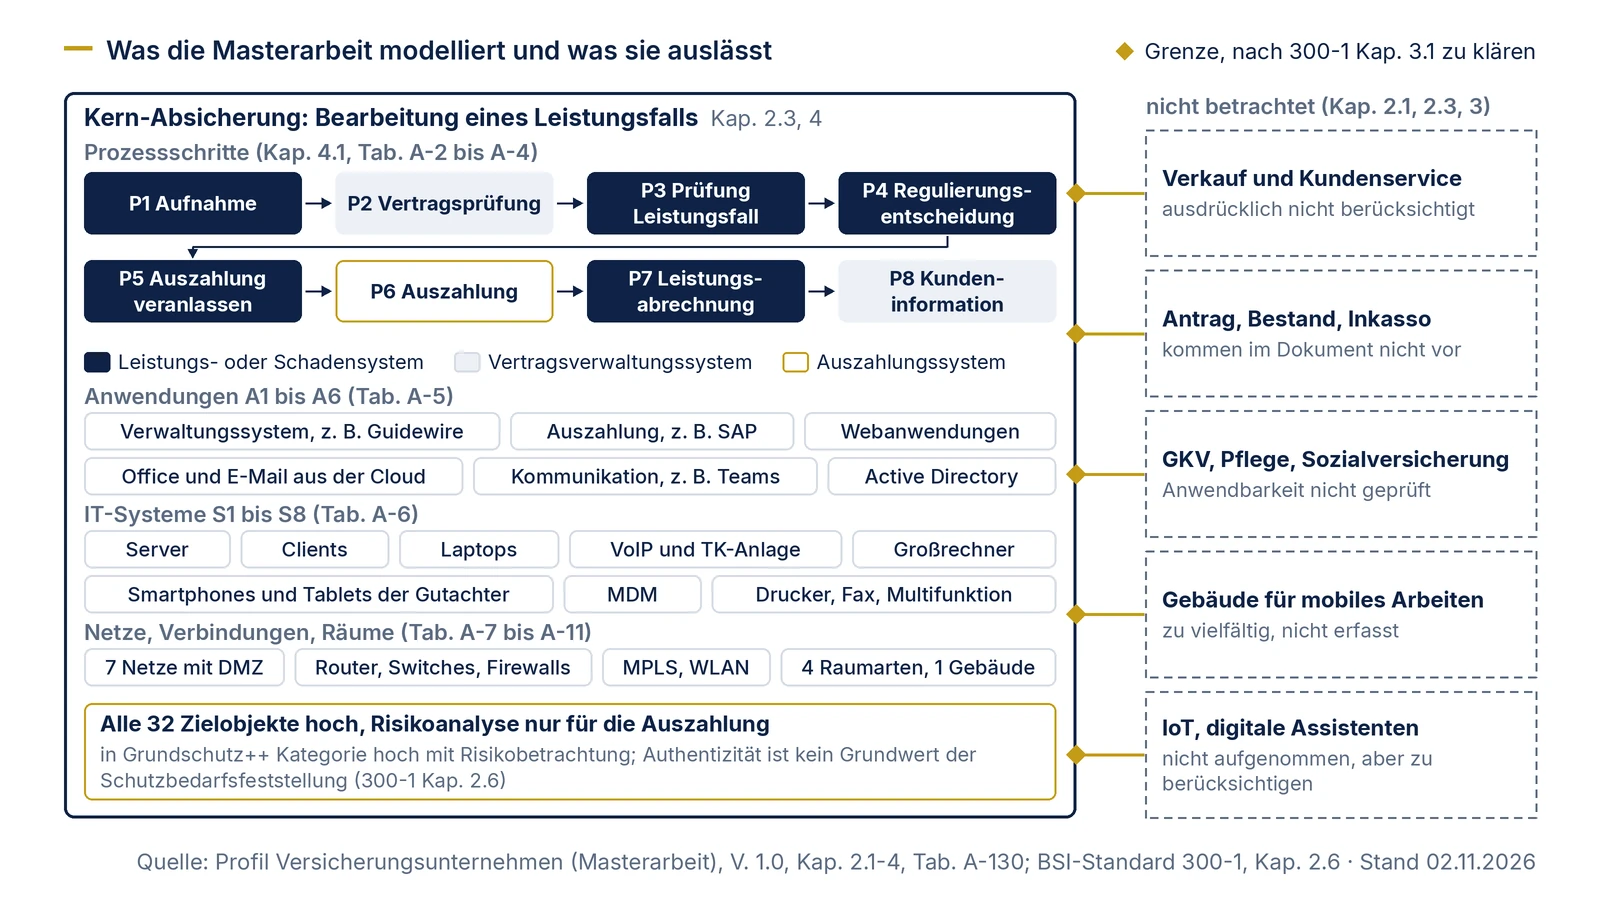
Der Zuschnitt ist bewusst eng. Betrachtet werden nur die Prozesse, die einen Leistungsfall oder Schaden bearbeiten, „da in diesen finanziellen Transaktionen erfolgen“ (Kap. 2.3). Prozesse für Verkauf und Kundenservice berücksichtigt die Arbeit ausdrücklich nicht. Antrag, Bestandsführung, Inkasso und Vermittlerbetreuung kommen im Dokument nicht vor. Das Vertragsverwaltungssystem erscheint nur dort, wo der Leistungsfall es braucht: bei der Vertragsprüfung und bei der Information des Kunden.
Die Referenzarchitektur (Kap. 4) ordnet acht Prozessschritte den drei Systemen zu, die die Kritisverordnung für Versicherungsdienstleistungen nennt. Zum Leistungs- oder Schadensystem gehören Aufnahme des Leistungsfalls (P1), Prüfung des Leistungsfalls (P3), Regulierungsentscheidung (P4), Veranlassen der Auszahlung (P5) und Leistungsabrechnung (P7); zum Vertragsverwaltungssystem Vertragsprüfung (P2) und Kundeninformation (P8); zum Auszahlungssystem die Auszahlung selbst (P6). Darauf bauen sechs Anwendungen auf: ein Verwaltungssystem, das Vertrags-, Schaden- und Leistungssystem vereint (Beispiel Guidewire), ein Auszahlungssystem auf ERP-Basis (Beispiel SAP), Webanwendungen etwa für Wetterdatenabfragen bei der Schadenprüfung, Office-Anwendungen und E-Mail als Cloud-Lösung (Beispiel Microsoft Office 365), ein Kommunikationssystem (Beispiel Microsoft Teams) und Active Directory.
Bei den IT-Systemen fallen zwei Dinge auf: Großrechner („Mainframes“), auf denen viele Versicherer laut Arbeit noch Kernanwendungen betreiben, und mobile Endgeräte mit Mobile Device Management, die vor allem Dritte wie Gutachter bei der Leistungsfallprüfung nutzen (Tab. A-6). Dazu kommen sieben Netze von Client-, Server- und Management-Netz über ISP-Netz und DMZ bis zu Telefon- und Druckernetz, Router, Switches und Firewalls, Verkabelung, eine MPLS-Standleitung und WLAN, vier Raumarten einschließlich des mobilen Arbeitsplatzes und ein Gebäude. Insgesamt sind es 32 Zielobjekte (Anhang, Tab. A-130).
Ausgeklammert sind die Gebäude, in denen mobil gearbeitet wird, weil sie zu vielfältig sind (Kap. 3.2), und IoT-Geräte wie digitale Assistenten, die manche Versicherer bereits nutzen; die Arbeit empfiehlt, sie trotzdem zu berücksichtigen (Kap. 3.1). Der Netzplan zeigt eine generische Topologie; der Großrechner kann in der Praxis in einem eigenen Netz stehen (Kap. 4.3.4). Weicht der eigene Verbund ab, sind fehlende oder zusätzliche Objekte zu dokumentieren und passenden Bausteinen zuzuordnen (Kap. 4.6). Die Prüfliste weiter unten setzt dort an.
Passt die Arbeit zu Ihrem Haus?
Die Arbeit passt, wenn …
- Sie Lebens-, Komposit- oder private Krankenversicherung betreiben und mit der Leistungs- und Schadenbearbeitung als erstem Geltungsbereich beginnen wollen;
- Ihre IT dem Muster ähnelt: ein zentrales Verwaltungssystem für Vertrag, Schaden und Leistung, ein ERP-gestütztes Auszahlungssystem, Großrechner, Bürosoftware aus der Cloud, Gutachter mit mobilen Geräten;
- Sie Begründungen für die Schutzbedarfsfeststellung suchen, die Gesundheitsdaten, Zahlungsverkehr und Ausfallzeiten der Auszahlung schon versicherungsnah formulieren;
- Sie eine fertige Bausteinauswahl der Edition 2021 als Gegenprobe für Ihre eigene Modellierung brauchen.
Die Arbeit passt nicht oder nur eingeschränkt, wenn …
- Sie gesetzliche Kranken- oder Pflegeversicherung oder einen Sozialversicherungsträger absichern: Dafür wurde die Anwendbarkeit nicht geprüft (Kap. 2.1);
- Ihr Geltungsbereich das ganze Unternehmen umfasst: Verkauf und Kundenservice sind ausgeschlossen, Antrag, Bestandsführung, Inkasso und Vermittlerbetreuung kommen nicht vor;
- Kundenportale, Apps oder Vermittlerplattformen zum Kern gehören: Mobile Anwendungen gelten als nicht erforderlich (Tab. A-55), Webanwendungen sind nur für die Leistungsfallprüfung modelliert;
- Kernsysteme bei einer IT-Tochter, einem Konzern-Rechenzentrum oder einem Dienstleister laufen: Die Arbeit nennt Konzernzugehörigkeit und ausgelagerte IT nur als Einflussfaktoren (Kap. 2.1) und modelliert sie nicht aus;
- Sie eine vollständige Risikoanalyse erwarten: Sie liegt nur für das Auszahlungssystem vor;
- Sie Anforderungen aus DORA abbilden müssen: Die Arbeit ist vor deren Geltungsbeginn entstanden und bezieht sich auf die inzwischen aufgehobenen VAIT;
- Sie direkt mit Grundschutz++ beginnen: Dann übernehmen Sie die acht Prozessschritte, die 32 Zielobjekte als Startliste der Assets und die Begründungen zu Gesundheits- und Bankdaten; die Bausteinauswahl der Edition 2021 ersetzt die Zuordnung zu Zielobjektkategorien (siehe unten).
Was die Arbeit besonders macht
Authentizität als viertes Schutzziel: Neben Vertraulichkeit, Integrität und Verfügbarkeit bewertet die Arbeit durchgehend die Authentizität und begründet das mit den damaligen Anforderungen der VAIT und des BSI-Gesetzes (Kap. 2.2 und Abschnitt „3. Anwendungshinweise“). Konkret geht es um die Echtheit des Leistungsempfängers bei der Auszahlung (P5, P6) und um beteiligte Personen und Versicherungsnehmer bei allen anderen Schritten (Tab. A-20).
Schutzbedarf mit Versicherungsbezug: Die Kategorien sind auf Versicherer und Versicherungsnehmer übertragen (Tab. A-12 bis A-16). Gesundheitsdaten nach Art. 9 DSGVO führen zu hohem Schutzbedarf, Bankdaten der Auszahlung ebenso. Bei der Verfügbarkeit unterscheidet die Arbeit: Veranlassen und Ausführen der Auszahlung sind hoch, mit einer tolerierbaren Ausfallzeit zwischen einer und 24 Stunden; alle anderen Schritte sind normal, mit 24 bis 72 Stunden (Tab. A-19). Die Vertraulichkeit ist für alle acht Schritte hoch: bei P5 und P6 wegen der Bankdaten, bei allen anderen, weil medizinische Angaben enthalten sein können (Tab. A-17). Am Ende haben alle 32 Zielobjekte hohen Schutzbedarf, keines sehr hohen (Tab. A-130).
Gutachter und andere Dritte: Zu 26 Bausteinen ergänzt die Arbeit in den Anforderungstabellen den Hinweis, dass „ebenfalls externe Mitarbeiter und Dritte (wie zum Beispiel Gutachter)“ zu berücksichtigen sind (27 Tabellen, weil DER.3.1 zweimal steht), etwa bei Sensibilisierung, Berechtigungen, Datensicherung, Löschen, VPN und mobilem Arbeiten (Tab. A-60 bis A-128). Outsourcing ist relevant, sobald IT-Administration oder Leistungsfallprüfung ausgelagert werden (Tab. A-81).
Cloud statt Bürosoftware-Bausteine: Weil Office 365 in den meisten Häusern als Cloud-Lösung genutzt werde, schließt die Arbeit die Bausteine für Office-Produkte und E-Mail-Server und -Clients aus und ordnet stattdessen Cloud-Nutzung den Anwendungen A2 bis A4 zu (Tab. A-55, A-82). Ergänzend nennt sie den Anforderungskatalog C5 des BSI und weitere Cloud-Leitfäden (Abschnitt „4. Unterstützende Informationen“).
Bausteinauswahl und eine zusätzliche Anforderung: Geprüft werden 97 Bausteine der Edition 2021, 69 gelten als relevant, 28 sind begründet ausgeschlossen, darunter Industrielle IT, Android, macOS, Wechseldatenträger und die IS-Revision nach Leitfaden. Für die Firewall empfiehlt die Arbeit zusätzlich NET.3.2.A27, damit Angreifer „nicht dieselbe Sicherheitslücke mehr als einmal ausnutzen können“ (Tab. A-118). Für die Umsetzung gilt die Reihenfolge R1, R2, R3 (Abschnitt „3. Anwendungshinweise“).
Exemplarische Risikoanalyse: Weil alle Zielobjekte hohen Schutzbedarf haben, wäre für jedes eine Risikoanalyse nach BSI-Standard 200-3 nötig. Die Arbeit führt sie nur für das Auszahlungssystem durch und überlässt die übrigen 31 Zielobjekte den Anwendern. Von 47 elementaren Gefährdungen gelten 25 als relevant; Gefährdungen, die nur die Hardware betreffen, etwa Feuer oder Stromausfall, werden beim Auszahlungssystem als Software als nicht relevant bewertet (Anhang 1.1). Sie fallen bei Server, Großrechner und Rechenzentrum wieder an. Ohne zusätzliche Maßnahmen sind Verstoß gegen Gesetze, Missbrauch personenbezogener Daten und Schadprogramme „sehr hoch“; mit den genannten Maßnahmen, etwa Verschlüsselung, Mehr-Faktor-Authentisierung, Least Privilege und Redundanz, sinken alle Risiken auf „gering“ (Tab. A-181, A-182). Die Arbeit betont selbst, dass diese Bewertung theoretisch ist und vom tatsächlichen Stand des Unternehmens ausgehen muss (Abschnitt 2.1.4 der Restrisikobetrachtung).
An neun Stellen passen Gliederung, Text und Tabellen der Arbeit nicht zusammen; prüfen Sie sie, bevor Sie Tabellen übernehmen: Die Gliederung zählt Kapitel 4.1 doppelt, und nach 5.2 springt die Nummerierung auf „1.1. Relevanz der Anforderungen“ und „2. Restrisikobetrachtung“, während der Text diese Teile als Kapitel 5.3 und 6 zitiert. Kapitel 4.1 spricht einmal von P1 bis P7, die Tabellen führen P1 bis P8. Kapitel 5.2 nennt den Baustein „SYS.1.2 Windows Server 2012“, die Anforderungstabelle SYS.1.2.2. In Tab. A-26 fehlt der Großrechner S8. Das Druckernetz hat in Tab. A-31 normale, in Tab. A-130 hohe Verfügbarkeit. Abschnitt 2.1.4 der Restrisikobetrachtung zählt 13 mittlere, elf hohe und drei sehr hohe Risiken, also 27, die Bewertungstabelle A-181 enthält 25 Gefährdungen mit 12, 10 und 3. Tab. A-128 ist mit INF.8 überschrieben, enthält aber INF.9; DER.3.1 steht zweimal (Tab. A-87, A-88).
Arbeitsmittel: Prüfliste für Abweichungen vom Muster-Versicherer
Die elf Fragen gehen die Stellen durch, an denen ein Versicherer vom Muster der Arbeit abweichen kann: Geltungsbereich, Konzern-IT, Bürosoftware aus der Cloud, Gutachter, Großrechner und Eingangskanäle. Jedes Ja ergibt einen Prozess, ein Objekt oder eine Schnittstelle, die Sie nach Kap. 4.6 der Arbeit dokumentieren. In der rechten Spalte steht, was daraus für das Anforderungspaket des Versicherers folgt: ein weiterer Geschäftsprozess (BSI-Standard 300-1 Kap. 2.5), ein Asset mit Zielobjektkategorie (Anhang 1), eine Schnittstelle, die Kap. 3.1 „organisatorisch, technisch sowie infrastrukturell“ dokumentiert sehen will, oder eine ergänzende Anforderung (Kap. 3.4.3).
| Nr. | Prüffrage | Was die Arbeit dazu sagt | Bei Ja: so führen Sie es in Grundschutz++ |
|---|---|---|---|
| 1 | Soll Ihr Geltungsbereich mehr umfassen als die Leistungs- und Schadenbearbeitung, etwa Antrag, Bestandsführung, Inkasso, Vertrieb oder Kundenservice? | nur P1 bis P8; Verkauf und Kundenservice ausdrücklich nicht berücksichtigt (Kap. 2.3) | jeden weiteren Prozess identifizieren und seinen Schutzbedarf eigens feststellen (300-1 Kap. 2.5, 2.6); der Zuschnitt der Arbeit eignet sich als erster Prozess, weil 300-1 empfiehlt, mit dem wichtigsten Prozess der höchsten Kategorie zu beginnen |
| 2 | Laufen Verwaltungs- oder Auszahlungssystem ganz oder teilweise bei einer IT-Tochter, im Konzern oder bei einem Dienstleister? | Outsourcing für P1 bis P8 relevant, wenn ausgelagert wird (Tab. A-81); interne oder ausgelagerte IT nur als Einflussfaktor (Kap. 2.1) | Outsourcing-Abgrenzung nach 300-1 Kap. 3.1 beantworten; Leistung als Asset der Kategorie Outsourcing oder Cloud-Dienste erfassen (Anhang 1) |
| 3 | Nutzen Sie Bürosoftware, E-Mail oder Kommunikation aus der Cloud? | als Regelfall angenommen; Office- und E-Mail-Bausteine ausgeschlossen, Cloud-Nutzung für A2 bis A4 (Tab. A-55, A-82) | jeden Dienst als Asset der Kategorie Cloud-Dienste erfassen; die Kategorie Anwendungen deckt die Nutzung im Haus |
| 4 | Prüfen externe Gutachter, Regulierer oder Dienstleister Leistungsfälle mit eigenen oder gestellten Geräten? | Smartphones und Tablets mit MDM für Gutachter (Tab. A-6); Hinweise zu 26 Bausteinen, Dritte einzubeziehen | Gutachter als personelle Assets, ihre Geräte als mobile Endgeräte und den Zugang als Schnittstelle dokumentieren; bei Auslagerung der Prüfung zusätzlich Frage 2 |
| 5 | Steht der Großrechner in einem eigenen Netz oder wird er von einem Dienstleister betrieben? | im Muster im Server-Netz, eigenes Netz ausdrücklich möglich (Kap. 4.3.4) | Großrechner als eigenes Asset mit eigenen Netzgrenzen führen; plattformspezifische Vorgaben als ergänzende Anforderungen (siehe Beispiel 3 unten) |
| 6 | Sind Webanwendungen, die Leistungsfälle berühren, von außen erreichbar, etwa Schadenmeldung online, Kundenportal oder Vermittlerportal? | Webanwendungen nur für Abfragen bei der Prüfung, in der DMZ; Risiken extern erreichbarer Instanzen können abweichen (Abschnitt 2.1.4 der Restrisikobetrachtung) | jede Anwendung als Asset, jeden Zugang von außen als Schnittstelle; Risikobetrachtung je Instanz, nicht je Anwendungsart |
| 7 | Gehen Leistungsfälle über weitere Kanäle ein, etwa Post mit Scan, App, Telefonie im Kundenservice oder Datenaustausch mit Leistungserbringern? | Kommunikation über Office, Teams, Telefonie und Fax; Apps als nicht erforderlich ausgeschlossen (Tab. A-5, A-55) | jeden Eingangskanal als Datenweg und Schnittstelle dokumentieren; Anwendungen und Dienstleister dahinter als Assets erfassen |
| 8 | Wollen Sie die Authentizität des Zahlungsempfängers weiter eigens bewerten? | Authentizität als viertes Schutzziel, für die Auszahlung hoch (Kap. 2.2, Tab. A-20) | Grundschutz++ stellt den Schutzbedarf für Vertraulichkeit, Integrität und Verfügbarkeit fest (300-1 Kap. 2.6). Unser Vorschlag: die Prüfung des Empfängers als ergänzende Anforderung formulieren oder in der Risikobetrachtung zur Auszahlung führen |
| 9 | Setzen Sie Clients oder mobile Geräte mit anderen Betriebssystemen ein als im Muster, oder IoT-Geräte und digitale Assistenten? | Windows-Clients und iOS-Geräte angenommen; andere Betriebssysteme und IoT nur als Hinweis (Kap. 3.1, Tab. A-56) | Geräte der passenden Zielobjektkategorie zuordnen (300-1 Anhang 1); IoT-Geräte als eigene Assets mit Schnittstelle ins Netz |
| 10 | Gehören Tochtergesellschaften, ausländische Einheiten oder mehrere Standorte zum Vorhaben? | als Einflussfaktoren genannt, im Muster ein Gebäude (Kap. 2.1, Tab. A-11) | Anwendungsbereich festlegen; er „kann einen oder mehrere Informationsverbünde enthalten“ (300-1 Kap. 3.1) |
| 11 | Ist für die übrigen Zielobjekte schon eine Risikoanalyse gemacht? | nur für das Auszahlungssystem, die übrigen 31 Zielobjekte bleiben offen (Abschnitt „2. Restrisikobetrachtung/Risikobehandlung“) | Risikobetrachtung für alle Geschäftsprozesse mit hohem Schutzbedarf (300-1 Kap. 2.6, 4.2); die Gefährdungsauswahl der Arbeit als Ausgangspunkt, Hardware-Gefährdungen für Systeme und Räume ergänzen |
Welche Zielobjektkategorie zu Gutachtergeräten, Großrechner oder Konzern-IT passt, ist unser Vorschlag; prüfen Sie ihn an den Kategoriedefinitionen in Anhang 1 von 300-1. Wie Sie Konzern-IT und Dienstleister als Grenzen des Verbunds festlegen, beschreibt die Seite Informationsverbund abgrenzen; wie Sie die Risikobetrachtung über das Auszahlungssystem hinaus ausdehnen, die Seite Risikoanalyse durchführen.
Weg nach Grundschutz++: was von der Arbeit übrig bleibt
Für einen Versicherer ändern sich beim Übertrag drei Dinge: Die acht Prozessschritte landen alle in der Kategorie hoch, aus der Vererbung des Schutzbedarfs auf 32 Zielobjekte wird eine Zuordnung von Assets, und von den gültigen Anforderungen der 69 Bausteine hat nur gut jede vierte einen Eintrag im Mapping-Entwurf. Eine Grundschutz++-Fassung der Arbeit, die auf BSI-Standard 200-2 und dem Kompendium 2021 beruht, haben wir am 02.11.2026 nicht gefunden.
Erstens der Schutzbedarf. Grundschutz++ stellt ihn für Geschäftsprozesse fest, für die Grundwerte Vertraulichkeit, Integrität und Verfügbarkeit, und kennt zwei Kategorien (300-1 Kap. 2.6). Die Kategorie hoch beschreibt 300-1 mit „die Auswirkungen können beträchtlich sein“, fast wortgleich mit der Beschreibung, die die Arbeit für ihr „hoch“ verwendet (Tab. A-12). Da jeder der acht Prozessschritte mindestens in einem Grundwert hoch ist, landen alle in der Kategorie hoch, und für Geschäftsprozesse mit hohem Schutzbedarf ist eine Risikobetrachtung erforderlich (Kap. 2.6, 2.11). Der Zuschnitt der Arbeit passt zu einer Empfehlung des Standards: „Der GS++ empfiehlt, bei erstmaliger Implementierung eines ISMS mit dem wichtigsten Geschäftsprozess aus der höchsten Schutzbedarfskategorie zu beginnen“ (Kap. 2.6). Die Authentizität ist kein Grundwert dieser Feststellung; wie Sie sie weiterführen, steht in Frage 8 der Prüfliste.
Zweitens die Vererbung. Die Tabellen A-21 bis A-49 vererben den Schutzbedarf von Prozessen auf Anwendungen, Systeme, Netze, Räume und Gebäude. In Grundschutz++ ordnen Sie stattdessen Assets den Prozessen und Zielobjektkategorien zu; der Schutzbedarf des Prozesses bestimmt, welches Sicherheitsniveau Sie für die Anforderungen wählen (300-1 Kap. 3.4.2). Die 32 Zielobjekte der Arbeit können Sie als Startliste der Assets verwenden.
Drittens die Bausteine. Für die 69 Bausteine, die die Arbeit als relevant markiert, haben wir den Mapping-Entwurf IT-Grundschutz 2023 → Grundschutz++ ausgezählt. Vorher mussten wir die Kennungen auf die Edition 2023 bringen: OPS.2.1 „Outsourcing für Kunden“ gibt es 2023 nicht mehr, wir zählen dafür OPS.2.3 „Nutzung von Outsourcing“ (unser Vorschlag); statt „SYS.1.2“ zählen wir SYS.1.2.2 „Windows Server 2012“, wie es die Anforderungstabelle der Arbeit nennt; SYS.2.2.3 heißt 2023 „Clients unter Windows“. Gezählt haben wir in der Mapping-Datei mit Status „draft“ vom 21.07.2026 und die Ziele im Anwenderkatalog Build 2026-10-29 nachgeschlagen. Das Ergebnis ist ein Entwurf und keine amtliche Zuordnung.
Wie Sie die Einstufung hoch für Gesundheits- und Bankdaten begründet festhalten, beschreibt die Seite Schutzbedarf begründet bewerten.
| Messgröße (69 Bausteine der Arbeit, Kennungen 2023) | Wert |
|---|---|
| Anforderungskennungen im Kompendium 2023 | 1.408, davon 227 als entfallen gekennzeichnet, also 1.181 gültige |
| Anforderungen mit mindestens einem Eintrag im Mapping-Entwurf | 338 (rund 29 % der gültigen), keine davon entfallen |
| verschiedene Grundschutz++-Anforderungen als Ziel | 278 aus 18 Praktiken; die meisten in DET (72), ARCH (61), TEST (30) und KONF (26) |
| Bausteine ohne einen einzigen Eintrag | 12: ORP.4 Identitäts- und Berechtigungsmanagement, CON.2 Datenschutz, CON.3 Datensicherungskonzept, CON.6 Löschen und Vernichten, OPS.1.2.4 Telearbeit, SYS.1.2.2 Windows Server 2012, SYS.1.3 Server unter Linux und Unix, SYS.3.2.3 iOS (for Enterprise), NET.4.3 Faxgeräte und Faxserver, INF.5 Raum sowie Schrank für technische Infrastruktur, INF.7 Büroarbeitsplatz, INF.9 Mobiler Arbeitsplatz |
| versicherungstypische Bausteine | SYS.1.7 IBM Z: 38 Kennungen, 4 entfallen, 3 mit Eintrag; APP.4.2 SAP-ERP-System: 32, 2 entfallen, 6 mit Eintrag; OPS.2.3 Nutzung von Outsourcing: 24, 2 mit Eintrag; OPS.2.2 Cloud-Nutzung: 19, 1 mit Eintrag |
| Zielverweise, die sich im Katalog nicht auflösen lassen | 10 Verweise, alle auf dieselbe Kennung VRB.1.2 (nicht in den 278 Zielen enthalten) |
Für einen Versicherer heißt das: Gerade die Systeme, die die Arbeit als branchentypisch hervorhebt, Großrechner, ERP-Auszahlung und ausgelagerte Leistungen, sind im Entwurf kaum verknüpft. Ein Eintrag im Mapping heißt außerdem nicht, dass die Anforderung vollständig abgedeckt ist; die Beziehungen reichen von gleichwertig bis zu teilweiser Überschneidung. Drei Stellen der Arbeit haben wir einzeln nachvollzogen:
| Stelle der Arbeit | Anforderung Kompendium 2023 | Ziel in Grundschutz++ (Katalog Build 2026-10-29) | Lücke |
|---|---|---|---|
| Tab. A-118 zu NET.3.2: zusätzlich NET.3.2.A27 erfüllen, damit eine Sicherheitslücke nicht zweimal ausgenutzt werden kann | NET.3.2.A27 „Einsatz verschiedener Firewall-Betriebssysteme und -Produkte in einer mehrstufigen Firewall-Architektur“ (erhöhter Schutzbedarf, SOLLTE) | Mapping: gleichwertig (equivalent-to) mit ARCH.5.1.13 „Produktdiversität“, Sicherheitsniveau erhöht, KANN: für externe Netzanschlüsse Filterprodukte unterschiedlicher Hersteller einsetzen | In Grundschutz++ optional. Die Empfehlung der Arbeit bleibt nur erhalten, wenn Sie sie in der Risikobetrachtung begründen oder als ergänzende Anforderung führen (300-1 Kap. 3.4.2, 3.4.3) |
| Anhang 1.5 zum Auszahlungssystem: „Es wird eine Mehr-Faktor-Authentisierung verwendet.“ als Maßnahme gegen Spionage, Identitätsdiebstahl, Missbrauch von Berechtigungen und weitere Gefährdungen | ORP.4.A21 „Mehr-Faktor-Authentisierung“ (erhöhter Schutzbedarf, SOLLTE; ebenso in der Edition 2021). Die Arbeit listet zu ORP.4 die Anforderungen A1 bis A19 (Tab. A-64) und ergänzt die Mehr-Faktor-Authentisierung erst als Maßnahme der Risikoanalyse | Mapping: ORP.4 hat im Entwurf überhaupt keinen Eintrag, also auch A21 nicht. Eigene Suche im Katalog: BER.5.9 „Mehr-Faktor-Authentisierung für weitreichende Berechtigungen“ (normal-SdT, SOLLTE; die Erläuterung nennt auch den Zugriff auf besonders sensible Daten) und BER.5.8 „Mehr-Faktor-Authentisierung am Perimeter“ (normal-SdT, SOLLTE, phishing-resistent für alle von außen erreichbaren Schnittstellen) | Die Zuordnung ist unsere, nicht die des Entwurfs. Grundschutz++ hebt die Mehr-Faktor-Authentisierung in das normale Sicherheitsniveau; ob jeder Zugriff auf das Auszahlungssystem darunter fällt, legen Sie selbst fest |
| Tab. A-103: SYS.1.7 für den Großrechner S8, Anforderungen A1 bis A31 | SYS.1.7.A8 „Einsatz des z/OS-Sicherheitssystems RACF“ (Basis, MUSS): unter anderem Sperre nach Fehlversuchen und bei Inaktivität, Änderung voreingestellter Passwörter, rollengerechte Zugriffe über RACF-Profile | Mapping: kein Eintrag; von SYS.1.7 sind nur A6, A16 und A33 verknüpft. Eigene Suche im Katalog: BER.3.10 „Anmeldeversuchsgrenze am System“, BER.3.12 „Systemsperre bei Inaktivität“, BER.4.1 „Prinzip der geringsten Berechtigungen“, BER.5.6 „Vorkonfigurierte Authentisierungsmittel von IT-Systemen“ (alle normal-SdT, SOLLTE) | Die Zuordnung ist unsere. Der Katalog enthält keine Anforderung, die z/OS, RACF oder Großrechner nennt; plattformspezifische Vorgaben wie die Wahl des Verschlüsselungsverfahrens für RACF-Passwörter oder der PassTicket-Algorithmus fehlen und gehören als ergänzende Anforderungen in Ihr Anforderungspaket. Modalverb sinkt von MUSS auf SOLLTE |
Die Hinweise der Arbeit sind profileigene Vorgaben. Der Mapping-Entwurf verknüpft nur Anforderungen des Kompendiums und kennt sie deshalb nicht. Das betrifft die Hinweise zu Gutachtern und anderen Dritten in 26 Bausteinen, die Auswahl der Cloud-Nutzung anstelle der Office- und E-Mail-Bausteine, die Bewertung der Authentizität und die Maßnahmen der exemplarischen Risikobehandlung. Wer die Gutachterhinweise und die Prüfung des Zahlungsempfängers behalten will, schreibt sie als ergänzende Anforderungen in das Anforderungspaket. Wie Sie etwa die Zuordnung von NET.3.2.A27 selbst im Entwurf nachschlagen, zeigt die Seite Mapping IT-Grundschutz 2023 prüfen.
Rechtehinweise: Anforderungstitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Diese Titel stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten. Zitate aus der Masterarbeit „IT-Grundschutz-Profil für Versicherungsunternehmen der Privatwirtschaft“ von Madlin Marisa Rech, Version 1.0 vom 09.12.2021. Urheberin ist die Verfasserin; das Dokument enthält keinen Rechte- oder Lizenzvermerk. Zitate aus BSI-Standard 300-1: © Bundesamt für Sicherheit in der Informationstechnik. Beide sind wörtlich, gekennzeichnet und mit Fundstelle wiedergegeben, Quelle: BSI-Seite zur Masterarbeit und BSI-Seite zu Grundschutz++.
Was diese Seite nicht entscheidet
Die Arbeit stützt sich an mehreren Stellen auf die Versicherungsaufsichtlichen Anforderungen an die IT (VAIT), das Rundschreiben 10/2018 der BaFin; mit ihnen begründet sie unter anderem die Authentizität als Schutzziel. Diese Bezüge sind historisch. Die BaFin hat die VAIT nach ihrer Meldung vom 10.01.2025 „mit Ablauf des 16. Januar 2025“ aufgehoben; die Seite des Rundschreibens enthält den entsprechenden Vermerk. Seit dem 17. Januar 2025 gilt die Verordnung (EU) 2022/2554, kurz DORA (Art. 64); ihren Anwendungsbereich und die Ausnahmen, unter anderem für bestimmte Versicherungsunternehmen, regelt Art. 2. Ob DORA für Ihr Haus gilt, was sie von Ihrem Unternehmen verlangt und wie sich Grundschutz++ dazu verhält, legt diese Seite nicht aus.
Dasselbe gilt für die übrigen Rechtsverweise der Arbeit: BSI-Gesetz und BSI-Kritisverordnung, DSGVO, BDSG, Geldwäschegesetz und Telemediengesetz sind im Stand von 2021 zitiert; das Telemediengesetz ist am 14. Mai 2024 außer Kraft getreten, am selben Tag ist das Digitale-Dienste-Gesetz vom 6. Mai 2024 in Kraft getreten (BGBl. 2024 I Nr. 149, Art. 37). Ob und mit welchen Pflichten die übrigen Regelungen heute für Ihr Haus gelten, entscheidet diese Seite nicht. Auch die Aussage der Arbeit, für ihren Anwendungsbereich bestehe Kompatibilität zur ISO/IEC 27001 (Kap. 2.4), bewerten wir nicht.
Die Umsetzung der Arbeit ist kein Nachweis gegenüber einer Aufsicht und keine Zertifizierung. Die Arbeit versteht ihre Anforderungen als Umsetzungsempfehlung (Kap. 2.3); laut Anwendungshinweisen sind sie in das Gesamtsicherheitskonzept einer Institution zu integrieren. Dass das BSI die Arbeit in seiner Profilliste verlinkt, macht sie weder zu einer geprüften Vorlage noch zu einer Vorgabe für Ihr Unternehmen.
Unterstützung beim Übertrag
Wenn Sie die Leistungs- und Schadenbearbeitung nach dem Muster der Arbeit als ersten Geltungsbereich unter Grundschutz++ aufsetzen oder ein bestehendes Sicherheitskonzept umstellen wollen, unterstützt das Team von Blackfort Technology bei Abweichungsanalyse, Schutzbedarf und Anforderungspaket. Wie eine solche Umstellung mit uns abläuft, steht auf der Seite Beratung zu IT-Grundschutz und Grundschutz++. Fragen zu DORA selbst beantwortet die Firmenseite unter https://www.blackfort-tec.de/consulting-pages/dora-beratung. Die zweite vom BSI verlinkte Abschlussarbeit mit einem Profil, die für einen großen IT-Dienstleister, und alle übrigen Profile führt die Übersicht der IT-Grundschutz-Profile.