
Zwei Profile einer Reihe
Das Bodensegment-Profil versteht sich ausdrücklich als zweiter Teil. In Kapitel 1 heißt es, es biete „In Ergänzung zu dem“ Profil für Weltrauminfrastrukturen „Hilfestellung zur Absicherung des Bodensegments“. Seine Lebensphasen „orientieren sich an dem BSI-Profil für Weltrauminfrastrukturen“ (Teil 2, Kap. 8.1), und für die Abgrenzung verweist es zurück: „Sämtliche Elemente des Raumsegments werden im IT-Grundschutz-Profil für Weltrauminfrastrukturen behandelt“ (Kap. 7.2). Umgekehrt hatte Teil 1 das Bodensegment bewusst nur an der Schnittstelle zum Satelliten aufgenommen (Teil 1, Kap. 6.2).
Beide Profile verweisen auf eine Technische Richtlinie derselben Reihe, ohne ihre Nummer zu nennen (Teil 1, Vorwort; Teil 2, Vorwort und Kap. 7.1). Nach unserer Einordnung ist die BSI TR-03184 gemeint; zu ihr gibt es eine Prüfvorschrift, nach der das BSI ein Zertifikat erteilt (BSI-Seite zur TR-03184, abgerufen am 02.11.2026). Wer einen anerkannten Nachweis braucht, prüft zuerst die TR; die Profile helfen beim Aufbau des Sicherheitskonzepts nach IT-Grundschutz-Methodik.
Beide Profile richten sich an Verantwortliche für Informationssicherheit, IT und Infrastruktursicherheit sowie an Projektleitungen; beide sprechen ausdrücklich Hersteller und Lieferanten in der Lieferkette an (Teil 1, Kap. 5.1; Teil 2, Kap. 6.1).
Was die Technische Richtlinie verlangt, beschreibt ein Artikel auf der Firmenseite: https://www.blackfort-tec.de/insights/bsi-tr-03184-informationssicherheit-weltraumsysteme.
Passen die Profile zu Ihrer Mission?
Passt, wenn …
- Sie Satelliten oder Komponenten dafür herstellen oder betreiben und ein Sicherheitskonzept nach IT-Grundschutz-Methodik aufbauen wollen. Teil 1 richtet sich ausdrücklich auch an Lieferanten von Satellitenkomponenten (Kap. 5.1).
- Sie ein Betriebsbodensegment mit Kontrollzentrum und TTC-Stationen planen, bauen oder betreiben (Teil 2, Kap. 1.1, 6.1).
- Sie mit Auftraggeber, Auftragnehmern und Betreiber in Projekten arbeiten und eine gemeinsame Struktur für Sicherheitsanforderungen suchen (Teil 2, Kap. 10.1).
- Ihr Auftraggeber die IT-Grundschutz-Methodik vorsieht. Teil 1 nennt sich kompatibel zum Anforderungskatalog DLR-RF-PS-001 der Deutschen Raumfahrtagentur im DLR (Kap. 1).
Passt nicht oder nur eingeschränkt, wenn …
- Ihre Mission mehr als normalen Schutzbedarf hat. Beide Profile setzen „normal“ als Untergrenze und sagen selbst, dass für zahlreiche Missionen mehr nötig ist (Teil 1, Kap. 4.2, 10; Teil 2, Kap. 5.2, 13).
- Ihr Schwerpunkt im Nutzerbodensegment liegt: Nutzlastdaten, Kundenportale, Vermarktung. Teil 2 schließt es aus (Kap. 7.2) und betrachtet die Payload nicht direkt (Fn. zu GP412 bis GP414).
- Sie die Funkstrecke selbst absichern müssen, etwa gegen Störung oder Täuschung. Teil 2 nimmt sie aus, Teil 1 hat dafür nur allgemeine Anforderungen und Prüffragen in der Checkliste (Kap. 8.3.4, Checkliste Abschnitt 7).
- Sie Verschlusssachen verarbeiten. Die Tabellendatei zu Teil 2 führt VS-Räume, ordnet ihnen aber nur INF.7 zu; den Baustein CON.11.1 Geheimschutz VS-NfD der Edition 2023 nennt sie nicht. VS-Vorgaben prüfen Sie gesondert.
- Sie für Ihr Weltraumsystem ein BSI-Zertifikat anstreben. Dafür gilt die Prüfvorschrift zur TR-03184, nicht die Profile.
- Ihre Mission außerhalb von LEO, MEO und GEO fliegt. Teil 2 beschränkt sich auf diese drei Umlaufbahnen (Kap. 11.2).
- Sie ein fertiges Anforderungspaket für Grundschutz++ erwarten. Beide Profile stehen auf BSI-Standard 200-2 und den Editionen 2022 und 2023; eine Fassung für Grundschutz++ haben wir in den ausgewerteten Quellen (Stand 2. November 2026) nicht gefunden.
Teil 1: Raumsegment (2022)
| Merkmal | Angabe |
|---|---|
| Titel laut Titelblatt | IT-Grundschutz-Profil für Weltrauminfrastrukturen. Mindestabsicherung für den Satelliten über den gesamten Lebenszyklus |
| Titel in der BSI-Liste | IT-Grundschutz-Profil für Weltrauminfrastrukturen - Teil 1: Raumsegment |
| Herausgeber | BSI, OHB Digital Connect GmbH, Airbus CyberSecurity GmbH, Deutsche Raumfahrtagentur im DLR; erarbeitet in einer vom BSI 2021 eingerichteten Arbeitsgruppe (Vorwort, Kap. 3) |
| Version und Datum | 1.0, veröffentlicht am 30.06.2022 (Änderungshistorie, Tab. 3); Revisionszyklus laut Profil zweijährlich, eine spätere Version haben wir auf der BSI-Seite nicht gefunden |
| Kompendium-Edition | 2022 |
| Umfang | 38 Seiten, darunter eine Checkliste mit Mindestanforderungen (Kap. 11) |
| Zugänglichkeit | „offen zugänglich“ (Tab. 3); die BSI-Liste führt zusätzlich eine englische Fassung |
| Rechte | © Bundesamt für Sicherheit in der Informationstechnik 2022; keine offene Lizenz angegeben |
| Art | vom BSI veröffentlichtes IT-Grundschutz-Profil, BSI als Mitherausgeber |
| Fundstelle | BSI-Seite zum Profil, abgerufen am 02.11.2026 |
Geltungsbereich: Der Informationsverbund heißt „Satellit“ und umfasst alle Prozesse, Anwendungen, IT-Systeme, Räume und Gebäude, die über den Lebenszyklus für den Satelliten direkt oder über Schnittstellen relevant sind (Kap. 6.1). Vom Bodensegment, etwa dem Bodenkontrollzentrum, und von der Infrastruktur für den Start nimmt das Profil „lediglich die Schnittstelle, die direkt mit der Informationssicherheit des Satelliten in Bezug steht“, auf (Kap. 6.2). Begründet wird das mit der Annahme: „Es ist davon auszugehen, dass für das Bodensegment IT-Grundschutz ohne raumfahrtspezifische Besonderheiten anwendbar ist“ (Kap. 5.1, Fn. 2). Zwei Jahre später hat das BSI mit Teil 2 ein eigenes Profil für das Bodensegment veröffentlicht; Teil 2 begründet das mit der Bedrohungslage von Bodensegmenten (Teil 2, Vorwort, Kap. 1).
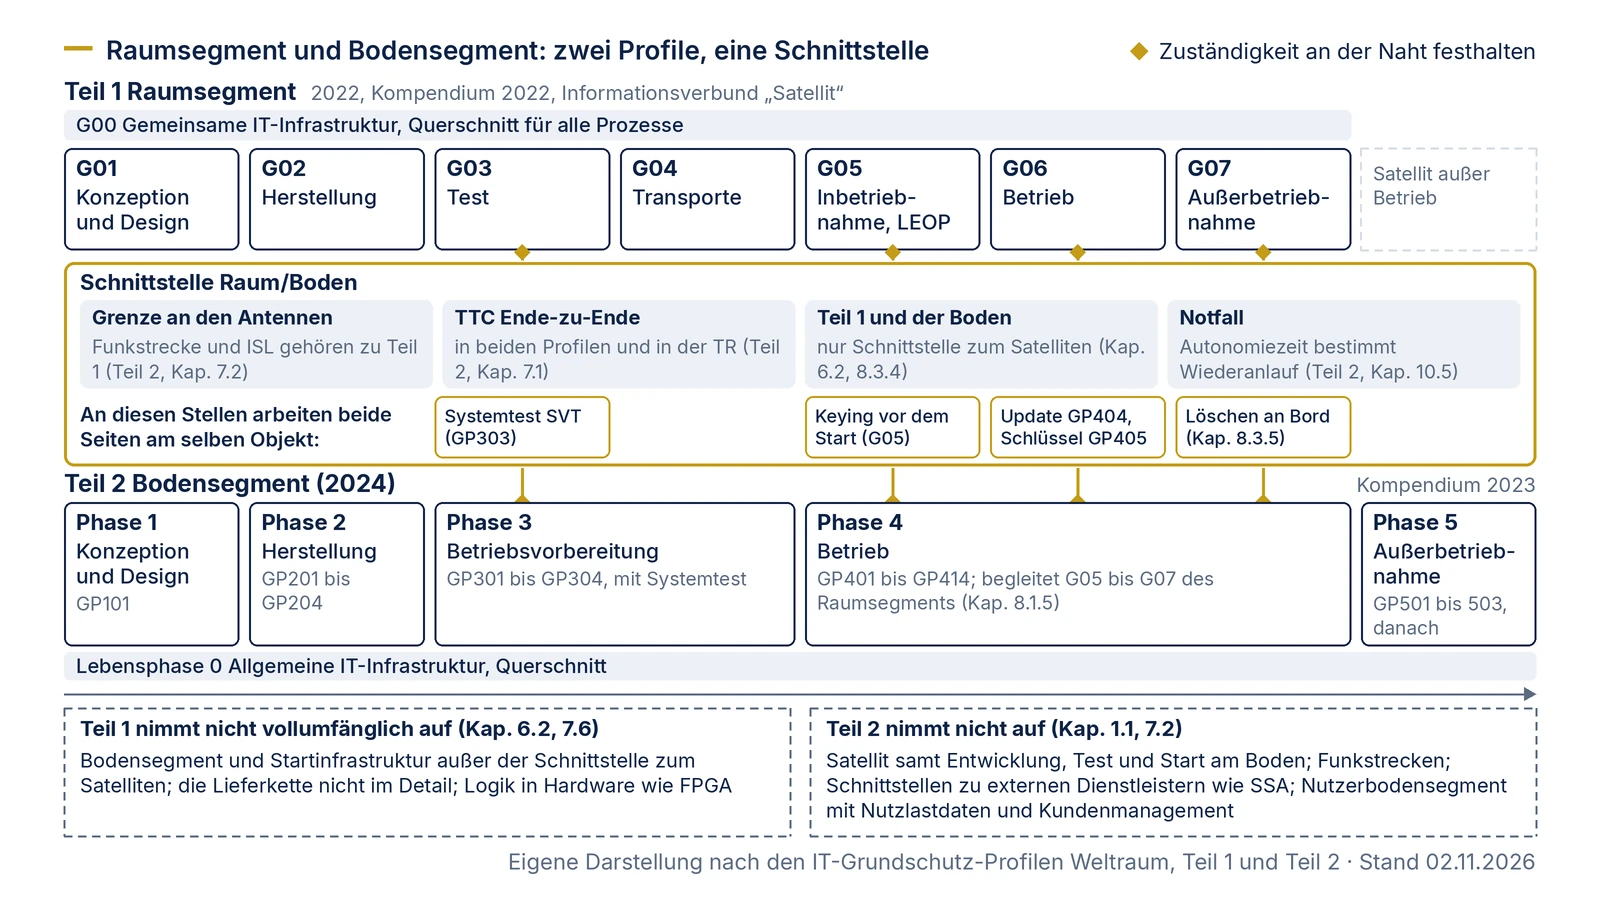
Referenzarchitektur: sieben Lebenszyklus-Prozesse von G01 Konzeption und Design bis G07 Außerbetriebnahme, dazu G00 als gemeinsame IT-Infrastruktur (Kap. 7.1; die Einleitung spricht von sechs Prozessen; die Grafik unten zeigt sie). 41 Anwendungen, davon sechs an Bord, und ebenso viele IT-Systeme, darunter On-Board-Computer mit Echtzeitbetriebssystem und das TT&C-System mit Crypto Unit (Kap. 7.2, 7.3); sieben Räume vom Büro bis zum Satelliten.
Was das Profil besonders macht: Es modelliert den Satelliten selbst. Er kann als „Raum“ und der Weltraum als „Gebäude“ betrachtet werden (Kap. 7.5), damit die Phasen am Boden, im Transport und im Orbit unterscheidbar bleiben. Den Schutzbedarf leitet es top-down aus fünf Beispielmissionen ab, vom Kleinstsatelliten für Experimente bis zur Navigationskonstellation; die Mission mit den geringsten Schadensauswirkungen überschreitet „normal“ nirgends, daher gilt „normal“ als Mindestniveau mit Standard-Absicherung (Kap. 5.2, 8.1.5). Über die Bausteine hinaus formuliert Kapitel 8.3 profileigene Anforderungen: Schwachstellenscans und Angriffssimulation, Sicherheitsmanagement bei Unterauftragnehmern, Schutz von EGSE und MGSE gegen Fremdzugriff in der Integration (mit Beispielen wie Tiefenentladung der Batterien), Geheimhaltung von Transportterminen und Routen, Prüfung der Starteinrichtung vor Vergabe, Schutz der Verbindung zwischen Boden und Satellit, Integritätsschutz für Fremdinformationen wie GPS-Zeitsignale, Safemode und das Löschen von Informationen und Kryptomaterial vor dem Verbringen in einen Friedhofsorbit. Für Zielobjekte ohne passenden Baustein, ausdrücklich den Raum „Satellit“ und die Launch-Halle, empfiehlt das Profil eine Abwägung, üblicherweise mithilfe einer Risikoanalyse (Kap. 8.2.2).
Bausteine: Die Tabellen 14 bis 23 prüfen jeden Baustein der Edition 2022 und markieren 80 als relevant. CON.2 Datenschutz ist ausgeschlossen, weil in der Regel keine personenbezogenen Daten verarbeitet würden, ebenso die Schicht IND. Für CON.1 Kryptokonzept vermerkt das Profil, der Baustein sei „für Kontrolle des Satelliten aber erforderlich“, und empfiehlt für die Auswahl der Verfahren die BSI TR-02102 (Tab. 16).
Mapping-Zählung Teil 1: 79 der 80 Bausteine haben eine Kennung in der Edition 2023. Sie umfassen 1.566 Anforderungskennungen, davon 255 als entfallen markiert; 392 davon sind im Mapping-Entwurf mindestens einer Grundschutz++-Anforderung zugeordnet, insgesamt 303 verschiedenen Anforderungen in 17 Praktiken. Herleitung und Beispiele im Abschnitt Weg nach Grundschutz++.
Teil 2: Bodensegment (2024)
| Merkmal | Angabe |
|---|---|
| Titel laut Titelblatt | IT-Grundschutz-Profil für Weltraumsysteme. Teil 2: Bodensegment - Mindestabsicherung über den gesamten Lebenszyklus |
| Titel in Tabelle „Formale Aspekte“ | IT-Grundschutz-Profil für Bodensegmente (abweichende Schreibweise im Dokument selbst, Tab. 4) |
| Herausgeber | BSI und Expertenkreis „Cybersicherheit im Weltraum“ der Allianz für Cybersicherheit; 18 Autorinnen und Autoren aus BSI, Industrie und Forschung, vier weitere für die fachliche Qualitätssicherung (Kap. 4) |
| Version und Datum | 1.0 vom 12.04.2024 (Änderungshistorie); die BSI-Seite nennt den 23.04.2024; Revisionszyklus laut Profil zweijährlich |
| Kompendium-Edition | 2023 |
| Umfang | 47 Seiten; die Strukturanalyse mit Anwendungen, IT-Systemen, Räumen und Bausteinzuordnung steht in einer separaten Tabellendatei (ZIP auf der BSI-Seite zur Strukturanalyse) |
| Zugänglichkeit | „offen zugänglich“ (Tab. 4) |
| Rechte | © Bundesamt für Sicherheit in der Informationstechnik 2024; keine offene Lizenz angegeben |
| Art | vom BSI veröffentlichtes IT-Grundschutz-Profil, BSI als Mitherausgeber |
| Fundstelle | BSI-Seite zum Profil, abgerufen am 02.11.2026 |
Geltungsbereich: das Bodensegment als Gesamtsystem aus Betriebsbodensegment oder Mission Control Center (MCC), Satellitenkontrollzentrum (SCC) und den TTC-Bodenstationen für Telemetrie, Bahnverfolgung und Kommandierung (Kap. 1.1, 7.1). Ausgenommen sind der Satellit samt seinen Entwicklungs-, Test- und Startprozessen am Boden, die Schnittstellen zu externen Dienstleistern wie Space Situational Awareness und das Nutzerbodensegment mit Nutzlastkommunikation, Verarbeitung der Nutzlastdaten und Kundenmanagement (Kap. 7.2). Funkstrecken und Inter-Satellite-Links ordnet das Profil dem Raumsegment zu, „sodass sich als Schnittstelle zwischen Raum- und Bodensegment die Antennen der Bodenstationen ergeben“ (Kap. 7.2); „die Funkstrecken selbst sind nicht Gegenstand dieses Dokuments“ (Kap. 1.1).
Referenzarchitektur: Lebensphasen 0 bis 5 mit zusammen 26 Geschäftsprozessen (Kap. 8.1). Die Betriebsphase allein umfasst GP401 bis GP414, von Orbitbestimmung über Key Management und TTC bis zum Kundenmanagement kommerzieller Systeme. SCC und Satellitenplattform gelten als die kritischsten Systeme; das MCC ändert die Plattform nur über Änderungsanfragen an das SCC (Kap. 8.1). Die Tabellendatei führt 88 Anwendungen, 88 IT-Systeme und Räume vom Kontrollraum bis zum Antennengebäude.
Was das Profil besonders macht: Kapitel 10 bündelt Erfahrungen der Hersteller und Betreiber, die über Bausteine hinausgehen. Raum- und Bodensegmente entstehen in Projekten zwischen Auftraggeber, Auftragnehmer und Betreiber, deshalb verlangt das Profil Spezifikationsdokumente mit klarer Zuständigkeit und eine gemeinsame Risikobetrachtung von Auftraggeber und Auftragnehmer mit Risikoregister (Kap. 10.1, 10.4). Externe Leistungen wie Antennennetze „as a Service“ sind nach den eigenen Sicherheitsansprüchen auszuwählen und zu auditieren; Schnittstelle, Protokolle und Datenaustausch gehören in ein Dokument zur Kontrolle externer Schnittstellen (Kap. 10.2). Für die Betriebskommunikation empfiehlt es eine Ende-zu-Ende-Verschlüsselung zwischen Mission Control System und Plattform, mit der auch fremde Bodenstationen nur verschlüsselte Daten sehen (Kap. 10.3). Das Notfallmanagement leitet die Wiederanlaufzeit aus einer Frage an das Raumsegment ab: „Wie lange soll das Raumsegment ohne Verbindung zum Betriebsbodensegment (also autonom) „überleben“ können?“ (Kap. 10.5); dazu gehört ein geografisch getrennter Notfallarbeitsplatz. Den Schutzbedarf zeigt Teil 2 an drei Fallstudien, einem Cubesat, einem GNSS-Overlay-Dienst und einer kommerziellen Telekommunikationskonstellation, mit Gesamtergebnissen bis „sehr hoch“ (Kap. 11, 12).
Bausteine: Die Bausteinzuordnung steht nur in der Tabellendatei, Blatt „Bausteine“. Sie nennt 65 Bausteine, ausgehend von der Edition 2023, darunter CON.2 Datenschutz, OPS.2.3 Nutzung von Outsourcing und SYS.3.2.2 Mobile Device Management. Bei 24 Zielobjekten steht statt eines Bausteins „N.N.“, darunter die Fertigungssysteme, mehrere IT-Systeme, der Raum „Satellit“, das Gebäude „Weltraum“ und die Fertigungs- und Integrationshalle. Für solche Fälle verweist das Profil auf eine Risikoanalyse (Kap. 9, 10.4).
Mapping-Zählung Teil 2: Alle 65 Bausteine haben eine Kennung in der Edition 2023. Sie umfassen 1.308 Anforderungskennungen, davon 214 als entfallen markiert; 331 davon sind im Mapping-Entwurf mindestens einer Grundschutz++-Anforderung zugeordnet, insgesamt 294 verschiedenen Anforderungen in 18 Praktiken. Die profileigenen Hinweise aus Kapitel 10 und die 24 Zielobjekte ohne Baustein stehen in keinem Mapping.
Wo das eine Profil endet und das andere beginnt
Die Grenze ist in beiden Profilen beschrieben, aber unterschiedlich scharf. Teil 2 zieht sie an den Antennen der Bodenstationen und gibt die Funkstrecke dem Raumsegment. Teil 1 behandelt die Funkstrecke nicht als eigenes Zielobjekt; es formuliert für die „Schnittmenge In Orbit Phase und Bodensegment“ allgemeine Anforderungen: Authentisierung, sichere Kryptoverfahren, Erkennung von Angriffen, Wechsel von Verschlüsselung und Schlüsseln nach einem Angriff, Notfallpläne und Übungen (Teil 1, Kap. 8.3.4). Die TTC-Kommunikation behandeln beide Profile, weil sie Ende-zu-Ende vom Kontrollzentrum bis zur Plattform reicht (Teil 2, Kap. 7.1).
Auch die Lebensphasen passen nur ungefähr übereinander. Teil 1 kennt Transport und Inbetriebnahme mit Start als eigene Phasen, Teil 2 eine Betriebsvorbereitung mit Ausbildung, operationellen Produkten, Systemtest mit dem Raumsegment und Abnahme. Die Betriebsphase des Bodensegments begleitet nach Teil 2 Inbetriebnahme, Betrieb und Außerbetriebnahme des Raumsegments (Kap. 8.1.5); das Bodensegment wird erst danach außer Betrieb genommen (Kap. 8.1.6). Die Grafik legt beide Profile auf eine Zeitachse und markiert die Stellen, an denen Sie Zuständigkeiten festhalten müssen.
Die Bausteinlisten unterscheiden sich mehr, als der gemeinsame Ursprung vermuten lässt. 58 Bausteine stehen in beiden Profilen. Nur Teil 1 nennt 21 weitere, etwa NET.1.2 Netzmanagement, die WLAN-Bausteine, INF.11 Allgemeines Fahrzeug für die Transporte, DER.2.3 und DER.3.2 sowie APP.7. Nur Teil 2 nennt sieben, darunter CON.2, OPS.1.1.1 Allgemeiner IT-Betrieb, OPS.1.2.6 NTP-Zeitsynchronisation und APP.5.4 Unified Communications und Collaboration. Ein Teil der Unterschiede folgt aus den Editionen 2022 und 2023, ein anderer aus dem Gegenstand.
Arbeitsmittel: Schnittstellenmatrix Raum/Boden
Die Matrix führt zehn Themen auf, die beide Profile berühren oder die zwischen ihnen liegen. Je Thema nennt sie die Fundstelle in Teil 1 und Teil 2, die Frage, die Sie für Ihre Mission beantworten und schriftlich festhalten, und eine vorgeschlagene Federführung. Die Rollen Auftraggeber (AG), Auftragnehmer (AN), Betreiber und Hersteller stammen aus den Profilen; die Zuordnung ist unser Vorschlag und hängt in Ihrem Projekt von Verträgen und Zuständigkeiten ab. Wo eine Zeile „nicht betrachtet“ sagt, deckt keines der beiden Profile das Thema; dort entsteht eine eigene Anforderung oder eine Risikoanalyse.
| Thema | Teil 1 Raumsegment | Teil 2 Bodensegment | Was Sie festhalten | Federführung (Vorschlag) |
|---|---|---|---|---|
| Betriebskommunikation (TTC) | Kap. 8.3.4: Verbindung besonders schützen, Authentisierung, sichere Kryptoverfahren; CON.1 mit Hinweis auf TR-02102 (Tab. 16) | Kap. 7.1, 10.3: Ende-zu-Ende-Verschlüsselung zwischen Mission Control System und Plattform empfohlen; Grenze an den Antennen (Kap. 7.2) | Wo beginnt und endet die Verschlüsselung, wer legt Verfahren und Schlüssellängen fest? | Betreiber (SCC) gemeinsam mit dem Hersteller der Plattform |
| Schlüsselmaterial | G05: Keying vor dem Start; Kap. 8.3.4: nach Angriffen Wechsel von Kryptohardware, -software, Algorithmen und Schlüsseln prüfen | GP405 Key Management; eigene Räume für Key-Management in der Tabellendatei | Wer erzeugt, lädt und wechselt Schlüssel in welcher Phase, und wer verwahrt sie? | Betreiber; Übergabe vom Hersteller vor dem Start dokumentiert |
| Software an Bord ändern | OPS.1.1.3: „Kann unterschiedlich gehandhabt werden zwischen Bodensegment und Satellit“ (Tab. 17); Kap. 8.3.4.1: Redundanzen einplanen | GP404: Entwickler liefert, Betreiber prüft mit Simulator, plant ein und lädt hoch | Wer gibt ein Bordsoftware-Update frei, wie wird die Integrität vor dem Upload geprüft? | Betreiber gibt frei; Hersteller liefert Prüfnachweis |
| Test über die Naht | G03; Kap. 8.3.1.2: Angriffssimulation in Integration und In-Orbit-Phase unter Berücksichtigung des Bodensegments | GP303 Systemtest gegen das Raumsegment, GP304 Abnahme mit Penetrationstests | Welche Strecke wird von wem angegriffen, und wer nimmt das Ergebnis ab? | AG beauftragt; AN führt durch |
| Notfall und Kommunikationsverlust | Kap. 8.3.4.2: Notfallpläne in Hard- und Softcopy, Safemode, regelmäßige Übungen | Kap. 10.5: Wiederanlaufzeit aus der Autonomiezeit des Satelliten, geografisch getrennter Notfallarbeitsplatz, Notfalltests mit Standortwechsel | Wie lange überlebt der Satellit ohne Kontakt, und welche Wiederanlaufzeit folgt daraus für den Boden? | Betreiber; Autonomiezeit vom Hersteller |
| Fremddaten für die Steuerung | Kap. 8.3.4.1: Integritätsschutz für Fremdinformationen wie GPS-Zeitsignale | GP401 Orbitbestimmung aus Tracking- oder Telemetriedaten, GP407 SSA-Daten | Welche externen Daten fließen in Kommandos oder Manöver, und wie wird ihre Integrität geprüft? | Betreiber (Flugdynamik) |
| Fremde Bodenstationen | Kap. 6.2: vergleichbares Sicherheitsniveau in Einrichtungen am Boden nachweisen lassen | Kap. 10.2, 10.3: Anbieter auswählen, einbinden, auditieren; Ende-zu-Ende-Verschlüsselung schützt die Vertraulichkeit | Welche Nachweise verlangen Sie vom Anbieter, und was bleibt bei Ausfall seiner Station? | Betreiber |
| Lieferkette | Kap. 4.3, 8.3.1.3, Checkliste Abschnitt 4: Unterauftragnehmer prüfen, Sicherheitsanforderungen in Ausschreibungen | Kap. 5.3, GP201, 10.2: Zuliefernde nach Vertrauenswürdigkeit auswählen, Dienstleister vertraglich verpflichten | Welche Mindestabsicherung fordern Sie in welcher Phase, und wie prüfen Sie sie? | AG für die Anforderungen; jeder AN für seine Unterauftragnehmer |
| Kollisionsvermeidung und SSA | Tab. 13: Szenarien zur Beeinträchtigung durch und von anderen Satelliten | GP407, GP410; Schnittstellen zu externen SSA-Dienstleistern nicht betrachtet (Kap. 7.2) | Wer betreibt die Verbindung zum SSA-Dienst, und wie wird sie abgesichert? | Betreiber; die Verbindung zum externen SSA-Dienst ist in keinem der beiden Profile modelliert |
| Missionsende | Kap. 8.3.5: Informationen und Kryptomaterial vor dem Friedhofsorbit löschen, Tamper-Maßnahmen ohne weiteren Weltraumschrott; Checkliste Abschnitt 8 | Kap. 8.1.6: GP501 bis GP503 Löschen, Archivierung, Dokumentation, nach der Außerbetriebnahme des Raumsegments | Wer kommandiert das Löschen an Bord, wer bestätigt es, und was wird am Boden wie lange archiviert? | Betreiber; Dokumentation durch den Betreiber des Bodensegments |
Für eine Mission, die zusätzlich ein Nutzerbodensegment betreibt, kommt eine elfte Zeile hinzu: Nutzlastkommunikation, Verarbeitung der Nutzlastdaten und Kundenportale liegen außerhalb beider Profile (Teil 2, Kap. 7.2; Teil 1 betrachtet den Boden nur an der Schnittstelle). Die Matrix eignet sich als Anlage zum Schnittstellendokument nach Teil 2, Kap. 10.2, und als Vorlage für die gemeinsame Risikobetrachtung von Auftraggeber und Auftragnehmer nach Kap. 10.4.
Raum- und Bodensegment nach Grundschutz++ übertragen
Die beiden Weltraum-Profile stehen auf zwei verschiedenen Kompendium-Editionen, deshalb zählen wir sie getrennt: für Teil 1 die 80 Bausteine aus den Tabellen 14 bis 23, für Teil 2 die Bausteine aus dem Blatt „Bausteine“ der Tabellendatei. Jede Kennung prüfen wir zuerst gegen die Edition 2023 und zählen dann über die Zuordnung der Stand-der-Technik-Bibliothek, die noch Entwurf ist (Status „draft“, 21.07.2026); aufgelöst gegen den Anwenderkatalog Build 2026-10-29. Für Teil 1 entfällt SYS.2.2.2 Clients unter Windows 8.1 in der Edition 2023 ersatzlos, und OPS.3.1 Outsourcing für Dienstleister ist durch OPS.3.2 Anbieten von Outsourcing ersetzt (Kompendium 2023, „Neues im IT-Grundschutz-Kompendium“). Teil 1 hat OPS.3.1 gewählt und OPS.2.1 Outsourcing für Kunden ausgeschlossen; wenn Sie selbst Leistungen auslagern, prüfen Sie zusätzlich OPS.2.3 Nutzung von Outsourcing. In der Tabellendatei zu Teil 2 steht Android als „SYS.3.2.3“; wir zählen es als SYS.3.2.4.
Die Zahl der Anforderungen umfasst alle Kennungen im Kompendium 2023, auch die als „ENTFALLEN“ markierten. „Mit Zuordnung“ heißt: Der Entwurf verweist von mindestens einer Teilanforderung auf eine Grundschutz++-Anforderung. Die Art der Beziehung (gleichwertig, Teilmenge, Obermenge, Überschneidung) unterscheidet die Zählung nicht. Eine Zuordnung belegt keine vollständige Abdeckung.
| Größe | Teil 1 Raumsegment | Teil 2 Bodensegment |
|---|---|---|
| Bausteine laut Profil | 80 (Edition 2022) | 65 (Edition 2023) |
| davon gezählt mit Kennung 2023 | 79 | 65 |
| Anforderungskennungen im Kompendium 2023 | 1.566, davon 255 entfallen | 1.308, davon 214 entfallen |
| davon mit Zuordnung im Mapping-Entwurf | 392 | 331 |
| Zuordnungen Baustein zu Grundschutz++-Anforderung (je Baustein verschiedene Ziele, summiert) | 630, insgesamt 303 verschiedene Anforderungen | 555, insgesamt 294 verschiedene Anforderungen |
| berührte Praktiken | 17; die meisten verschiedenen Anforderungen in DET (73), ARCH (61), KONF (45) und TEST (30) | 18; die meisten verschiedenen Anforderungen in DET (73), ARCH (58), KONF (46) und TEST (30) |
| Bausteine ohne eine einzige Zuordnung | 10, u. a. ORP.4, CON.3, CON.6, SYS.1.3, INF.7 | 7, u. a. ORP.4, CON.2, CON.3, CON.6, SYS.1.3 |
| Zielverweise des Entwurfs, die sich im Katalog nicht auflösen lassen (alle auf die Kennung VRB.1.2) | 12 | 10 |
Drei Beispiele auf Anforderungsebene, jeweils von der Profilstelle bis zur Lücke. Kennungen, Titel und Modalverben stammen aus dem Anwenderkatalog Build 2026-10-29; die Beziehung aus dem Mapping-Entwurf.
| Profilstelle | Anforderung 2023 | Grundschutz++ laut Entwurf | Lücke |
|---|---|---|---|
| Teil 1, Tab. 16: CON.1 „für Kontrolle des Satelliten aber erforderlich“; Kap. 8.3.4: Schlüsselwechsel nach Angriffen. Teil 2: GP405 Key Management | CON.1.A1 Auswahl geeigneter kryptografischer Verfahren (B); CON.1.A4 Geeignetes Schlüsselmanagement (B) | CON.1.A1 überschneidet sich mit KONF.2.2 Kryptographische Verfahren in IT-Systemen (SOLLTE), BER.7.1 Etablierte Algorithmen bei der Schlüsselerzeugung (SOLLTE) und BER.7.8 Etablierte Algorithmen bei der Schlüsselnutzung (SOLLTE). Für CON.1.A4 enthält der Entwurf keinen Eintrag. | Von 13 nicht entfallenen Anforderungen in CON.1 sind 3 zugeordnet. Schlüsselerzeugung und -wechsel über Raum und Boden ordnen Sie selbst zu; Kandidaten wie BER.7.10 Abgelaufene Schlüssel (SOLLTE) sind unsere Einordnung, nicht Teil des Entwurfs. Keying vor dem Start und Wechsel nach Angriffen bleiben profileigen. |
| Teil 1, Tab. 21: SYS.4.3 für On-Board-Computer, TT&C-System und Transportcontainer-Software; Kap. 8.3.5: Löschen und Tamper-Maßnahmen am Missionsende. Teil 2: SYS.4.3 für den Satelliten im Systemtest | SYS.4.3.A16 Tamper-Schutz bei eingebetteten Systemen (H); SYS.4.3.A11 Sichere Aussonderung eines eingebetteten Systems (S); SYS.4.3.A14 Abgesicherter und authentisierter Bootprozess bei eingebetteten Systemen (H) | A16 überschneidet sich mit DET.4.9 Manipulations-Checkup (KANN, Sicherheitsniveau erhöht). Für A11 und A14 enthält der Entwurf keinen Eintrag. | 4 von 18 Anforderungen des Bausteins sind zugeordnet, alle in der Praktik DET. Die Erläuterung zu DET.4.9 denkt an öffentlich aufgestellte Geräte und Gerätesiegel, nicht an einen Satelliten im Orbit. Anhang 1 von 300-1 kennt keine Zielobjektkategorie für Satelliten; ist ein solches Asset nicht hinreichend abgedeckt, verlangt 300-1 eine explizite Risikobetrachtung (Kap. 2.11). |
| Teil 2, Kap. 10.5: regelmäßige Notfalltests mit Wechsel von Standort A zu B, Notfallarbeitsplatz. Teil 1, Kap. 8.3.4: regelmäßige Notfallübungen | DER.4.A10 Tests und Notfallübungen (H); DER.4.A13 Überprüfung und Steuerung des Notfallmanagement-Systems (H) | A13 gleichwertig zu NOT.1.2 Regelmäßige Überprüfung (MUSS). Für A10 enthält der Entwurf keinen Eintrag. | Die Übung selbst ist nicht zugeordnet. Im Katalog kommen NOT.3.4 Funktionstest (KANN), NOT.2.1.4 Stabsübung (KANN) und NOT.3.5 Ausweich-Telekommunikation (SOLLTE) in Betracht; das ist unsere Einordnung. Die Wiederanlaufzeit aus der Autonomiezeit des Satelliten setzen Sie als eigenen Parameter. |
Profileigene Anforderungen stehen in keinem Mapping. In Teil 1 sind das Kapitel 8.3 (Schwachstellenscanning, Angriffssimulation, Sicherheitsmanagement der Unterauftragnehmer, Schutz in Konzeption und Integration, Transport, Starteinrichtung, Schnittmenge In-Orbit-Phase und Bodensegment, Außerbetriebnahme) und die Checkliste in Kapitel 11. In Teil 2 sind es die Hinweise aus Kapitel 10 (Prozesslandschaft, externe Dienstleistungen, Betriebskommunikation, Risikomanagement, Business Continuity Management) und die 24 Zielobjekte mit „N.N.“ in der Tabellendatei. Diese Inhalte übernehmen Sie als ergänzende Anforderungen in Ihr Anforderungspaket oder behandeln sie in der Risikoanalyse.
Für die Arbeit mit Grundschutz++ heißt das außerdem: Die Einstufungen „sehr hoch“ aus den Fallstudien von Teil 2 sind als eigene Kategorie zulässig, müssen nach 300-1 Kap. 2.6 aber auf die beiden Kategorien „normal“ und „hoch“ abgebildet werden; wie Sie das begründen, beschreibt die Seite Schutzbedarfsfeststellung. Satellit, Antennen und Bodenstationen ordnen Sie den Zielobjektkategorien zu, so weit es geht (Modellierung mit Zielobjektkategorien). Wie Sie einzelne Zuordnungen des Entwurfs prüfen, steht auf der Seite Mapping IT-Grundschutz 2023 prüfen. Alle Zahlen dieser Seite sind eine eigene Zählung über einen Entwurf und keine amtliche Zuordnung.
Was diese Seite nicht entscheidet
Beide Profile verweisen auf das BSI-Gesetz in der Fassung ihrer Zeit. Teil 1 nennt Pflichten nach § 8a und § 8f BSIG für Betreiber und Hersteller unter der KRITIS- oder UBI-Verordnung und führt als einzige kritische Anlage im Weltraumbereich die Bodenstation eines Satellitennavigationssystems nach der BSI-Kritisverordnung an, Stand 2022 (Kap. 5.5). Teil 2 schreibt, das Profil könne zur Erfüllung der Anforderungen an Betreiber Kritischer Infrastrukturen nach § 8a Abs. 1 BSIG herangezogen werden (Kap. 6.4). Diese Verweise sind historisch. Ob und welche Pflichten heute für Ihre Einrichtung gelten, beantwortet diese Seite nicht.
Ebenso wenig behandelt die Seite Weltraumrecht, Export- und Importvorgaben, die Teil 2 bei der Lieferantenauswahl erwähnt (Kap. 6.5), Vorgaben für Verschlusssachen und Anforderungen einzelner Auftraggeber. Ob ein nach diesen Profilen aufgebautes Sicherheitskonzept in einer Ausschreibung, einer Akkreditierung oder einem Audit als Nachweis anerkannt wird, entscheidet die jeweilige Stelle. Die Profile sind laut eigener Aussage Empfehlung und Handreichung (Teil 1, Vorwort; Teil 2, Vorwort).
Zur Einordnung nach geltendem Recht: NIS2 und Grundschutz. Für das Notfallmanagement verweist Teil 2 auf BSI-Standard 200-4 (Kap. 10.5).
Profile übertragen und weiterführen
Blackfort Technology unterstützt Hersteller und Betreiber im Team dabei, beide Profile auf eine konkrete Mission zuzuschneiden: Schnittstellenmatrix ausfüllen, Abweichungen von den Referenzarchitekturen dokumentieren, profileigene Anforderungen in ein Anforderungspaket nach Grundschutz++ übernehmen und die Zuordnungen des Mapping-Entwurfs prüfen.
Leistungspakete: Beratung zu Grundschutz und Grundschutz++. Alle übrigen Profile mit Steckbrief finden Sie in der Übersicht der IT-Grundschutz-Profile.
Rechtehinweis: Zitate aus dem IT-Grundschutz-Profil für Weltrauminfrastrukturen (Teil 1: Raumsegment), Herausgeber Bundesamt für Sicherheit in der Informationstechnik, OHB Digital Connect GmbH, Airbus CyberSecurity GmbH und Raumfahrtagentur des Deutschen Zentrums für Luft- und Raumfahrt, © Bundesamt für Sicherheit in der Informationstechnik 2022, Quelle: BSI-Seite zum Profil. Zitate aus dem IT-Grundschutz-Profil für Weltraumsysteme Teil 2: Bodensegment, Herausgeber Bundesamt für Sicherheit in der Informationstechnik und Expertenkreis „Cybersicherheit im Weltraum“ der Allianz für Cybersicherheit, © Bundesamt für Sicherheit in der Informationstechnik 2024, Quelle: BSI-Seite zum Profil. Die Zitate sind wortgetreu, die Zusammenfassungen unsere eigenen. Anforderungs- und Bausteintitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik, Quelle: BSI-Seite zum IT-Grundschutz-Kompendium. Diese Titel stehen nicht unter CC BY-SA 4.0; der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten. Die Zählungen aus der Tabellendatei zur Strukturanalyse sind eigene Auswertungen.