
Steckbrief der beiden Profile
Beide Profile sind in Workshop-Reihen entstanden, die der VHT veranstaltet und das BSI moderiert hat (Kap. 6). Am Landbetrieb haben 13 Personen mitgeschrieben, neun davon aus Reedereien und Schifffahrtsunternehmen, am Schiffsbetrieb 43, darunter Hersteller von Bordtechnik, Anbieter von Satellitenkommunikation und Forschungseinrichtungen. Die Profilliste des BSI verlinkt zu beiden eine englische Fassung.
| Merkmal | Landbetrieb | Schiffsbetrieb |
|---|---|---|
| Titel (Kap. 3) | IT-Grundschutz-Profil für Reedereien - Mindest-Absicherung für den Landbetrieb | IT-Grundschutz-Profil für Reedereien - Mindest-Absicherung für den Schiffsbetrieb |
| Englische Fassung | IT-Grundschutz Profile for Shipping Companies - Minimum Protection for Shore Operations (BSI-Seite 06.05.2019) | IT-Grundschutz Profile for Shipping Companies - Minimum Protection for Ship Operations (BSI-Seite 04.08.2020) |
| Herausgeber | Verein Hanseatischer Transportversicherer e. V. (VHT), Bremen | |
| Autorenschaft (Kap. 6) | Teilnehmende der Workshop-Reihe, 13 Personen; Moderation BSI | Teilnehmende der Workshop-Reihe und Expertenkreise, 43 Personen; Moderation BSI |
| Version laut Änderungshistorie | 1.0: Working Draft 16.10.2018 (BSI), Workshop-Ergebnisse 30.11.2018, Finalisierung 18.12.2018 (VHT) | 0.1 und 0.2 ohne Datum, 1.0 Finalisierung 16.01.2020 (VHT) |
| Veröffentlicht laut Kap. 3 | 18.12.2018 | 24.01.2020 |
| Datum der BSI-Seite | 17.12.2018, einen Tag vor dem Veröffentlichungsdatum im Dokument | 31.01.2020 |
| Kompendium-Edition | nicht angegeben; zehn der genannten Kennungen stehen nicht im Kompendium 2023 | 2019 (Kap. 3 und 8.6) |
| Revisionszyklus (Kap. 3) | alle drei Jahre; eine neuere Fassung haben wir auf den BSI-Seiten am 02.11.2026 nicht gefunden | |
| Umfang | 24 Seiten, davon zwei Landkarten als Grafik | 29 Seiten, davon vier Landkarten als Grafik |
| Zugänglichkeit (Kap. 3) | offen zugänglich; angekündigt ist zusätzlich eine vertrauliche Fassung nach TLP „amber“ nur für Beteiligte. Ob sie erschienen ist, wissen wir nicht. | |
| Registrierungsnummer | keine; „Wird nach erfolgreichem Durchlaufen des Registrierungsverfahrens vom BSI vergeben“ | Feld nicht vorhanden |
| Lizenz, Rechte (Kap. 5) | urheberrechtlich geschützt, Rechte bei den Teilnehmenden des Workshops; „Eine Weitergabe an Dritte ist ausdrücklich erwünscht.“ Keine offene Lizenz, wir zitieren nur kurz. | |
| Art | Verbandsprofil auf der Profilliste des BSI, Methodik nach BSI-Standard 200-2, Vorgehensweise Standard-Absicherung (Kap. 8.3) | |
| Fundstelle | BSI-Seite deutsch, BSI-Seite englisch | BSI-Seite deutsch, BSI-Seite englisch |
| Abgerufen | 02.11.2026 | |
Die englischen Fassungen nennen dieselben Daten in Titelblatt und Änderungshistorie; Seite für Seite verglichen haben wir sie nicht. Die Übersicht aller veröffentlichten Profile steht auf der Seite IT-Grundschutz-Profile.
Was „Mindest-Absicherung“ im Titel bedeutet
Der Titelzusatz klingt nach der Basis-Absicherung aus BSI-Standard 200-2, ist aber keine der drei Vorgehensweisen Basis-, Kern- und Standard-Absicherung. Beide Profile sagen selbst, dass ihre Anforderungen mindestens die Standard-Absicherung abdecken und teilweise Anforderungen für hohen oder sehr hohen Schutzbedarf hinzukommen (Kap. 8.3 und 8.4). Die englischen Fassungen übersetzen mit „Minimum Protection“ und verwenden für die Vorgehensweise den Begriff „Standard Protection“. Auch die BSI-Seite zum Landbetrieb nennt als Grundlage die „Standard-Absicherung“; das Wort „Basis-Version“ dort bezieht sich nach unserer Lesart auf die Version des Profils.
„Mindest“ meint im Profil zweierlei. Erstens den Anspruch: Unter dem Gesichtspunkt der Wirtschaftlichkeit enthalte das Profil die Mindestanforderungen, um hohe Schäden abzuwenden (Kap. 2). Zweitens den Ausschnitt: Der Landbetrieb betrachtet nur die Geschäftsprozesse Accounting und Technisches Management, der Schiffsbetrieb nur Technischer Betrieb, Nautischer Betrieb, Ladungsbetrieb und Kommunikation. Um den Mindest-Schutzbedarf des ganzen Betriebs zu bestimmen, müssen laut beiden Profilen „alle übrigen Geschäftsprozesse“ nach derselben Vorgehensweise aufgenommen werden (Kap. 7.2).
Für den Übertrag folgt daraus: „Mindest“ begrenzt den Ausschnitt, das Niveau bleibt die Standard-Absicherung. Grundschutz++ verlangt, die Geschäftsprozesse im Anwendungsbereich zu identifizieren und zu dokumentieren (BSI-Standard 300-1, Kap. 2.5); die vereinfachte Analyse in Anhang 2 sagt dazu: „Innerhalb des festgelegten Anwendungsbereichs sind zunächst alle wesentlichen Geschäftsprozesse vollständig zu identifizieren.“ Die zwei oder vier Profilprozesse sind dafür ein Anfang. Befrachtung, Operations, Personal, QHSE, Versicherungsmanagement, Schnittstellen-Kommunikation, Einkauf und Marketing, die der Landbetrieb in der Strukturanalyse erfasst, aber nicht modelliert hat (Kap. 9.2), kommen hinzu. Die Schnittstellen-Kommunikation ist damit schon im Landbetrieb als eigenes Anwendungsgebiet benannt, aber ohne Zielobjekte und Bausteine.
Geltungsbereich und Referenzarchitektur
Landbetrieb: Der Prozess Accounting umfasst Accounting der Reederei, der Schiffsgesellschaft und der Crew, Zahlungsprozesse, Zahlungsverkehr, Reporting sowie Buchhaltung, Steuern und Wirtschaftsprüfung; das Technische Management umfasst Klasse-Erneuerung und Werftaufenthalt, Schiffsinspektionen, Mängelbehebung, Planned Maintenance sowie Reparaturen und Service (Kap. 10.1.1). Der Netzplan zeigt ein Bürogebäude mit Arbeitsräumen für beide Prozesse, einem Serverraum mit AD-, Datei-, Datenbank-, E-Mail-, Applikations- und Terminalserver und einem Router ins Internet (Kap. 10.3). Die Landkarten ergänzen Homeoffice, mobiles Arbeiten, eine externe Lagerung für Backups und Cloud-Dienste (Anhang 1 und 2).
Schiffsbetrieb: Die vier Prozesse reichen von Remote-Management, Fernwartung, Maschinensteuerung, Ballast und Bunkern über Routenplanung, Kollisionsverhütung und Ballastwasser-Management bis zu Stauplanung, Ladungsfürsorge und privater Kommunikation der Besatzung (Kap. 10.1.1). Zielobjekte sind neben Büro-IT die Bordsysteme: ECDIS, Autopilot, Radar, GMDSS, Voyage Data Recorder, AIS, GPS, Navigations- und Steuerungsnetz mit Sensorik (Kap. 10.1.2, 10.1.3). Räume sind Brücke, Maschinenraum, Schiffsführung, Mannschaftsräume, Serverraum, Antennendeck, Panic Room (Zitadelle) und das Schiff als Ganzes (Kap. 10.1.5). Der Netzplan trennt Verwaltungsnetz und Steuerungsnetz und zeigt getrennte WLANs für Verwaltung und Crew sowie die Satellitenanbindung über das Antennendeck (Kap. 10.3).
Die Grenze ist in beiden Dokumenten ausdrücklich: Der Landbetrieb hat die Informationssicherheit an Bord „ausdrücklich nicht berücksichtigt“ und empfiehlt dafür ein eigenes Profil, weil Bordsysteme weitgehend durch internationale Bestimmungen wie Baumuster- und Ausrüstungsvorschriften geregelt seien (Kap. 9.2). Der Schiffsbetrieb klammert umgekehrt den Landbetrieb aus und verweist auf das erste Profil (Kap. 9.2, 9.3). Das Vorwort des Schiffsbetriebs beschreibt, warum das nicht reicht: „Cybersicherheit fängt nicht an der Pierkante an oder hört da auf“.
Passen die Profile zu Ihrer Reederei?
Passt, wenn
- Sie eine Reederei oder ein Schiffsmanagement mit eigener Büro-IT an Land und eigenen Schiffen in der Verantwortung betreiben,
- Ihre Abläufe den Profilprozessen ähneln und Sie die übrigen Prozesse nach demselben Muster ergänzen wollen,
- Sie einen Einstieg mit Prioritäten suchen: Die Reihenfolge R1 bis R3 (im Schiffsbetrieb nur für die übergeordneten Bausteine) und die Sternmarkierungen zeigen, wo eigene Anforderungen nötig sind,
- Sie Dienstleister auswählen: Beide Profile empfehlen, die Anforderungen in die Vertragsbedingungen aufzunehmen (Kap. 7.3).
Passt nicht oder nur eingeschränkt, wenn
- Sie nur eines der beiden Profile anwenden: Die Verbindung zwischen Land und Schiff bleibt dann ungeregelt,
- Ihre IT anders aussieht als 2018 und 2020 (die Profile modellieren noch Clients unter Windows 8.1 und Windows Server 2012) oder Ihre Zielobjekte vor allem dort liegen, wo das Profil zwei Sterne setzt: Dann bleibt vom Muster wenig übrig,
- Sie einen Nachweis über Navigations- oder Bordausrüstung brauchen: Dafür verweist der Landbetrieb auf internationale Bestimmungen (Kap. 9.2), und der Schiffsbetrieb bietet für ECDIS-PC, Radar oder Voyage Data Recorder keinen Baustein,
- Sie direkt nach Grundschutz++ arbeiten: Beide Profile setzen das Kompendium voraus, der Schiffsbetrieb die Edition 2019.
Abweichungen von der Referenzarchitektur dokumentieren Sie nach beiden Profilen als zusätzliche oder fehlende Objekte und ordnen ihnen Bausteine zu (Kap. 10.2).
Was die Profile besonders macht
Landkarten statt Tabellen: Beide Profile fassen Strukturanalyse und Modellierung je Geschäftsprozess in einer „Landkarte“ zusammen, spaltenweise von Prozess über Anwendung und IT-System bis zum Raum, mit den zugeordneten Bausteinen (Kap. 11.1). Ein Stern heißt, die Bausteine reichen allein nicht; zwei Sterne heißen, das Kompendium hat keinen Baustein, Anforderungen sind selbst zu entwickeln. Mit zwei Sternen markiert sind im Landbetrieb unter anderem Buchhaltungs-, Warenwirtschafts- und Crew-Software, E-Banking, Satellitenkommunikation und die PMS-Software für die vorbeugende Wartung; im Schiffsbetrieb Radar-Software, GMDSS, Wetter-Software, GPS, Voyage Data Recorder, ECDIS-PC, die WAN-Anbindung über Satellit und LTE, Antennendeck und Panic Room. Genau dort liegt die sektortypische Arbeit.
Schutzbedarf: Der Landbetrieb setzt für Accounting „hoch“ bei Vertraulichkeit und Integrität an und nennt für die PMS-Software einen sehr hohen Schutzbedarf, weil ein Integritätsverlust in der vorbeugenden Wartung existenzbedrohende Schäden verursachen könne (Kap. 8.2). Die Begründung für Accounting spricht allerdings von Vertraulichkeit und Verfügbarkeit, und Kapitel 13 empfiehlt, „grundsätzlich“ von „normal“ auszugehen und den Schutzbedarf individuell festzustellen. Der Schiffsbetrieb bleibt bei der Standard-Absicherung und nennt Steuerungsnetz und Brücke als Beispiele für erhöhten Schutzbedarf mit Risikoanalyse (Kap. 8.2).
Bausteine für Bordtechnik: Der Schiffsbetrieb nimmt IND.1 als übergeordneten Baustein auf und modelliert fünf Bausteine der industriellen IT (IND.2.1 bis IND.2.4, IND.2.7) auf Steuerungssysteme, Steuerungsnetz, Autopilot, AIS und Navigationssysteme. Er wendet Gebäudebausteine auf das Schiff an: INF.1 Allgemeines Gebäude auf das Schiff, INF.2 Rechenzentrum sowie Serverraum auf Brücke und Serverraum. Der Landbetrieb gibt für die meisten Bausteine eine Umsetzungsreihenfolge R1 bis R3 vor (Kap. 11.2, 11.3), der Schiffsbetrieb nur für die übergeordneten Bausteine in Kap. 11.2, nicht für die Bausteine der Landkarten und damit auch nicht für IND.2.1 bis IND.2.7.
Uneinheitliche Kennungen: Im Landbetrieb ordnet die Landkarte Technisches Management der Cloud den Baustein OPS.2.4 zu, den Kapitel 11.2.4 als Fernwartung führt; die Landkarte Accounting ordnet der Cloud OPS.2.2 zu und nennt außerdem einen Baustein „SYS.1.1.2“, den es im Kompendium 2023 nicht gibt. Im Schiffsbetrieb steht CON.5 in den Landkarten, nicht aber in der Liste der übergeordneten Bausteine. Prüfen Sie jede Kennung, bevor Sie sie übernehmen.
Arbeitsmittel: Schnittstellenmatrix Land und Schiff
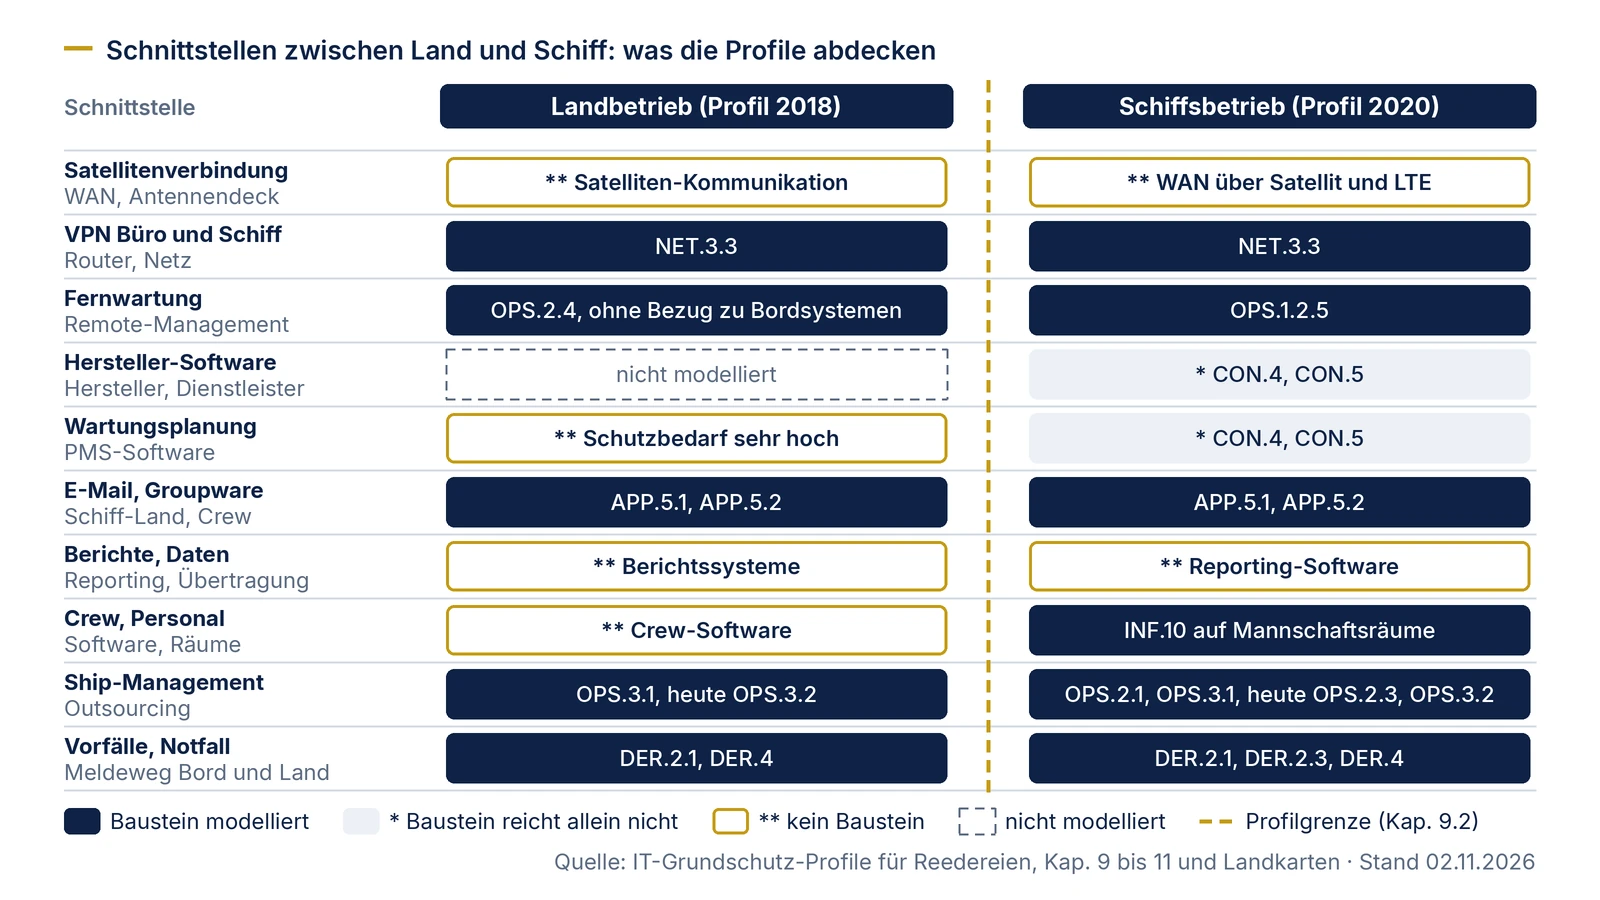
Die Matrix stellt zehn Schnittstellen zwischen Büro und Schiff gegenüber: was jedes Profil dazu sagt, welche Kennung im Kompendium 2023 dazu passt und was Sie festhalten sollten, damit die Schnittstelle in einem der beiden Sicherheitskonzepte geregelt ist. Die letzte Spalte ist unser Vorschlag. Sterne wie in den Landkarten: * Baustein reicht allein nicht, ** kein Baustein.
| Schnittstelle | Landbetrieb (2018) | Schiffsbetrieb (2020) | Kennung 2023 | Was Sie festhalten (unser Vorschlag) |
|---|---|---|---|---|
| Satellitenverbindung, WAN | Anwendung „Satelliten-Kommunikation“ im Accounting ** (Anh. 1) | „WAN (Sat.-Anlage, LTE)“ **, Antennendeck ** (Anh. 4) | kein Baustein; in Grundschutz++ Zielobjektkategorie Externe Netzanschlüsse | Anbieter und Vertrag, Verschlüsselung der Strecke, Ausweichweg, wer die Antennenanlage betreut |
| VPN zwischen Büro und Schiff | NET.3.3 auf Router, WLAN, Netz (Anh. 1, 2) | NET.3.3 auf dem Bordnetz (Anh. 1 bis 4) | NET.3.3 | Endpunkte auf beiden Seiten, wer Konfiguration und Schlüssel verwaltet |
| Fernwartung, Remote-Management | OPS.2.4 Fernwartung (R3), ohne Bezug zu Bordsystemen (Kap. 11.2.4) | Teilprozesse Remote-Management und Fernwartung (Kap. 10.1.1); OPS.1.2.5 (Anh. 4) | OPS.1.2.5 | wer von Land oder vom Hersteller auf welche Bordsysteme zugreift, wer an Bord freigibt und beobachtet |
| Hersteller und Dienstleister | Profil als Grundlage für die Auswahl, Anforderungen in den Vertrag (Kap. 7.3) | Hersteller- und Dienstleister-Software * mit CON.4, CON.5 (Anh. 1); gleiche Empfehlung (Kap. 7.3) | CON.4, CON.5 entfallen; nach unserem Vorschlag APP.6, APP.7 | Update-Wege, Ansprechpersonen, Vertragsklauseln je Hersteller |
| Wartungsplanung (PMS) | „PMS vorbeugende Wartung“, sehr hoher Schutzbedarf; PMS-Software ** (Kap. 8.2, Anh. 2) | Ship-Management- und PMS-Software * mit CON.4, CON.5 (Anh. 1) | kein eigener Baustein; CON.4, CON.5 entfallen, nach unserem Vorschlag APP.6, APP.7 | welche Instanz führt, wie Bord und Land abgleichen, ein gemeinsamer Schutzbedarf |
| E-Mail und Groupware | E-Mail (Outlook), hoher Schutzbedarf; APP.5.1, APP.5.2 (Anh. 1) | E-Mail und Groupware „insbesondere Schiff-Land“, Crew und Passagiere; APP.5.1, APP.5.2 (Anh. 4) | APP.5.2; APP.5.1 entfallen, nach unserem Vorschlag APP.5.3 | getrennte Wege für Betrieb und Crew, wer die Postfächer an Bord verwaltet |
| Berichte und Datenübertragung | Teilprozess Reporting; Berichtssysteme ** (Anh. 1, 2) | Reporting-Software **; Fileserver mit automatischer Datenübertragung, APP.3.3, APP.3.4 (Anh. 3, 4) | APP.3.3, APP.3.4; Software ohne Baustein | welche Daten automatisch übertragen werden, wie der Empfang ihre Integrität prüft |
| Crew und Personal | Accounting der Crew; Crew-Software ** (Anh. 1) | private Kommunikation, Mannschaftsräume (INF.10), Crew-WLAN im Netzplan (Kap. 10.3) | INF.10; Software ohne Baustein | Trennung privater Geräte vom Verwaltungs- und Steuerungsnetz, wer Personaldaten an Bord sieht |
| Ship-Management im Auftrag | OPS.3.1 Outsourcing für Dienstleister „bei Ship-Management im Auftrag“ (Kap. 11.3.1) | OPS.2.1 Outsourcing für Kunden (R2), OPS.3.1 (R3) (Kap. 11.2.4) | OPS.2.3 und OPS.3.2 (Nachfolger laut Kompendium 2023) | wer Reeder und wer Ship-Manager ist und ob Sie Outsourcing nutzen oder anbieten |
| Sicherheitsvorfälle, Notfall | DER.2.1 (R2), DER.4 (R3) (Kap. 11.2.5) | DER.2.1, DER.2.3 (R2), DER.4 (R3); Teilprozess Notfallmanagement im Nautischen Betrieb (Kap. 10.1.1, 11.2.5) | DER.2.1, DER.2.3, DER.4 | Meldeweg von Bord an Land, wer entscheidet, ob ein System an Bord getrennt wird, Erreichbarkeit ohne Satellitenverbindung |
Satellitenstrecke, Wartungsplanung und Fernwartung sind die Zeilen, an denen Reedereien am ehesten nacharbeiten müssen. Die Satellitenverbindung ist in beiden Profilen ohne Baustein, obwohl jede andere Schnittstelle über sie läuft. Die PMS-Software ist an Land das Zielobjekt mit dem höchsten Schutzbedarf und an Bord nur mit einem Stern versehen; legen Sie einen gemeinsamen Schutzbedarf fest. Und für die Fernwartung modelliert nur der Schiffsbetrieb die Bordseite. Verträge mit Herstellern von Bordtechnik, Satellitenanbietern und Ship-Managern behandelt die Seite Praxis: Beschaffung und Dienstleister aus Sicht von Grundschutz++.
Weg nach Grundschutz++: Land, Schiff und die Satellitenstrecke
Beide Profile stehen auf der Methodik nach BSI-Standard 200-2 und einer älteren Kompendium-Edition. Für den Übergang gibt es in der Stand-der-Technik-Bibliothek einen Mapping-Entwurf von IT-Grundschutz 2023 nach Grundschutz++ (Status draft, Stand 21.07.2026). Wir haben ihn auf alle Bausteine angewendet, die Kapitel 11 und die Landkarten nennen, soweit es sie im Kompendium 2023 unter derselben Kennung gibt; für den Landbetrieb zählen INF.6 und INF.10 aus der Landkarte mit. Zielanforderungen sind im Anwenderkatalog Build 2026-10-29 aufgelöst. Die Zahlen sind ein Entwurf über einen Entwurf; eine vollständige Abdeckung folgt aus ihnen nicht.
| Zählung | Landbetrieb | Schiffsbetrieb |
|---|---|---|
| genannte Bausteine mit gleicher Kennung im Kompendium 2023 | 58 | 82 |
| Anforderungskennungen 2023 in diesen Bausteinen | 1.143, davon 217 als entfallen markiert | 1.556, davon 283 als entfallen markiert |
| Kennungen mit mindestens einer Zuordnung im Mapping-Entwurf | 286 | 377 |
| verschiedene Zielanforderungen in Grundschutz++, im Katalog auflösbar | 269 in 16 Praktiken | 313 in 17 Praktiken |
| Zielverweise des Entwurfs, die sich im Katalog nicht auflösen lassen | 9, alle auf dieselbe Kennung VRB.1.2 (zusammen 270 verschiedene Zielkennungen) | 13, alle auf VRB.1.2 (zusammen 314 verschiedene Zielkennungen) |
| Kennungen, die es 2023 nicht mehr gibt | 10: CON.4, CON.5, OPS.2.4, OPS.3.1, APP.5.1, SYS.1.1.2, SYS.2.2.2, SYS.3.4, INF.3, INF.4 | 9: CON.4, CON.5, OPS.2.1, OPS.3.1, APP.5.1, SYS.2.2.2, SYS.3.4, INF.3, INF.4 |
| Zielobjekte ohne Baustein (**), in keinem Mapping | u. a. PMS-Software, Crew-Software, E-Banking, Satellitenkommunikation | u. a. ECDIS-PC, Radar, GMDSS, Voyage Data Recorder, WAN über Satellit |
57 Bausteine sind in beiden Profilen gleich. Nur der Landbetrieb modelliert INF.8 Häuslicher Arbeitsplatz; nur der Schiffsbetrieb 25 weitere, darunter die sechs IND-Bausteine mit 64 Kennungen, von denen 9 entfallen und 21 zugeordnet sind. Für die entfallenen Kennungen nennt das Kompendium 2023 zwei Nachfolger: OPS.2.3 Nutzung von Outsourcing für OPS.2.1 (24 Kennungen, 2 mit Zuordnung) und OPS.3.2 Anbieten von Outsourcing für OPS.3.1 (21 Kennungen, 1 mit Zuordnung); SYS.2.2.2 Clients unter Windows 8.1 entfällt ohne Ersatz. Für die übrigen schlagen wir eine Entsprechung vor, die das Kompendium 2023 nicht belegt: OPS.1.2.5 Fernwartung für OPS.2.4 (der Schiffsbetrieb führt in Kap. 11.2.4 „OPS.1.2.5 Fernwartung“, wo der Landbetrieb „OPS.2.4 Fernwartung“ führt), APP.6 Allgemeine Software und APP.7 Entwicklung von Individualsoftware für CON.4 und CON.5, APP.5.3 Allgemeiner E-Mail-Client und -Server für APP.5.1, SYS.4.5 Wechseldatenträger für SYS.3.4 und INF.12 Verkabelung für INF.3 und INF.4. „SYS.1.1.2“ können wir keinem Baustein sicher zuordnen; da die Landkarte Technisches Management dem Windows-Server SYS.1.2.2 Windows Server 2012 zuordnet, vermuten wir einen Zahlendreher.
Beispiel 1, Schiffsbetrieb: Fernwartung über die Satellitenstrecke. Profilstelle: Teilprozesse Remote-Management und Fernwartung im Technischen Betrieb (Kap. 10.1.1), Anwendung Fernwartung mit OPS.1.2.5 in der Landkarte Kommunikation (Anh. 4). Anforderung 2023: OPS.1.2.5.A3 „Absicherung der Schnittstellen zur Fernwartung“ (Basis): Zugänge beschränken, Verbindungen nach dem Zugriff trennen, Software nur wo nötig, Verbindungen über nicht vertrauenswürdige Netze verschlüsseln, jeweils mit MUSS. Mapping-Entwurf: nur die Teilaussagen UA.4 und UA.5 sind zugeordnet, beide als Teilmenge von ARCH.6.2 „Verschlüsselung von Weiterverkehrsverbindungen“ (SOLLTE, Sicherheitsniveau normal-SdT); nach unserer Lesart sind das die beiden Sätze zur Verschlüsselung. Lücke: Beschränkung, Trennung und Installation haben keine Zuordnung, und aus MUSS wird SOLLTE. Im Kompendium hat die Satellitenstrecke keinen Baustein; in Grundschutz++ fällt sie als externer Netzanschluss unter die Zielobjektkategorie, für die ARCH.6.2 gilt. Was darüber hinaus nötig ist, etwa ein Ausweichweg, gehört nach der Risikobetrachtung als eigene Anforderung ins Paket.
Beispiel 2, Schnittstelle: Fernwartung durch Hersteller. Profilstelle: Das Vorwort des Schiffsbetriebs nennt die Hersteller, die für die technische Ausstattung an Bord und deren Sicherheit zuständig sind; die Landkarte Technischer Betrieb führt Hersteller-Software mit Stern (Anh. 1). Anforderung 2023: OPS.1.2.5.A19 „Fernwartung durch Dritte“ (Standard): Aktivitäten Externer beobachten und aufzeichnen, vertragliche Regelungen mit MUSS, und wer mehrere Kunden fernwartet, darf deren Netze nicht verbinden. Mapping-Entwurf: keine Zuordnung. Lücke: die ganze Anforderung. Im Katalog kommen nach unserer Einschätzung DLS.1.1 „Verfahren und Regelungen“ (MUSS) und DLS.3.1 „Einhaltung der Sicherheitsvorgaben“ (SOLLTE) für den Vertragsteil in Betracht; Beobachten, Aufzeichnen und die Trennung der Kundennetze finden sich darin nicht. Diese Zuordnung stammt von uns, nicht aus dem Entwurf.
Beispiel 3, Landbetrieb: Ship-Management im Auftrag. Profilstelle: Kap. 11.3.1 nennt OPS.3.1 Outsourcing für Dienstleister in Klammern „bei Ship-Management im Auftrag“. Anforderung 2023: Nachfolger OPS.3.2 Anbieten von Outsourcing, darin OPS.3.2.A4 „Erstellung eines Mandantentrennungskonzepts“ (Basis, MUSS) für Daten verschiedener Auftraggebender, nach unserer Einschätzung naheliegend für ein Ship-Management mit Schiffen mehrerer Eigner. Mapping-Entwurf: Für A4 keine Zuordnung; von den 21 Kennungen in OPS.3.2 ist nur A14 „Überwachung der Prozesse, Anwendungen und IT-Systeme“ zugeordnet, als Überschneidung mit DET.4.17 „Anwendungsbasiertes Kapazitätsmanagement“ (KANN, Sicherheitsniveau erhöht). Lücke: Die Pflichten eines Ship-Managers als Anbieter sind im Entwurf praktisch nicht abgebildet; Sie führen sie als eigene Anforderungen.
Zwei Punkte gelten für beide Profile. Grundschutz++ gibt zwei Schutzbedarfskategorien vor, normal und hoch; eigene weitere Kategorien sind erlaubt, müssen aber auf diese beiden abgebildet werden (BSI-Standard 300-1, Kap. 2.6). Das „sehr hoch“ der PMS-Software landet damit in „hoch“, auch wenn Sie es intern als eigene Stufe führen. Und für Geschäftsprozesse mit hohem Schutzbedarf bei mindestens einem Schutzziel verlangt 300-1 eine explizite Risikobetrachtung (Kap. 2.11), ebenso für Assets, die durch die Zielobjektkategorien und die ihnen zugeordneten Anforderungen nicht hinreichend abgedeckt werden. Die zwei Sterne der Profile beziehen sich auf das Kompendium, nicht auf Grundschutz++. Die Satellitenverbindung (WAN über Satellit und LTE) ist in Grundschutz++ ein externer Netzanschluss; Anhang 1 von 300-1 nennt als Beispiele unter anderem „Leitungen zu Partnern/Dienstleistern“ und „öffentliche Mobilfunk-/5G-Router“. Dieser Zielobjektkategorie sind im Anwenderkatalog Anforderungen wie ARCH.6.2 „Verschlüsselung von Weiterverkehrsverbindungen“ (SOLLTE) und ARCH.8.2 „Redundante TK-Anbindung“ (KANN, Sicherheitsniveau erhöht) zugeordnet; ob das für die Strecke reicht, klären Sie in der Risikobetrachtung. Für Navigations- und Bordtechnik wie ECDIS-PC, Radar, GMDSS oder Voyage Data Recorder haben wir in Anhang 1 keine eigene Zielobjektkategorie gefunden; diese Zielobjekte sind Kandidaten für die explizite Risikobetrachtung. Wie Sie solche Zielobjekte zuordnen, beschreibt die Seite Modellierung mit Zielobjektkategorien, das Vorgehen bei der Risikobetrachtung die Seite Risikoanalyse, und wie Sie einzelne Zuordnungen des Entwurfs prüfen, die Seite Mapping IT-Grundschutz 2023 prüfen.
Rechtehinweis: Zitate und Angaben aus den beiden IT-Grundschutz-Profilen für Reedereien: urheberrechtlich geschützt, Rechte bei den Teilnehmenden des Workshops „IT-Grundschutz-Profil für Reedereien“, Herausgeber Verein Hanseatischer Transportversicherer e. V.; die Dokumente enthalten keine offene Lizenz. Quellen: BSI-Seite Landbetrieb, BSI-Seite Schiffsbetrieb, abgerufen am 02.11.2026. Zitate aus BSI-Standard 300-1 © Bundesamt für Sicherheit in der Informationstechnik 2026, Quelle: BSI-Seite zu Grundschutz++. Baustein- und Anforderungstitel aus dem IT-Grundschutz-Kompendium, Edition 2023, © 2023 Reguvis Fachmedien GmbH und © 2023 Bundesamt für Sicherheit in der Informationstechnik. Diese Inhalte stehen nicht unter CC BY-SA 4.0; die Zitate sind unverändert, die Zusammenfassungen unsere eigenen. Der Lizenzhinweis am Seitenende gilt für die Auszüge aus Katalog- und Zuordnungsdaten.
Was diese Seite nicht entscheidet
Beide Profile begründen die Pflicht zur Informationssicherheit mit der Datenschutz-Grundverordnung und dem Bundesdatenschutzgesetz 2018 und nennen in Kap. 8.6 außerdem „zukünftige Anforderungen der International Maritime Organization (IMO)“; der Landbetrieb nennt im Vorwort eine Frist der IMO zum 1. Januar 2021 (Kap. 1, 2, 8.6, 8.7). Das ist der Stand bei Erstellung 2018 und 2020. Welche see-, flaggenstaatlichen oder versicherungsrechtlichen Pflichten Ihre Reederei heute treffen und ob ein nach diesen Profilen erstelltes Konzept sie erfüllt, prüft diese Seite nicht. Dasselbe gilt für die Aussagen der Profile zu Datenschutz, ISO 9001 und ISO 27001 (Kap. 1, 8.5).
Beide Profile verstehen sich selbst als Muster-Sicherheitskonzept und Schablone (Kap. 2). Die Strukturanalyse und Schutzbedarfsfeststellung für Ihre Flotte und Ihr Büro nehmen sie Ihnen nicht ab, und als Nachweis gegenüber Behörden, Versicherern oder Geschäftspartnern reichen sie für sich allein nicht aus. Eine Registrierung beim BSI weisen die Profile nicht aus, und die Verlinkung auf der Profilliste des BSI ist keine Anerkennung.
Unterstützung
Blackfort Technology unterstützt Sie im Team dabei, die Schnittstellen zwischen Ihrem Landbetrieb und Ihren Schiffen festzulegen, die Matrix mit Verträgen und Sicherheitskonzepten abzugleichen und die Anforderungen beider Profile samt der Zielobjekte ohne Baustein in ein Anforderungspaket nach Grundschutz++ zu überführen. Die Pakete stehen auf der Seite Beratung.